情報処理安全確保支援士午後II 事例記述令和3年 春期
午後II 問2
午後II 問2 クラウドセキュリティ
テーマ:クラウドセキュリティ
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大C社は,従業員150名の個人向けの投資コンサルティング会社である。金融商品や不動産投資に詳しいファイナンシャルプランナ60名からなる事業部,50名の営業部,20名の企画部,20名の経営管理部がある。顧客の投資診断や運用の提案を行うロボットアドバイザサービスが好調で,創立5年目で売上高が30億円を超える会社に成長を遂げた。
CEOは,顧客満足度と従業員満足度の向上を目指して,次期ITに関して次のような方針を示している。
次期ITの方針1:サービスを更に向上させるために積極的にITを活用する。特にSaaSを活用する。
次期ITの方針2:働き方改革及びパンデミック対策の観点から,テレワーク環境を整備する。
C社では,経営管理部内の総務グループ(以下,総務Gという)の5名が情報システムの管理を担当している。
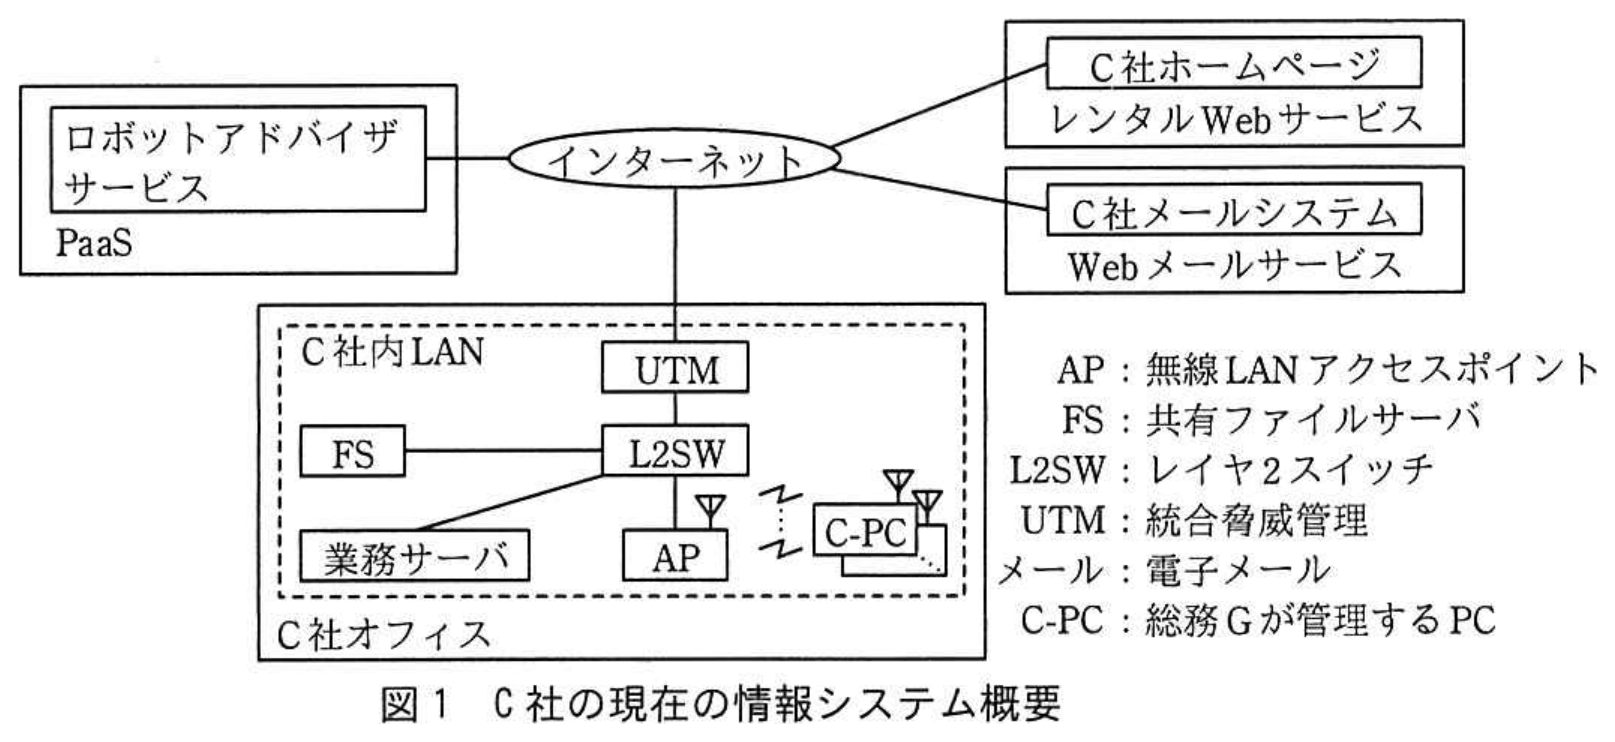
C社の現在の情報システム概要は,図1のとおりである。
 拡大
UTMは,ステートフルパケットインスペクション型ファイアウォールに複数のセキュリティ機能を統合したものである。DHCPサーバの機能も備えており,APに接続する機器に192.168.1.20〜192.168.1.240の範囲のIPアドレスを配布している。
C社内LANのネットワークセグメントは一つだけである。有線でL2SWに接続している機器には固定のIPアドレスを割り当てている。無線LANはWPA2パーソナルで運用しており,SSID及び事前共有鍵を従業員に開示している。
C社は,従業員に1人1台のC-PCを貸与している。OSのドメインコントローラは導入しておらず,従業員は貸与されたC-PCにローカルログインする。C-PCはAPに接続し,インターネットへのアクセスが可能である。事業部及び企画部では,顧客への提案や企画の立案時にインターネット上にある多くの情報を収集,取捨選択,加工することによって付加価値を生み出すことが不可欠であると認識している。その他の部門では,取引先などの企業情報検索と出張先への経路の検索にインターネットを利用している。
PC,スマートフォンなどの個人所有の機器(以下,個人所有機器という)のC社内LANへの接続は統制しておらず,多くの従業員は,個人所有機器をAPに接続して使用している。また,業務で新たにSaaSを利用する際,会社で統一された承認ルールはなく,各部の判断でSaaSの利用契約を締結している。
〔一つ目のトラブル〕
新入社員が配属されたある日,C-PCで障害が発生しているという連絡が総務Gに入った。総務GのAさんが調査したところ,次のような状況であった。
・朝の時点では,C-PCや個人所有機器の利用について特に異常を感じた従業員はいなかった。
・営業部のUさんが13時に出張から戻りC-PCを起動したところ,C-PCへのローカルログインはできたが,業務サーバにアクセスできず,メールの送受信もインターネット上のWebサイトの閲覧もできなかった。
・この後に起動したC-PCや接続しようとした個人所有機器の多くで同様の障害が発生していたが,何台かのC-PCや個人所有機器では障害が発生していなかった。障害が発生していたものと発生していなかったものとで,障害原因になるような違いは見当たらなかった。
Aさんは,障害が発生していたC-PCのネットワーク設定を調べたところ,①上位2オクテットが169.254に設定されたIPアドレスで動作していることに気付いた。C社は雑居ビルの中にあって誰でもC社オフィスに近づくことが可能なので,偽のDHCPサーバが立ち上げられたなど,何らかのサイバー攻撃を受けているのではないかと心配になり,経営管理部のE部長に報告した。E部長は,専門家の助言が必要と考え,C社内LANの構築で支援を受けたD社に依頼した。
D社のセキュリティコンサルタントである情報処理安全確保支援士(登録セキスぺ)のKさんは,Aさんから説明を受け,次のようにコメントした。
コメント1:障害が発生したC-PCのIPアドレスは,DHCPサーバが正常に動作していない場合にしばしば確認される。偽のDHCPサーバの設置ではなく,②C社内LANでの個人所有機器の利用が原因で問題が引き起こされた結果である。個人所有機器の利用が原因であれば,DHCPサーバの設定変更で当面の障害に対処し,C社内での個人所有機器の利用を見直していくのがよい。
コメント2:念のために,③UTM以外にDHCPサーバが稼働しているかどうかも調査するとよい。
コメントを受け,Aさんが調査したところ,UTM以外にDHCPサーバは確認できなかった。このことから,サイバー攻撃を受けているわけではないと判断し,DHCPサーバの設定を変更した。
〔二つ目のトラブル〕
DHCPサーバに起因するトラブル(以下,トラブル1という)が解決した直後,企画部が最近利用し始めたビジネスチャットサービスR(以下,サービスRという)という無料のSaaSにおいて,別のトラブル(以下,トラブル2という)が発生した。
トラブル2の報告を受けたAさんが調査したところ,次のような状況であった。
状況1:企画部の部員がサービスRに開設したチャットエリアにおいて,模造サングラス販売の不正サイトに誘導するチャットが,部員のVさんのアカウントから連続して書き込まれた。Vさん本人は,身に覚えがないとのことだった。
状況2:企画部では,以前からサービスWというSNSを使って公開情報を発信している。Vさんを含む部員の数名は,会社のメールアドレスをサービスRとサービスWの利用者IDとして登録し,両方のサービスで同じパスワードを設定していた。サービスWでは,パスワード漏えいの事故があり,企画部の部員は全員がサービスWのパスワードを変更したが,誰もサービスRのパスワードは変更しなかった。
状況3:外部の何者かがサービスR内の情報に不正にアクセスし情報を持ち出していないかを調査するため,サービスRの提供会社にアクセスログを提供してもらえないかと問い合わせたが,無料のサービスについては提供できないという回答だった。
状況1〜3から,Aさんは,サービスRのアカウントが乗っ取られている可能性が高いので全員のパスワードをすぐに変更すべきであることと,サービスRでどのような情報にアクセスされたかはログが入手できないので調査が困難であることをE部長に報告した。E部長は,状況3について,仮に情報漏えいがあった場合,最大でどの程度の被害となり得るかを判断するために,④アクセスログの調査以外に実施できる調査を指示した。Aさんは,総務Gのほかの部員にも協力を仰ぎ,指示された調査を実施して結果をまとめた。
E部長は,調査の結果を確認し,今回は大きな被害はなかったと判断したが,情報セキュリティ対策の強化が急務であると感じた。そこで,業務における個人所有機器及びSaaSの利用を統制すべきとCEOに提言した。CEOは,統制の必要性に同意したが,一方で,過剰に統制すると従業員のビジネスマインドを阻害しかねないので,統制レベルを慎重に検討するよう指示した。
〔次期ITのセキュリティ要件〕
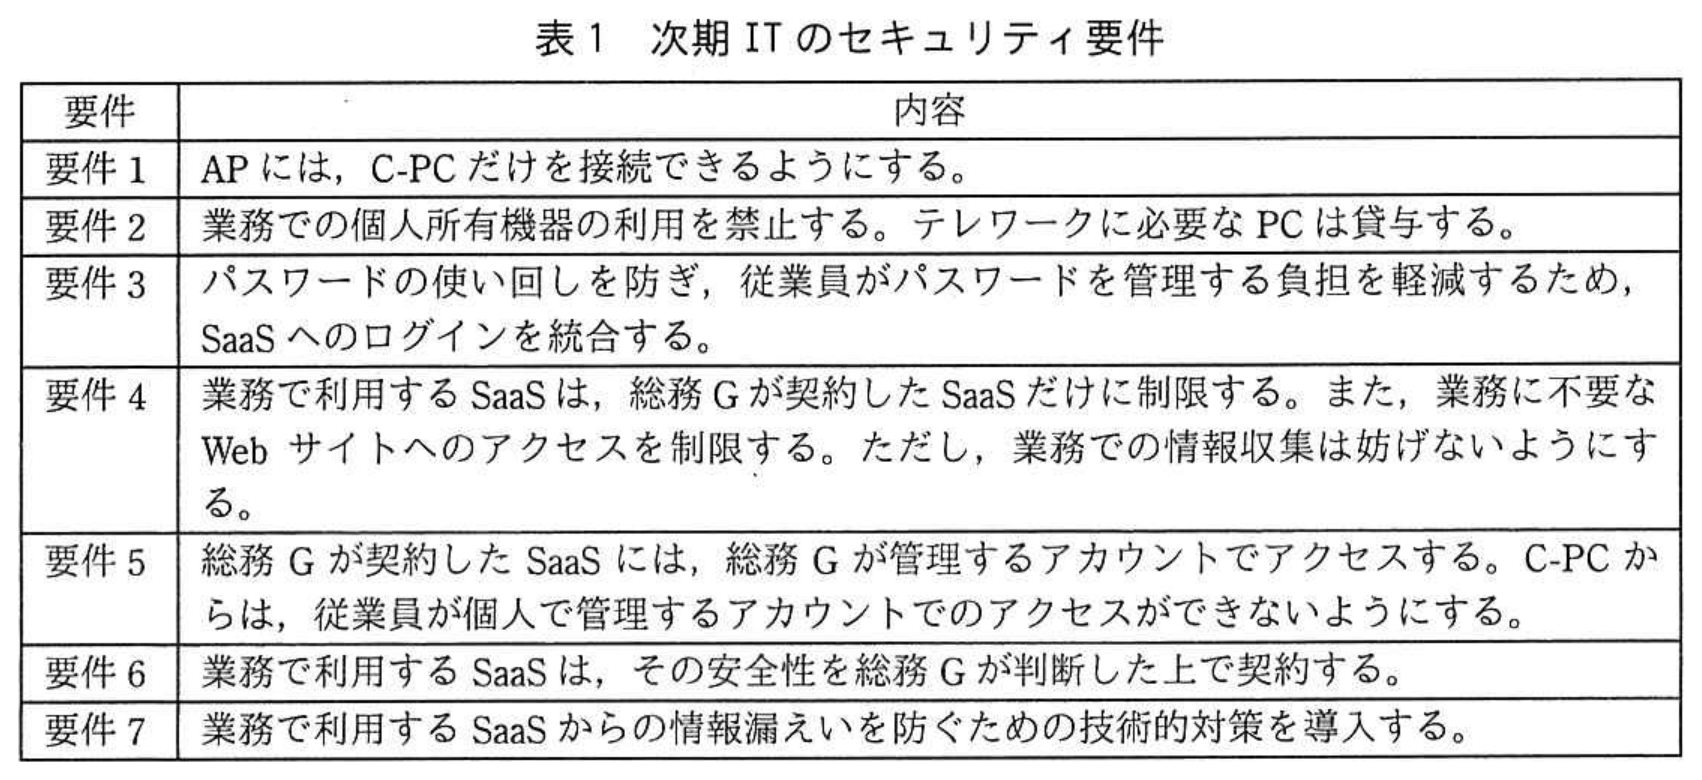
E部長は,トラブル1及びトラブル2の再発防止策,並びに次期ITの方針を踏まえて,統制の実現に向けた次期ITのセキュリティ要件を表1のように整理した。
 拡大
〔要件1の検討〕
APへの接続方式をWPA2エンタープライズにし,APへの接続時にIEEE 802.1X(以下,802.1Xという)でのディジタル証明書による認証を行う。
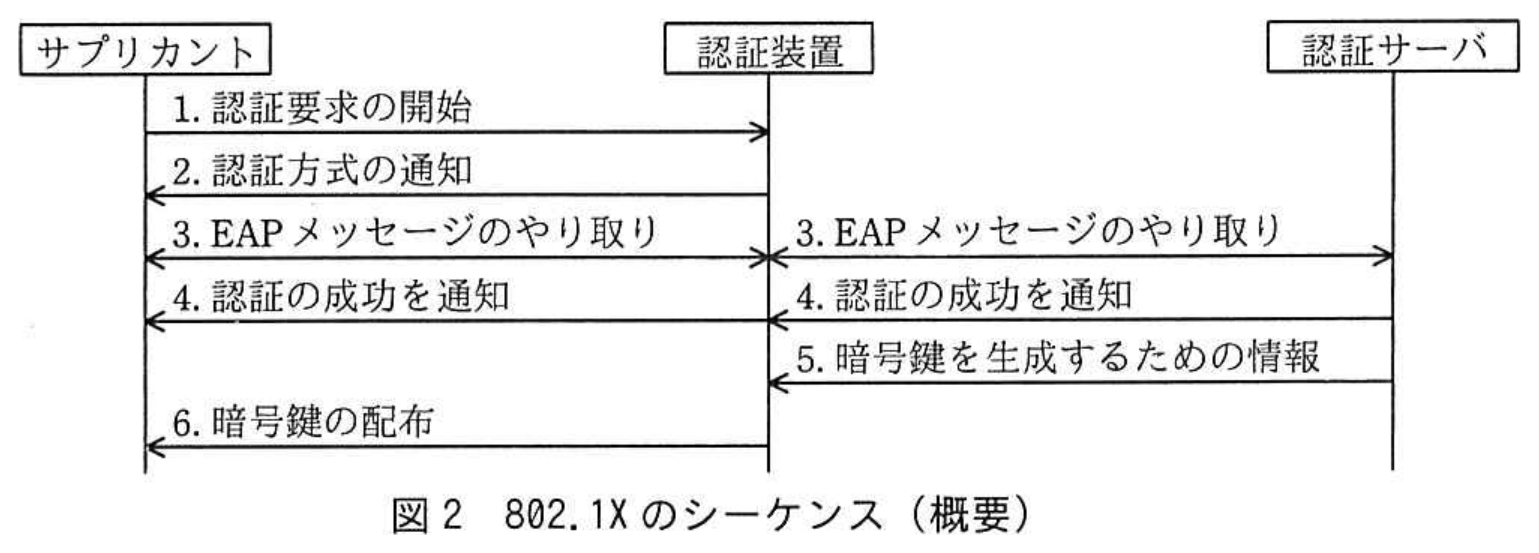
802.1Xのシーケンスを図2に示す。
 拡大
図2中のサプリカントには図1中のaが,図2中の認証装置には図1中のbが該当する。C-PCのIPアドレスは,図2中のc,DHCPサーバから割り当てられる。
〔要件2及び3の検討〕
要件2については,業務で利用するC社の情報システムやSaaSへのアクセスの際,機器をクライアント認証することにした。また,要件3については,SaaSへのアクセスにおける認証と認可に,インターネット上の認証サービスであるIDaaSを利用することにした。
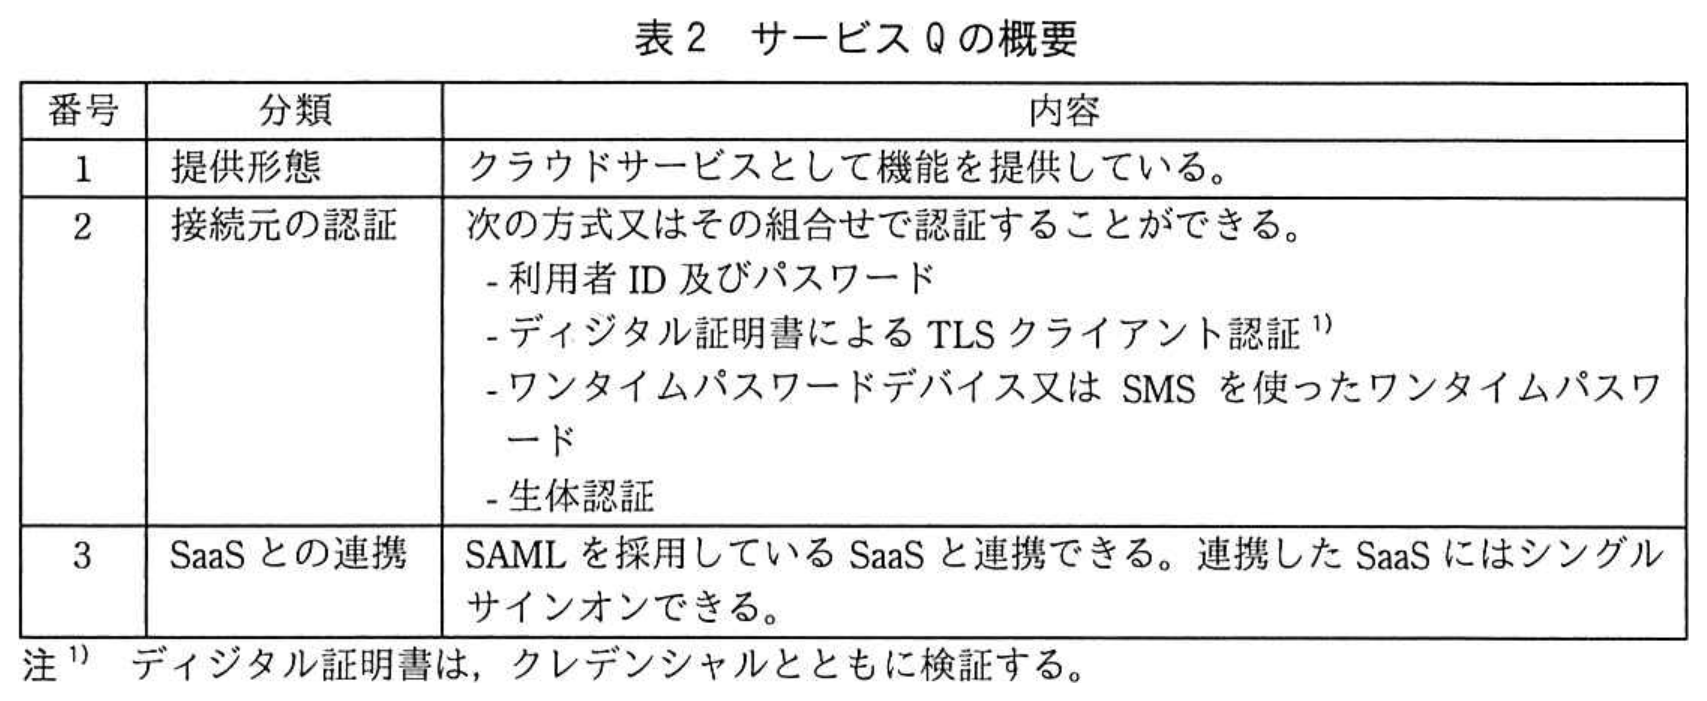
代表的なIDaaSであるサービスQについて調査した。サービスQの概要を表2に示す。
 拡大
C社の各部と議論を重ねた結果,いくつかのSaaSを総務Gで契約し,管理して提供すれば,ほとんどの業務が行えることが分かった。これらのSaaSは全てSAML認証に対応しており,サービスQと連携できることも確認できた。また,ディジタル証明書だけで認証することもでき,従業員がパスワードを管理する負担の軽減につながるので,サービスQを採用することにした。
C社オフィス外での業務については,モバイルPCを追加で購入し,モバイルPCを持ち出し用のC-PC(以下,持出C-PCという)として貸与することにした。
〔要件4及び5の検討〕
要件4を満たすためには,総務Gが契約したSaaSへのアクセスについてサービスQでの認証を必須にするだけでなく,総務Gが契約していないSaaSやインターネット上の様々なWebサイトへのアクセスも制御する必要がある。しかし,総務Gが契約したSaaS,企業情報検索,出張先への経路検索及びC社の情報システムへのアクセスだけを許可し,それ以外へのアクセスを全て遮断すると,⑤支障が出る業務がある。
調査を更に進めた結果,要件4及び5の実現に利用できそうなサービスがあることが分かった。機器からインターネットへの通信を中継するプロキシ型のクラウドサービスである。その一つにサービスNがある。サービスNを利用するには,機器からインターネットへの通信を全てサービスN経由で行うなどの制御を行う端末制御エージェントソフトウェア(以下,Pソフトという)を機器に導入する必要がある。管理者は,Pソフトを,一般利用者権限では動作の停止やアンインストールができないように設定することができる。
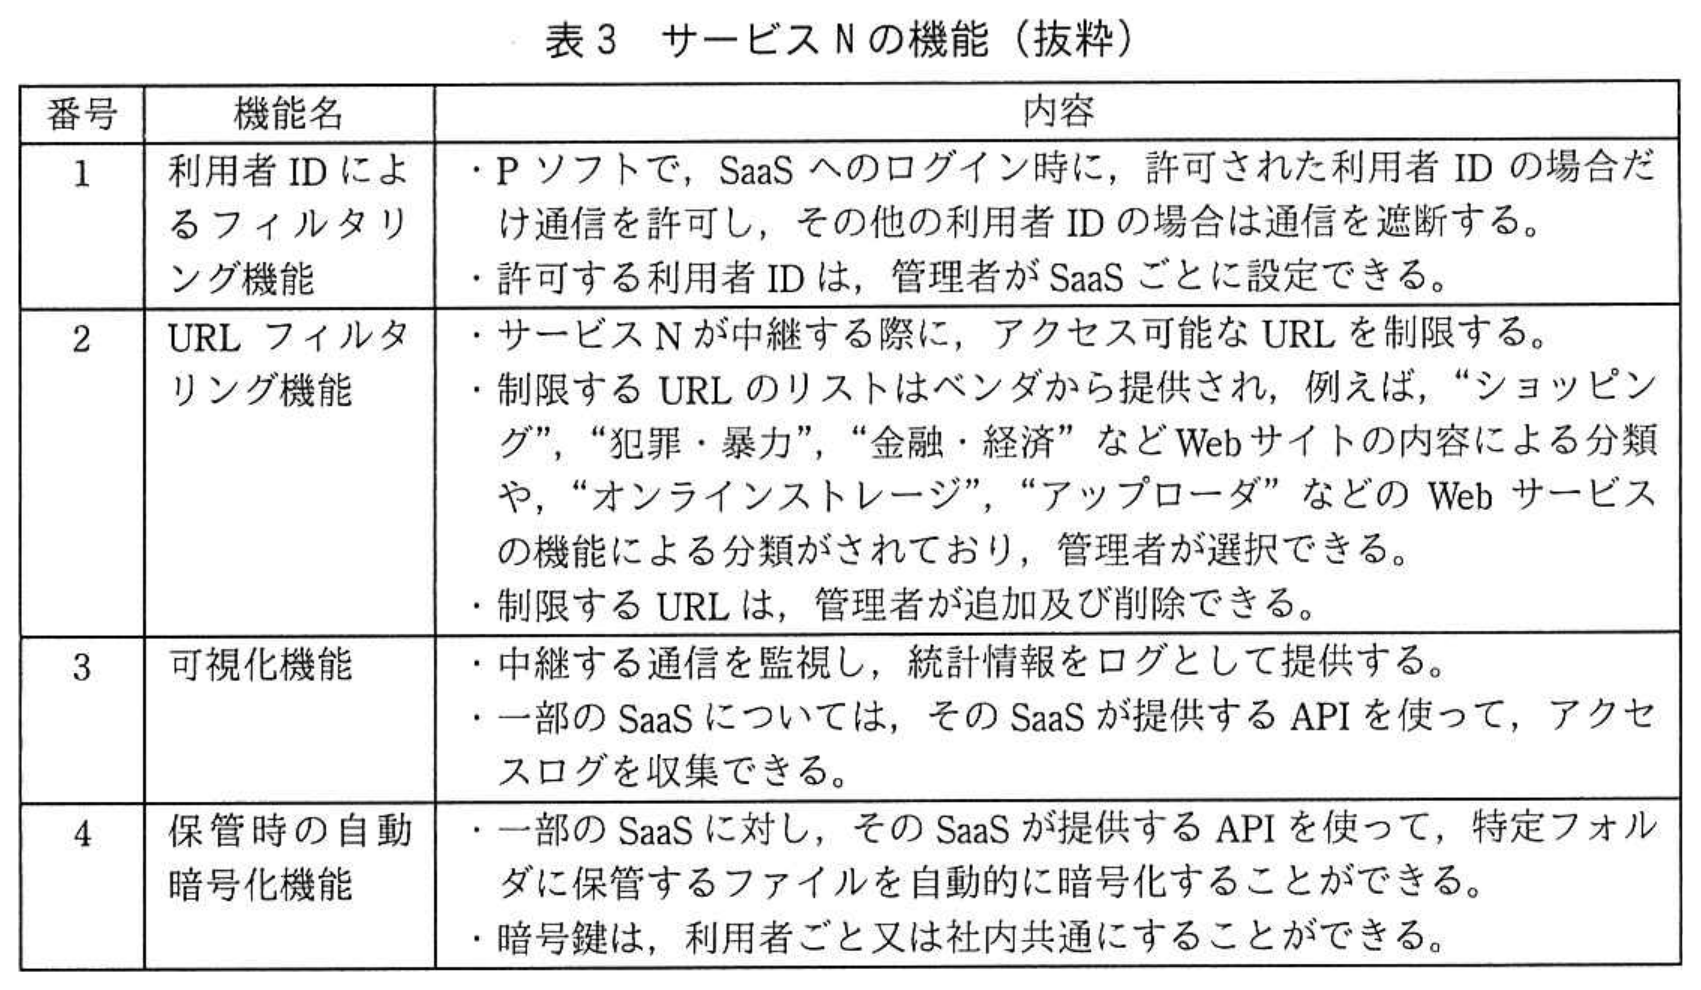
サービスNの機能を表3に示す。
 拡大
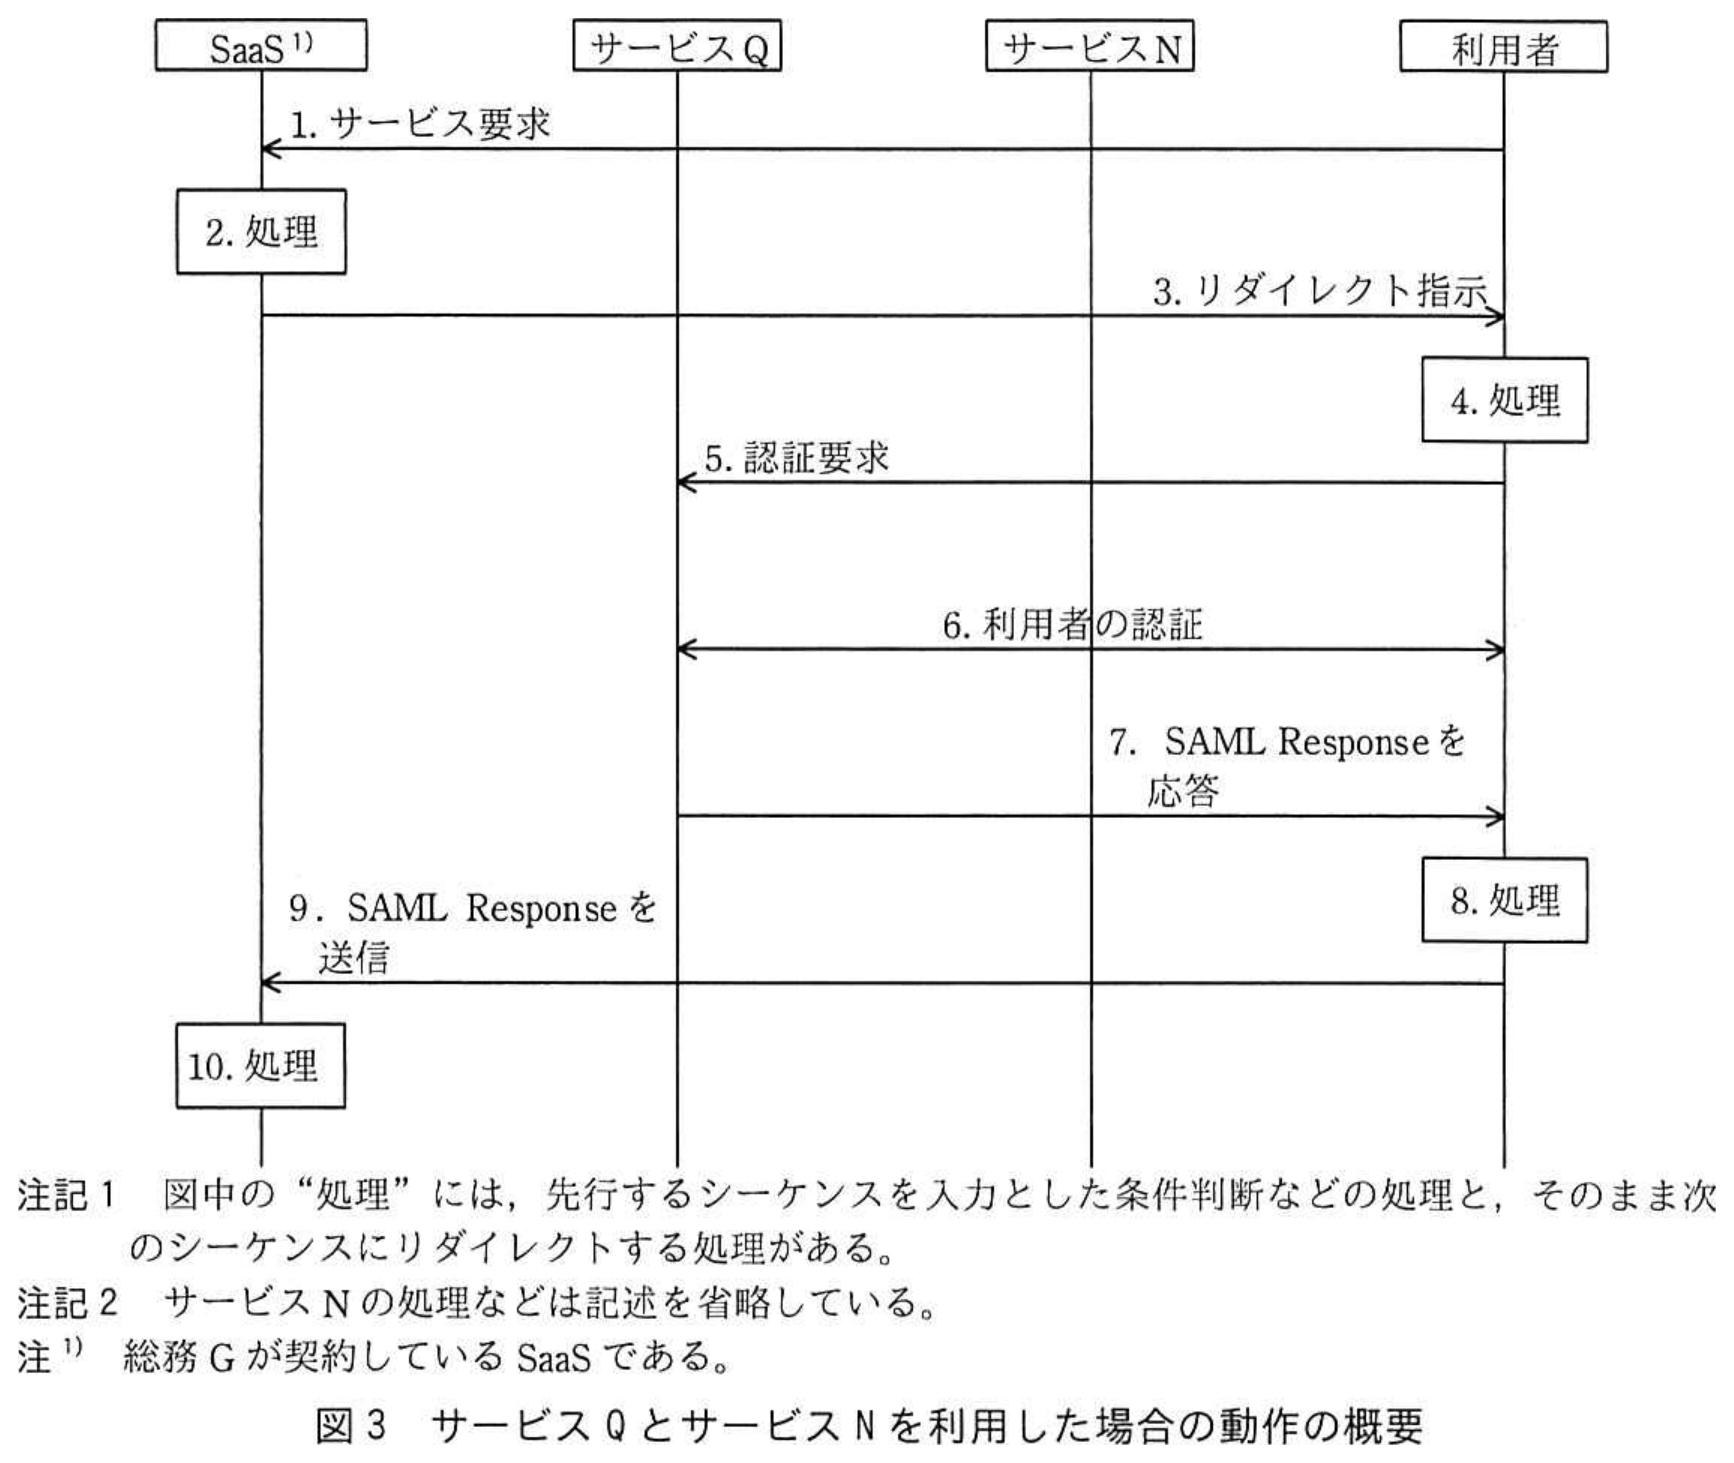
要件4及び5は,サービスQとサービスNを組み合わせて実現する。サービスQとサービスNを利用した場合の動作の概要を図3に示す。
 拡大
図3において,⑥総務Gが管理していない機器からのサービス要求があった場合は,シーケンスが途中で遮断される。
調査の結果,サービスQとサービスNを利用することで要件4及び5を実現できると判断し,サービスNを採用することにした。
〔要件6及び7の検討〕
要件6については,C社では,SaaSを契約するに当たって,⑦SaaS又はSaaS事業者が何らかのセキュリティ規格に準拠していることの第三者による認証を確認するか,SaaS事業者が自ら発行するホワイトペーパを確認することにした。
要件7については,SaaSで重要な情報を扱う場合,当該SaaSで利用可能ならば表3中の番号dの機能を利用する。それによって,サービスNを経由しない不正アクセスによるSaaSからの情報漏えいを防ぐことで,要件7に対応することにした。
〔次期ITへの移行〕
C-PCは管理者権限による管理を総務Gが行い,従業員には一般利用者権限だけを与えることにした。また,⑧持出C-PCは,セキュリティ設定とソフトウェアなどの導入を行ってから従業員に貸与することにした。
検討を進めた次期ITへの移行計画は承認され,C社の情報システムは次期ITに移行された。
拡大図1 C社の現在の情報システム概要
拡大表1 次期ITのセキュリティ要件
拡大図2 802.1Xのシーケンス(概要)
拡大表2 サービスQの概要
拡大表3 サービスNの機能(抜粋)
拡大図3 サービスQとサービスNを利用した場合の動作の概要
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記号・選択式
〔一つ目のトラブル〕について,(1)に答えよ。
本文中の下線①は何と呼ばれているか。
本文中の下線①は何と呼ばれているか。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問1 (2)記述問題
制限字数:60 字以内
〔一つ目のトラブル〕について,(2)に答えよ。
本文中の下線②について,C社内LANでの個人所有機器のどのような利用状況によって,どのような問題が引き起こされたか。60字以内で具体的に述べよ。
本文中の下線②について,C社内LANでの個人所有機器のどのような利用状況によって,どのような問題が引き起こされたか。60字以内で具体的に述べよ。
0 / 60 文字
設問1 (3)記述問題
制限字数:55 字以内
〔一つ目のトラブル〕について,(3)に答えよ。
本文中の下線③について,UTM以外にDHCPサーバが稼働しているかどうかをどのように調査するのか。UTMのDHCPサーバを稼働させたまま行う方法と停止させて行う方法を,それぞれ55字以内で具体的に述べよ。
本文中の下線③について,UTM以外にDHCPサーバが稼働しているかどうかをどのように調査するのか。UTMのDHCPサーバを稼働させたまま行う方法と停止させて行う方法を,それぞれ55字以内で具体的に述べよ。
0 / 55 文字
設問2記述問題
制限字数:40 字以内
本文中の下線④について,アクセスログ以外に何を調査すべきか。調査すべきものを40字以内で述べよ。
0 / 40 文字
設問3 (1)記号・選択式
〔要件1の検討〕について,(1)に答えよ。
本文中のa, bに入れる適切な字句を,図1中の用語で答えよ。
本文中のa, bに入れる適切な字句を,図1中の用語で答えよ。
※直接入力してください
設問3 (2)記号・選択式
〔要件1の検討〕について,(2)に答えよ。
本文中のcに入れる適切な字句を解答群の中から選び,記号で答えよ。
本文中のcに入れる適切な字句を解答群の中から選び,記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問4 (1)記述問題
制限字数:25 字以内
〔要件4及び5の検討〕について,(1)に答えよ。
本文中の下線⑤で示した,C社において支障が出る業務とは何か。一つ挙げ25字以内で述べよ。
本文中の下線⑤で示した,C社において支障が出る業務とは何か。一つ挙げ25字以内で述べよ。
0 / 25 文字
設問4 (2)記号・選択式
〔要件4及び5の検討〕について,(2)に答えよ。
要件4は,表3中のどの機能で実現できるか。表3中の番号で一つ答えよ。
要件4は,表3中のどの機能で実現できるか。表3中の番号で一つ答えよ。
※直接入力してください
設問4 (3)記号・選択式
〔要件4及び5の検討〕について,(3)に答えよ。
要件5は,表3中のどの機能で実現できるか。表3中の番号で一つ答えよ。
要件5は,表3中のどの機能で実現できるか。表3中の番号で一つ答えよ。
※直接入力してください
設問4 (4)記述問題
制限字数:30 字以内
〔要件4及び5の検討〕について,(4)に答えよ。
本文中の下線⑥について,図3中のどの段階で遮断されるかを解答群から選び,記号で答えよ。また,総務Gが管理していない機器かどうかはどのような方法で判定するか。判定の方法を30字以内で具体的に述べよ。
本文中の下線⑥について,図3中のどの段階で遮断されるかを解答群から選び,記号で答えよ。また,総務Gが管理していない機器かどうかはどのような方法で判定するか。判定の方法を30字以内で具体的に述べよ。
0 / 30 文字
設問5 (1)記述問題
制限字数:20 字以内
〔要件6及び7の検討〕について,(1)に答えよ。
本文中の下線⑦について,規格又は認証の例を20字以内で答えよ。
本文中の下線⑦について,規格又は認証の例を20字以内で答えよ。
0 / 20 文字
設問5 (2)記号・選択式
〔要件6及び7の検討〕について,(2)に答えよ。
本文中のdに入れる適切な番号を,表3中の番号で一つ答えよ。
本文中のdに入れる適切な番号を,表3中の番号で一つ答えよ。
※直接入力してください
設問6 (1)記述問題
制限字数:30 字以内
〔次期ITへの移行〕について,(1)に答えよ。
本文中の下線⑧について,要件2を満たし,そのセキュリティ設定が従業員によって無効にされないためには,どのように設定する必要があるか。30字以内で述べよ。
本文中の下線⑧について,要件2を満たし,そのセキュリティ設定が従業員によって無効にされないためには,どのように設定する必要があるか。30字以内で述べよ。
0 / 30 文字
設問6 (2)記述問題
制限字数:40 字以内
〔次期ITへの移行〕について,(2)に答えよ。
本文中の下線⑧について,要件4及び5を満たし,それを維持するためには,どのソフトウェアをどのように設定する必要があるか。40字以内で述べよ。
本文中の下線⑧について,要件4及び5を満たし,それを維持するためには,どのソフトウェアをどのように設定する必要があるか。40字以内で述べよ。
0 / 40 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和3年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。