情報処理安全確保支援士午後I 事例記述令和3年 春期
午後I 問2
午後I 問2 ネットワークのセキュリティ対策
テーマ:ネットワークのセキュリティ対策
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
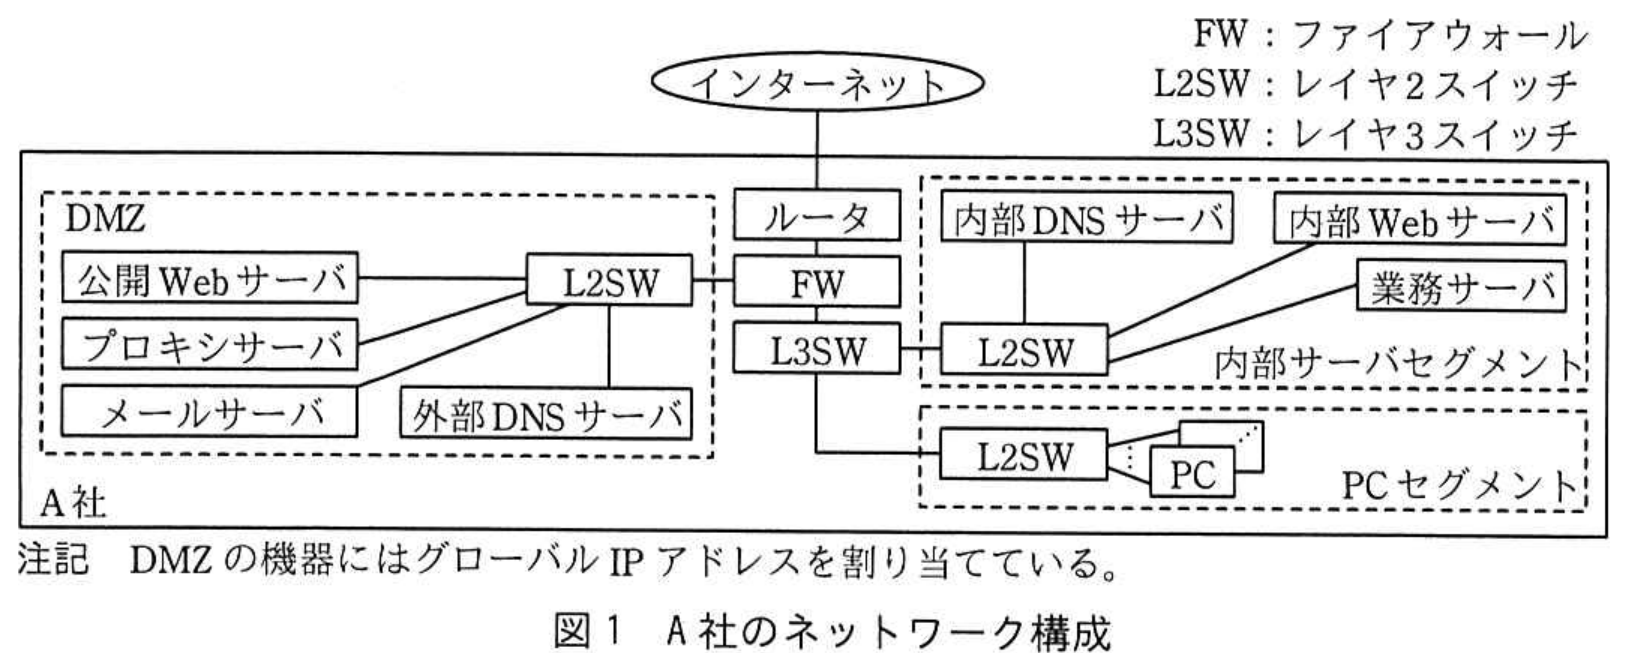
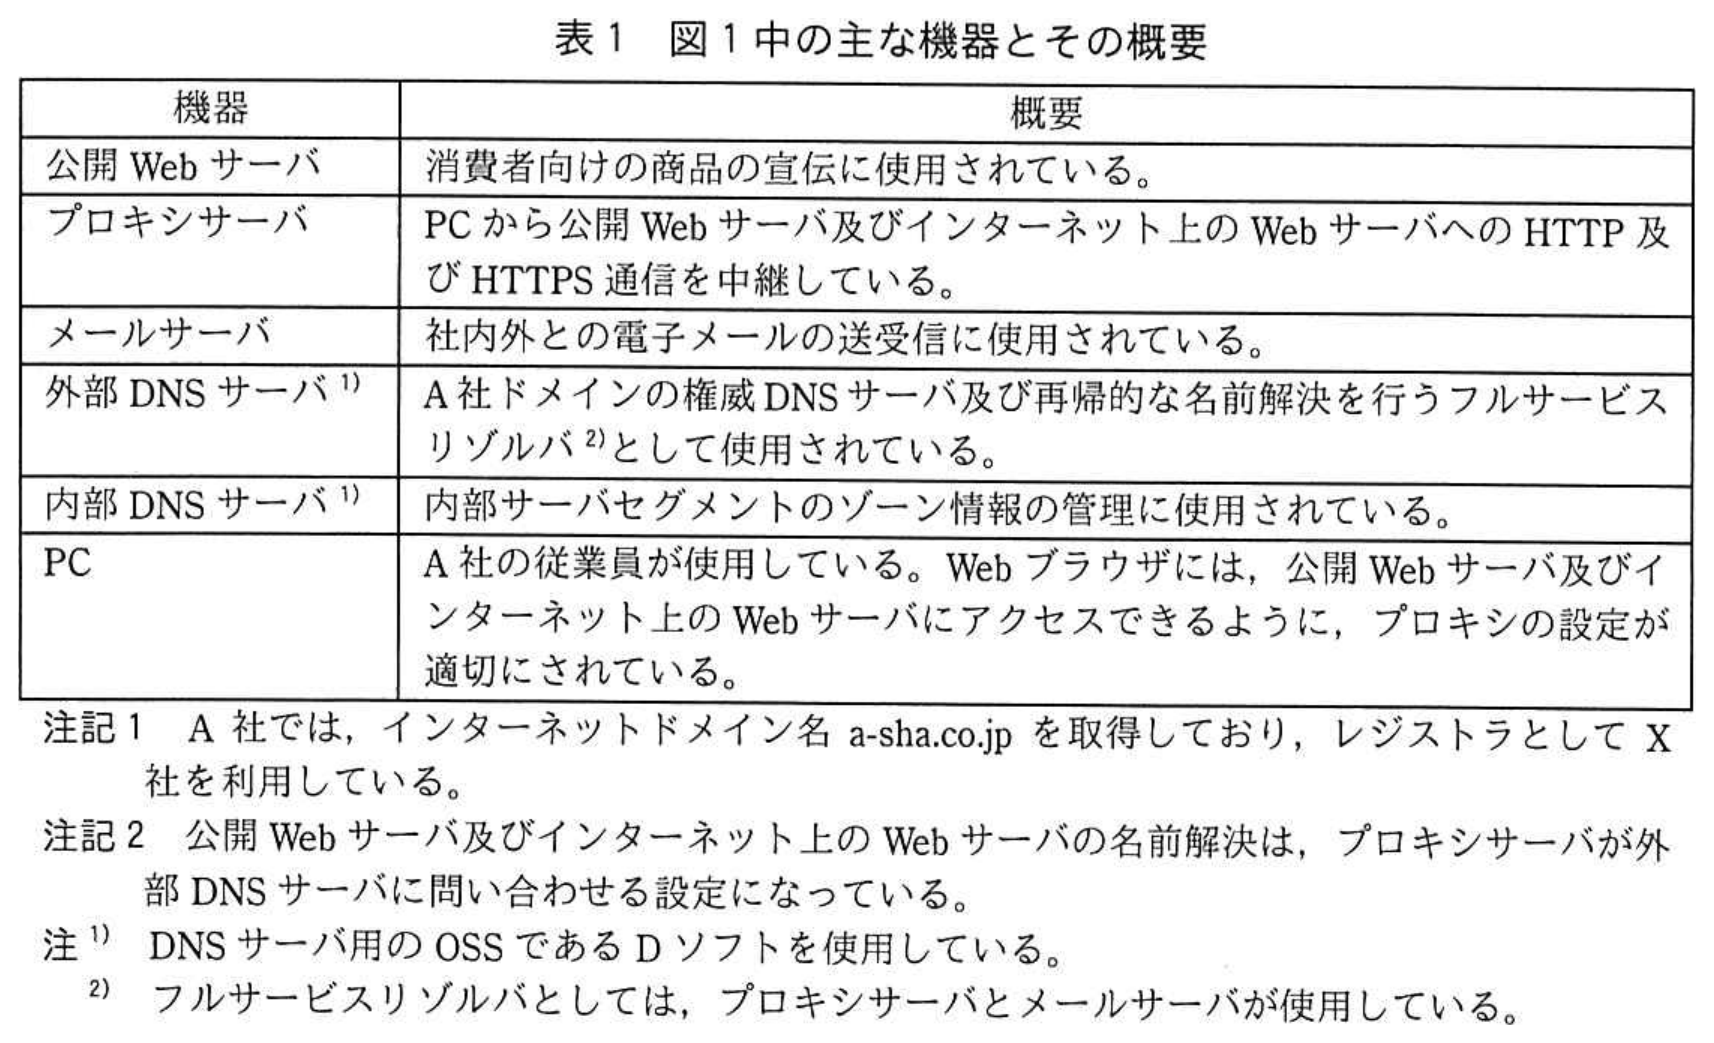
図表クリックで拡大A社は,従業員500名の中規模の小売業であり,インターネットを介して消費者向けに商品を宣伝している。A社のネットワークは,同社の情報システム部(以下,情シ部という)のL部長とM主任を含む7名で運用している。A社のネットワーク構成を図1に,図1中の主な機器とその概要を表1に示す。
 拡大
注記DMZの機器にはグローバルIPアドレスを割り当てている。
 拡大
注記1 A社では,インターネットドメイン名a-sha.co.jpを取得しており,レジストラとしてX社を利用している。
注記2公開Webサーバ及びインターネット上のWebサーバの名前解決は,プロキシサーバが外部DNSサーバに問い合わせる設定になっている。
注1) DNSサーバ用のOSSであるDソフトを使用している。
注2) フルサービスリゾルバとしては,プロキシサーバとメールサーバが使用している。
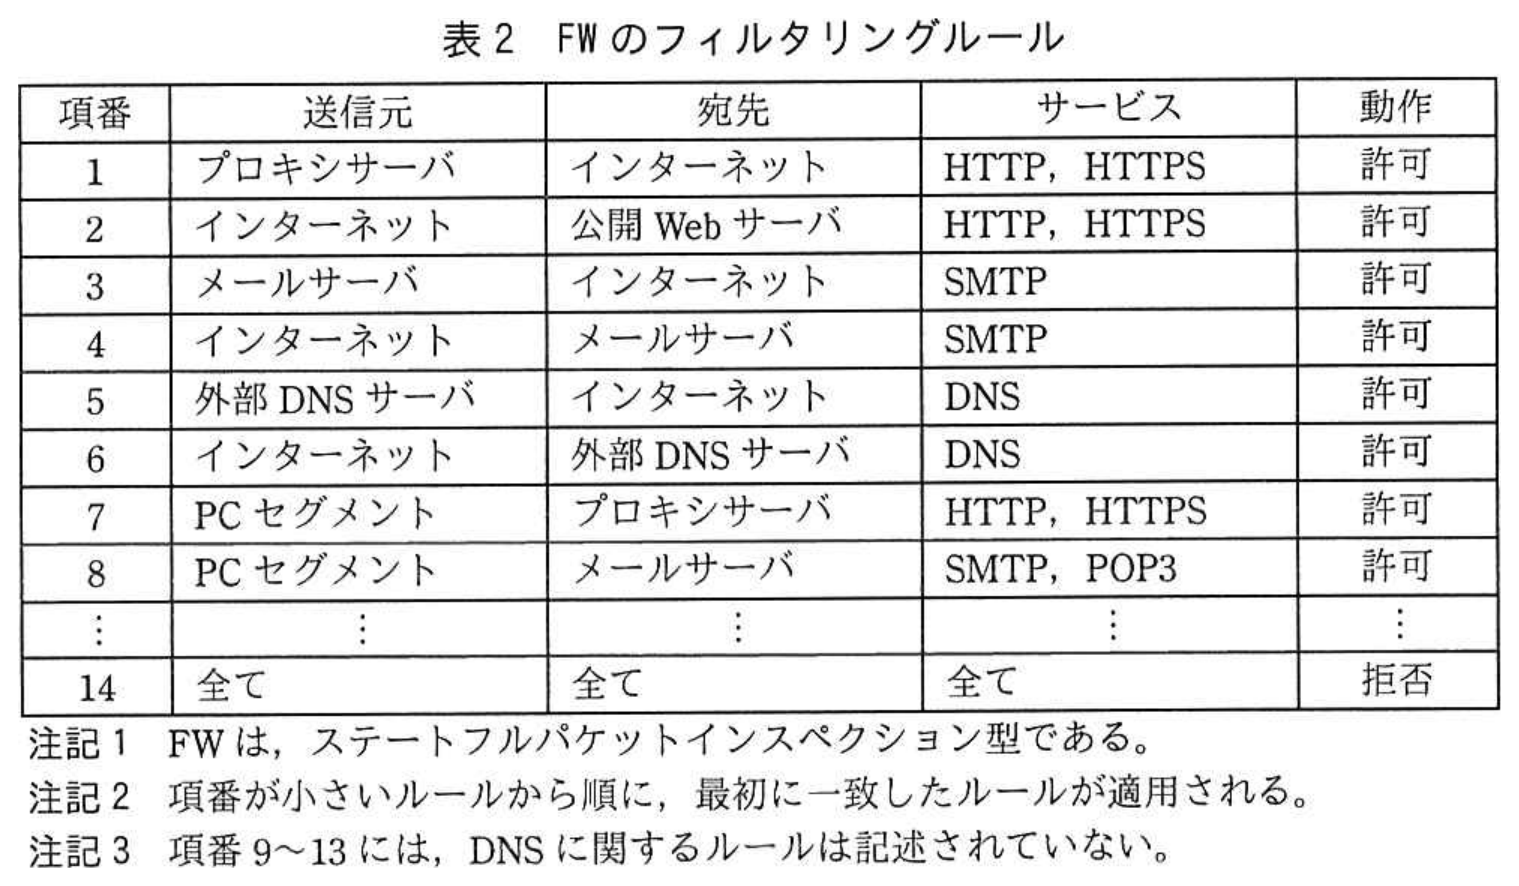
FWのフィルタリングルールを表2に示す。
 拡大
注記1 FWは,ステートフルパケットインスペクション型である。
注記2項番が小さいルールから順に,最初に一致したルールが適用される。
注記3項番9〜13には,DNSに関するルールは記述されていない。
ある日,Dソフトの脆弱性を悪用したDoS攻撃で同業他社が踏み台になったというニュースが配信された。情シ部では,脆弱性情報が公開されると,CVSSの値を参考にして自社への影響を評価し,影響が大きいケースでは,早期に脆弱性修正プログラムを適用している。今回の攻撃に使われたDソフトの脆弱性に対する修正プログラムは既に適用されていた。A社では,今回のニュースを契機に,DNSにおけるリスクと対策の検討を,M主任を中心に行うことにした。
〔リスクと対策の検討〕
M主任は,まず,①A社の外部DNSサーバがサービス停止になった場合の影響を確認した。次に,外部DNSサーバが攻撃を受けるリスク及び外部DNSサーバにおけるその他のリスクを調査し,外部DNSサーバが攻撃を受けるリスクについて,主なものを三つ挙げた。
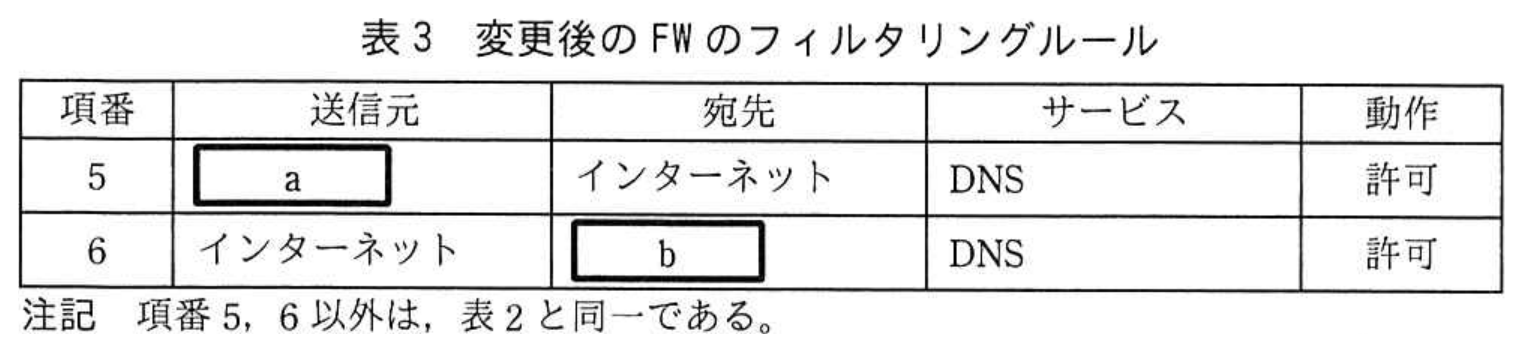
一つ目のリスクは,踏み台になるリスクである。表1及び表2の構成では,攻撃者は,②送信元のIPアドレスを偽装した名前解決要求を外部DNSサーバに送ることによって,外部DNSサーバを踏み台とし,攻撃対象となる第三者のサーバに対し大量のDNSパケットを送り付けるというDoS攻撃を行える。そこで,外部DNSサーバを廃止した上で,DNS-KとDNS-FというDNSサーバをDMZ上に新設し,権威DNSサーバの機能をDNS-Kに,フルサービスリゾルバの機能をDNS-Fに移行することを考えた。これと併せて,FWのフィルタリングルールを表3のように変更することで一つ目のリスクへの対策となる。
 拡大
注記 項番5,6以外は,表2と同一である。
二つ目のリスクは,DNSキャッシュポイズニング攻撃によるリソースレコードの改ざんのリスクである。DNSキャッシュポイズニング攻撃が成功すると,攻撃対象のフルサービスリゾルバが管理するリソースレコードのうち,メールサーバの c レコードのIPアドレスが,例えば攻撃者のメールサーバのものに書き換えられてしまい,電子メールが攻撃者のサーバに送信されてしまう。この攻撃への対策として,M主任は,三つの対策を考えた。一つ目の対策は,一つ目のリスクへの対策を流用することである。二つ目の対策は,送信元ポート番号を d する対策である。Dソフトでも可能である。三つ目の対策は,e という技術の利用である。この技術は,DNSサーバから受け取るリソースレコードに付与されたディジタル署名を利用して,リソースレコードの送信者の正当性とデータの完全性を検証するものである。ただし,この技術は,運用として,鍵の管理など新たな作業が必要になる。
三つ目のリスクは,中間者攻撃によるDNS通信内容の盗聴,改ざんのリスクである。この対策の一つとして,DNS通信を暗号化するDNS over TLS(以下,DoTという)という技術が標準化されている。DoTは,f と g 間の通信を暗号化するために開発されたものである。
これらの調査と検討を踏まえ,M主任は,外部DNSサーバが攻撃を受けるリスク,外部DNSサーバの機能を2台のDNSサーバに移行する対策案,及び送信元ポート番号を d する対策案をL部長に報告した。
〔ホスティングサービス上に新設するDNSサーバの利用〕
M主任は,外部DNSサーバにおけるその他のリスクへの対策として,外部のホスティングサービス上にDNSサーバを新設して利用することを検討した。
M主任は,DNSサーバの構成について,二つの案を考えた。
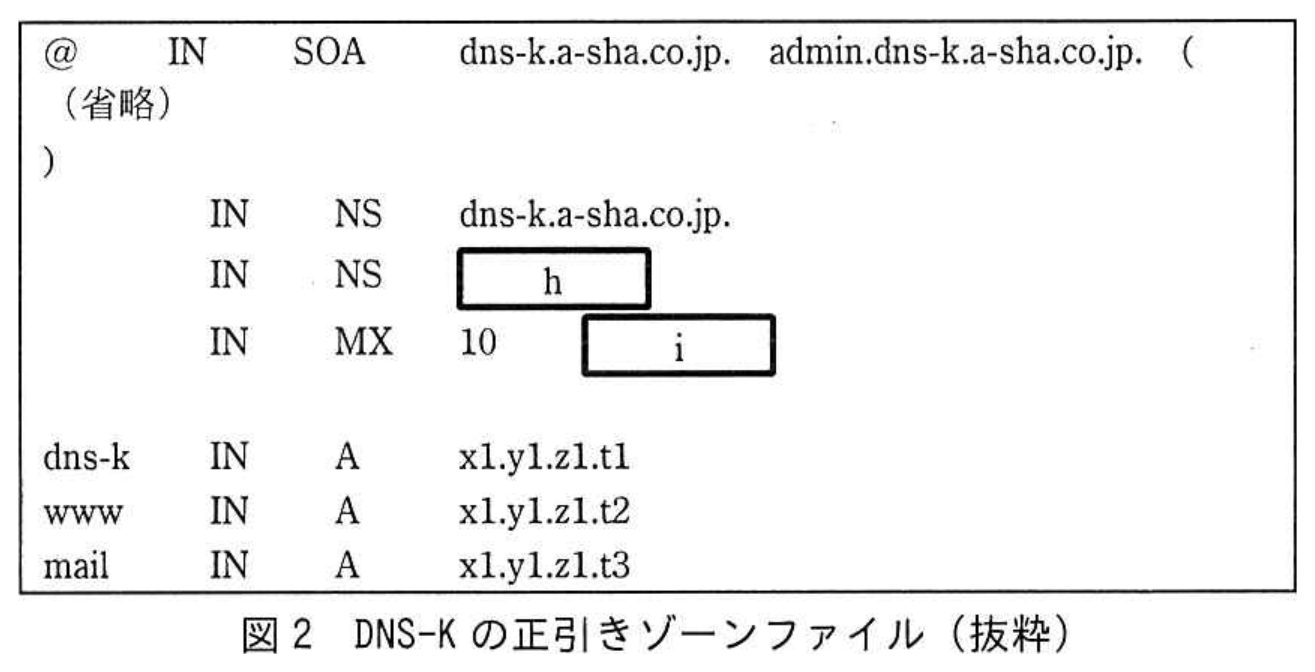
一つ目の案は,外部DNSサーバを廃止した上で,DNS-KとDNS-FというDNSサーバをDMZ上に,DNS-SというDNSサーバをX社のホスティングサービス上に新設し,③プライマリの権威DNSサーバの機能をDNS-Kに,セカンダリの権威DNSサーバの機能をDNS-Sに移行し,フルサービスリゾルバの機能をDNS-Fに移行するものである。M主任は,DNS-KとDNS-Sのゾーン情報を同期するために,DNS-Kでのゾーン転送の内容を示す設定ファイル,正引きゾーンファイル,逆引きゾーンファイルを設定することにした。M主任が設定することにしたDNS-Kの正引きゾーンファイルを図2に示す。
なお,X社のホスティングサービスに用いるドメイン名はx-sha.co.jp,DNS-Sのホスト名はdns-sである。
 拡大
DNS-Kのホスト名はdns-k,公開Webサーバのホスト名はwww,メールサーバのホスト名はmailであり,各サーバのIPアドレスはx1.y1.z1.t1〜x1.y1.z1.t3である。
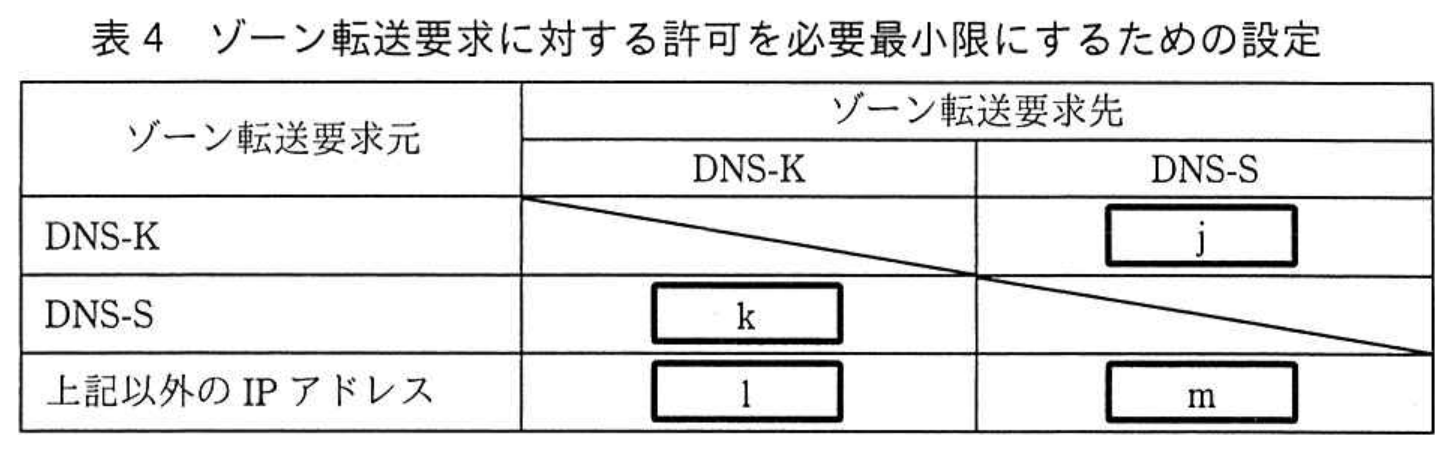
ゾーン転送では,ゾーン情報が流出するリスクがある。M主任は,この対策として,DNS-KとDNS-Sについて,ゾーン転送要求に対する許可を必要最小限にするために,表4の設定にすることにした。
 拡大
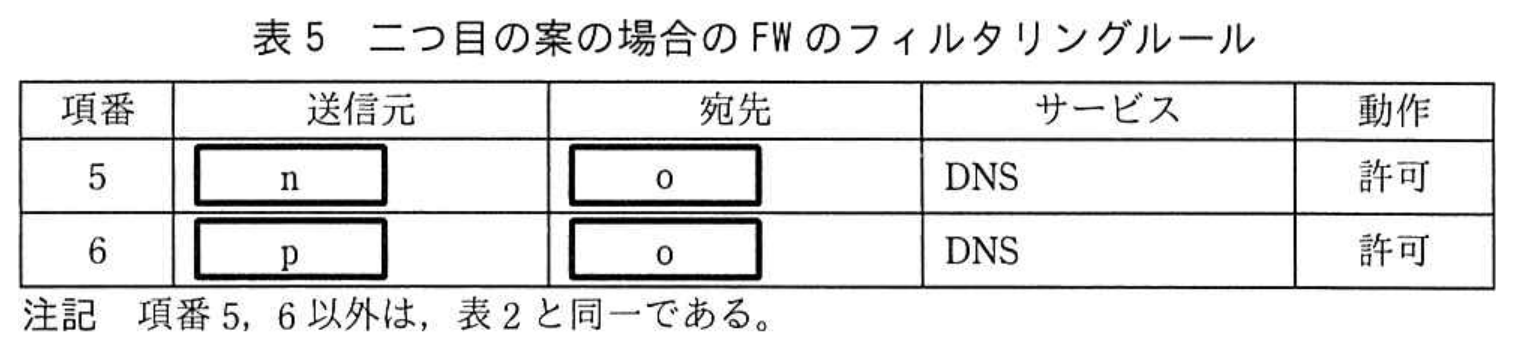
二つ目の案は,外部DNSサーバを廃止した上で,DNS-HK,DNS-S,DNS-HFというDNSサーバをX社のホスティングサービス上に新設し,プライマリの権威DNSサーバの機能をDNS-HKに,セカンダリの権威DNSサーバの機能をDNS-Sに,フルサービスリゾルバの機能をDNS-HFに移行するものである。DNS-KとDNS-FのDMZへの設置は実施しない。この案の場合,FWのフィルタリングルールを表5のように変更する必要がある。
 拡大
注記 項番5,6以外は,表2と同一である。
その後,A社では,更に検討を進め,外部DNSサーバをX社のホスティングサービスに移行することにした。
拡大図1 A社のネットワーク構成
拡大表1 図1中の主な機器とその概要
拡大表2 FWのフィルタリングルール
拡大表3 変更後のFWのフィルタリングルール
拡大図2 DNS-Kの正引きゾーンファイル(抜粋)
拡大表4 ゾーン転送要求に対する許可を必要最小限にするための設定
拡大表5 二つ目の案の場合のFWのフィルタリングルール
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記述問題
制限字数:30 字以内
〔リスクと対策の検討〕について,本文中の下線①について,A社の公開Webサーバへの影響を,30字以内で述べよ。
0 / 30 文字
設問1 (2)記述問題
制限字数:20 字以内
〔リスクと対策の検討〕について,本文中の下線②の攻撃の名称を20字以内で答えよ。
0 / 20 文字
設問1 (3)記号・選択式
〔リスクと対策の検討〕について,表3中の a,b に入れる適切な字句を解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問1 (4)記述問題
制限字数:6 字以内
〔リスクと対策の検討〕について,本文中の c に入れるDNSのリソースレコードのタイプ名を6字以内で答えよ。
0 / 6 文字
設問1 (5)記述問題
制限字数:15 字以内
〔リスクと対策の検討〕について,本文中の d に入れる適切な字句を15字以内で答えよ。
0 / 15 文字
設問1 (6)記述問題
制限字数:10 字以内
〔リスクと対策の検討〕について,本文中の e に入れる技術の名称を英字10字以内で答えよ。
0 / 10 文字
設問1 (7)記号・選択式
〔リスクと対策の検討〕について,本文中の f,g に入れる適切な字句を解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問2 (1)記述問題
制限字数:30 字以内
〔ホスティングサービス上に新設するDNSサーバの利用〕について,本文中の下線③を実施することによって低減できるリスクを30字以内で具体的に述べよ。
0 / 30 文字
設問2 (2)記号・選択式
〔ホスティングサービス上に新設するDNSサーバの利用〕について,図2中の h,i に入れる適切な字句を解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問2 (3)記号・選択式
〔ホスティングサービス上に新設するDNSサーバの利用〕について,表4中の j〜m に入れる適切な内容を,“許可”又は“拒否”のいずれかで答えよ。
※直接入力してください
設問2 (4)記号・選択式
〔ホスティングサービス上に新設するDNSサーバの利用〕について,表5中の n〜p に入れる適切な字句を解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和3年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。