情報処理安全確保支援士午後I 事例記述令和3年 春期
午後I 問3
午後I 問3 セキュリティ運用
テーマ:セキュリティ運用
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
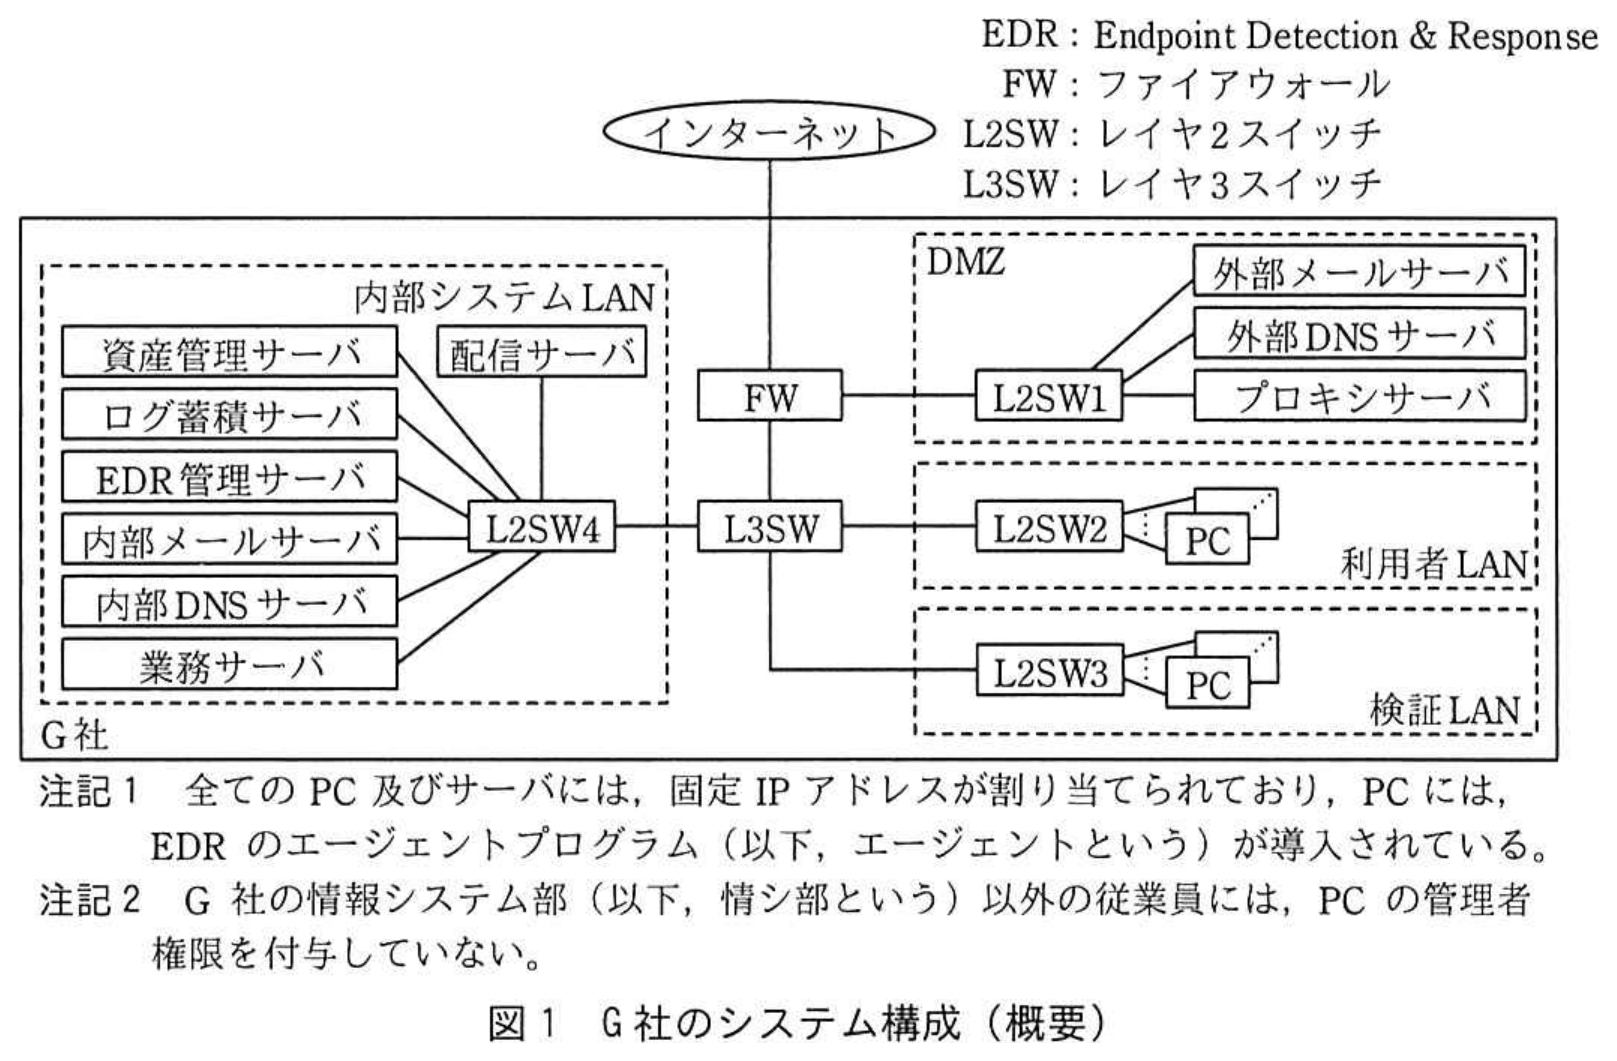
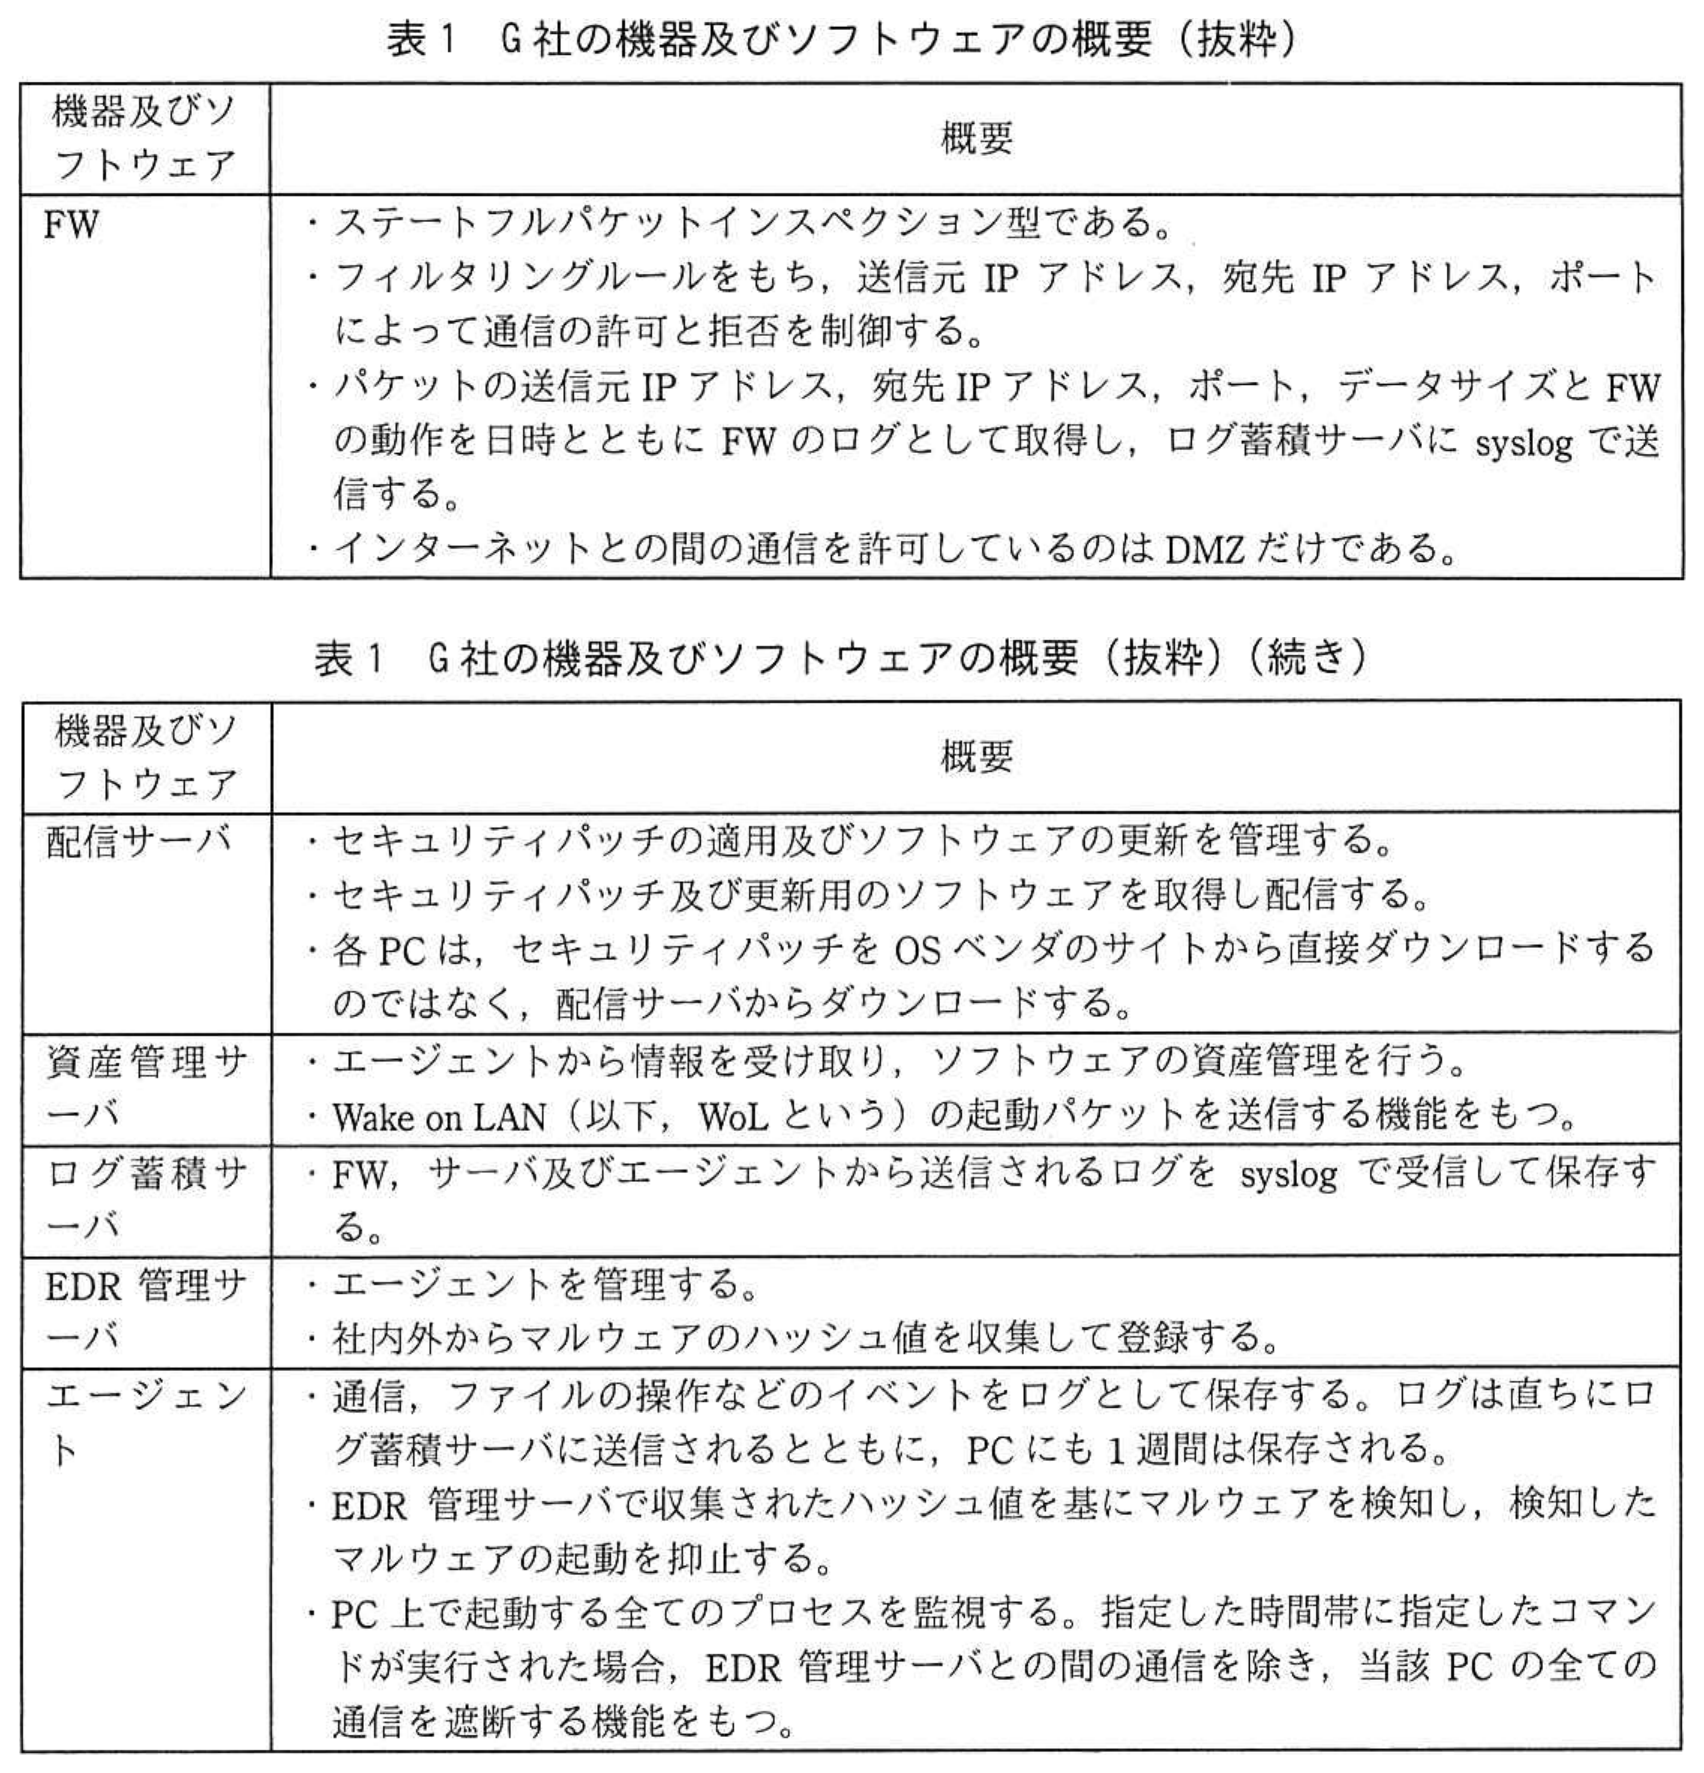
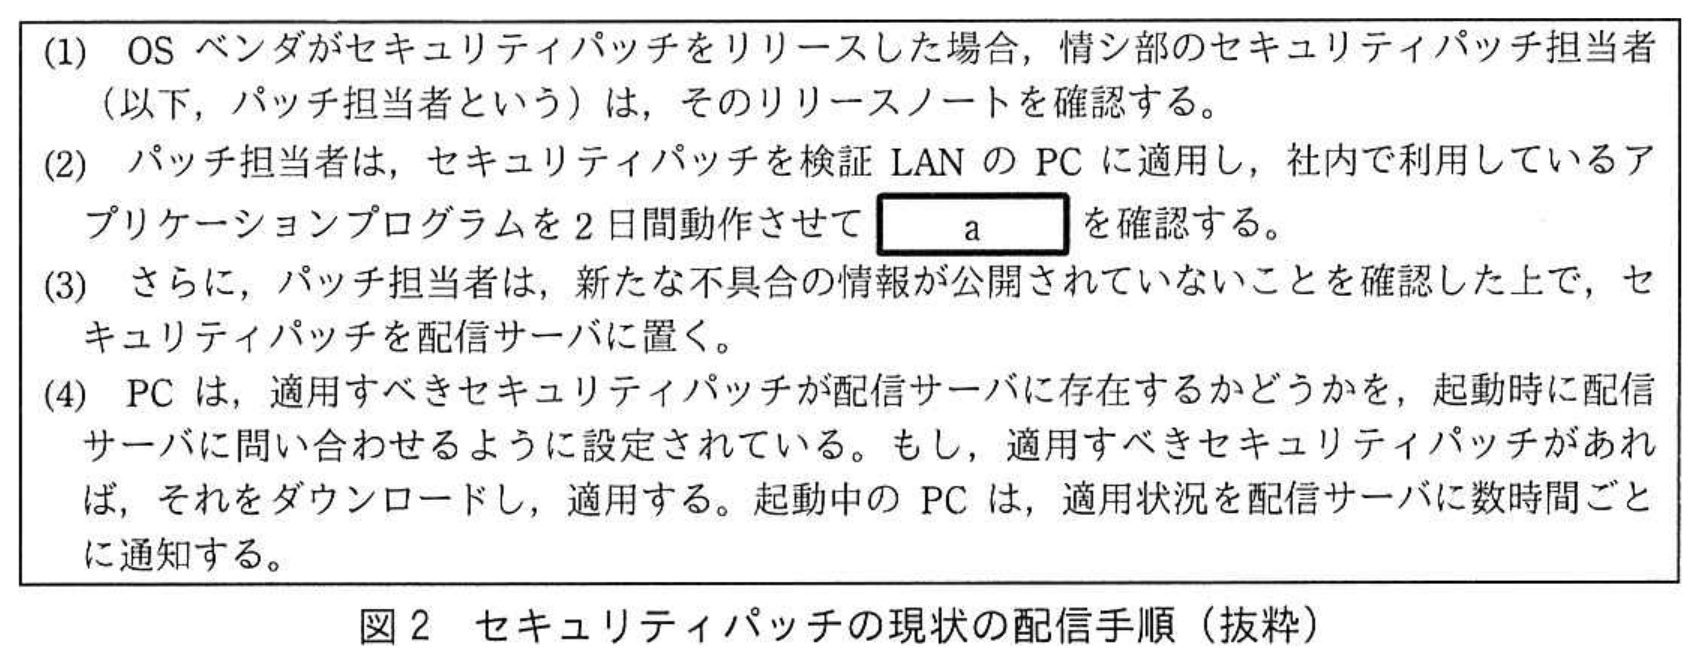
図表クリックで拡大G社は,従業員1,500名の製造業であり,研究開発に定評がある。従業員は,Webアクセスによる情報収集並びに電子メール(以下,メールという)による営業活動及び情報交換にインターネットを利用している。G社では,情報セキュリティポリシーを整備して運用している。G社のシステム構成を図1に,機器及びソフトウェアの概要を表1に,OSの脆弱性修正プログラム(以下,セキュリティパッチという)の現状の配信手順を図2に示す。
 拡大
 拡大
 拡大
〔同業他社の事例〕
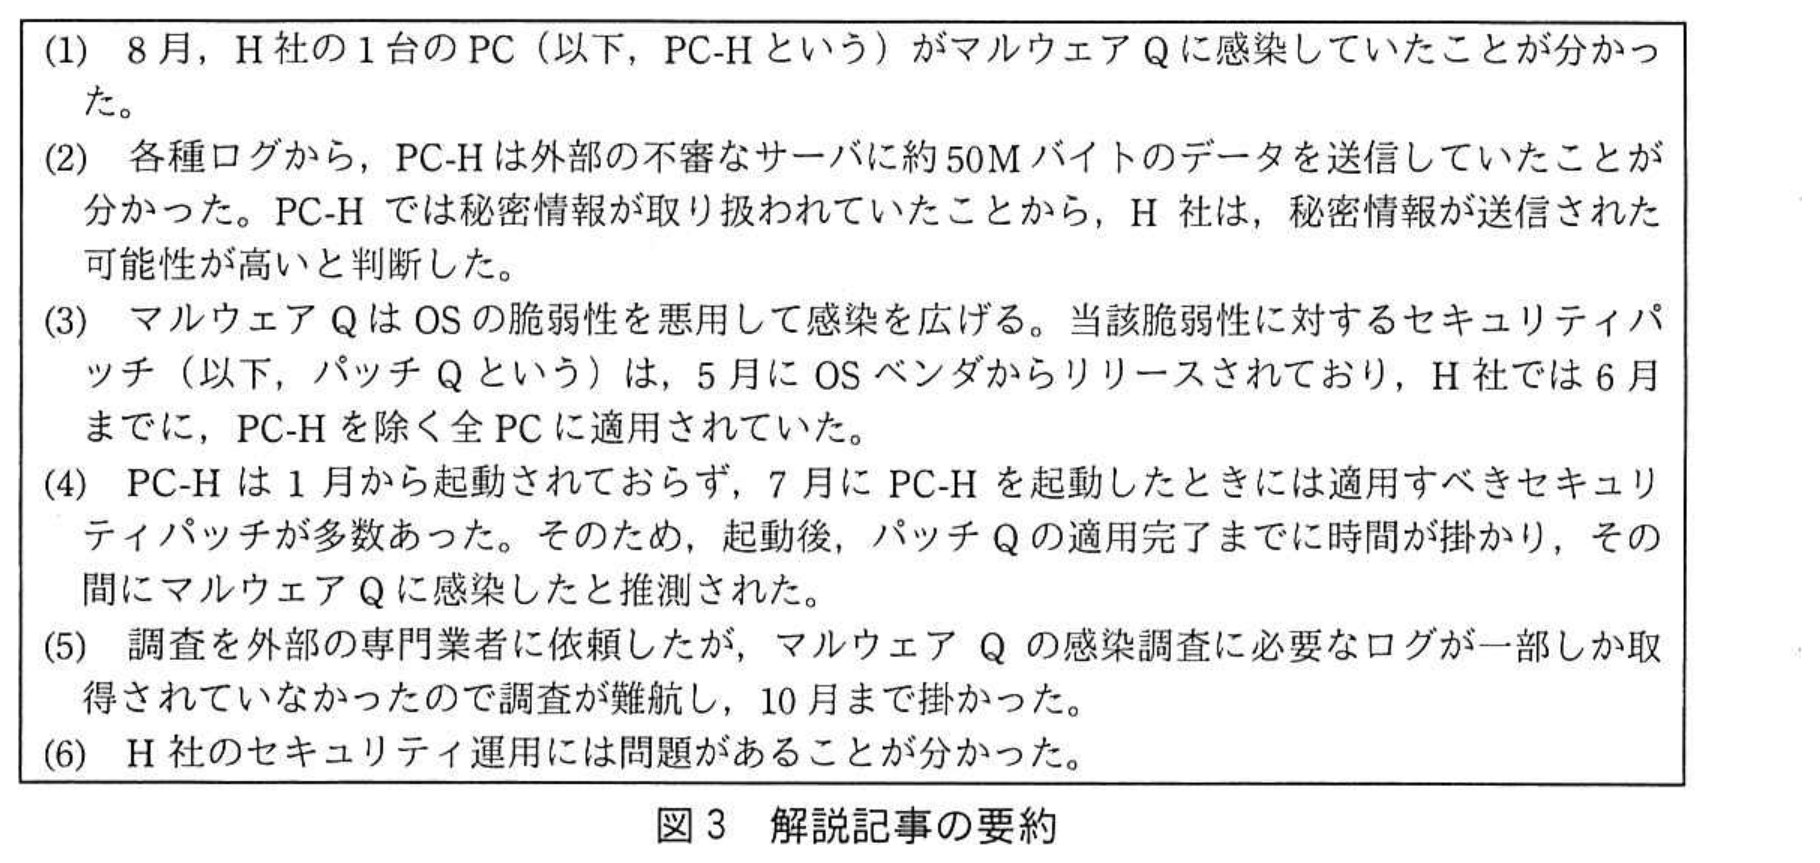
ある日,情シ部のC主任は,同業他社のH社で発生したセキュリティインシデントの解説記事を見付けた。解説記事の要約を図3に示す。
 拡大
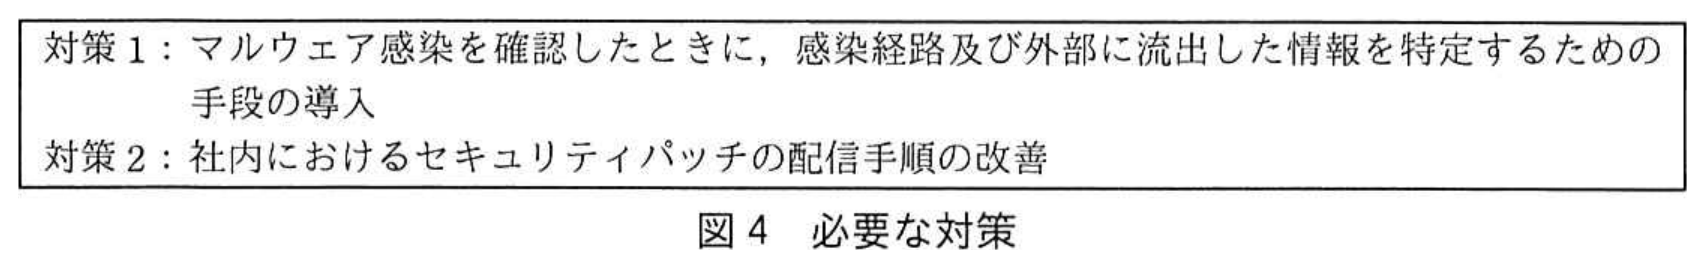
心配になったC主任はログを調査した。その結果,1か月以上起動していないPCが30台あることが分かった。それらのPCをこのまま数か月起動しないでおくと,PC-Hと同様の問題が発生する可能性があった。図3の内容及びG社の状況を情シ部のB部長に相談した上で,必要な対策を図4のようにまとめ,情シ部のD君とともにそれぞれを具体化することにした。
 拡大
〔対策1〕
C主任は,対策1については,L2SWのミラーポートに接続するタイプのパケット収集装置を導入し,J社のJサービスを利用して通信内容を分析すればよいと考えた。Jサービスは,インターネットVPN経由でパケット収集装置から必要なパケット情報を取得し,その内容からセキュリティ侵害を検知するサービスである。
C主任は,1台のパケット収集装置を,①マルウェア感染がDMZ又はどのLANで起きてもマルウェアからインターネットへの通信が通過することになるL2SWに接続することに決めた。
〔対策2〕
次は,対策2についてのD君,C主任及びB部長の会話である。
**D君**:1か月間起動していないPCを自動的に起動して,セキュリティパッチが適用されるようにすれば図3のようなセキュリティインシデントを防ぐことができます。良い仕組みはありませんか。
**C主任**:当社のPCは,WoLに対応しています。WoLとは,WoLに対応したPCに対し,特定の起動パケットを送信すると,当該PCが起動するという仕組みです。PCを利用者LANに接続しておけば,資産管理サーバから起動パケットを送信することによって,PCを自動的に起動できます。
**B部長**:なるほど。では,WoLとセキュリティパッチ適用の動作検証を頼む。
D君は,WoLの動作検証を開始した。まず,検証LANに接続されたPC-XとPC-Yを用いて試すことにした。PC-Xは起動しておき,PC-Yはシャットダウンしておいた。その上で,PC-XからPC-Yに対し,bに続けて,起動したいPCのcを16回繰り返したデータを含む起動パケットを送信し,PC-Yが起動することを確認した。その後,資産管理サーバからPC-Yの起動を試みたが,起動しなかった。C主任に相談したところ,②L3SWの設定を変更する必要があるという助言を受けた。D君は,L3SWの設定を変更し,資産管理サーバからPC-Yを起動できることを確認した。続いて,資産管理サーバから利用者LANに接続されたPCを起動できることを確認し,セキュリティパッチが適用されることも確認した。
〔WoLを悪用するマルウェアの脅威〕
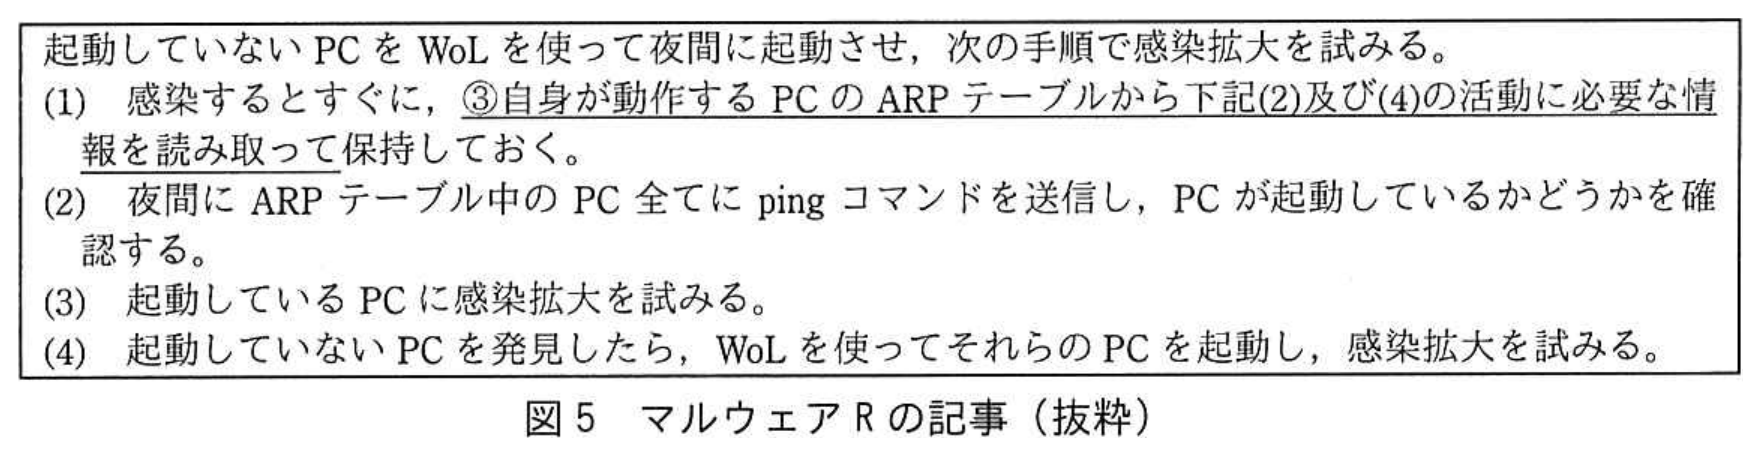
WoLについて調べていたD君は,図5に示すマルウェアRの記事を見付けた。
 拡大
D君は,昼間はPCが不審な振る舞いをすれば発見し対処できる可能性があるが,夜間は多くの従業員が不在となり発見することは難しいと考えた。そこで,マルウェアRに限らない,WoLを悪用するマルウェアへの対策について,C主任に相談した。
C主任は,PCが夜間に不審な振る舞いをしたときに,当該PCをネットワークから隔離するという対策(以下,対策3という)を助言した。D君は,④対策3をG社で導入済のシステムを用いて実現する方法を立案した。対策3は対策1及び対策2と併せて承認された。各対策は運用を開始し,マルウェア対策が強化された。
拡大図1 G社のシステム構成(概要)
拡大表1 G社の機器及びソフトウェアの概要(抜粋)
拡大図2 セキュリティパッチの現状の配信手順(抜粋)
拡大図3 解説記事の要約
拡大図4 必要な対策
拡大図5 マルウェアRの記事(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1記述問題
制限字数:20 字以内
図2中のaに入れる適切な字句を20字以内で具体的に答えよ。
0 / 20 文字
設問2記号・選択式
本文中の下線①のL2SWを,図1中のL2SW1〜L2SW4から選び,答えよ。
※直接入力してください
設問3 (1)記号・選択式
〔対策2〕について、本文中のbに入れる適切な字句を解答群の中から選び,記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3 (2)記号・選択式
〔対策2〕について、本文中のcに入れる適切な字句を解答群の中から選び,記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3 (3)記述問題
制限字数:30 字以内
〔対策2〕について、本文中の下線②に示す設定変更の内容を,30字以内で具体的に述べよ。
0 / 30 文字
設問4 (1)記述問題
制限字数:10 字以内
〔WoLを悪用するマルウェアの脅威〕について、図5中の下線③について,(2)の活動に必要な情報及び(4)の活動に必要な情報を,それぞれ10字以内で答えよ。
0 / 10 文字
設問4 (2)記述問題
制限字数:55 字以内
〔WoLを悪用するマルウェアの脅威〕について、本文中の下線④の方法を,55字以内で具体的に述べよ。
0 / 55 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本番形式・制限時間付きで演習する
令和3年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。