情報処理安全確保支援士午後II 事例記述令和3年 春期
午後II 問1
午後II 問1 インシデント対応体制の整備
テーマ:インシデント対応体制の整備
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
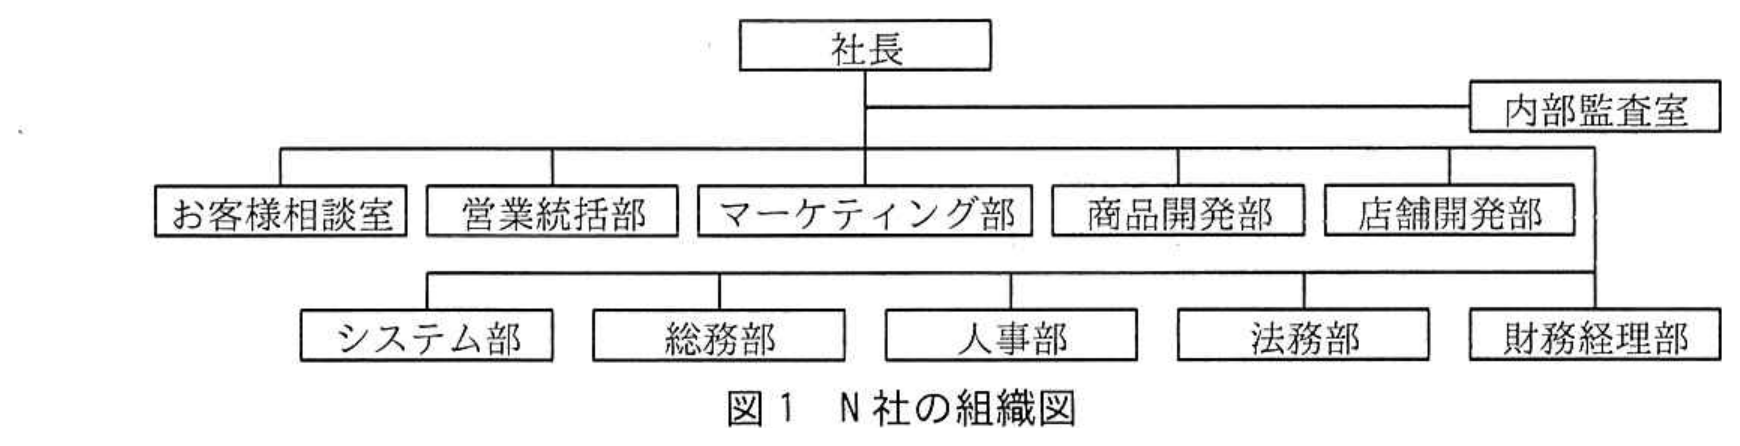
図表クリックで拡大N社は,従業員800名のドラッグストアチェーンである。グローバルに事業を展開する海外の企業B社のブランドライセンスを取得し,同ブランドの下,国内80店舗の展開,及びN社Webサイト(以下,通販サイトという)での通信販売を行っている。N社は,消費者向けの会員制度を設けており,会員は商品購入時に特典を受けられる。N社の組織図を図1に示す。
 拡大
N社は,情報セキュリティ委員会を設置している。同委員会は,経営陣が委員となり,情報セキュリティについての基本方針(以下,基本方針という)及び重要な課題を取り扱う。セキュリティ対策は主にシステム部が担っており,セキュリティインシデント(以下,インシデントという)が発生した場合は,対応チームを立ち上げて対応する。基本方針では,消費者に影響を与えるインシデントの場合,社外に向けて速やかに情報開示することを挙げている。
B社は,同社がブランドライセンスを提供する店舗運営会社を対象にしたインシデント対応ポリシ(以下,B社インシデント対応ポリシという)を定めている。B社インシデント対応ポリシは,インシデントによるB社ブランドの毀損を最小限にすることを目的として策定された。
N社は,B社インシデント対応ポリシを順守する契約をB社と締結しており,N社でインシデントが発生した場合は,B社のセキュリティ担当部署(以下,B社セキュリティ部という)に報告し,指示に基づき対応する。分析対象となるログは,N社のシステム部が取得し,インシデント発生時にはB社セキュリティ部に送信する。
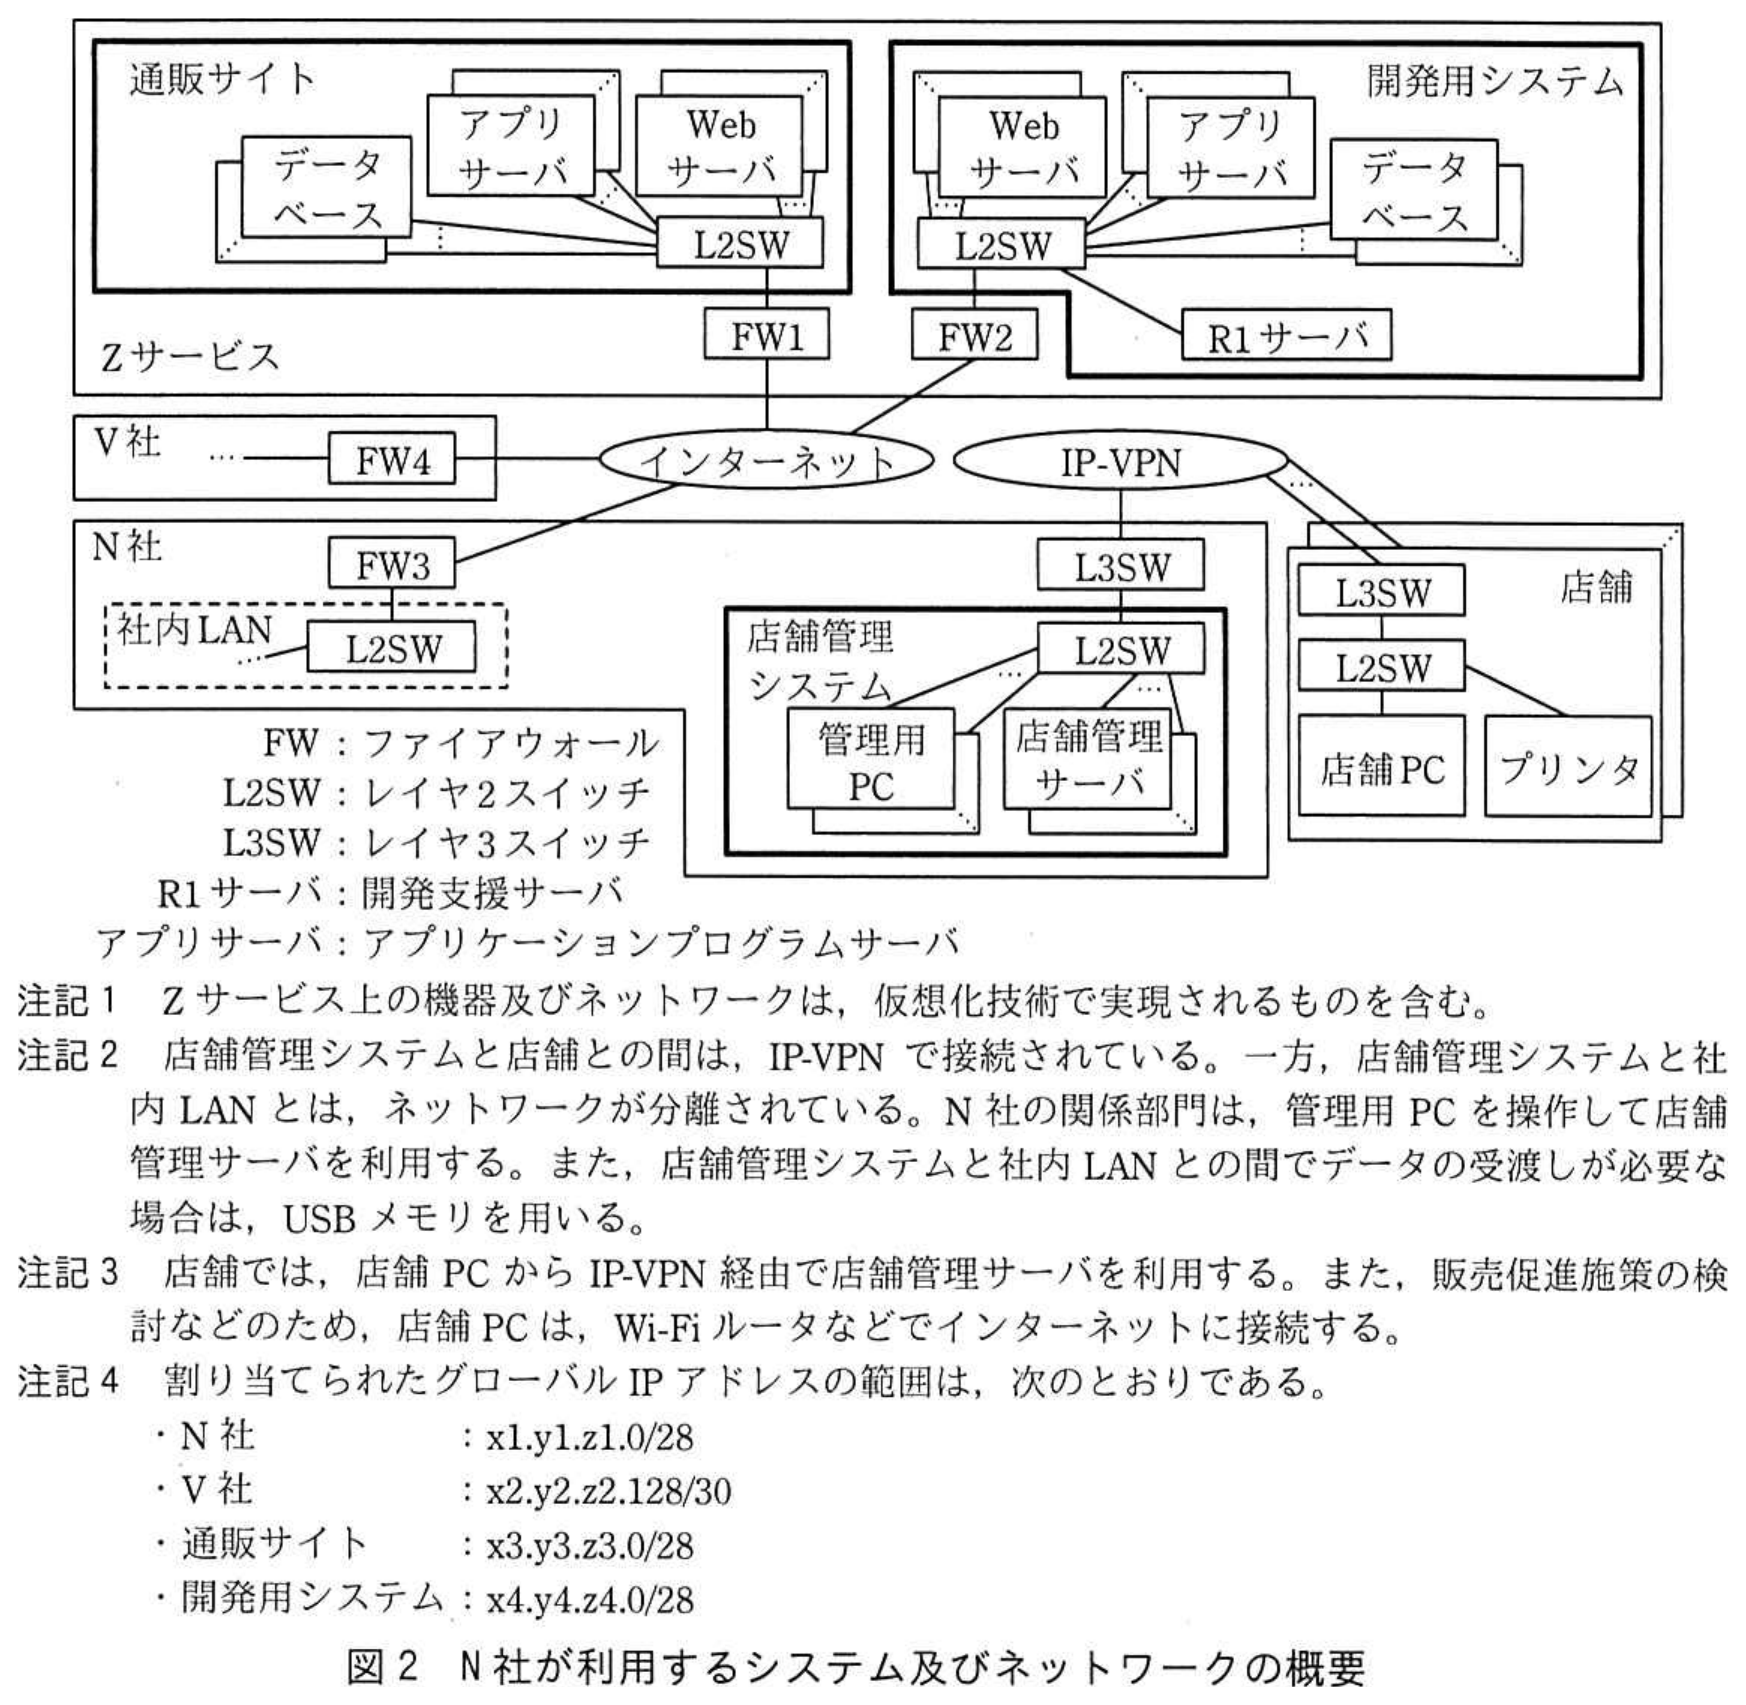
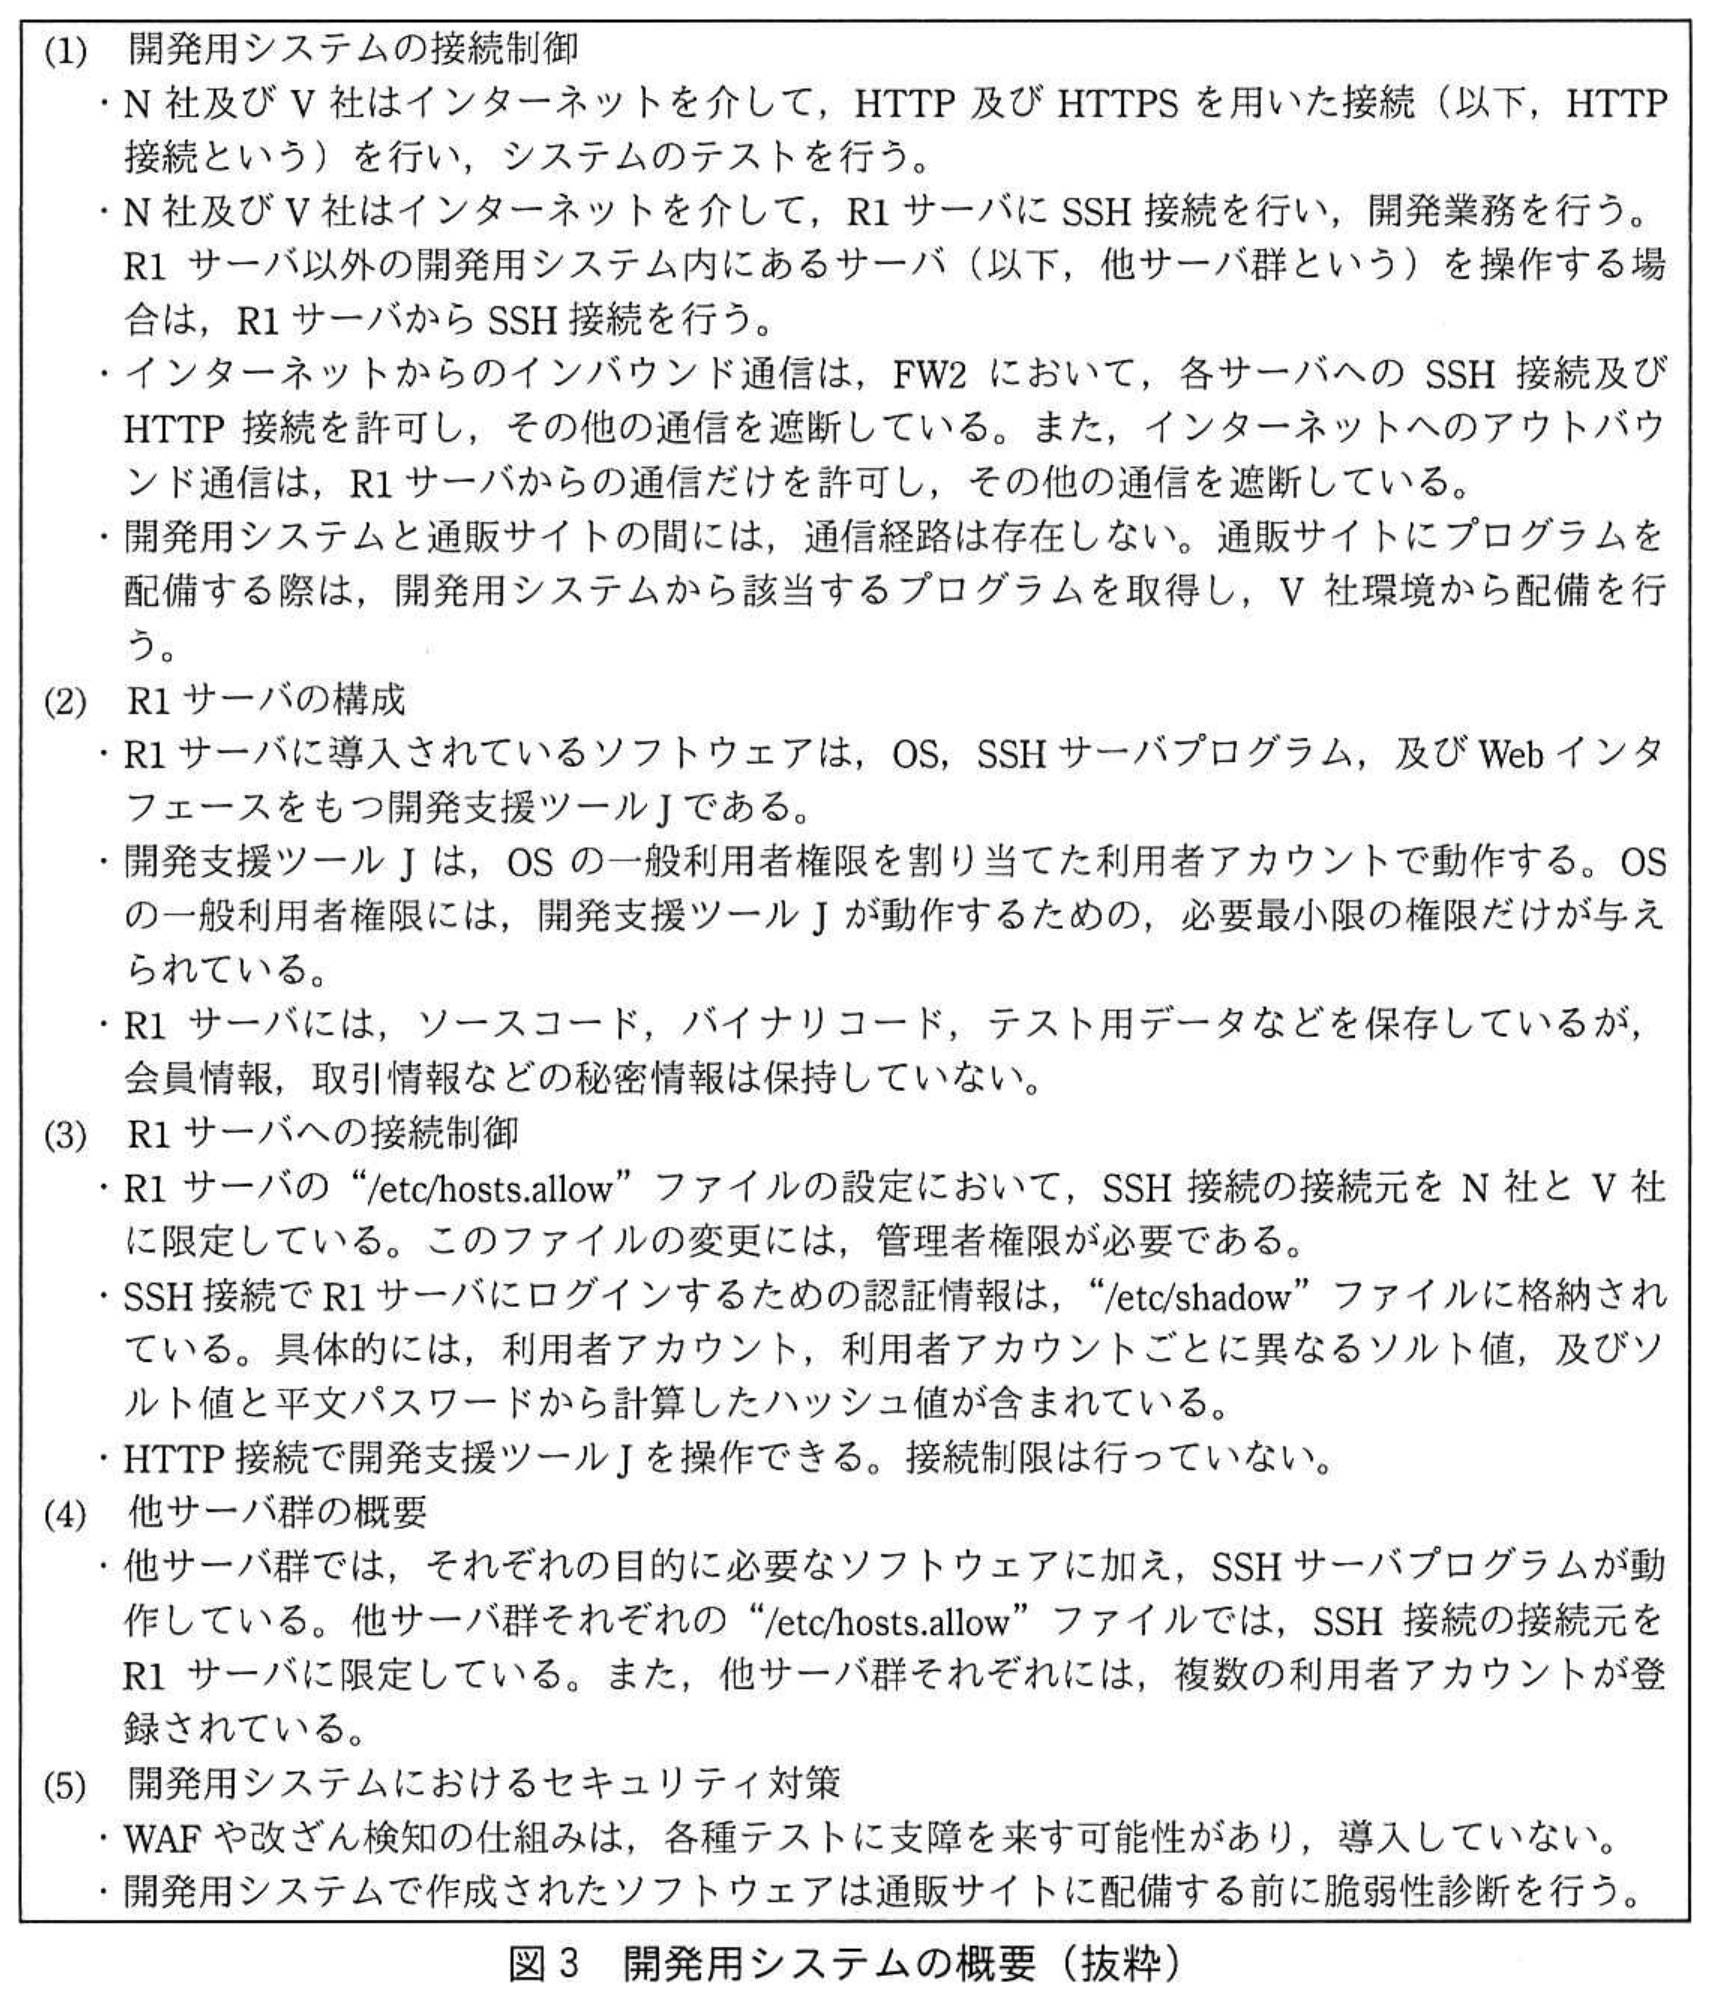
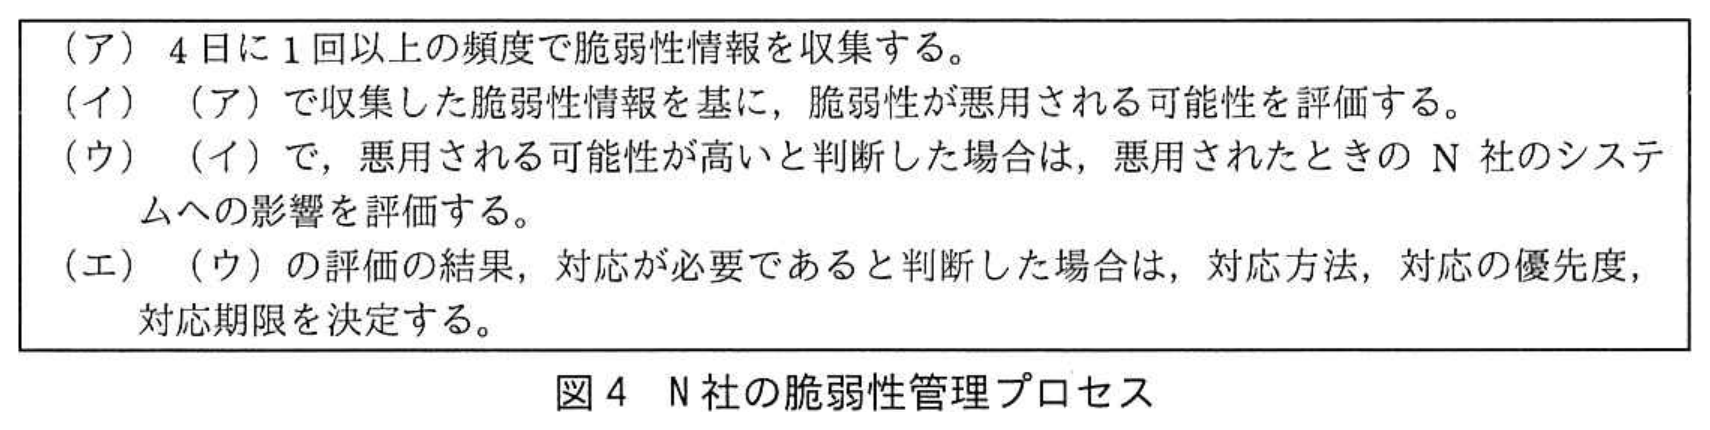
通販サイトは,Z社が提供するクラウドサービス(以下,Zサービスという)上に構築し,設計,開発及び運用をV社に委託している。Zサービス上には開発用システムも構築している。また,各店舗の情報を一元管理し,運営を支援するためのシステム(以下,店舗管理システムという)をN社に設置しており,設計,開発及び運用の一部を外部に委託している。N社が利用するシステム及びネットワークの概要を図2に,開発用システムの概要を図3に,N社の脆弱性管理プロセスを図4に示す。
 拡大
 拡大
 拡大
〔インシデントの発生と対応〕
ある日,複数の会員からN社のお客様相談室に,身に覚えのない商品購入を知らせる電子メールが届いたという連絡があった。N社は,対応チームを立ち上げて調査した結果,通販サイトが不正アクセスを受けたと判断した。N社は,直ちにこのインシデント(以下,インシデントPという)をB社セキュリティ部に報告した。N社とB社セキュリティ部が協力して対応したが,問題が幾つか発生し,対応を終えるまでに1か月掛かった。
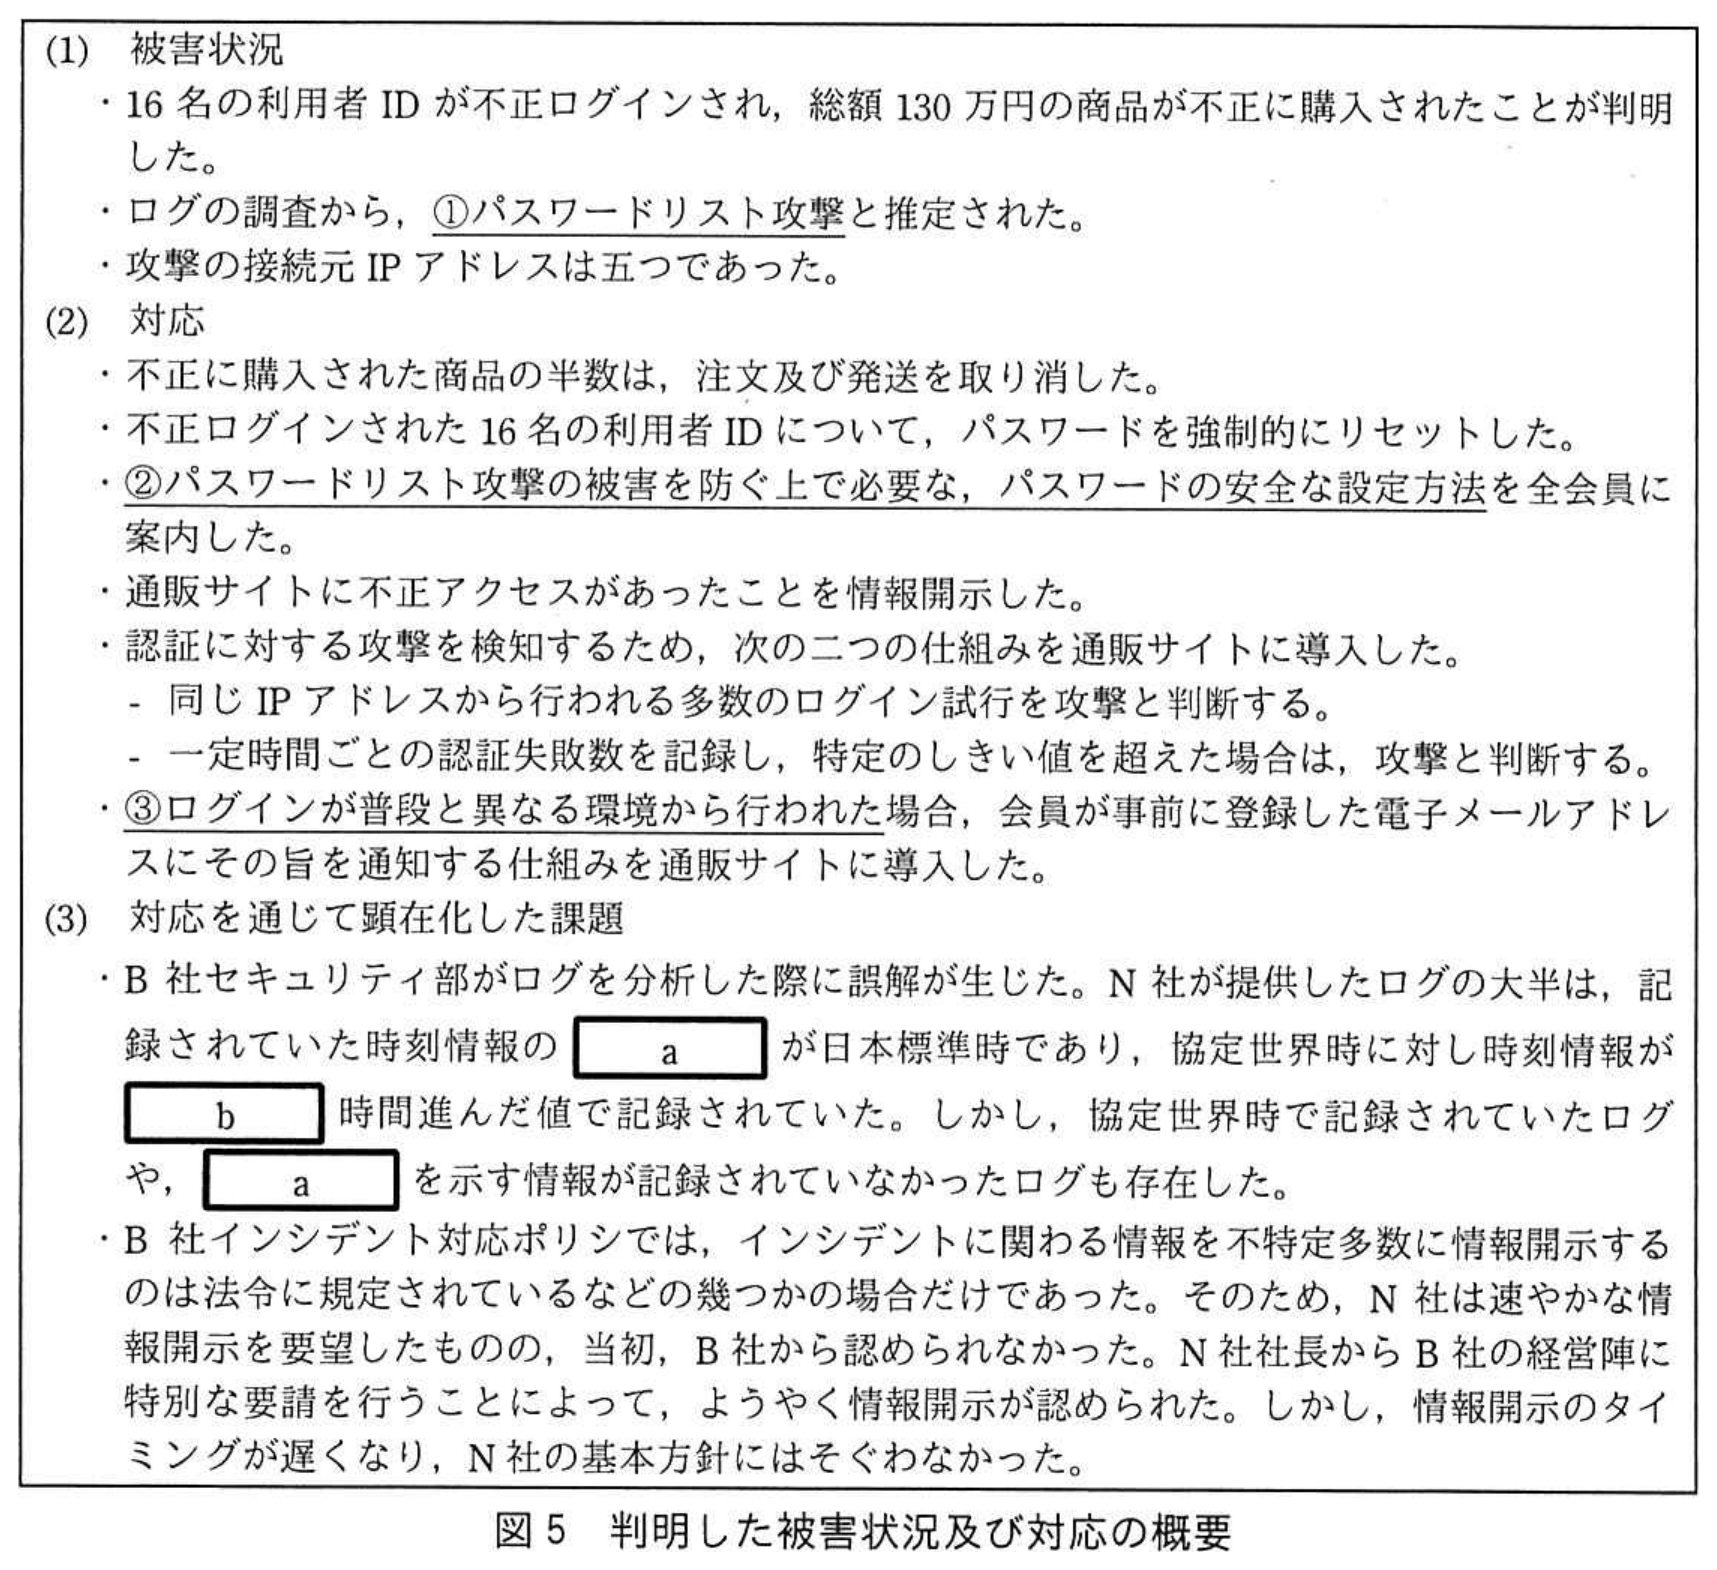
インシデントPについて,判明した被害状況及び対応の概要を図5に示す。
 拡大
〔インシデント対応方法の変更〕
インシデントPの対応が一段落した後,N社の経営陣は,N社で今後インシデントが起きた場合には,N社の基本方針に従って対応する契約に変更したいとB社に申し入れた。B社は,この申入れに対し,次の条件を満たすことを前提として了承した。
条件1:N社は,ISO/IEC 27001を利用して,自社の情報セキュリティ対策を評価し,その結果と対策案についてB社の了承を得る。
条件2:N社は,B社の支援なしにインシデント対応を行う体制を整備し,その体制についてB社の了承を得る。
条件3:N社は,インシデント対応後,B社に事後報告を行う。ただし,両社で別途定める基準によって,B社ブランドを著しく毀損するインシデントと判断された場合は,直ちにB社に報告し,対応を協議する。
N社は,条件1〜3を含め,包括的なインシデント対応体制を実現するプロジェクトを発足させた。システム部のG部長を責任者に,システム部のHさんを担当者にそれぞれ任命するとともに,情報セキュリティ分野でコンサルティングサービスを展開するE社に支援を依頼した。E社のコンサルタントである情報処理安全確保支援士(登録セキスペ)のT氏がN社を支援することになった。
〔条件1への対応〕
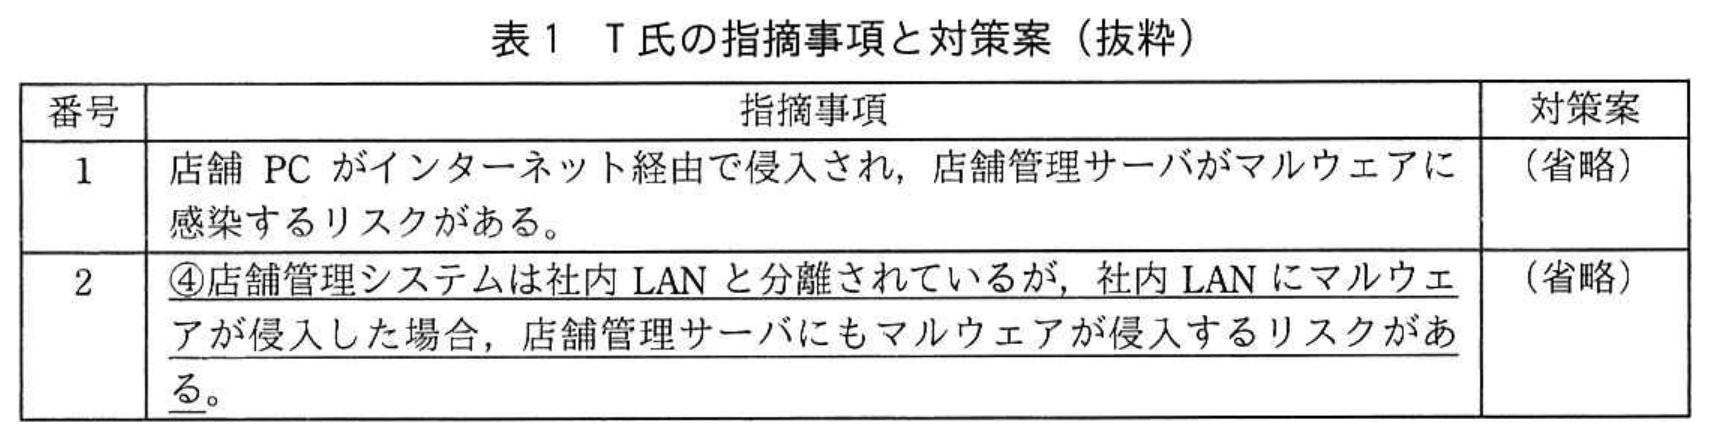
条件1に対応すべく,Hさんは,情報セキュリティ対策の評価をT氏に依頼した。T氏は,ISO/IEC 27001附属書Aを基に評価し,指摘事項と対策案を表1のとおりに整理した。
 拡大
N社は,T氏の対策案を参考に,N社としての対策をまとめ,B社の了承を得た。
〔条件2と条件3への対応〕
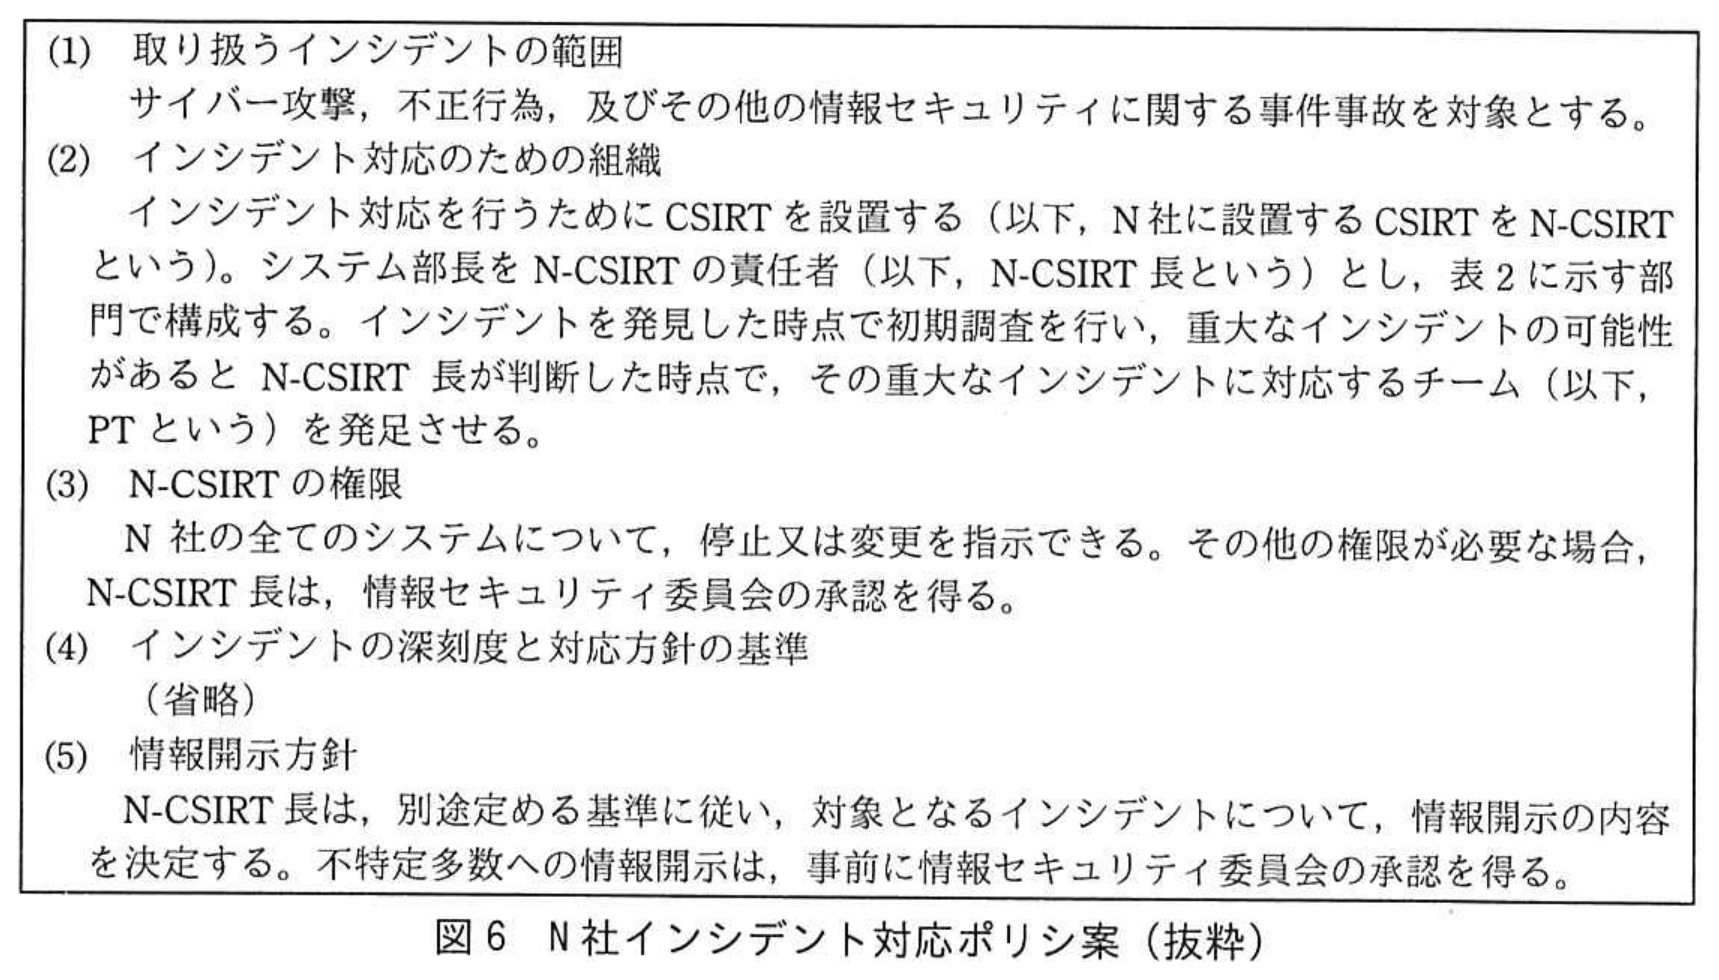
条件2と条件3に対応すべく,Hさんは,図6に示すN社インシデント対応ポリシ案を作成し,T氏のレビューを受けた。
 拡大
 拡大
次は,レビューの際のT氏とHさんの会話である。
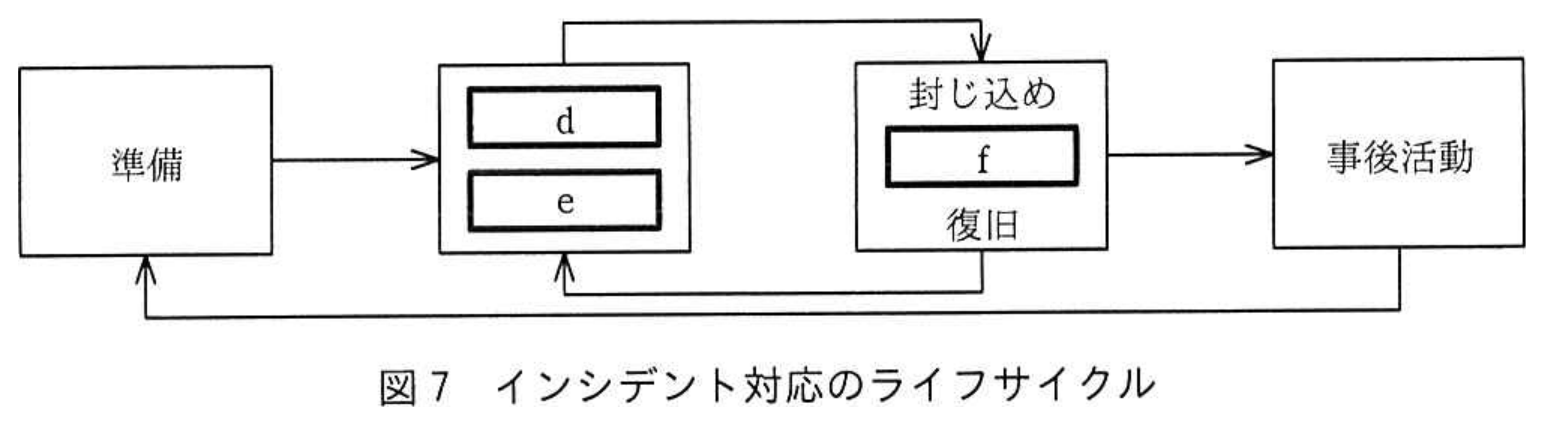
T氏:インシデント対応プロセスも整理すべきです。NISTの文書SP 800-61 Rev. 2に記載されているインシデント対応のライフサイクルを図7に示します。
 拡大
Hさん:分かりました。図6の一部として整理します。ところで,今後のインシデント対応における技術面について不安があります。
T氏:インシデント対応サービスを提供し,登録セキスペが多数在籍する専門事業者が幾つかあります。そのような事業者に支援を依頼するとよいと思います。
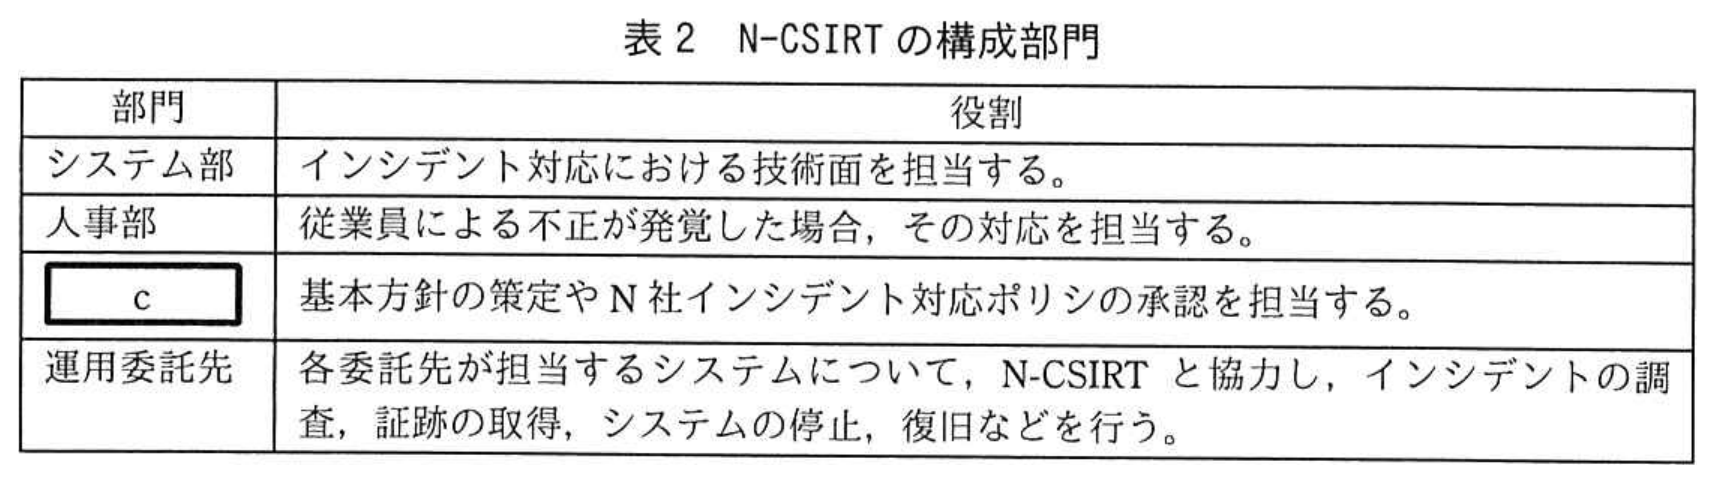
Hさん:分かりました。表2に専門事業者とその役割を追加します。
N社は,検討結果を取りまとめ,B社の了承を得た。
〔新たなインシデントの発生と対応〕
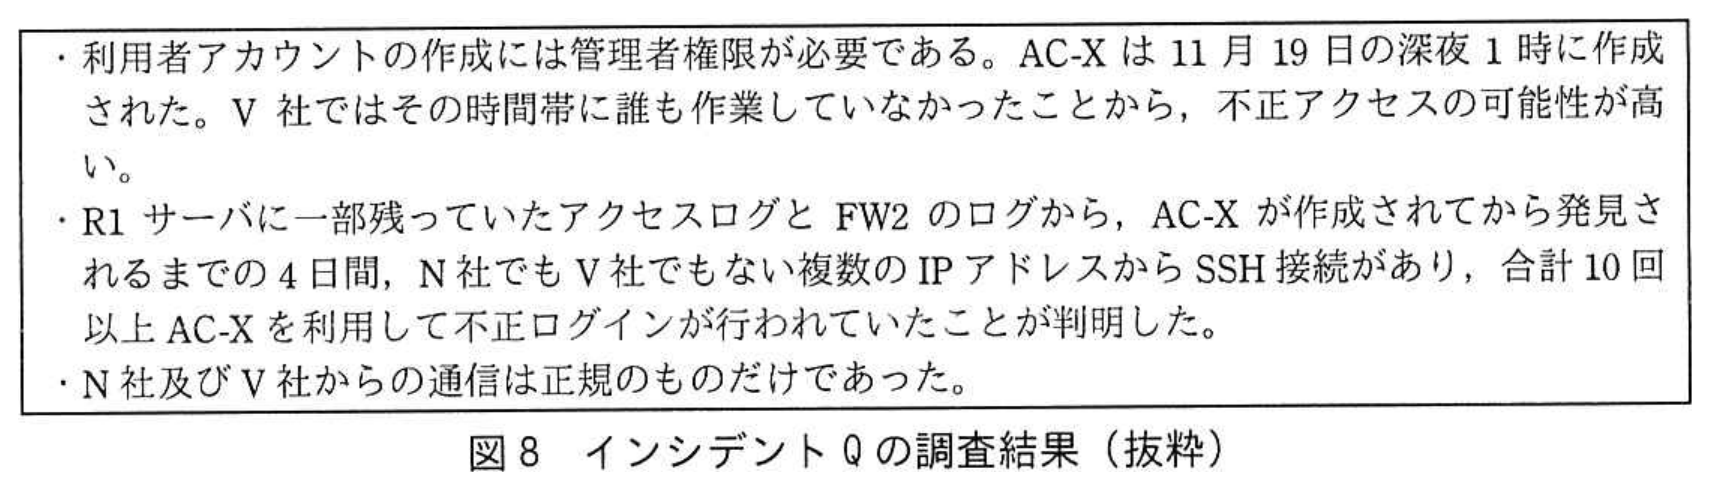
N社インシデント対応ポリシの運用を開始してから約1か月後の11月22日,V社は,不審な利用者アカウント(以下,AC-Xという)がR1サーバに作成されていることを見付け,N-CSIRTに報告した。G部長は,インシデントであると判断し,初期調査をHさんに指示した(以下,このインシデントをインシデントQという)。Hさんは,V社と協力してインシデントQについて調査した。その結果を図8に示す。
 拡大
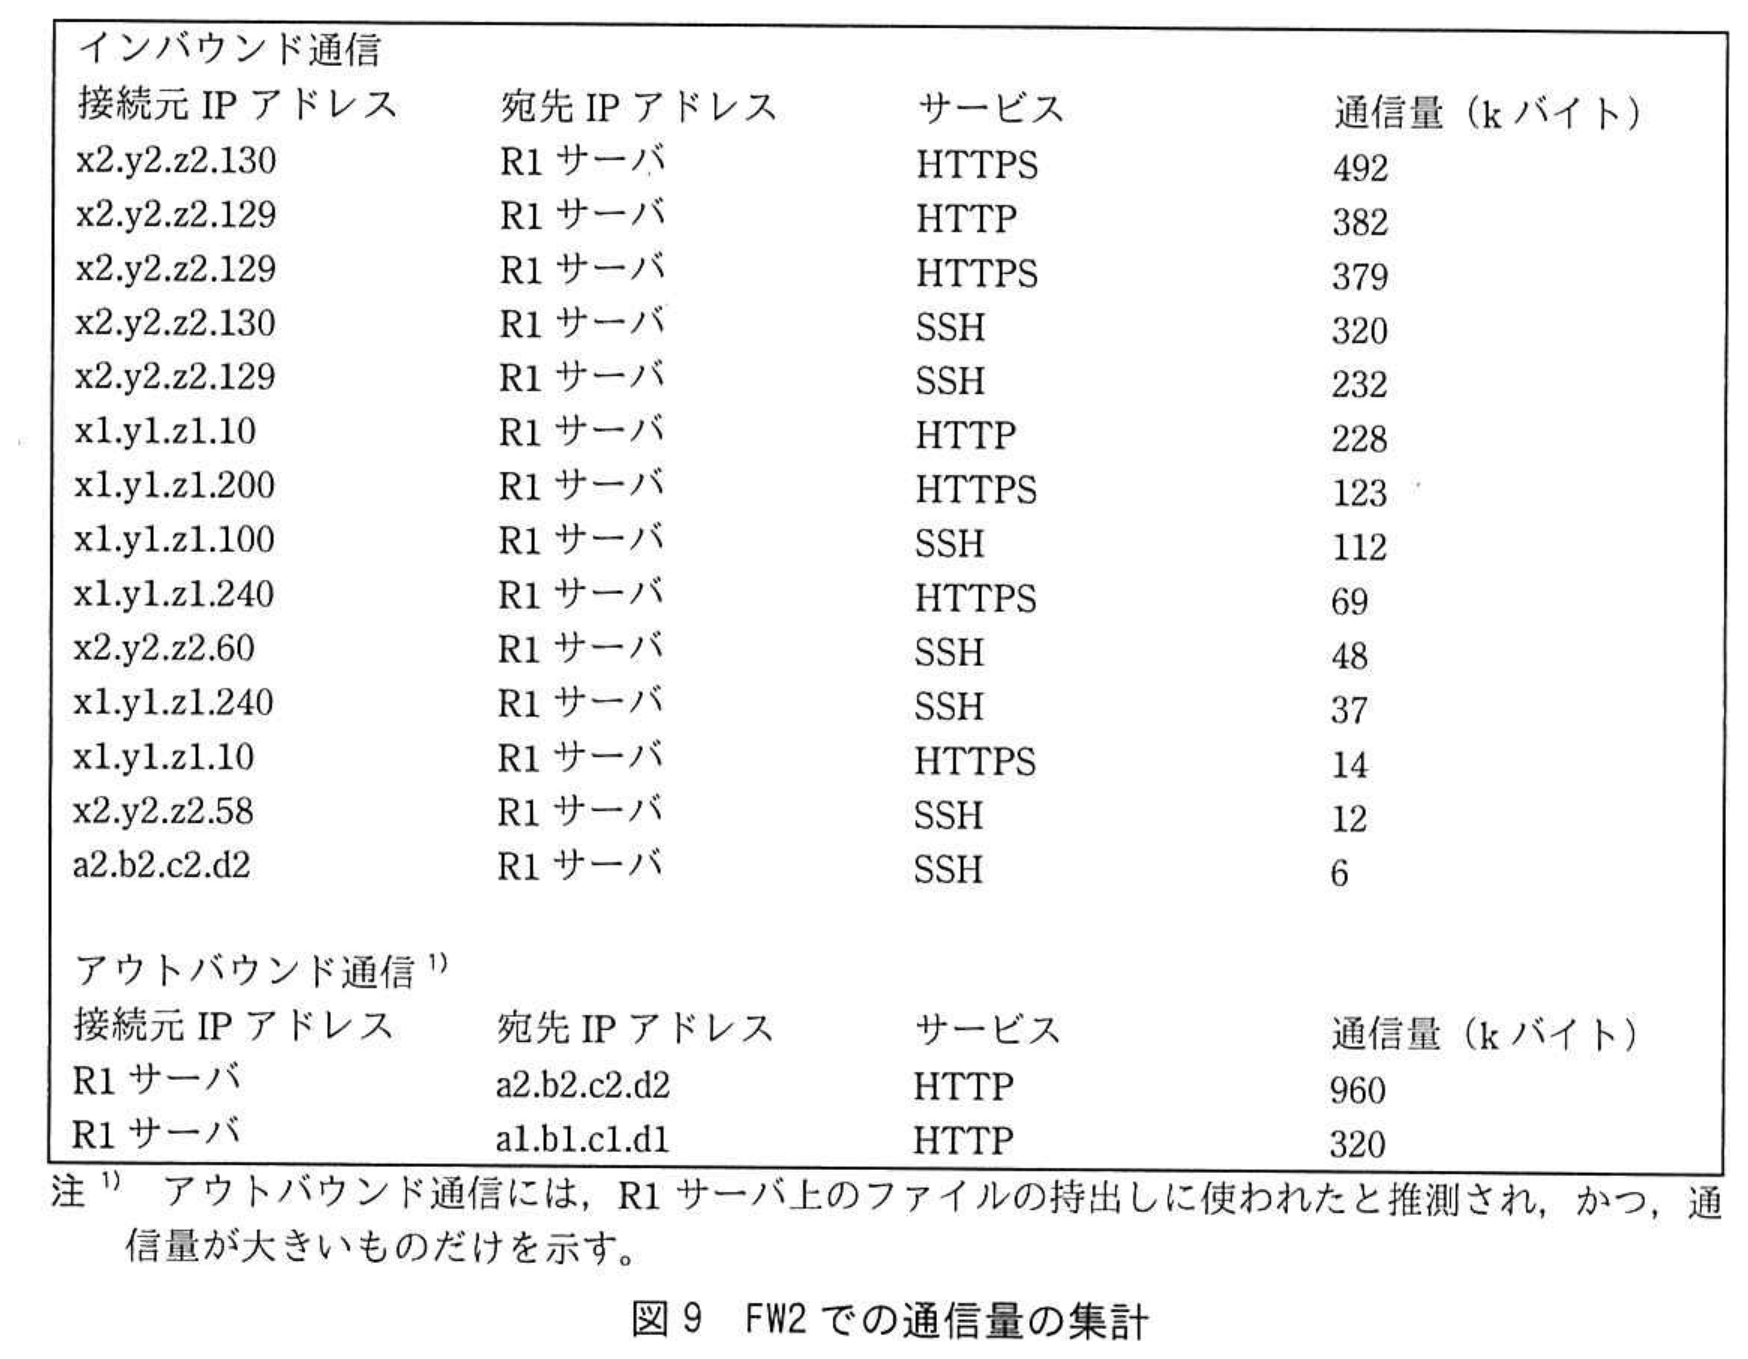
図9は,FW2において,AC-Xが作成されてから発見されるまでの4日間,通信に成功した全てのパケットを対象とし,通信方向,接続元及び宛先のIPアドレス,サービスの組合せで通信量を集計し,降順に並べたものである。Hさんは,⑤図9を基に,不正ログインを行ったと推測される接続元IPアドレスを割り出した。
 拡大
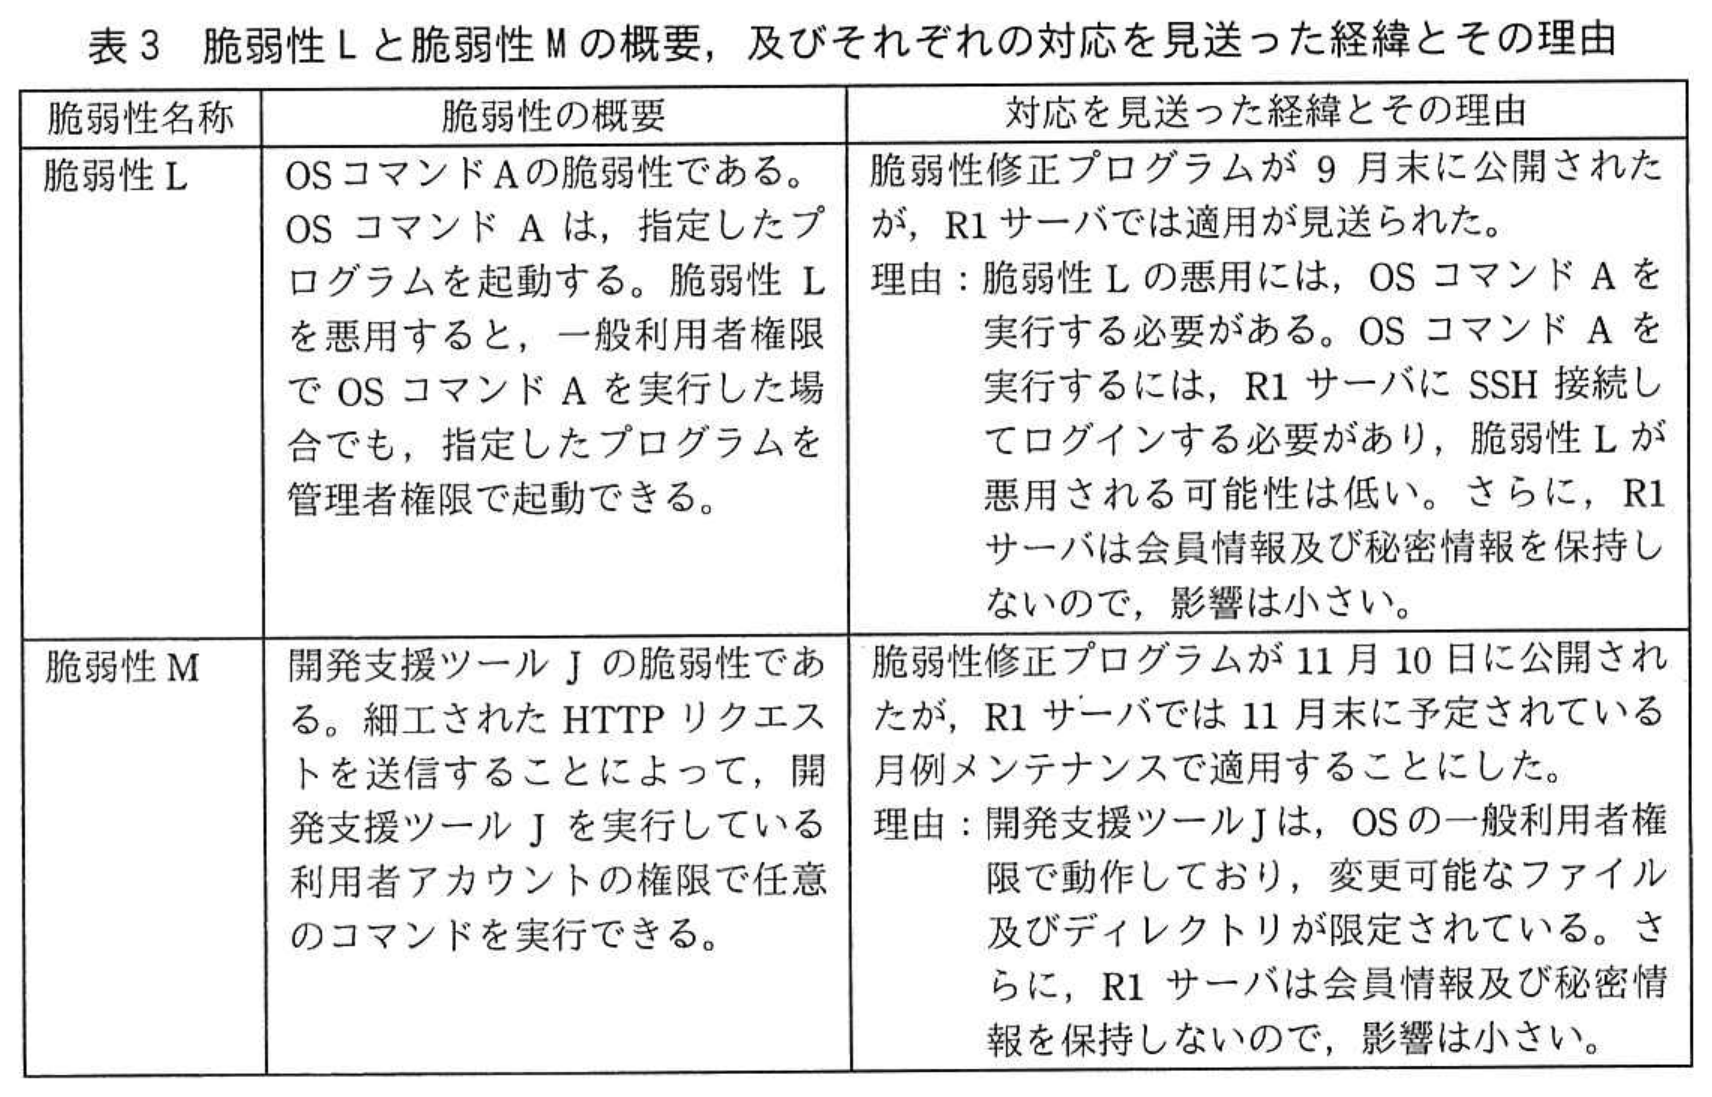
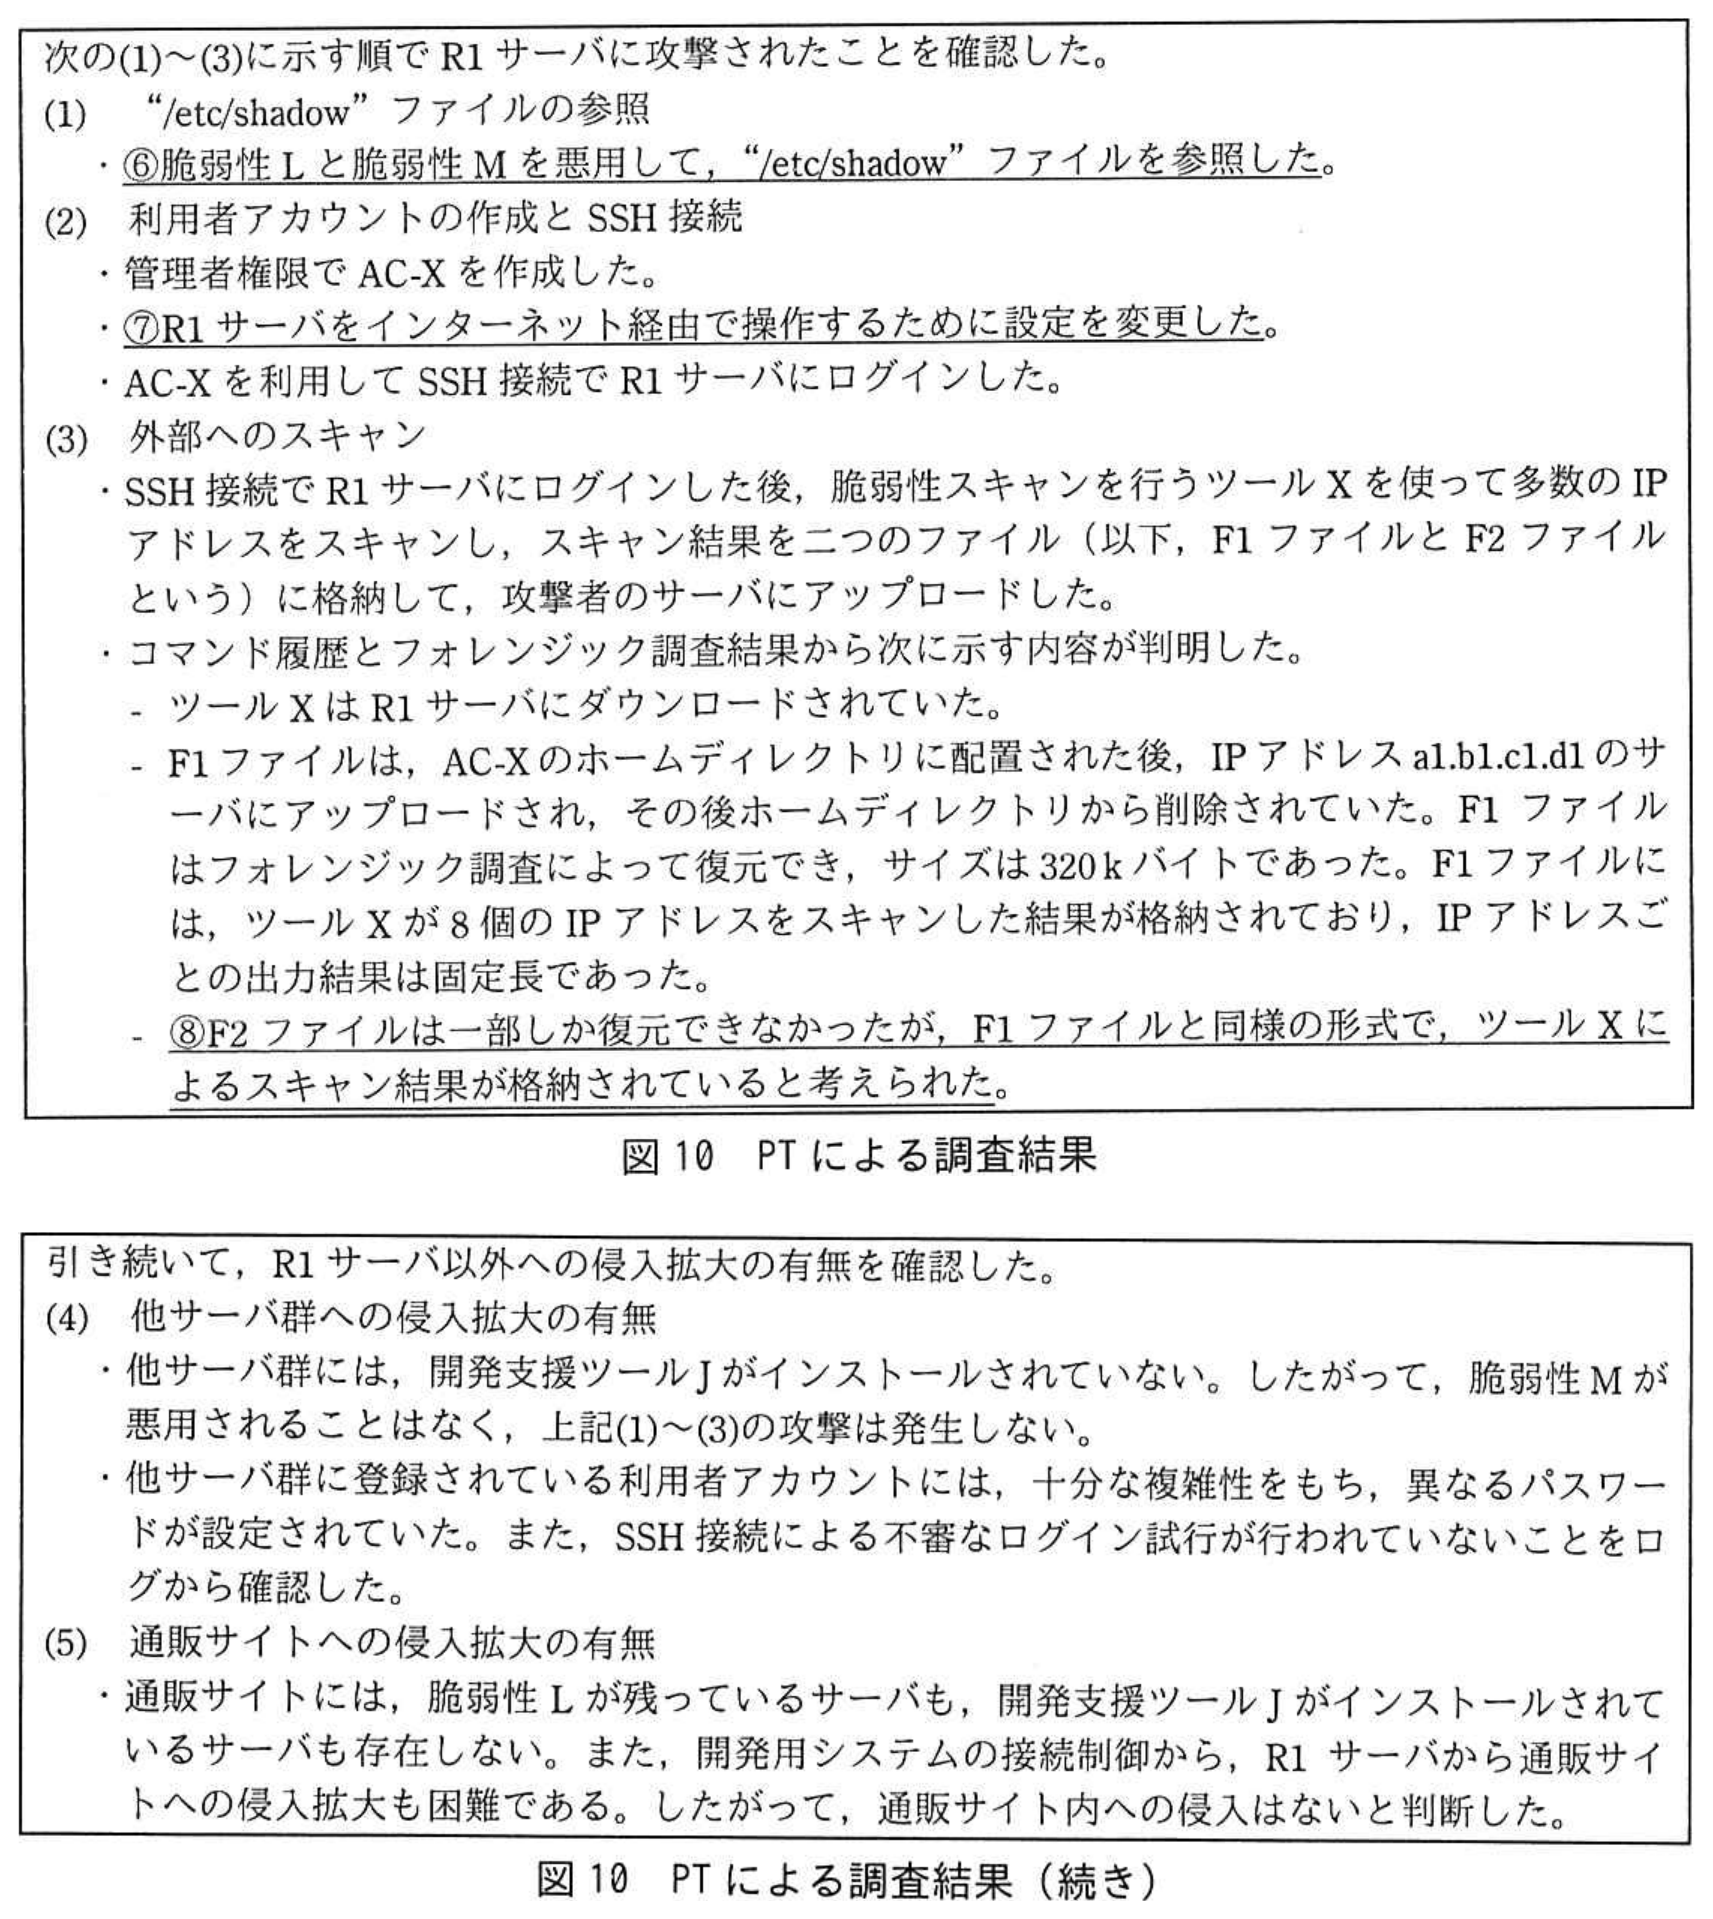
Hさんから調査結果について報告を受けたG部長は,R1サーバの隔離を指示した上で,インシデントQは重大なインシデントの可能性があると判断し,PTを発足させた。PTは専門事業者の支援を受けて調査を行い,R1サーバには,脆弱性L及び脆弱性Mが残っていることが判明した。脆弱性Lと脆弱性Mの概要,及びそれぞれの対応を見送った経緯とその理由を表3に,PTによる調査結果を図10に示す。
 拡大
 拡大
この報告を受けたG部長は,幸いにも被害が限定的であり,顧客への影響が全くないことから,インシデントQについて情報開示する必要はないと判断し,情報セキュリティ委員会に報告し承認を得た。
その後,G部長は,利用者アカウントのパスワード変更,R1サーバの復旧,脆弱性L及び脆弱性Mを解消する脆弱性修正プログラムの適用,⑨SSH接続及びHTTP接続を使った攻撃から開発用システムを保護するための措置などを指示した。
〔脆弱性管理プロセスの改善〕
インシデントPと比較してインシデントQの対応は迅速に行われ,N-CSIRTのインシデント対応は有効であると,N社の経営陣からもB社からも一定の評価を得た。一方,インシデントQでR1サーバが不正にログインされたことを考えると,⑩図4(イ)及び(ウ)において,悪用される可能性の評価についての観点の不足,又は影響の評価についての観点の不足があり,悪用される可能性又は影響を過小評価したのではないかという指摘があった。そのため,脆弱性管理プロセスを見直すことにした。
インシデントPの終息から1年後,表1の指摘事項及びインシデントQで明らかになった課題は全て解決できた。N-CSIRTは,関係者の訓練を進め,更に迅速かつ効果的なインシデント対応が可能になった。
拡大図1 N社の組織図
拡大図2 N社が利用するシステム及びネットワークの概要
拡大図3 開発用システムの概要(抜粋)
拡大図4 N社の脆弱性管理プロセス
拡大図5 判明した被害状況及び対応の概要
拡大表1 T氏の指摘事項と対策案(抜粋)
拡大図6 N社インシデント対応ポリシ案(抜粋)
拡大表2 N-CSIRTの構成部門
拡大図7 インシデント対応のライフサイクル
拡大図8 インシデントQの調査結果(抜粋)
拡大図9 FW2での通信量の集計
拡大表3 脆弱性Lと脆弱性Mの概要,及びそれぞれの対応を見送った経緯とその理由
拡大図10 PTによる調査結果
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記述問題
制限字数:45 字以内
〔インシデントの発生と対応〕について,(1)〜(5)に答えよ。
(1) 図5中の下線①で示したパスワードリスト攻撃とは,一般にどのような攻撃か。45字以内で具体的に述べよ。
(1) 図5中の下線①で示したパスワードリスト攻撃とは,一般にどのような攻撃か。45字以内で具体的に述べよ。
0 / 45 文字
設問1 (2)記述問題
制限字数:35 字以内
〔インシデントの発生と対応〕について,(1)〜(5)に答えよ。
(2) 図5中の下線②について,パスワードの安全な設定方法とは何か。35字以内で具体的に述べよ。
(2) 図5中の下線②について,パスワードの安全な設定方法とは何か。35字以内で具体的に述べよ。
0 / 35 文字
設問1 (3)記述問題
制限字数:45 字以内
〔インシデントの発生と対応〕について,(1)〜(5)に答えよ。
(3) 図5中の下線③について,ログインが普段と異なる環境から行われたことを判定する技術的手法を,45字以内で具体的に述べよ。
(3) 図5中の下線③について,ログインが普段と異なる環境から行われたことを判定する技術的手法を,45字以内で具体的に述べよ。
0 / 45 文字
設問1 (4)記述問題
制限字数:8 字以内
〔インシデントの発生と対応〕について,(1)〜(5)に答えよ。
(4) 図5中の a に入れる適切な字句を8字以内で答えよ。
(4) 図5中の a に入れる適切な字句を8字以内で答えよ。
0 / 8 文字
設問1 (5)記号・選択式
〔インシデントの発生と対応〕について,(1)〜(5)に答えよ。
(5) 図5中の b に入れる適切な数値を答えよ。
(5) 図5中の b に入れる適切な数値を答えよ。
※直接入力してください
設問2記述問題
制限字数:50 字以内
表1中の下線④について,社内LANから店舗PCを経由せずにどのようにマルウェアが侵入すると想定されるか。侵入方法を50字以内で具体的に述べよ。
0 / 50 文字
設問3 (1)記号・選択式
〔条件2と条件3への対応〕について,(1),(2)に答えよ。
(1) 表2中の c に入れる適切な字句を,解答群の中から選び,記号で答えよ。
(1) 表2中の c に入れる適切な字句を,解答群の中から選び,記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3 (2)記号・選択式
〔条件2と条件3への対応〕について,(1),(2)に答えよ。
(2) 図7中の d 〜 f に入れる適切な字句を,解答群の中から選び,記号で答えよ。
(2) 図7中の d 〜 f に入れる適切な字句を,解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問4 (1)記号・選択式
〔新たなインシデントの発生と対応〕について,(1)〜(5)に答えよ。
(1) 本文中の下線⑤について,図9中の接続元IPアドレスのうち,不正ログインを行ったと推測される接続元IPアドレスは幾つか。個数を答えよ。
(1) 本文中の下線⑤について,図9中の接続元IPアドレスのうち,不正ログインを行ったと推測される接続元IPアドレスは幾つか。個数を答えよ。
※直接入力してください
設問4 (2)記述問題
制限字数:70 字以内
〔新たなインシデントの発生と対応〕について,(1)〜(5)に答えよ。
(2) 図10中の下線⑥について,脆弱性Mだけを悪用しても“/etc/shadow”ファイルを参照できない理由を,“/etc/shadow”ファイルの性質を含めて,70字以内で述べよ。
(2) 図10中の下線⑥について,脆弱性Mだけを悪用しても“/etc/shadow”ファイルを参照できない理由を,“/etc/shadow”ファイルの性質を含めて,70字以内で述べよ。
0 / 70 文字
設問4 (3)記述問題
制限字数:45 字以内
〔新たなインシデントの発生と対応〕について,(1)〜(5)に答えよ。
(3) 図10中の下線⑦について,攻撃者が行った設定変更の内容を,45字以内で具体的に述べよ。
(3) 図10中の下線⑦について,攻撃者が行った設定変更の内容を,45字以内で具体的に述べよ。
0 / 45 文字
設問4 (4)記号・選択式
〔新たなインシデントの発生と対応〕について,(1)〜(5)に答えよ。
(4) 図10中の下線⑧について,F2ファイルには,幾つのIPアドレスをスキャンした結果が格納されていると考えられるか。図9中の値及び図10中の値を用いて求めよ。
(4) 図10中の下線⑧について,F2ファイルには,幾つのIPアドレスをスキャンした結果が格納されていると考えられるか。図9中の値及び図10中の値を用いて求めよ。
※直接入力してください
設問4 (5)記述問題
制限字数:75 字以内
〔新たなインシデントの発生と対応〕について,(1)〜(5)に答えよ。
(5) 本文中の下線⑨について,措置を75字以内で具体的に述べよ。
(5) 本文中の下線⑨について,措置を75字以内で具体的に述べよ。
0 / 75 文字
設問5記述問題
制限字数:30 字以内
本文中の下線⑩について,悪用される可能性を評価する際に加えるべき観点,又は影響を評価する際に加えるべき観点を,今回の事例を踏まえて30字以内で述べよ。
0 / 30 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和3年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。