情報処理安全確保支援士午後I 事例記述令和3年 春期
午後I 問1
午後I 問1 認証システムの開発
テーマ:認証システムの開発
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大S社は,従業員10名のベンチャー企業である。S社のファイル共有サービス(以下,Sサービスという)は機能が豊富であり,登録会員(以下,S会員という)の数を伸ばしている。
Sサービスでは,利用者認証されたS会員が写真などのファイルを自身に割り当てられたフォルダにアップロードできる。さらに,当該ファイルにアクセスするためのURLを電子メールなどで他者に示すことによって,当該ファイルを他者と共有できる。また,Sサービス内でメッセージや“いいね”を送信できる。
Sサービスの企画,開発及び運用は,CTOのF氏が取り仕切っており,そのうち,開発と運用は,F氏の指示の下,S社エンジニア2名が行っている。Sサービスは,外部セキュリティ企業による脆弱性診断を随時受けている。
〔Sサービスの改修〕
前回の脆弱性診断では,利用者IDとパスワードを用いて利用者認証するSサービスの認証モジュール(以下,S認証モジュールという)の認証方式を,多要素認証にする方がよいとのアドバイスを受けたが,その対処が課題であった。そこで,F氏は,認証及び認可を提供するSNS(以下,認証認可提供SNSという)のうち,多要素認証などの機能をもつT社のTサービスとSサービスとをID連携する改修をCEOのX氏に提案した。その改修によって,S認証モジュールを用いないS会員の登録と多要素認証の実現を目指す。ただし,今回の改修でのID連携では,既存のS会員は対象とせず,新規登録のS会員だけを対象とする。改修後も当面は既存のS会員の認証のために,S認証モジュールも継続して稼働させる。
F氏は,①S認証モジュールの代わりにTサービスとのID連携を利用することにはどのような利点と欠点があるかをX氏に説明した。X氏は,ID連携技術に詳しい情報処理安全確保支援士(登録セキスぺ)のY氏を外部から招聘して,実装の最終段階でのレビューを受けることを前提に,Sサービスの改修を承認した。
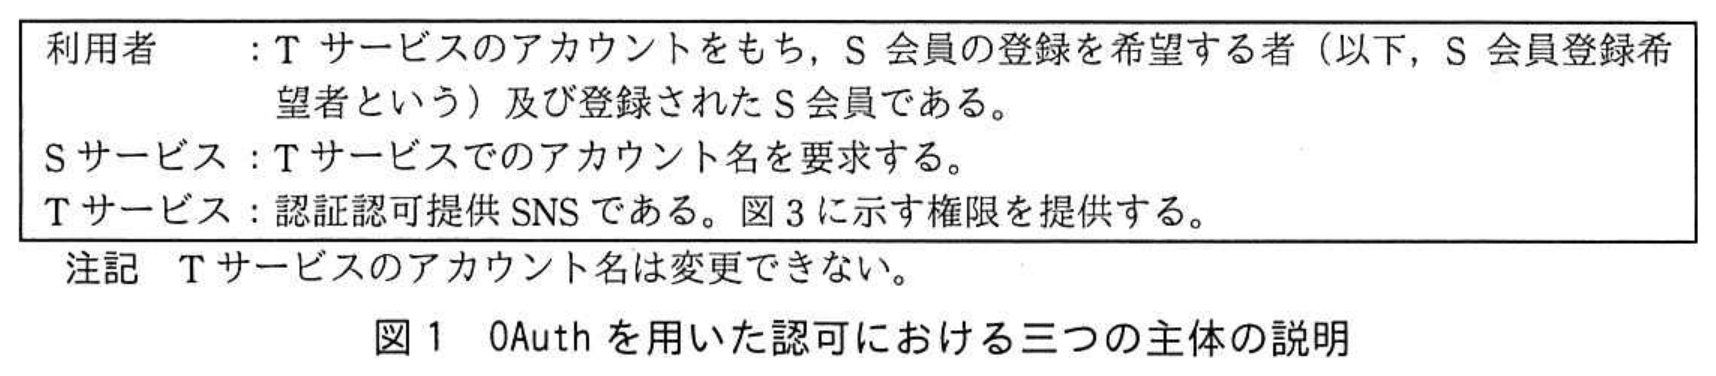
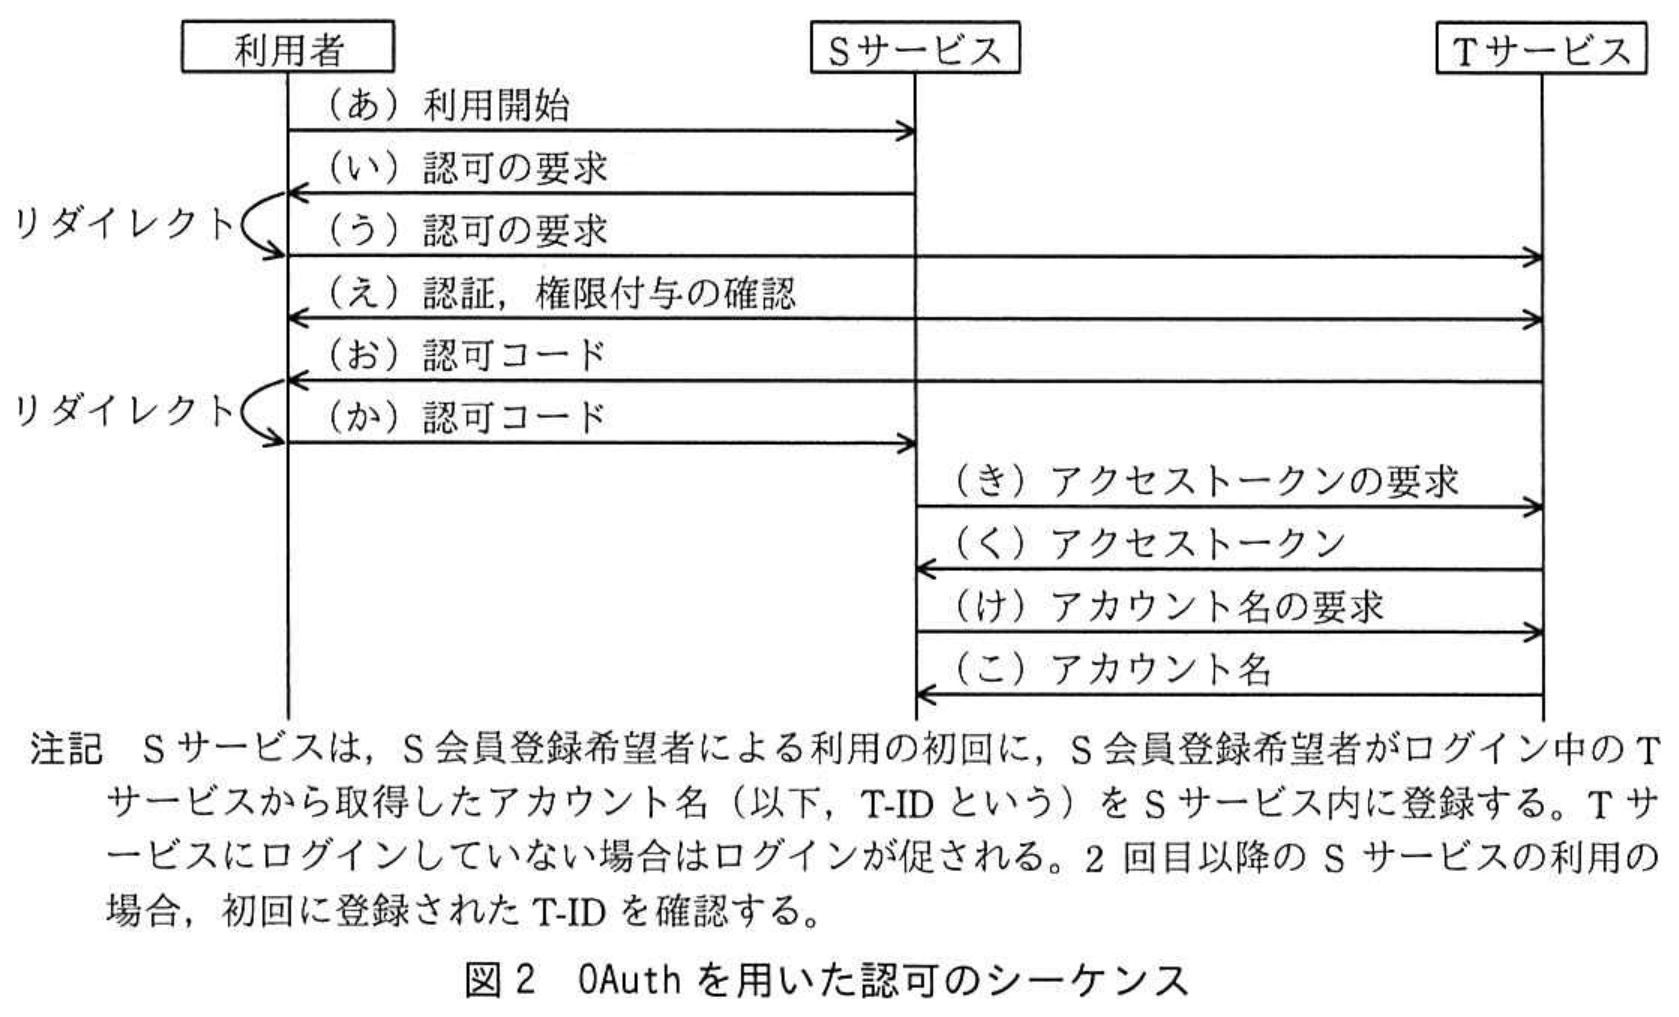
今回の改修では,OAuthのAuthorization Code Grantを採用する。OAuthは,認証認可提供SNSと認可情報を送受信するためのプロトコルの一つである。OAuthを用いた認可における三つの主体の説明を図1に,認可のシーケンスを図2に示す。
 拡大
 拡大
 拡大
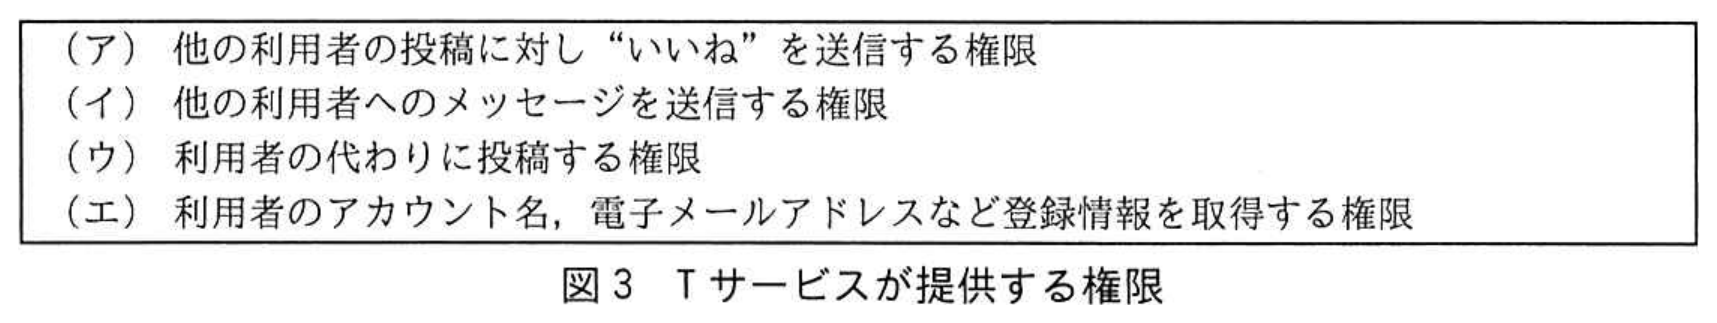
図2のシーケンスにおいて,aは,bが提供するリソースにアクセスできる。それはcが,図3に示す権限をaに与えるからである。cはaに与える権限を図2中の[ α ]の通信の際に確認する。図3のうち,どの権限を要求するかは,aの実装者が決定する。S社では,要求した権限のいずれか一つでも,cが与えることを拒否する場合は,シーケンスを止めるように実装することにした。
なお,Sサービスでは,将来どの権限も利用すると考え,図3の全権限を要求することにした。
次に,TサービスとSサービスとのID連携について,実装の最終段階でY氏のレビューを受けた。Y氏はセキュリティ上の問題を三つ指摘した。
〔一つ目の問題〕
Y氏は,一つ目の問題を,次の攻撃シナリオで説明した。
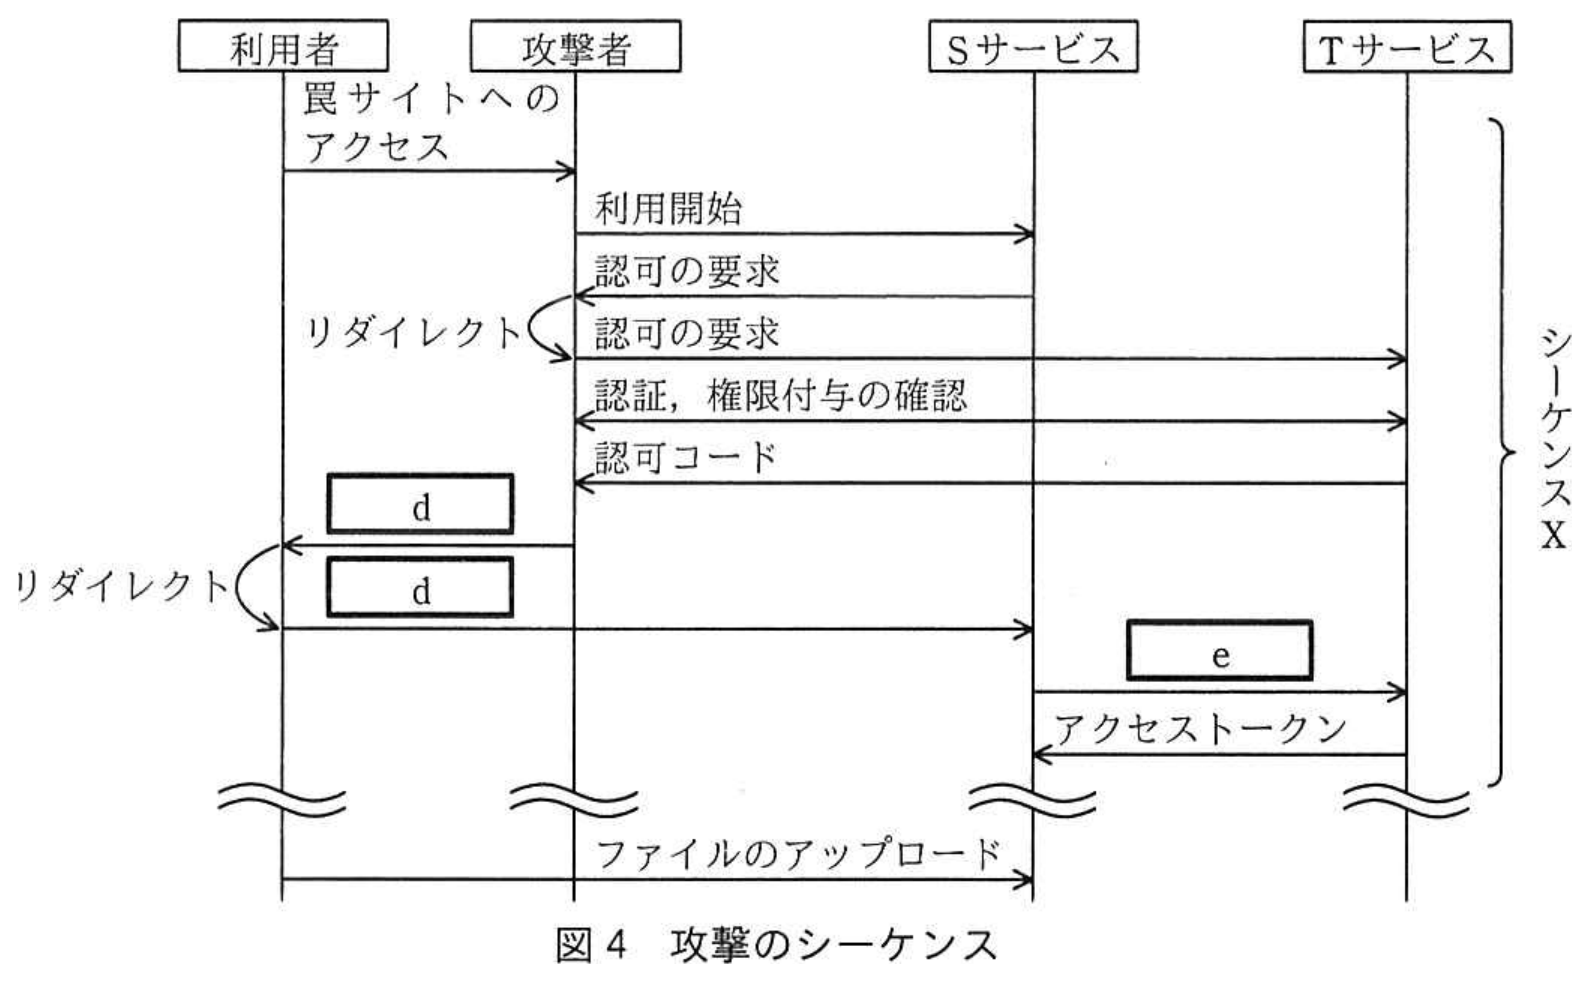
Sサービスにログインしていない利用者が攻撃者の用意した罠サイトにアクセスすると,図4中に示すシーケンスXが走り,後に,②利用者が攻撃を受けているとは知らずにSサービスにファイルをアップロードすると,そのファイルを攻撃者にダウンロードされてしまうおそれがある。
 拡大
この対策として,RFC 6749は,図2のシーケンスで,推測困難な値であるstateパラメータを利用することを推奨している。Sサービスはstateパラメータを[ β ]を送信する際に付与する。Sサービスは[ γ ]を受信する際に,そのセッションが,stateパラメータを付与した際の[ β ]のセッションと同一であるか否かを確認する。同一である場合だけシーケンスを続ける。
〔二つ目と三つ目の問題〕
二つ目の問題は,③SサービスがTサービスに要求する権限が必要最小限のものになっていないことである。この問題については,要求する権限を一つだけにした。
三つ目の問題は,Tサービスに深刻な脆弱性が報告された場合の対応方法を決めていなかったことである。この問題については,TサービスとのID連携を一時的に停止し,S認証モジュールだけで認証することにした。ただし,このとき④一部のS会員はSサービスを利用できなくなるので,対象のS会員向けに代替策を検討することにした。
〔利用者認証の実現について〕
X氏は,全面改修してS認証モジュールを停止した後の利用者認証の実現方式についてY氏に確認した。Sサービスは利用者を直接認証していないが,⑤Sサービスは,登録されたS会員をどのように利用者認証しているかを,Y氏はX氏に解説した。
S社では,Y氏から指摘された問題を解決した後,TサービスとSサービスとのID連携を開始した。
拡大図 1 OAuth を用いた認可における三つの主体の説明
拡大図 2 OAuth を用いた認可のシーケンス
拡大図 3 T サービスが提供する権限
拡大図 4 攻撃のシーケンス
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記述問題
制限字数:30 字以内
〔Sサービスの改修〕について,本文中の下線①について,S社の課題に即した利点を30字以内で具体的に述べよ。
0 / 30 文字
設問1 (2)記述問題
制限字数:30 字以内
〔Sサービスの改修〕について,本文中の下線①について,可用性の観点での欠点を30字以内で述べよ。
0 / 30 文字
設問1 (3)記号・選択式
〔Sサービスの改修〕について,本文中のa〜cに入れる適切な字句を解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問1 (4)記号・選択式
〔Sサービスの改修〕について,本文中の[ α ]に入れる適切な字句を,図2中の(あ)〜(こ)から選び,記号で答えよ。
※記号ボタンをクリックするか、直接入力してください
設問2 (1)記号・選択式
〔一つ目の問題〕について,図4中のd, eに入れる適切な字句を解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問2 (2)記述問題
制限字数:6 字以内
〔一つ目の問題〕について,本文中の下線②について,ファイルのアップロードと,ファイルのダウンロードは,それぞれTサービスの誰のアカウントによって行われるか。それぞれ6字以内で答えよ。
0 / 6 文字
設問2 (3)記号・選択式
〔一つ目の問題〕について,本文中の[ β ], [ γ ]に入れる適切な字句を,図2中の(あ)〜(こ)から選び,記号で答えよ。
※記号ボタンをクリックするか、直接入力してください
設問3 (1)記号・選択式
〔二つ目と三つ目の問題〕について,本文中の下線③について,必要最小限の権限を図3中の(ア)〜(エ)から一つ選び,記号で答えよ。
※記号ボタンをクリックするか、直接入力してください
設問3 (2)記述問題
制限字数:35 字以内
〔二つ目と三つ目の問題〕について,本文中の下線④に該当するS会員を,35字以内で述べよ。
0 / 35 文字
設問4記述問題
制限字数:50 字以内
〔利用者認証の実現について〕について,本文中の下線⑤について,Sサービスは,Tサービスと連携して,どのように利用者認証を実現しているか。実現の方法を50字以内で具体的に述べよ。
0 / 50 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和3年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。