情報処理安全確保支援士午後II 事例記述令和3年 秋期
午後II 問2
午後II 問2 マルウェア感染への対処
テーマ:マルウェア感染への対処
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
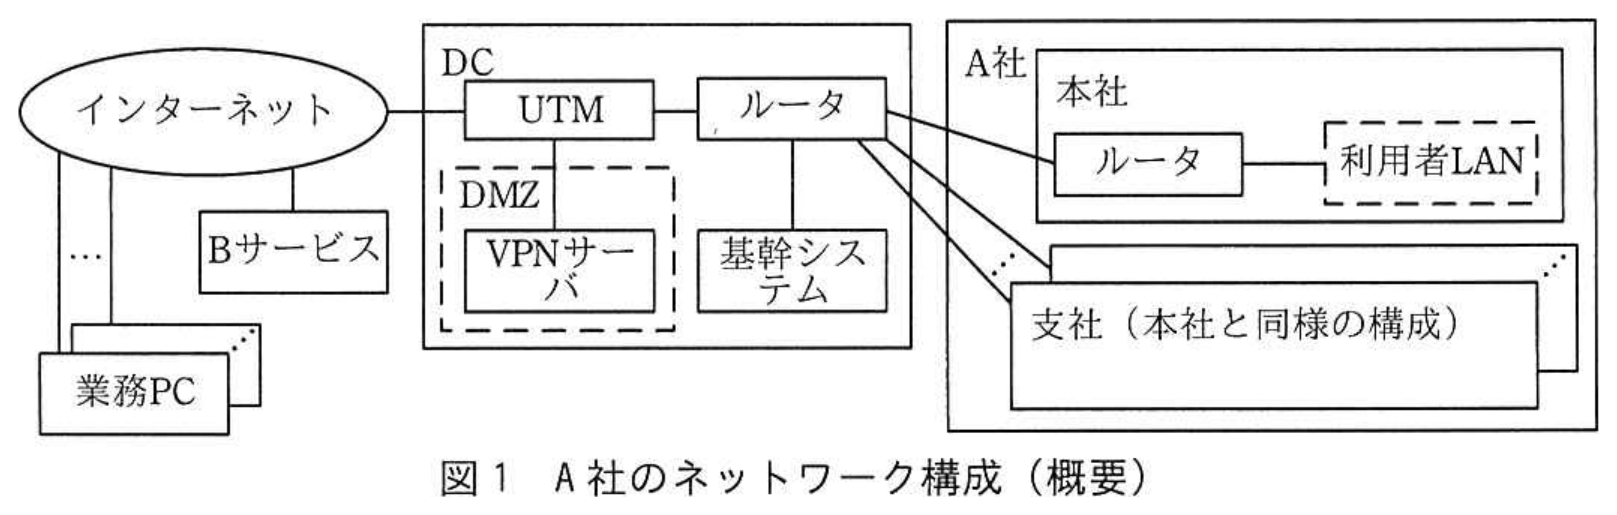
図表クリックで拡大A社は,従業員8,000名の化学素材会社であり,首都圏に本社,地方には六つの支社がある。素材の研究開発に関して古くから産学官連携をリードしてきた。A社は,VPNサーバ及び基幹システムを,ハウジング契約を結んでいるデータセンタ(以下,DCという)内に設置している。A社の電子メール(以下,メールという)は以前,基幹システム内に設置していたメールサーバを利用していたが,現在はクラウド上のWebメールサービス(以下,Bサービスという)を利用している。Bサービスへの移行に伴う通信量の増加によって,DCにある統合脅威管理(以下,UTMという)の処理能力は,ひっ迫している。従業員は,会社から貸与されたPC(以下,業務PCという)を業務に必要なWebアクセスやメール送受信などに利用する。
本社では,働き方の多様性を確保するためにテレワークを推進してきた。テレワークでは,従業員が業務PCを自宅に持ち帰り,自宅のネットワークからVPNサーバを介して,基幹システムや利用者LANにあるリソースにアクセスできる。テレワークでは,Bサービスなどのインターネットへの接続においても,同様にVPNサーバを介する。
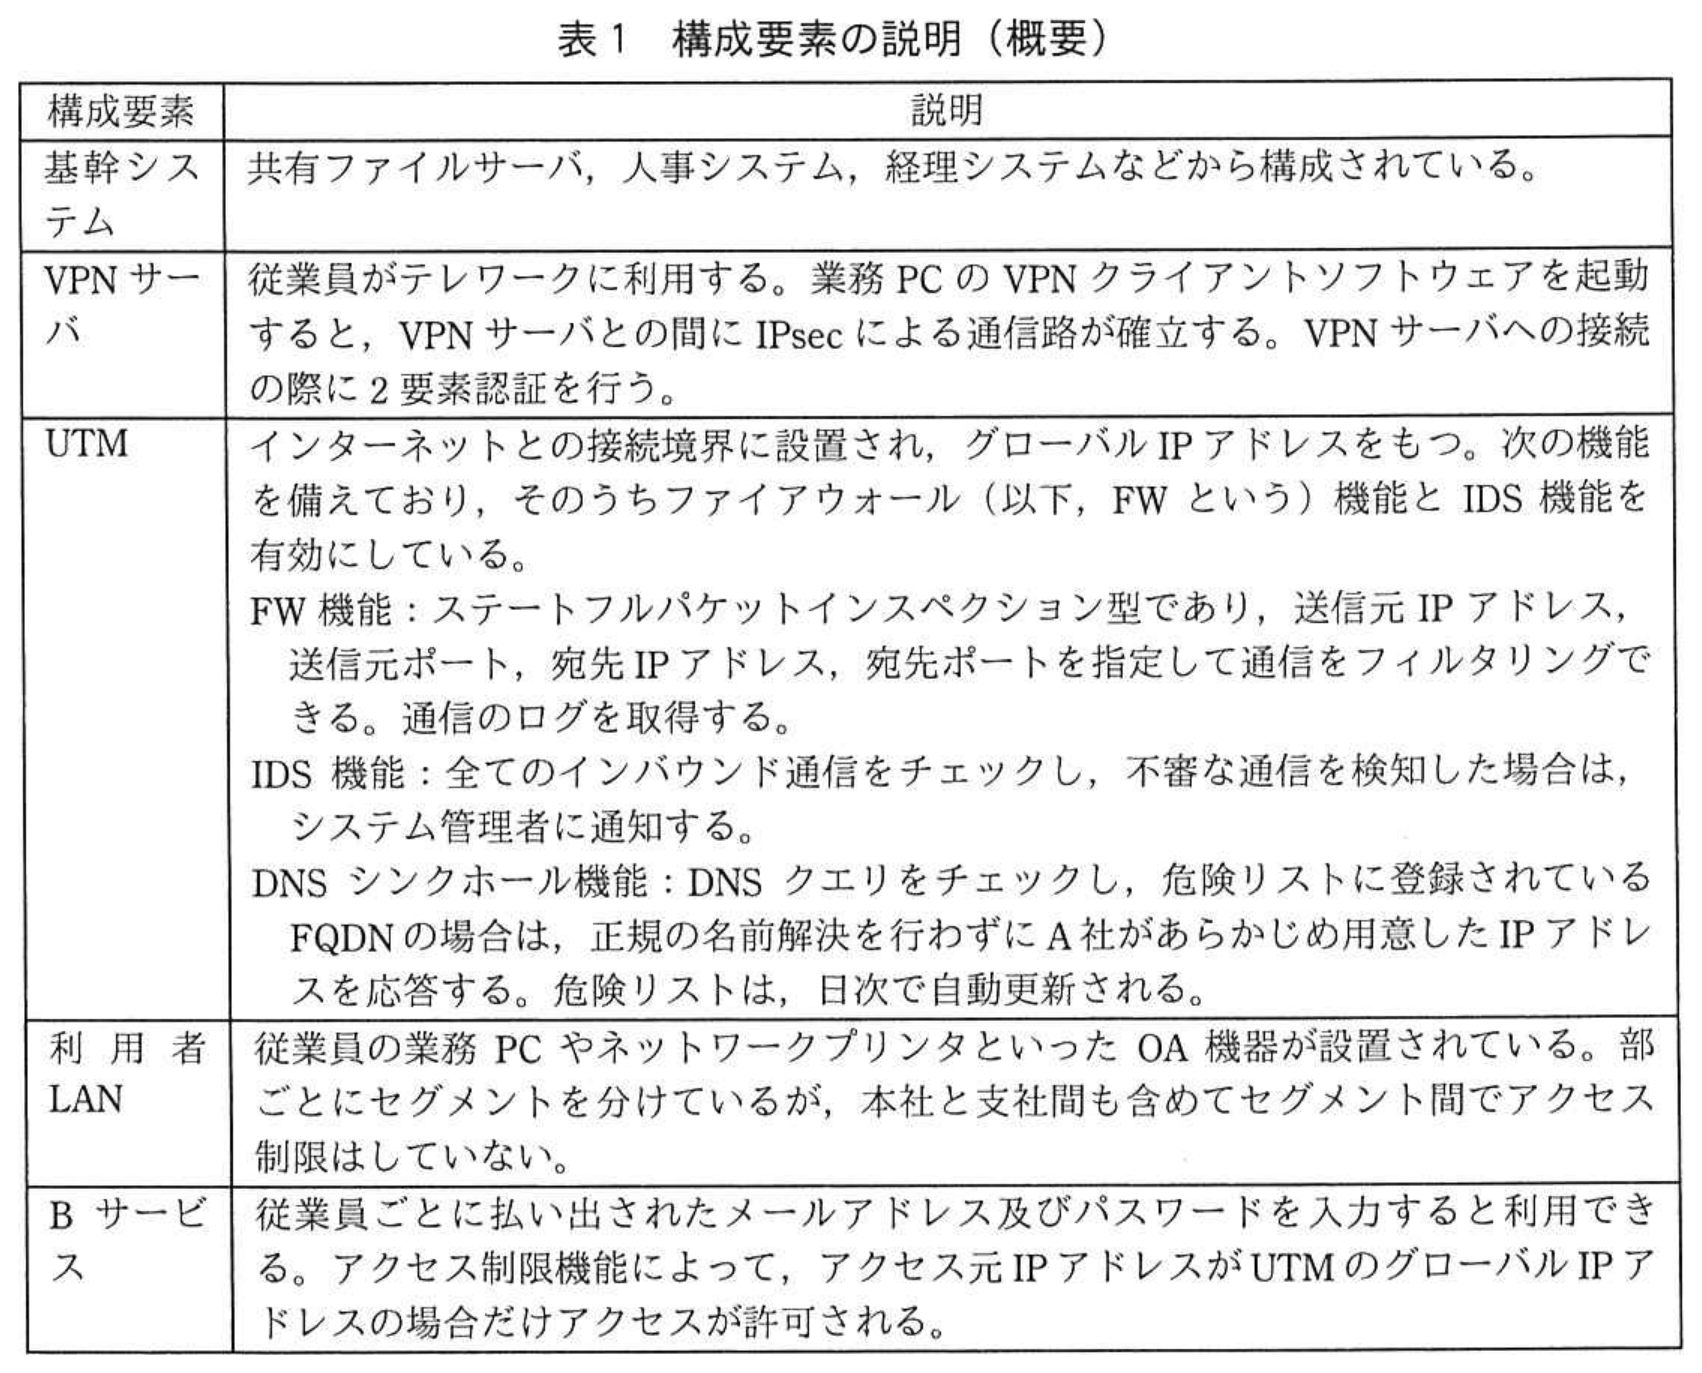
図1にA社のネットワーク構成を,表1にその構成要素の説明を示す。
 拡大
 拡大
〔社外との情報共有〕
A社の研究部は,素材研究とその実用化に関する情報を共有する“化学研究開発コンソーシアム”という団体(以下,化学コンという)を運営している。化学コンには,研究機関や大学,企業など40組織が会員として加盟している。化学コンでは,月に1回,対面形式の連絡会議が開催され,会員の上位役職者が参加している。連絡会議では,研究開発における機密性の高い議事も扱われる。開催案内などの機密性のあまり高くない情報の共有はメールで行われるが,重要な情報は情報連携システムと呼ばれるSSHを用いたシステムで共有されている。
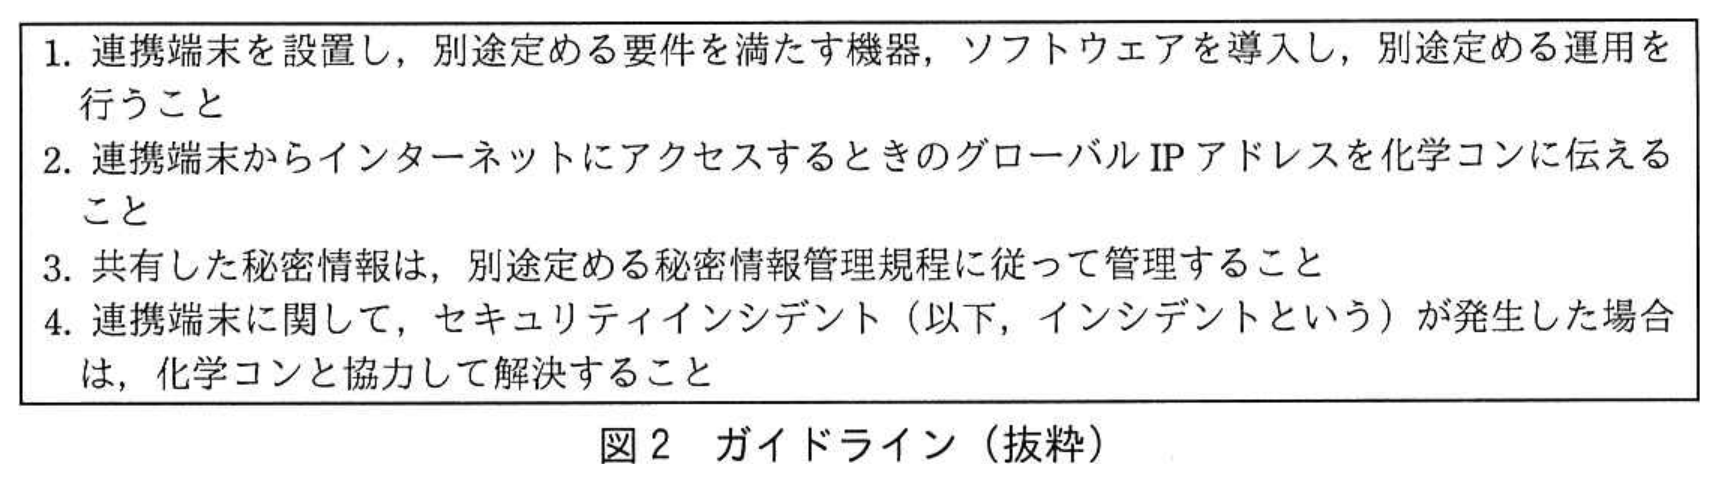
会員は,情報連携システム用の連携端末を設置する必要がある。化学コンは,会員に図2に示す連携端末設置ガイドライン(以下,ガイドラインという)を提示し,遵守を求めている。
 拡大
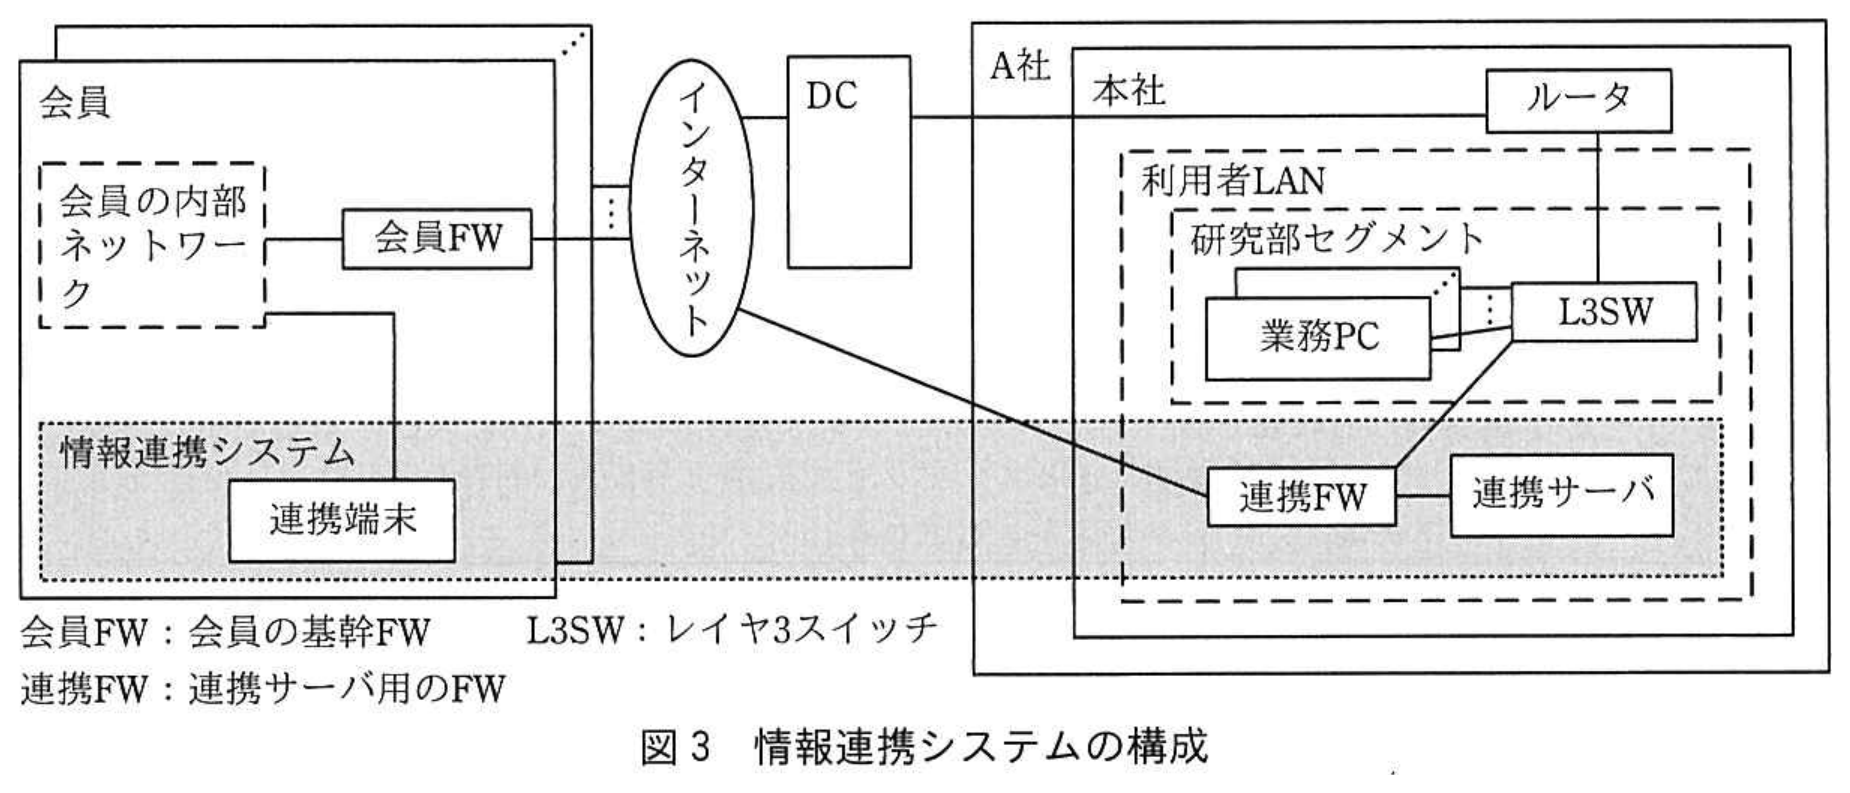
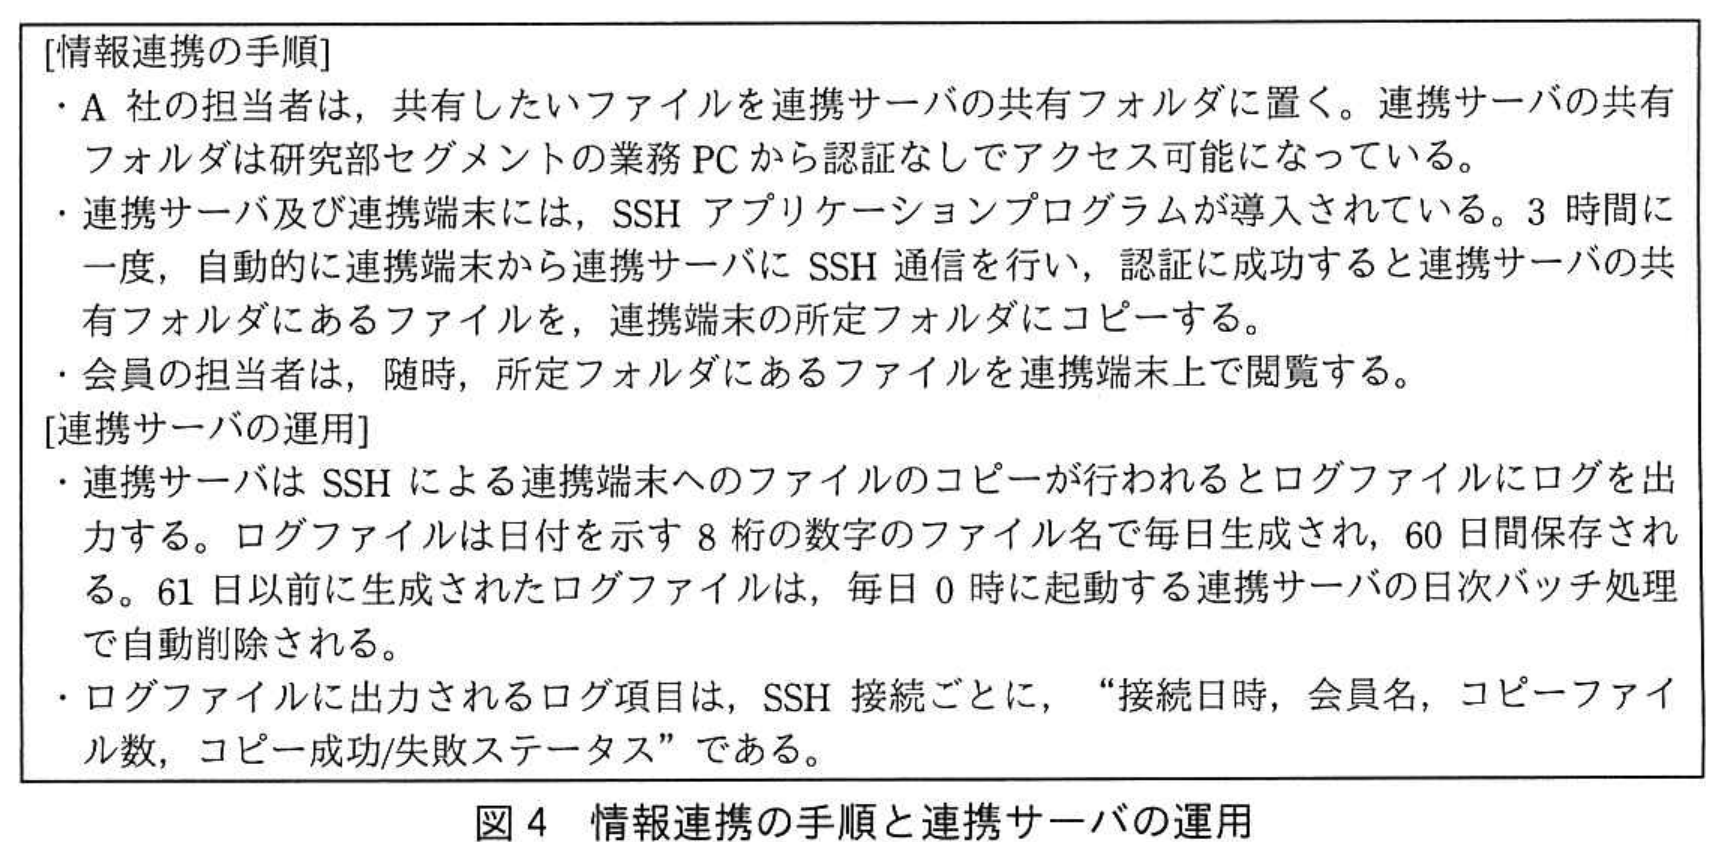
情報連携システムの構成を図3に,情報連携の手順と会員間で共有するファイルを格納する連携サーバの運用を図4に示す。
 拡大
 拡大
連携サーバは,研究部が管理する連携FWを経由してインターネットに接続されている。連携FWでは,会員から伝えられたグローバルIPアドレス及び研究部セグメントから連携サーバへのアクセスだけを許可している。
〔テレワークの検討〕
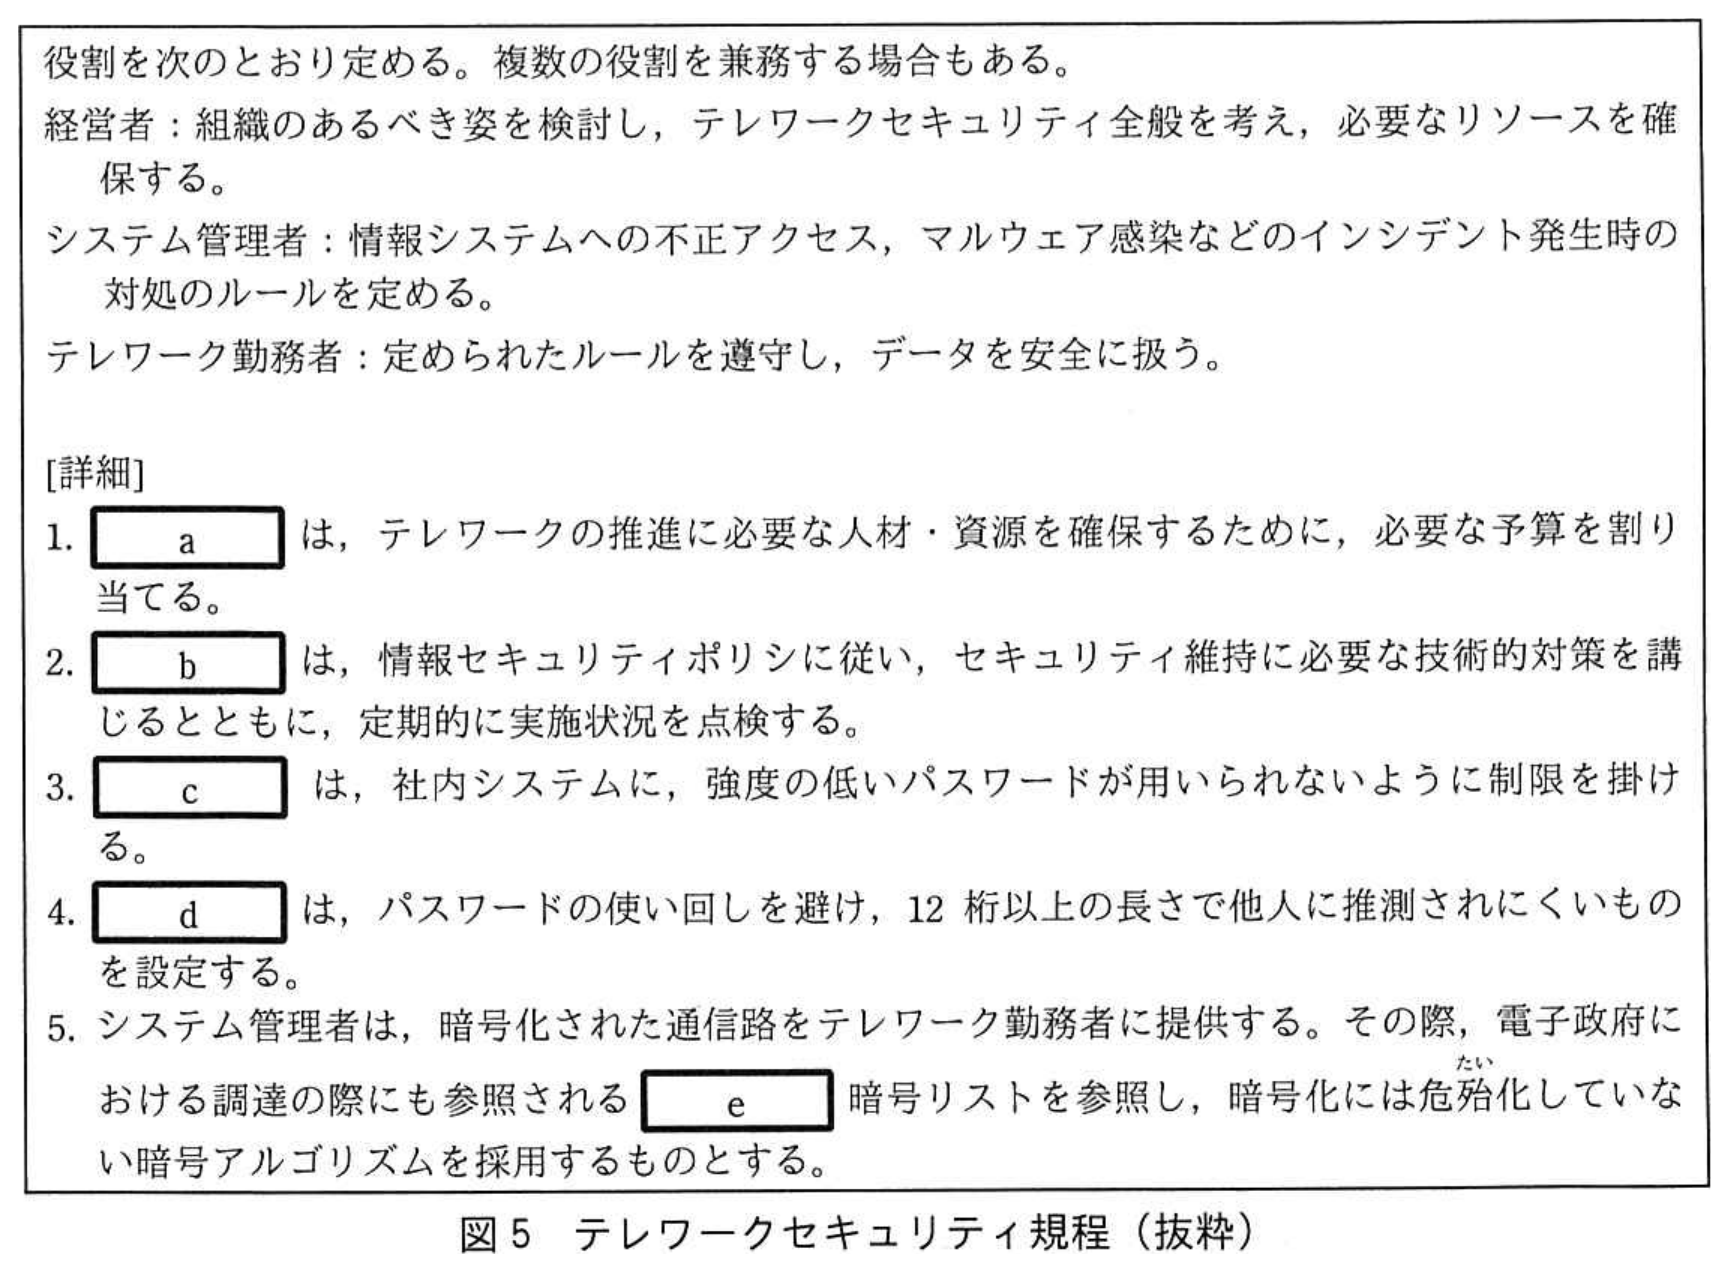
2月2日,首都圏を中心とする感染症の急激な流行に伴い,A社は本社に勤務する従業員に対して,2月16日から原則,テレワークとする方針を決定した。また,より多くの従業員がテレワークに移行できるよう,テレワークWGを立ち上げた。テレワークWGには,情報システム部など関係する部の担当者が参加し,インフラ増強やルール整備を検討する。A社では,公的機関が発行したテレワークセキュリティガイドラインを参考に,図5に示すテレワークセキュリティ規程を作成し,本社に適用した。
 拡大
〔ネットワーク構成の見直しの検討〕
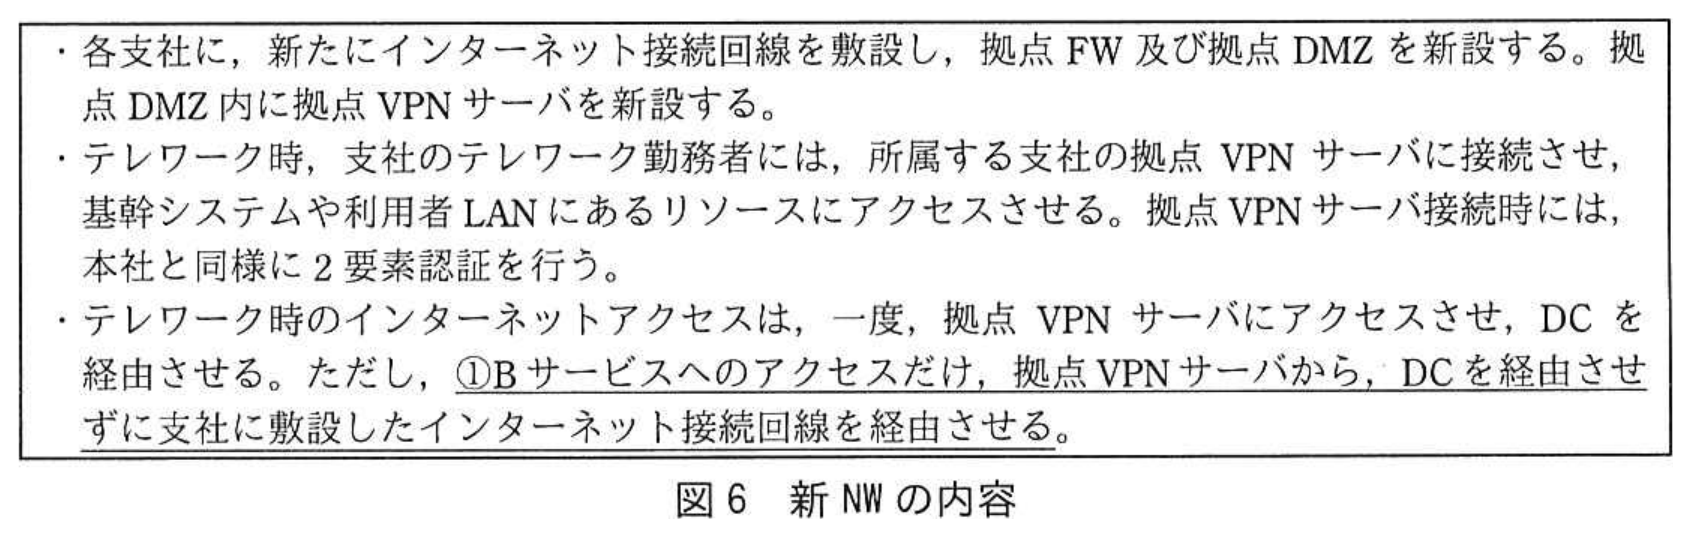
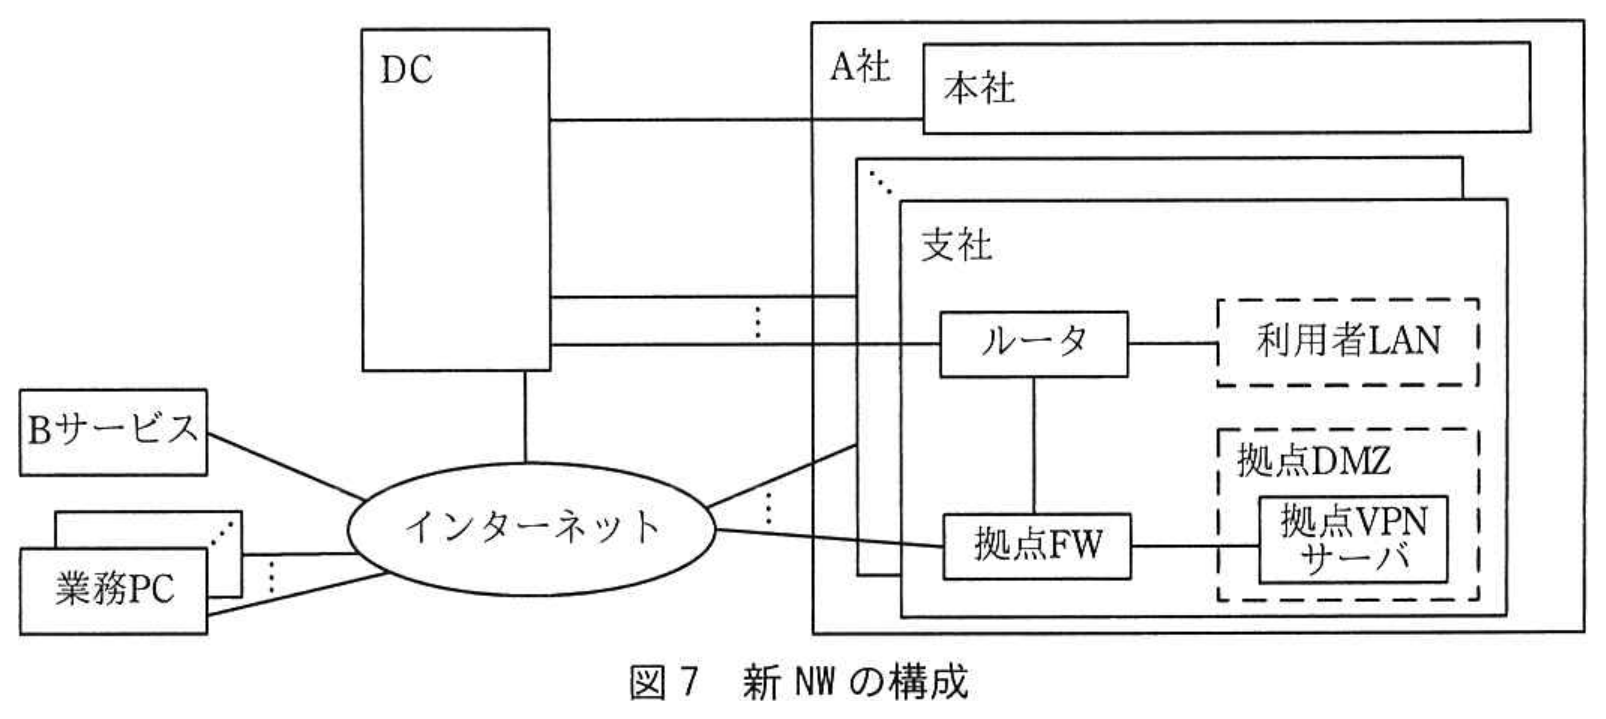
テレワークWGでは,支社でもテレワークの準備が必要であるという意見が出た。しかし,支社でのテレワークに本社と同様の方式を採用すると,UTMの処理能力を超過することが予想された。そこで,テレワークWGは,新たなネットワーク(以下,新NWという)の導入を検討することにした。図6に新NWの内容,図7に新NWの構成を示す。
 拡大
 拡大
テレワークWGは,新NWの導入に先立ち,ある支社で新NWをテストした。②その支社のテレワーク勤務者が,インターネットへはアクセスできたが,Bサービスに接続できないというトラブルが発生した。Bサービスの設定を変更することによってトラブルは解消でき,無事,テストが完了した。A社は新NWの導入を正式に決定し,6月15日,各支社でもテレワークを開始した。
〔インシデントの発生〕
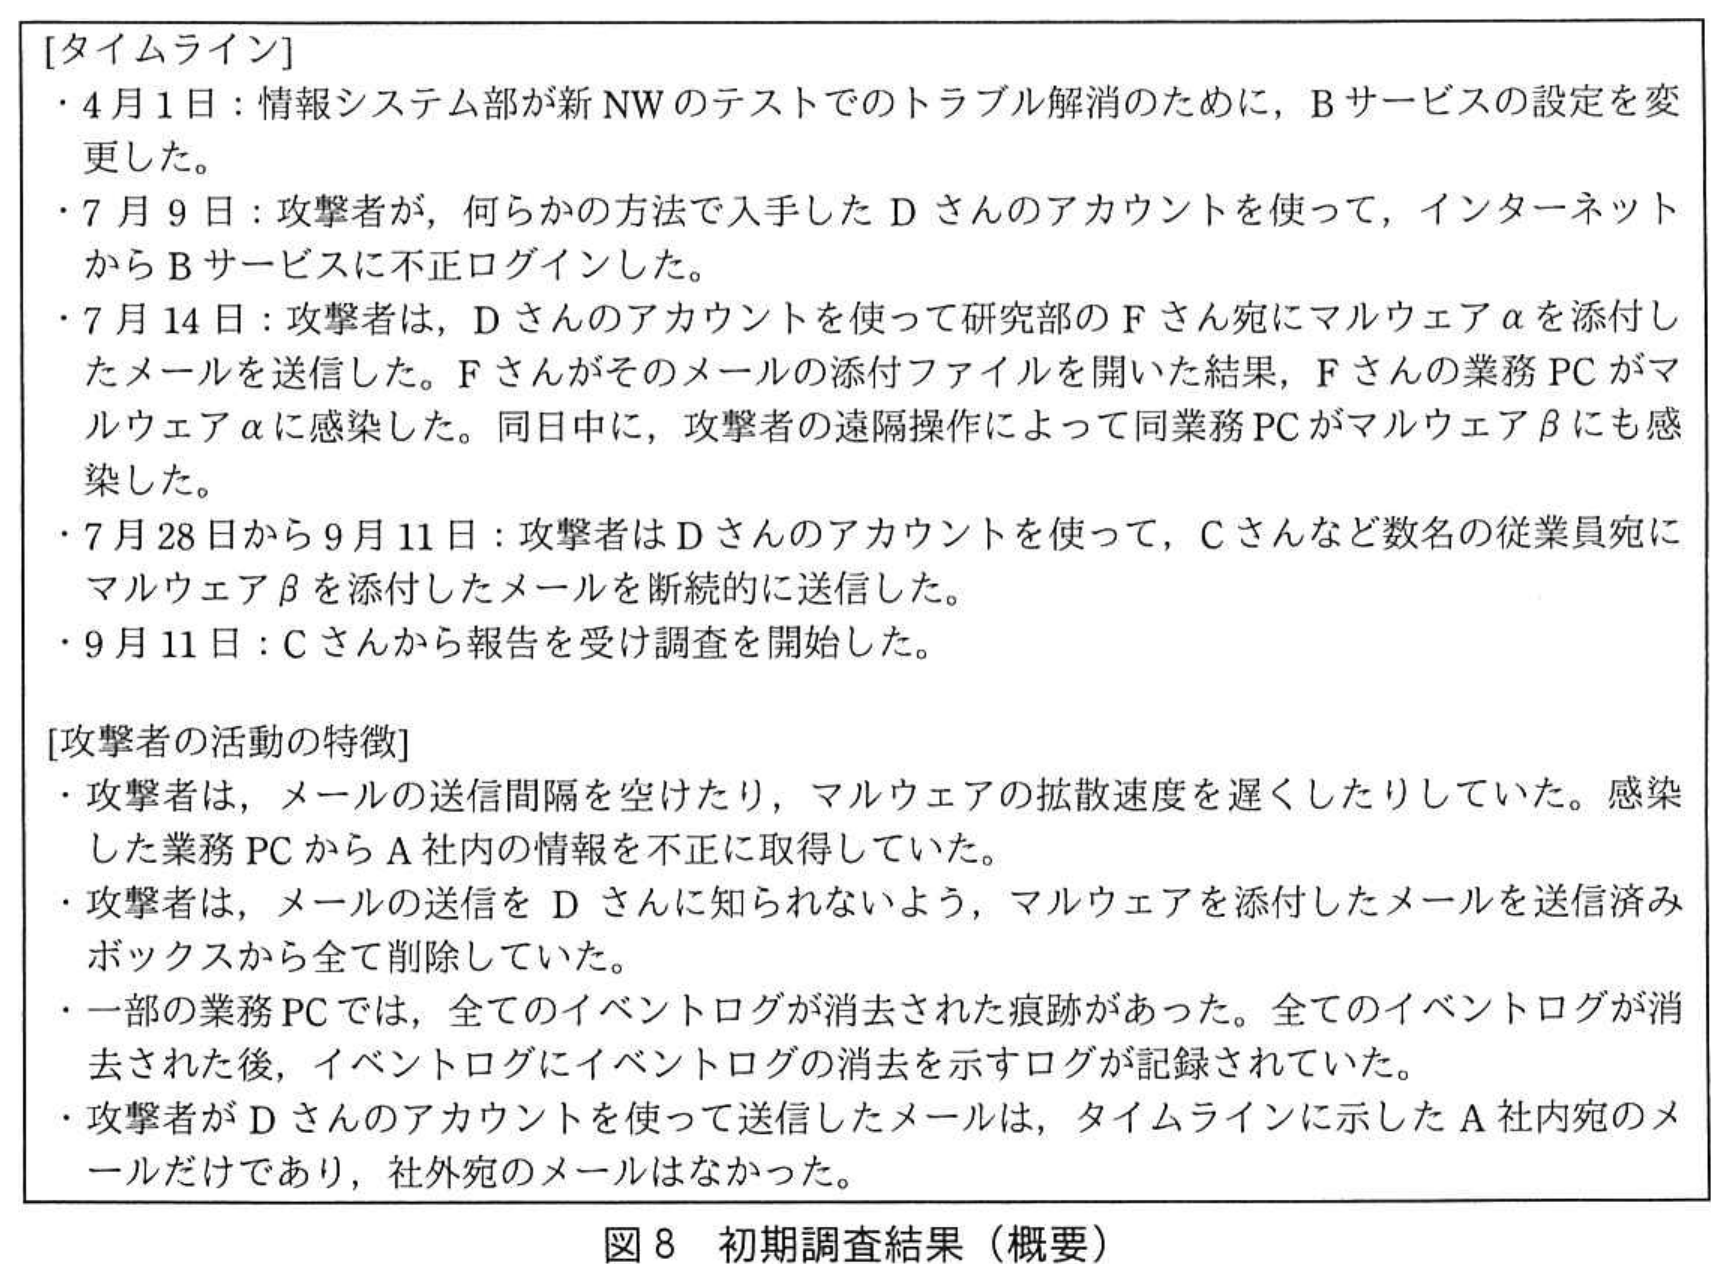
9月11日,情報システム部のシステム管理者であるCさんは,差出人が総務部のDさんと表記されたメールを受信した。メールの文面に違和感を覚えたCさんが,念のためDさんに電話で確認したところ,“そのようなメールは送信していない”という回答だった。Cさんは,すぐさまA社のCSIRTに報告した。報告を受けたCSIRT所属のEさんは,調査を行い,Dさんの証言やBサービスの利用履歴などからDさんのBサービスのアカウントが第三者に不正利用されている可能性が高いと判断した。Eさんは,情報システム部のCさんに,Dさんのアカウントの無効化措置を依頼した。その後,契約中のセキュリティベンダX社に所属する情報処理安全確保支援士(登録セキスぺ)のP氏の支援を受け,9月16日に図8に示す初期調査結果をまとめた。
 拡大
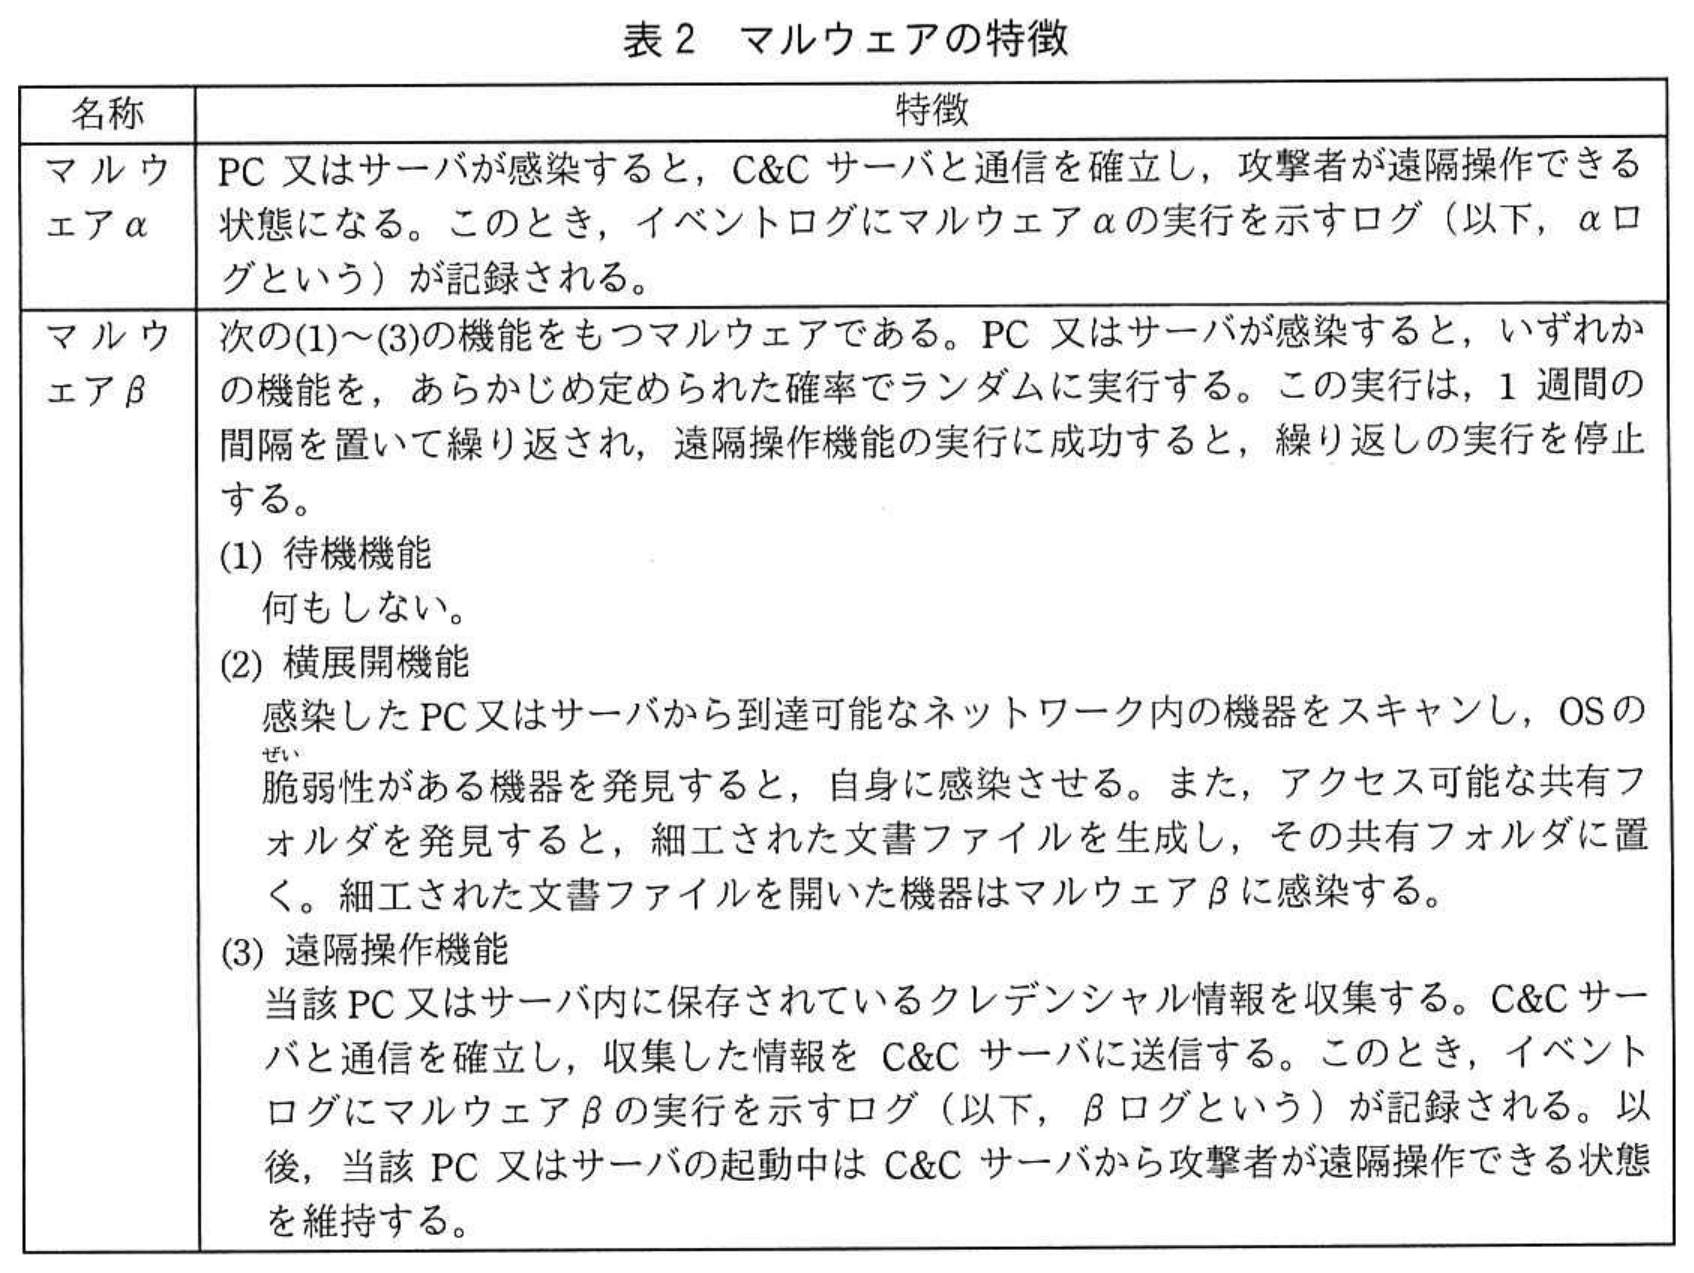
同日,X社からマルウェアの解析結果が報告された。マルウェアα及びマルウェアβのどちらにもA社を標的にしたと思われる識別文字列,A社固有のファイルパス,並びにC&CサーバのIPアドレス及びFQDNのリストが埋め込まれていた。また,どちらもA社が導入しているマルウェア対策ソフトでは検出されなかった。報告されたマルウェアの特徴を表2に示す。
 拡大
A社は重大なインシデントが発生したと判断し,社内規程に従い緊急対策本部(以下,対策本部という)を設置した。
〔インシデントへの対策の検討〕
このインシデントでは,DさんがBサービスに脆弱なパスワードを設定していたことに加えて,新NWの導入に際してのBサービスの設定変更も攻撃が成功してしまった要因であることが分かった。
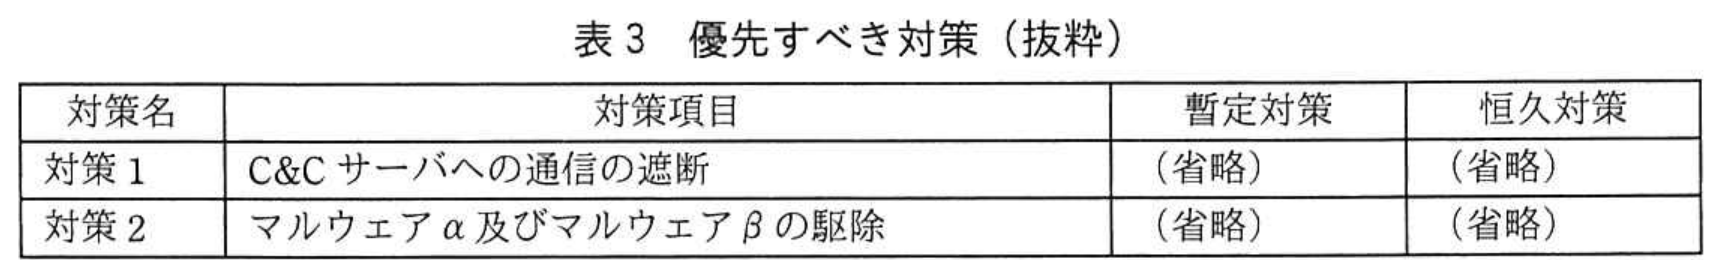
対策本部長(以下,本部長という)は,初期調査結果及びマルウェアの特徴をメンバと共有し,優先すべき対策を表3のように整理した。
 拡大
次は,対策本部会議での,本部長,対策本部メンバのGさん及びP氏の質疑である。
本部長:対策1については,どのように行うのか。
Gさん:マルウェアαとマルウェアβにはC&CサーバのIPアドレスとFQDNのリストが埋め込まれていました。そのIPアドレス,及びそのFQDNのDNSの正引き結果のIPアドレスの二つを併せたIPアドレスのリスト(以下,IPリストという)を手作業で作成しておき,IPリストに登録されたIPアドレスへの通信をUTMで拒否します。
P氏:その対策だけでは,③攻撃者が行う設定変更によって,すぐにマルウェアαやマルウェアβの通信を遮断できなくなることが考えられます。④そこで,UTMでの通信拒否に加えて,追加の暫定対策として,UTMのDNSシンクホール機能の有効化を推奨します。
本部長:では,両方の対策を実施しよう。次に,対策2については,どのように行うのか。
Gさん:まず感染を確認するために,イベントログにαログ又はβログが存在するかどうかをチェックする確認ツールを作成してA社内に配布し,従業員に実行してもらいます。
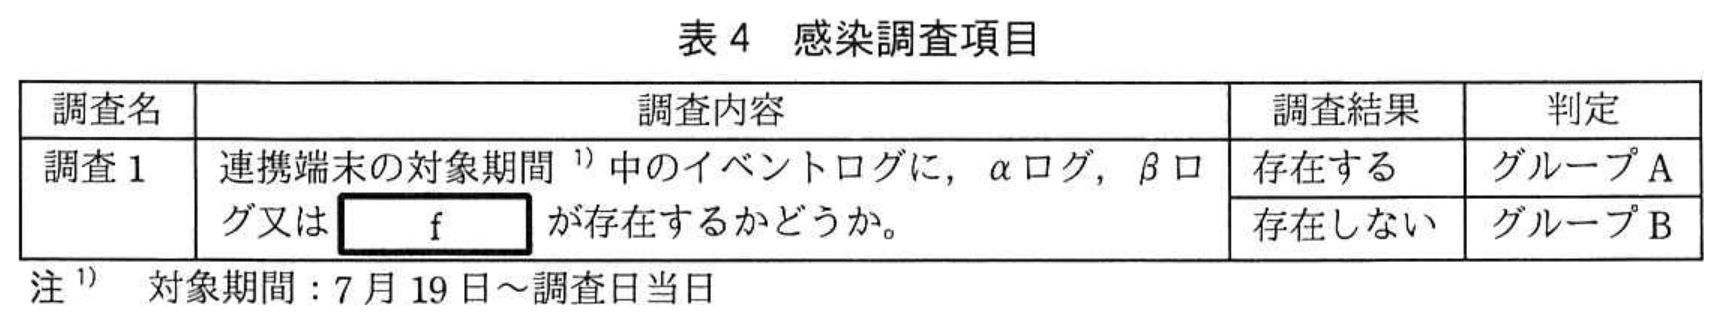
P氏:イベントログにfが存在するかどうかもチェックする必要があると思います。さらに,確認ツールは暫定対策として有効ですが,全ての感染を確認できるわけではありません。⑤確認ツールを実行し,問題がないと判定されたPCやサーバであっても,その後,別のPCやサーバに感染を拡大させることが考えられます。
本部長は,確認ツールとは別に,より高い精度でマルウェアα及びマルウェアβを検出し,駆除できるツール(以下,駆除ツールという)の開発をX社に委託することにした。P氏は,開発する駆除ツールは,ディジタルフォレンジックスの経験を有する技術者だけが扱うことができるツールになることを説明した。
P氏は,対策本部会議の恒久対策に関する質疑の際に,将来的には連携サーバをDCのDMZに移設し,連携FWを廃止する検討をした方がよいとの意見を述べた。その理由として,⑥インターネットから連携サーバが攻撃を受けたときに,より迅速な対応が可能であることを挙げた。
その後の対策本部会議の質疑の中で,連携サーバ自体が感染していなくても連携サーバ経由で,会員にもマルウェアβの感染を拡大させている可能性が指摘された。本部長は,Eさんに,早急に連携サーバ経由の感染状況を確認し,感染拡大を防止するよう指示した。
〔連携サーバ経由の感染状況の確認と感染拡大防止〕
Eさんは,まず,連携サーバをネットワークから切り離し,ディスクイメージを保全した。また,化学コンの運営責任者を通して,化学コンの全会員に連携端末を一時的にネットワークから切り離してもらうように連絡し,全ての会員で対応が完了したことを即日確認した。9月17日,Eさんは連携サーバの担当者にヒアリングを実施した。ヒアリングの際に,連携サーバに存在するログファイルを担当者に確認してもらったところ,最も古いものは7月19日に生成されたものであることが分かった。Eさんは,マルウェアβの感染を拡大させている可能性があることから,会員でも何らかの対処が必要であり,会員によってはPCやサーバで,駆除ツールを実行しなければいけないと考えた。また,駆除ツールが扱える技術者を多数確保することは難しいので,全ての会員に対して一斉に対処をすることはできないと判断し,次の対処方針を定めた。
・感染調査手順書を作成し,各会員の担当者に調査を依頼する。その調査結果から,会員をグループAとグループBに分ける。
グループA:感染の疑いが強く,より早期に対処が必要な会員
グループB:それ以外の会員
・グループAの会員には,P氏と駆除ツールが扱える技術者が連携端末設置場所に赴き,駆除ツールを用いて連携端末上のマルウェアβを駆除する。さらに,マルウェア感染に伴う会員側の被害を確認し,その対処をA社が支援する。
・グループAの全会員での駆除が完了した後に,グループBの会員に対して同様の手順で駆除を含めた対応を行う。
〔感染調査手順書のレビュー〕
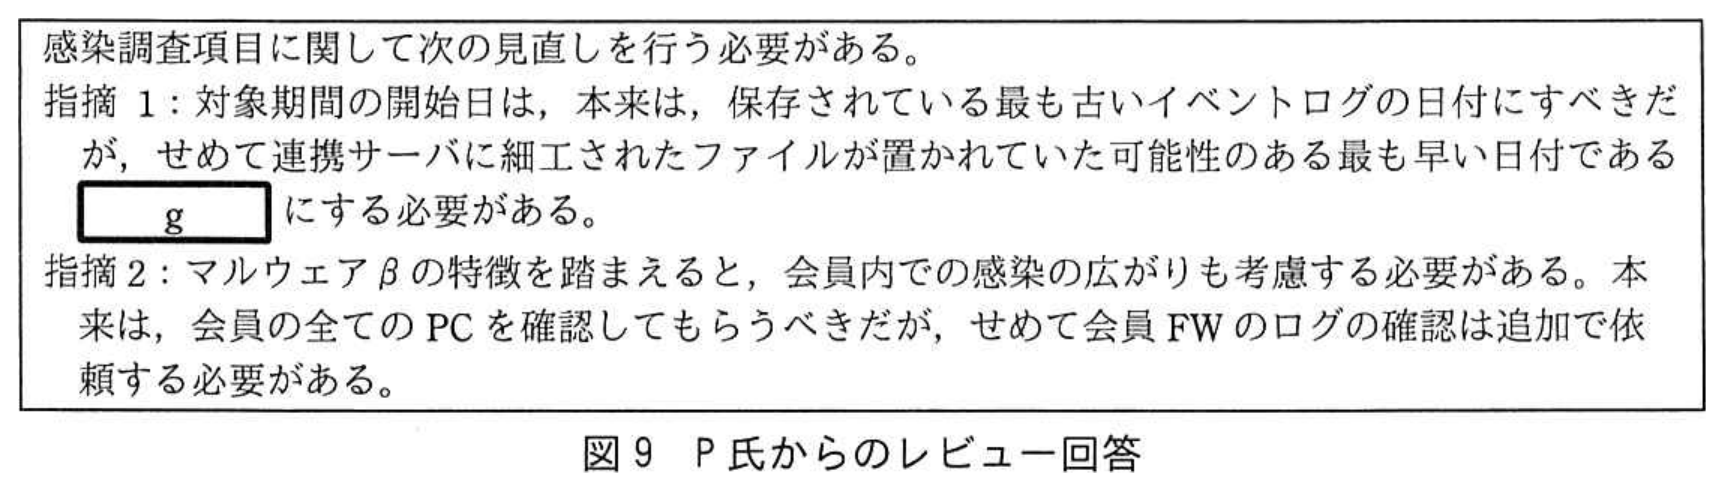
Eさんは感染調査手順書案を作成し,P氏にレビューを依頼した。表4は感染調査手順書案に記載した感染調査項目,図9はP氏からのレビュー回答である。
 拡大
 拡大
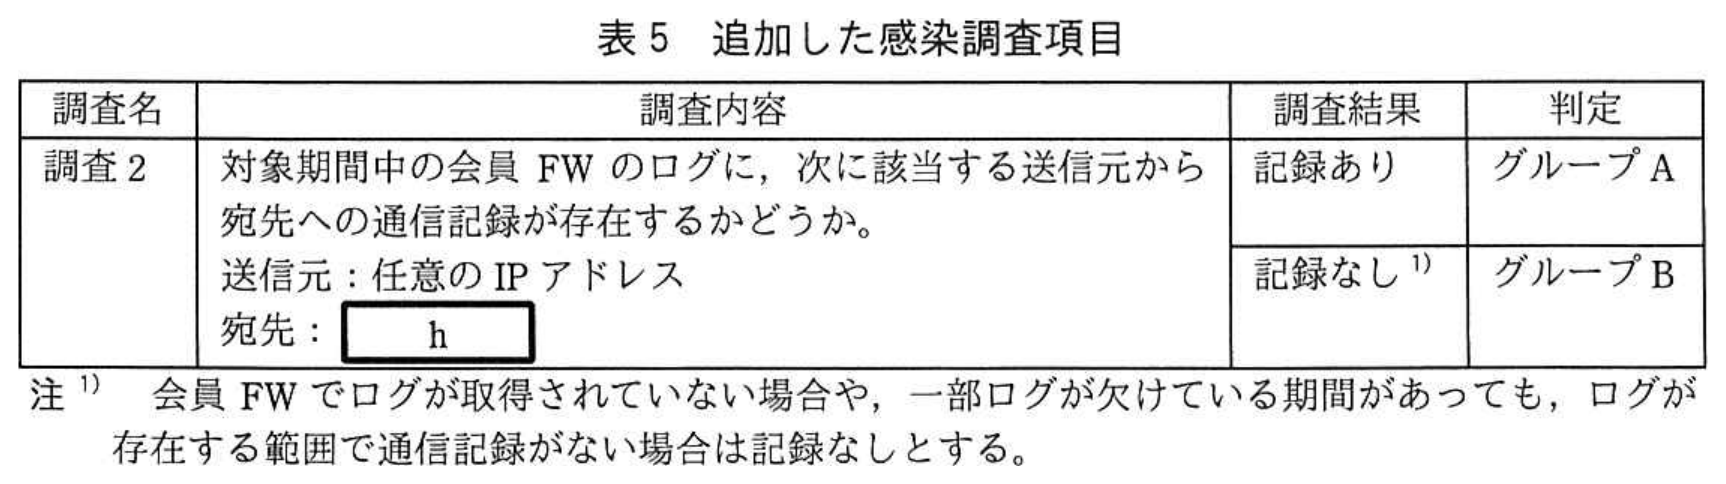
EさんはP氏の指摘2に対する改善案として,表5に示す感染調査項目を追加し,調査2の調査結果が“記録あり”である場合もグループAと判定することにした。
 拡大
Eさんは,再びP氏のレビューを受けた。次は,再レビュー時のP氏とEさんの会話である。
P氏:今回の感染調査の目的は,感染の疑いが強い会員を見つけることなので,調査2の内容は良いと思います。提案なのですが,仮に今回の感染調査の結果,大多数の会員がグループAと判定された場合,グループ分けの意義が薄れてしまいます。グループAと判定された会員の中から,更に対処を優先する会員を絞っては如何でしょうか。
Eさん:対処を優先する会員をどのように絞ればよいのでしょうか。
P氏:⑦連携端末からほかのPCやサーバへの感染拡大が明らかな会員に絞るのであれば,調査2に使う通信記録から絞ることができると思います。グループAと判定された会員企業であっても,この通信記録がなかった会員は,⑧既に行っている対応から考えて,感染を拡大させるリスクは相対的に低いと考えることができます。
EさんはP氏の指摘や助言に従い感染調査手順書を修正し,会員に送付した。七つの会員がグループAと判定されたものの,どの会員にも深刻な被害は確認されなかった。A社はその後もインシデント対応を進め,社内の詳しい調査を経て,攻撃者の活動は初期調査結果どおりだったことも確認した。対策1と対策2の暫定対策と恒久対策を完了したA社は,対策本部を解散し,再発防止に向けた新たな取組の検討に着手した。
拡大図1 A社のネットワーク構成(概要)
拡大表1 構成要素の説明(概要)
拡大図2 ガイドライン(抜粋)
拡大図3 情報連携システムの構成
拡大図4 情報連携の手順と連携サーバの運用
拡大図5 テレワークセキュリティ規程(抜粋)
拡大図6 新NWの内容
拡大図7 新NWの構成
拡大図8 初期調査結果(概要)
拡大表2 マルウェアの特徴
拡大表3 優先すべき対策(抜粋)
拡大表4 感染調査項目
拡大図9 P氏からのレビュー回答
拡大表5 追加した感染調査項目
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記号・選択式
〔テレワークの検討〕について,(1)に答えよ。
図5中の a 〜 d に入れる適切な役割を解答群の中から選び,記号で答えよ。
図5中の a 〜 d に入れる適切な役割を解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問1 (2)記述問題
制限字数:8 字以内
〔テレワークの検討〕について,(2)に答えよ。
図5中の e に入れる適切な字句を英字8字で答えよ。
図5中の e に入れる適切な字句を英字8字で答えよ。
0 / 8 文字
設問2 (1)記号・選択式
〔ネットワーク構成の見直しの検討〕について,(1)に答えよ。
図6中の下線①のネットワーク構成を示す用語を,解答群の中から選び,記号で答えよ。
図6中の下線①のネットワーク構成を示す用語を,解答群の中から選び,記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問2 (2)記述問題
制限字数:35 字以内
〔ネットワーク構成の見直しの検討〕について,(2)に答えよ。
本文中の下線②について,トラブルを引き起こした原因を,35字以内で具体的に述べよ。
本文中の下線②について,トラブルを引き起こした原因を,35字以内で具体的に述べよ。
0 / 35 文字
設問3 (1)記述問題
制限字数:40 字以内
〔インシデントへの対策の検討〕について,(1)に答えよ。
本文中の下線③について,どのような設定変更か。40字以内で具体的に述べよ。
本文中の下線③について,どのような設定変更か。40字以内で具体的に述べよ。
0 / 40 文字
設問3 (2)記述問題
制限字数:40 字以内
〔インシデントへの対策の検討〕について,(2)に答えよ。
本文中の下線④について,DNSシンクホール機能を有効化した場合でも,UTMでの通信拒否が必要な理由を,マルウェアの解析結果を踏まえて40字以内で具体的に述べよ。
本文中の下線④について,DNSシンクホール機能を有効化した場合でも,UTMでの通信拒否が必要な理由を,マルウェアの解析結果を踏まえて40字以内で具体的に述べよ。
0 / 40 文字
設問3 (3)記述問題
制限字数:20 字以内
〔インシデントへの対策の検討〕について,(3)に答えよ。
本文及び表4中の f に入れる適切な字句を,20字以内で答えよ。
本文及び表4中の f に入れる適切な字句を,20字以内で答えよ。
0 / 20 文字
設問3 (4)記述問題
制限字数:25 字以内
〔インシデントへの対策の検討〕について,(4)に答えよ。
本文中の下線⑤について,問題がないと判定されるのは,PCやサーバがマルウェアβに感染後,マルウェアβがどのような挙動をしていた場合か。25字以内で具体的に述べよ。
本文中の下線⑤について,問題がないと判定されるのは,PCやサーバがマルウェアβに感染後,マルウェアβがどのような挙動をしていた場合か。25字以内で具体的に述べよ。
0 / 25 文字
設問3 (5)記述問題
制限字数:45 字以内
〔インシデントへの対策の検討〕について,(5)に答えよ。
本文中の下線⑥について,可能である理由を45字以内で具体的に述べよ。
本文中の下線⑥について,可能である理由を45字以内で具体的に述べよ。
0 / 45 文字
設問4 (1)記号・選択式
〔感染調査手順書のレビュー〕について,(1)に答えよ。
図9中の g に入れる適切な日付を答えよ。
図9中の g に入れる適切な日付を答えよ。
※直接入力してください
設問4 (2)記述問題
制限字数:25 字以内
〔感染調査手順書のレビュー〕について,(2)に答えよ。
表5中の h に入れる適切な字句を25字以内で答えよ。
表5中の h に入れる適切な字句を25字以内で答えよ。
0 / 25 文字
設問4 (3)記述問題
制限字数:30 字以内
〔感染調査手順書のレビュー〕について,(3)に答えよ。
本文中の下線⑦について,どのような通信記録があった会員が該当するか。通信記録の内容を30字以内で具体的に述べよ。
本文中の下線⑦について,どのような通信記録があった会員が該当するか。通信記録の内容を30字以内で具体的に述べよ。
0 / 30 文字
設問4 (4)記述問題
制限字数:30 字以内
〔感染調査手順書のレビュー〕について,(4)に答えよ。
本文中の下線⑧について,どのような対応か。30字以内で述べよ。
本文中の下線⑧について,どのような対応か。30字以内で述べよ。
0 / 30 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和3年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。