情報処理安全確保支援士午後II 事例記述令和4年 秋期
午後II 問2
午後II 問2 インシデントレスポンスチーム
テーマ:インシデントレスポンスチーム
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
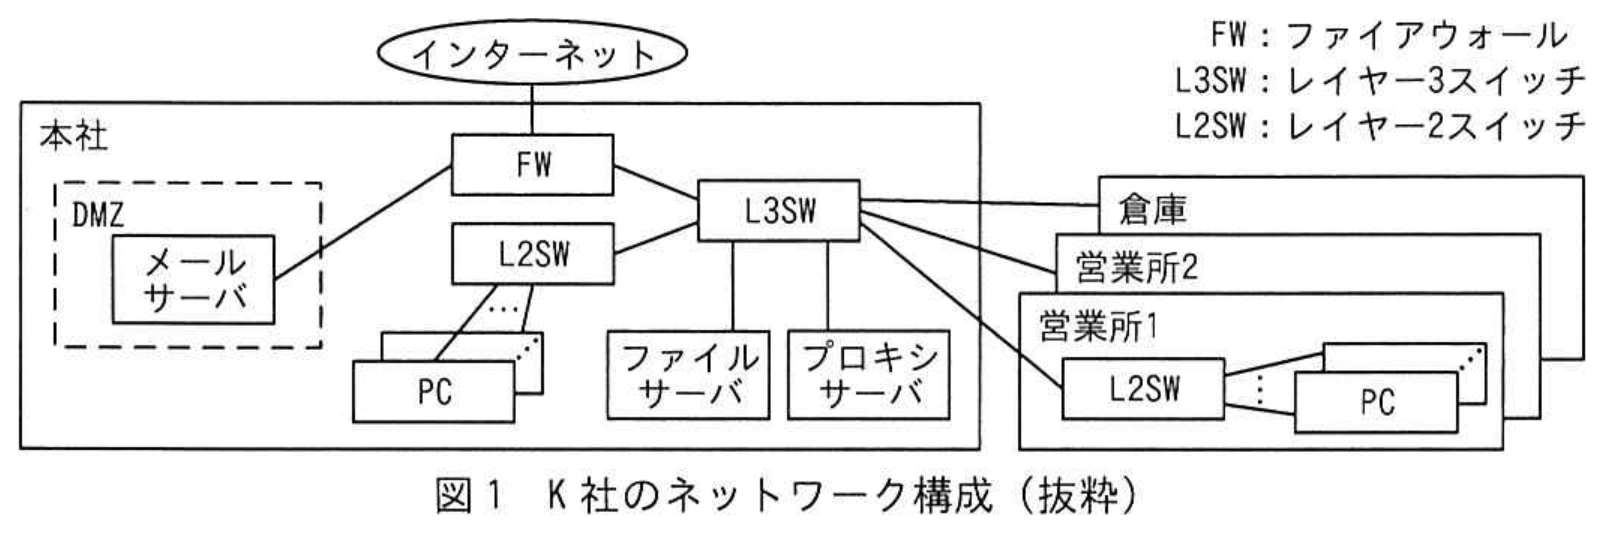
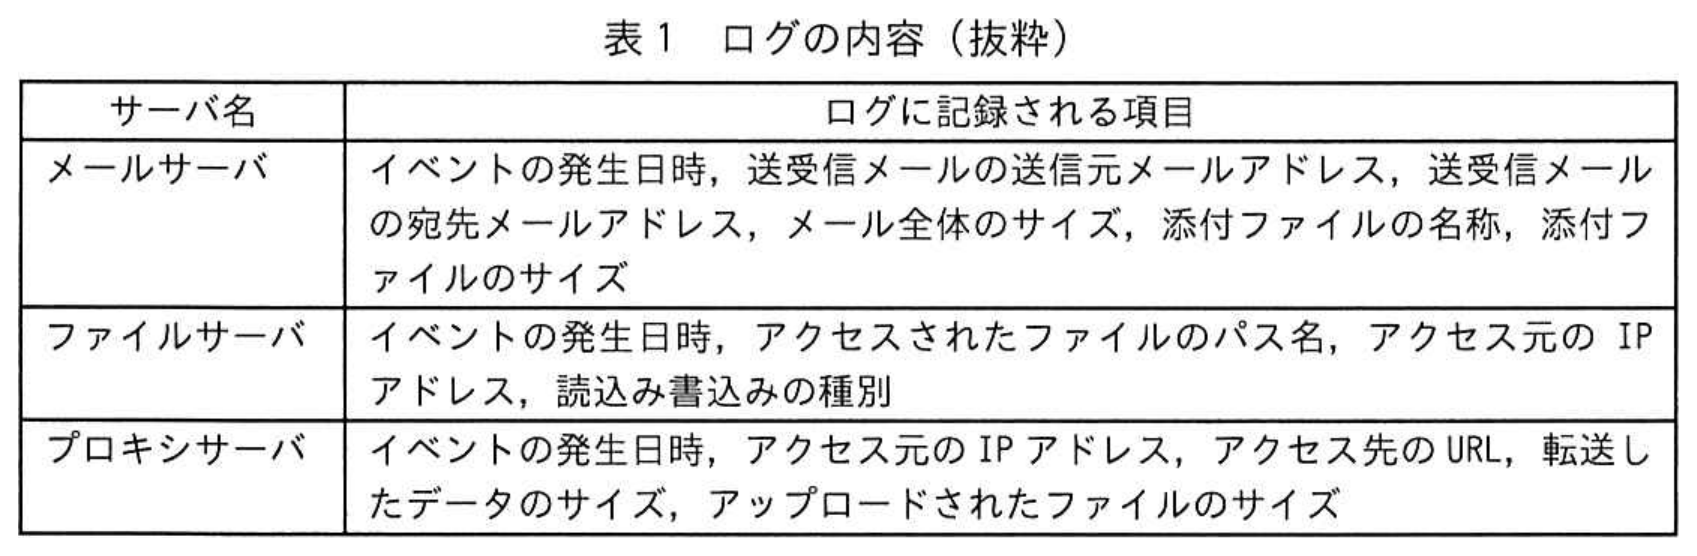
図表クリックで拡大K社は,従業員500名の輸入卸売業者である。拠点は,本社,営業所2か所,倉庫1か所の計4か所である。K社のネットワーク及び機器並びに関連する規程の整備は,情報システム課が担当している。K社のネットワーク構成を図1に,各サーバで取得しているログの内容を表1に示す。
 拡大
 拡大
〔マルウェアαの検知と対応〕
K社では,PCにマルウェア対策ソフトを導入しており,リアルタイムスキャンとスケジュールスキャンを実施している。マルウェア対策ソフトの管理サーバはクラウドサービス上にある。マルウェア定義ファイルは,PCを起動したときに更新される。スケジュールスキャンは,毎週月曜日の10:00に実施される。
ある月曜日,情報システム課のW主任がスケジュールスキャンの結果を確認したところ,10台のPCでマルウェアαが検出され,駆除されていた。W主任が,マルウェアαについてインターネット上で公開されている情報を調べたところ,次のことが分かった。
・マルウェアαは,8日前に発見された。
・K社で利用しているマルウェア対策ソフトの定義ファイルにマルウェアαが登録されたのは,昨日だった。
・細工されたマクロ(以下,マクロGという)が仕込まれている,表計算ソフト(以下,Vソフトという)のデータファイル(以下,ファイルGという)を開いて,マクロGを実行してしまうと,攻撃者のWebサーバからマルウェアαがダウンロードされ,起動される。
・マルウェアαは,起動すると,PC上のメールフォルダにある電子メール(以下,電子メールをメールという)を読み出して,攻撃者が用意したWebサーバにアップロードする。その後,OS設定を変更して,OSログイン時にマルウェアαが自動起動されるようにする。
なお,K社で利用しているメールソフトでは,メールは1通が1ファイルとしてPCのメールフォルダ内に保存されている。
マルウェアαが検出されたPCのログと,プロキシサーバのログを調べた結果,これらのPCの中には,先週の水曜日以降,攻撃者のWebサーバのものと思われるURLにファイルをアップロードしていたPCがあったことが分かった。W主任は,調査の結果を上司のM課長に報告した。
M課長から調査と対応の指示を受けたW主任は,K社に機器を納入しているP社に支援を依頼した。依頼に応じたP社の情報処理安全確保支援士(登録セキスぺ)であるU氏の協力を得て,W主任は,アップロードされたファイルの特定並びにマルウェアα及びファイルGの削除を進め,調査と対応を完了した。
〔定義ファイルに登録されていないマルウェアの検知〕
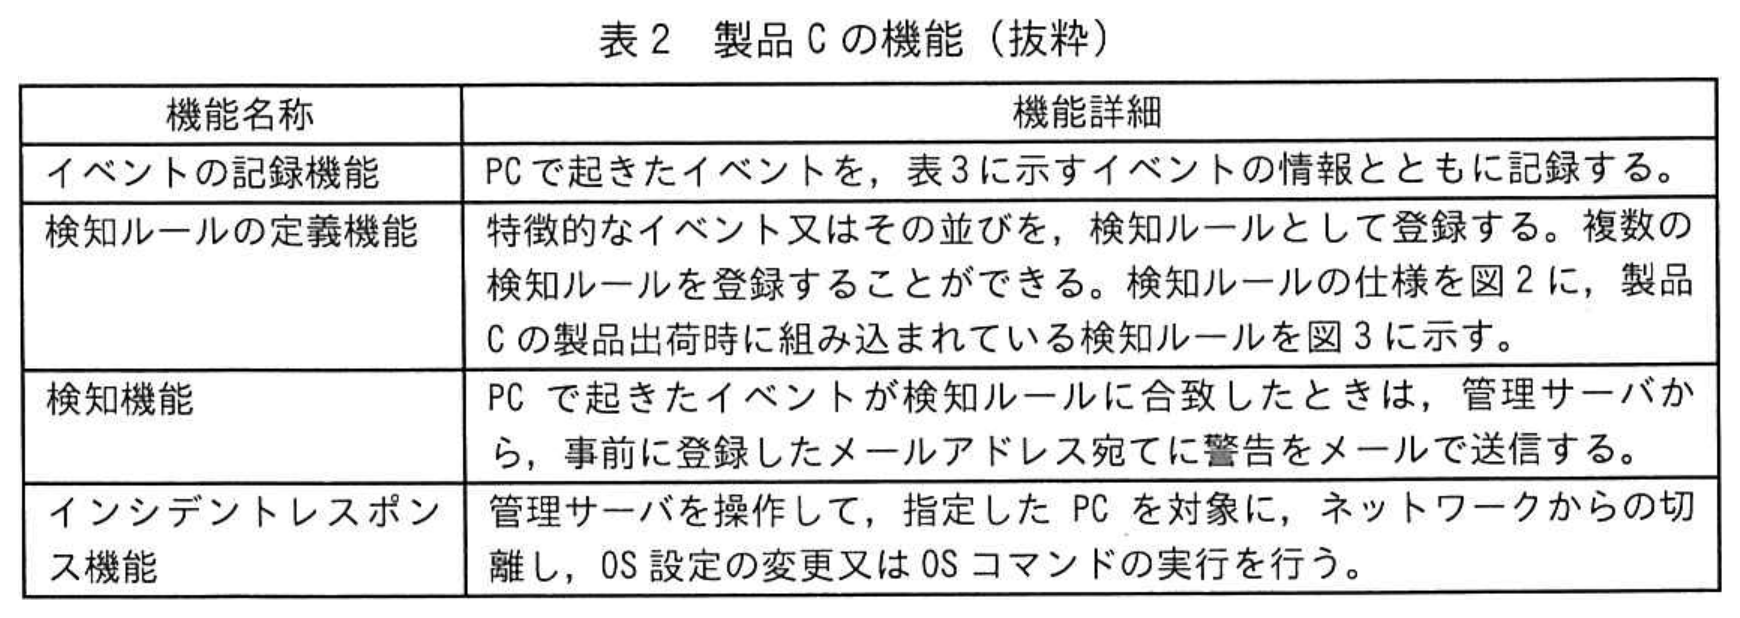
マルウェアαへの調査と対応が完了した後,W主任は,マルウェア対策ソフトの定義ファイルに登録されていないマルウェアも検知したいと考え,どうすればよいかU氏に相談した。U氏は,その用途に使用可能な製品として,EDR(Endpoint Detection and Response)があることを説明し,製品Cを提案した。製品Cは,各PCに導入し,クラウドサービス上の管理サーバから操作する。製品Cの機能を表2に示す。
 拡大
 拡大
 拡大
 拡大
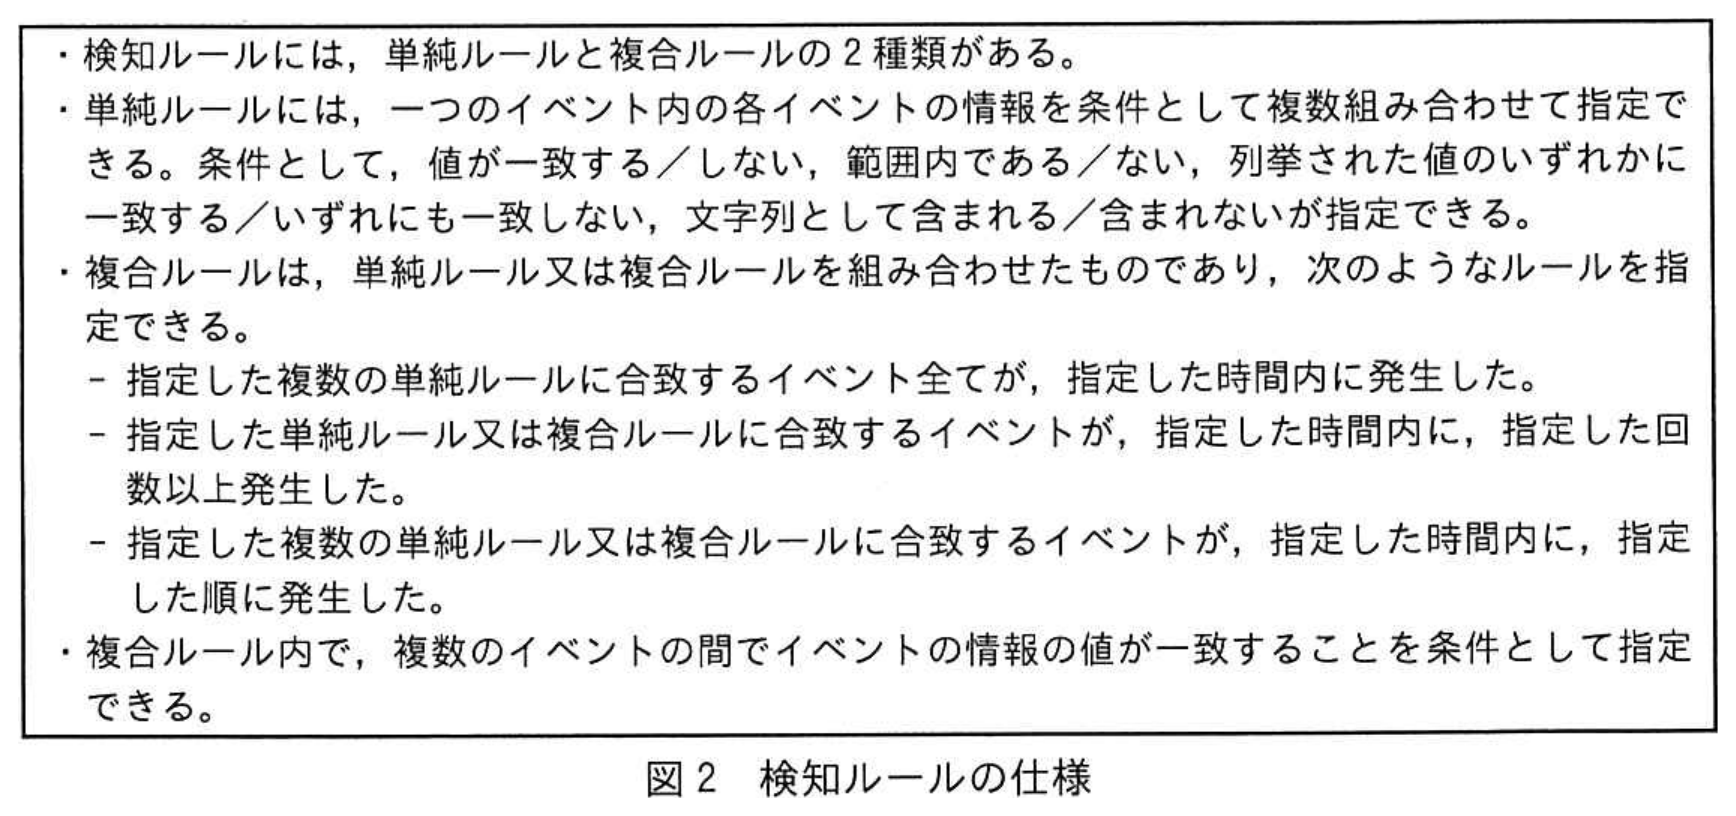
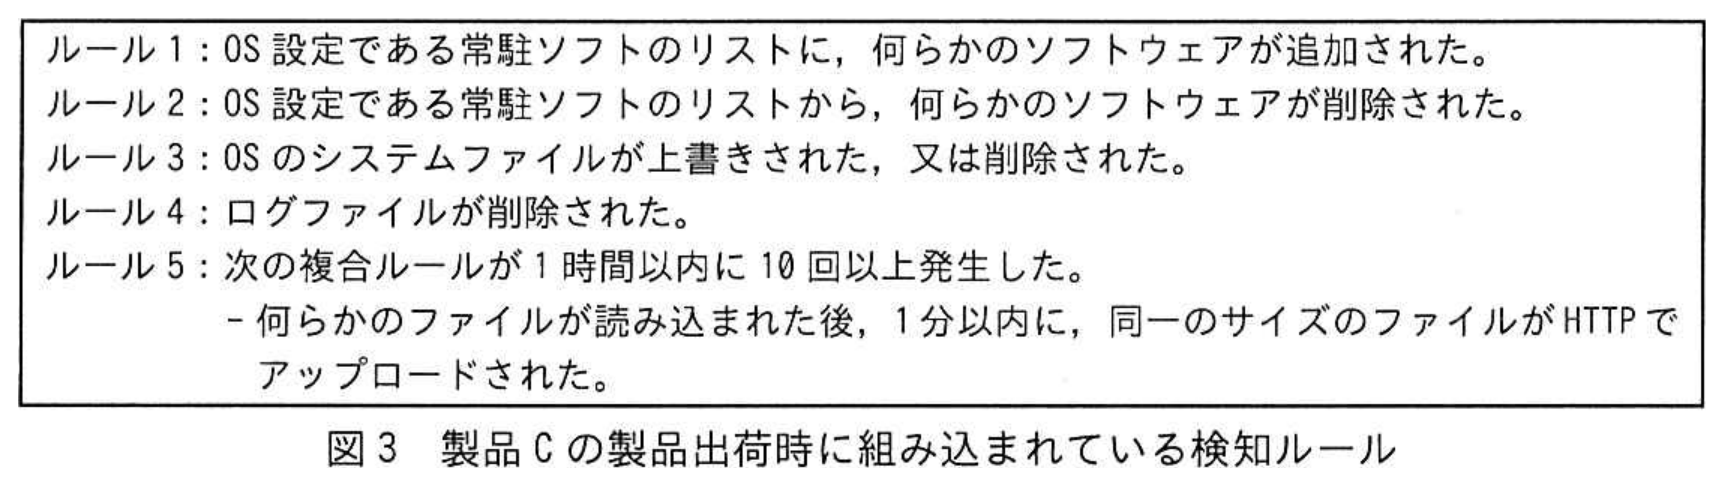
例えば,マルウェアαは,PCで起きたイベントから製品Cを使って検知できる。マルウェアαの特徴的なイベントは,同じサイズのファイルに対する①ファイル操作のイベント及び②ネットワーク動作のイベント,並びにログイン時の自動起動に関するOS設定の変更のイベントである。これらのイベントが,短時間のうちにこの順序で発生したことを検知すればよい。
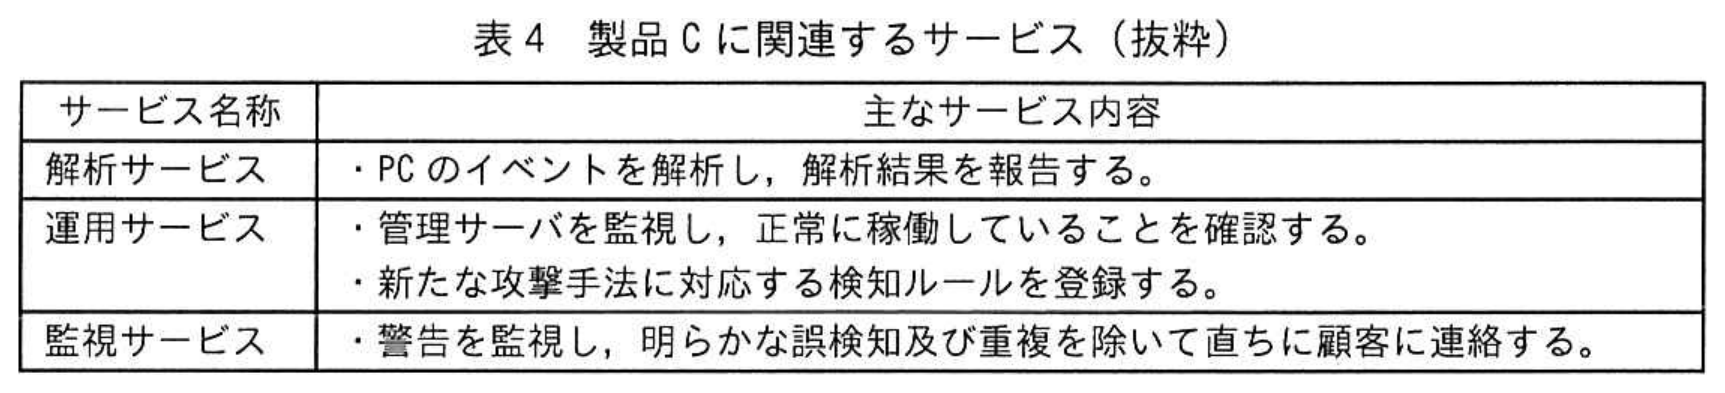
続けて,U氏は,P社が提供可能な,製品Cに関連するサービスを表4に示して説明した。
 拡大
W主任は,次の三つを軸としたEDR導入案をまとめ,M課長の承認を得た。
・社内の全PCに製品Cを導入する。
・製品Cを使ったマルウェアの検知及び対応のための体制(以下,E体制という)を立ち上げる。
・表4の解析サービスは必要に応じて利用するが,その他のサービスは利用しない。
3か月後,製品Cを全PCに導入し,E体制を立ち上げた。E体制のチームリーダはM課長,メンバーはW主任を含む情報システム課の課員3名である。
まずは,図3の検知ルールだけを用いて試験運用を開始した。
〔マルウェアβの検知〕
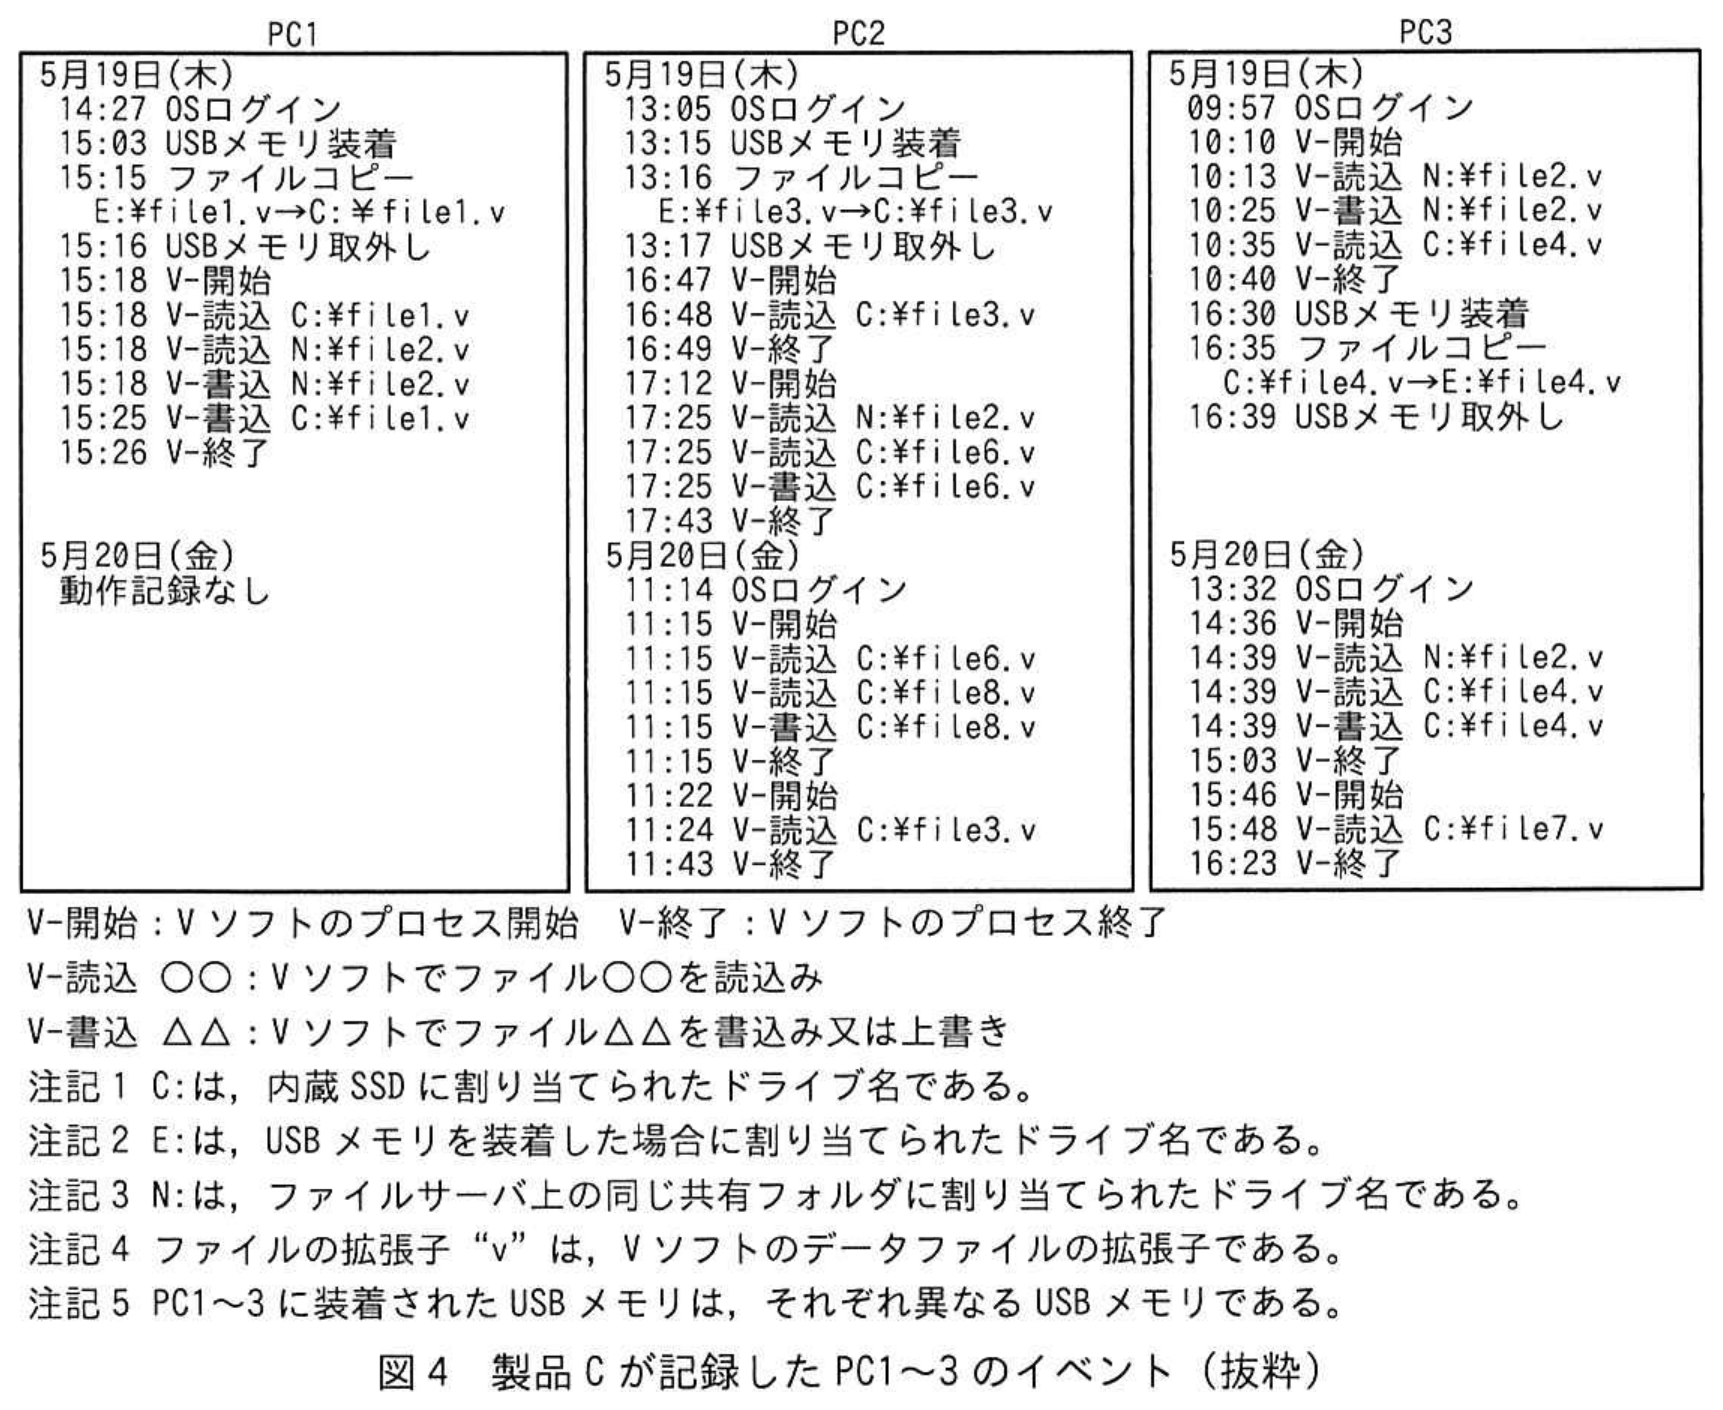
製品C導入から6か月ほど経ったある日,マルウェア対策ソフトのスケジュールスキャンの結果を確認したところ,3台のPC(以下,PC1,PC2,PC3という)で同一のマルウェアが検知され,駆除に失敗していた。図4は,製品Cが記録したPC1〜3のイベントのうち,PC1〜3に共通しており,特徴的と思われたVソフト及びUSBメモリに関するイベントを,OSログインのイベントとともに抜粋したものである。
 拡大
W主任は,調査のためP社に解析サービスを発注し,図4のイベントの解析を依頼した。
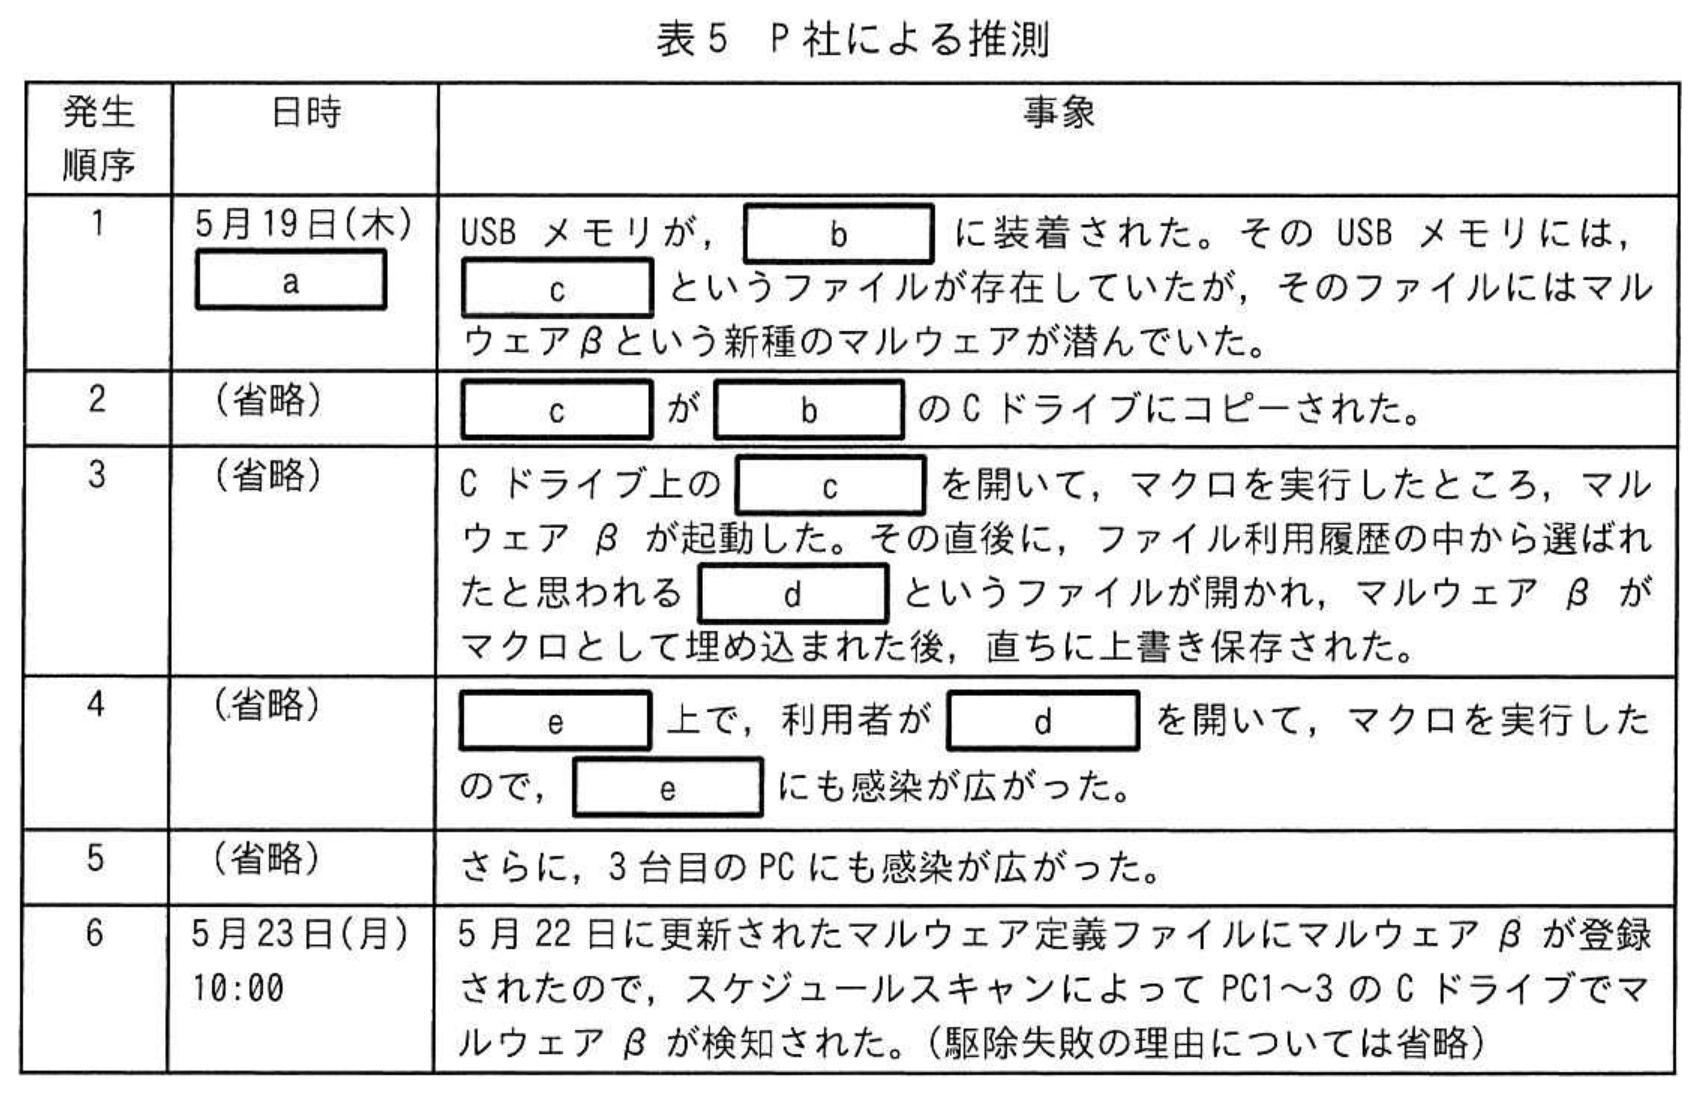
P社は,推測した状況を表5のとおり報告した。
 拡大
P社の報告を受けたW主任は,③マルウェアβが埋め込まれたファイルの削除など必要な対応を完了した。P社がマルウェアβの検体を静的解析したところ,表5の発生順序3〜5の事象について裏付けが取れた。また,マルウェアβは,追加のマルウェアをダウンロードする機能をもっていたが,ダウンロードに失敗していたことも分かった。その後,U氏は,“P社の運用サービスでは,このような場合は,すぐに検知ルールを作成し,登録します”とW主任に提案した。
〔運用サービスの利用〕
K社は,マルウェアをより早期に検知するために有効かどうかを確認しようと考え,表4のサービスについての当初の方針を変えて,3か月ほど試験的にP社の運用サービスと監視サービスを利用することにした。P社は,まず,④マルウェアβと同じ手段による感染の拡大を検知するための検知ルールを作成して製品Cに登録した。その後2週間,Vソフトの正常なデータファイルを開くといった,PCの通常利用に起因する誤検知が起きないか確認を続けた。
サービス利用開始から1か月後,ある従業員がメールに添付されていたVソフトのデータファイルを開いて,マクロを実行した直後にマルウェアβの亜種を検知することができた。さらに,E体制のメンバーが直ちに必要な対応を指示することによって被害の拡大も防ぐことができた。
〔運用体制の組替え〕
試験期間が終了し,K社は,運用サービス及び監視サービスを正式に利用することにした。それらに加え,インシデント対応を円滑に行うために,被害状況の把握及び侵入経路の特定を行うP社のインシデント対応支援サービスも利用することにした。
インシデント対応支援サービスの利用には,インシデントレスポンスチーム(以下,IRTという)の整備が前提となっている。M課長は,IRTの体制案をまとめ,経営層の承認を得た。IRTでは,通常時は,1名が通報窓口の要員として対応する。招集時は,情報システム課,営業所1,営業所2及び倉庫の従業員計10名が参加する。
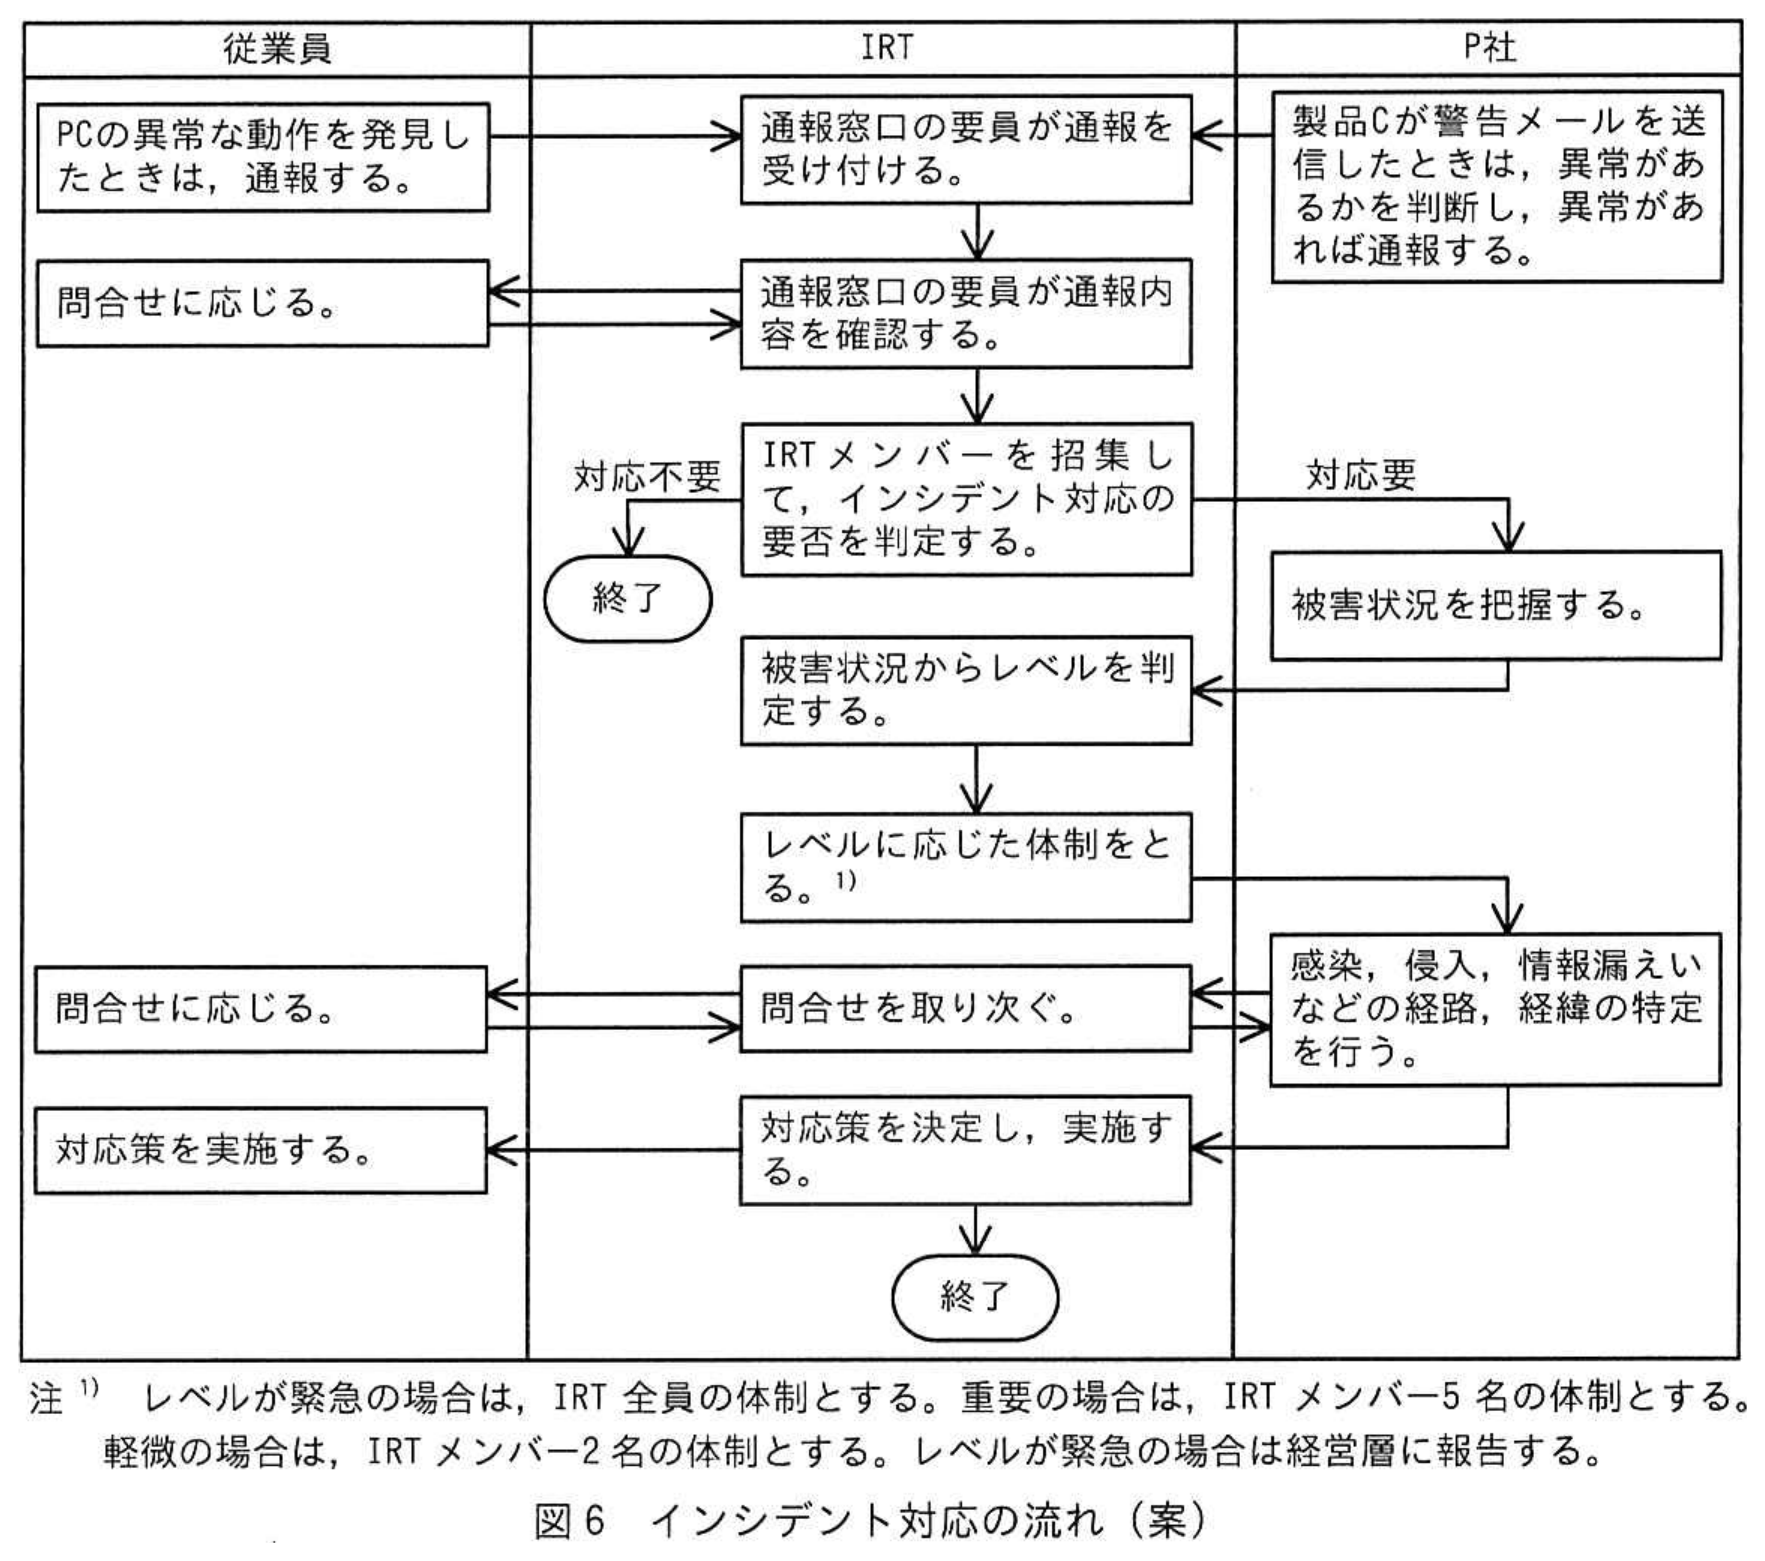
M課長は,W主任にインシデント対応の流れを整理して,必要となる規程及び通報窓口の要員が社内から通報を受けるための通報専用メールアドレスを整備するように指示した。また,規程を整備する際は,インシデントの重大さ(以下,レベルという)を定義し,レベルに応じて対応に必要な体制が変わることに注意するように付け加えた。
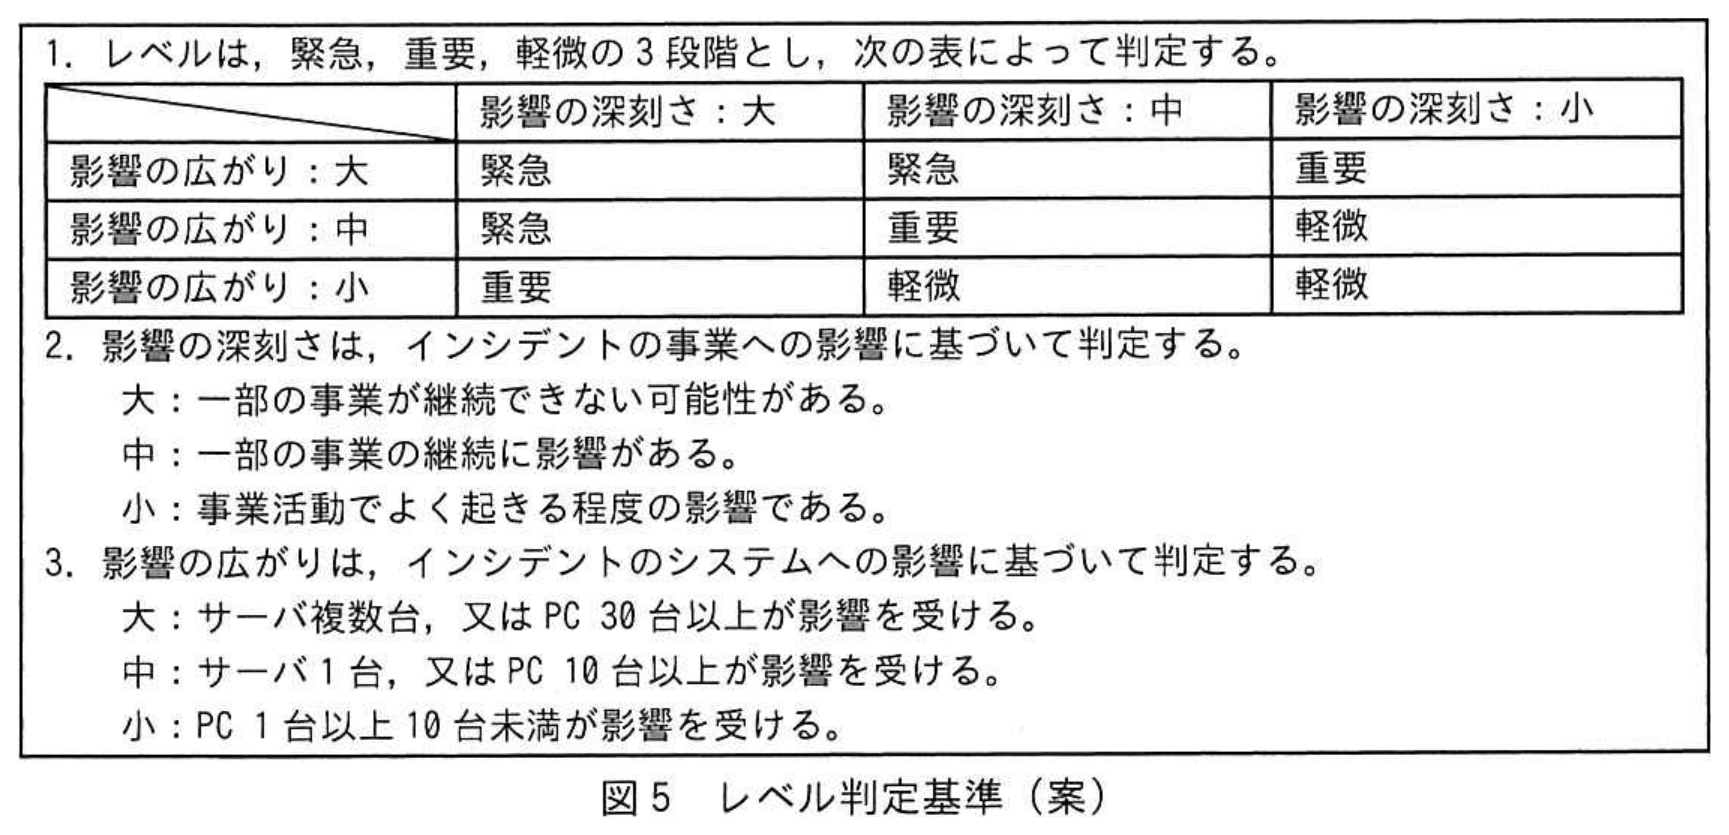
W主任は,レベルの判定の際に使用する基準の案を図5に,マルウェアによる情報漏えいを想定したインシデント対応の流れの案を図6にまとめ,M課長に提出した。M課長は,図5と図6の案を承認してIRTの活動を開始した。
 拡大
 拡大
〔秘密ファイルの流出〕
IRTの体制が整った1週間後の9月29日,社内からの通報専用メールアドレス宛てにある従業員からメールが届いた。そのメールの内容は,“S社が提供するオンラインストレージサービスであるSサービスにおいて,K社の取扱商品の価格表(以下,ファイルNという)と思われるファイルが一般公開されていて,仕入原価も記載されていると9月26日に取引先から連絡があった”というものだった。メールを見た通報窓口の要員はIRT全員を招集して会議を開催しようとしたが,日程調整が難航し,開催できたのは10月4日だった。10月3日には,営業部門から,“顧客から,Sサービスで公開されているファイルについて苦情が来ているので対応を急いでほしい”と,M課長に抗議が来ていた。
会議の中で,Sサービスで公開されているファイルが,秘密情報に該当するファイルNであることを確認した。ファイルNに含まれている商品の売上高は全社の売上高の5%であった。IRTでは,インシデント対応要と直ちに判断して,まずS社にファイルの公開停止を依頼した。続いて,P社に解析サービスを発注してPCのマルウェア感染の調査を依頼した。1時間後,P社から,“製品Cの記録を確認したが,マルウェアのものと思われるイベントは発見できない”との報告があった。これらの状況を基にレベルの判定を行おうとしたが,“影響の広がり”の区分のどれにも該当しないので,とりあえず“軽微”と判定した。その後,インシデント対応支援サービスを利用して,ファイルNの公開の経緯の特定を依頼した。
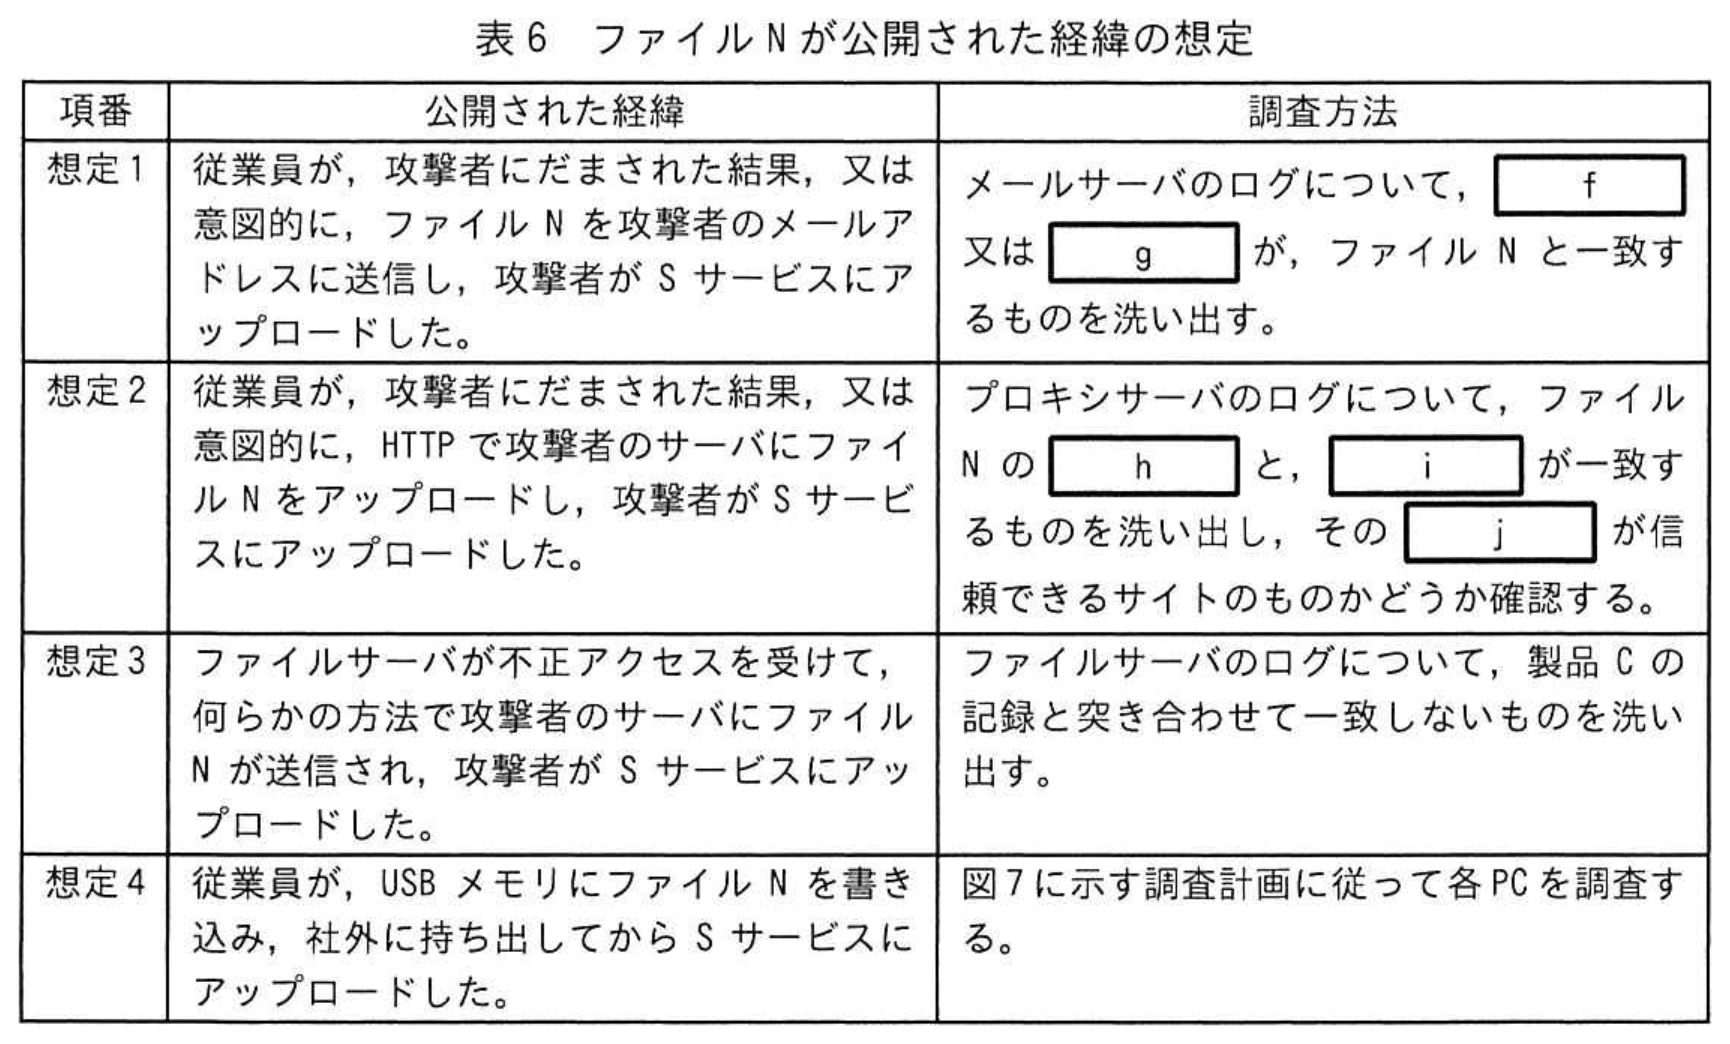
最初にP社は,K社のほかのファイルがSサービスで公開されていないかどうかを調査した。ファイルN以外に,価格表が幾つか公開されていたが,いずれも公開されても差し支えないものであった。これらは,アップロード日時からファイルNと同時にアップロードされたものだと推測できた。念のため,マルウェアα及びマルウェアβの再感染も調査したが,その形跡はなかった。その後,ファイルNが公開された経緯として可能性の高いものを四つ,表6に示すとおりに想定して順に調査した。
 拡大
 拡大
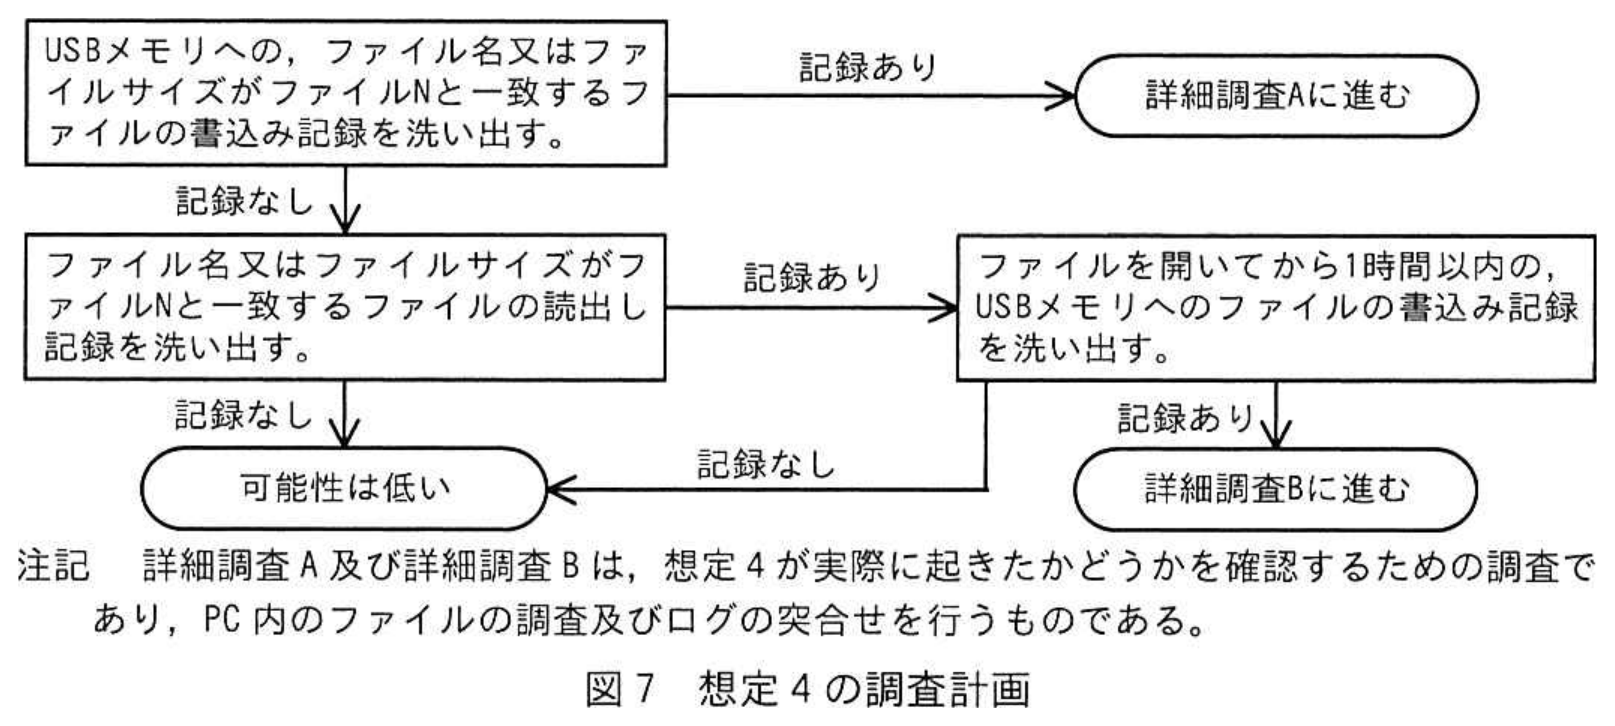
P社が調査を進めた結果,想定1〜3の可能性は低いことが分かったので,想定4について調査を進めた。
調査の中間報告のために,U氏がK社を訪問した。W主任はU氏に,図7で“詳細調査Bに進む”と判定されるのは,従業員がどのような操作をして,どのようなファイルをUSBメモリに書き込んだ場合が考えられるか聞いた。U氏は,従業員がファイルを書き込む際に,kという操作をして,ファイルNと同じ内容が含まれるものの,l及びmが異なるファイルへと変換した場合が考えられると答えた。
〔原因の特定〕
図7に基づく調査では,従業員のJさんが使用しているPCだけが詳細調査Aに進み,そのほかのPCは全て可能性は低いとの結果になった。P社から報告を受けたIRTでは,Jさんに聞き取り調査を行った結果,公開可能な価格表ファイルを持ち出すために,個人所有のUSBメモリにファイルをコピーした時に,誤ってファイルNもコピーしてしまい,その後USBメモリを紛失していたことが分かった。
IRTでは,紛失したUSBメモリを手に入れた何者かが,ファイルNを含む幾つかの価格表をSサービスにアップロードしたと推測した。今回のインシデントはこれ以上被害が拡大することはないと考え,インシデント対応は完了とした。体制不足もあり,取引先からの連絡から,インシデント対応完了までに12日間掛かった。
〔再発防止〕
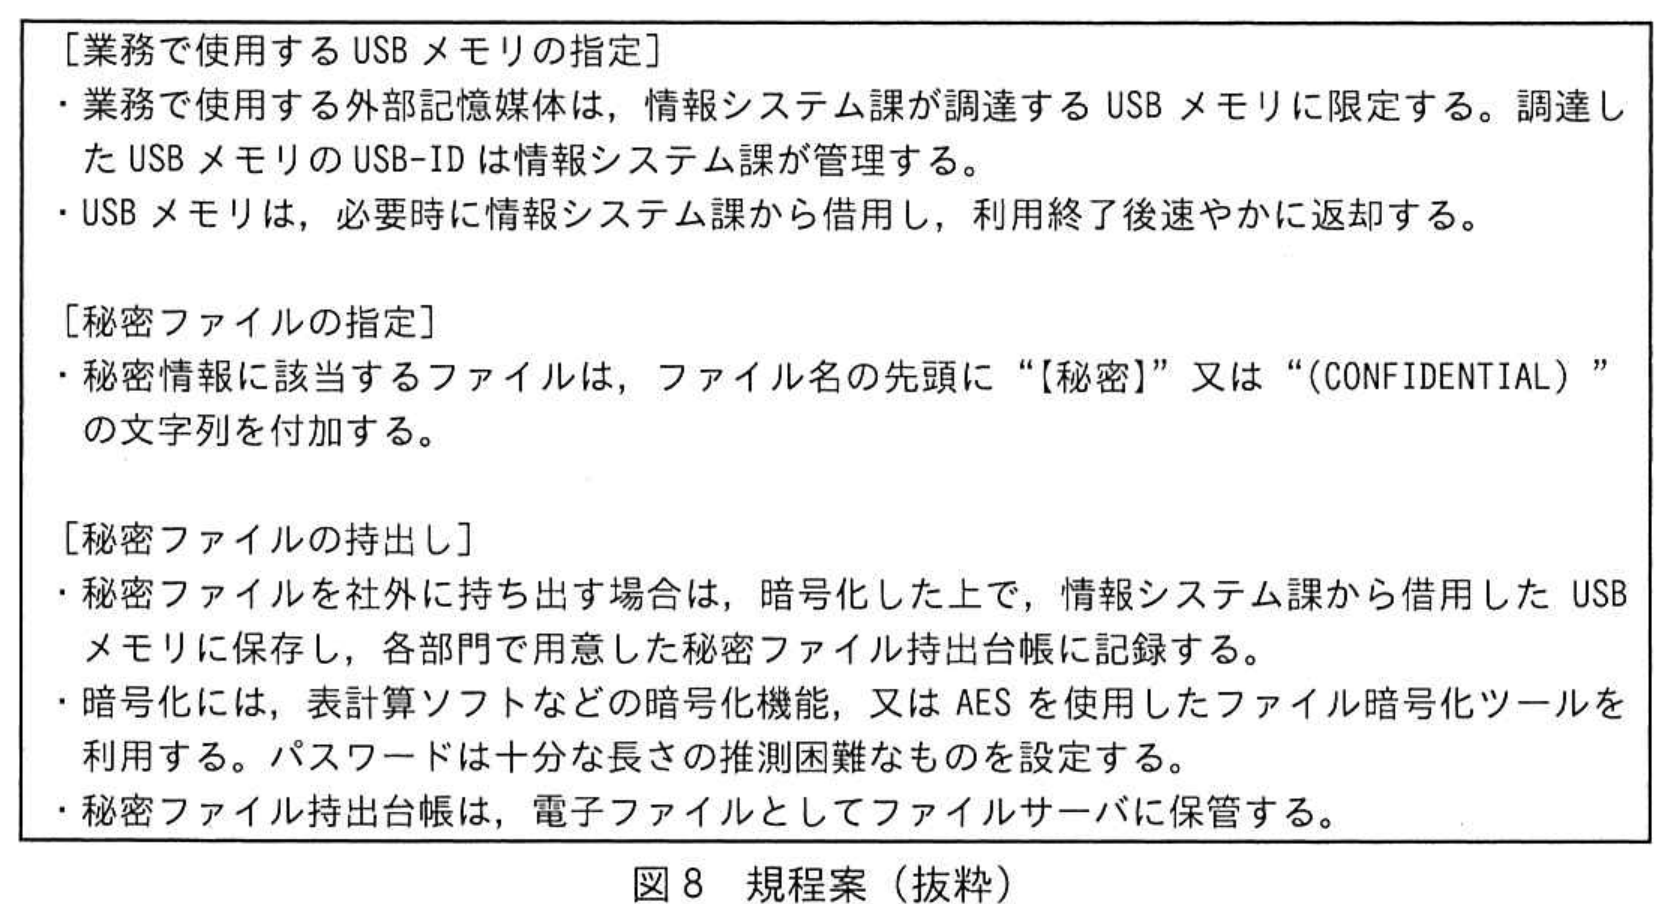
M課長は,ファイル持出しに起因する同様のインシデントの再発を防止するために,個人所有の外部記憶媒体の使用制限を含めた対策が必要であると考え,必要な規程を策定するようにW主任に指示した。W主任は,規程案を図8のとおりにまとめ,M課長に提出した。
 拡大
M課長は,この規程案を承認するとともに,情報システム課が管理するUSB-IDをP社に伝え,この規程に違反する持出しを製品Cで検知するようにP社に依頼した。P社は,違反する持出し操作のうち製品Cで検知可能な操作について⑤新たな検知ルールを作成して,製品Cに登録した。一方,製品Cで検知できない操作については,別の対策を提案した。
〔事後評価〕
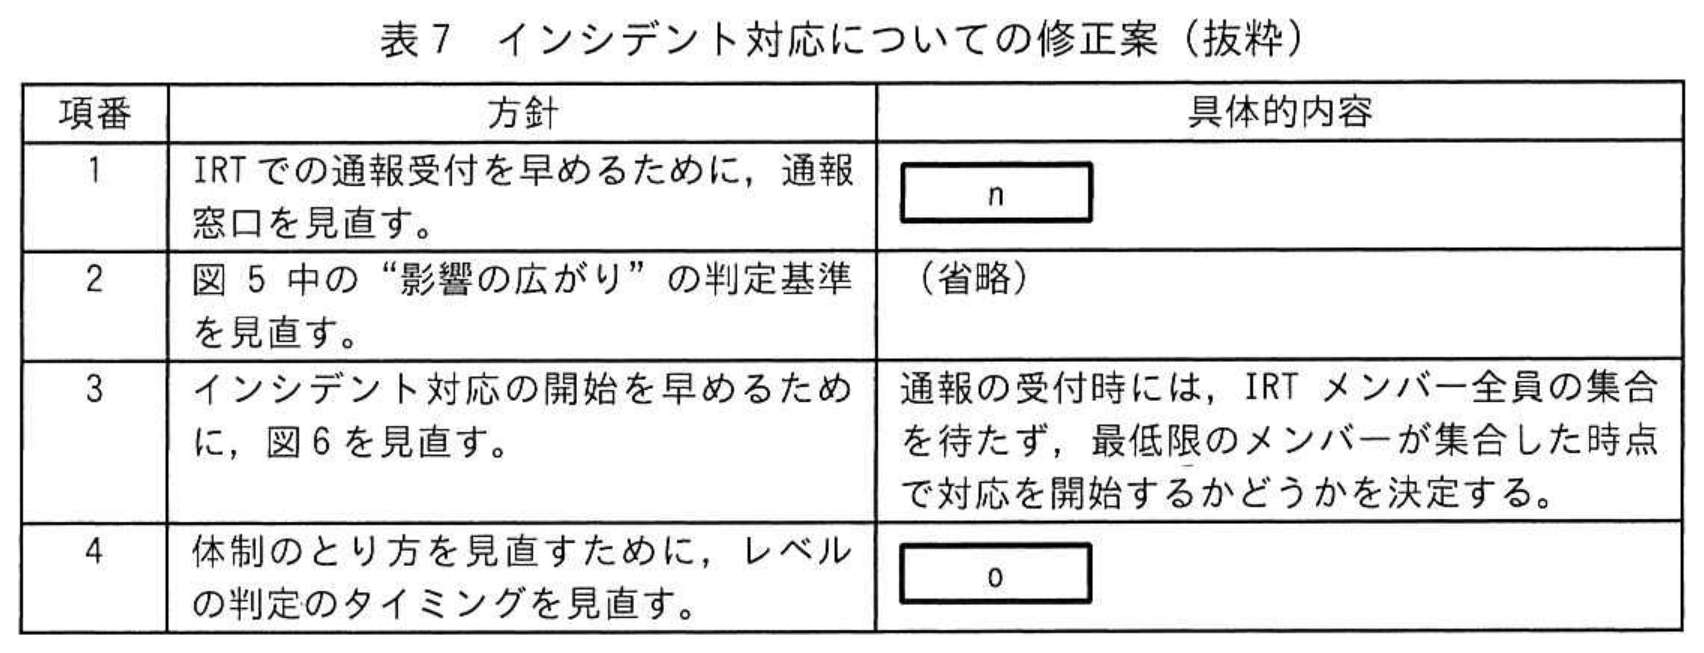
インシデント対応について,P社とK社が合同で見直しを実施した。この見直しの結果を受けて,M課長は幾つかの修正をW主任に指示した。W主任は修正案を表7のとおりまとめた。
 拡大
M課長は,これらの案を承認し,後日正式な規程とした。
拡大図1 K社のネットワーク構成(抜粋)
拡大表1 ログの内容(抜粋)
拡大表2 製品Cの機能(抜粋)
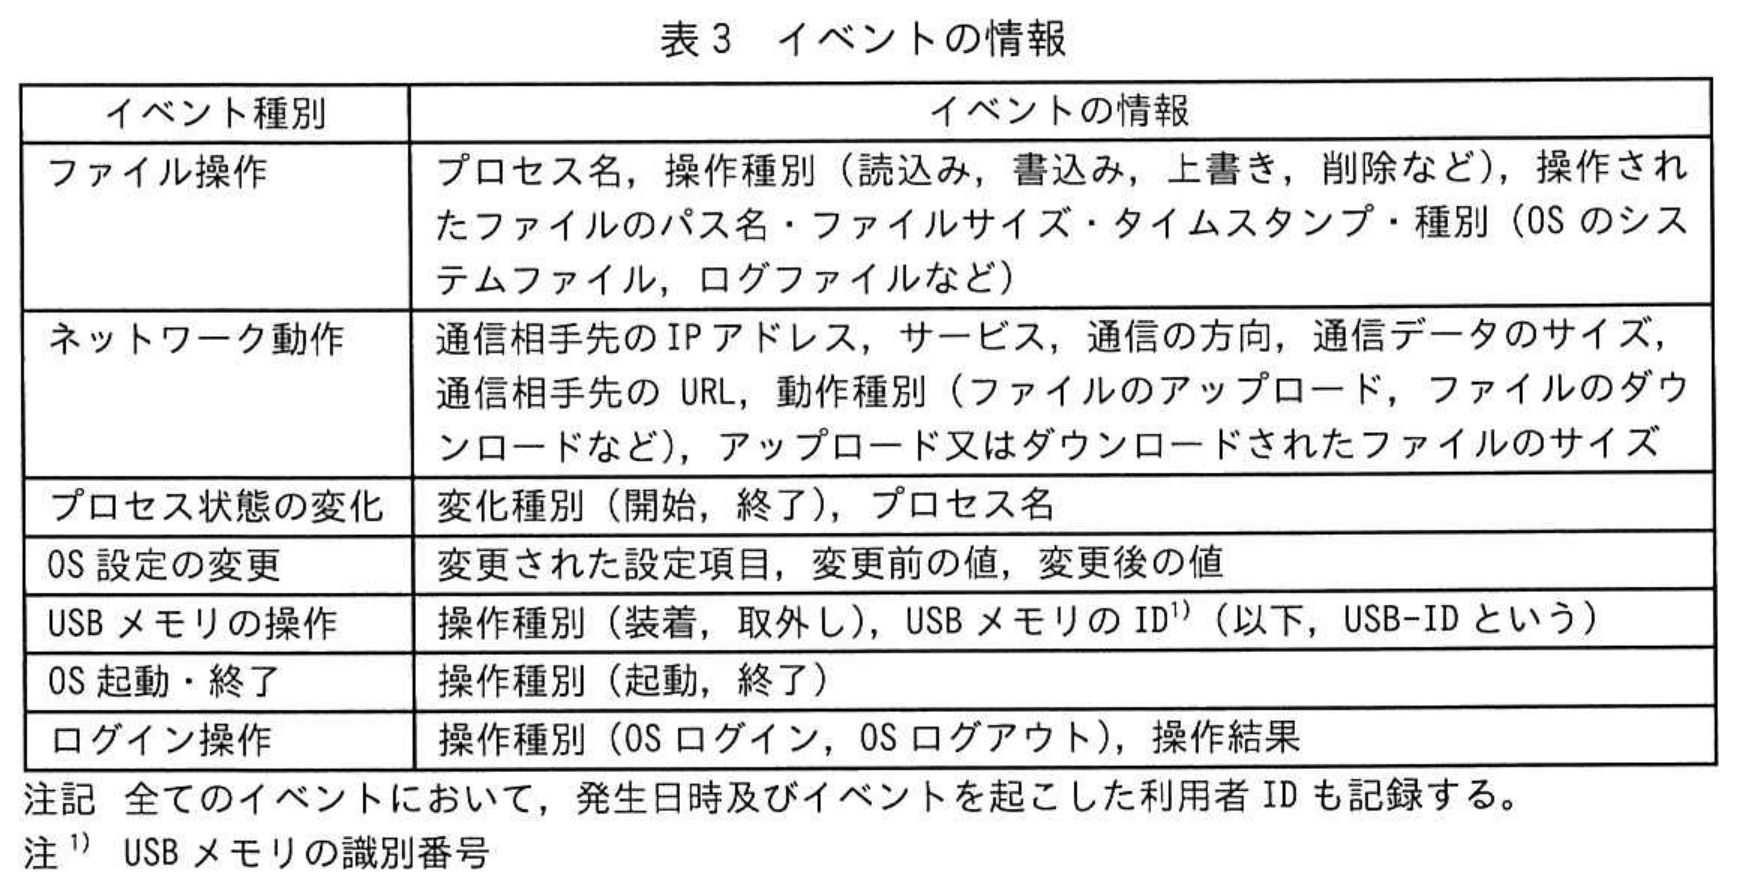
拡大表3 イベントの情報
拡大図2 検知ルールの仕様
拡大図3 製品Cの製品出荷時に組み込まれている検知ルール
拡大表4 製品Cに関連するサービス(抜粋)
拡大図4 製品Cが記録したPC1〜3のイベント(抜粋)
拡大表5 P社による推測
拡大図5 レベル判定基準(案)
拡大図6 インシデント対応の流れ(案)
拡大表6 ファイルNが公開された経緯の想定
拡大図7 想定4の調査計画
拡大図8 規程案(抜粋)
拡大表7 インシデント対応についての修正案(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1記述問題
制限字数:30 字以内
本文中の下線①,②について,検知するための単純ルールを,それぞれ30字以内で具体的に答えよ。
0 / 30 文字
設問2 (1)記号・選択式
〔マルウェアβの検知〕について答えよ。
表5中の a 〜 e に入れる適切な時刻,ファイル名又はPC名を答えよ。
表5中の a 〜 e に入れる適切な時刻,ファイル名又はPC名を答えよ。
※直接入力してください
設問2 (2)記号・選択式
〔マルウェアβの検知〕について答えよ。
本文中の下線③について,PC1〜3の内蔵SSD及びファイルサーバから削除すべきファイルは何か。
本文中の下線③について,PC1〜3の内蔵SSD及びファイルサーバから削除すべきファイルは何か。
【選択肢】 クリックして選択(複数選択可)
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3記述問題
制限字数:60 字以内
本文中の下線④について,作成した検知ルールを60字以内で答えよ。
0 / 60 文字
設問4 (1)記号・選択式
〔秘密ファイルの流出〕について答えよ。
表6中の f, g に入れる適切なログの項目名を,表1から選び答えよ。
表6中の f, g に入れる適切なログの項目名を,表1から選び答えよ。
※直接入力してください
設問4 (2)記号・選択式
〔秘密ファイルの流出〕について答えよ。
表6中の h に入れる適切な字句を答えよ。
表6中の h に入れる適切な字句を答えよ。
※直接入力してください
設問4 (3)記号・選択式
〔秘密ファイルの流出〕について答えよ。
表6中の i, j に入れる適切なログの項目名を,表1から選び答えよ。
表6中の i, j に入れる適切なログの項目名を,表1から選び答えよ。
※直接入力してください
設問4 (4)記述問題
制限字数:10 字以内
〔秘密ファイルの流出〕について答えよ。
本文中の k 〜 m に入れる適切な字句を,それぞれ10字以内で答えよ。
本文中の k 〜 m に入れる適切な字句を,それぞれ10字以内で答えよ。
0 / 10 文字
設問5記述問題
制限字数:60 字以内
本文中の下線⑤について,新たに作成した検知ルールを60字以内で答えよ。
0 / 60 文字
設問6記述問題
制限字数:50 字以内
表7中の n, o に入れる適切な字句を,n は30字以内で,o は50字以内でそれぞれ答えよ。
0 / 50 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本番形式・制限時間付きで演習する
令和4年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。