情報処理安全確保支援士午後II 事例記述令和4年 秋期
午後II 問1
午後II 問1 脅威情報調査
テーマ:脅威情報調査
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
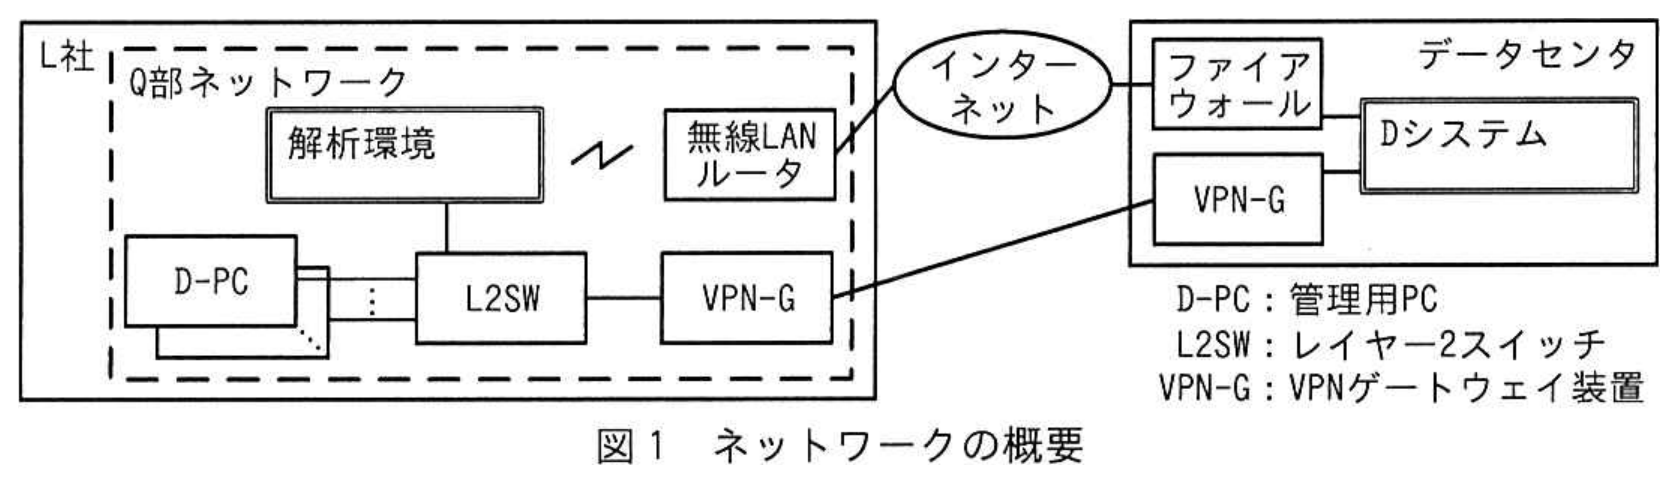
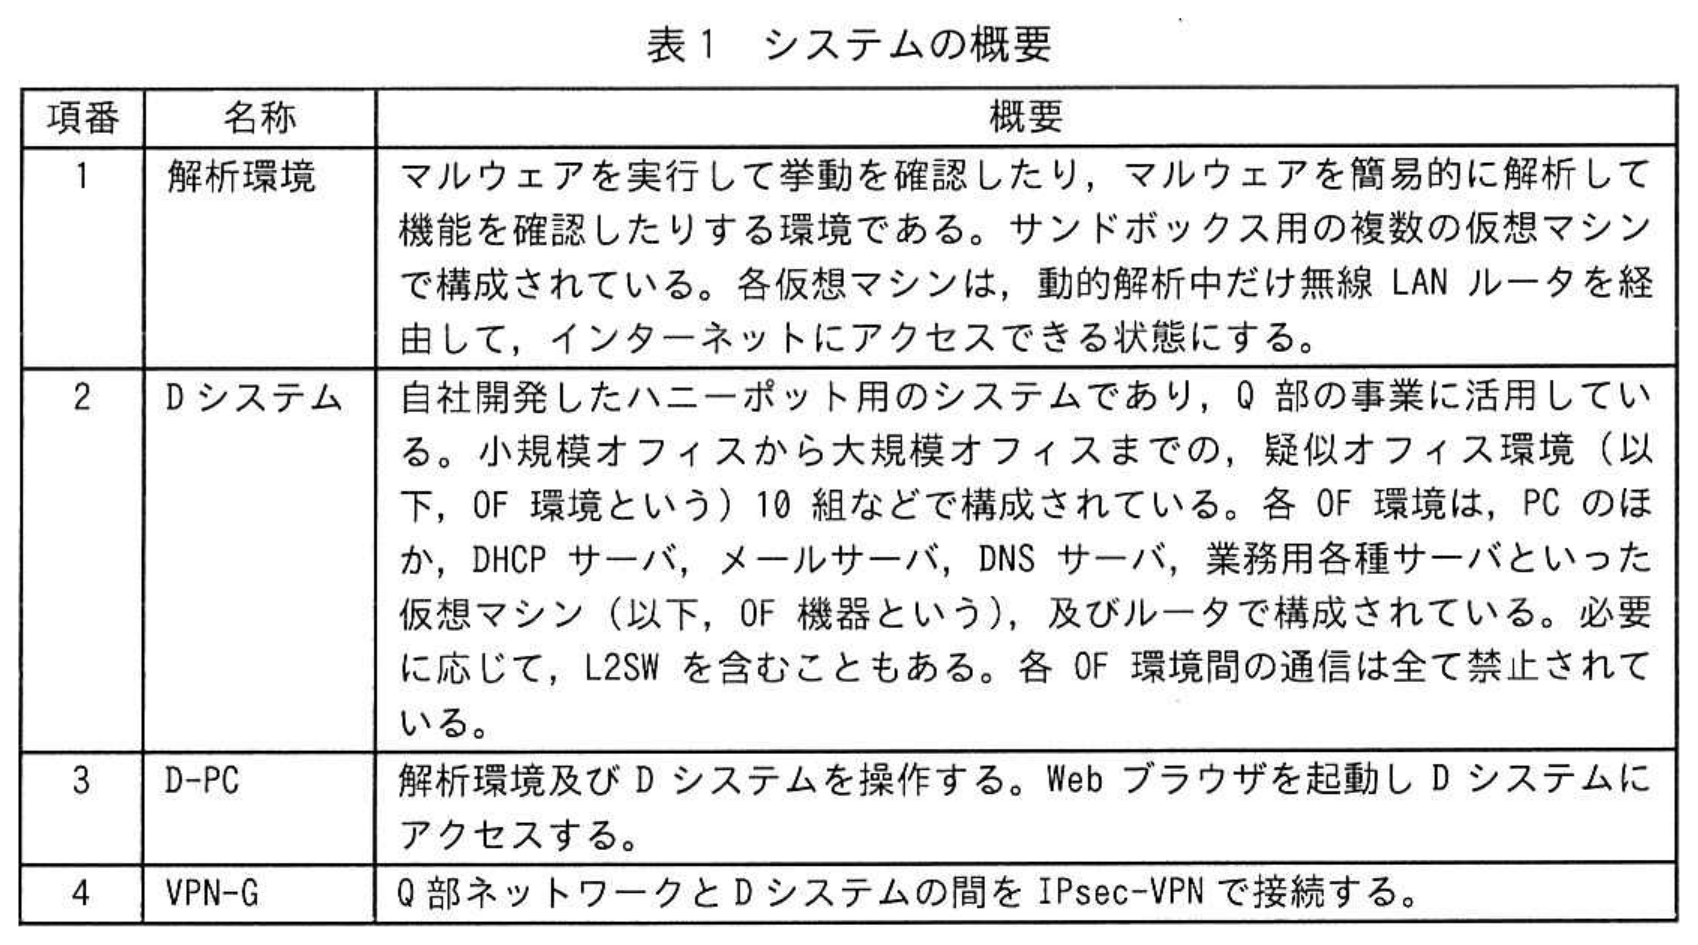
図表クリックで拡大L社は,従業員200名のセキュリティ関連会社である。L社の脅威情報調査部(以下,Q部という)は,国内で流行しているマルウェアを解析したり,攻撃者グループの攻撃手法を調査したりして,顧客にレポートを提供する事業を行っているほか,四半期レポートを作成して公開している。Q部が管理するネットワークの概要を図1に,システムの概要を表1に示す。
 拡大
 拡大
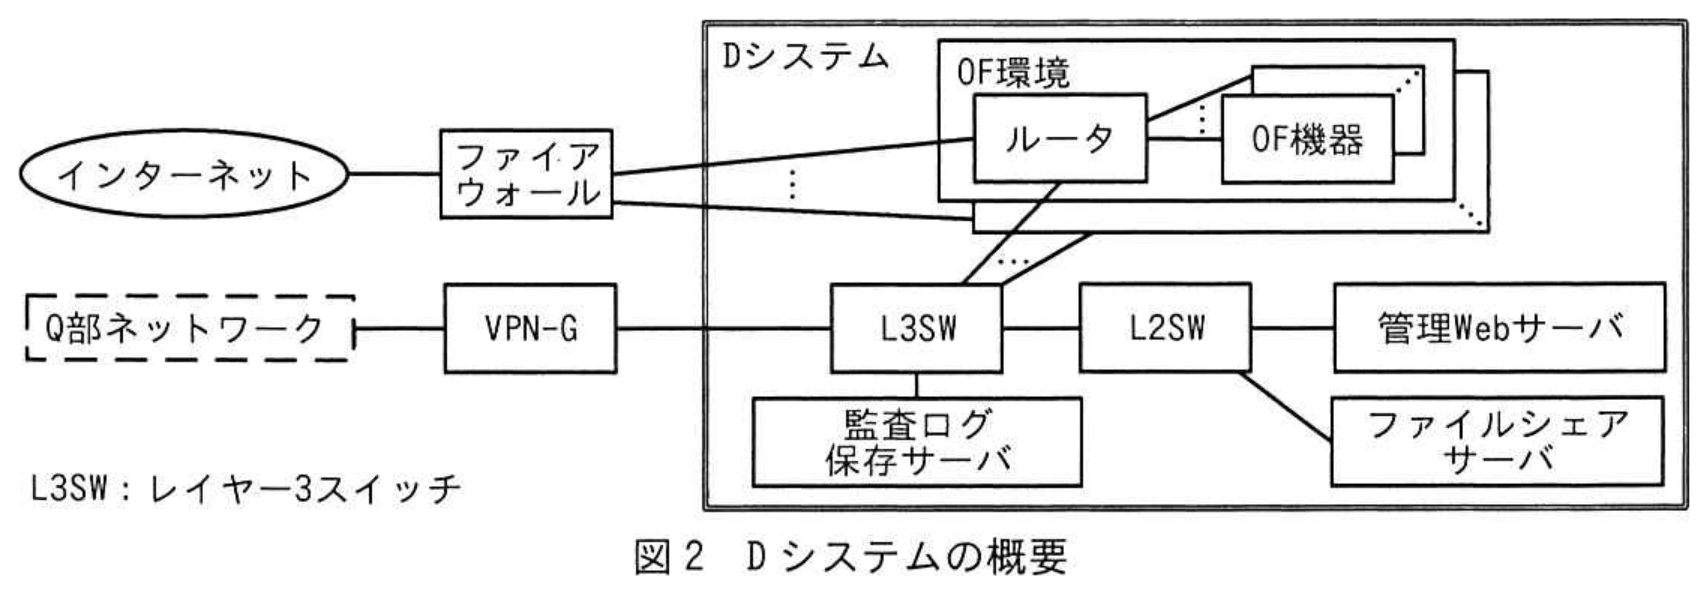
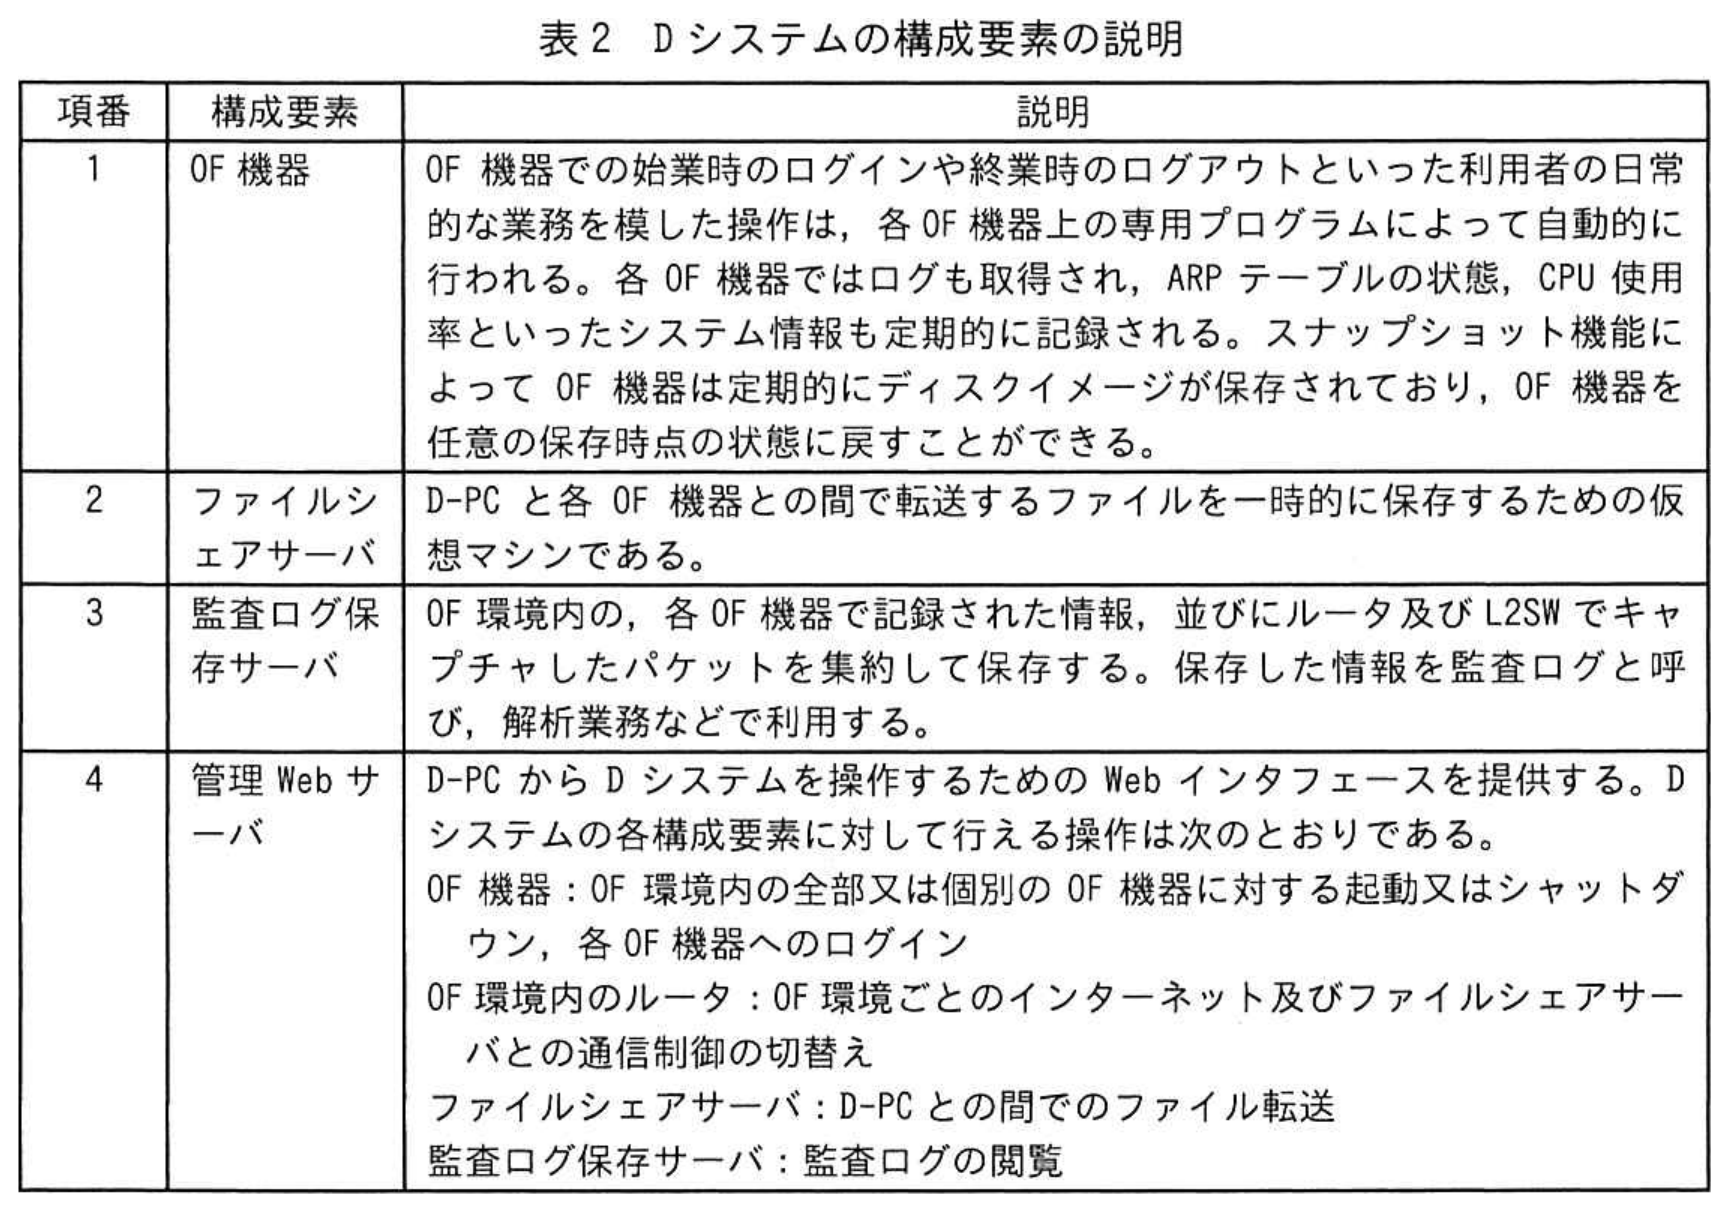
Dシステムの概要を図2に,Dシステムの構成要素の説明を表2に示す。
 拡大
 拡大
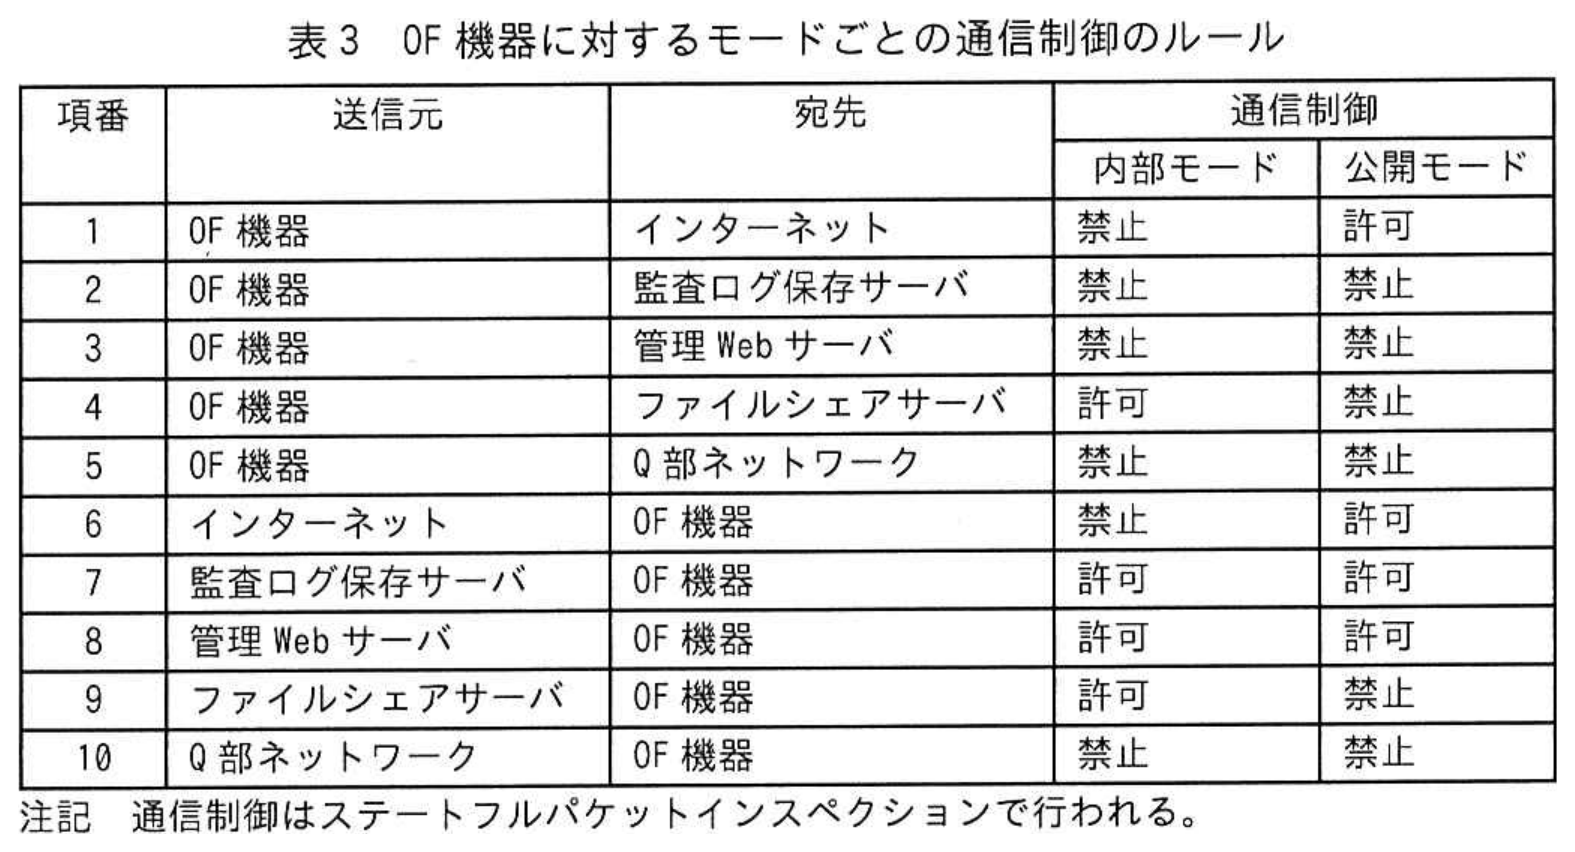
各OF環境内のルータには,“内部モード”と“公開モード”の二つのモードがあり,各モードでは,表3に示す通信制御のルールに従って各OF機器とそれ以外との間での通信制御が行われる。初期設定は内部モードである。
 拡大
〔検体の解析作業〕
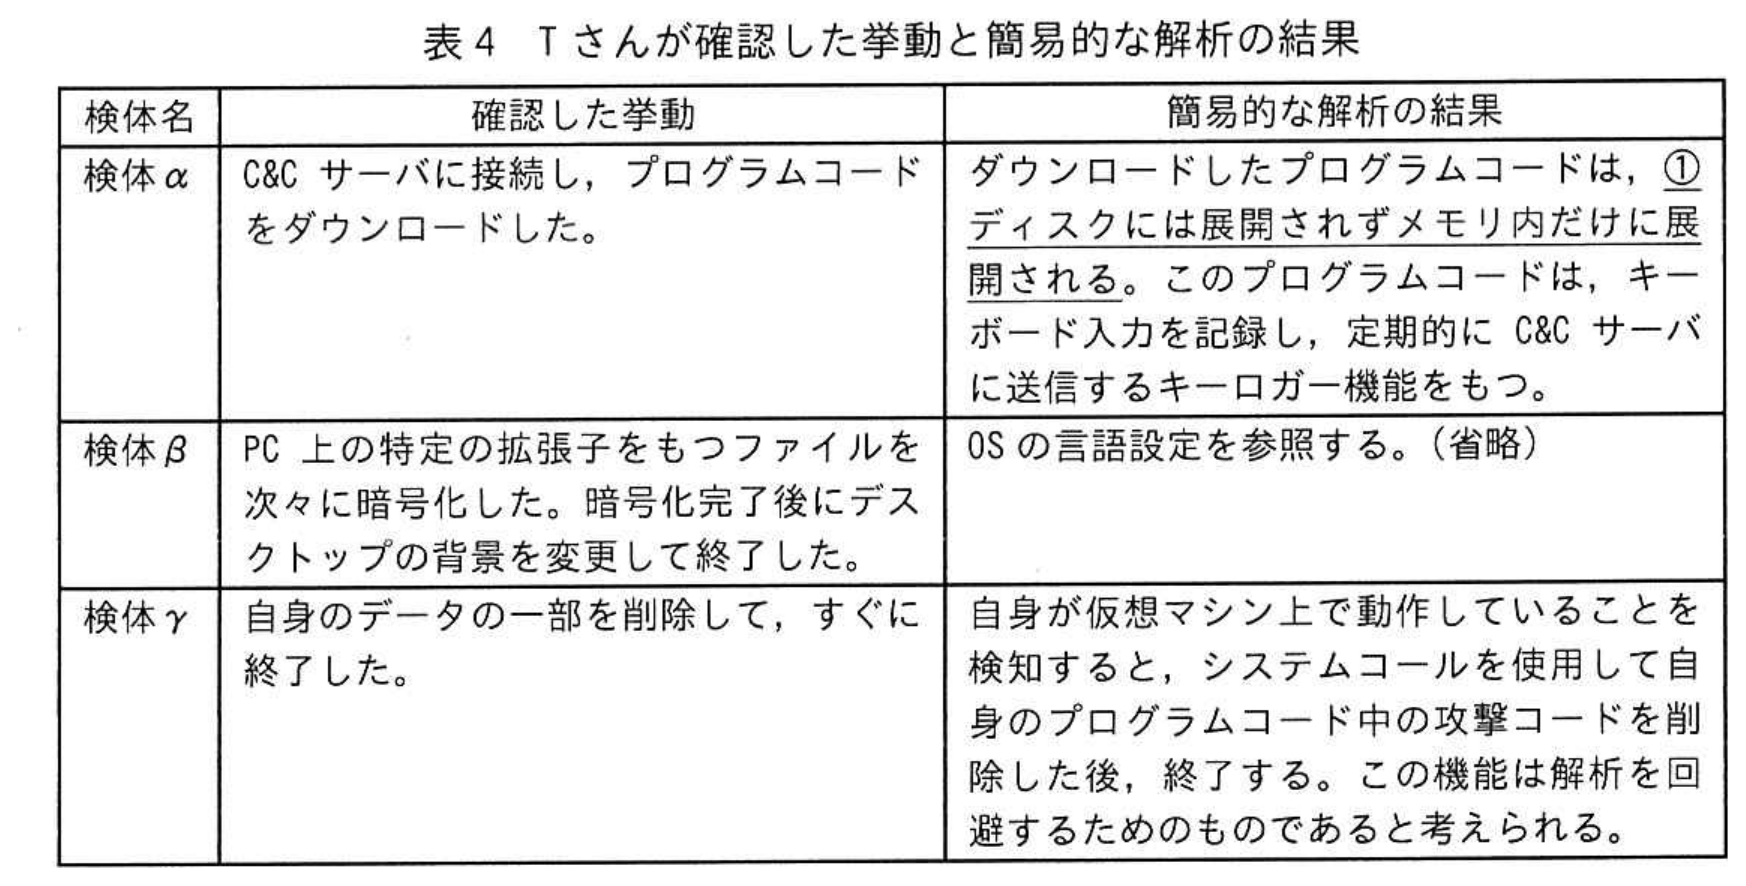
四半期レポートの作成チームのリーダーはQ部のY主任であり,メンバーは新人アナリストのTさんである。Tさんは,現在国内で感染が確認されている3種類の検体(以下,検体α,検体β,検体γという)の解析作業を担当する。Tさんは,3種類の検体を解析環境で実行し,挙動を確認するようY主任から指示を受けた。Tさんは,各検体を実行し,簡易的な解析を実施した。Tさんが確認した挙動と簡易的な解析の結果を表4に示す。
 拡大
Tさんは,これらの検体の挙動と解析の結果を報告書にまとめ,Y主任に報告した。次は,報告後のTさんとY主任の会話である。
Tさん:今日は金曜日なので,解析環境の仮想マシンは帰宅前に全てシャットダウンして,週明けに改めて解析環境を使い,追加の調査をしようと思います。
Y主任:近年の攻撃の傾向を考えると,②今日確認した検体αの挙動が,検体αを週明けに再実行した時には,攻撃者による変更によって再現できなくなる可能性がある。念のため,今の仮想マシンの状態を保存しておいてほしい。その上で,週明けに改めて解析環境で検体αを実行してみよう。
Tさんは,指示に従って保存作業を実施した。週明け,Tさんが改めて検体αを実行したところ,表4の挙動が再現できることを確認した。Tさんは,追加の調査を実施し,Y主任に最終報告をした。その後のQ部内の会議で,検体αはDシステムを用いて詳細に解析すること,検体βは詳細な解析を見送ること,検体γは現在の解析環境ではこれ以上解析できないので,③別の環境を構築して解析することが決定した。Tさんが,検体αをDシステム上で実行し,インターネットとの通信を解析することになった。
〔ファイル転送手順の改善〕
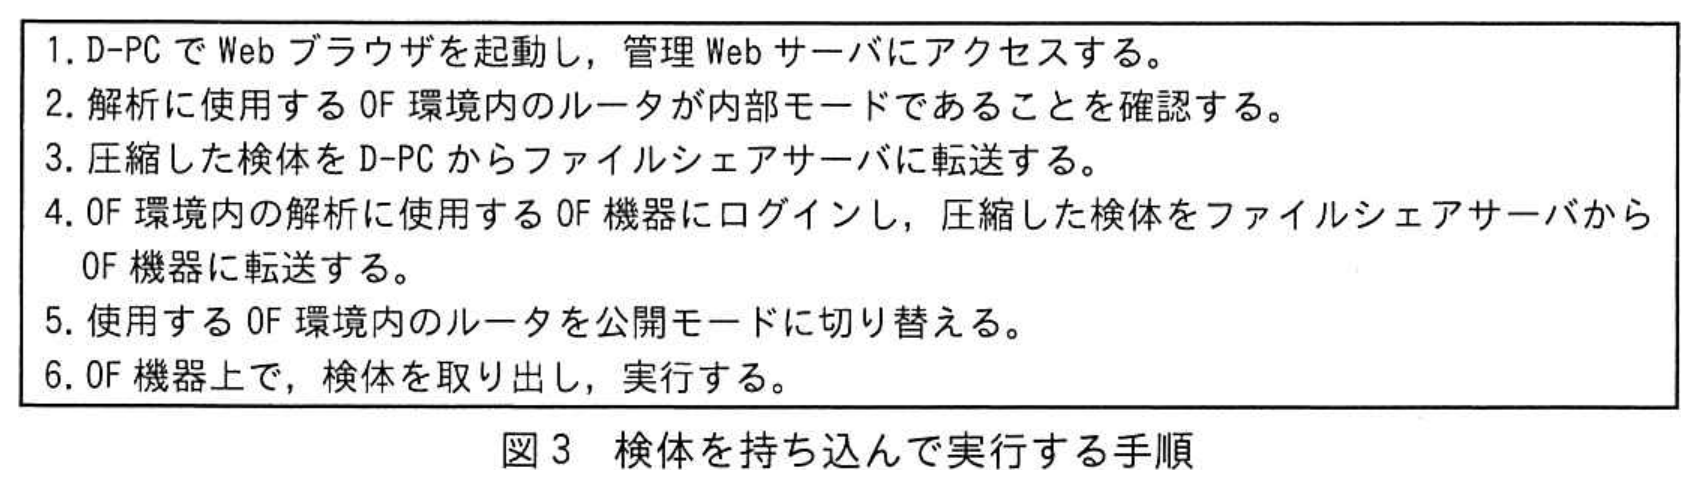
Q部では,Dシステムに検体を持ち込んで実行する手順が図3のとおりに定められている。
 拡大
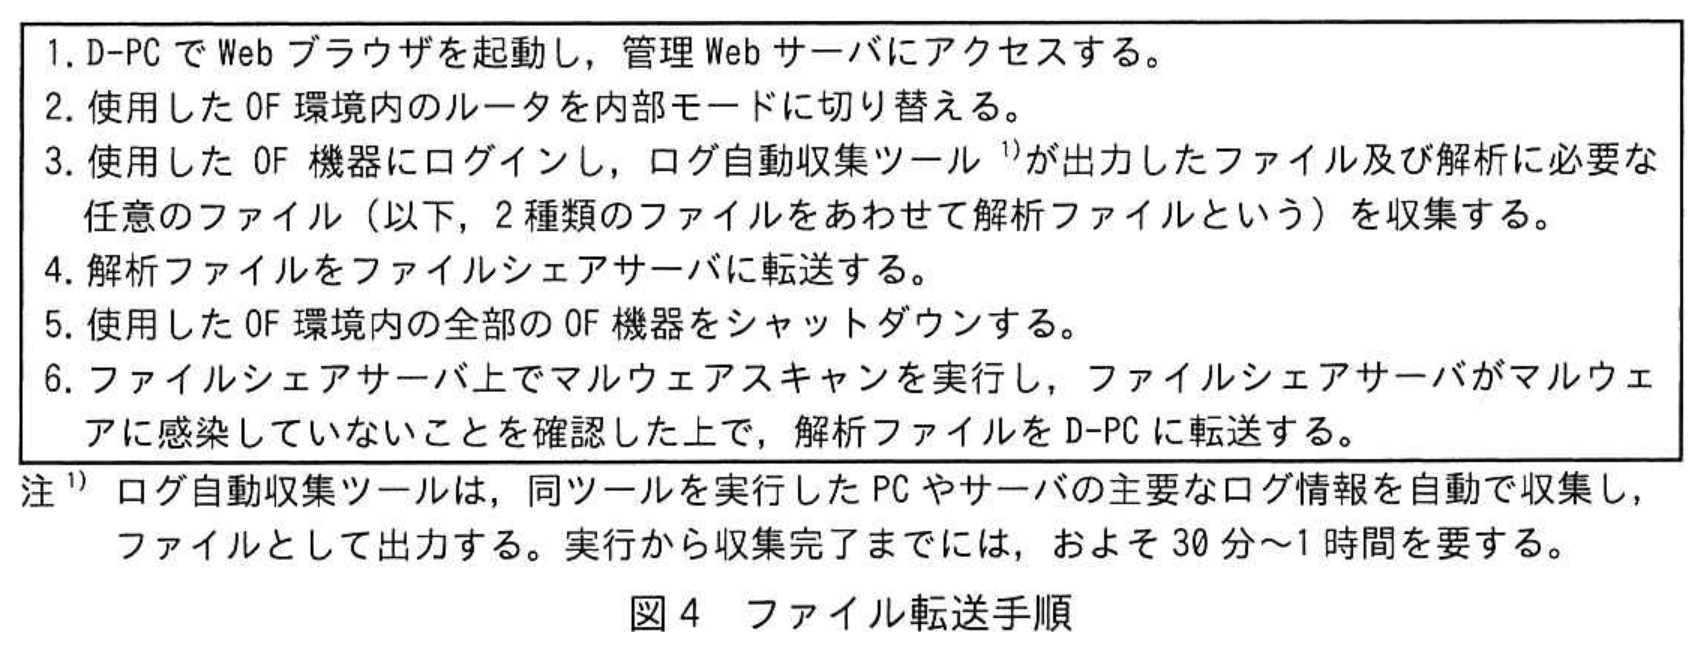
検体の実行によって生成されるOF機器上のログやファイルなどは,監査ログ保存サーバでは収集されない。そこで,検体の実行後,図4に示すファイル転送手順によってD-PCに転送する。
 拡大
Tさんは,図4の手順では,OF環境で実行するマルウェアが,自律的に感染を広げる機能をもっている場合,ファイルシェアサーバに感染が及ぶ可能性があると考えた。万一,ファイルシェアサーバがマルウェアに感染すると,他のOF環境での解析作業に影響を与えてしまう。そこで,次の方針で新しい手順を作成することにした。
・OF環境内のルータごとに1台の検疫PCを新たに設置する。
・解析ファイルの転送は,必ず検疫PCを経由させる。
・解析ファイルの転送では,検疫PCがマルウェアに感染していないことを確認する。
・検疫PCは,表3の通信制御のルールについては,OF機器として扱う。
・検体の実行後,検疫PC以外のOF機器と,ファイルシェアサーバとは直接通信させない。
・検疫PCは,パーソナルファイアウォール(以下,PFWという)の設定によって,検疫PCと管理Webサーバとの間の通信だけを許可しておき,解析ファイルの転送に必要な通信を転送時にだけ許可する。
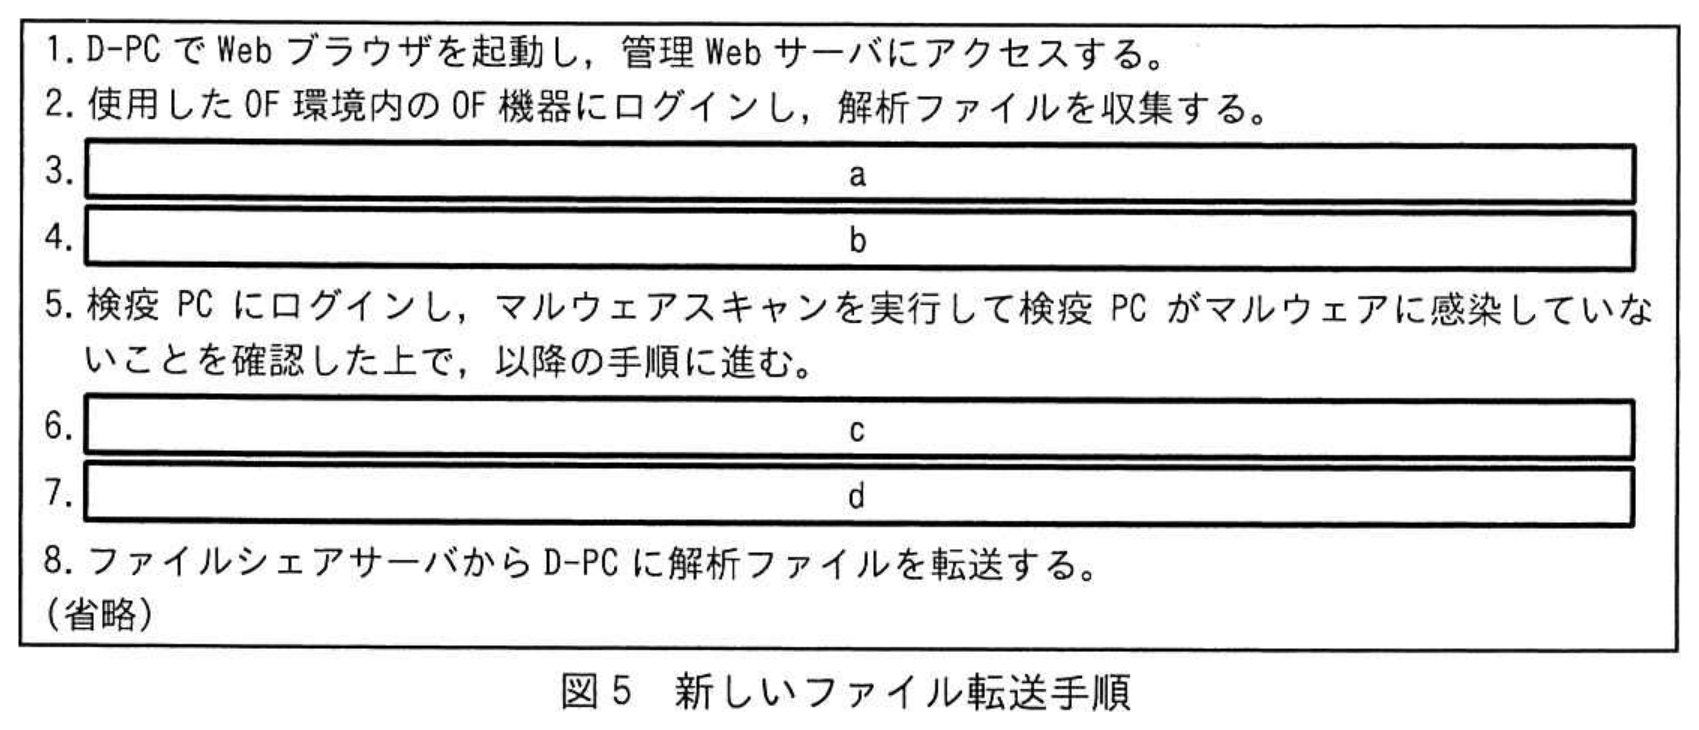
Tさんは,検疫PCを用いた新しいファイル転送手順案を考案し,Y主任に説明した。後日,Q部内の会議でこのファイル転送手順が,Q部の正式な手順として採用された。新しいファイル転送手順を図5に示す。
 拡大
〔模擬攻撃試験の受験〕
1年後,Tさんは模擬攻撃試験を受けることになった。模擬攻撃試験とは,年1回行われる社内試験である。2日間の試験で,初日は,受験者だけがアクセスできるDシステム内に作られた試験用OF環境にインターネットから接続し,事前に与えられたツール群とヒント情報を基に,秘密情報に見立てた文字列情報(以下,flagという)を8時間の間にできるだけ多く入手するという実技を行う。2日目の午前は,flagの入手過程で確認した脆弱性,実行した攻撃手法などについて試験評価者(以下,評価者という)と討論する。午後は,flagの入手過程で確認した脆弱性について,運用面での改善提案を報告書にまとめ提出する。合否は2日間の総合成績によって決定する。L社ではこの試験の合格が重要な業務を担当するための要件の一つになっている。
試験の初日は,試験用OF環境内のあるPC(以下,X-PCという)が遠隔操作可能な状態から試験が始まった。Tさんは,X-PCのシステム情報,X-PCに残っていた電子メールなどを収集し,X-PCから試験用OF環境内を探索して,flagの入手を試みた。初日の試験では,最終的にTさんは五つのflagの入手に成功した。試験2日目の討論では,Tさんは,最初のflagの入手過程でARPスプーフィングを使用したことから説明を始めることにした。
〔ARPスプーフィングの使用に関する説明〕
TさんはARPスプーフィングの使用に関して次のように説明した。
(1) 与えられたヒント情報から,X-PCと同一セグメントにある別のPC(以下,標的PCという)が送信するパケットをARPスプーフィングによって盗み見できれば,最初のflagを入手できると考えた。
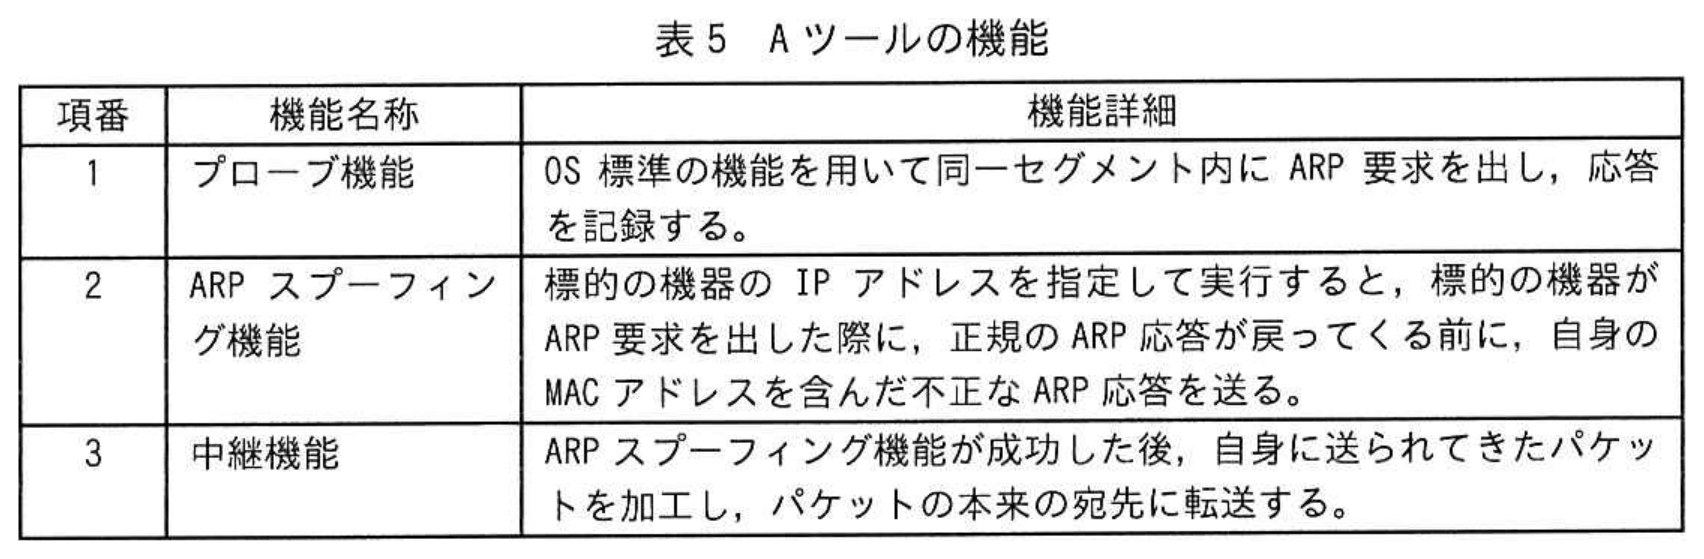
(2) 事前に与えられたツール群の中からARP関連のツールを探したところ,Aツールという広く流通するOSSのARPスプーフィングツールがあり,表5に示す三つの機能をもつという情報を得た。
 拡大
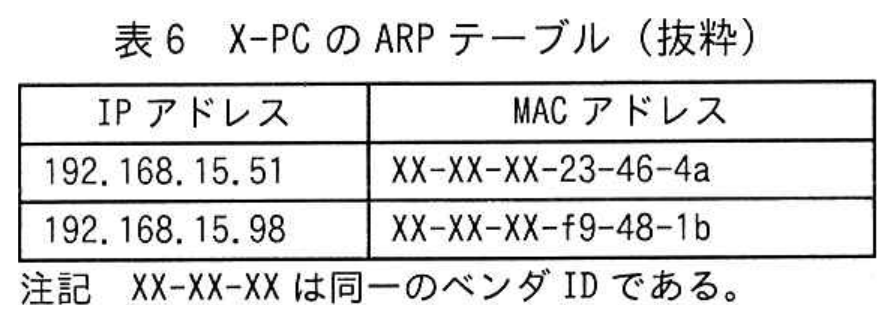
(3) ネットワーク内の機器の情報を得たいと考え,表5中の項番 e の機能を実行した。実行後のX-PCのARPテーブルは表6であった。
 拡大
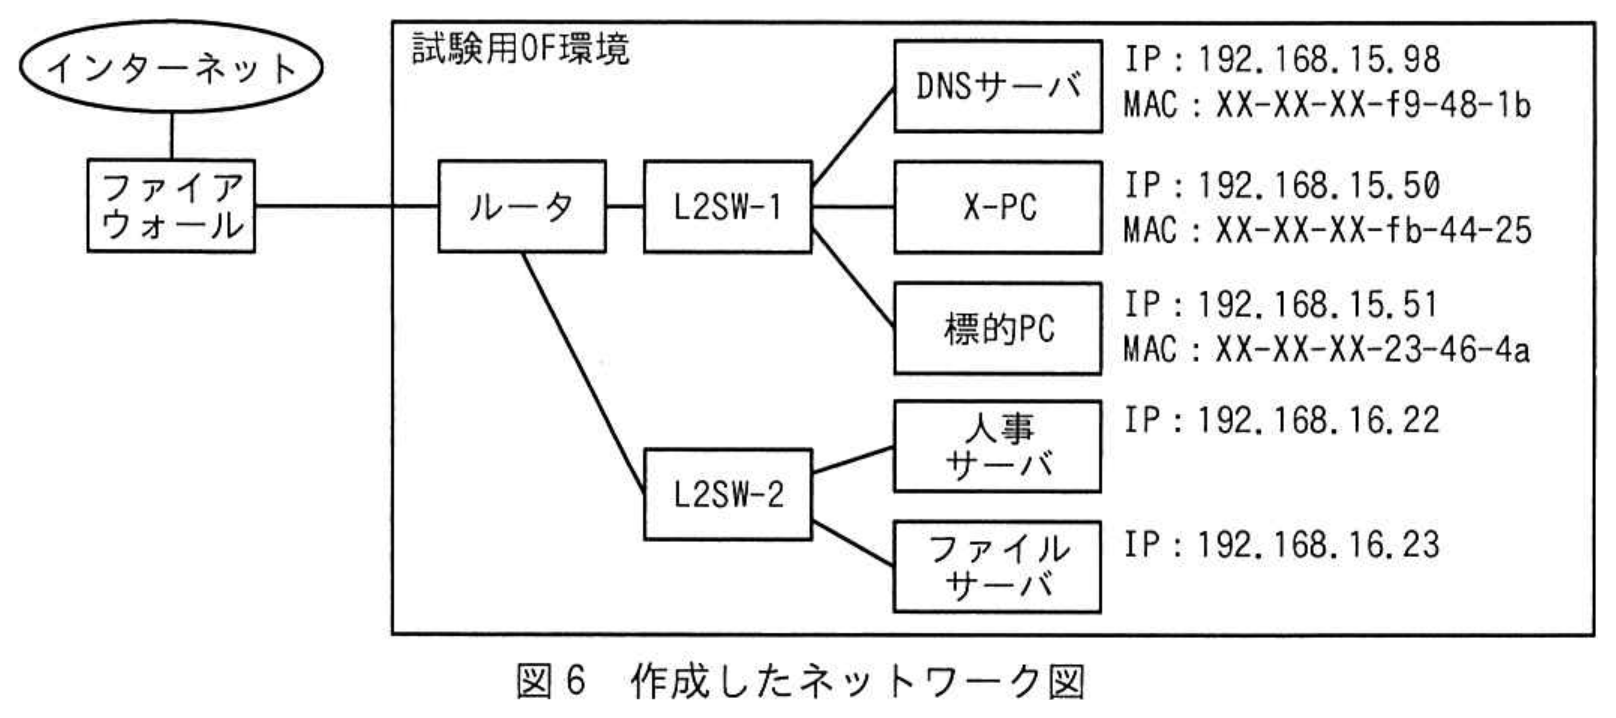
(4) X-PCのARPテーブル,X-PC内のメール情報などを基にして,図6に示すネットワーク図を作成した。
 拡大
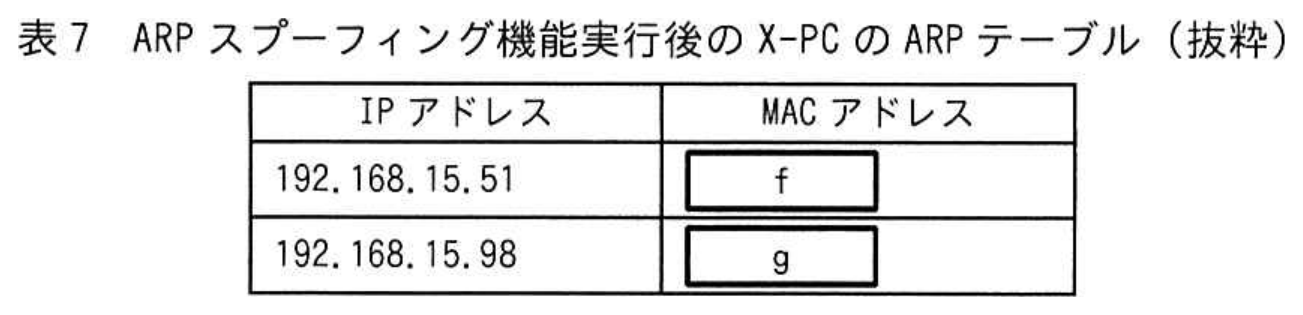
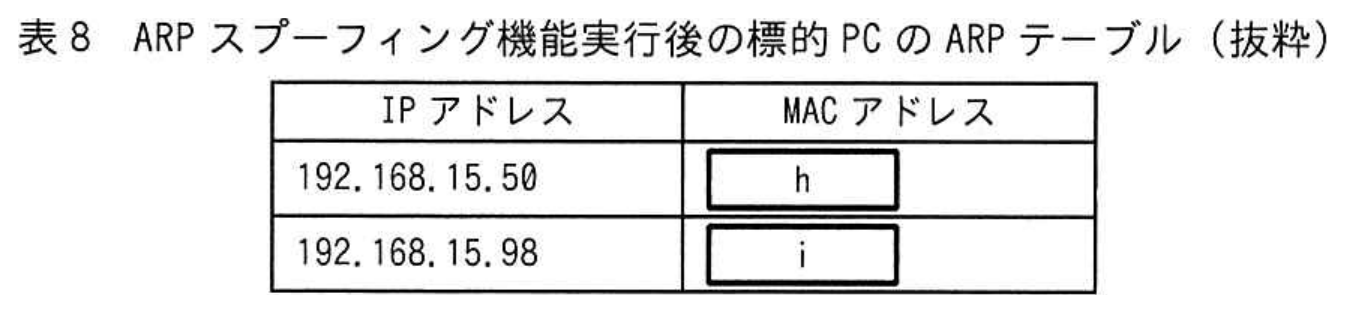
(5) ARPスプーフィング機能について,標的PCのIPアドレスを指定して実行した後,DNSサーバのIPアドレスを指定して実行し,標的PCからDNSサーバへの通信を盗み見する準備を整えた。この時のX-PCのARPテーブルは表7,標的PCのARPテーブルは表8のとおりであった。
 拡大
 拡大
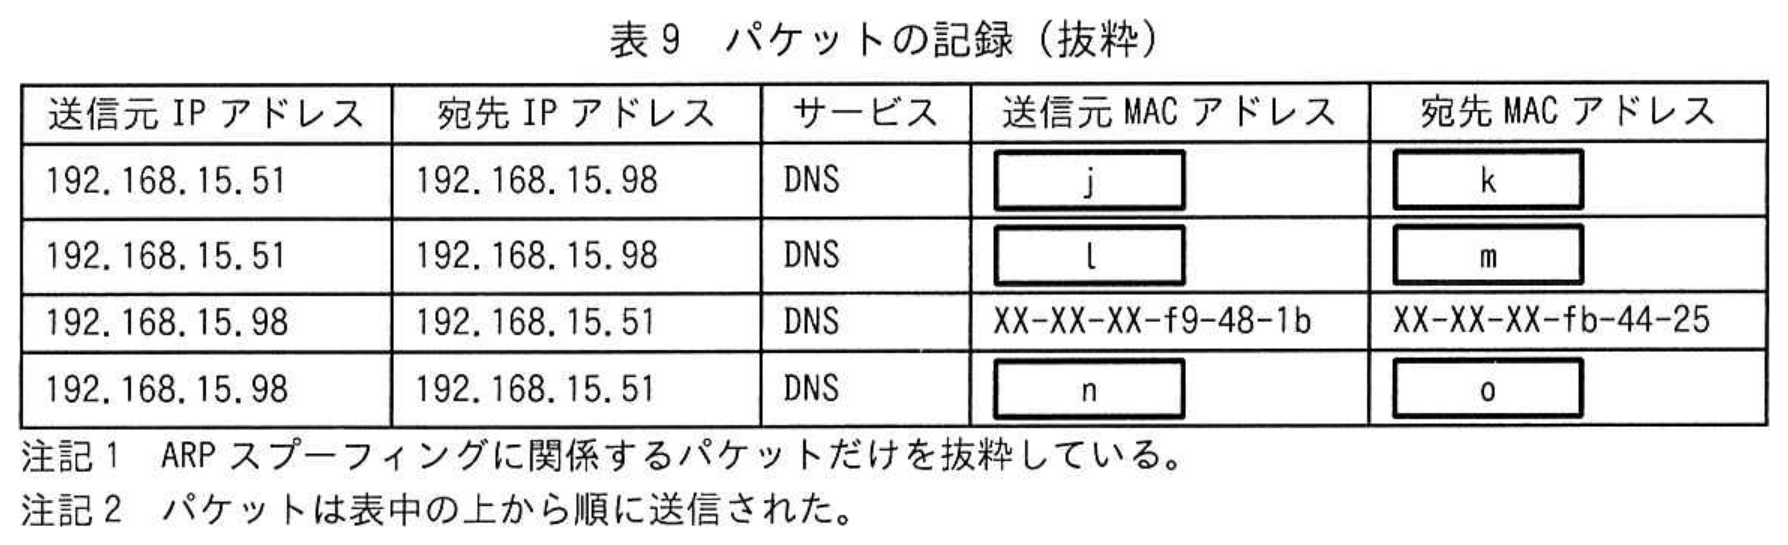
(6) ARPスプーフィングが成功している証拠を評価者に説明するために,監査ログ保存サーバに記録されていた,L2SW-1を通過したパケットの記録を確認したところ,表9に示すとおりであった。
 拡大
この後,Tさんは,盗み見の成功から最初のflag入手までの流れを評価者に説明した。評価者から幾つかの質問を受けたが,Tさんは問題なく受け答えできた。次に,Tさんは,2〜4番目に入手したflagについても同様の流れで説明した。最後に,5番目のflagの入手に使用した人事サーバのパスワード解読に関して説明した。
〔パスワードの解読に関する説明〕
Tさんはパスワード解読に関して次のように説明した。
(1) ヒント情報には,5番目のflagを入手するためには,システム管理者の利用者IDとパスワードを用いてWebブラウザから人事サーバにログインする必要があると書かれていた。
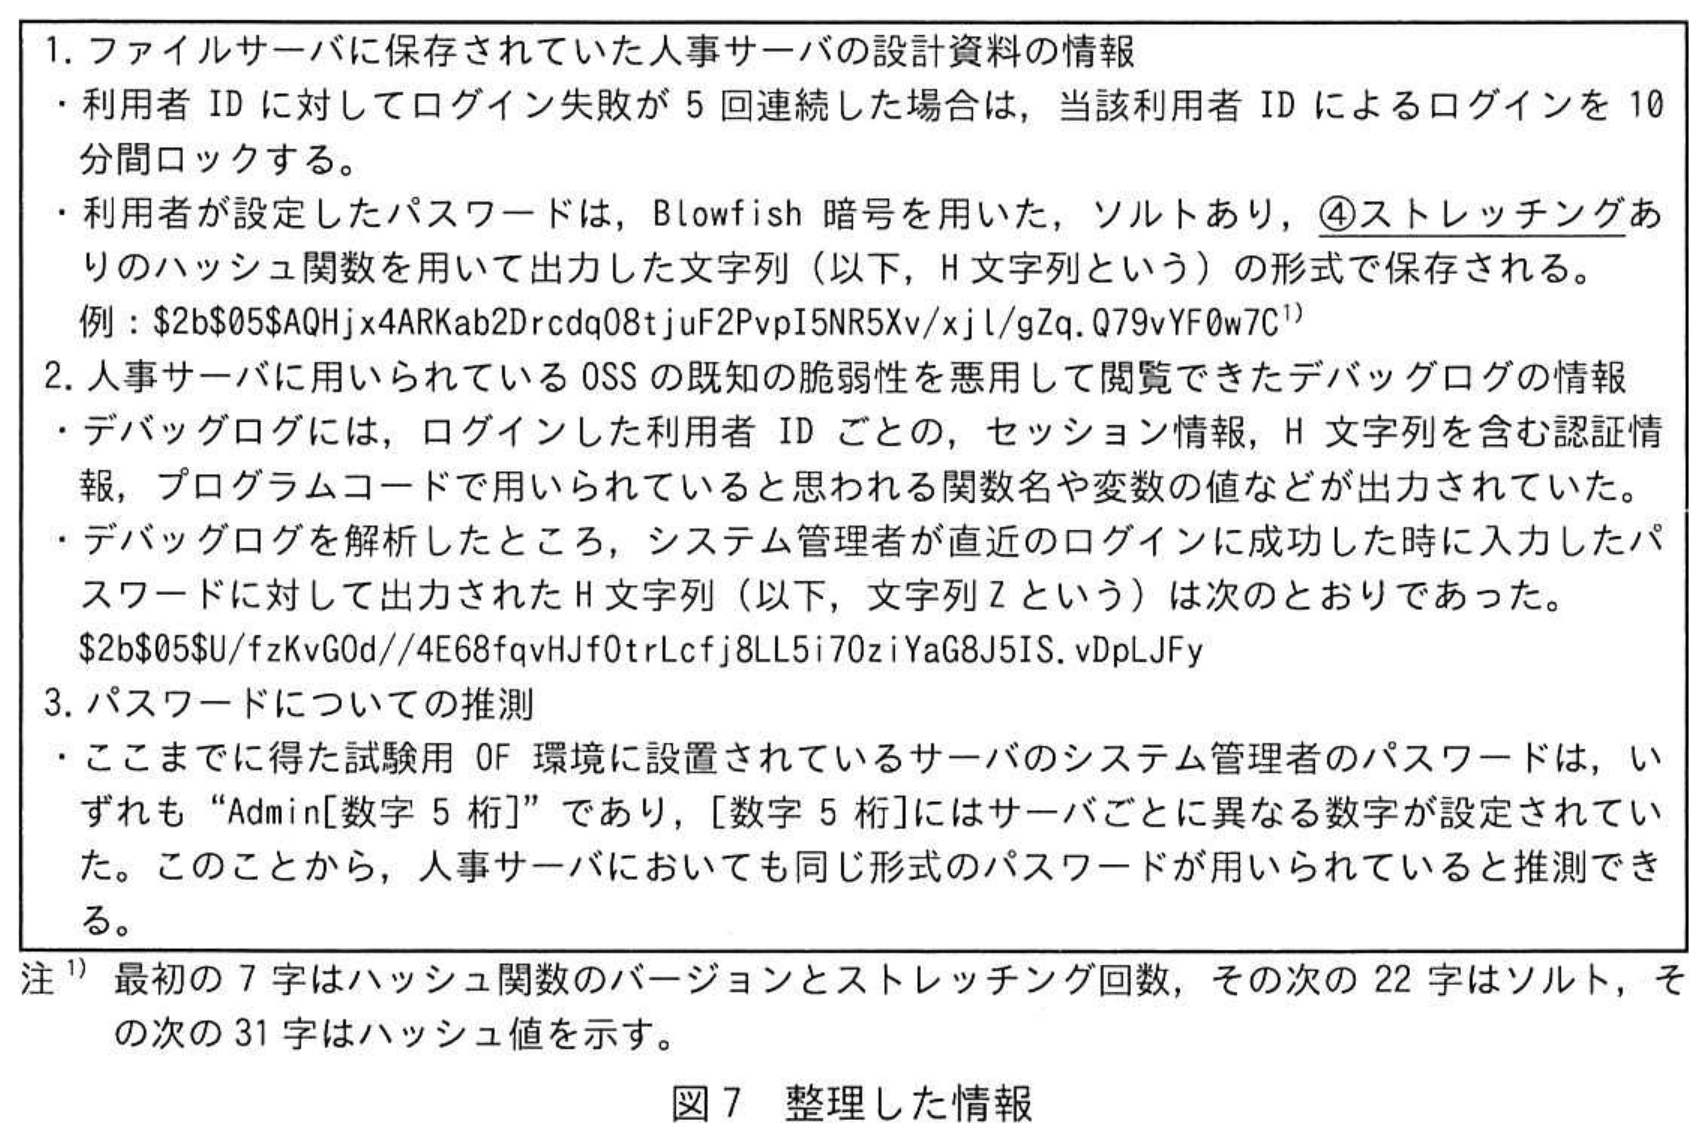
(2) ここまでのflag入手の過程で得た情報を図7のように整理した。
 拡大
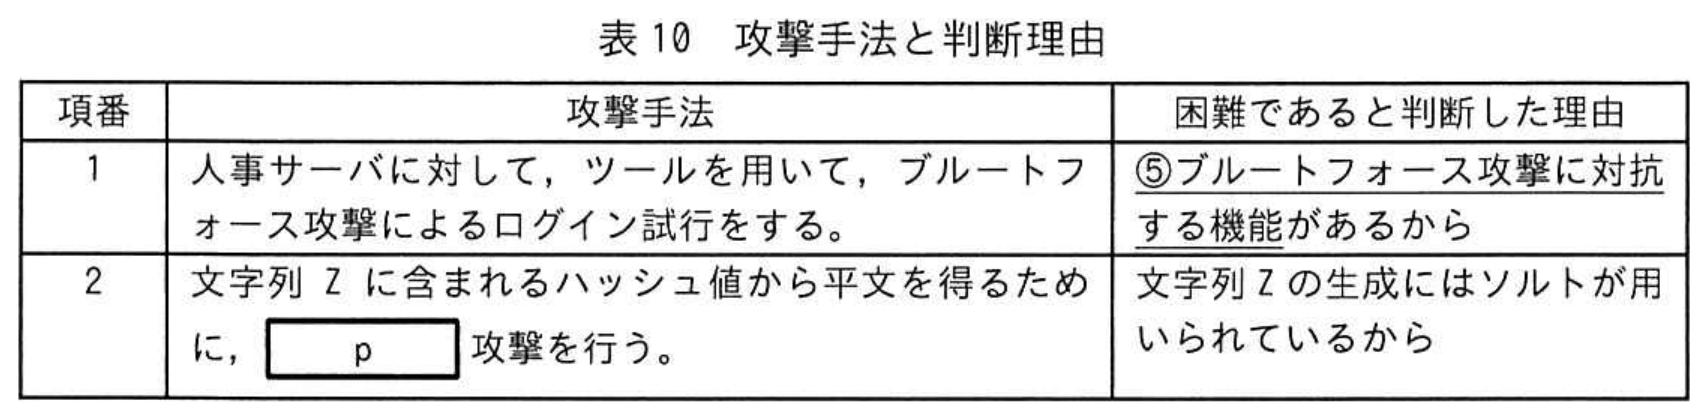
(3) 図7の情報から,システム管理者のパスワードを得るための攻撃手法を最初に二つ考えたが,いずれの手法も,表10に示すとおり,残りの試験時間内にパスワードを得ることは困難であると判断した。
 拡大
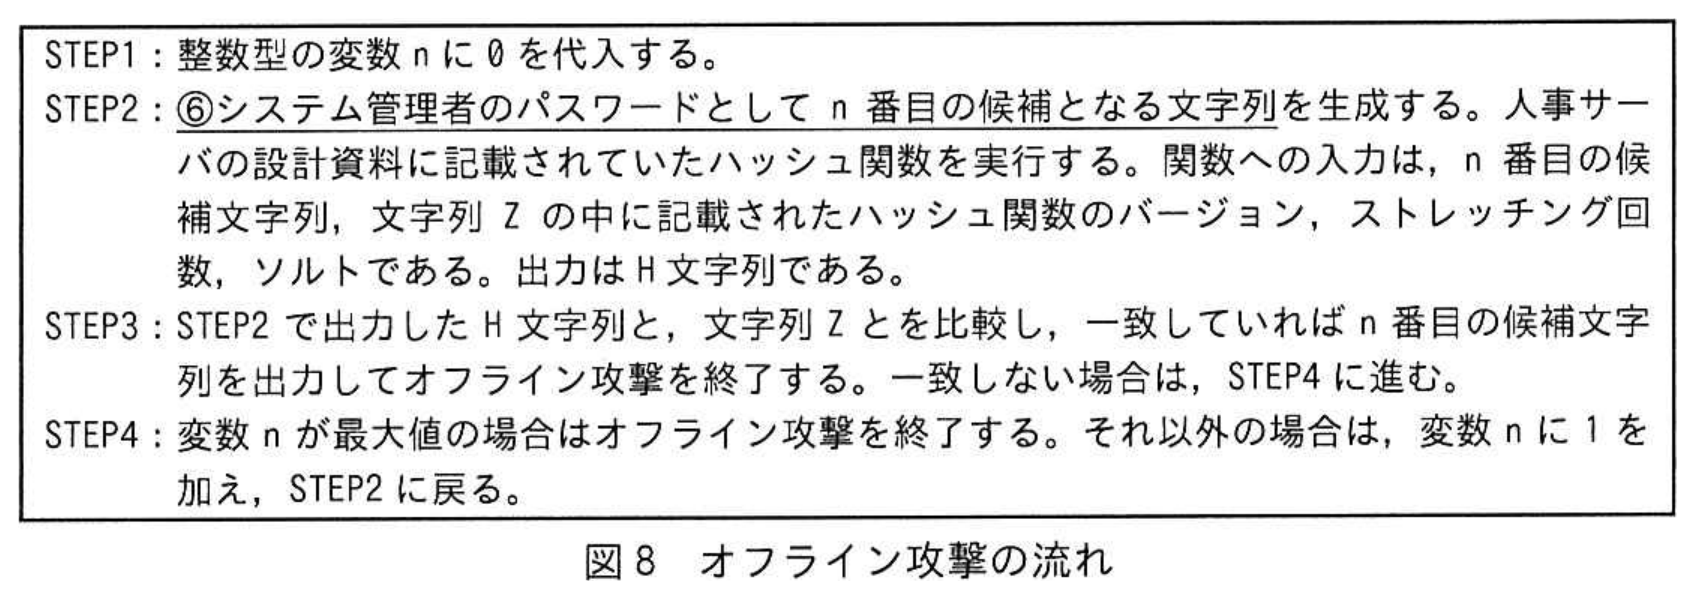
(4) 三つ目の攻撃手法を考えて試し,成功した。具体的には,図8に示すオフライン攻撃の流れをプログラムとして実装し,実行することによってシステム管理者のパスワードを解読した。
 拡大
〔運用に関する改善提案〕
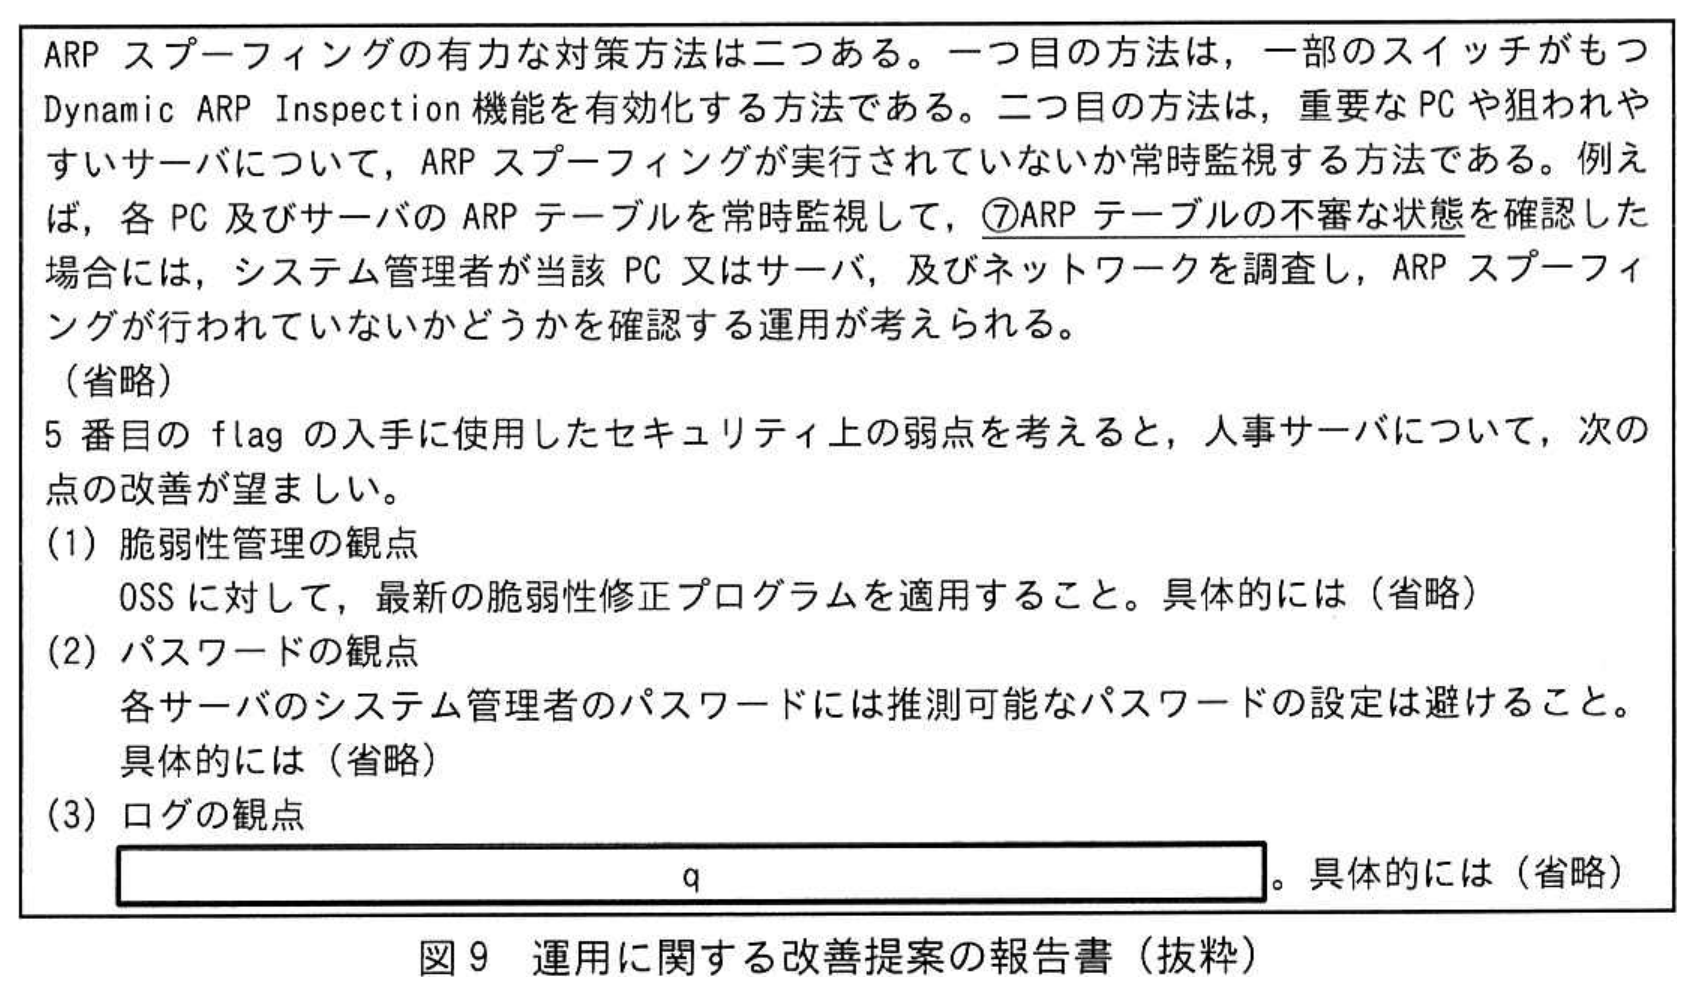
討論会を終えたTさんは,最後の試験課題である,報告書の作成に着手した。図9は,Tさんが作成した運用に関する改善提案の報告書である。
 拡大
Tさんは報告書を完成させて提出した。数日後,試験の合格通知を受け取ったTさんは,今後はより重要な業務を担当できることになった。
拡大図1 ネットワークの概要
拡大表1 システムの概要
拡大図2 Dシステムの概要
拡大表2 Dシステムの構成要素の説明
拡大表3 OF機器に対するモードごとの通信制御のルール
拡大表4 Tさんが確認した挙動と簡易的な解析の結果
拡大図3 検体を持ち込んで実行する手順
拡大図4 ファイル転送手順
拡大図5 新しいファイル転送手順
拡大表5 Aツールの機能
拡大表6 X-PCのARPテーブル(抜粋)
拡大図6 作成したネットワーク図
拡大表7 ARPスプーフィング機能実行後のX-PCのARPテーブル(抜粋)
拡大表8 ARPスプーフィング機能実行後の標的PCのARPテーブル(抜粋)
拡大表9 パケットの記録(抜粋)
拡大図7 整理した情報
拡大表10 攻撃手法と判断理由
拡大図8 オフライン攻撃の流れ
拡大図9 運用に関する改善提案の報告書(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記号・選択式
〔検体の解析作業〕について答えよ。
表4中の下線①の挙動を特徴とするマルウェアの種類を,解答群の中から選び,記号で答えよ。
表4中の下線①の挙動を特徴とするマルウェアの種類を,解答群の中から選び,記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問1 (2)記述問題
制限字数:15 字以内
〔検体の解析作業〕について答えよ。
本文中の下線②について,再現ができなくなるのは,攻撃者によって何が変更される場合か。攻撃者によって変更されるものを15字以内で答えよ。
本文中の下線②について,再現ができなくなるのは,攻撃者によって何が変更される場合か。攻撃者によって変更されるものを15字以内で答えよ。
0 / 15 文字
設問1 (3)記述問題
制限字数:20 字以内
〔検体の解析作業〕について答えよ。
本文中の下線③について,現在の解析環境との違いを20字以内で答えよ。
本文中の下線③について,現在の解析環境との違いを20字以内で答えよ。
0 / 20 文字
設問2記号・選択式
図5中の a 〜 d に入れる適切な手順を,解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3 (1)記号・選択式
〔ARPスプーフィングの使用に関する説明〕について答えよ。
本文中の e に入れる適切な機能を,表5の中から選び,項番で答えよ。
本文中の e に入れる適切な機能を,表5の中から選び,項番で答えよ。
※直接入力してください
設問3 (2)記号・選択式
〔ARPスプーフィングの使用に関する説明〕について答えよ。
表7及び表8中の f 〜 i に入れる適切なMACアドレスを,解答群の中から選び,記号で答えよ。なお,同一のMACアドレスが入る場合もある。
表7及び表8中の f 〜 i に入れる適切なMACアドレスを,解答群の中から選び,記号で答えよ。なお,同一のMACアドレスが入る場合もある。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3 (3)記号・選択式
〔ARPスプーフィングの使用に関する説明〕について答えよ。
表9中の j 〜 o に入れる適切なMACアドレスを,解答群の中から選び,記号で答えよ。なお,同一のMACアドレスが入る場合もある。
表9中の j 〜 o に入れる適切なMACアドレスを,解答群の中から選び,記号で答えよ。なお,同一のMACアドレスが入る場合もある。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問4 (1)記述問題
制限字数:20 字以内
〔パスワードの解読に関する説明〕について答えよ。
図7中の下線④について,どのような処理か。20字以内で具体的に答えよ。
図7中の下線④について,どのような処理か。20字以内で具体的に答えよ。
0 / 20 文字
設問4 (2)記述問題
制限字数:40 字以内
〔パスワードの解読に関する説明〕について答えよ。
表10中の下線⑤について,どのような機能か。40字以内で具体的に答えよ。
表10中の下線⑤について,どのような機能か。40字以内で具体的に答えよ。
0 / 40 文字
設問4 (3)記号・選択式
〔パスワードの解読に関する説明〕について答えよ。
表10中の p に入れる適切な攻撃を,解答群の中から選び,記号で答えよ。
表10中の p に入れる適切な攻撃を,解答群の中から選び,記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問4 (4)記述問題
制限字数:40 字以内
〔パスワードの解読に関する説明〕について答えよ。
図8中の下線⑥はどのような文字列か。システム管理者のパスワードの特徴を踏まえ,40字以内で具体的に答えよ。
図8中の下線⑥はどのような文字列か。システム管理者のパスワードの特徴を踏まえ,40字以内で具体的に答えよ。
0 / 40 文字
設問5 (1)記述問題
制限字数:30 字以内
〔運用に関する改善提案〕について答えよ。
図9中の下線⑦について,どのような状態か。30字以内で具体的に答えよ。
図9中の下線⑦について,どのような状態か。30字以内で具体的に答えよ。
0 / 30 文字
設問5 (2)記述問題
制限字数:25 字以内
〔運用に関する改善提案〕について答えよ。
図9中の q に入れる適切な改善提案を,25字以内で答えよ。
図9中の q に入れる適切な改善提案を,25字以内で答えよ。
0 / 25 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和4年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。