情報処理安全確保支援士午後I 事例記述令和3年 秋期
午後I 問1
午後I 問1 セキュリティインシデント
テーマ:セキュリティインシデント
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
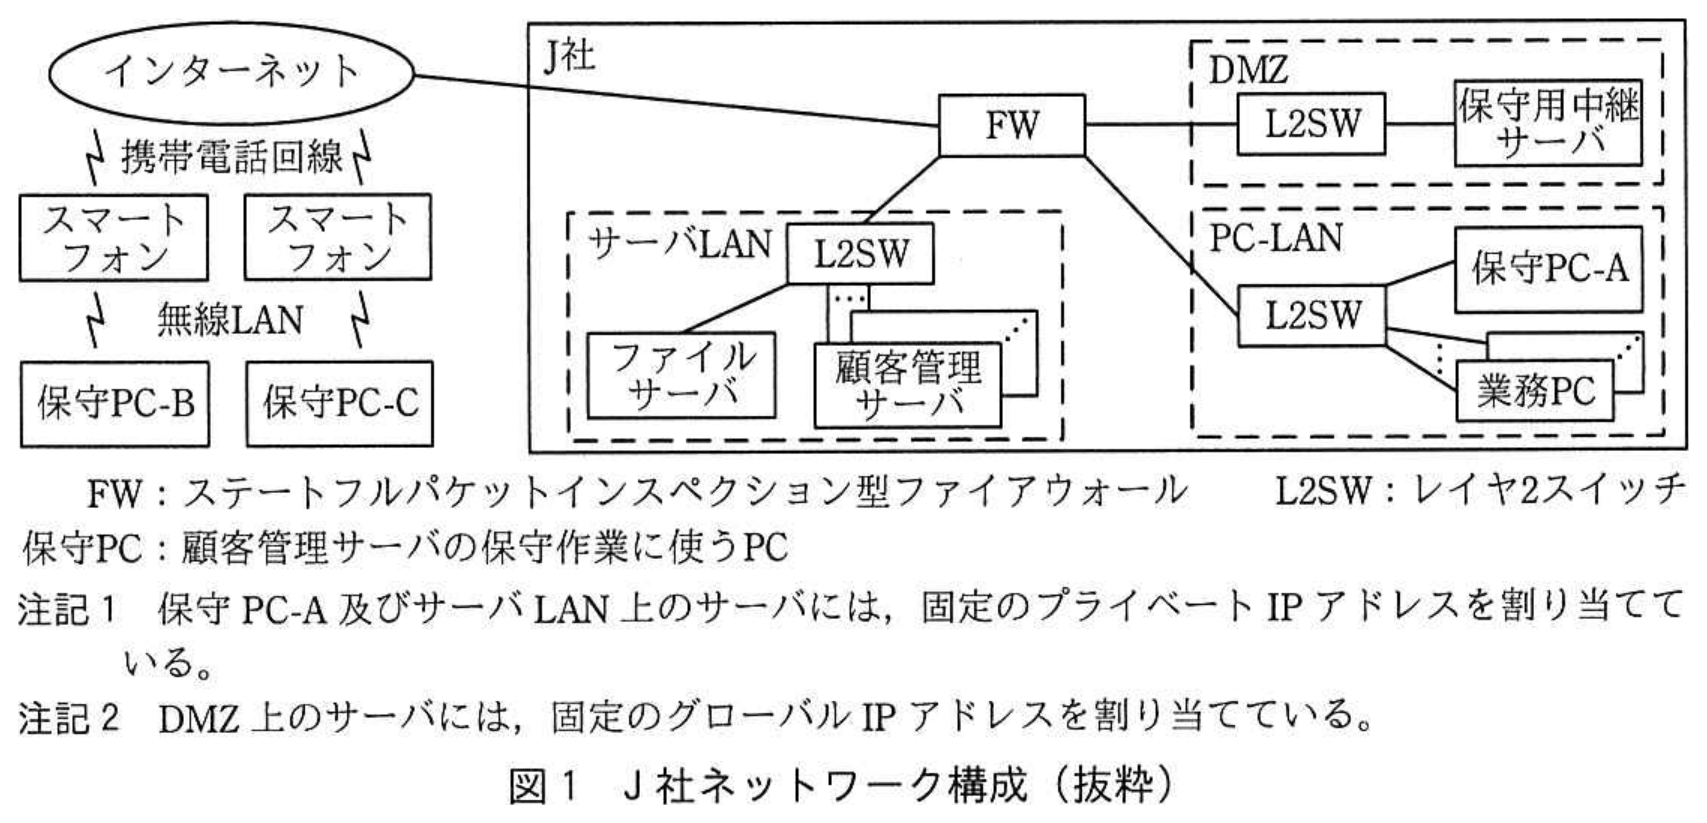
図表クリックで拡大J社は,従業員1,000名の小売業である。J社では,顧客情報を顧客管理サーバで管理している。J社のネットワーク構成を図1に示す。
 拡大
〔顧客管理サーバの保守方法〕
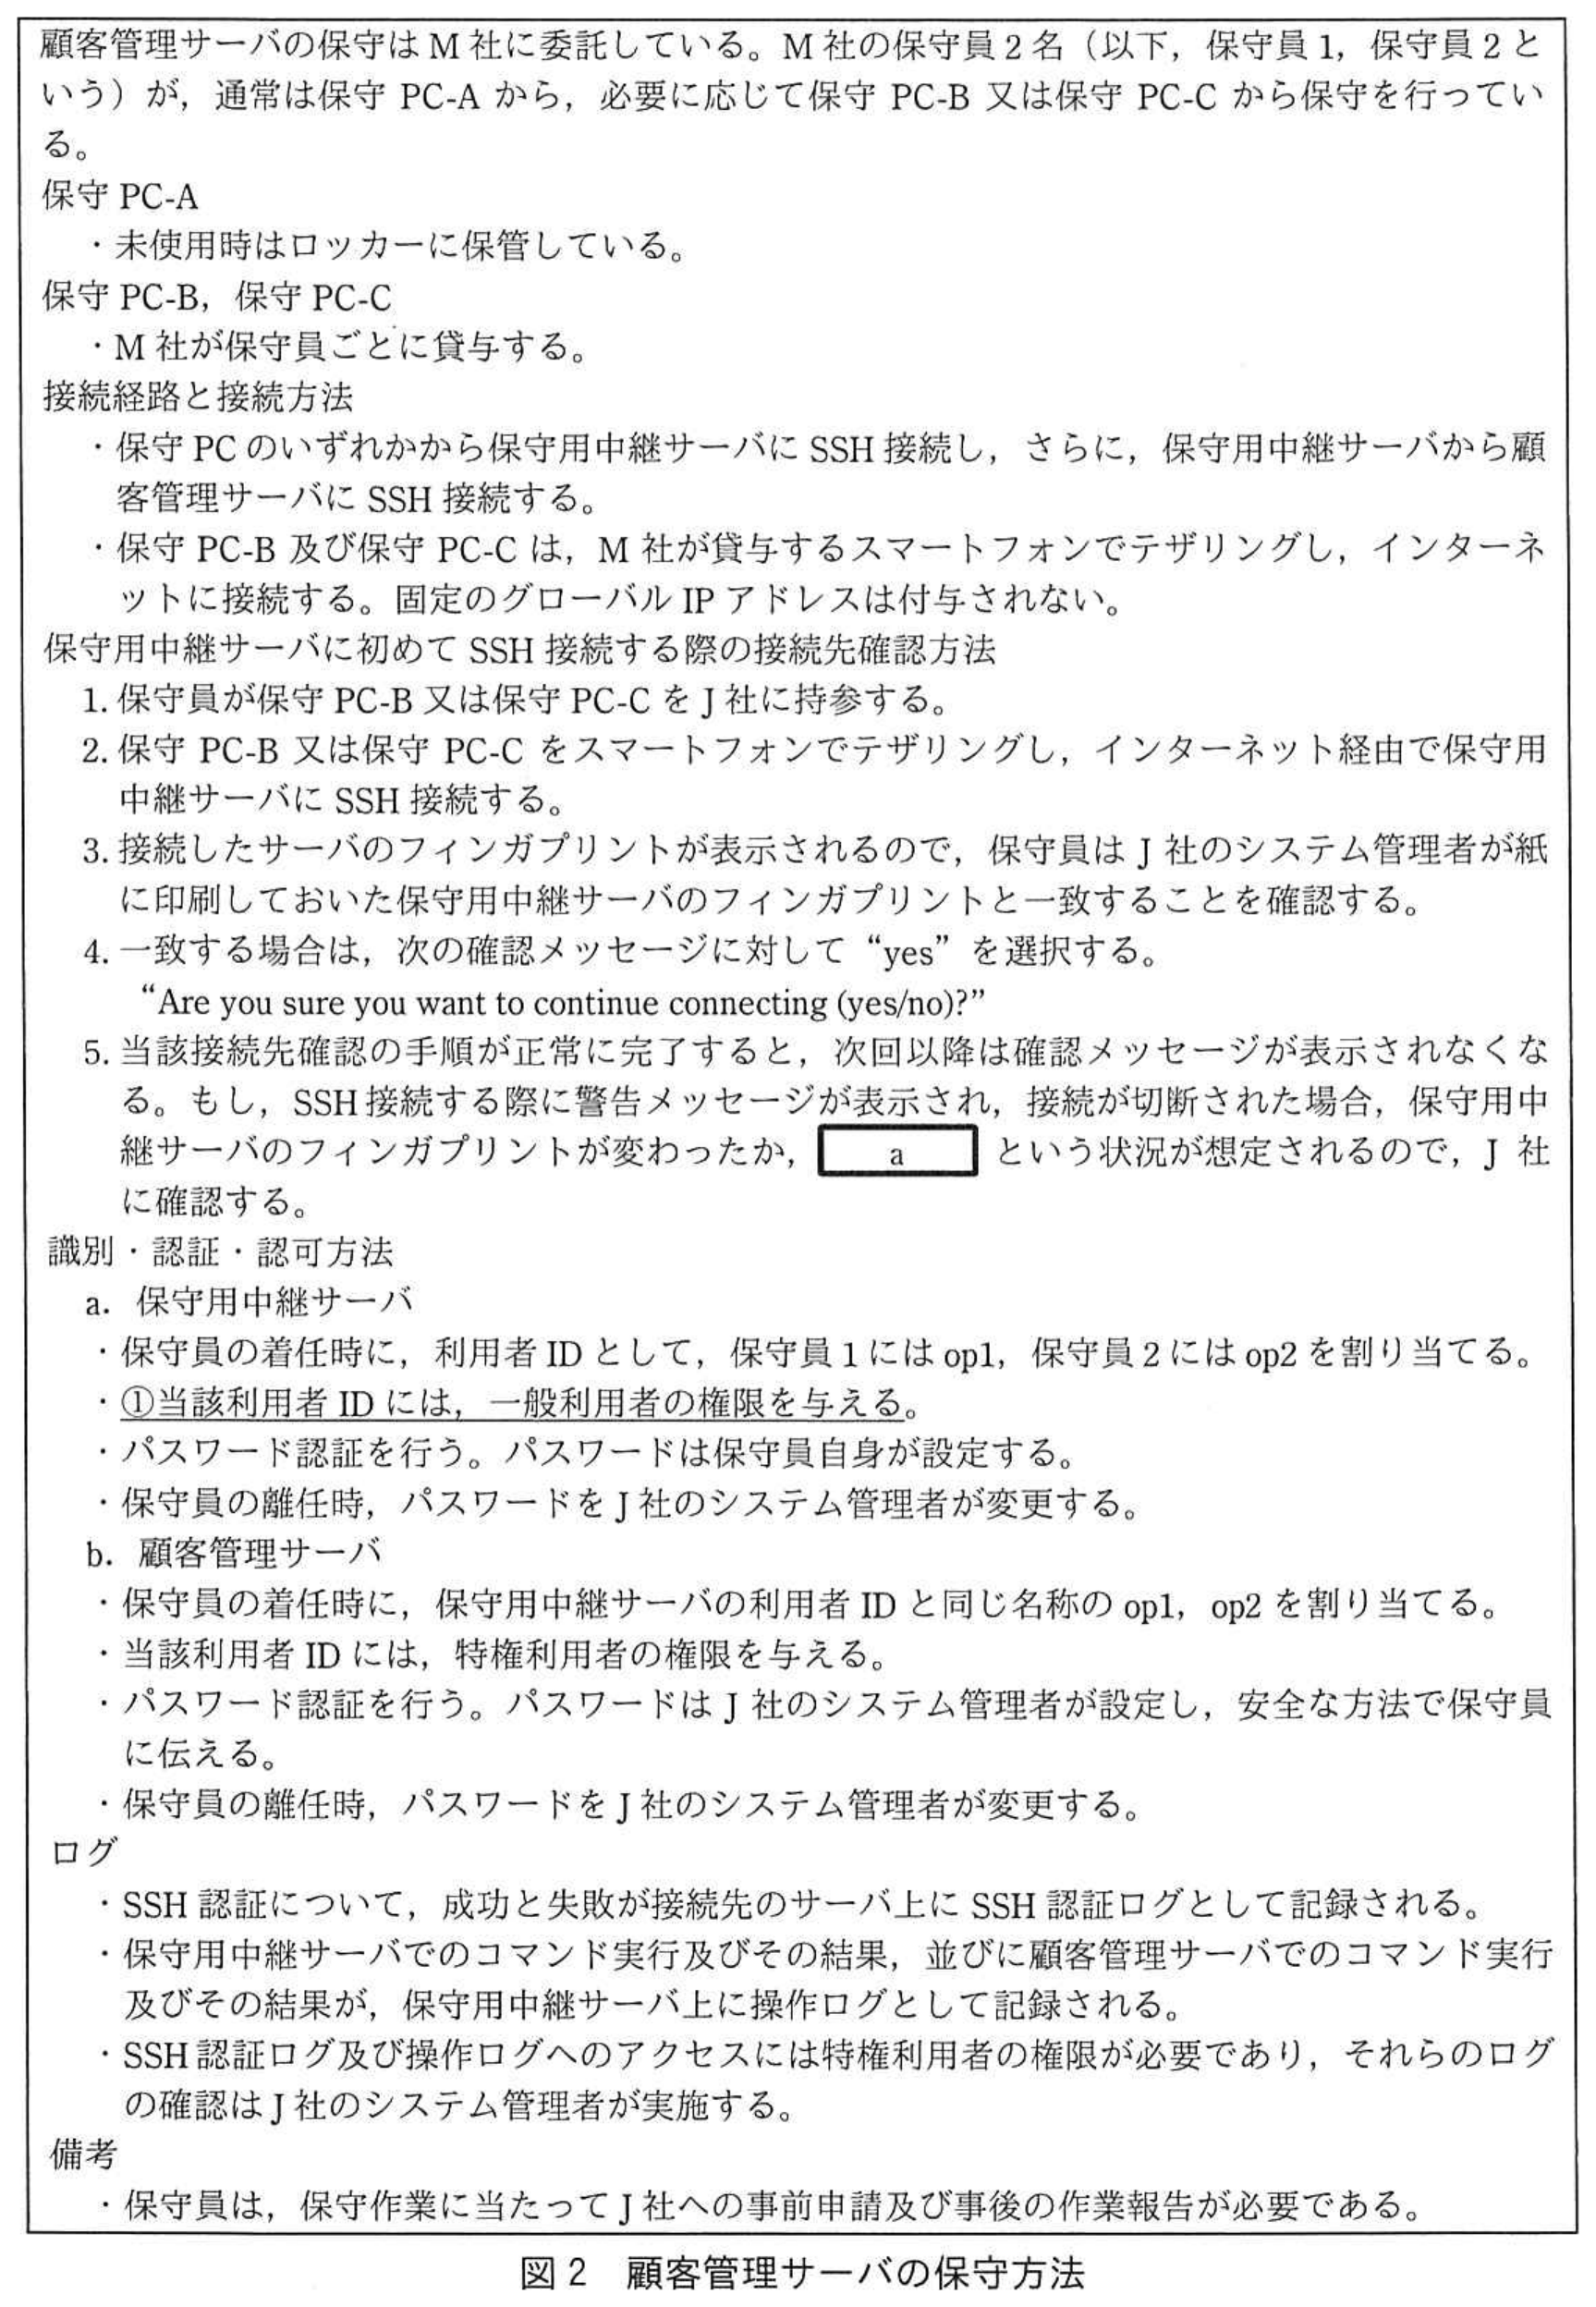
顧客管理サーバの保守作業は,図2に示す保守方法に従って行われる。
 拡大
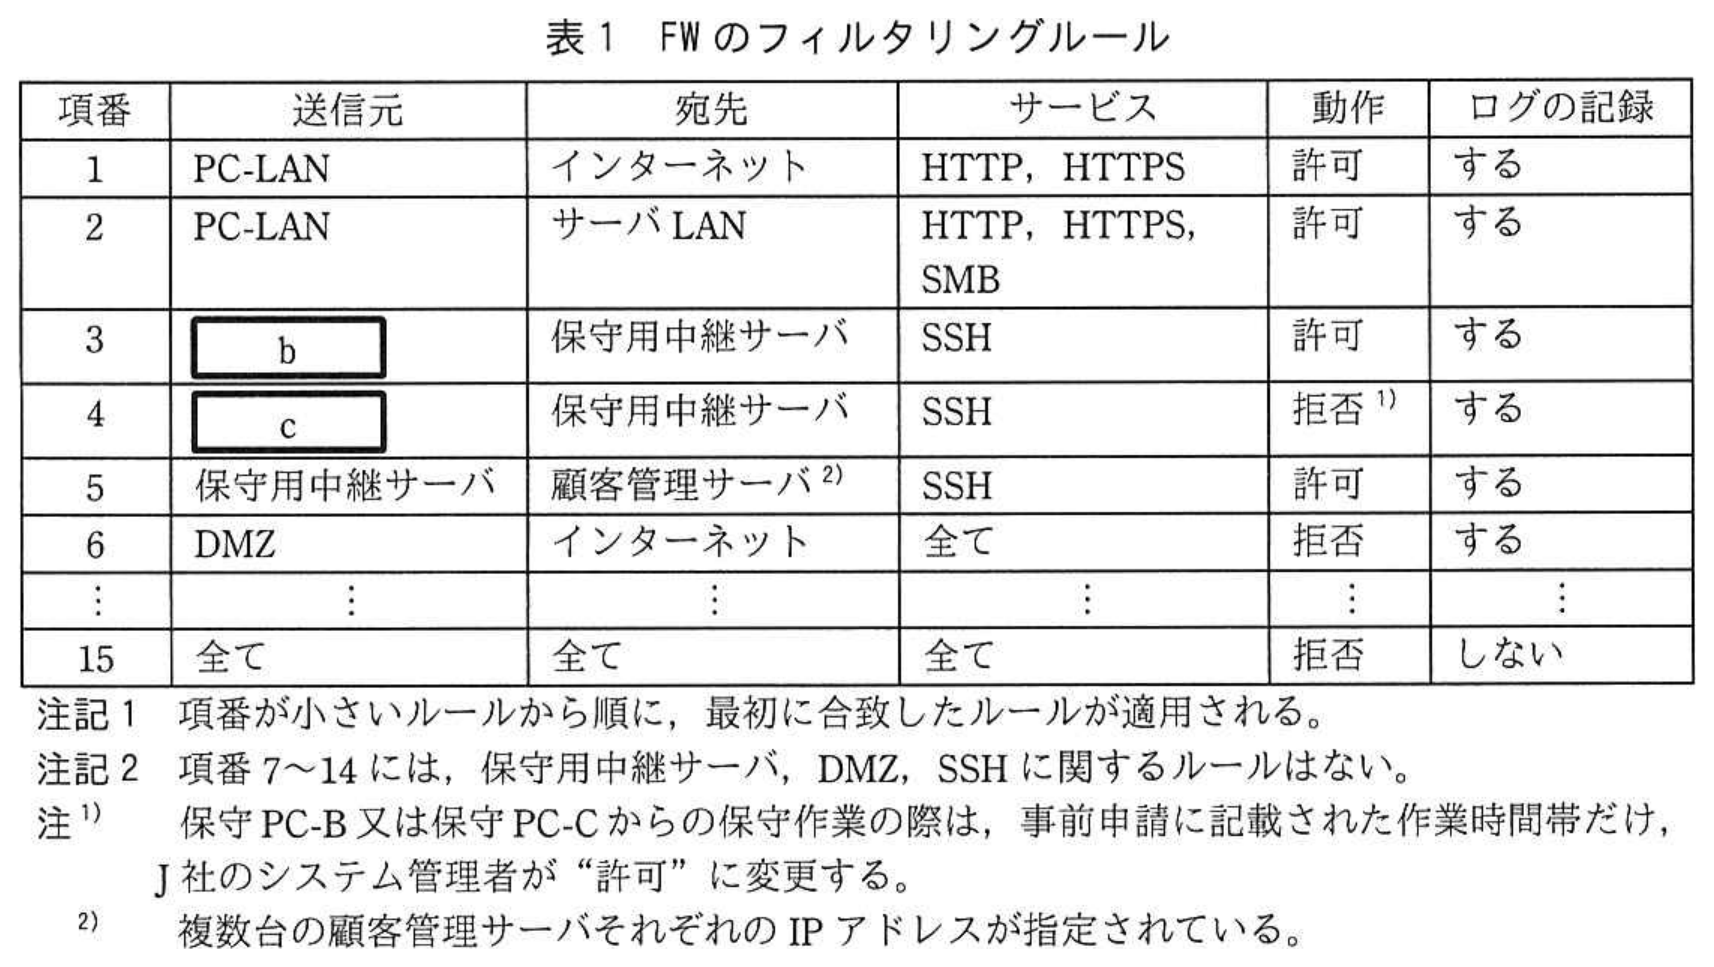
FWのフィルタリングルールを表1に示す。
 拡大
〔セキュリティインシデントの発生と対応〕
6月16日に,J社のシステム管理者であるFさんが,FWのフィルタリングルールに基づいて記録されたログ(以下,FWログという)から不審なログを発見した。調査したところ,暗号資産を採掘するプログラム(以下,プログラムHという)が保守用中継サーバで動作しており,②定期的にインターネット上のサーバに通信を試みていたことが分かった。そこで,外部の情報処理安全確保支援士(登録セキスペ)のS氏の助言の下,影響範囲及び原因の調査並びに対策方法の検討をすることにした。S氏からは,保守作業関連書類,FWログ,SSH認証ログ及び操作ログの調査並びに保守員へのヒアリングをするように助言があった。
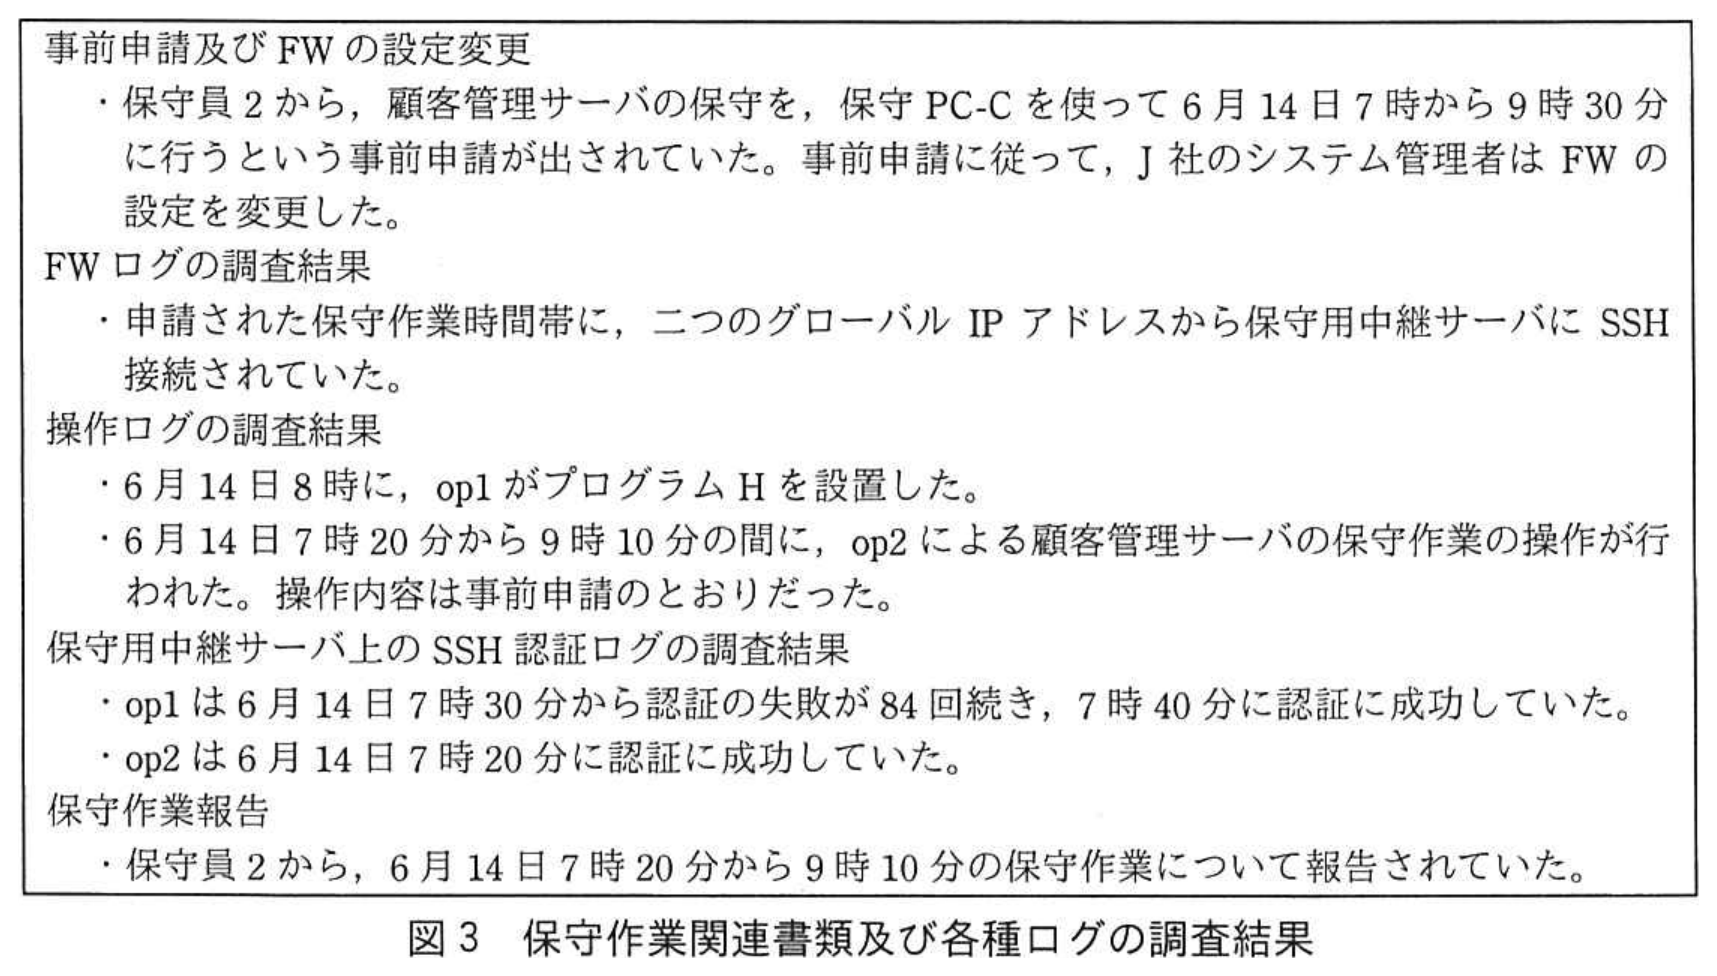
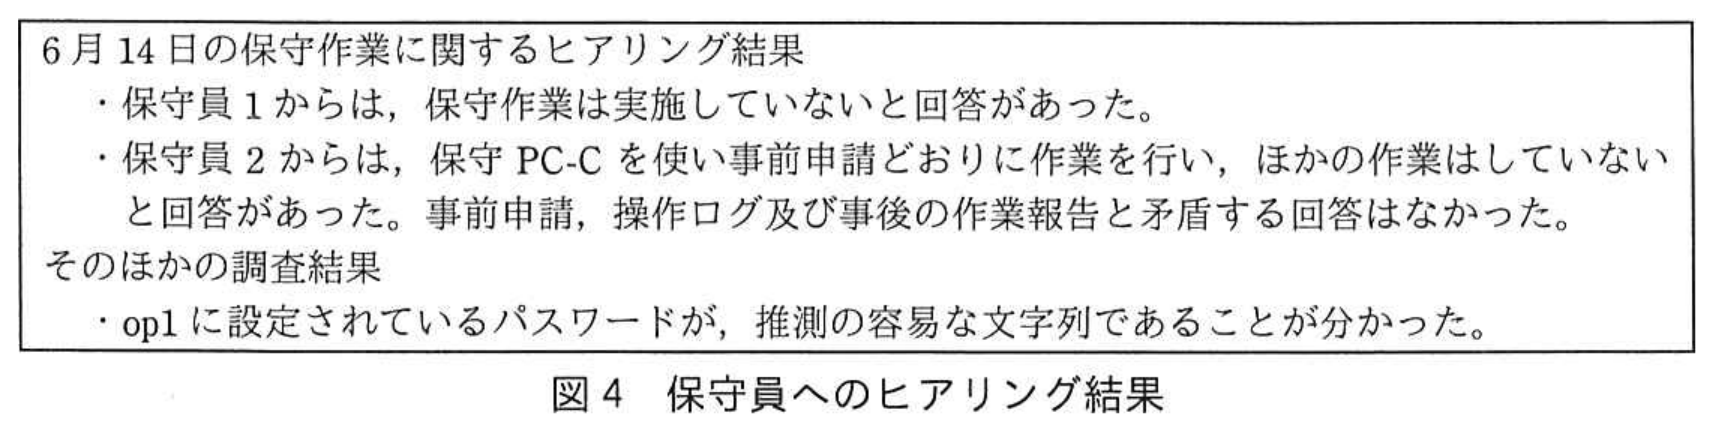
翌日,Fさんは,S氏に図3に示す保守作業関連書類及び各種ログの調査結果並びに図4に示すヒアリング結果を報告した。
 拡大
 拡大
S氏は,この報告から,第三者がop1のパスワードを推測してインターネット経由で不正アクセスした可能性が高いと判断し,被害範囲の特定のために各種ログを追加調査するように助言した。Fさんによる追加調査の結果,FWログ,SSH認証ログ及び操作ログからは,保守用中継サーバにプログラムHを設置した記録は見つかったが,保守用中継サーバから顧客管理サーバを含む他機器へのアクセスの記録は見つからなかった。FさんとS氏は,これらの調査結果から,影響範囲は保守用中継サーバだけにとどまり,情報漏えいの被害もなかったと結論付けた。
〔セキュリティインシデントの再発防止〕
S氏から,今回のセキュリティインシデントの再発防止について,幾つか提言があった。
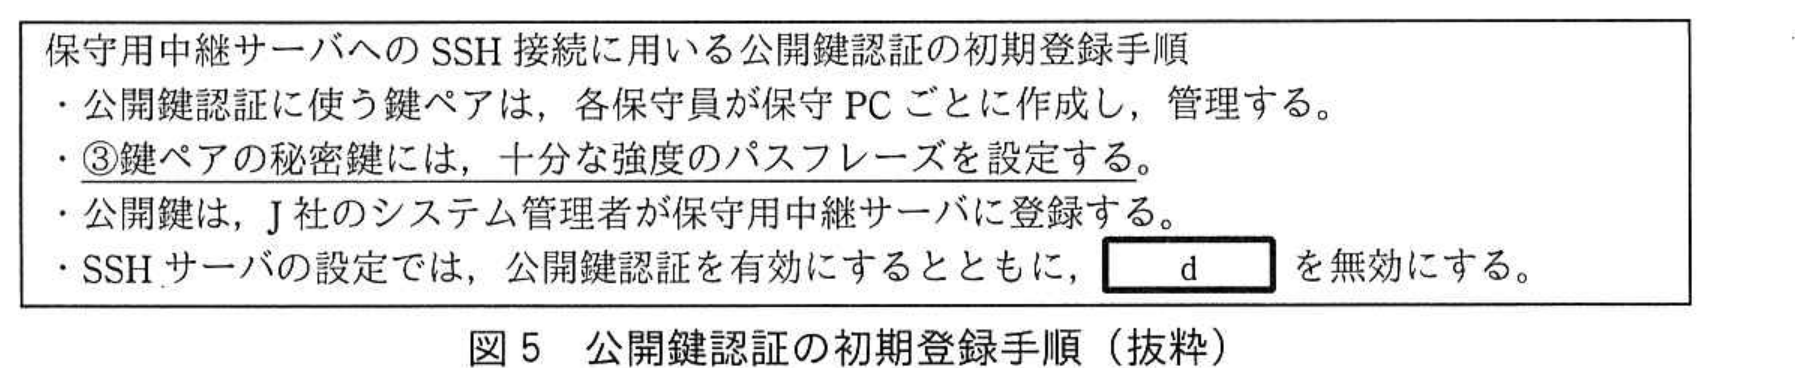
一つ目の提言は,サーバに対する認証の強化である。保守用中継サーバ及び顧客管理サーバへのSSH接続の認証方式を,パスワード認証から公開鍵認証に変更するというものである。Fさんは,図5に示す公開鍵認証の初期登録手順を作成した。
 拡大
次は,図5に関するS氏とFさんの会話である。
S氏:万一,保守用中継サーバが不正アクセスされた場合を想定して,顧客管理サーバへのSSH接続に必要なeを利用されないように,保守用中継サーバに保存しない運用にしましょう。SSH Agent Forwardingと呼ばれる機能を使うと,保守作業のSSH接続に必要なeの全てを保守PCにだけ保存する運用にできます。
Fさん:承知しました。
二つ目の提言は,SSHの接続元の制限である。FWで接続元を制限することができれば,万一,SSHサーバソフトウェアで認証バイパスなどの脆弱性が発見されて悪用された場合にも有効な対策となる。
そこで,Fさんは,保守PC-B及び保守PC-Cを,VPN装置を介して又は直接,M社内のネットワークに接続させた後に,インターネット経由で保守用中継サーバにアクセスさせることを考えた。このとき,fことができれば,保守用中継サーバへのアクセスを表1の項番4のルールを変更することによって制限できる。そこで,これらへの対応をM社に打診した。
そのほかの再発防止策についても,FさんはS氏の提言について検討を重ね,保守用中継サーバ及び顧客管理サーバに関するセキュリティを強化した。
拡大図1 J社ネットワーク構成(抜粋)
拡大図2 顧客管理サーバの保守方法
拡大表1 FWのフィルタリングルール
拡大図3 保守作業関連書類及び各種ログの調査結果
拡大図4 保守員へのヒアリング結果
拡大図5 公開鍵認証の初期登録手順(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記述問題
制限字数:20 字以内
〔顧客管理サーバの保守方法〕について,図2中のaに入れる適切な字句を20字以内で答えよ。
0 / 20 文字
設問1 (2)記述問題
制限字数:25 字以内
〔顧客管理サーバの保守方法〕について,図2中の下線①の設定にした目的を,“操作ログ”という字句を用いて25字以内で述べよ。
0 / 25 文字
設問1 (3)記号・選択式
〔顧客管理サーバの保守方法〕について,表1中のb,cに入れる適切な字句を,図1中の字句を用いて答えよ。
※直接入力してください
設問2 (1)記号・選択式
〔セキュリティインシデントの発生と対応〕について,本文中の下線②の通信は,表1のどのルールによってFWログに記録されるか。表1中の項番で答えよ。
※直接入力してください
設問2 (2)記号・選択式
〔セキュリティインシデントの発生と対応〕について,今回のセキュリティインシデントにおいて,第三者が保守用中継サーバにSSH接続可能だった期間は何月何日の何時何分から何月何日の何時何分までか。期間を答えよ。
※直接入力してください
設問3 (1)記述問題
制限字数:30 字以内
〔セキュリティインシデントの再発防止〕について,図5中の下線③について,パスフレーズを設定する目的を30字以内で具体的に述べよ。
0 / 30 文字
設問3 (2)記述問題
制限字数:10 字以内
〔セキュリティインシデントの再発防止〕について,図5中のdに入れる適切な字句を10字以内で答えよ。
0 / 10 文字
設問3 (3)記述問題
制限字数:5 字以内
〔セキュリティインシデントの再発防止〕について,本文中のeに入れる適切な字句を5字以内で答えよ。
0 / 5 文字
設問3 (4)記述問題
制限字数:20 字以内
〔セキュリティインシデントの再発防止〕について,本文中のfに入れる適切な字句を20字以内で答えよ。
0 / 20 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和3年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。