情報処理安全確保支援士午後II 事例記述令和3年 秋期
午後II 問1
午後II 問1 協力会社とのファイルの受渡し
テーマ:協力会社とのファイルの受渡し
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大U社は,従業員10,000名の半導体製造業であり,国内に工場を置いている。U社では,幾つかの工程を国内の40社の協力会社に委託しており,生産計画や設計書類のファイルを協力会社との間で受け渡す必要がある。ファイルの受渡し件数は,協力会社によって異なるが,1日当たり1件から10件である。U社では,生産管理課が協力会社とのファイルの受渡しを担当している。ファイルの受渡しには,Webベースのファイル交換システム(以下,Dシステムという)を使用している。Dシステムは,HTTPサーバ及びU社が開発したWebアプリケーションプログラム(以下,Uアプリという)から成る。Dシステムでは受発注に関するファイルは取り扱っていない。
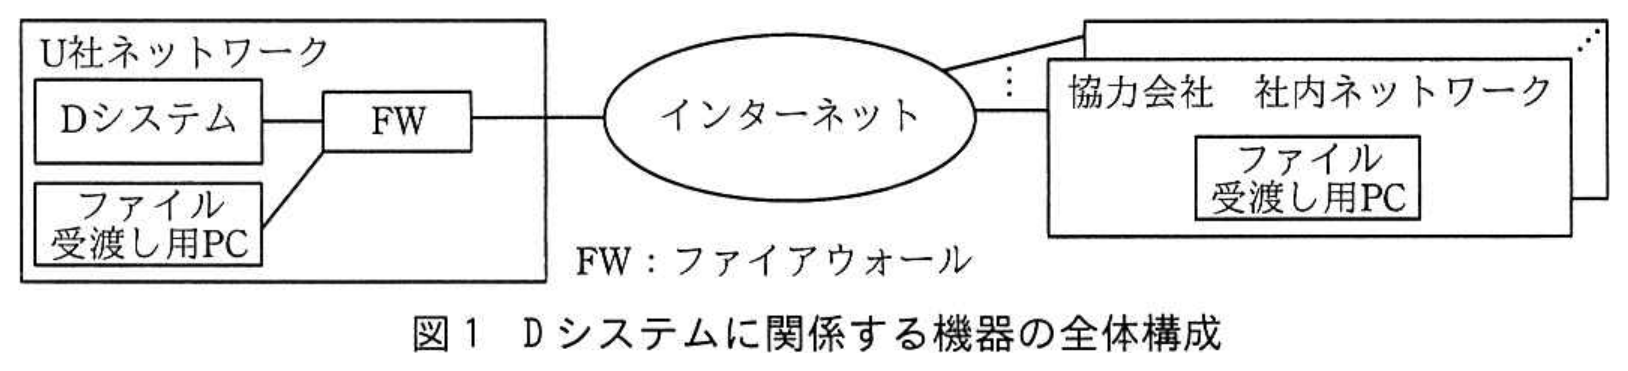
図1は,Dシステムに関係する機器の全体構成である。
 拡大
U社の生産管理課及び協力会社に設置したファイル受渡し用PCからDシステムまでのアクセスは,HTTPSで行われている。U社ネットワーク内からDシステムにアクセスできる端末は,FWの設定によって,生産管理課に設置したファイル受渡し用PCだけに制限している。
Dシステムのアカウントは,協力会社の拠点ごとに一つ,U社が発行している。Dシステムの利用者認証は,利用者IDとパスワードによって行われている。
〔セキュリティインシデントの発生〕
ある日,Dシステムのトップページが改ざんされるというセキュリティインシデントが発生した。調査したところ,HTTPサーバの既知の脆弱性を悪用した攻撃によって改ざんされたと分かり,脆弱性修正プログラムの適用などをしてから復旧した。
セキュリティインシデントの調査の過程で,HTTPサーバのアクセスログから,協力会社P社に発行したアカウントを用いて海外のIPアドレスからアクセスした履歴が見つかった。このアクセスは,Dシステムの利用規約や法令に違反しているおそれがあるので,P社に問い合わせたところ,P社の従業員の1人が海外出張先からアクセスしていたことが分かった。
Dシステムの利用規約では,ファイル受渡し用PCには,各協力会社の社内への設置,並びに盗難対策,マルウェア対策及びファイルの不正持出し対策を求めている。また,Dシステムには,ファイル受渡し用PCからだけアクセスすることを求めている。しかし,U社ではいずれの遵守状況も確認していなかった。
こういった利用規約違反への対策として,海外からのアクセスをFWで禁止した。さらに,協力会社以外からのアクセスを検知するために,SIEM(Security Information and Event Management)を導入した。
〔Dシステムの脆弱性診断〕
U社は,ほかにもDシステムに対策が必要な脆弱性がないかどうかを確認するために,脆弱性診断をセキュリティ専門会社であるN社に依頼した。
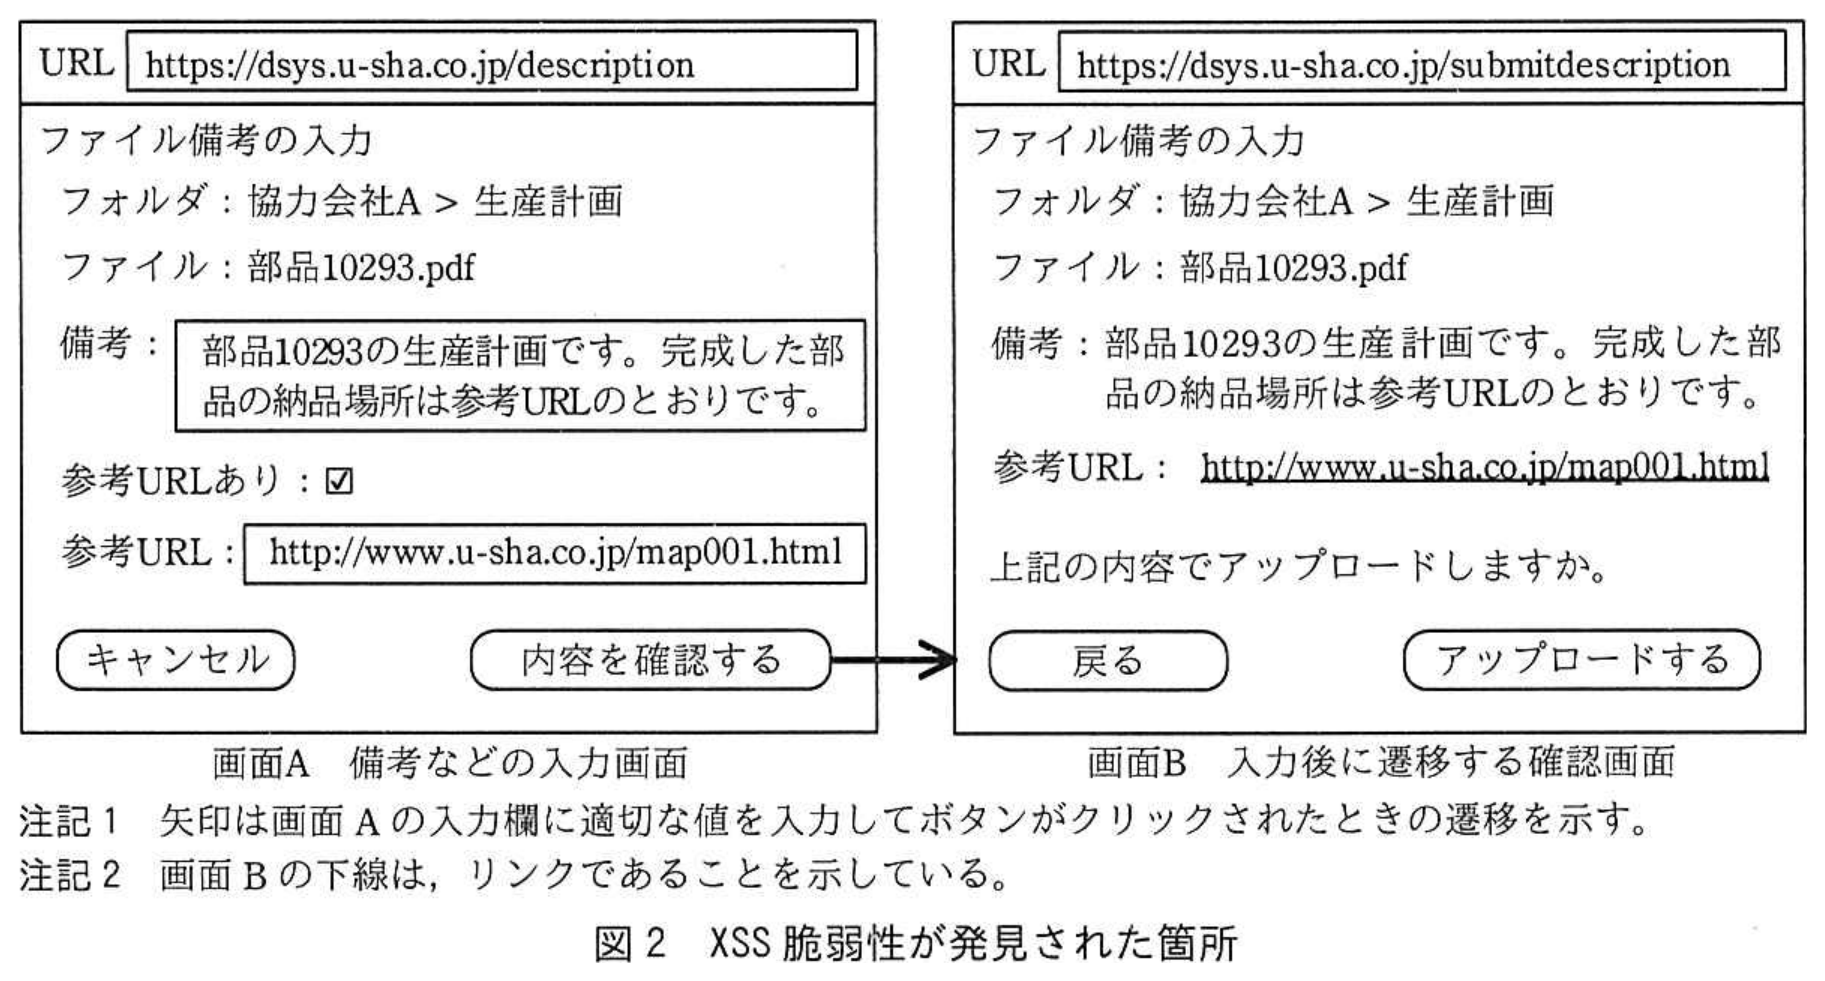
診断の結果,クロスサイトスクリプティング(以下,XSSという)脆弱性などが発見された。XSS脆弱性が発見された箇所を,図2に示す。
 拡大
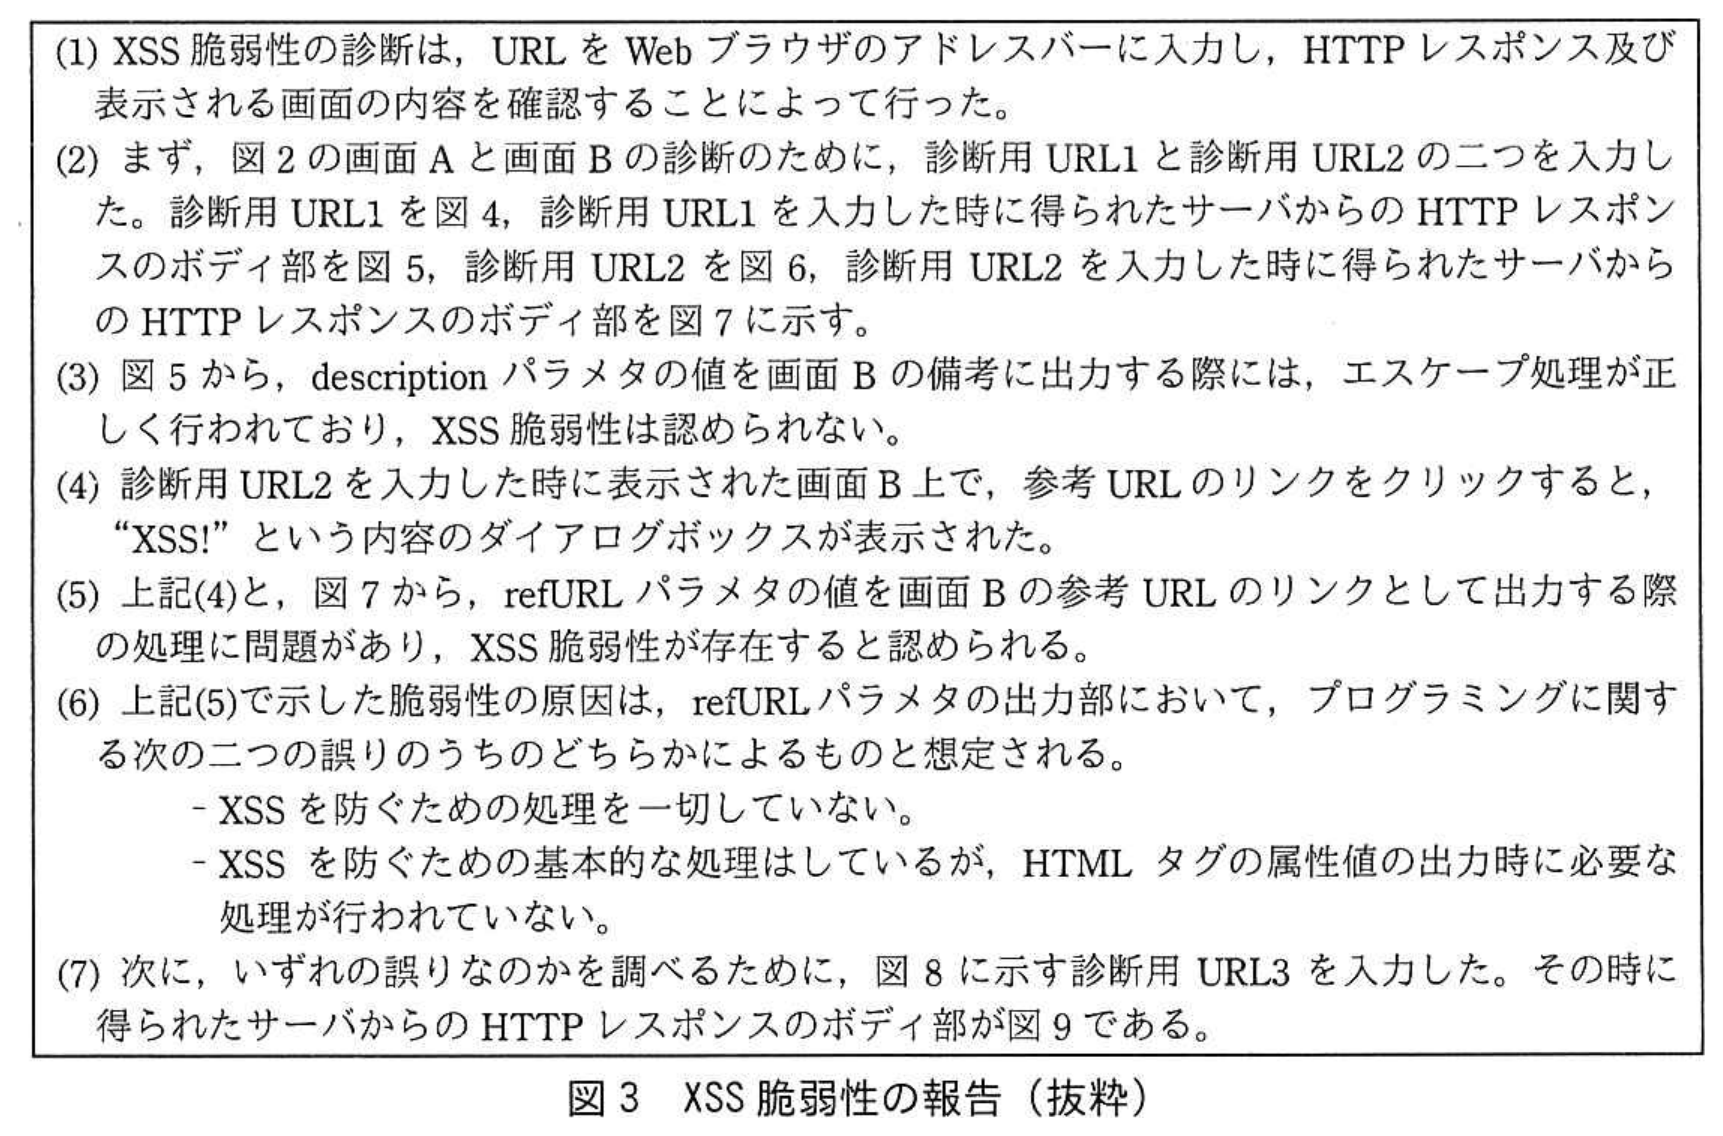
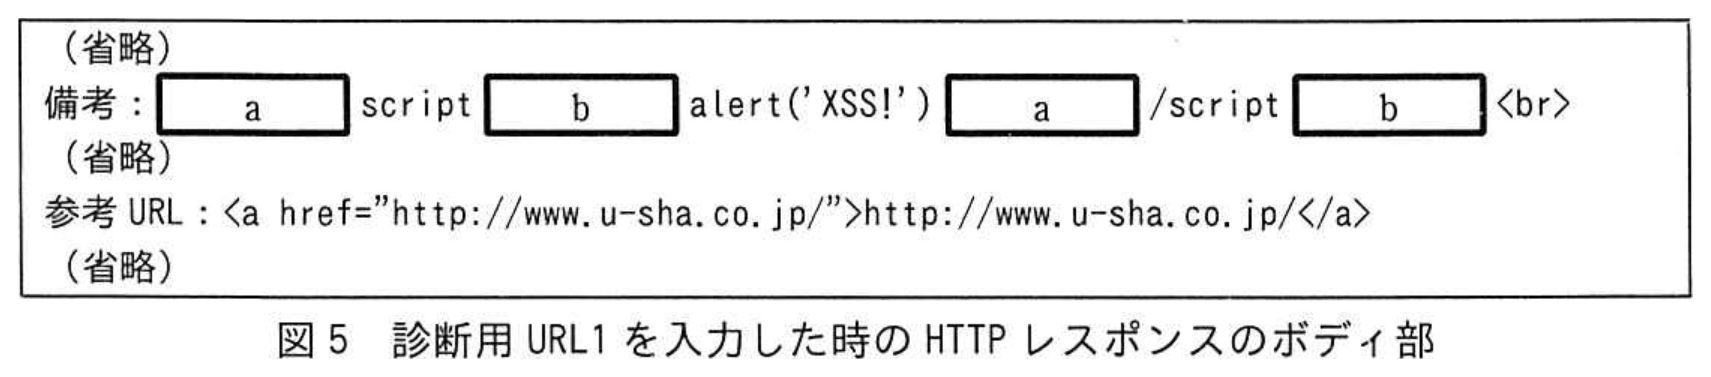
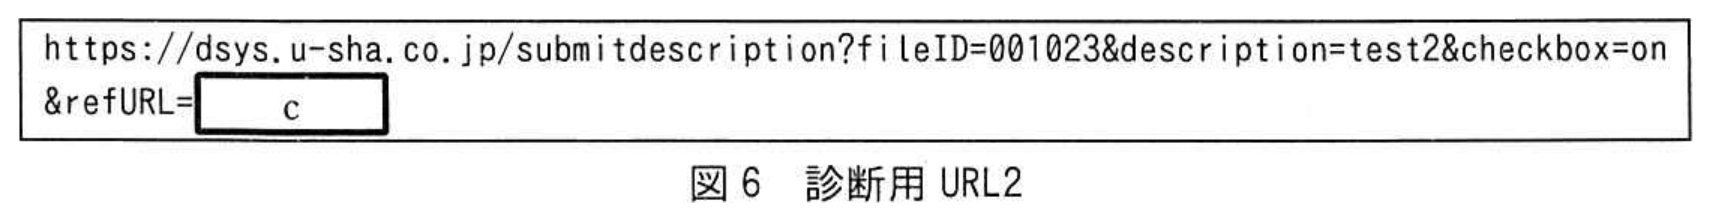
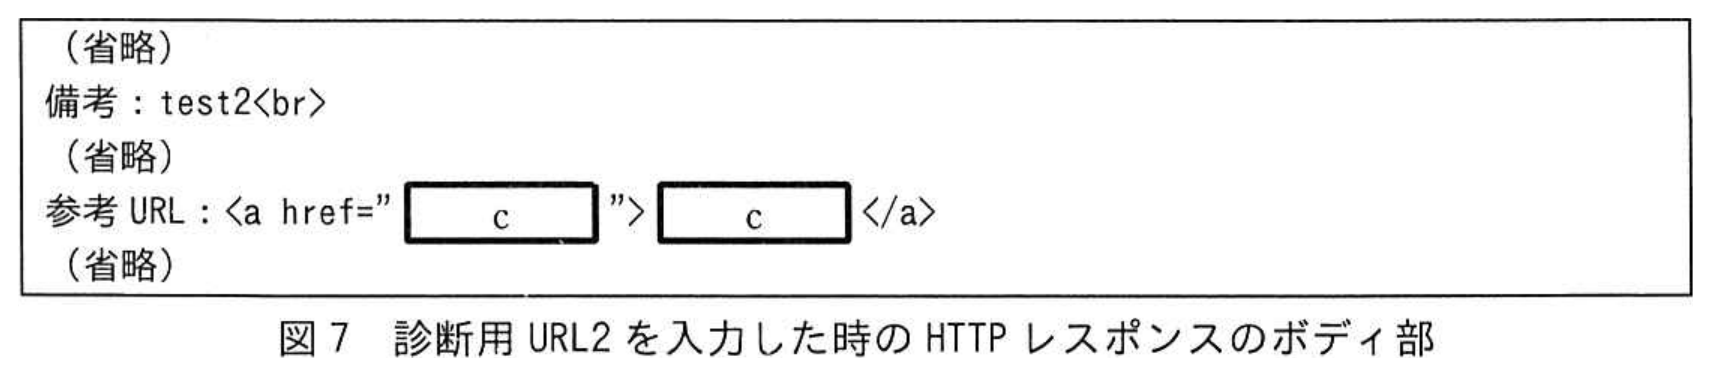
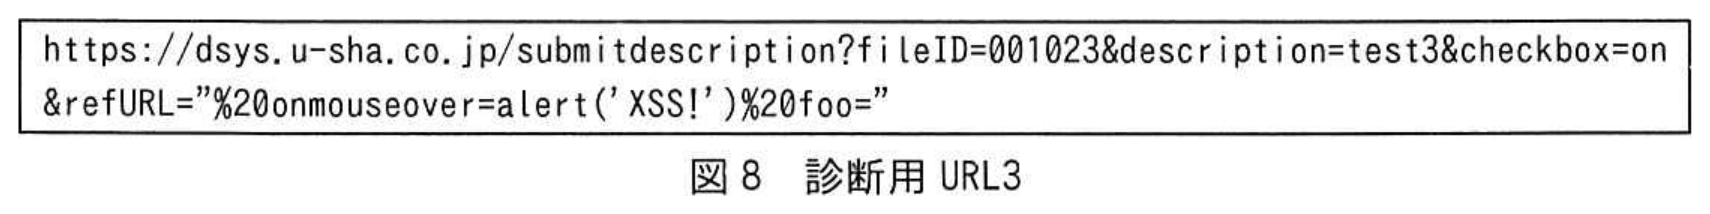
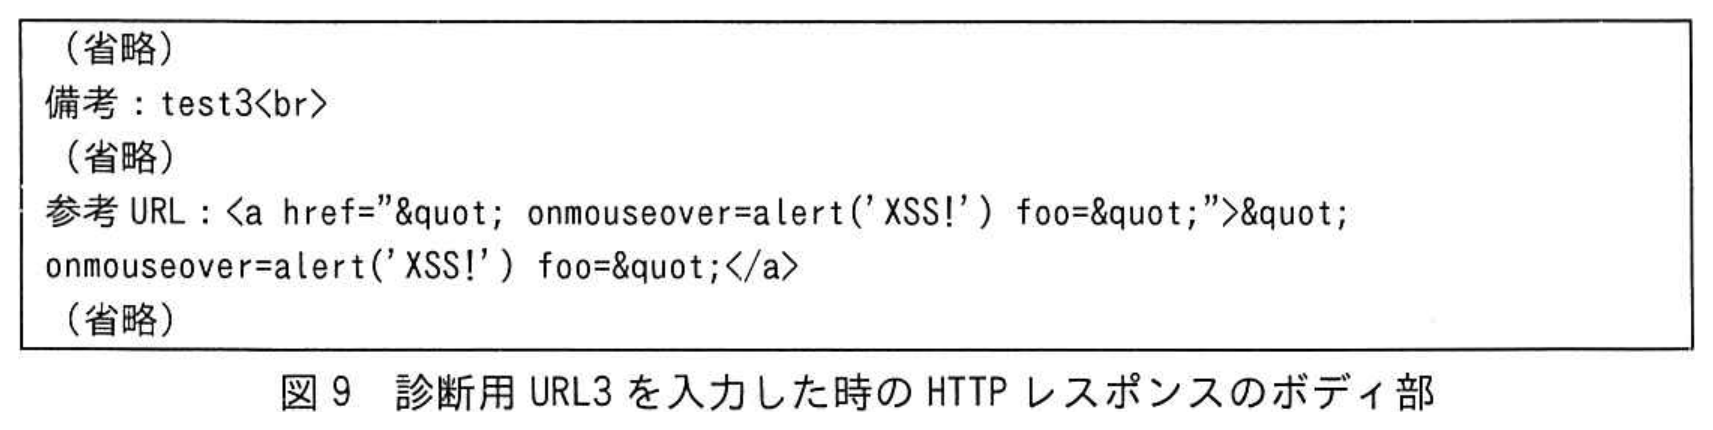
N社の,XSS脆弱性についての報告を図3に示す。
 拡大
 拡大
 拡大
 拡大
 拡大
 拡大
 拡大
〔Dシステムの脆弱性対策〕
XSS脆弱性の報告を受けたU社は,N社の支援を受けて,DシステムのXSS脆弱性対策を進めることにした。支援を担当した情報処理安全確保支援士(登録セキスぺ)であるR氏は,二つの対策を提案した。
一つの対策は,①図3で特定されたXSS脆弱性を解消するためのUアプリの改修である。
二つの対策は,“Content-Security-Policy: script-src 'self';”というヘッダフィールドを,HTTPレスポンスのヘッダに追加することによって,Webブラウザに対して②指定したスクリプトファイルの実行だけを許可するというものである。この対策は,一つの対策に比べて短期間で実施可能であるが,Dシステムが用いている正規のスクリプトが意図したとおりに動作するように,③実行が制限されてしまうスクリプトの有無を確認し,もしあれば,当該箇所の呼出し方法を変更する必要がある。
一部の古いWebブラウザはContent-Security-Policyに対応していないので,万全の対策のためには,二つの対策を両方実施することが必要である。
U社は,R氏の提案どおり,Content-Security-Policyを速やかに追加するとともに,Uアプリの改修計画の策定を開始した。
〔DシステムのSaaSへの移行の検討〕
U社の情報システム部のYさんがUアプリの改修を計画していたところ,将来にわたりU社でUアプリのメンテナンスを続けるよりもSaaSに移行する方が機能面でもセキュリティ対策の面でもよいのではないかという意見が出た。
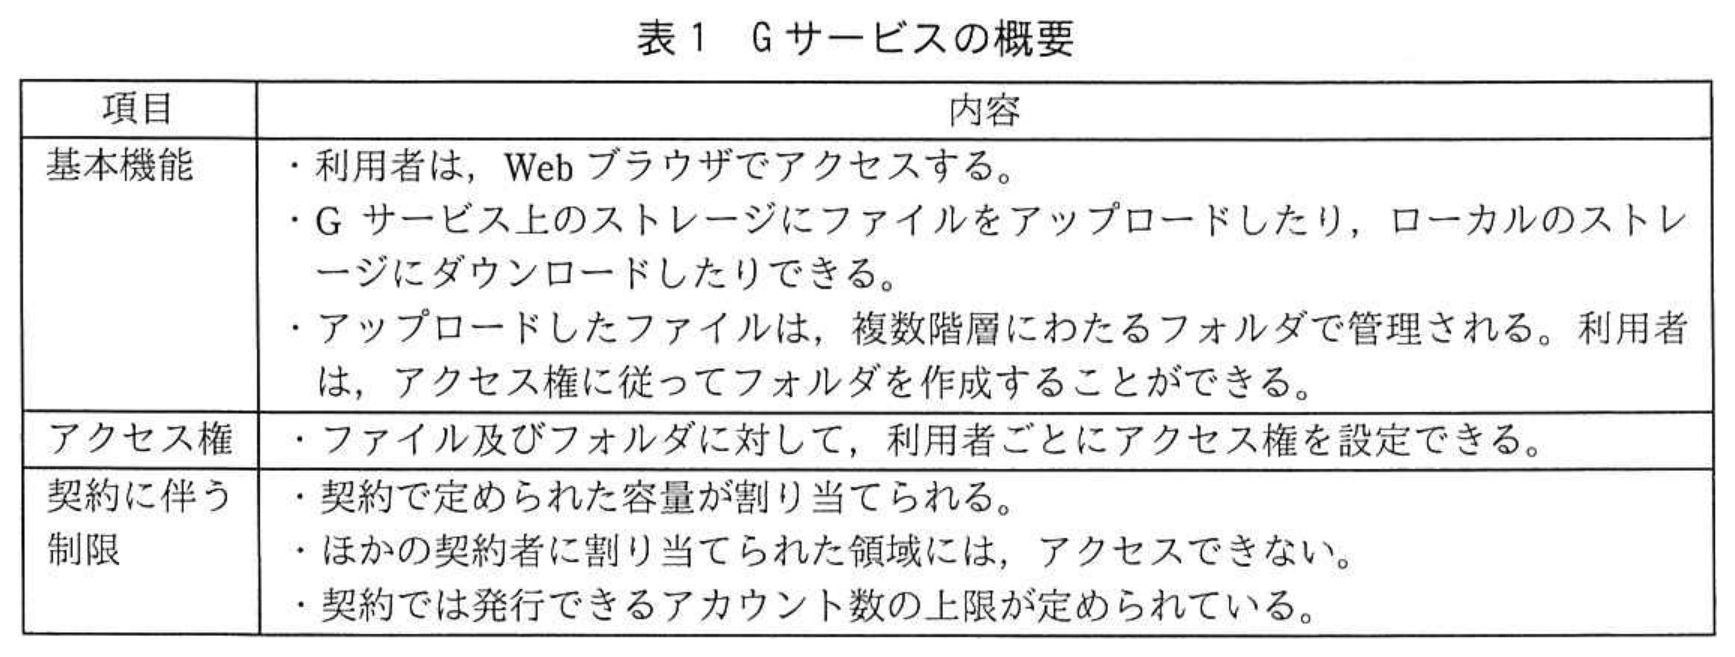
そこで,Yさんは,Uアプリのメンテナンス継続とSaaSへの移行のメリットとデメリットを比較した。比較の結果,表1に概要を示すG社提供のSaaS(以下,Gサービスという)に移行する方が,Uアプリのメンテナンスを継続するよりもメリットが多そうなので,更に詳細に検討することにした。
 拡大
Yさんは,Gサービスへの移行について,Dシステムの利用規約の継続を前提として,次の項目を検討することにした。
項目1:必要なセキュリティ対策のGサービスでの実現可否
項目2:SIEMとの連携
〔項目1の検討〕
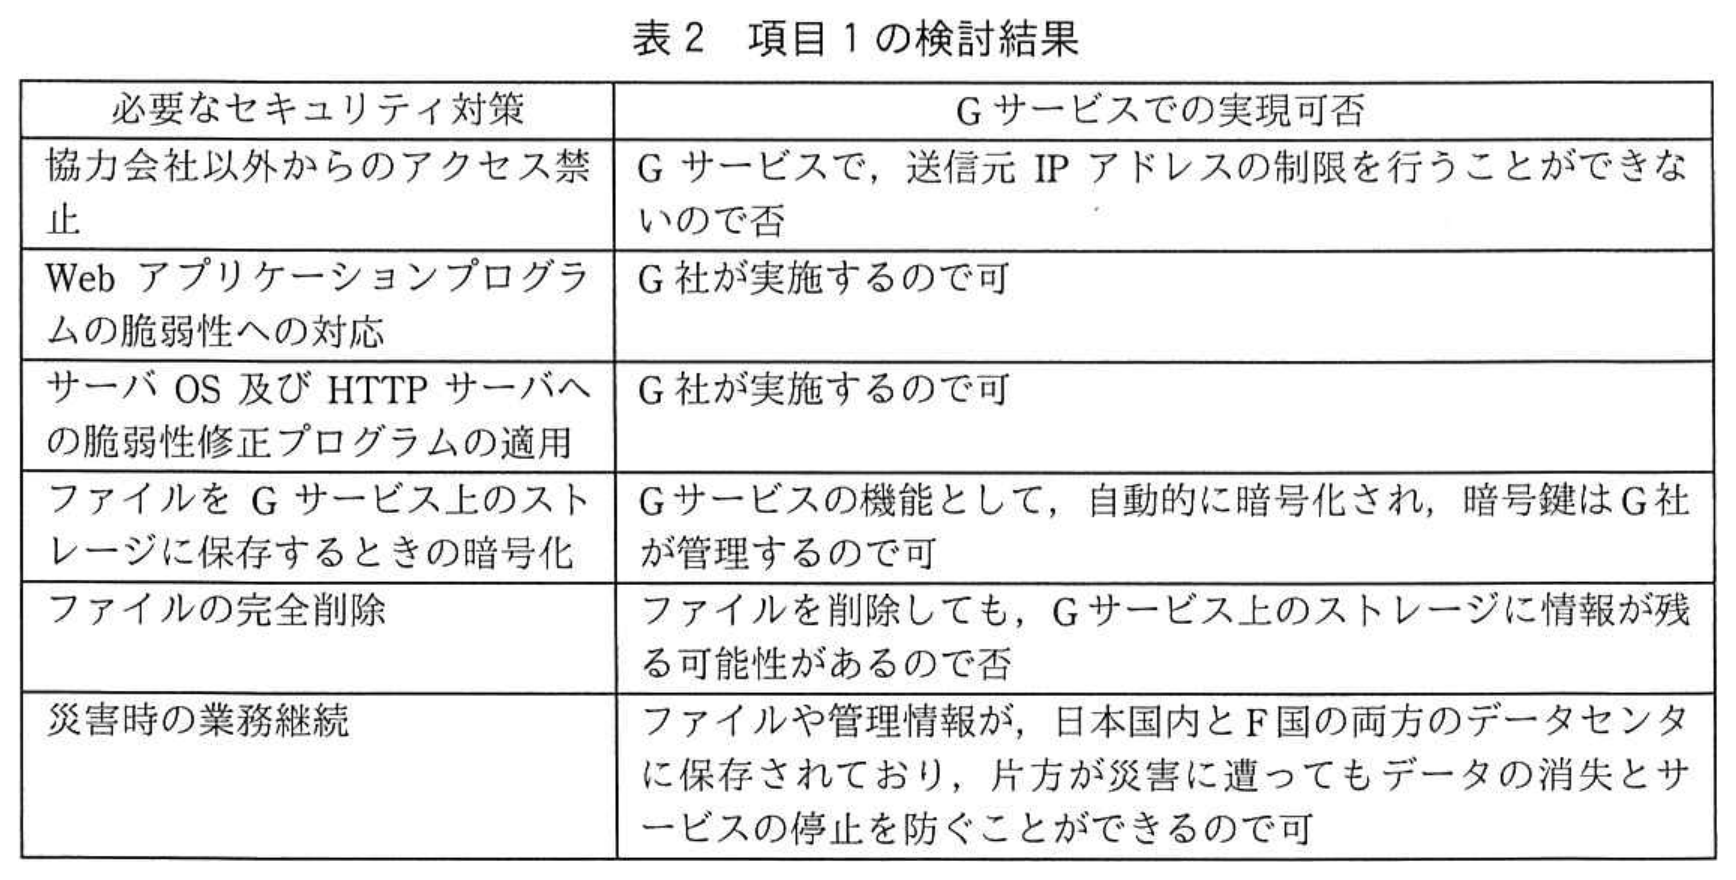
Yさんは,項目1について検討した。表2は,その検討結果である。
 拡大
次は,検討結果に関するYさんとU社のCSIRTリーダであるTさんの会話である。
Yさん:表2のとおり,セキュリティ対策の大部分はGサービスで実現できますが,Gサービスが信頼できるかどうかの見極めが必要です。
Tさん:そのとおりだね。例えば,クラウドサービスのためのdの実践の規範であるISO/IEC 27017に基づく認証や,Dシステムとは直接関係がないが,パブリッククラウドにおけるeの実践の規範であるISO/IEC 27018に基づく認証を取得しているサービスであれば信頼してよいのではないかな。
Yさん:Gサービスは,ISO/IEC 27017に基づく認証を取得しているので,信頼できそうですね。
Tさん:そうだね。ところで,F国では安全保障上の要請があれば,F国内に保存されているデータを,F国政府に強制的に提出させる国内法が存在する。④Gサービスを経由して協力会社との間で受け渡すファイルの内容を保護するという観点で,どのような措置が当社として取り得るか,考えてほしい。
Yさん:分かりました。
〔項目2の検討〕
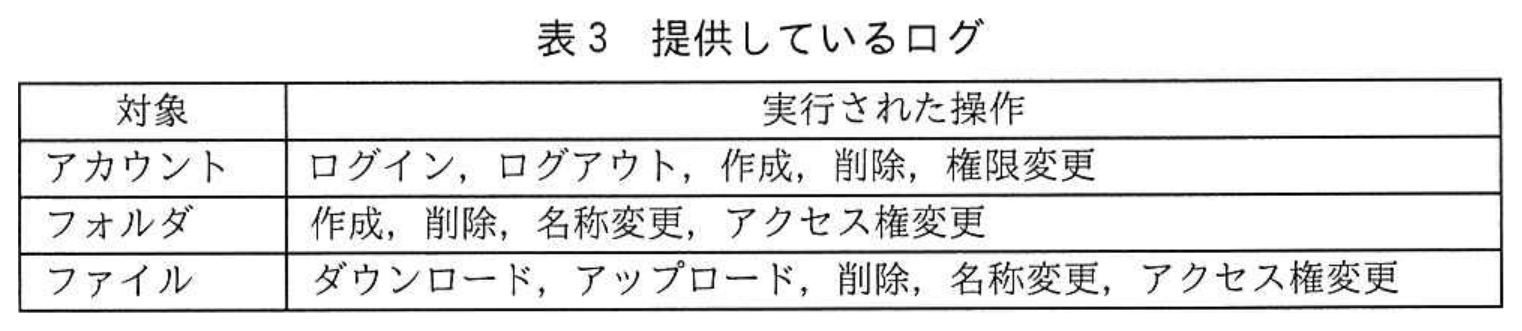
現行のDシステムでは,協力会社以外からのアクセスを検知するためにSIEMを利用しているが,GサービスではSIEMの機能は提供していない。Yさんが調査した結果,Gサービスに移行した場合でも,GサービスのAPIを利用すれば,表3に示すログをU社のSIEMへ取り込めることが分かった。
 拡大
ログには,操作対象,実行された操作とともに,日付,時刻,実行した利用者ID,アクセス元IPアドレス,及び結果(成功又は失敗)が記録される。
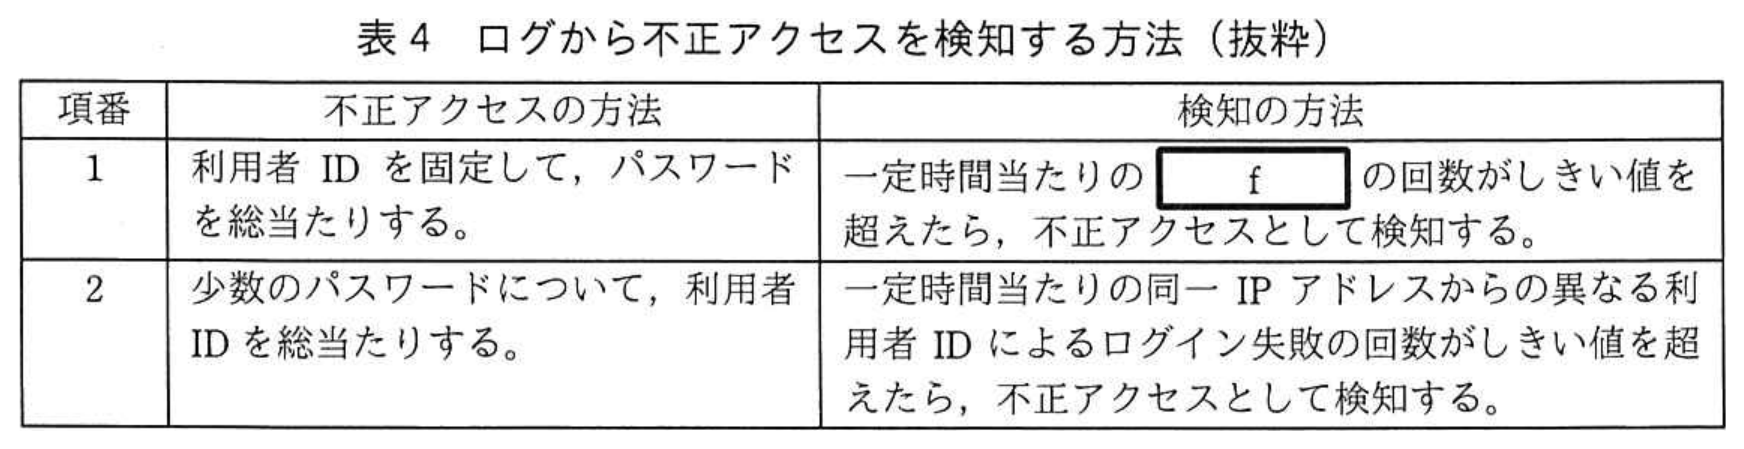
続いて,Yさんは,Gサービスが提供している,利用者IDとパスワードによる認証を利用した場合に,SIEMを利用してログから不正アクセスが検知できるかどうかを検討した。表4は,Yさんが考えた,ログから不正アクセスを検知する方法である。
 拡大
表4を確認したTさんは,いずれの不正アクセスもゆっくりと実行された場合には見逃すことがあることと,項番2については,⑤ほかの場合にも見逃すことがあることを指摘した。さらに,不正アクセスを防ぐには,多要素認証を採用する方がよいことと,多要素認証は,Gサービス単独では実現できないが,IDaaSとの連携で実現できることを説明した。
〔IDaaSとの連携による多要素認証の実現方式の検討〕
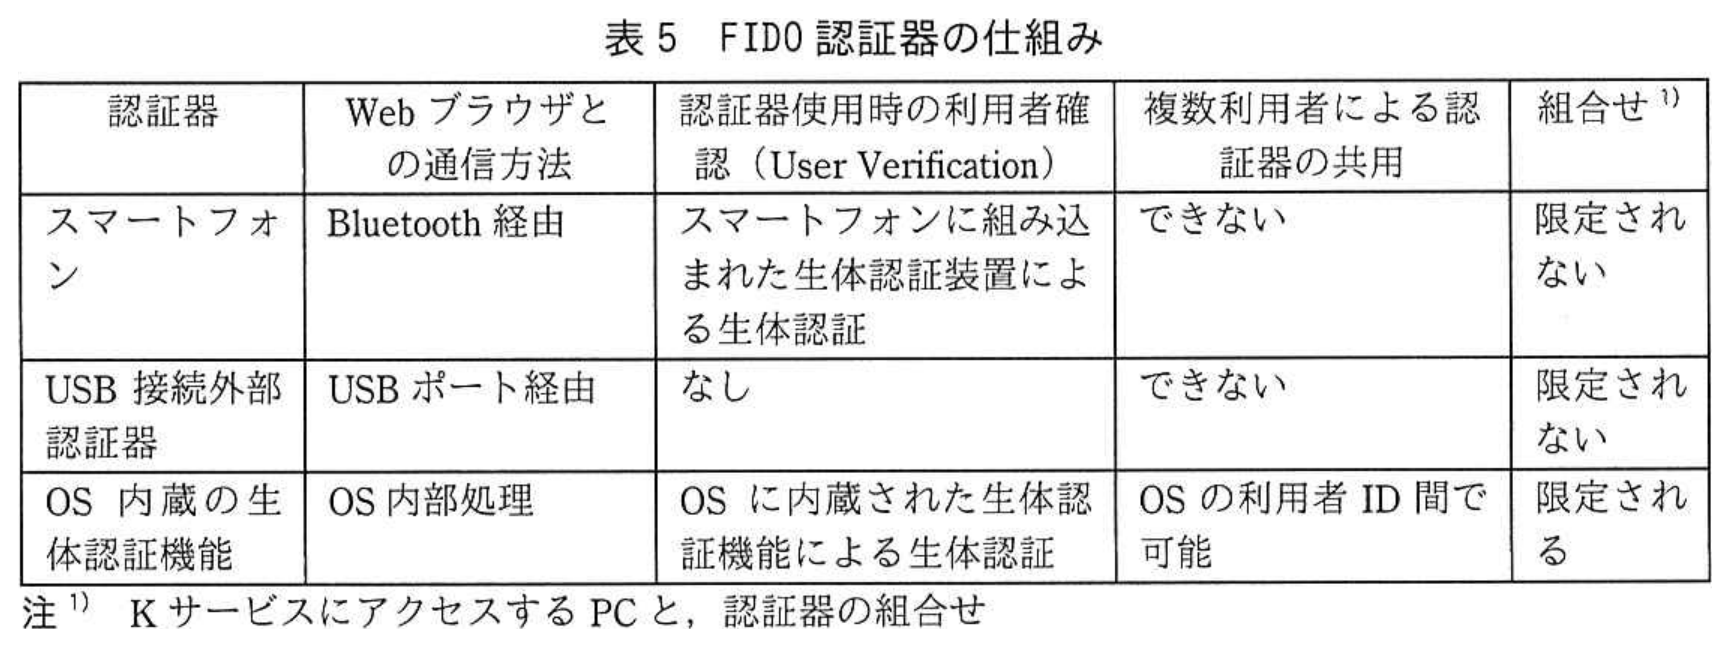
Yさんは,IDaaSとの連携による多要素認証の実現方式の検討を開始した。幾つかのIDaaSを検討した結果,国内の互いに地理的に離れた複数のデータセンタで運用されているKサービスとの連携による実現が最適であると考えた。Kサービスでは,様々な認証方式を選択できるが,Yさんは,Gサービスを利用した新たなファイル交換システム(以下,Eシステムという)には,FIDO認証が最もふさわしいと考え,FIDO認証器として何を選択するべきか,検討を開始した。まず,Kサービスで利用できるFIDO認証器の仕組みについて調査し,表5にまとめた。
 拡大
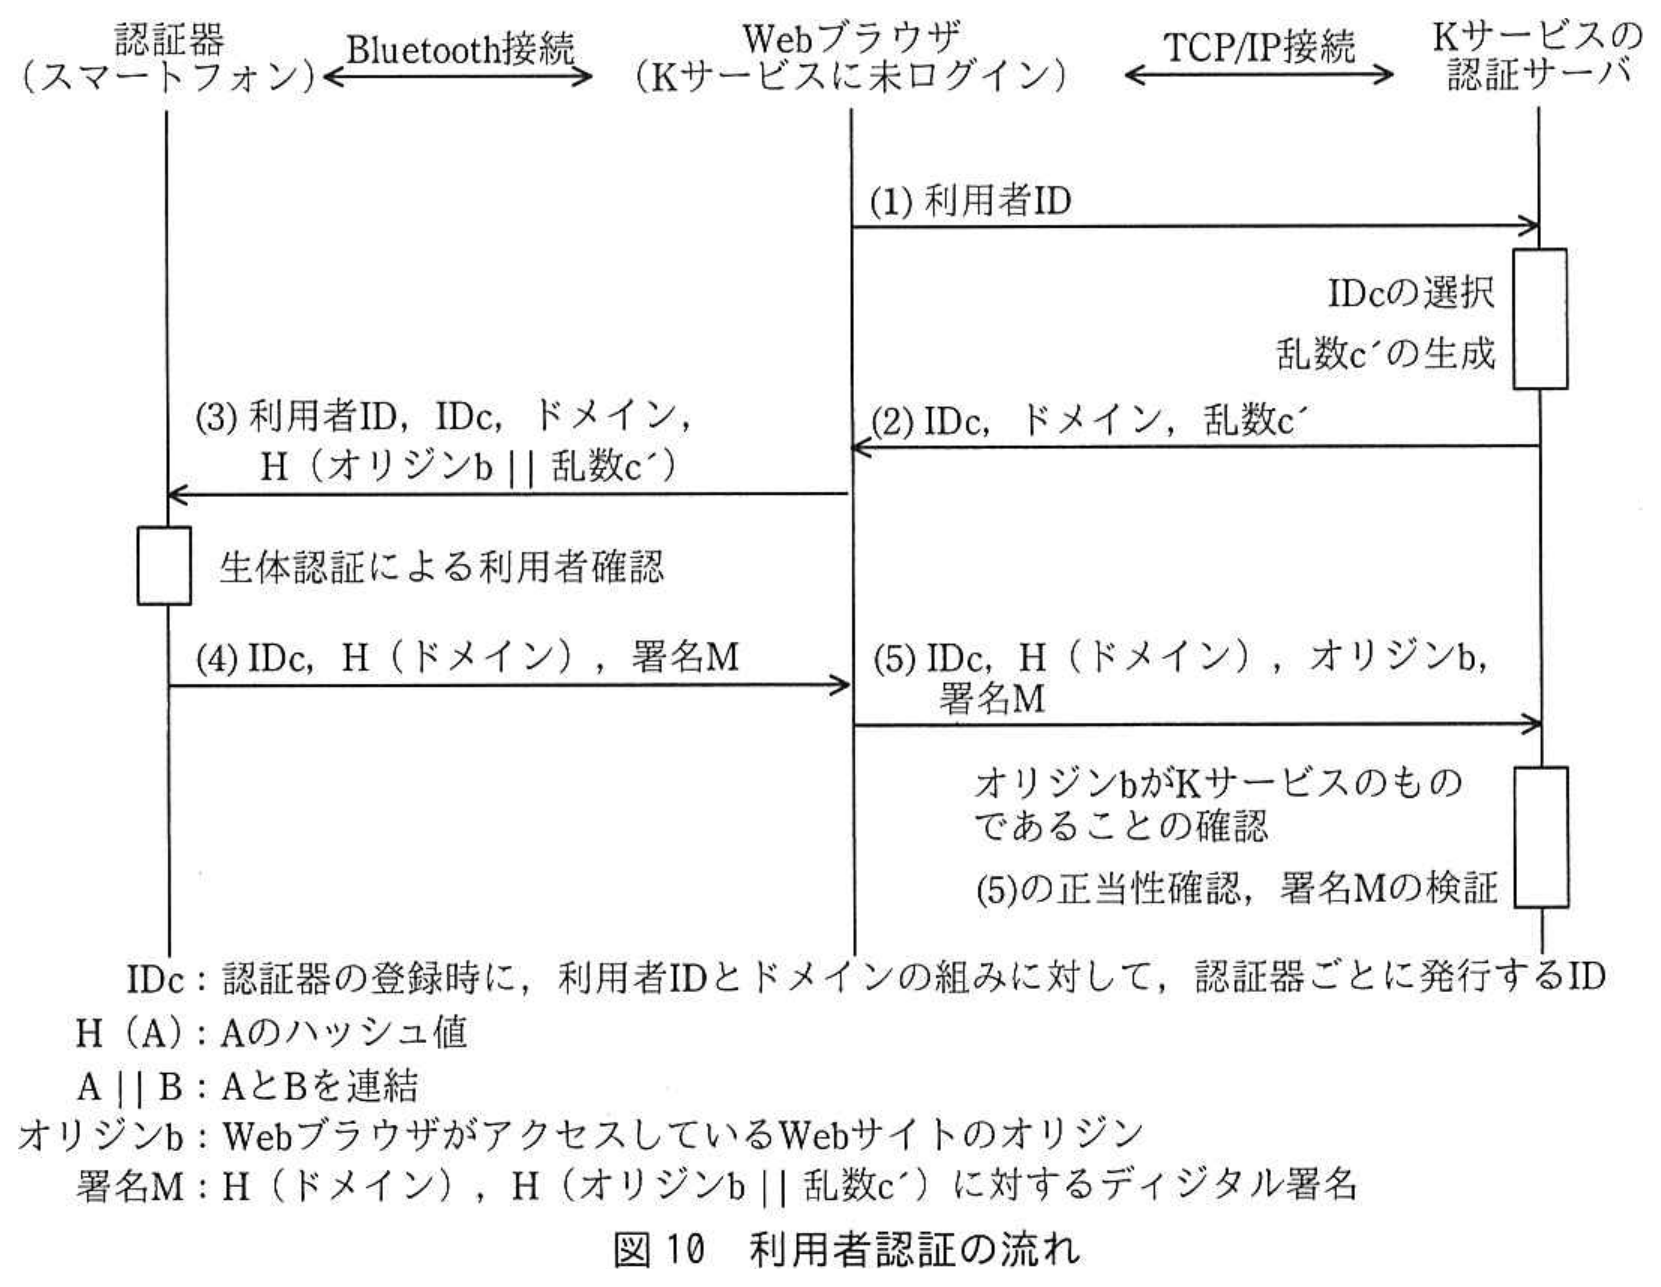
認証器としてスマートフォンを利用した場合の利用者認証の流れは図10のとおりであった。
 拡大
Yさんは,図10中の(3)〜(5)のメッセージの生成にオリジンbが使われていることについてTさんにその目的を尋ねた。Tさんは,攻撃者が,gするための特別なサーバをインターネット上に用意し,何らかの方法で被害者をそのサーバに誘導し,認証情報を不正に入手して悪用するという攻撃を防御するためだと答えた。
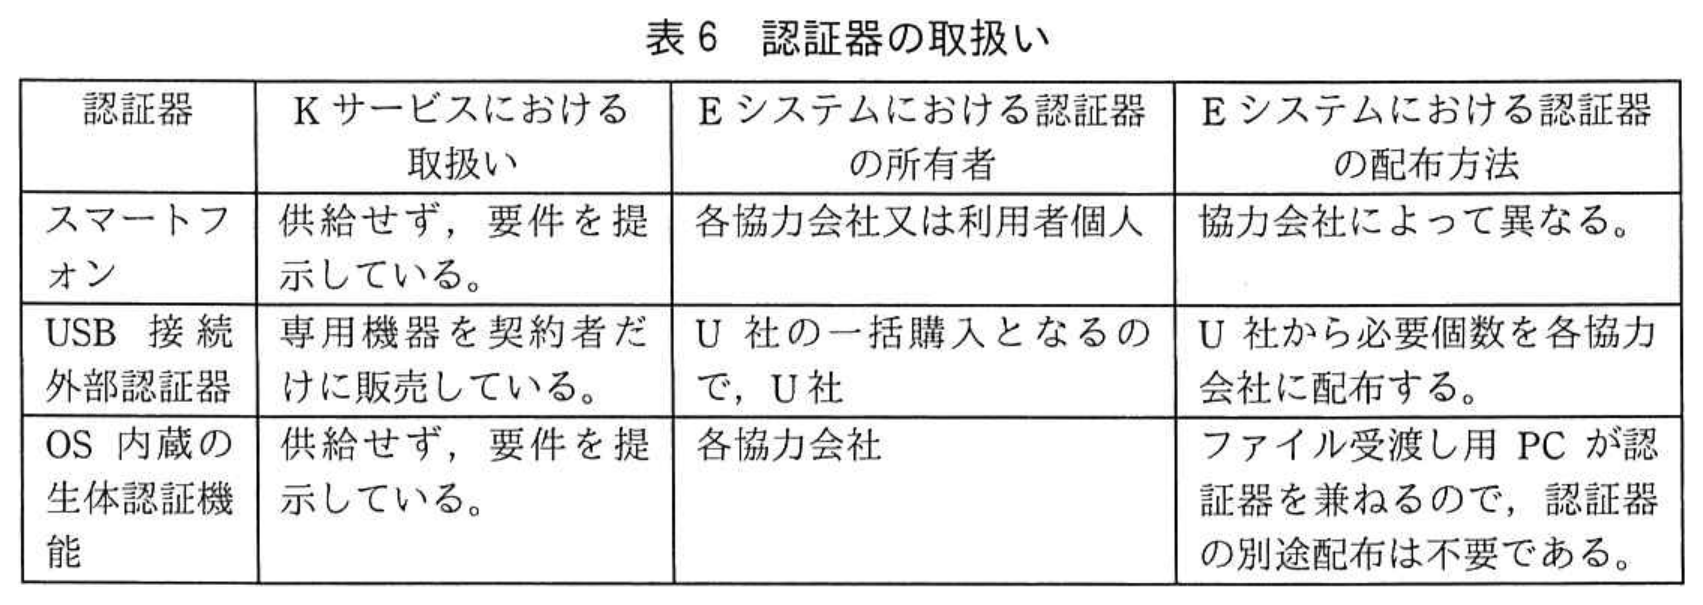
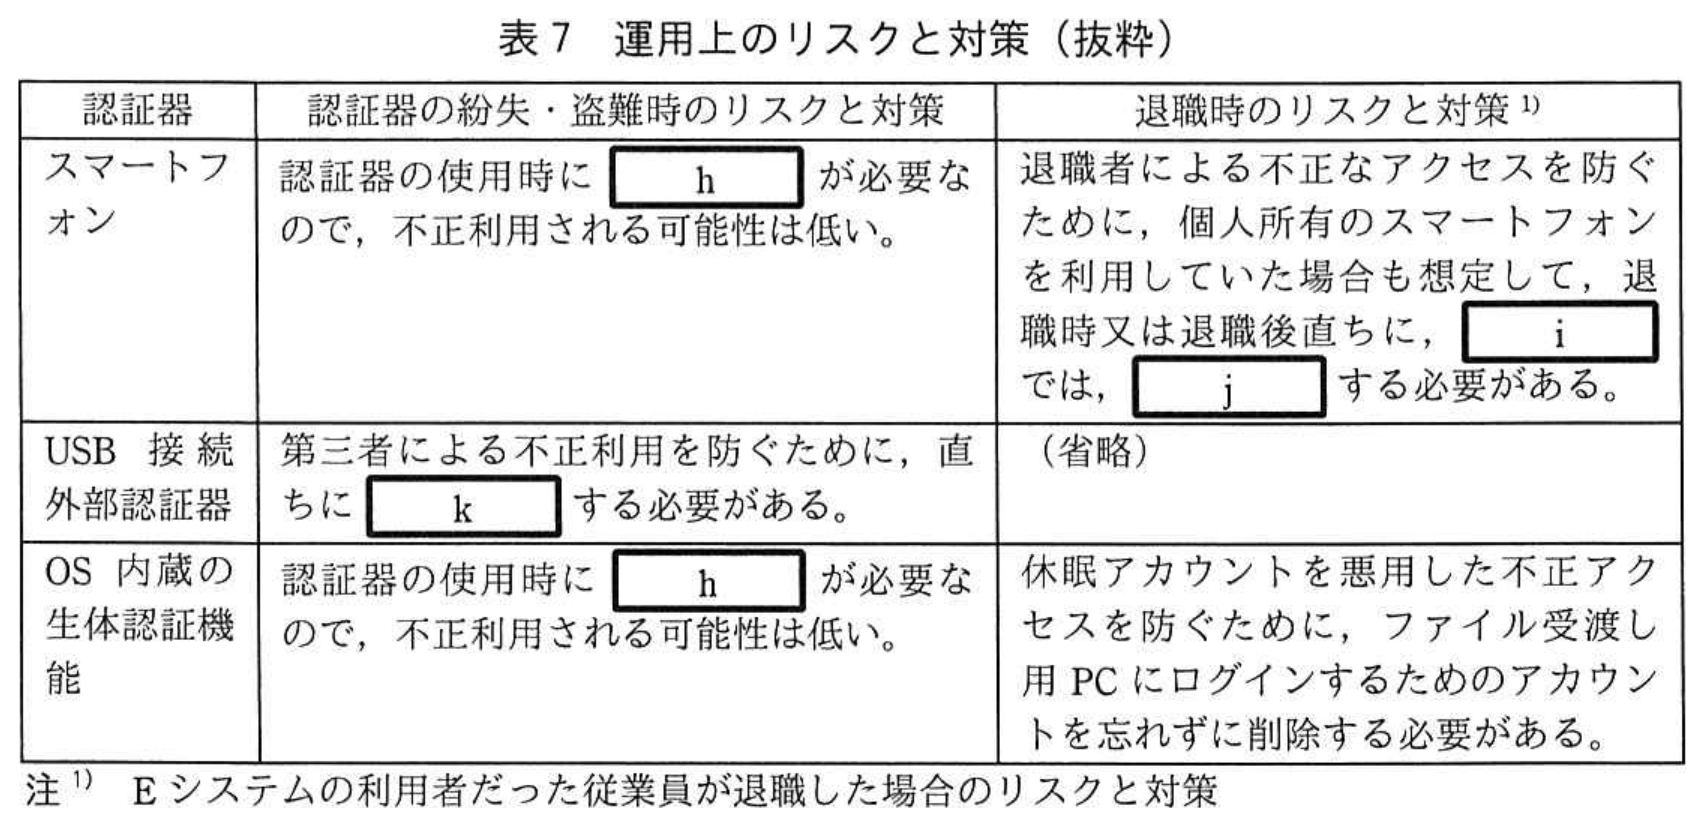
続いてYさんは,Eシステムにおいて,それぞれの認証器を使用した場合を想定し,認証器の取扱いを表6に,運用上のリスクと対策を表7にまとめた。
 拡大
 拡大
Yさんは,各認証器を比較し,次のようにまとめた。
・Kサービスのアカウントに対して認証器を登録する際は,いずれの認証器でも,不正がないように確認する必要があり,登録について大きな差はない。
・USB接続外部認証器は,紛失・盗難に備えた体制を整えるのが難しいので,採用しない。
・スマートフォン及びOS内蔵の生体認証機能は,認証器として大きな差はないが,⑥Dシステムで要求されていたセキュリティ要件を技術的に実現できるので,OS内蔵の生体認証機能の方が望ましい。
上記からYさんは認証器としてOS内蔵の生体認証機能を採用することにした。
その後,Yさんは検討を続け,DシステムをEシステムに移行する案をまとめた。U社では,その案を承認し,Eシステムへの移行を開始した。
拡大図1 Dシステムに関係する機器の全体構成
拡大図2 XSS脆弱性が発見された箇所
拡大図3 XSS脆弱性の報告(抜粋)
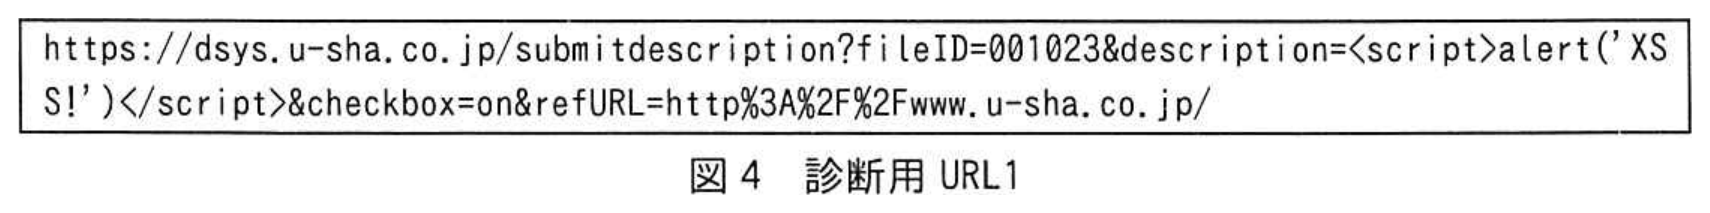
拡大図4 診断用URL1
拡大図5 診断用URL1を入力した時のHTTPレスポンスのボディ部
拡大図6 診断用URL2
拡大図7 診断用URL2を入力した時のHTTPレスポンスのボディ部
拡大図8 診断用URL3
拡大図9 診断用URL3を入力した時のHTTPレスポンスのボディ部
拡大表1 Gサービスの概要
拡大表2 項目1の検討結果
拡大表3 提供しているログ
拡大表4 ログから不正アクセスを検知する方法(抜粋)
拡大表5 FIDO認証器の仕組み
拡大図10 利用者認証の流れ
拡大表6 認証器の取扱い
拡大表7 運用上のリスクと対策(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記述問題
制限字数:4 字以内
〔Dシステムの脆弱性診断〕について,図5中のa,bに入れる適切な文字列を,それぞれ4字で答えよ。
0 / 4 文字
設問1 (2)記号・選択式
〔Dシステムの脆弱性診断〕について,図6中及び図7中のcに入れる適切な文字列を,解答群の中から選び,記号で答えよ。
【選択肢】 クリックして選択(複数選択可)
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問2 (1)記述問題
制限字数:45 字以内
〔Dシステムの脆弱性対策〕について,本文中の下線①(図3で特定されたXSS脆弱性を解消するためのUアプリの改修)について,改修方法を45字以内で具体的に述べよ。
0 / 45 文字
設問2 (2)記述問題
制限字数:40 字以内
〔Dシステムの脆弱性対策〕について,本文中の下線②(指定したスクリプトファイルの実行だけを許可する)について,実行が許可されるのはどのようなスクリプトファイルか。40字以内で述べよ。
0 / 40 文字
設問2 (3)記述問題
〔Dシステムの脆弱性対策〕について,本文中の下線③(実行が制限されてしまうスクリプト)について,実行が制限されてしまうのはどのようなスクリプトか。30字以内で述べよ。また,変更後の呼出し方法を50字以内で具体的に述べよ。
0 文字
設問3 (1)記号・選択式
〔項目1の検討〕について,本文中のd,eに入れる適切な字句を,解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3 (2)記述問題
制限字数:40 字以内
〔項目1の検討〕について,本文中の下線④(Gサービスを経由して協力会社との間で受け渡すファイルの内容を保護するという観点で,どのような措置が当社として取り得るか)について,取り得る措置を40字以内で述べよ。
0 / 40 文字
設問4 (1)記述問題
制限字数:20 字以内
〔項目2の検討〕について,表4中のfに入れる適切な内容を20字以内で答えよ。
0 / 20 文字
設問4 (2)記述問題
制限字数:40 字以内
〔項目2の検討〕について,本文中の下線⑤(ほかの場合にも見逃すことがある)について,ほかの場合とはどのような場合か。40字以内で述べよ。
0 / 40 文字
設問5 (1)記述問題
制限字数:20 字以内
〔IDaaSとの連携による多要素認証の実現方式の検討〕について,本文中のgに入れる適切な内容を,20字以内で具体的に答えよ。
0 / 20 文字
設問5 (2)記述問題
制限字数:10 字以内
〔IDaaSとの連携による多要素認証の実現方式の検討〕について,表7中のh〜kに入れる,適切な内容を,それぞれ10字以内で答えよ。
0 / 10 文字
設問5 (3)記述問題
制限字数:50 字以内
〔IDaaSとの連携による多要素認証の実現方式の検討〕について,本文中の下線⑥(Dシステムで要求されていたセキュリティ要件を技術的に実現できるので,OS内蔵の生体認証機能の方が望ましい)のように考えた理由は何か。50字以内で述べよ。
0 / 50 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和3年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。