情報処理安全確保支援士午後I 事例記述令和3年 秋期
午後I 問3
午後I 問3 PCのマルウェア対策
テーマ:PCのマルウェア対策
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大Q社は,従業員100名の金属加工会社である。Q社には,総務部,営業部及び技術部がある。
Q社では,全従業員にPCを貸与している。総務部員のPCは総務部LANに,営業部員のPCは営業部LANに,技術部員のPCは技術部LANに接続されている。業務に必要なソフトウェアを自らインストールして使用したいという各部からの要求に対応するために,貸与しているPCの従業員の利用者IDに管理者権限を付与している。
〔Q社のネットワーク構成〕
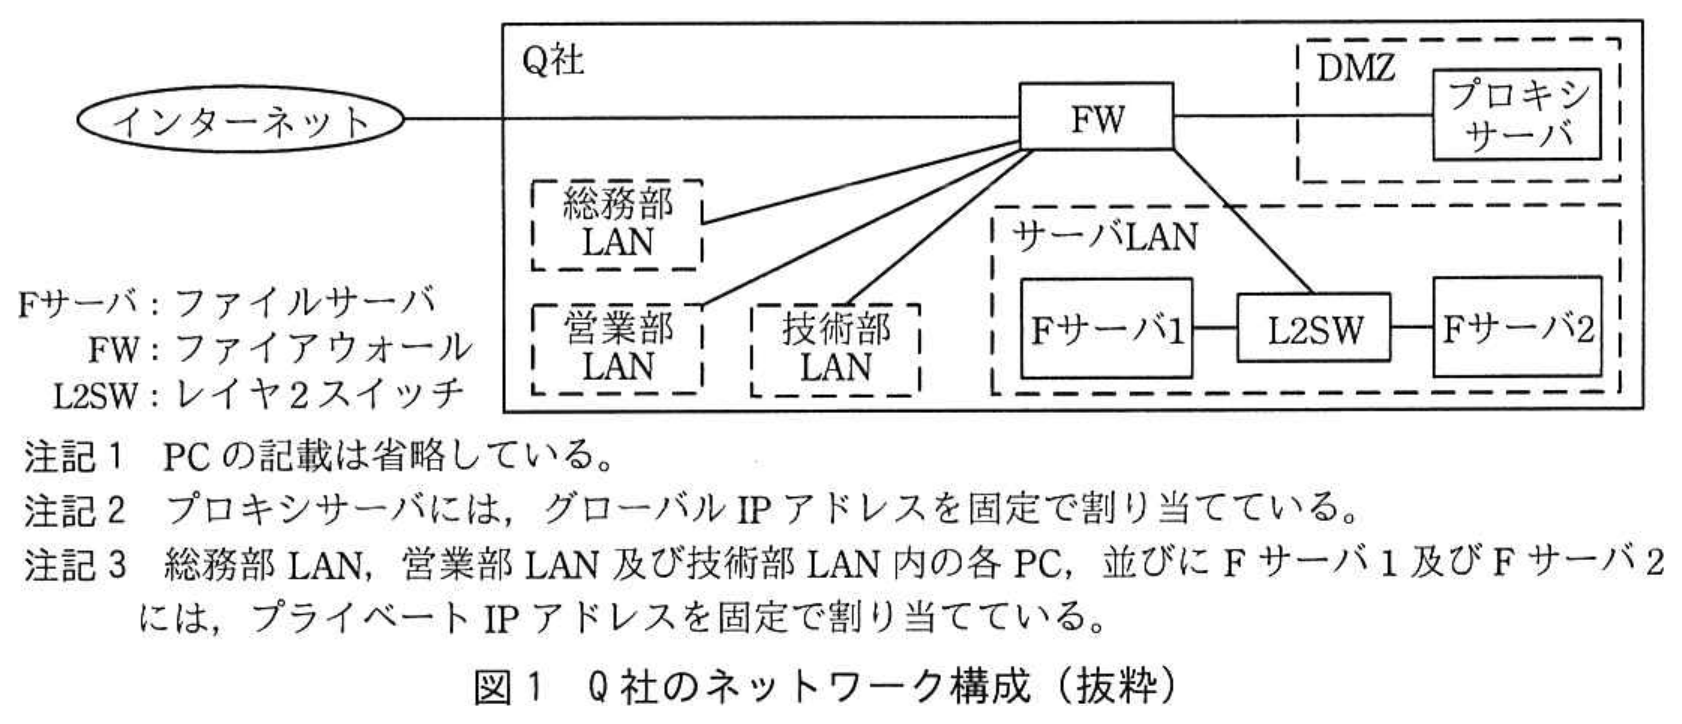
Q社の情報システムの管理は,総務部情報システム係のD主任とEさんが行っている。Q社のネットワーク構成を図1に示す。
 拡大
Fサーバ1及びFサーバ2には,PC上のWebブラウザを使ってアクセスする。利用者ID及びパスワードでログインした後,ファイルの格納及び取り出しが行える。Fサーバ1,Fサーバ2及びPCのそれぞれのhostsファイルには,プロキシサーバ,Fサーバ1及びFサーバ2のホスト名とIPアドレスが登録されている。
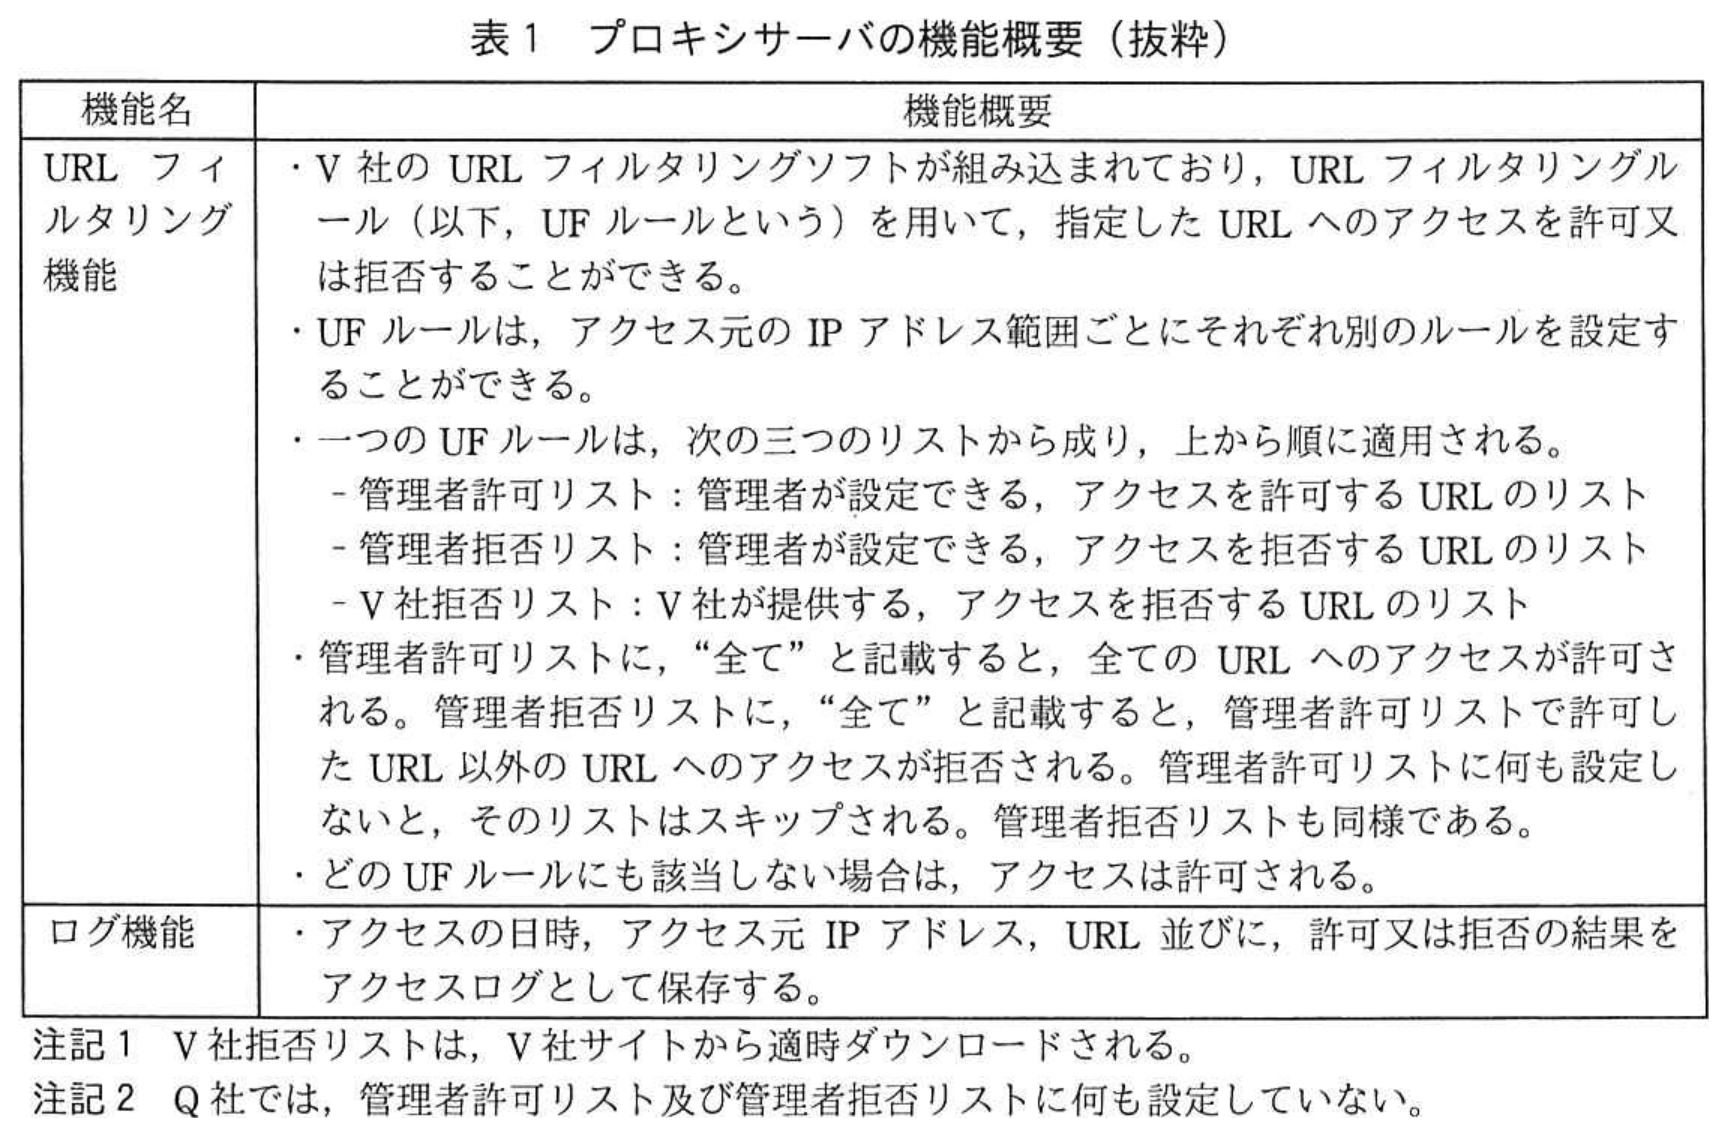
プロキシサーバの機能概要を表1に示す。
 拡大
Q社では,PC及びサーバに,V社のマルウェア対策ソフトを導入し,リアルタイムスキャンを有効にしている。マルウェア定義ファイルは,PCでは起動時及び毎朝9時に,サーバでは毎朝9時に,自動でV社のマルウェア定義ファイル配布サイト(以下,V社配布サイトという)にHTTPSで接続し,更新している。PCの利用者及びサーバの管理者は,マルウェア対策ソフトの画面の操作によってマルウェア定義ファイルを手動で更新することもできる。さらに,別のPCを用いてマルウェア定義ファイルをV社配布サイトから手動でダウンロードし,そのファイルを保存したDVD-Rを用いて更新することもできる。Fサーバ1及びFサーバ2がインターネットと通信するのは,マルウェア定義ファイルの更新時だけである。
Fサーバ1及びFサーバ2に,OS及びアプリケーションソフトウェアの脆弱性修正プログラムを適用する場合,Eさんが,各ベンダのサイトから脆弱性修正プログラムをPCにダウンロードしてDVD-Rに保存し,サーバに適用している。
Eさんは,週次アクセスログ調査として,毎週月曜日の10時に,前週の月曜日から日曜日までのFサーバ1及びFサーバ2へのアクセスログを調査している。
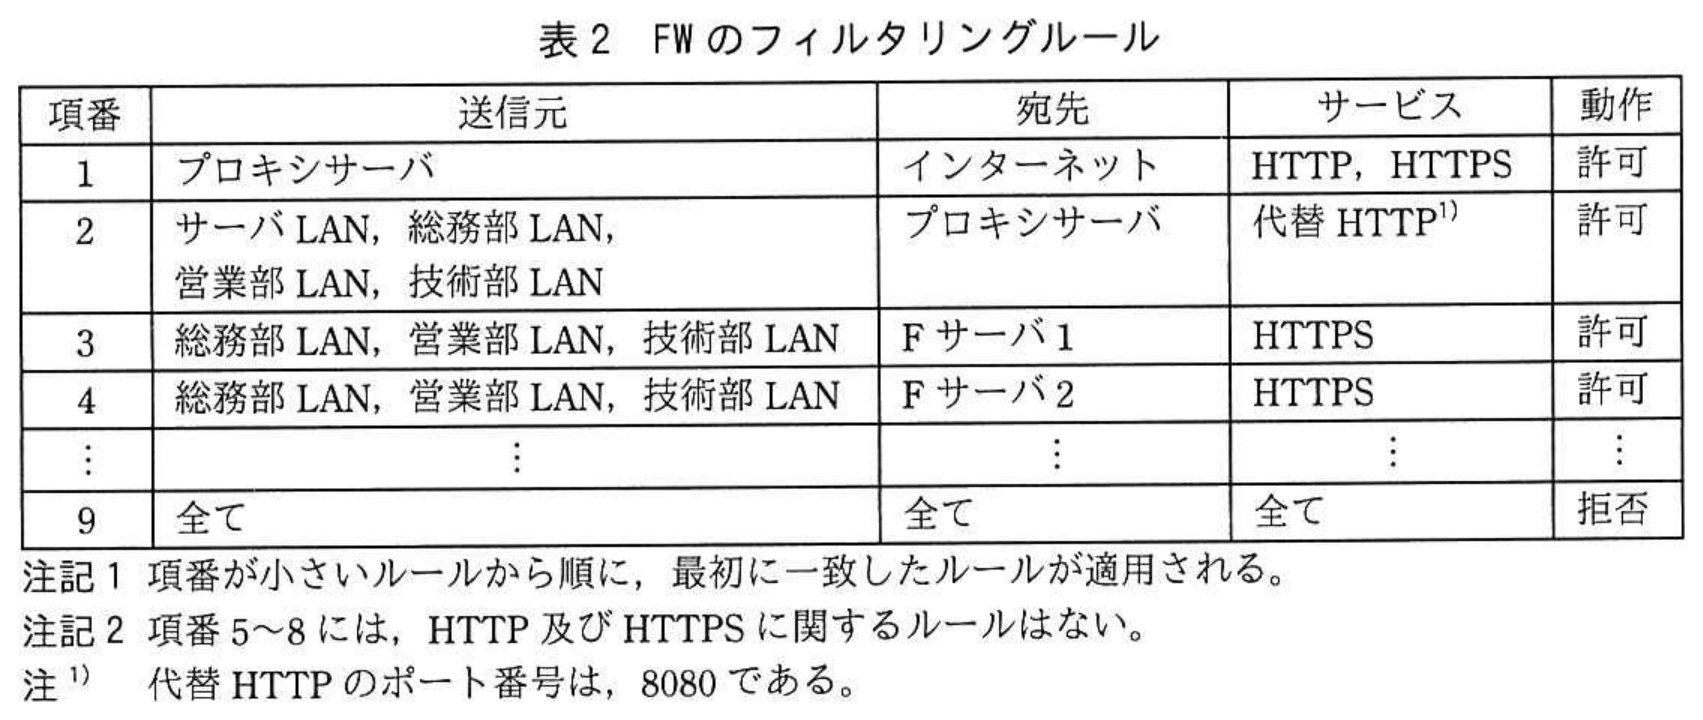
FWは,ステートフルパケットインスペクション型である。FWでは,アドレス変換機能を使用していない。FWのフィルタリングルールを表2に示す。
 拡大
〔不審なログインの発見と対応〕
Eさんが,12月9日月曜日に週次アクセスログ調査をしたところ,12月6日の11時から13時にFサーバ1及びFサーバ2にログインを試みて失敗した記録が多数見つかった。アクセス元は,営業部のGさんのPC(以下,PC-Gという)であった。Eさんが,10時40分にGさんに電話で問い合わせたところ,12月6日は,Fサーバ1及びFサーバ2にはログインを試みていないとのことであった。Eさんは,PC-Gがマルウェアに感染したおそれがあると考え,①マルウェア感染拡大防止のためのPC-Gの初動対応をGさんに指示した。また,Gさんへの代替PCの貸出しとPC-Gの回収を行い,PC-Gについてはマルウェア感染への対応として,ディジタルフォレンジックスによる調査を行うことにして②必要な情報を取得した。
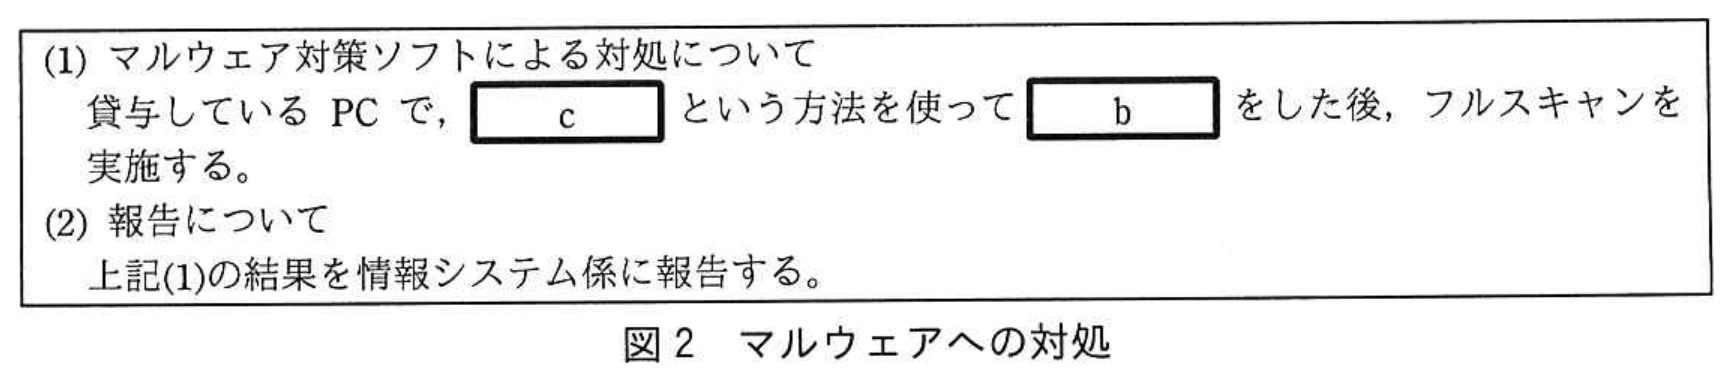
Eさんからマルウェア感染のおそれがあるという報告を受けたD主任は,PC-Gでaという方法を使ってbをした後に,フルスキャンを実施するようEさんに指示した。さらに,図2に示すマルウェアへの対処をQ社全体に指示することにした。
 拡大
Eさんは,PC-Gのフルスキャンで検出されたマルウェア(以下,マルウェアXという)の駆除を16時に完了した。Eさんは,マルウェアXへの感染の経緯を確認するために,GさんにPC-Gの使用状況をヒアリングした。
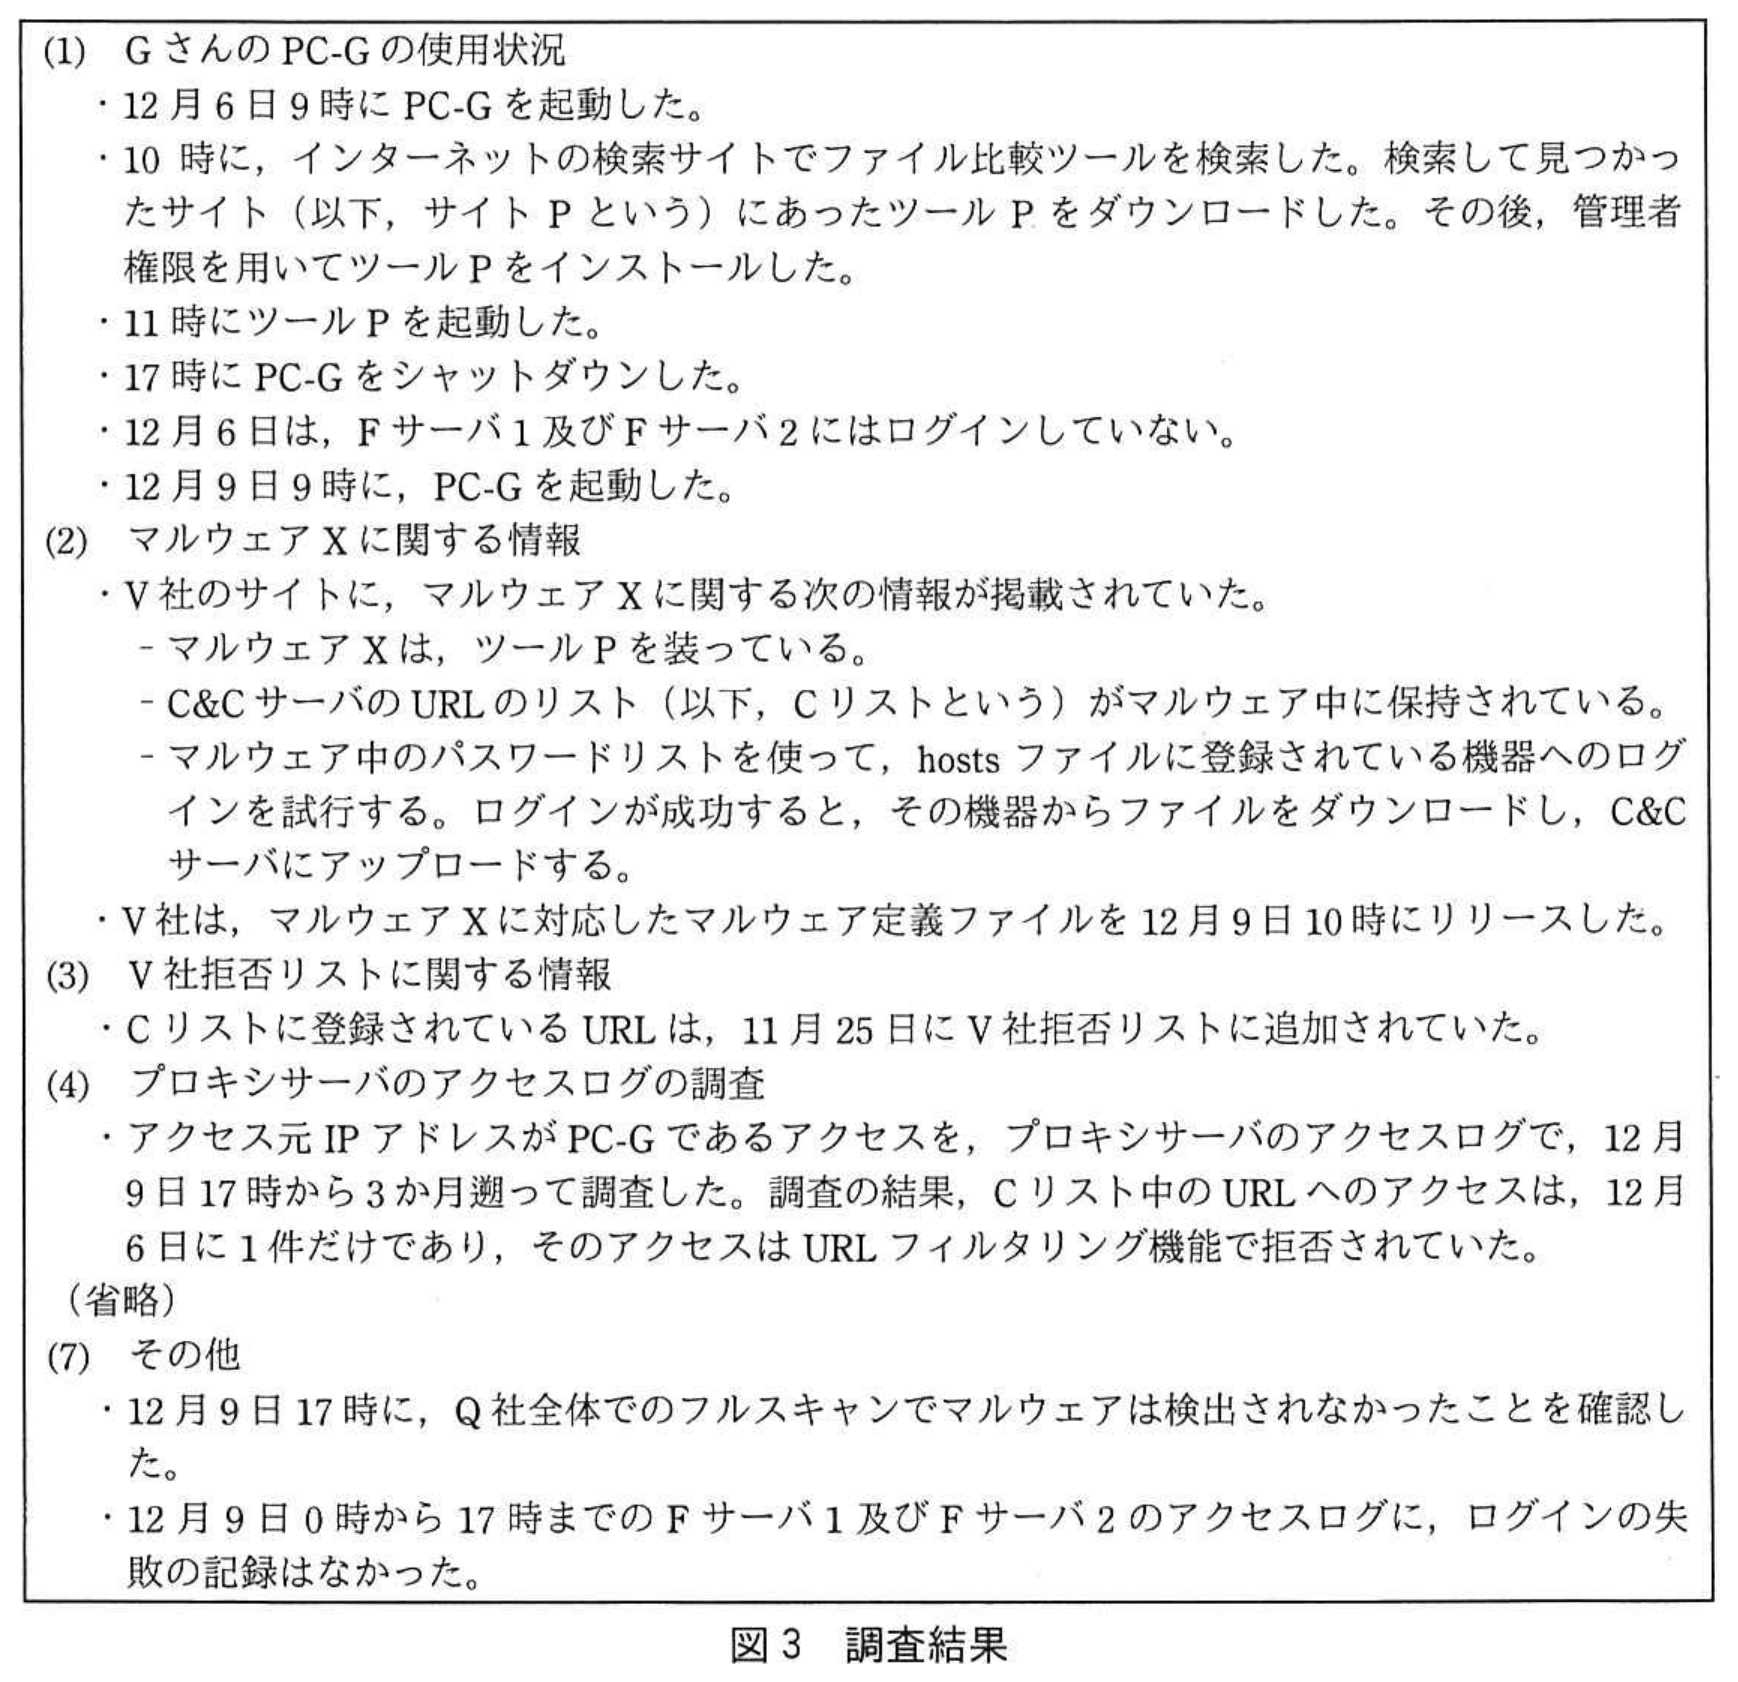
Eさんは,図3に示す調査結果を,12月10日の13時にD主任に報告した。
 拡大
報告を受けたD主任は,プロキシサーバに関して次の2点を指示した。
・Q社内からサイトPに接続できないようにするための管理者拒否リストの設定変更
・③プロキシサーバのアクセスログに関して調査すべき範囲の漏れをカバーするための追加調査
Eさんは,設定変更したこと,及び追加調査の結果,問題がなかったことをD主任に報告した。D主任とEさんは,図3,設定変更の実施及び追加調査の結果を総務部長に報告した。総務部長は,今回のマルウェアXの感染を踏まえ,追加のマルウェア対策の検討を指示した。D主任とEさんは,次の項目を検討することにした。
項目1:万が一マルウェアに感染した場合の被害拡大を防ぐ対策
項目2:マルウェア感染のリスクを低減する対策
〔項目1の検討〕
D主任とEさんは,PCがマルウェアに感染した場合,Fサーバ1及びFサーバ2にも影響があり得ると考えた。そこで,従業員が,所属している部以外のLANにPCを接続することを禁止した上で,FW及びプロキシサーバの設定変更の案を次のとおりまとめた。
・Fサーバ1の利用者を総務部員及び営業部員に,Fサーバ2の利用者を技術部員にそれぞれ振り分けて,④FWのフィルタリングルールのうちの二つのルールについて,送信元を変更する。
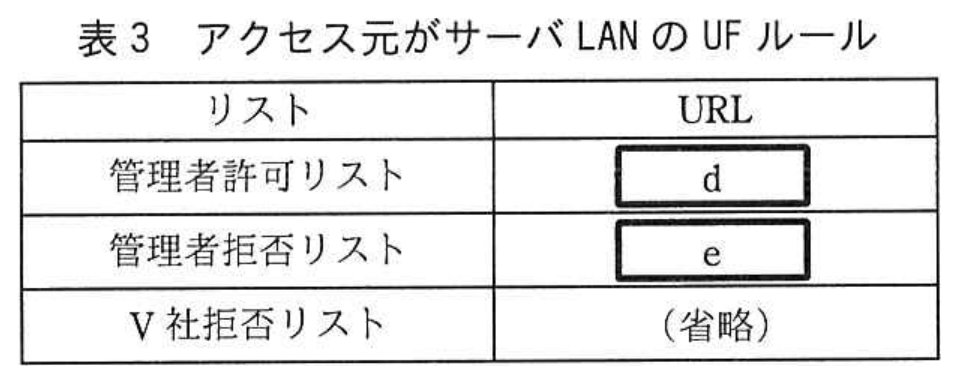
・サーバLANとインターネットとの間の通信を運用に必要なものだけにするために,アクセス元がサーバLANのUFルールを表3のとおりに設定する。
 拡大
D主任とEさんは,設定の変更は直ちに実施できると考え,変更内容を総務部長に報告し,許可を得て設定を変更した。
〔項目2の検討〕
D主任とEさんは,マルウェア感染のリスクを低減するために,管理者権限の付与は,情報システム係の利用者IDに限定するのがよいと考えた。さらに,あらかじめ登録した実行ファイルだけの実行を,ファイルのハッシュ値を比較することによって許可するソフトウェア(以下,Yソフトという)の導入を検討することにした。Eさんは,Yソフトを利用する上で注意点はないのかと,D主任に質問した。D主任は,次のように答えた。
・⑤ハッシュ値の登録変更が必要になる場合がある。
・⑥ある種のマルウェアでは実行を禁止できない。
D主任とEさんは,Yソフトのメリットとデメリットの確認,及び導入案の作成を進めた。
拡大図1 Q社のネットワーク構成(抜粋)
拡大表1 プロキシサーバの機能概要(抜粋)
拡大表2 FWのフィルタリングルール
拡大図2 マルウェアへの対処
拡大図3 調査結果
拡大表3 アクセス元がサーバLANのUFルール
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記述問題
制限字数:15 字以内
〔不審なログインの発見と対応〕について,(1)〜(4)に答えよ。
(1) 本文中の下線①について,初動対応の内容を15字以内で述べよ。
(1) 本文中の下線①について,初動対応の内容を15字以内で述べよ。
0 / 15 文字
設問1 (2)記述問題
制限字数:10 字以内
〔不審なログインの発見と対応〕について,(1)〜(4)に答えよ。
(2) 本文中の下線②について,どのような情報か。10字以内で答えよ。
(2) 本文中の下線②について,どのような情報か。10字以内で答えよ。
0 / 10 文字
設問1 (3)記述問題
〔不審なログインの発見と対応〕について,(1)〜(4)に答えよ。
(3) 本文中の a に入れる適切な方法を35字以内で,本文及び図2中の b に入れる適切な対応を20字以内で,図2中の c に入れる適切な方法を25字以内でそれぞれ述べよ。
(3) 本文中の a に入れる適切な方法を35字以内で,本文及び図2中の b に入れる適切な対応を20字以内で,図2中の c に入れる適切な方法を25字以内でそれぞれ述べよ。
0 文字
設問1 (4)記述問題
制限字数:25 字以内
〔不審なログインの発見と対応〕について,(1)〜(4)に答えよ。
(4) 本文中の下線③について,追加調査の範囲を25字以内で具体的に述べよ。
(4) 本文中の下線③について,追加調査の範囲を25字以内で具体的に述べよ。
0 / 25 文字
設問2 (1)記号・選択式
〔項目1の検討〕について,(1),(2)に答えよ。
(1) 本文中の下線④について,変更する二つのルールの項番と,それぞれの変更後のルールにおける送信元の内容を答えよ。
(1) 本文中の下線④について,変更する二つのルールの項番と,それぞれの変更後のルールにおける送信元の内容を答えよ。
※直接入力してください
設問2 (2)記号・選択式
〔項目1の検討〕について,(1),(2)に答えよ。
(2) 表3中の d,e に入れる適切な設定内容を答えよ。
(2) 表3中の d,e に入れる適切な設定内容を答えよ。
※直接入力してください
設問3 (1)記述問題
制限字数:30 字以内
〔項目2の検討〕について,(1),(2)に答えよ。
(1) 本文中の下線⑤について,どのような場合か。30字以内で具体的に述べよ。
(1) 本文中の下線⑤について,どのような場合か。30字以内で具体的に述べよ。
0 / 30 文字
設問3 (2)記述問題
制限字数:35 字以内
〔項目2の検討〕について,(1),(2)に答えよ。
(2) 本文中の下線⑥について,どのようなマルウェアか。35字以内で具体的に述べよ。
(2) 本文中の下線⑥について,どのようなマルウェアか。35字以内で具体的に述べよ。
0 / 35 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和3年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。