情報処理安全確保支援士午後II 事例記述令和4年 春期
午後II 問2
午後II 問2 クラウドサービスへの移行
テーマ:クラウドサービスへの移行
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
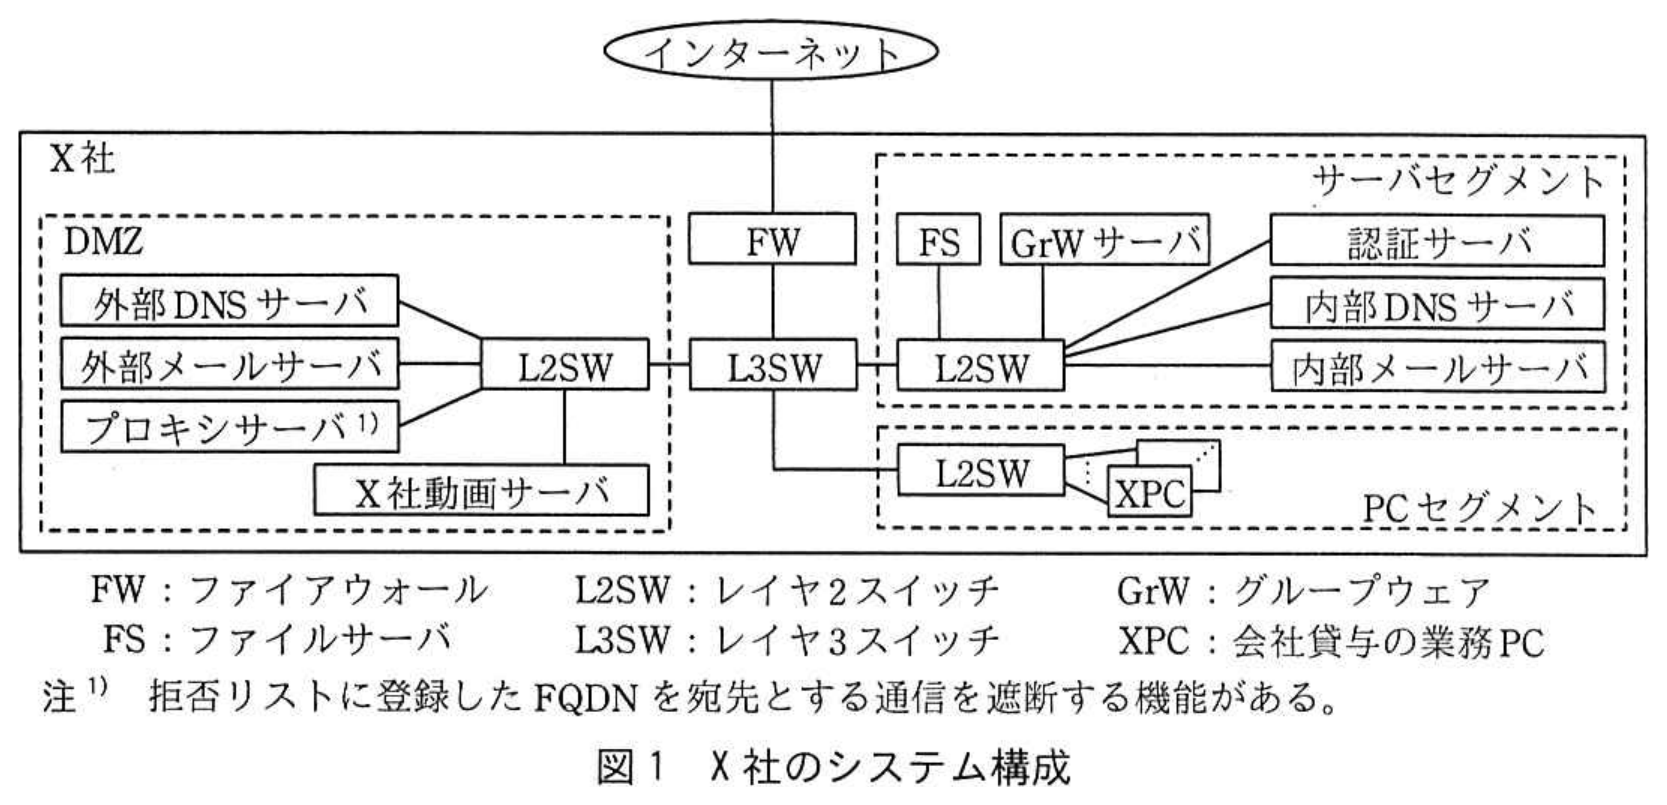
図表クリックで拡大X社は,従業員500名の情報サービス会社であり,5年前から動画投稿配信サービス(以下,動画サービスという)を提供している。動画サービスは,アカウント登録した会員が動画を投稿したり,投稿された動画を閲覧して評価したりすることができるサービスである。動画サービスは,Webサーバ(以下,動画サービスを提供するWebサーバをX社動画サーバという)を用いて提供されている。X社のシステム部は,X社のシステム全てを管理している。X社のシステム構成を図1に示す。
 拡大
XPCには,Webブラウザ,電子メール(以下,メールという)ソフト,GrW用クライアントソフトなどが導入されている。X社の従業員の認証は,認証サーバで行われており,XPC,GrWサーバ,FS,内部メールサーバへのシングルサインオン(以下,シングルサインオンをSSOという)を実現している。
X社のシステムでは,動画サービスの人気上昇による会員の増加に伴い,X社動画サーバの負荷が高くなっており,インターネット回線もひっ迫している。
X社の経営陣は,この問題への対策と併せて,セキュリティを強化するための抜本的な対策を検討するようシステム部に指示した。システム部のCさんが担当に指名され,セキュリティサービスを提供するW社から情報処理安全確保支援士(登録セキスぺ)のF氏を招き,助言を受けることになった。
〔抜本的な対策の検討〕
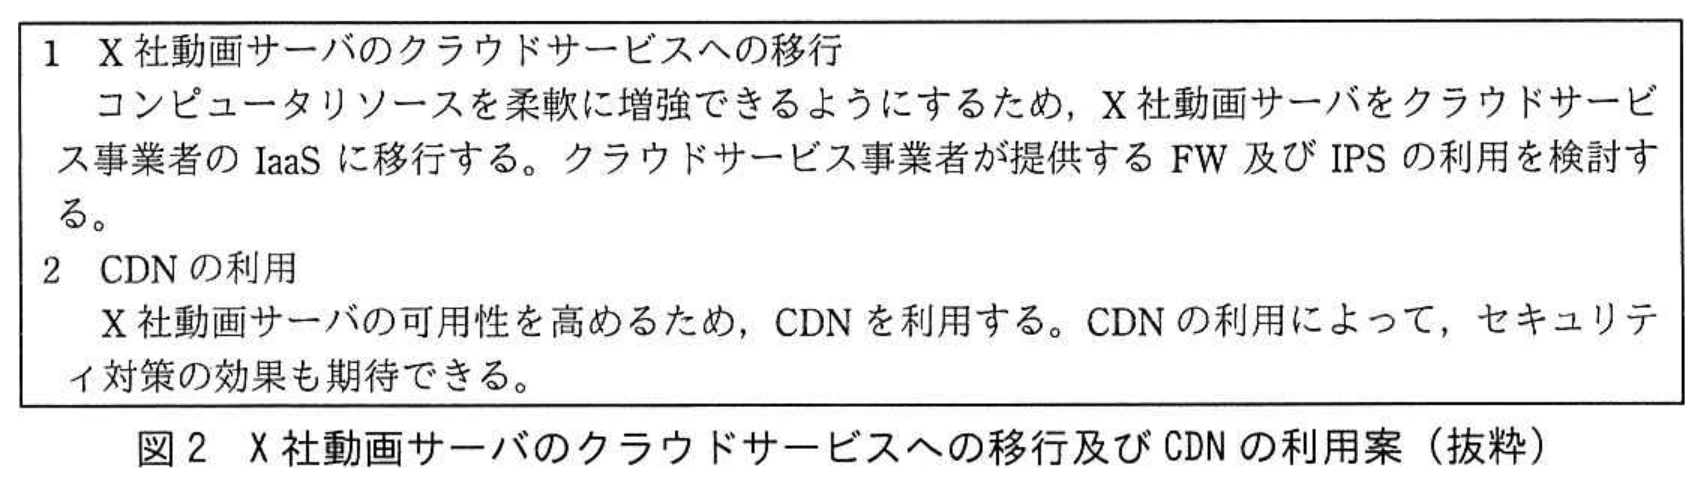
F氏は,X社動画サーバをクラウドサービスへ移行し,さらに,Content Delivery Network(CDN)を利用する案を図2のように提案した。
 拡大
次は,図2の2についてのCさんとF氏の会話である。
Cさん:X社動画サーバでの動画配信にCDNを利用すると,どのように動画が配信されるようになりますか。
F氏:CDNでは,インターネット上にaサーバというサーバを分散配置して,動画配信を要求した端末に最も近いaサーバから動画を配信するようにします。aサーバは,動画配信を要求されたとき,要求された動画を保持していれば代理応答し,保持していなければ動画を保持しているX社動画サーバにアクセスして動画を取得し,応答します。多くの動画配信が代理応答されるので,X社動画サーバの負荷が軽減されます。
Cさん:その仕組みによって,b攻撃への耐性も向上しますね。X社動画サーバでの動画配信にCDNを利用するには,どのようにすればよいでしょうか。
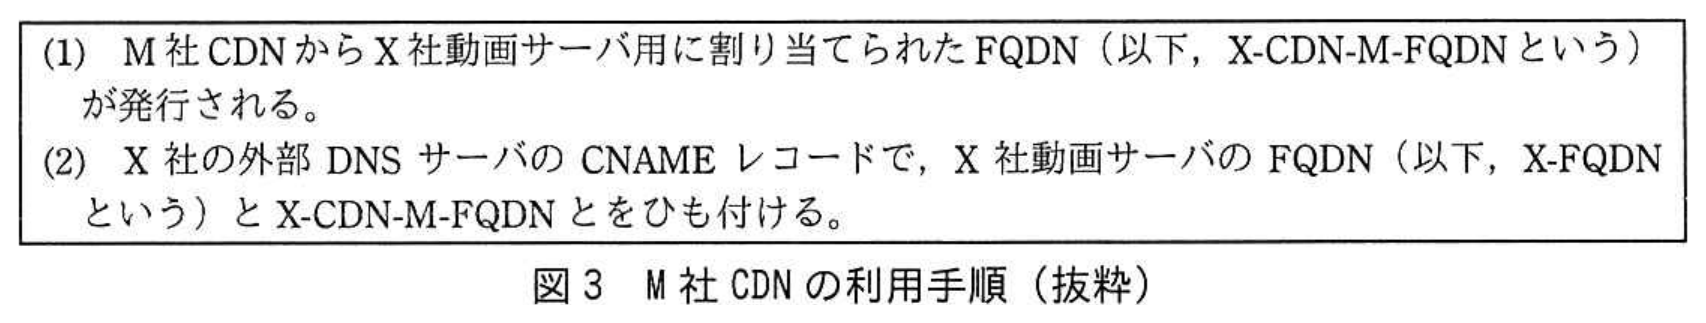
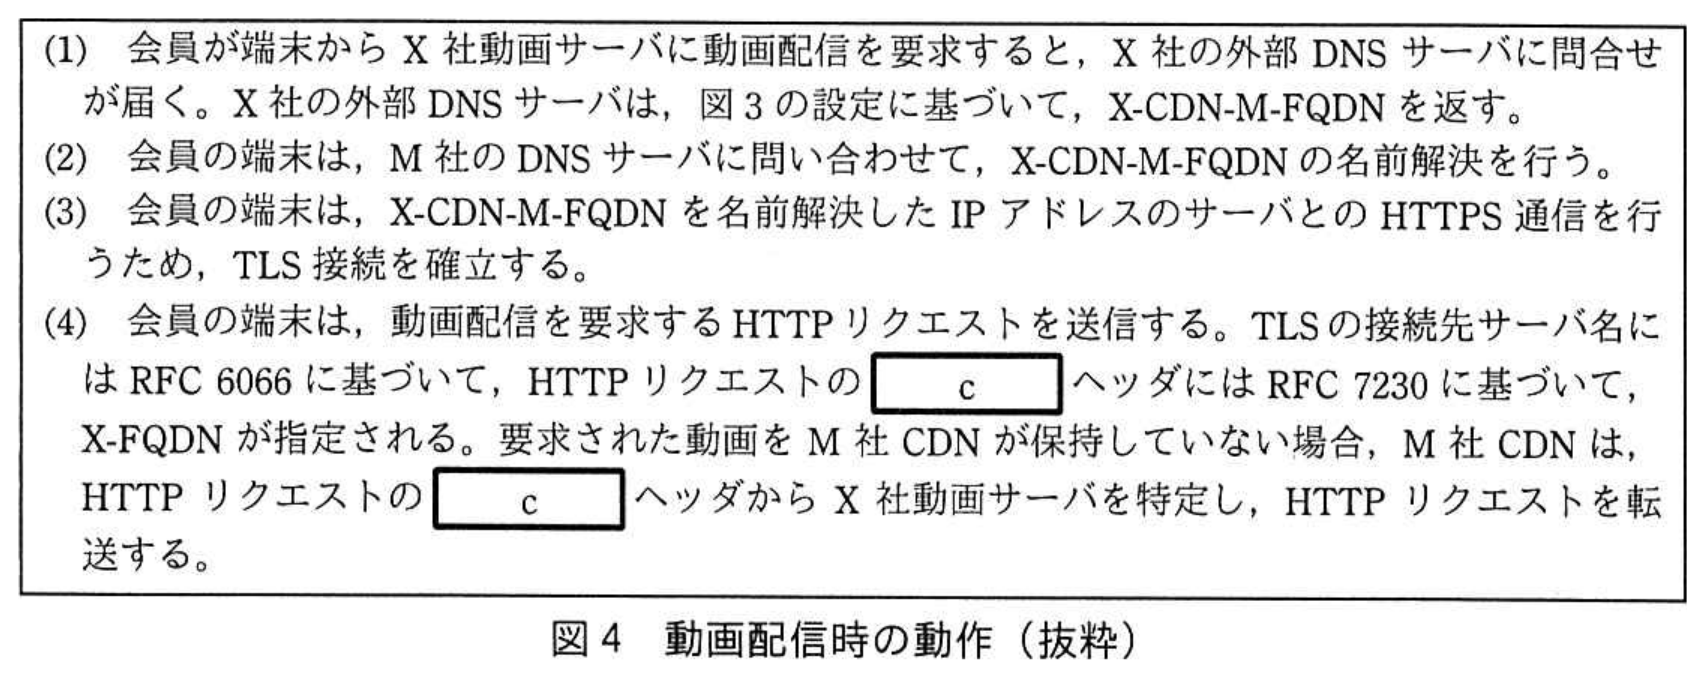
F氏:例えば,M社が提供しているCDNを採用した場合の利用手順は図3のようになり,動画配信時の動作は図4のようになります。
 拡大
 拡大
Cさん:理解しました。CDNを悪用する攻撃というのはあるのでしょうか。
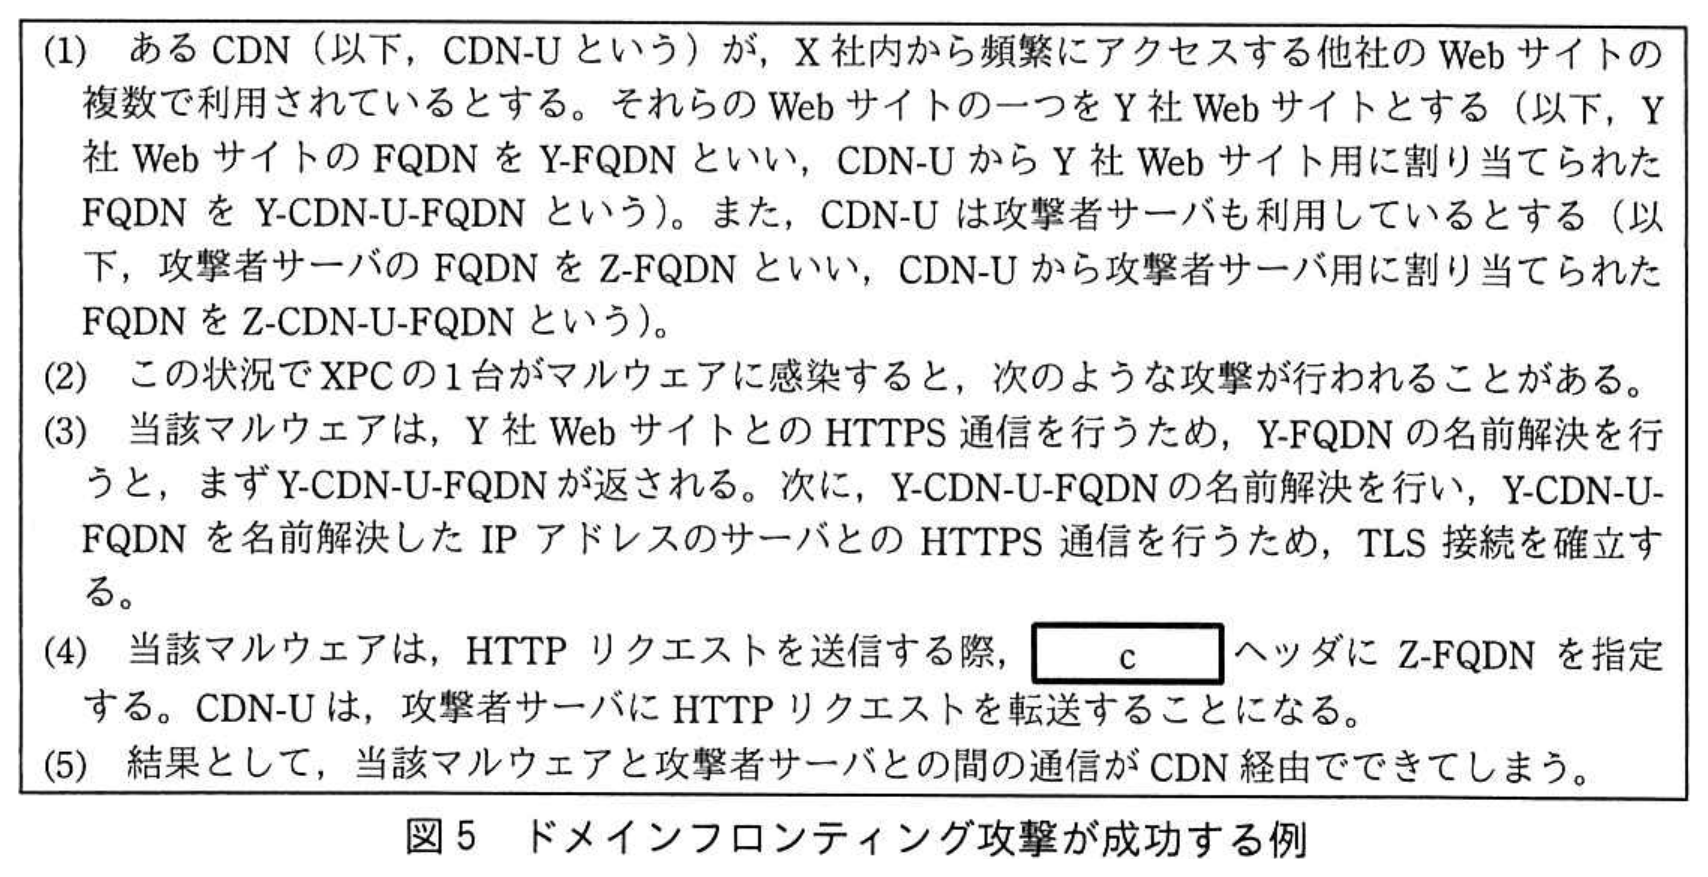
F氏:X社動画サーバのCDN利用に関するものではありませんが,CDNを悪用する攻撃の一つにドメインフロンティング攻撃があります。X社内のインターネット利用者をFWとプロキシサーバで保護するセキュリティ対策では,注意が必要です。どのようにして攻撃が成功するか,その例を図5に示します。
 拡大
Cさん:何か対策はあるのでしょうか。
F氏:攻撃者サーバに割り当てられたIPアドレスを宛先とする通信をFWで拒否しても,Z-FQDNをプロキシサーバの拒否リストに登録しても,図5の(5)の通信は遮断できません。①Y-CDN-U-FQDNを名前解決したIPアドレスを宛先とする通信をFWで拒否すると,複数のWebサイトが閲覧できなくなる影響があります。通信内容を監視して遮断するなどセキュリティ強化を進めているCDN事業者もありますが,進めていない事業者もあります。X社では,FW又はプロキシサーバを,アウトバウンド通信の復号及び高機能な通信解析ができるものに替え,dとHTTPリクエスト中のcヘッダの値が一致していることを検証して,一致していなければ遮断するという対策を検討してもよいでしょう。
Cさん:分かりました。
システム部は,X社動画サーバのクラウドサービスへの移行及びCDNの利用案について経営陣に報告した。この案は経営陣に承認され,X社動画サーバの移行が開始された。
〔他のサーバのクラウドサービスへの移行案〕
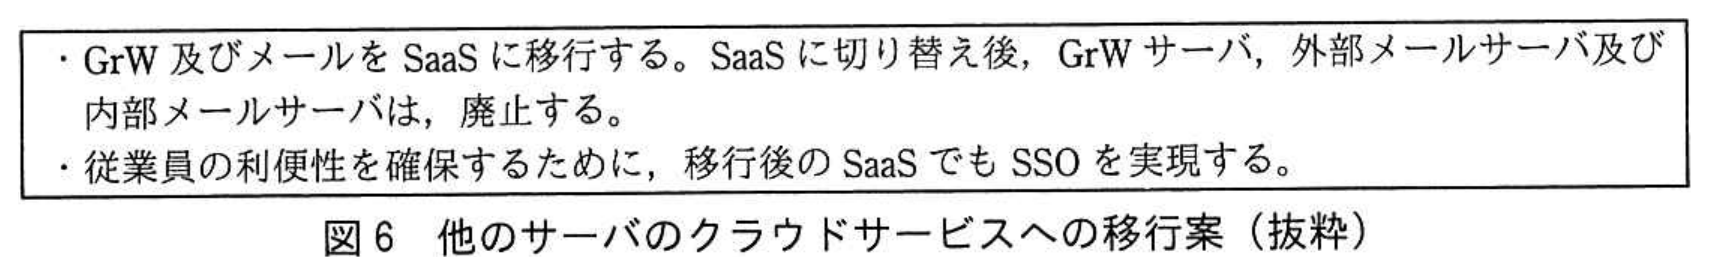
X社動画サーバの移行が完了し,CDNの利用も開始された。X社動画サーバに関する課題が解決されると,経営陣は,自社が保有する他のサーバについてもクラウドサービスへの移行を検討するようシステム部に指示した。システム部では,図6に示すクラウドサービスへの移行案を作成した。
 拡大
〔SSOの現状〕
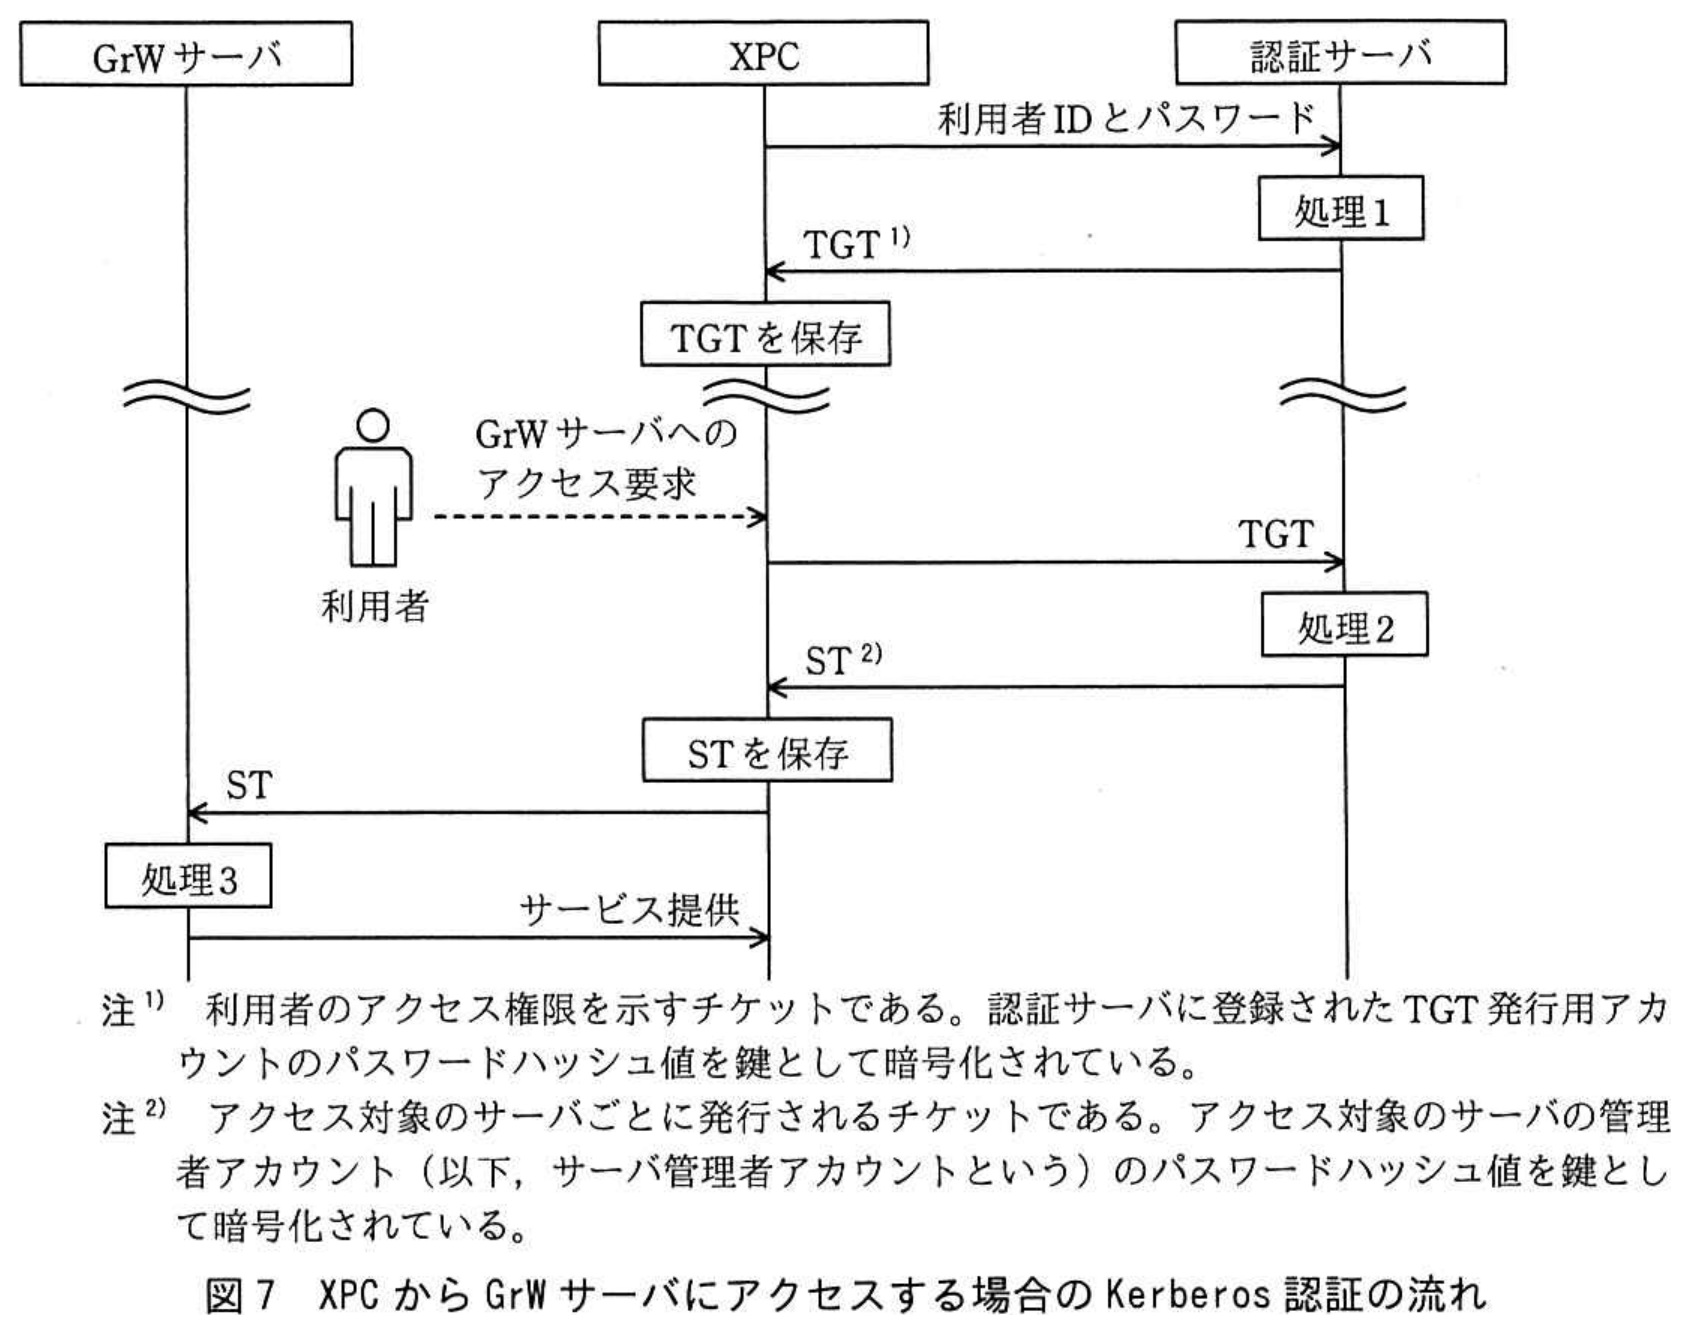
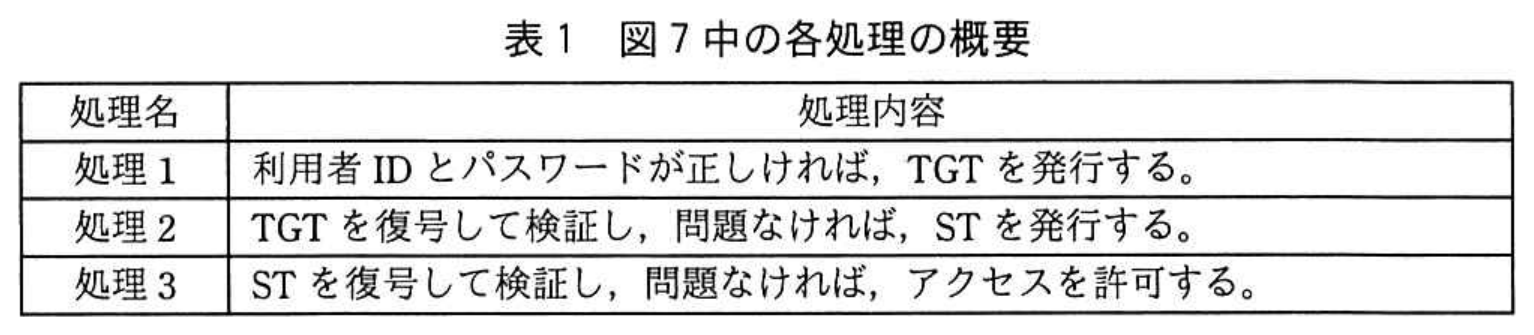
X社では,Kerberos認証でSSOが実現されている。XPCからGrWサーバにアクセスする場合のKerberos認証の流れを図7に,図7中の各処理の概要を表1に示す。
 拡大
 拡大
次は,図7についてのCさんとF氏の会話である。
Cさん:Kerberos認証に対する攻撃はあるのでしょうか。
F氏:幾つかあります。二つ説明しましょう。一つ目は,TGT,STの偽造攻撃です。TGT又はSTが偽造されると,サーバが不正アクセスされて危険です。現在,TGTの偽造については,認証サーバ側での対策が進んでいます。一方,②STの偽造については,認証サーバ側で検知することができません。
Cさん:リスクがありますね。
F氏:二つ目は,サーバ管理者アカウントのパスワードを解読して不正にログインする攻撃です。XPCからSTが奪取され,不正アクセスに悪用されても,不正アクセスされる範囲は限定されます。しかし,奪取されたSTに対してサーバ管理者アカウントのパスワードの総当たり攻撃が行われ,それが成功すると,当該サーバ管理者アカウントでアクセスできるサーバが乗っ取られてしまいます。この総当たり攻撃は,③サーバ側でログイン連続失敗時のアカウントロックを有効にしていても対策になりません。
Cさん:分かりました。
〔SaaSでのSSOの実現〕
Cさんは,GrW及びメールのSaaSへの移行後のSSOの実現方法をF氏に尋ねた。次は,その際のF氏とCさんの会話である。
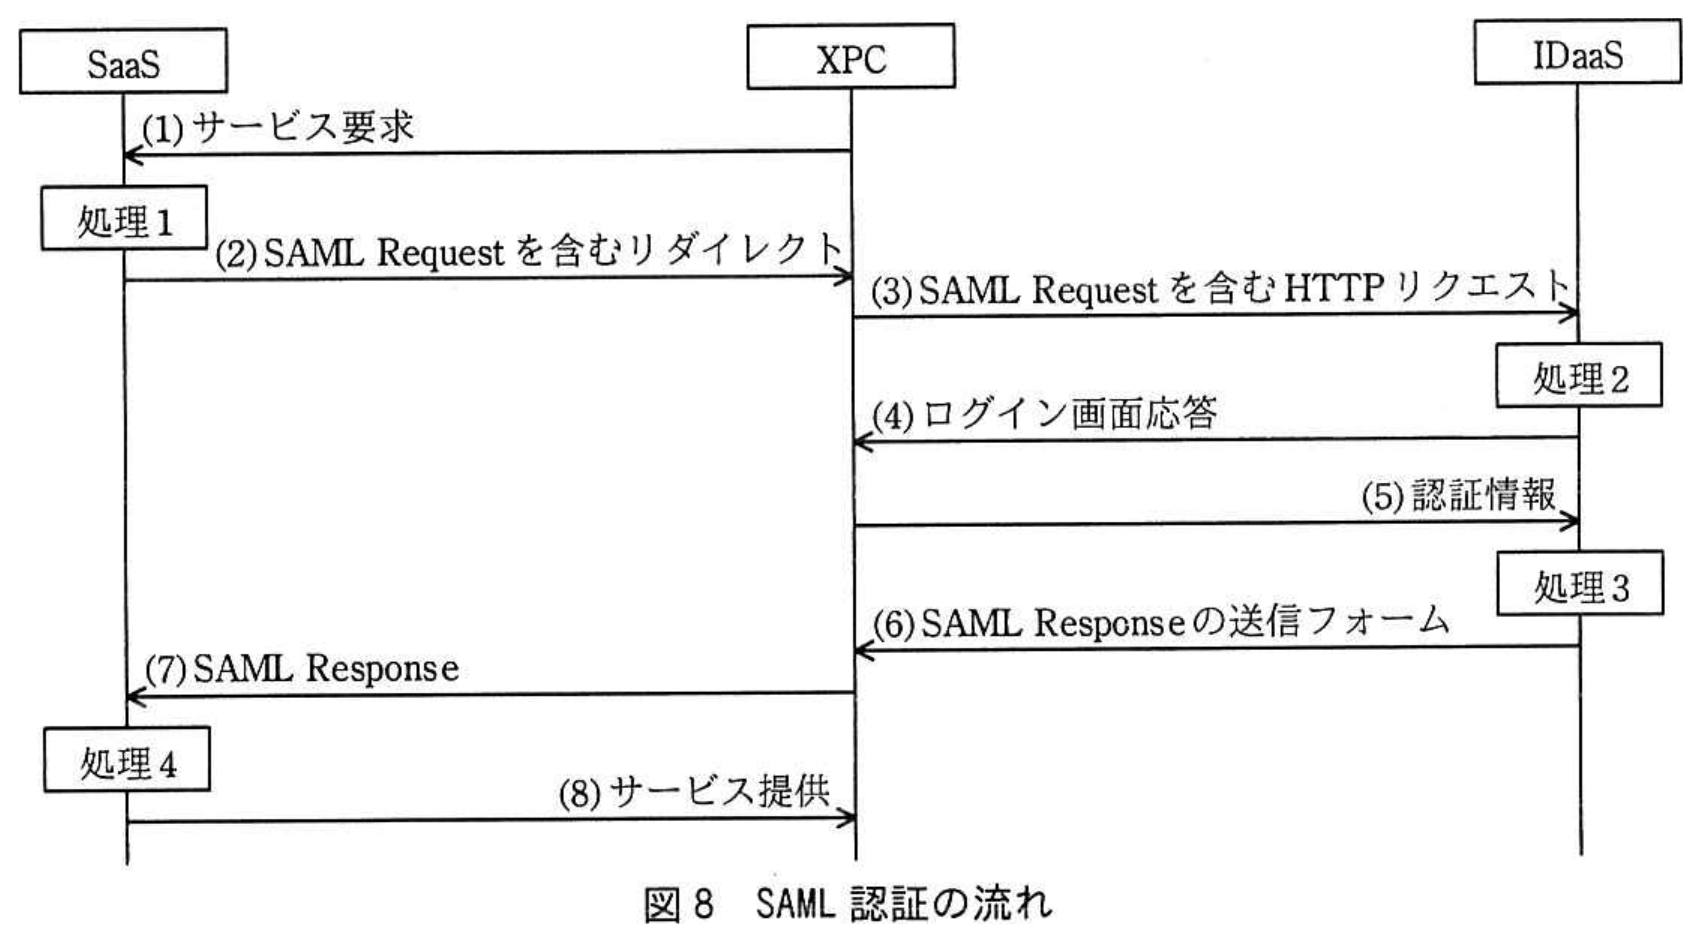
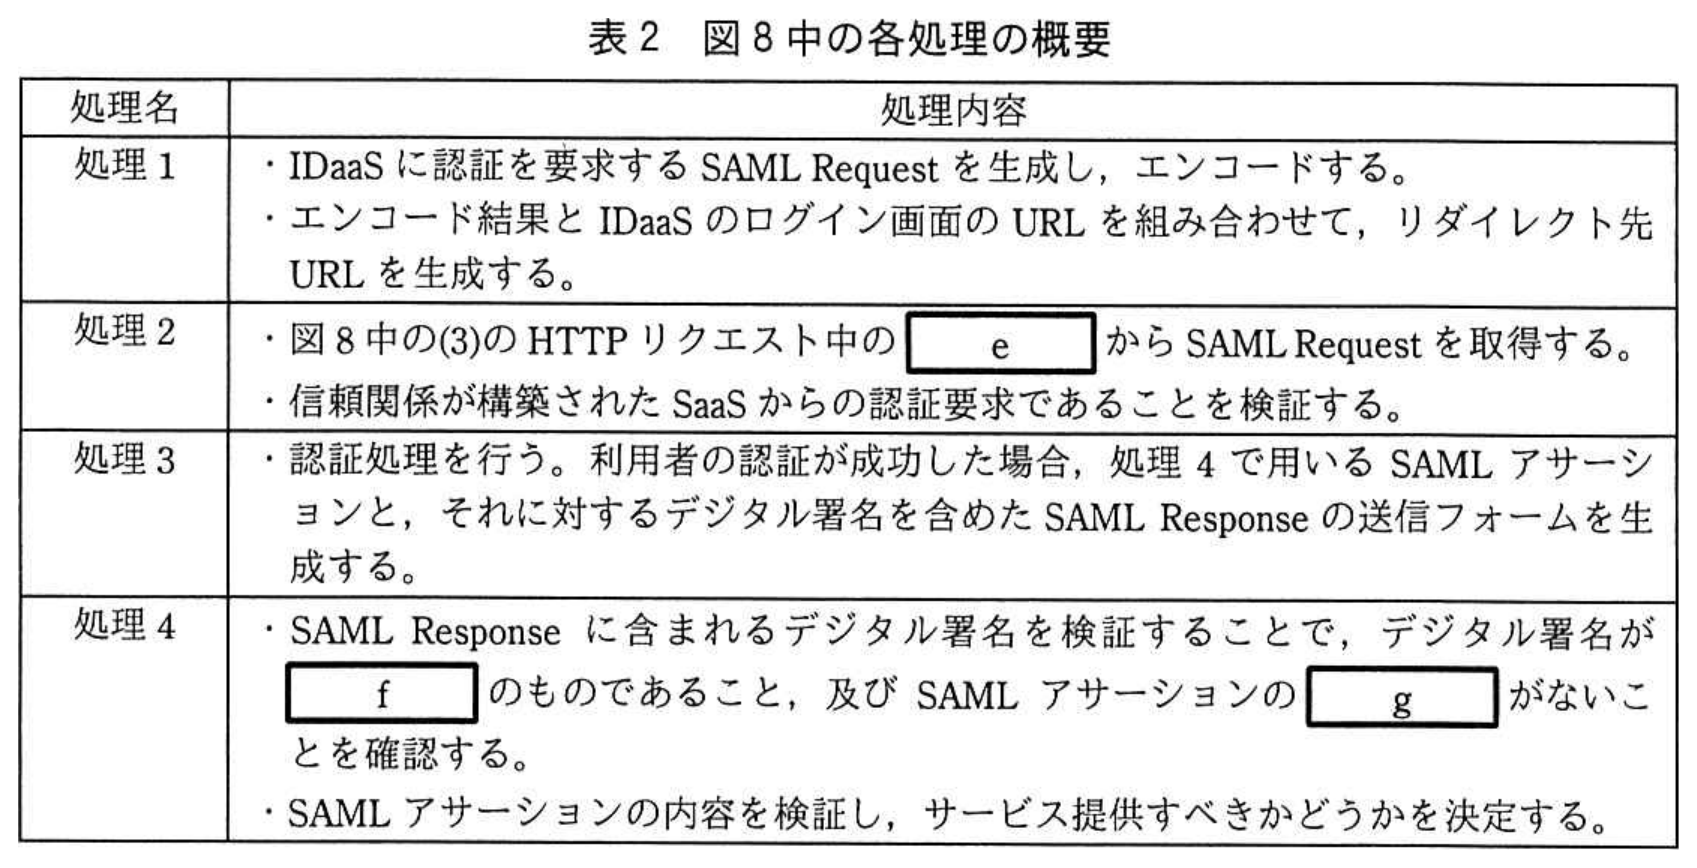
F氏:IDaaSの利用を提案します。多くのIDaaSでは,Kerberos認証ではなくSAML認証をサポートしています。SaaS側がSAML認証をサポートしていれば,SAML認証を用いたSSOが可能です。SAML認証の流れを図8に,図8中の各処理の概要を表2に示す。
 拡大
 拡大
Cさん:事前の準備はありますか。
F氏:IDaaSとSaaSとの間で事前に情報を共有しておく必要があります。事前に共有する情報は,SAMLアサーションで用いる属性,図8中の処理hで用いるURL,図8中の処理i及び処理jにおいて必要なデジタル証明書などがあります。
Cさんは,F氏の提案を受け,SAML認証をサポートしているIDaaSを調査した。同時に,GrWサービス及びメールサービスを提供し,かつ,SAML認証をサポートしているSaaSを調査した。調査の結果,G社のSaaSとIDaaS(以下,G社のGrWサービスをGrW-G,メールサービスをメール-G,IDaaSをIDaaS-Gという)に移行することを経営陣に提案した。この案は経営陣に承認され,GrW-G及びメール-Gへの移行並びにIDaaS-GでのSSOの準備が開始された。
〔従業員からの要望〕
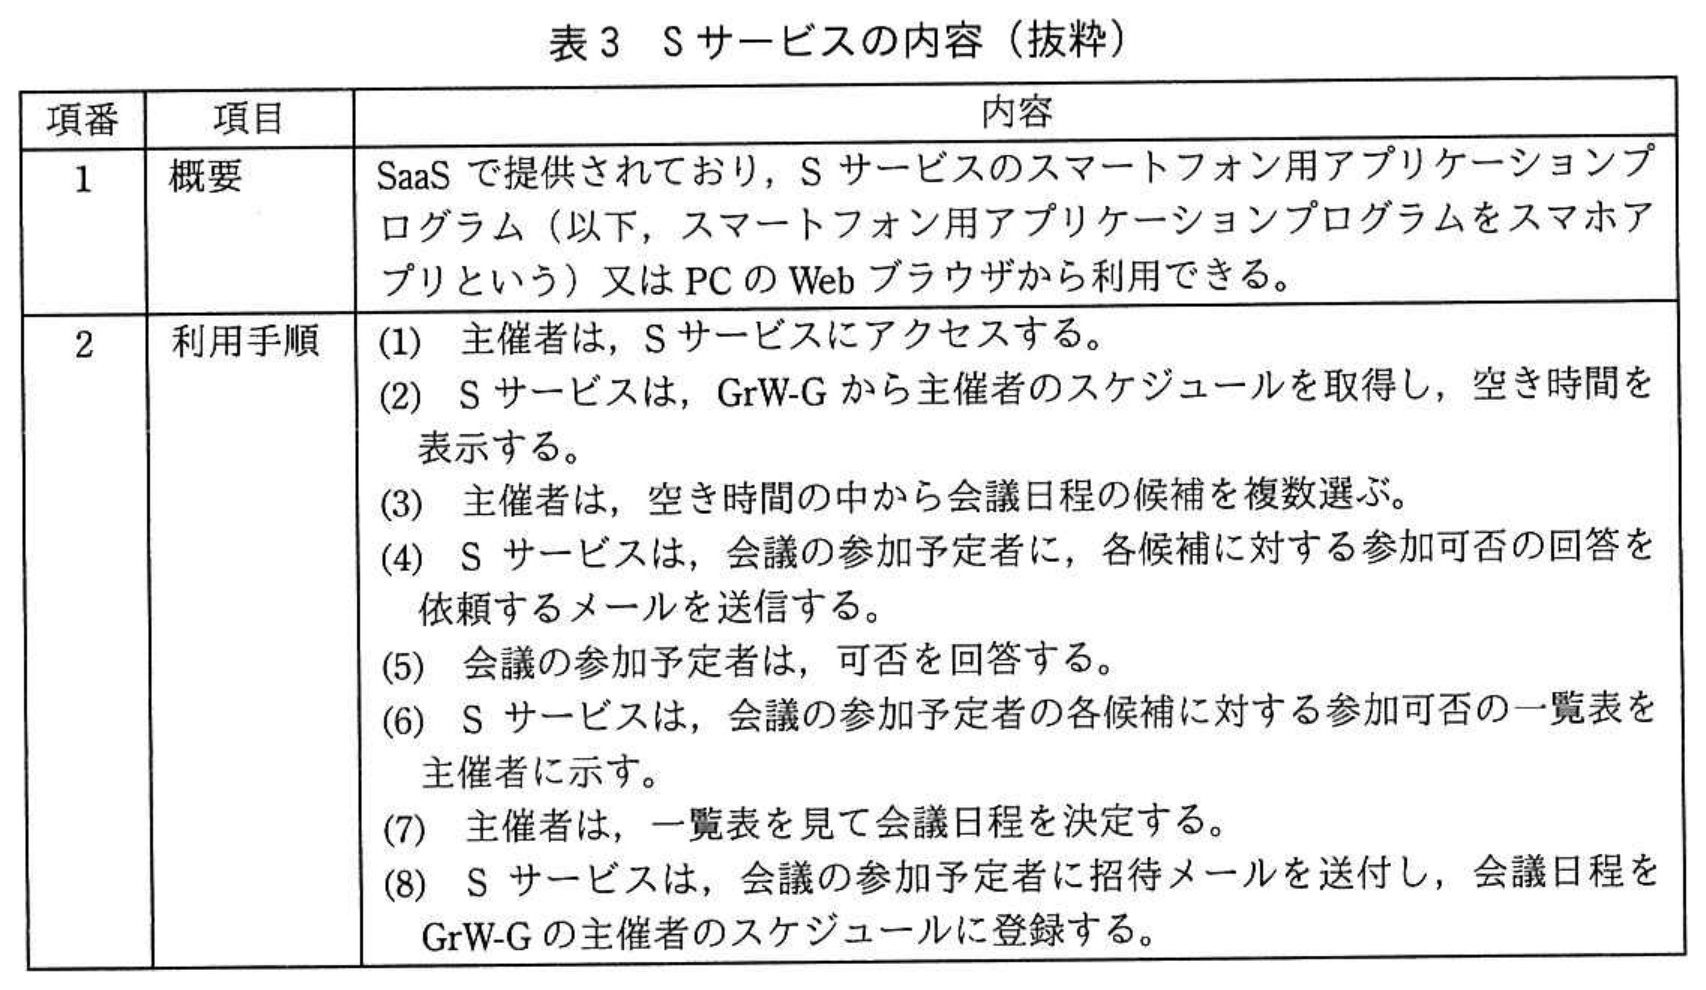
GrW-G,メール-G及びIDaaS-Gへの移行及びSSOの準備が完了し,利用が開始された3か月後に,システム部は,X社の従業員に対して,GrW-G及びメール-Gについてのヒアリングを実施した。その回答に,GrW-Gでスケジュールを管理しているが,会議の主催者が会議日程の調整をもっと簡単にできるようにしてほしいという要望があった。Cさんは,S社が提供しているスケジュール調整サービス(以下,Sサービスという)を導入し,GrW-Gと連携させることで,その要望に応えることができると考えた。Sサービスの内容を表3に示す。
 拡大
Cさんは,Sサービスの導入検討を進める中で,Sサービス,GrW-G及びIDaaS-Gの間の連携についてF氏に相談した。次は,その際のF氏とCさんの会話である。
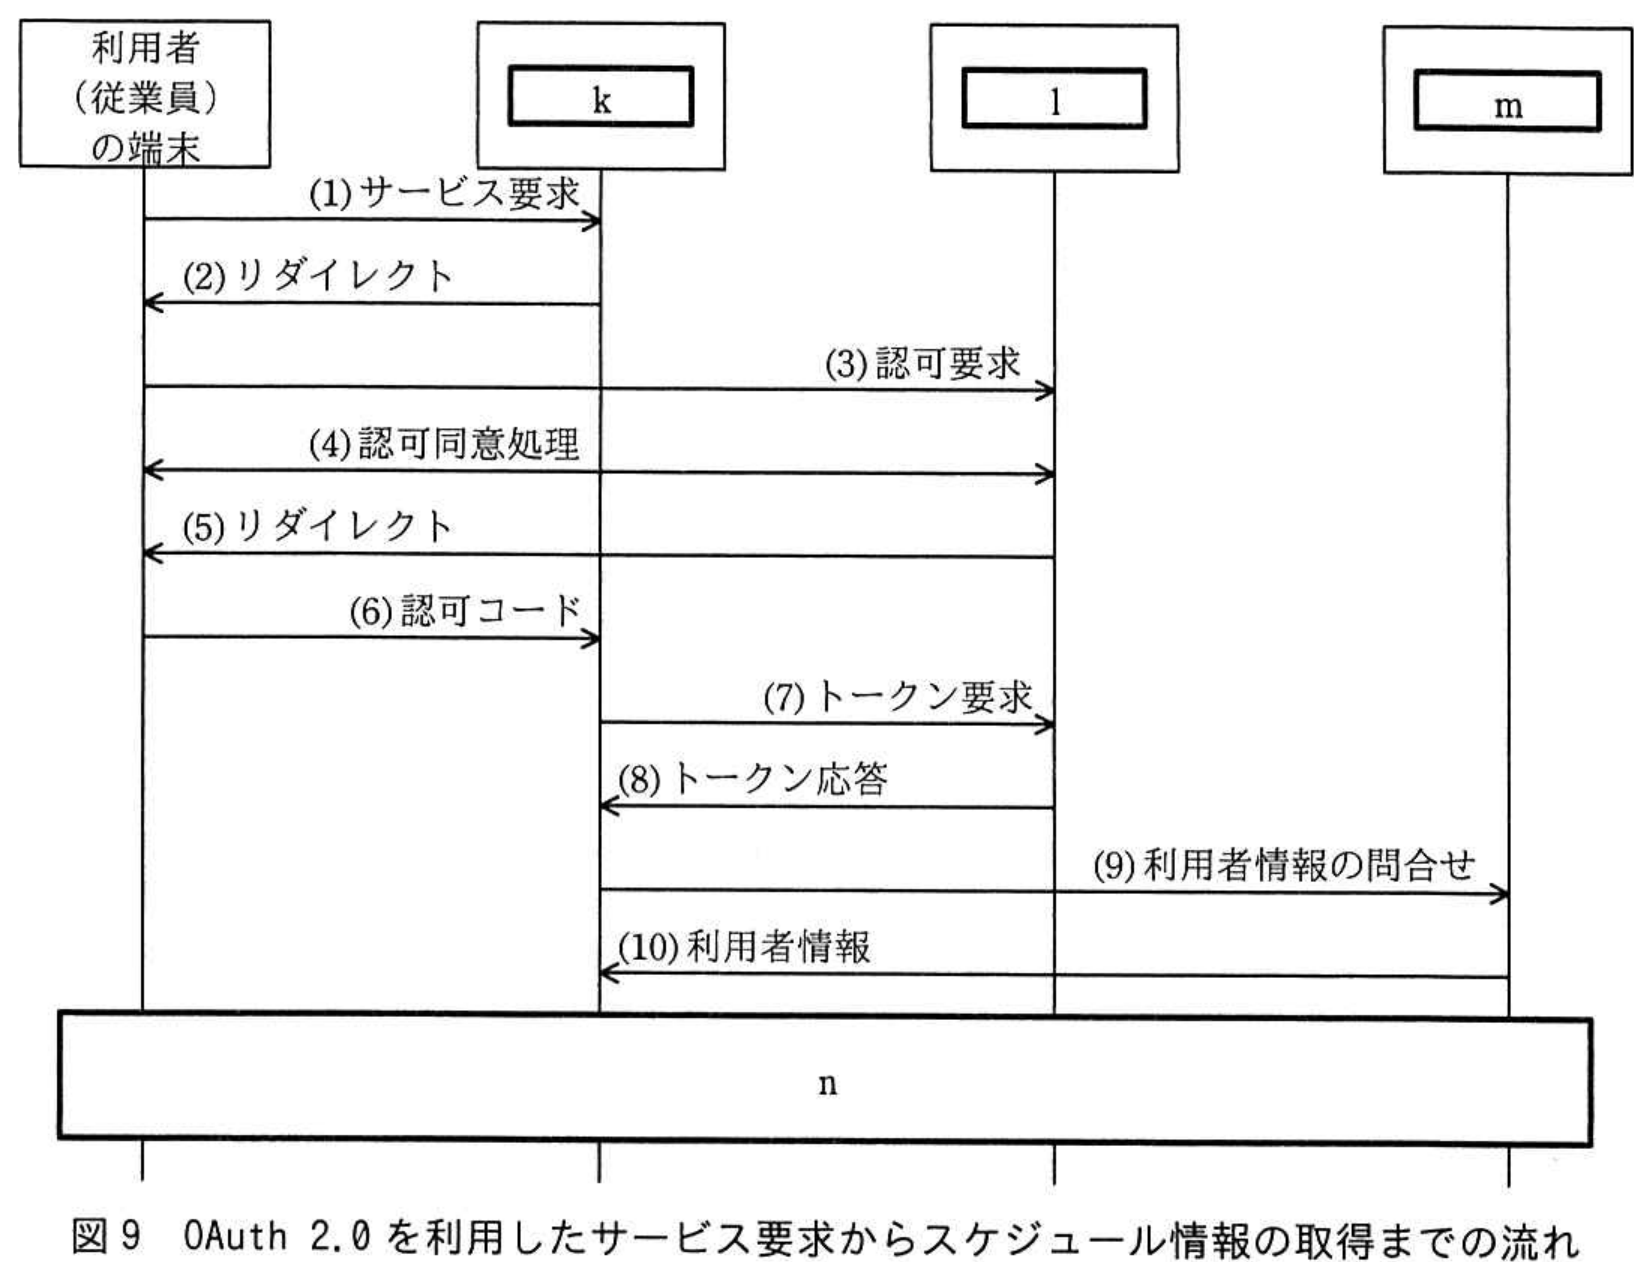
F氏:Sサービス,GrW-G及びIDaaS-Gは,OAuth 2.0をサポートしています。OAuth 2.0を利用したサービス要求からスケジュール情報の取得までの流れは,図9のようになります。
 拡大
Cさん:セキュリティ対策について確認すべきことはありますか。
F氏:二つあります。一つ目は,クロスサイトリクエストフォージェリ(以下,CSRFという)攻撃についてです。標的となる利用者が重要な秘密を扱う会議の主催者として日程を決定する場合を考えてみましょう。攻撃者は,GrW-Gに攻撃者のアカウントを登録し,当該GrW-Gにアクセスするための認可コードを利用者に送付します。そのときに,図9の実装にCSRF脆弱性があり,かつ,利用者のWebブラウザが攻撃者によって生成された認可コードを受け付けてしまう実装となっている場合,利用者が気付かないうちに攻撃者のアカウントで会議日程が登録されてしまいます。対策として,stateパラメータの実装が求められています。適切な実装であれば,図9中のoにおいて,stateパラメータを付与して送信し,図9中のpで送られてきたものと比較することで,攻撃を検知しているはずです。
二つ目は,利用者がSサービスへのアクセスにSサービスのスマホアプリを使う場合についてです。Sサービスのスマホアプリをインストールしたスマートフォンに,攻撃者が用意した不正なスマホアプリをインストールしてしまうと,GrW-Gにアクセスするための認可コードを,攻撃者のスマホアプリが横取りしてしまうという攻撃があります。
Cさん:二つ目の攻撃への対策にはどのようなものがありますか。
F氏:Sサービスのスマホアプリでランダムな検証コードとその値を基にしたチャレンジコードを作成して,そのチャレンジコードを認可要求に追加し,検証コードをトークン要求に追加します。二つのコードを検証することで,検証コードを知らない攻撃者からのトークン要求を排除できます。この仕組みは,qとして標準化されています。
Cさん:分かりました。
〔企画チームからの要望〕
Cさんは,企画チームから要望を受けた。要望は,T社が運営しているメッセージ投稿サイト(以下,T社投稿サイトという)とX社動画サーバとを連携させ,T社投稿サイトの認証サーバを用いた認証機能,及びT社投稿サイトの投稿サーバへの自動投稿機能をX社動画サーバに追加したいというものだった。この要望に対応することで,T社投稿サイトのアカウントをもつ動画サービスの会員は,T社投稿サイトにログインすればX社動画サーバも利用できる。また,X社動画サーバに動画を投稿すると,“動画の概要”がT社投稿サイトに自動で投稿されるようにもできる。Cさんは,T社投稿サイトとX社動画サーバの連携方法について,F氏に助言を求めた。次は,その際のF氏とCさんの会話である。
F氏:OpenID Connect(以下,OIDCという)を用いれば,T社投稿サイトとX社動画サーバを連携できます。例えば,図10のような流れです。
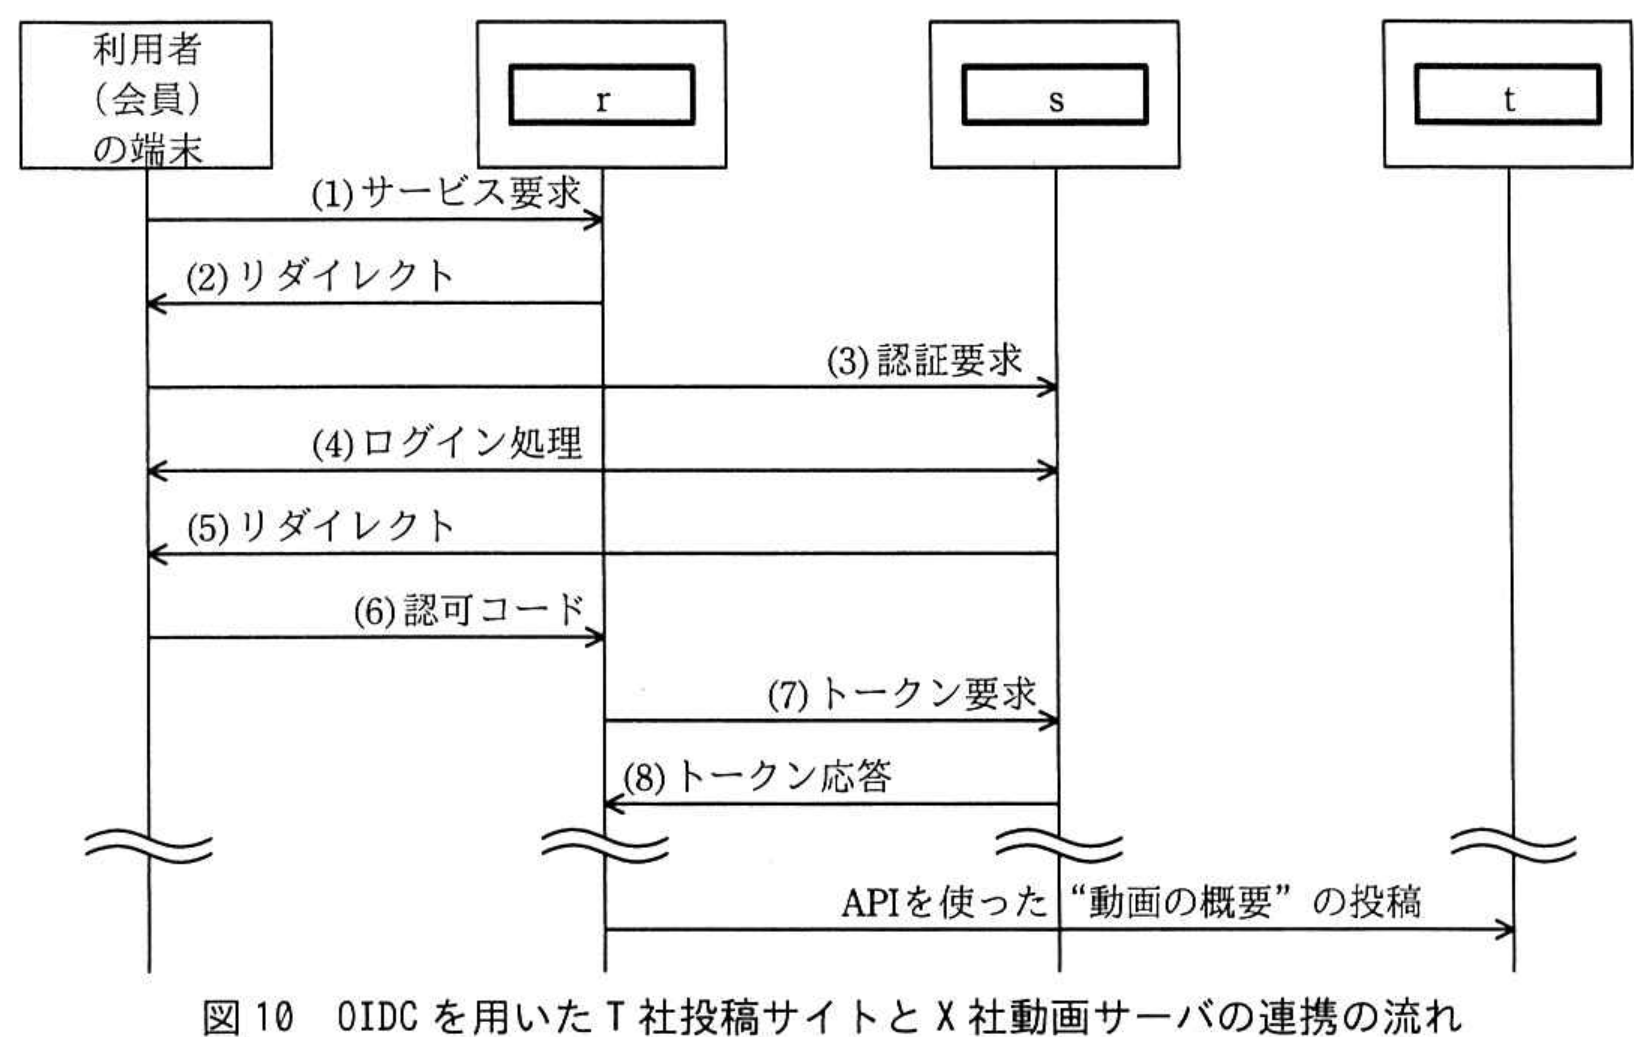 拡大
F氏:認可コードフローの場合,IDトークンは,図10中のuで送付されます。IDトークンは,JSON Web Token形式で表現され,ヘッダ,ペイロード,署名の三つの部分で構成されます。署名は,ヘッダとペイロードに対して,T社投稿サイトの認証サーバの秘密鍵を使って作成します。署名アルゴリズムは,ヘッダにおいて指定します。ヘッダ,ペイロード,署名は,それぞれvでエンコードされます。
Cさん:T社投稿サイトでのセキュリティ対策について確認することはありますか。
F氏:ハイブリッドフローを用いる場合,stateパラメータのほか,nonce値を実装しているかを確認すべきです。まず,nonce値を生成し,wに含めて送信します。次に,送られてきたxに含まれるnonce値を検証することで,攻撃者によるIDトークンの不正利用を防ぐことができます。
Cさん:分かりました。
システム部は,T社投稿サイトと動画サービスとを,OIDCで連携することに決め,X社動画サーバの改修に着手した。
拡大図1 X社のシステム構成
拡大図2 X社動画サーバのクラウドサービスへの移行及びCDNの利用案(抜粋)
拡大図3 M社CDNの利用手順(抜粋)
拡大図4 動画配信時の動作(抜粋)
拡大図5 ドメインフロンティング攻撃が成功する例
拡大図6 他のサーバのクラウドサービスへの移行案(抜粋)
拡大図7 XPCからGrWサーバにアクセスする場合のKerberos認証の流れ
拡大表1 図7中の各処理の概要
拡大図8 SAML認証の流れ
拡大表2 図8中の各処理の概要
拡大表3 Sサービスの内容(抜粋)
拡大図9 OAuth 2.0を利用したサービス要求からスケジュール情報の取得までの流れ
拡大図10 OIDCを用いたT社投稿サイトとX社動画サーバの連携の流れ
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記述問題
制限字数:5 字以内
〔抜本的な対策の検討〕について、本文中のaに入れる適切な字句を、5字以内で答えよ。
0 / 5 文字
設問1 (2)記述問題
制限字数:5 字以内
〔抜本的な対策の検討〕について、本文中のbに入れる適切な字句を、英字5字以内で答えよ。
0 / 5 文字
設問1 (3)記述問題
制限字数:5 字以内
〔抜本的な対策の検討〕について、図4中、図5中及び本文中のcに入れる適切な字句を、英字5字以内で答えよ。
0 / 5 文字
設問1 (4)記述問題
制限字数:60 字以内
〔抜本的な対策の検討〕について、本文中の下線①について、Y-CDN-U-FQDNを名前解決したIPアドレスを宛先とする通信をFWで拒否した場合に閲覧できなくなるWebサイトの範囲を、60字以内で具体的に述べよ。
0 / 60 文字
設問1 (5)記述問題
制限字数:20 字以内
〔抜本的な対策の検討〕について、本文中のdに入れる適切な字句を、20字以内で答えよ。
0 / 20 文字
設問2 (1)記述問題
制限字数:30 字以内
〔SSOの現状〕について、本文中の下線②について、認証サーバ側では検知することができない理由を、30字以内で述べよ。
0 / 30 文字
設問2 (2)記述問題
制限字数:35 字以内
〔SSOの現状〕について、本文中の下線③について、対策にならない理由を、35字以内で述べよ。
0 / 35 文字
設問3 (1)記号・選択式
〔SaaSでのSSOの実現〕について、表2中のeに入れる適切な字句を解答群の中から選び、記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3 (2)記号・選択式
〔SaaSでのSSOの実現〕について、表2中のfに入れる適切な字句を解答群の中から選び、記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3 (3)記述問題
制限字数:5 字以内
〔SaaSでのSSOの実現〕について、表2中のgに入れる適切な字句を、5字以内で答えよ。
0 / 5 文字
設問3 (4)記号・選択式
〔SaaSでのSSOの実現〕について、本文中のh〜jに入れる適切な数字を、それぞれ答えよ。
※直接入力してください
設問4 (1)記号・選択式
〔従業員からの要望〕について、図9中のk〜mに入れる適切な字句を解答群の中から選び、記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問4 (2)記号・選択式
〔従業員からの要望〕について、図9中のnに入れる適切な流れを解答群の中から選び、記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問4 (3)記号・選択式
〔従業員からの要望〕について、本文中のo, pに入れる適切な通信を、図9中の(1)〜(10)から選び、番号で答えよ。
※直接入力してください
設問4 (4)記号・選択式
〔従業員からの要望〕について、本文中のqに入れる適切な字句を解答群の中から選び、記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問5 (1)記号・選択式
〔企画チームからの要望〕について、図10中のr〜tに入れる適切な字句を解答群の中から選び、記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問5 (2)記号・選択式
〔企画チームからの要望〕について、本文中のuに入れる適切な通信を、図10中の(1)〜(8)から選び、番号で答えよ。
※直接入力してください
設問5 (3)記号・選択式
〔企画チームからの要望〕について、本文中のvに入れる適切な字句を解答群の中から選び、記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問5 (4)記述問題
制限字数:10 字以内
〔企画チームからの要望〕について、本文中のw, xに入れる適切な字句を、それぞれ10字以内で答えよ。
0 / 10 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和4年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。