情報処理安全確保支援士午後 事例記述令和7年 秋期
午後 問4
問4 製造業におけるセキュリティ管理
テーマ:製造業におけるセキュリティ管理
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大L社は,従業員100名の,主に家電製品の部品を製造する企業である。精密加工技術に定評があり,他社では製造が難しい部品も製造している。L社の売上げのうち90%は大手家電製品製造企業であるJ社への売上げである。昨年度,L社はJ社の資本参加を受け入れ,J社の子会社になった。
今年度,L社は,J社から,経済産業省及びIPAが策定した“サイバーセキュリティ経営ガイドラインVer 3.0”(以下,経営ガイドラインという)に基づき,対策を整備することを求められた。
要求を受けたL社は,サイバーセキュリティの専門企業であるN社のコンサルティングを受けることを決め,コンサルタントで情報処理安全確保支援士(登録セキスぺ)であるC氏が担当になった。L社では最高情報セキュリティ責任者(CISO)であるE取締役を中心にして,整備を開始した。
〔L社の状況〕
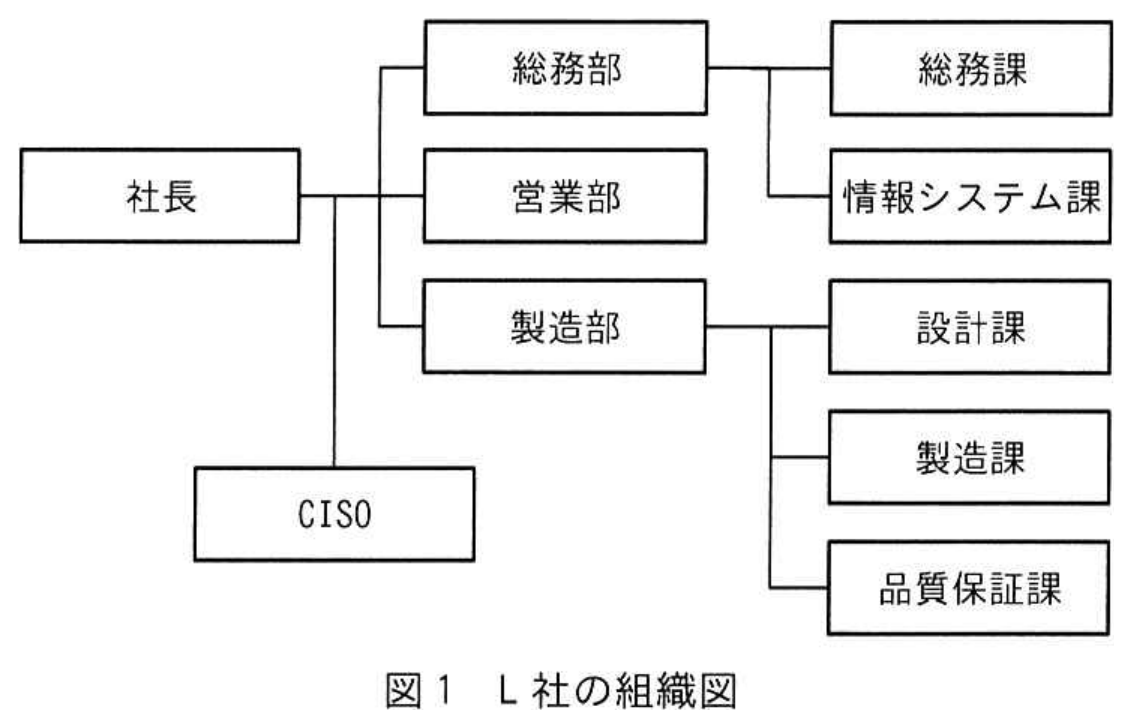
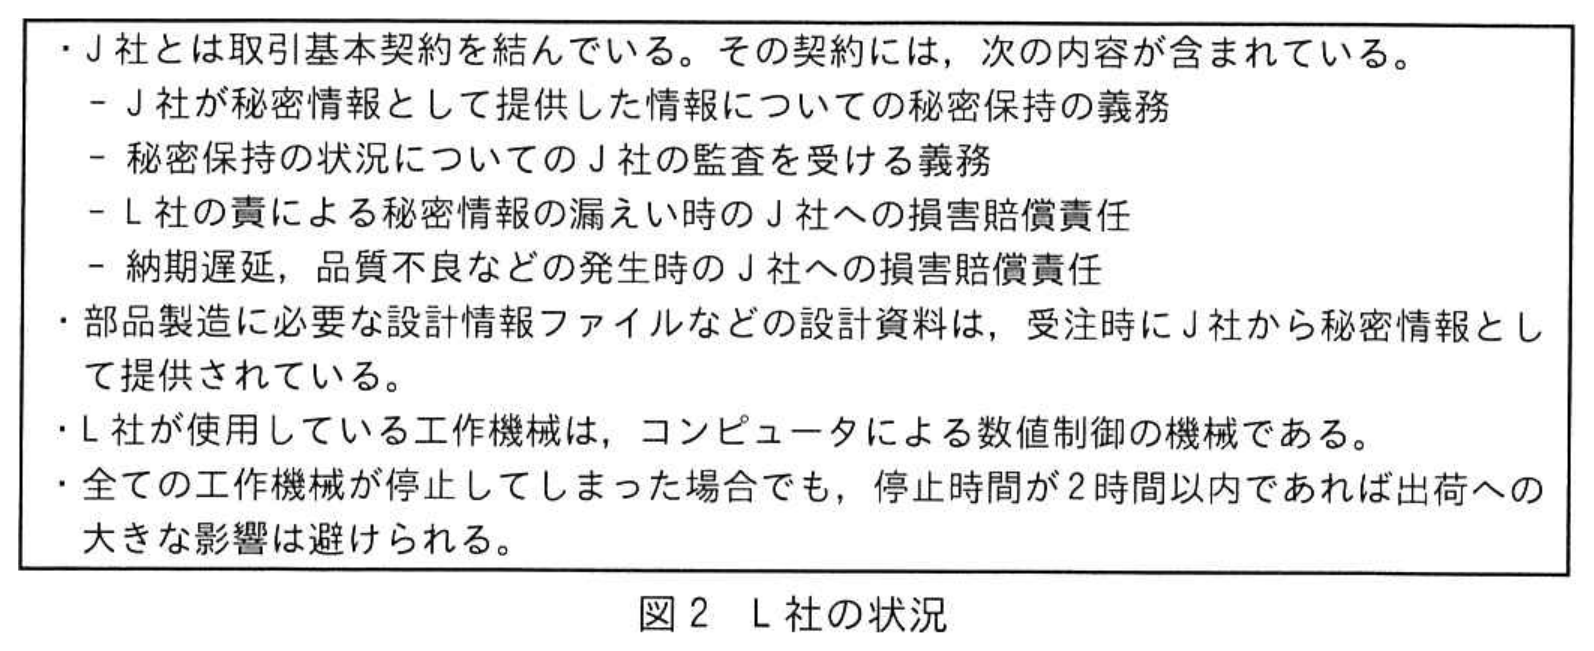
L社の組織図を図1に,L社とJ社の関係など,L社の状況を図2に示す。
 拡大
 拡大
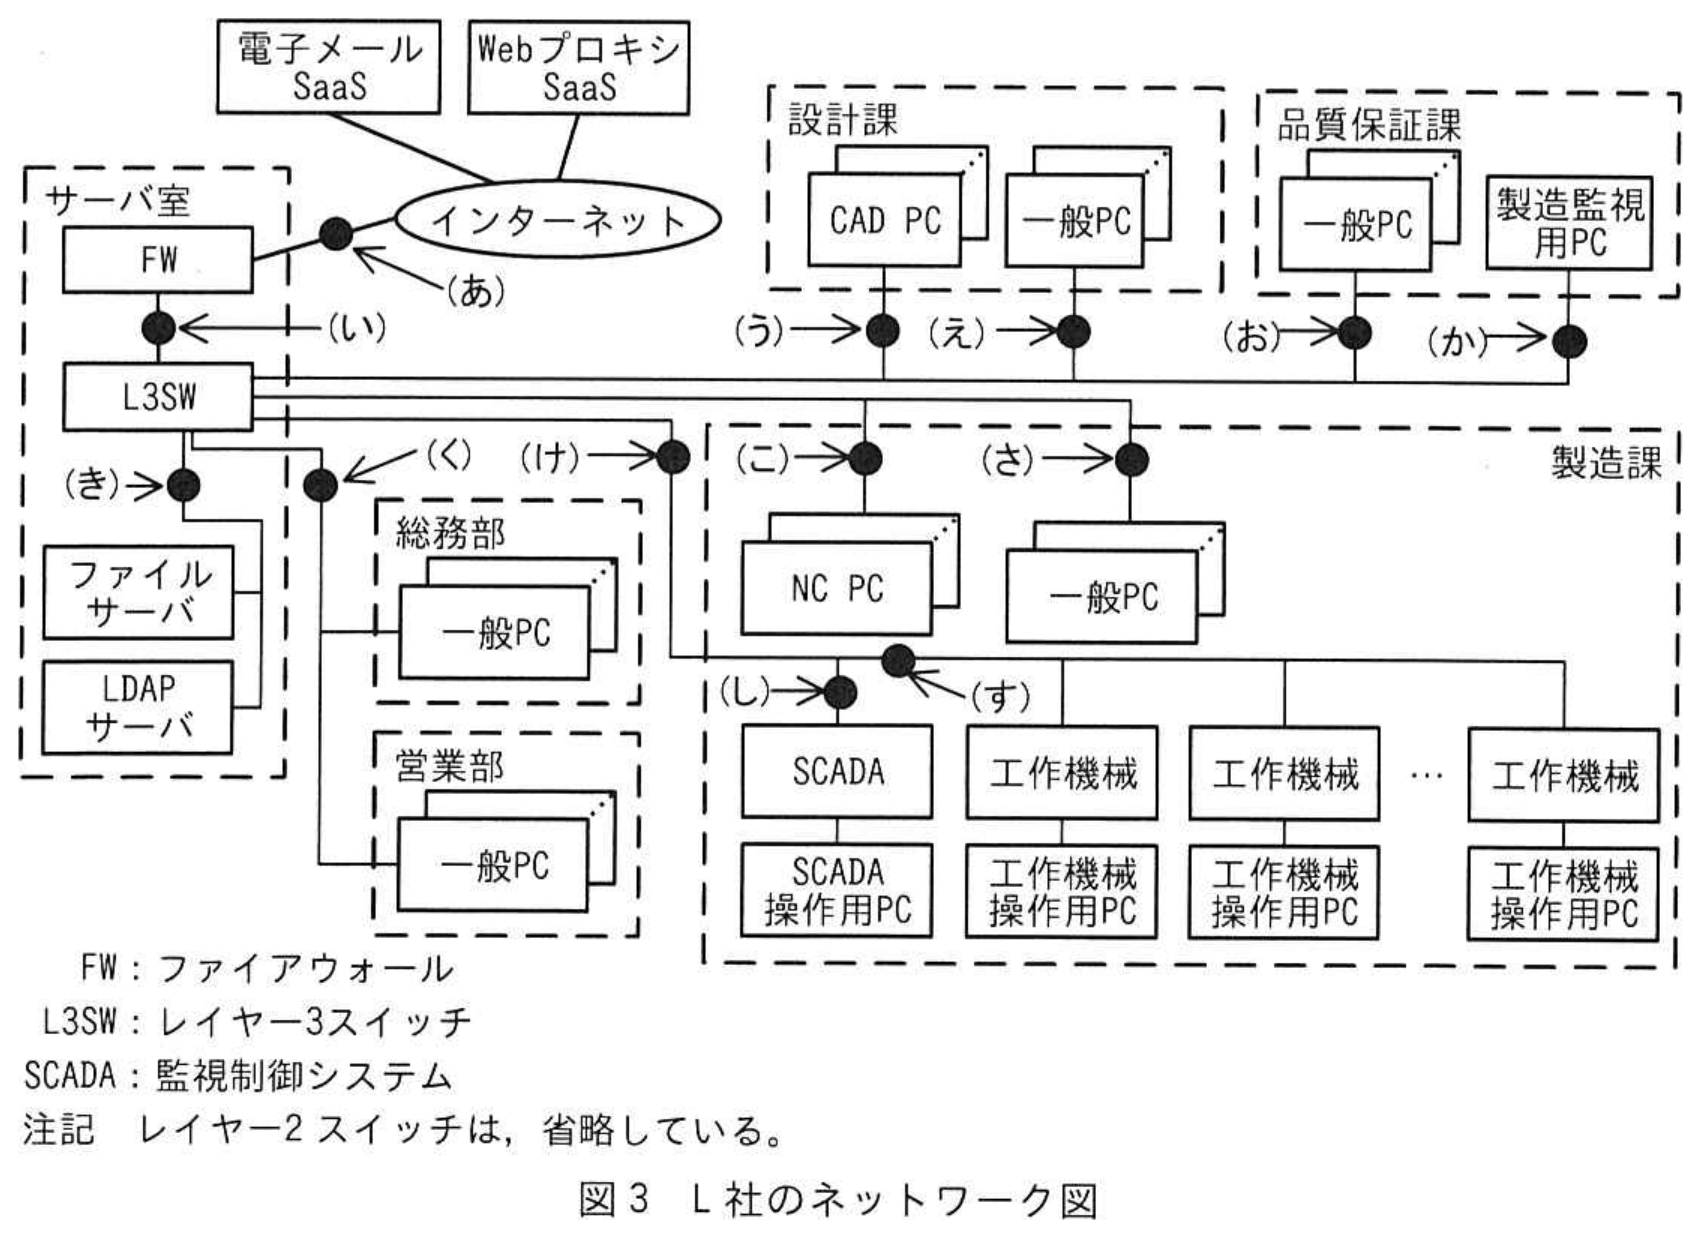
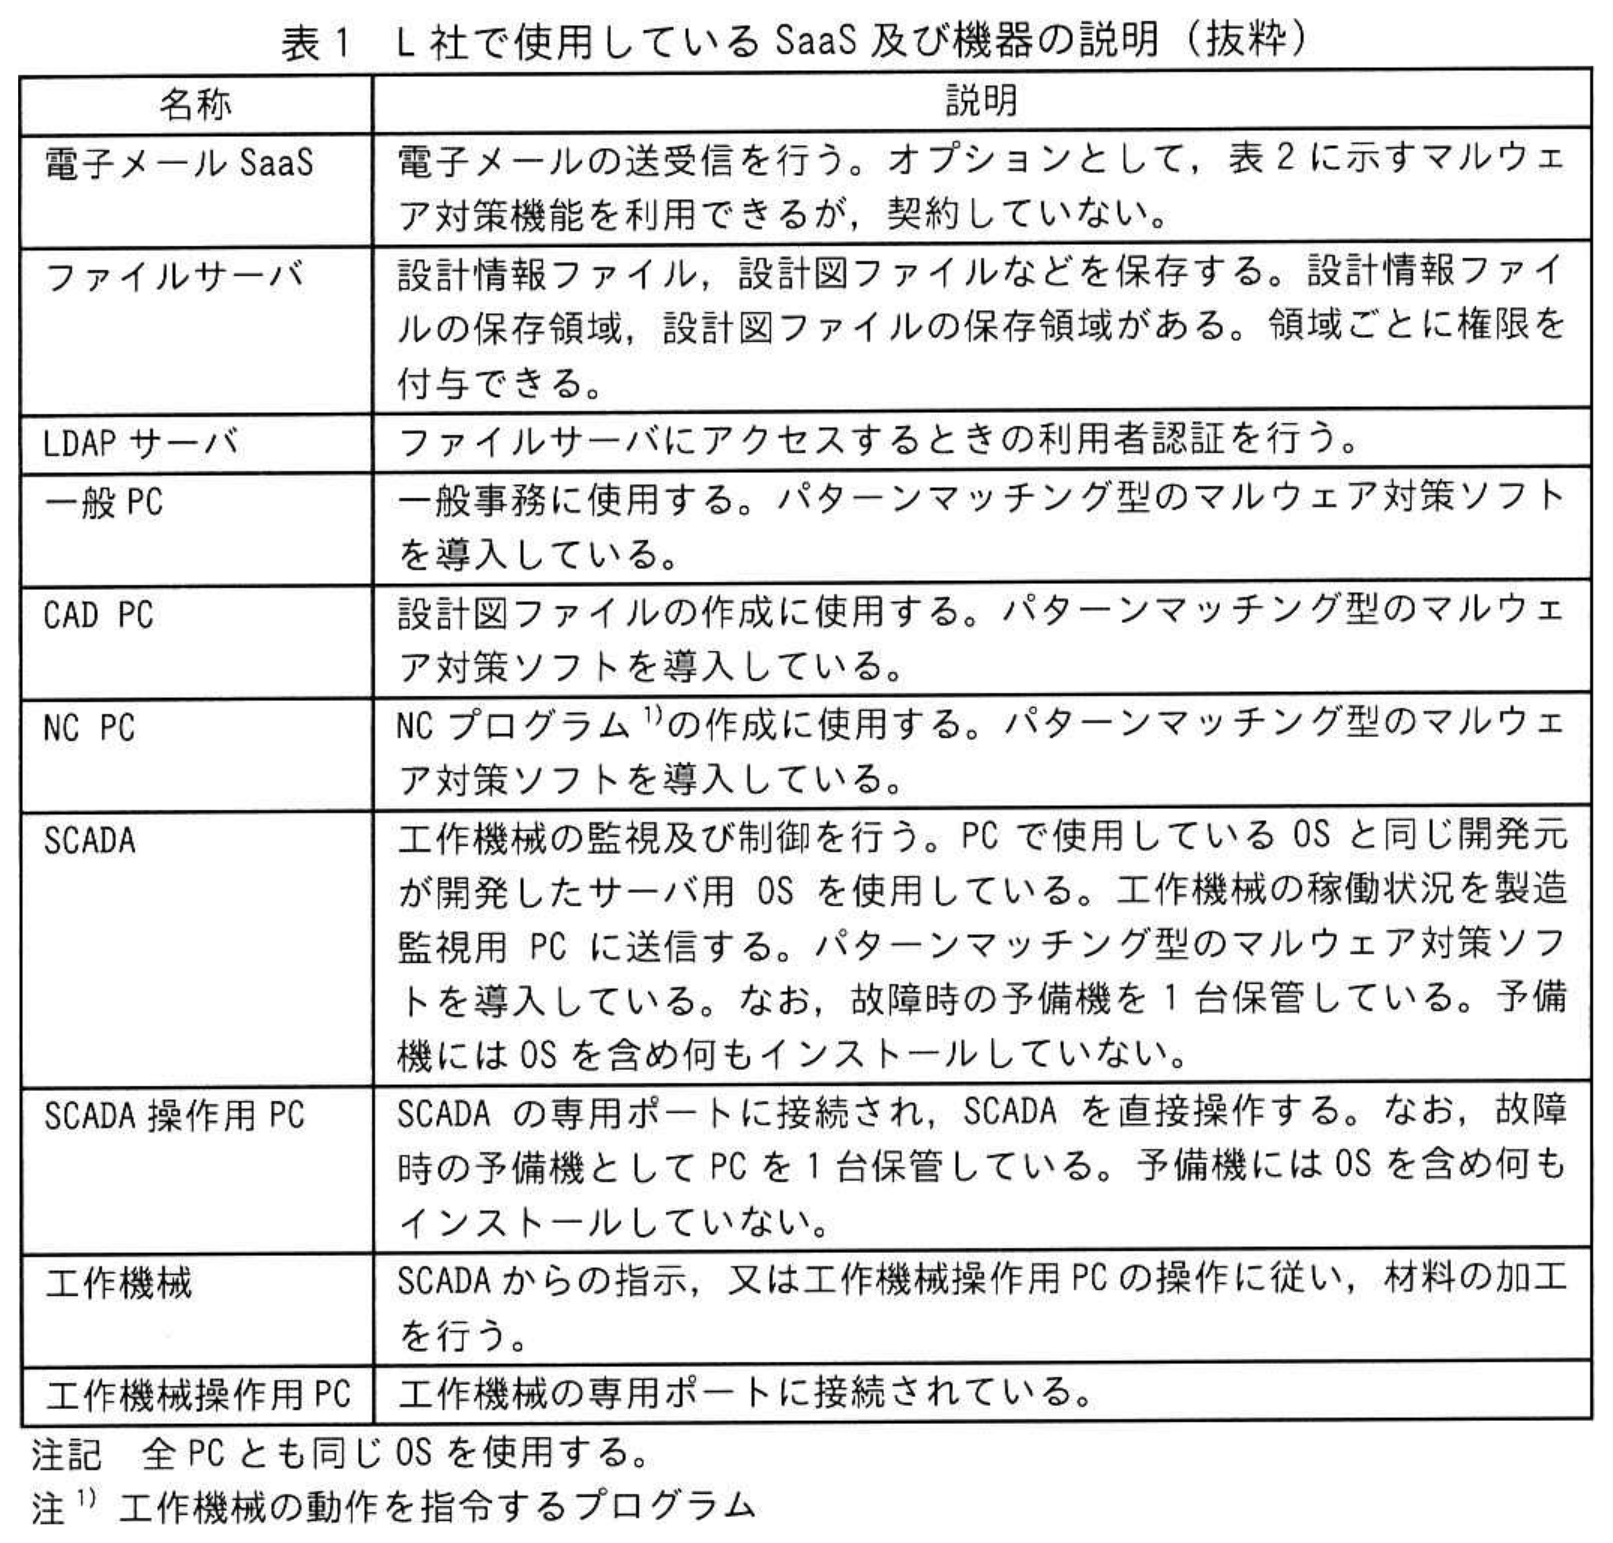
C氏は,E取締役に対して社内のネットワークの説明を求めたが,L社にはネットワーク図がなかった。L社では,急ぎ,ネットワークの調査を行い,図3に示すL社のネットワーク図並びに表1に示すL社で使用しているSaaS及び機器の説明をまとめた。
 拡大
 拡大
 拡大
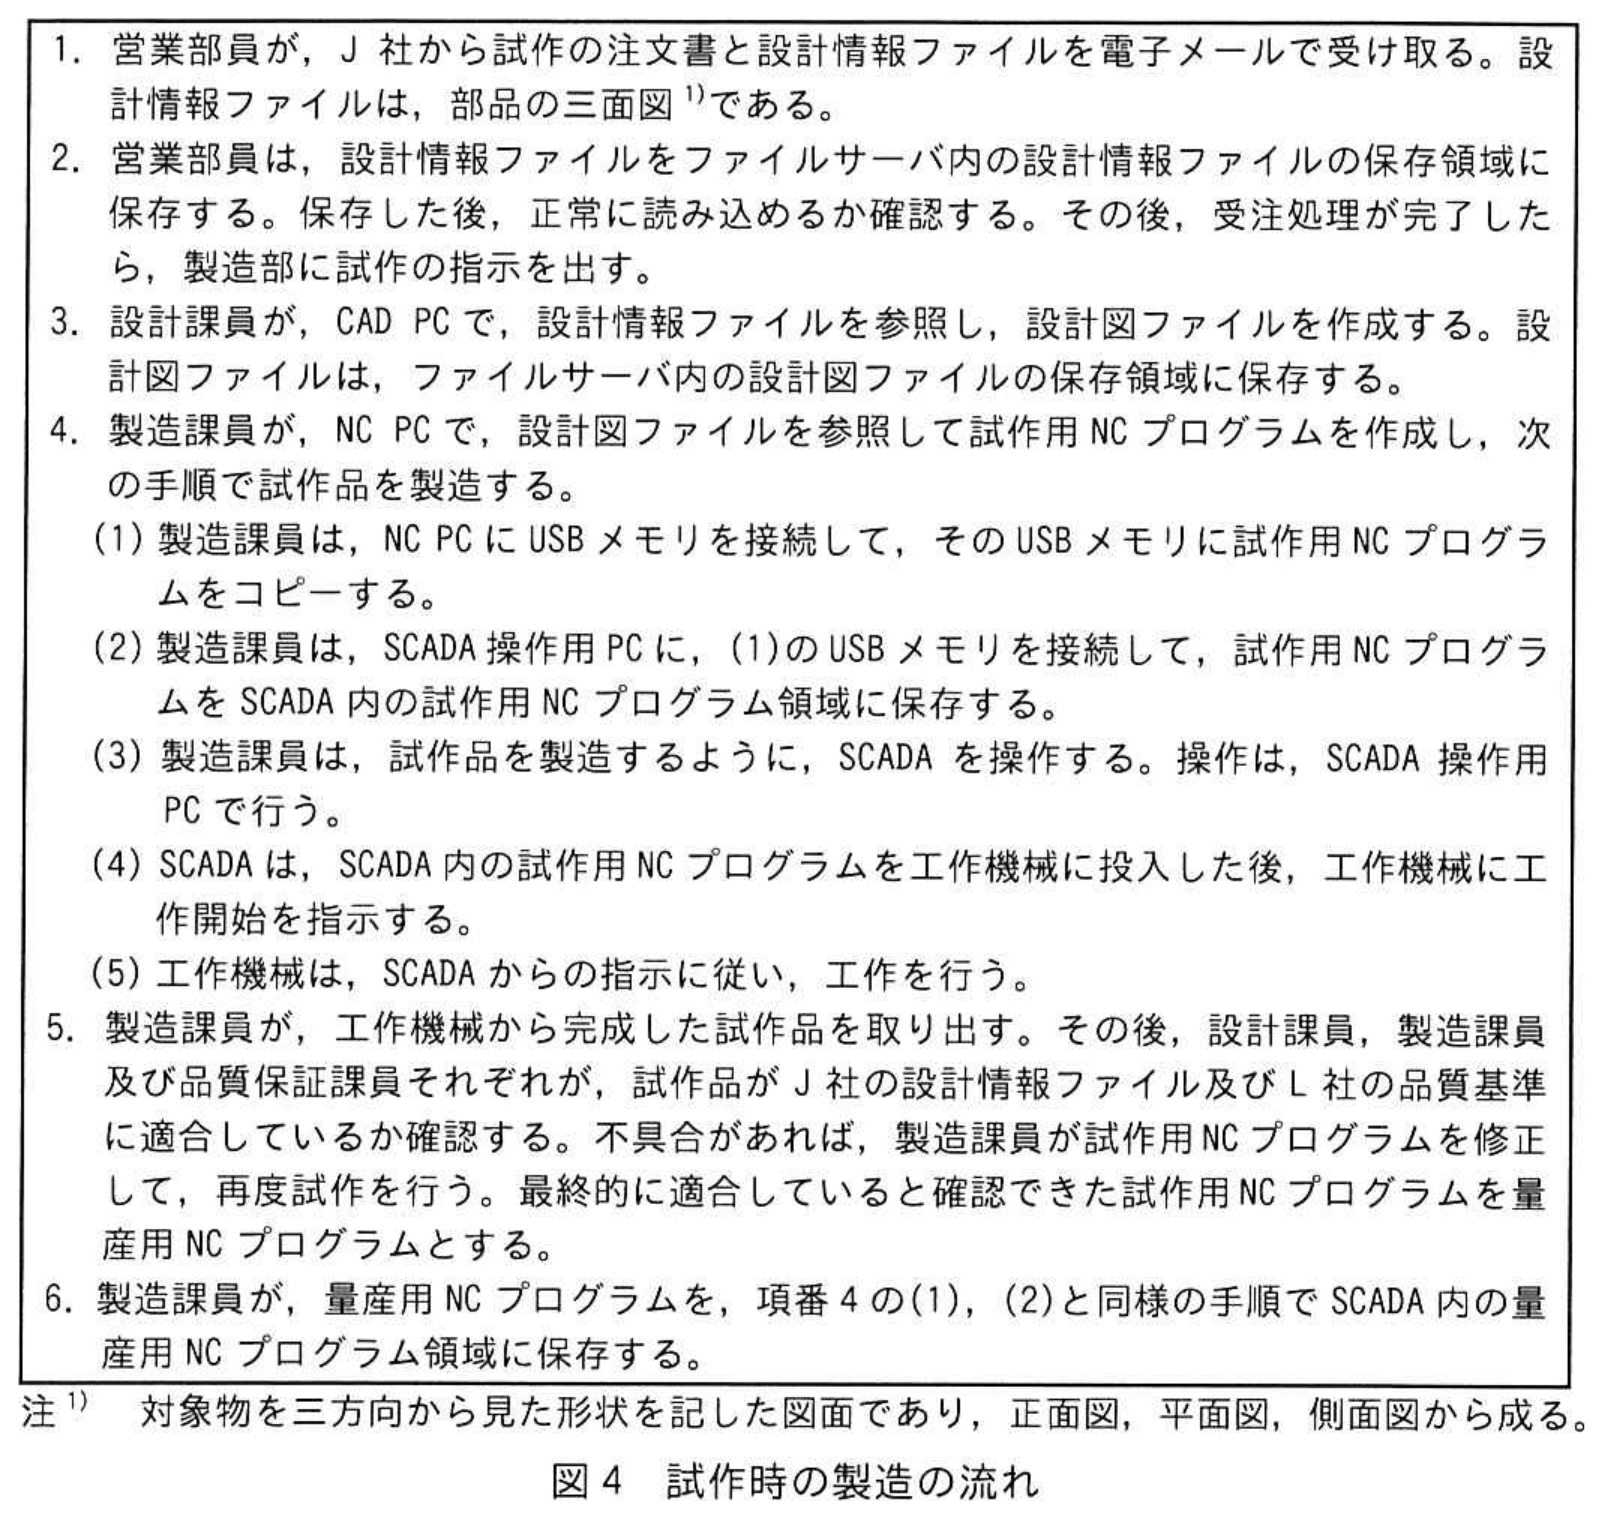
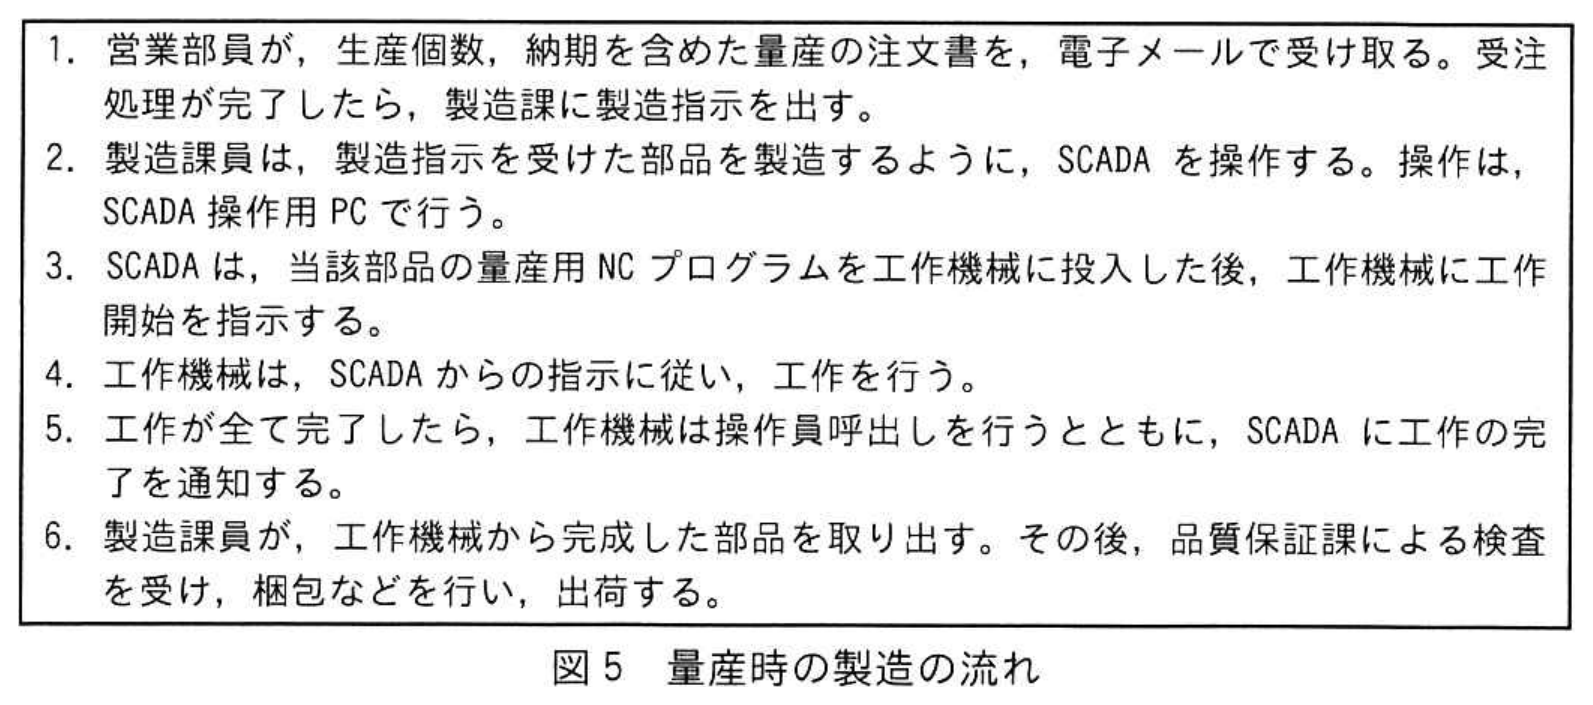
C氏がE取締役に対して部品の製造の流れの説明を求めたところ,E取締役は,試作時の製造の流れとして図4を,量産時の製造の流れとして図5を示した。
 拡大
 拡大
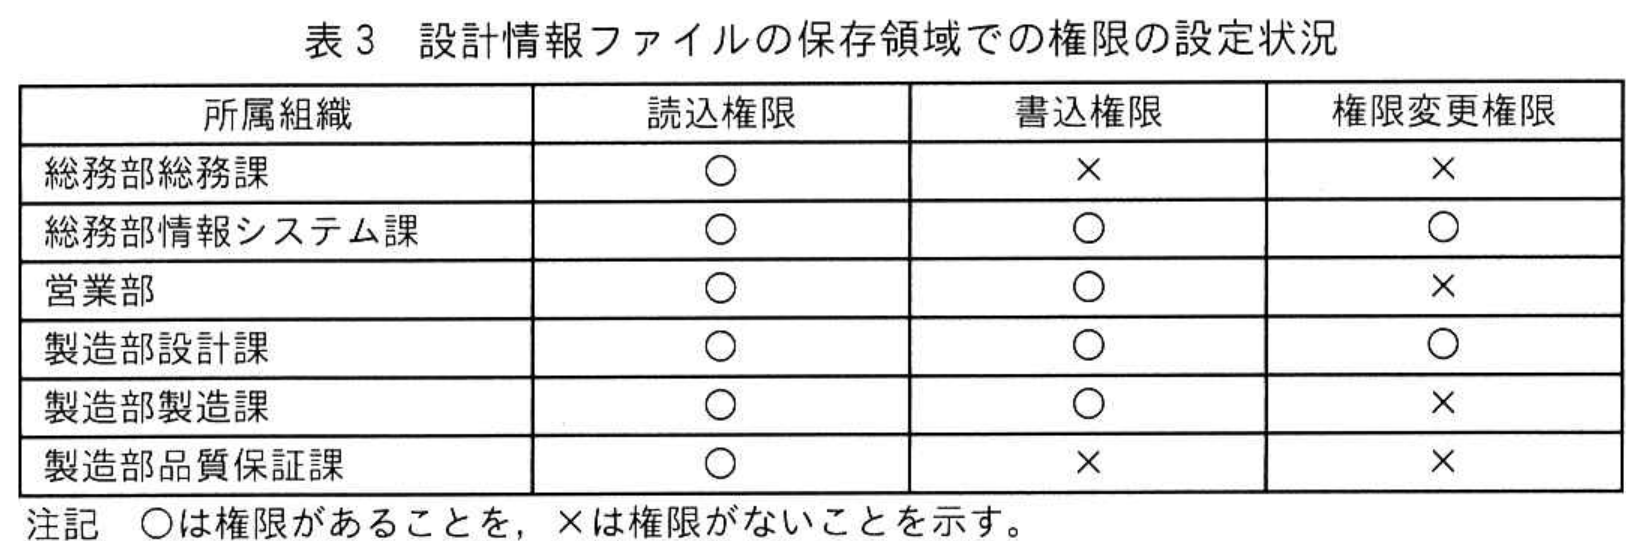
C氏は,E取締役に対してファイルサーバの権限の設定状況について説明を求めた。表3は,その時に提示された設計情報ファイルの保存領域での権限の設定状況である。
 拡大
〔経営ガイドライン〕
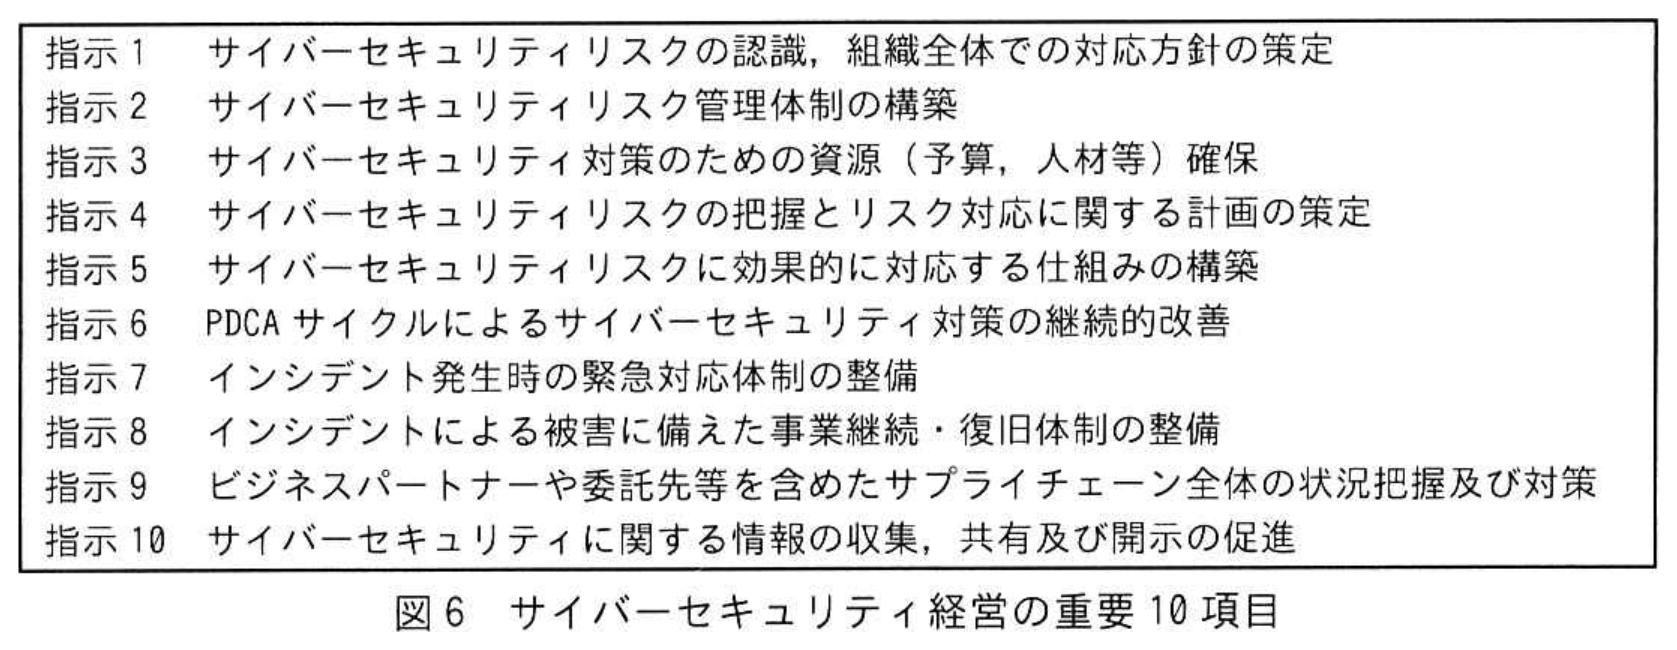
図6は,経営ガイドラインに示された“サイバーセキュリティ経営の重要10項目”である。C氏は,この指示1〜10に沿ってL社に対策の助言を始めた。
 拡大
〔指示4に関する助言〕
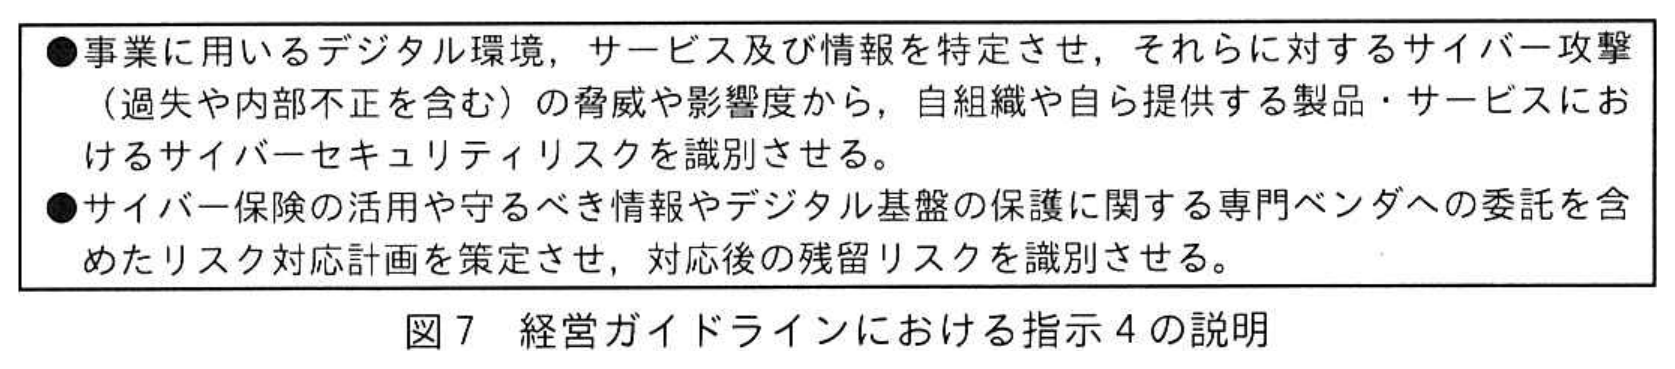
経営ガイドラインにおける指示4の説明は,図7のとおりである。
 拡大
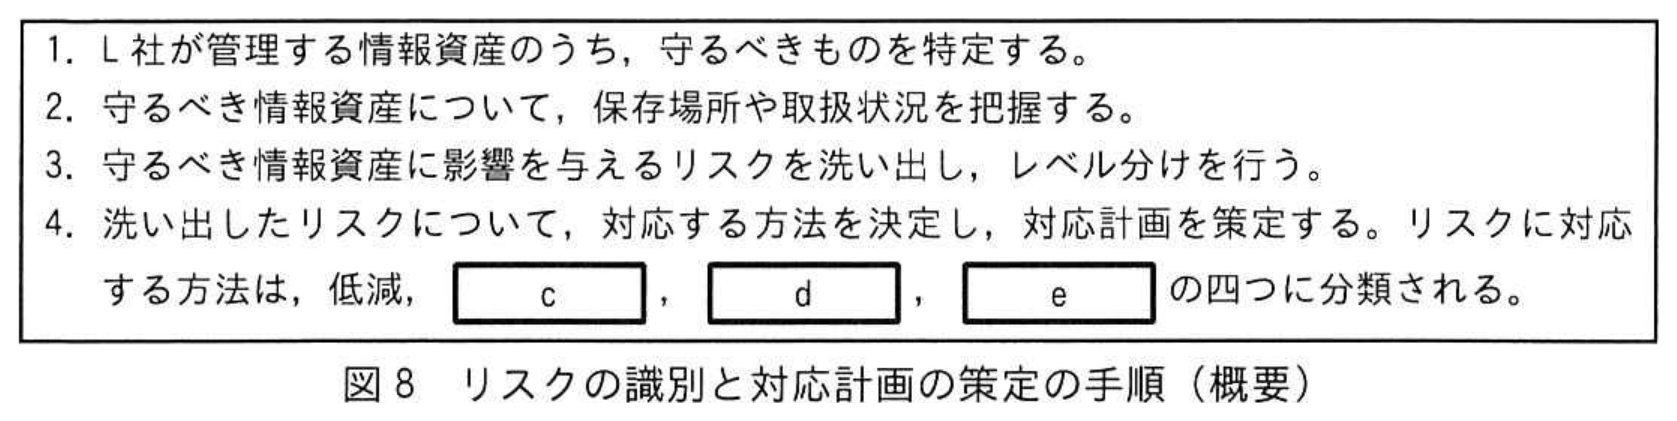
C氏は,経営ガイドラインの指示4では,サイバー攻撃に関してリスクアセスメントを行い,対応計画を策定することを求めていると説明した。C氏は,リスクの識別と対応計画の策定を図8の手順で進めるように助言した。
 拡大
次は,その時のC氏とE取締役の会話である。
C氏:例えば,J社から受け取った設計情報ファイルに影響を与えるリスクについて,図8の項番3と4は実行できそうでしょうか。
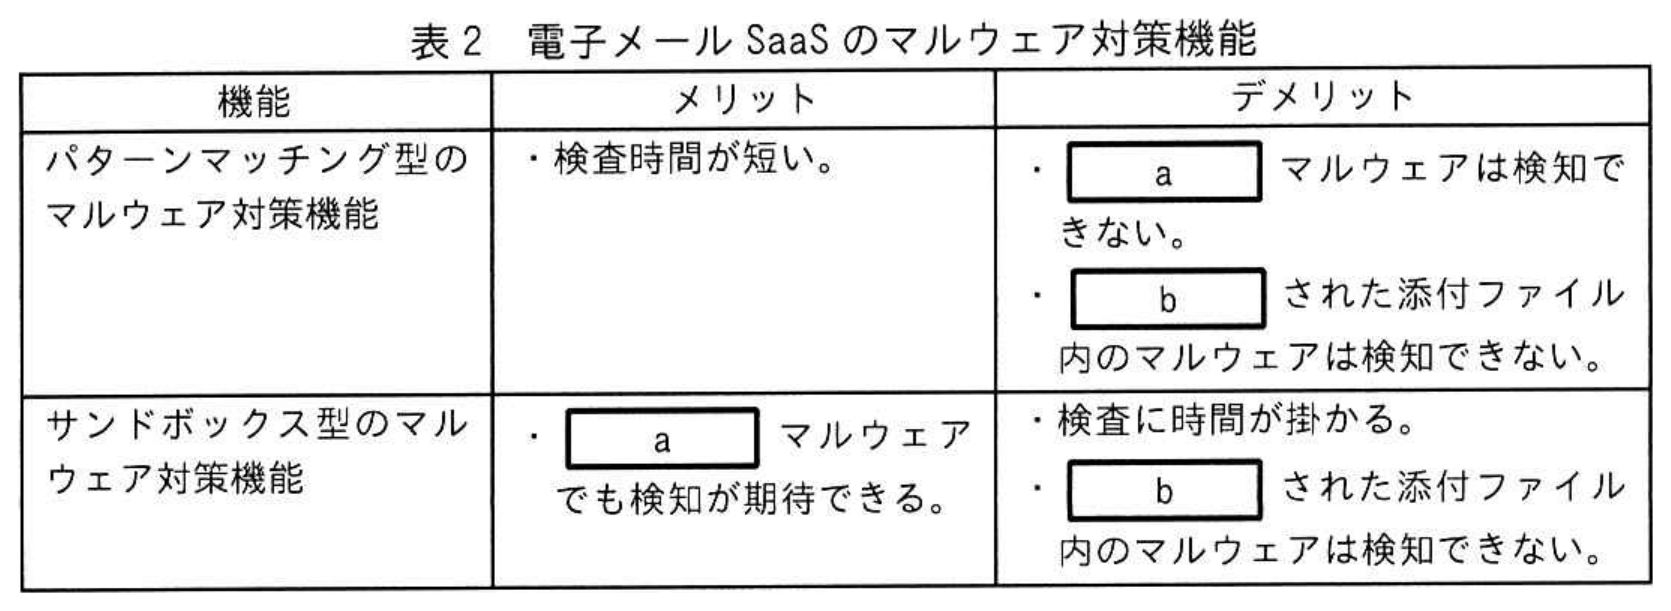
E取締役:はい。例えば,LANに接続されたPCがマルウェアに感染して情報の漏えいが起きるリスクがありますが,マルウェア対策ソフトを導入していますので,追加の対策は不要だと考えています。
C氏:マルウェアによっては,パターンマッチング型のマルウェア対策ソフトでは検知できないおそれがあります。そう考えると,追加の対策は必要でしょう。リスクのレベル分けについては,別の機会に説明します。
E取締役:分かりました。
C氏:項番4について例を挙げると,設計情報ファイルを扱う業務が図4だけなら,①最小権限の原則に沿って表3の権限の設定を見直すことによって,PCがマルウェアに感染したときの設計情報ファイルに影響を与えるリスクを低減することができます。
E取締役:分かりました。
〔指示5に関する助言〕
経営ガイドラインにおける指示5の説明は,図9のとおりである。
 拡大
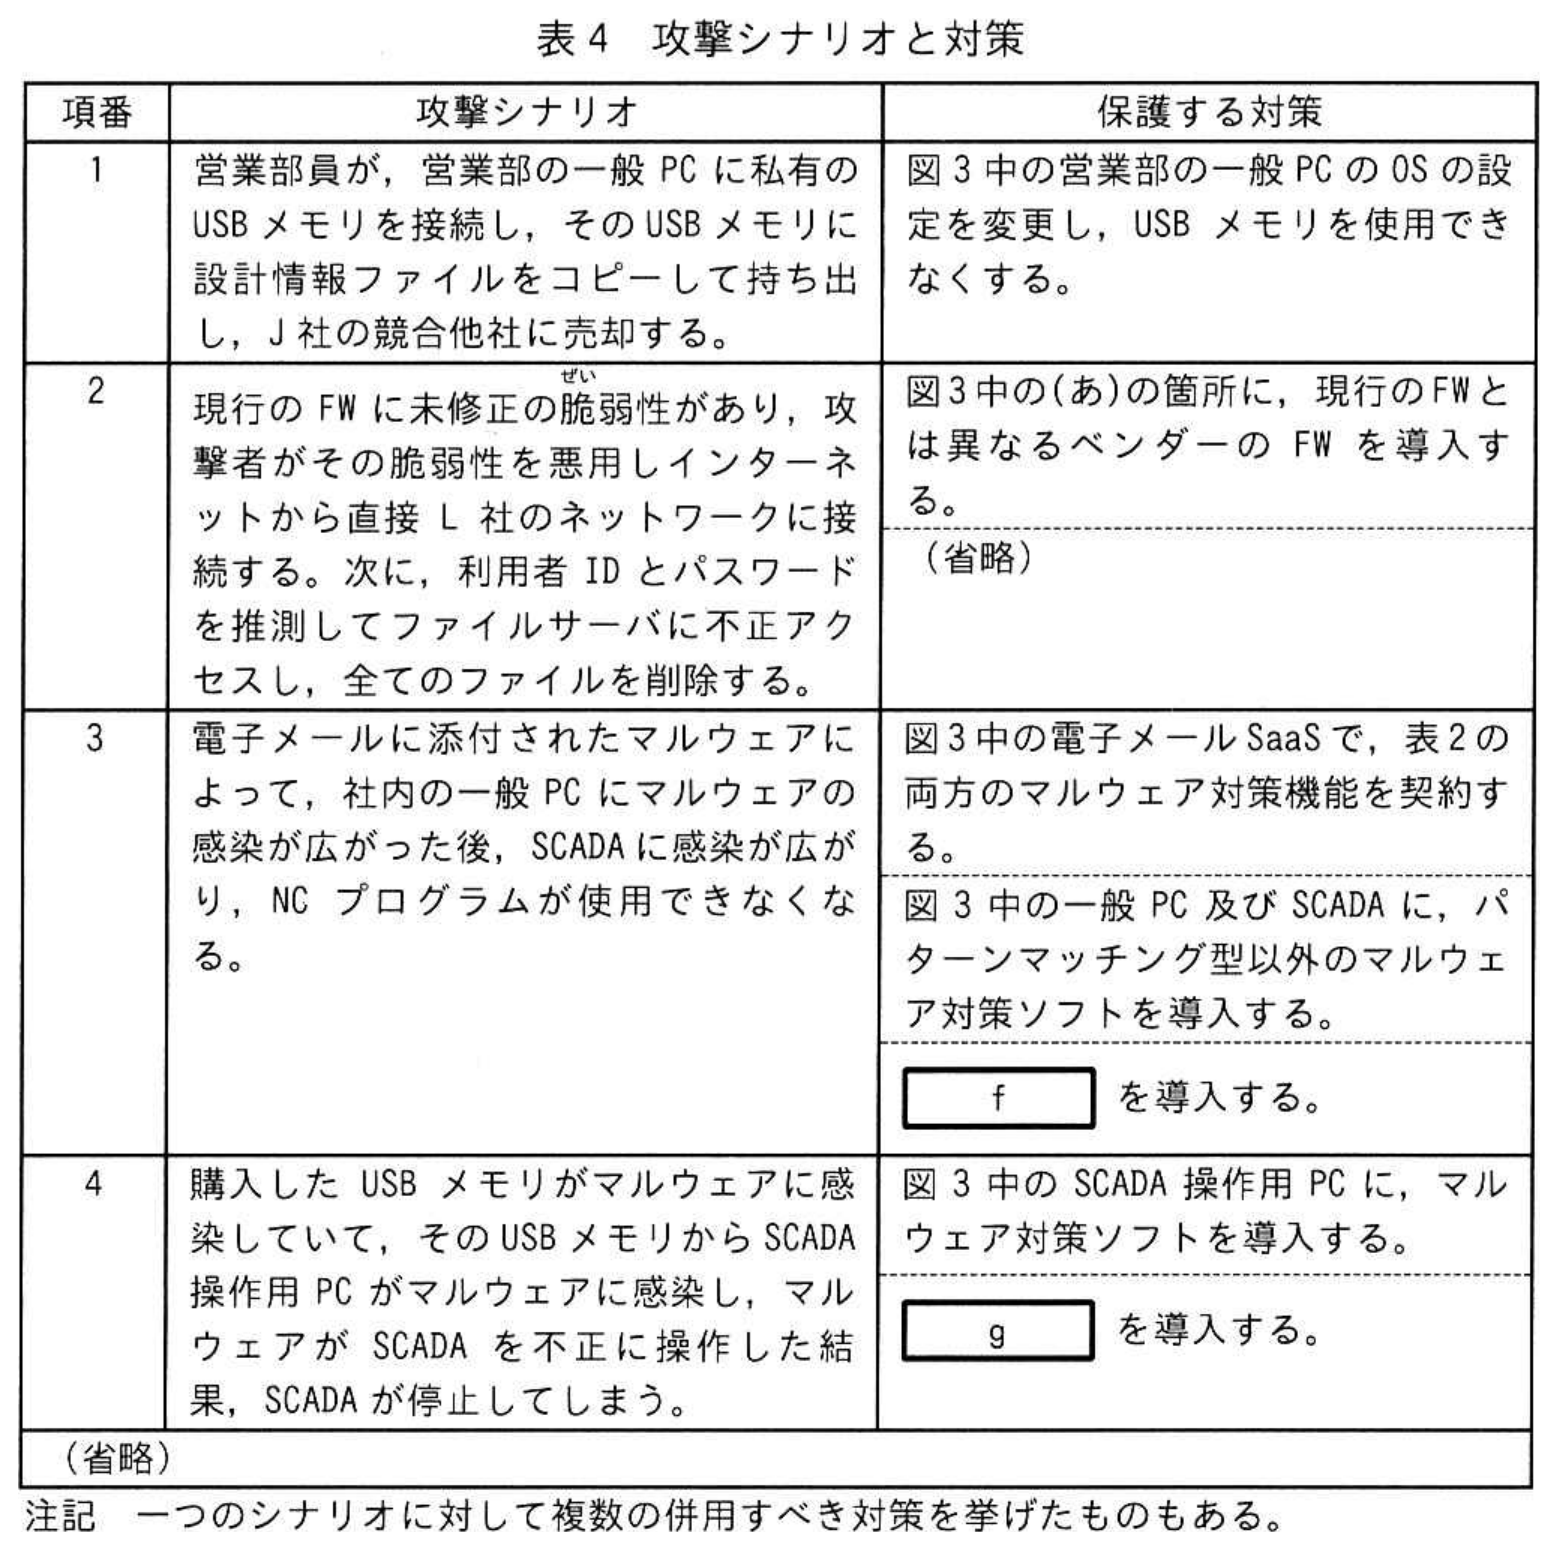
C氏は,経営ガイドラインの指示5では,指示4で識別したリスクに対応するための保護対策として,効果的な仕組みの導入と見直しを求めていると説明した。C氏は,リスクに対応するための具体的な保護対策を考えるため,図8で洗い出したリスクが顕在化する具体的な攻撃シナリオと,そのシナリオから情報やシステムを保護する対策を並べた表を作るよう助言した。C氏の助言を受けながらL社が作成した表が表4である。
 拡大
〔指示8に関する助言〕
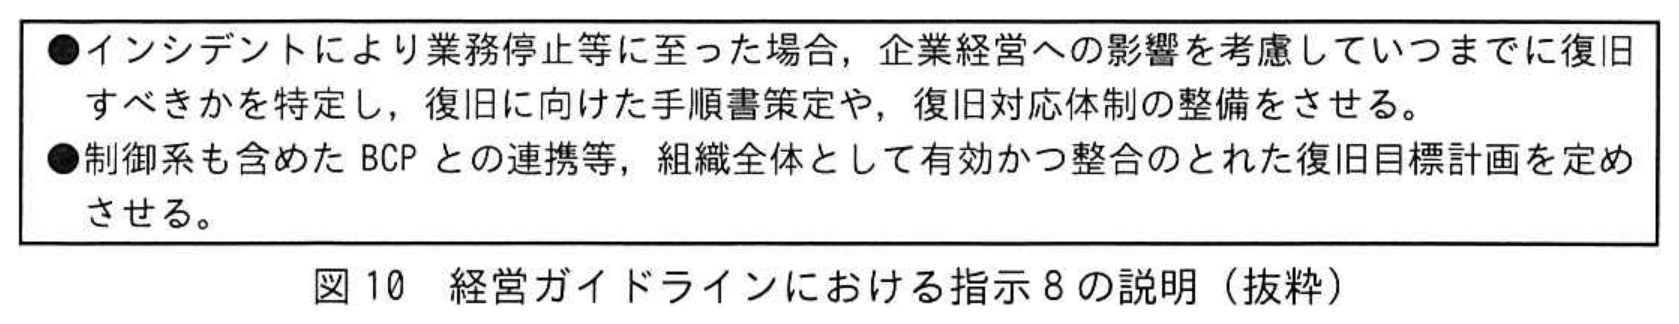
経営ガイドラインにおける指示8の説明は図10のとおりである。
 拡大
C氏は,経営ガイドラインの指示8では,業務停止に至るインシデントを想定して,復旧計画及びその体制を整えることを求めていると説明した。次は,その時のC氏とE取締役の会話である。
C氏:何らかの理由で工作機械が停止してしまった場合の復旧対応体制は整備していますか。
E取締役:今まで2時間を超える停止は起こっていなかったので,整備していません。
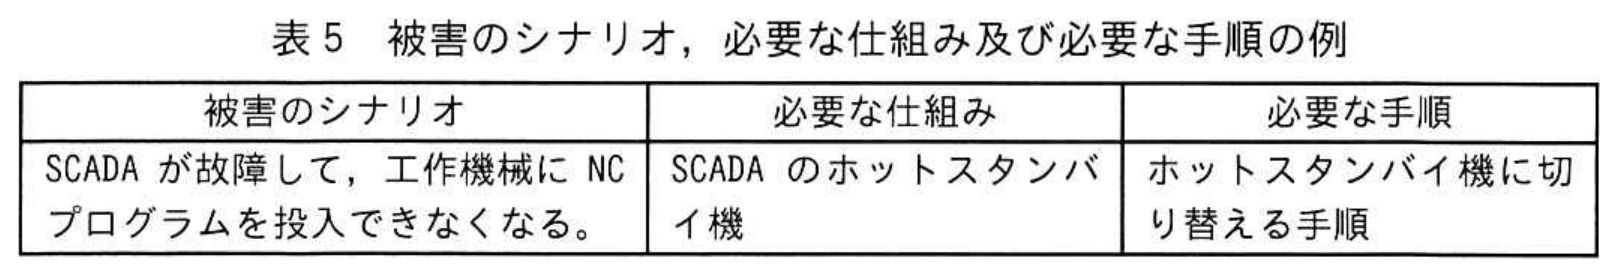
C氏:最大許容停止時間2時間以内を実現するには,まず製造が停止する被害に至るシナリオ(以下,被害のシナリオという)を想定します。次に,被害のシナリオが実際に起こった場合に2時間以内で製造を再開するために必要となるソフトウェアやハードウェアなど(以下,必要な仕組みという)及び必要な手順をまとめます。例として,表5にSCADAの偶発的な故障を発端とした被害のシナリオ,必要な仕組み及び必要な手順を挙げました。
 拡大
E取締役:分かりました。まとめてみます。
C氏:必要な仕組み及び必要な手順が整備できた後に,演習を行う必要もあります。
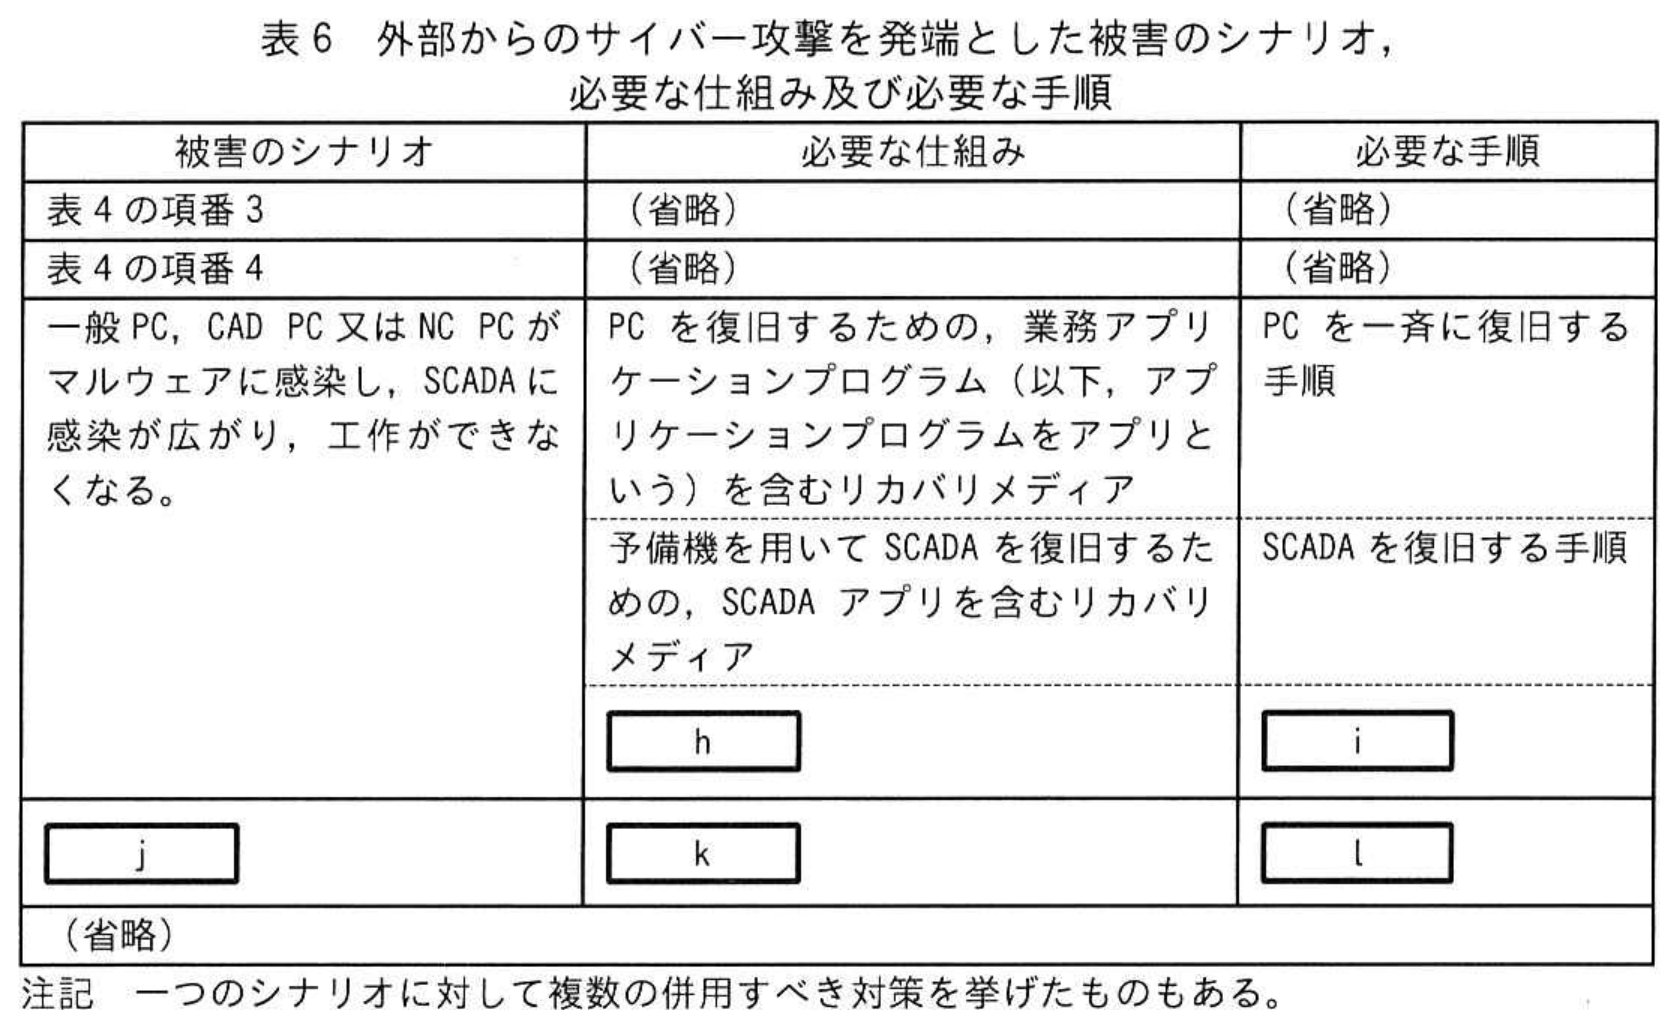
この後,L社ではC氏の助言を受けながら,外部からのサイバー攻撃を発端とした被害のシナリオ,必要な仕組み及び必要な手順について表6にまとめた。
 拡大
C氏は,その他の指示についても対策を助言し,L社は助言に従って対策を実施した。その後,L社は,対策の整備状況を報告書にまとめてJ社に報告した。
拡大図1 L社の組織図
拡大図2 L社の状況
拡大図3 L社のネットワーク図
拡大表1 L社で使用しているSaaS及び機器の説明(抜粋)
拡大表2 電子メールSaaSのマルウェア対策機能
拡大図4 試作時の製造の流れ
拡大図5 量産時の製造の流れ
拡大表3 設計情報ファイルの保存領域での権限の設定状況
拡大図6 サイバーセキュリティ経営の重要10項目
拡大図7 経営ガイドラインにおける指示4の説明
拡大図8 リスクの識別と対応計画の策定の手順(概要)
拡大図9 経営ガイドラインにおける指示5の説明
拡大表4 攻撃シナリオと対策
拡大図10 経営ガイドラインにおける指示8の説明(抜粋)
拡大表5 被害のシナリオ,必要な仕組み及び必要な手順の例
拡大表6 外部からのサイバー攻撃を発端とした被害のシナリオ,必要な仕組み及び必要な手順
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1記述問題
制限字数:5 字以内
表2中の a,b に入れる適切な字句を,それぞれ5字以内で答えよ。
0 / 5 文字
設問2 (1)記号・選択式
〔指示4に関する助言〕について答えよ。
図8中の c 〜 e に入れる適切な字句を答えよ。
図8中の c 〜 e に入れる適切な字句を答えよ。
※直接入力してください
設問2 (2)記述問題
〔指示4に関する助言〕について答えよ。
本文中の下線①について,見直し後の権限の設定を答えよ。
下線①:最小権限の原則に沿って表3の権限の設定を見直すことによって
表3(見直し前):
所属組織 / 読込権限 / 書込権限 / 権限変更権限
総務部総務課 / ○ / × / ×
総務部情報システム課 / ○ / ○ / ○
営業部 / ○ / ○ / ×
製造部設計課 / ○ / ○ / ○
製造部製造課 / ○ / ○ / ×
製造部品質保証課 / ○ / × / ×
本文中の下線①について,見直し後の権限の設定を答えよ。
下線①:最小権限の原則に沿って表3の権限の設定を見直すことによって
表3(見直し前):
所属組織 / 読込権限 / 書込権限 / 権限変更権限
総務部総務課 / ○ / × / ×
総務部情報システム課 / ○ / ○ / ○
営業部 / ○ / ○ / ×
製造部設計課 / ○ / ○ / ○
製造部製造課 / ○ / ○ / ×
製造部品質保証課 / ○ / × / ×
0 文字
設問3記述問題
表4中の f,g に入れる適切な字句を,対策とその導入箇所を含めて答えよ。いずれも,できるだけ効果が高いものを答えるものとし,効果が同程度であれば,業務への影響が少ないものを答えるものとする。なお,導入箇所がネットワーク上の場合は,導入箇所については,図3の(あ)〜(す)から選んで含めよ。
0 文字
設問4 (1)記述問題
〔指示8に関する助言〕について答えよ。
表6中の h,i に入れる適切な字句を答えよ。
表6中の h,i に入れる適切な字句を答えよ。
0 文字
設問4 (2)記述問題
〔指示8に関する助言〕について答えよ。
表6中の j 〜 l に入れる適切な字句を答えよ。j には,できるだけ起こる可能性が高いものを,攻撃の発端を含めて答えよ。k には,できるだけ効果の高いものを答えよ。
表6中の j 〜 l に入れる適切な字句を答えよ。j には,できるだけ起こる可能性が高いものを,攻撃の発端を含めて答えよ。k には,できるだけ効果の高いものを答えよ。
0 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和7年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。