情報処理安全確保支援士午後 事例記述令和7年 秋期
午後 問1
問1 コンサルティング業務で利用するSaaS
テーマ:コンサルティング業務で利用するSaaS
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大H社では,コンサルティング業務で利用するSaaS(以下,Sサービスという)を提供している。コンサルティング業務を行う企業50社程度がSサービスを利用しており,総利用者数は1,000名程度である。
〔Sサービスの概要〕
Sサービスでは,利用企業ごとに複数のプロジェクトを登録できる。Sサービスの利用者には2種類のロールがある。自社の全てのプロジェクトの情報にアクセスできる管理者と,自身に割り当てられているプロジェクトの情報だけにアクセスできる一般利用者である。
Sサービスには,プロジェクトを管理する機能(以下,プロジェクト管理機能という)のほか,利用者がプロジェクト内で特定の話題ごとに“スレッド”と呼ばれるページを作成する機能(以下,スレッド作成機能という),スレッドに文章を投稿したりファイルをアップロードしたりする機能(以下,スレッド投稿機能という)などが設けられている。
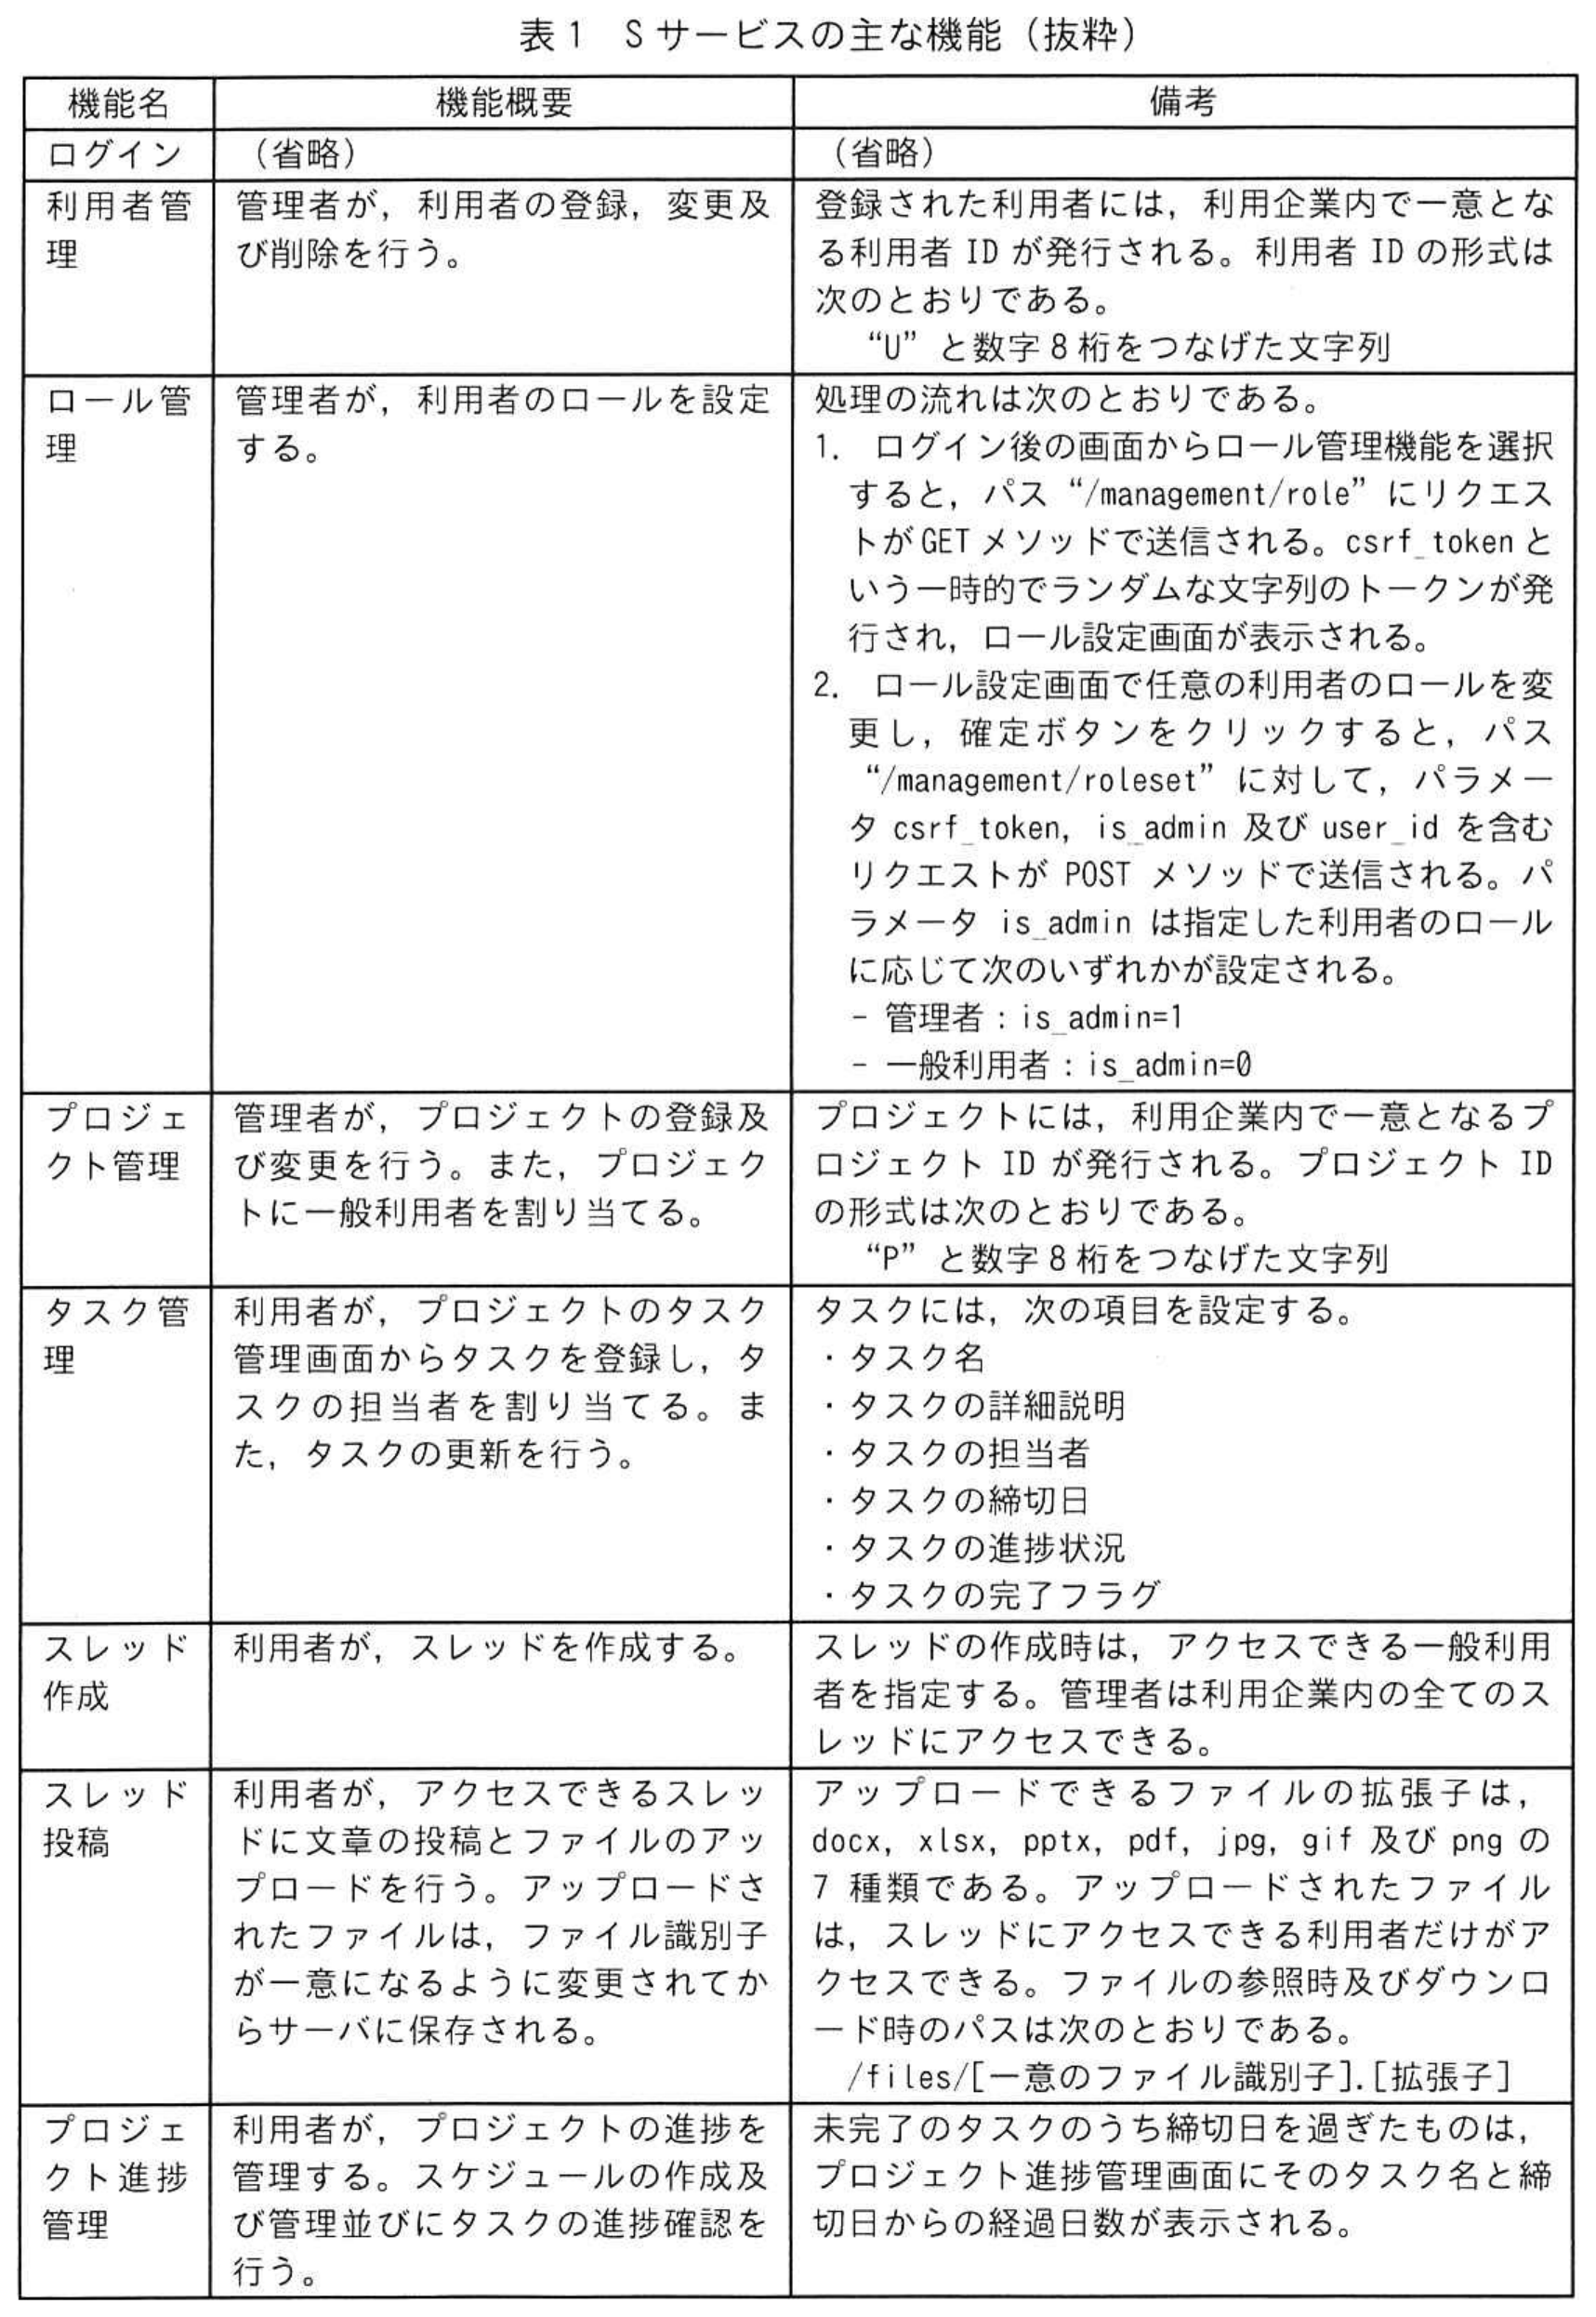
Sサービスの主な機能を表1に示す。
 拡大
Sサービスでは,半年ごと及び新機能リリース前に診断ツールXによる脆弱性診断を実施することにしている。診断ツールXは,送信したリクエストとそれに対するレスポンスから脆弱性を検出する。
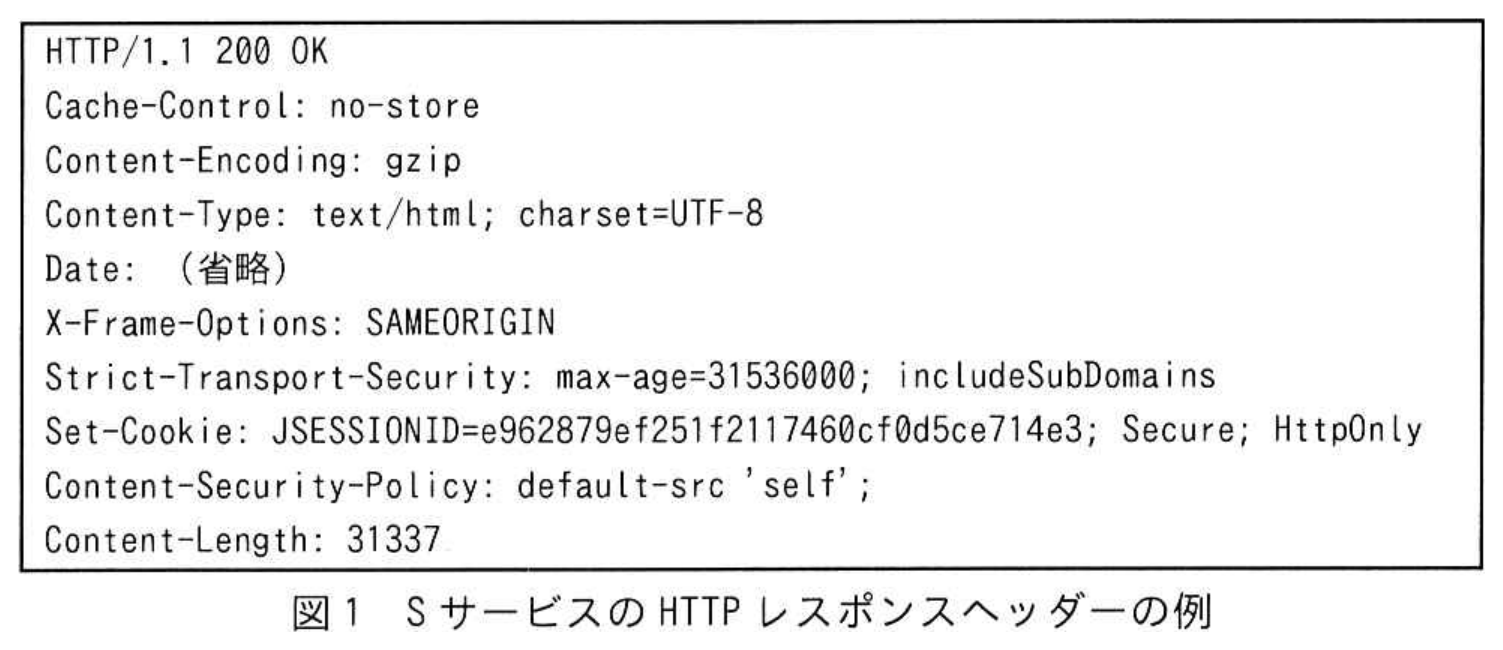
Sサービスでは,HTTPレスポンスヘッダーにContent Security Policy(CSP)を設定している。図1に,SサービスのHTTPレスポンスヘッダーの例を示す。
 拡大
図1の設定では,リソースの読込みとスクリプトの実行に関する動作は次のようになる。
・Sサービス以外のドメインからのリソースの読込み:a
・scriptタグ内に直接記述されたスクリプトの実行:b
〔インシデントの発生とその調査〕
ある日,Sサービスを利用しているB社の管理者からH社に対して,“Sサービスの一般利用者であった元従業員ZのローカルPC上に,元従業員Zが割り当てられていなかったプロジェクトのファイルが保存されていたので,Sサービスに不具合がないか調査してほしい”との依頼があった。
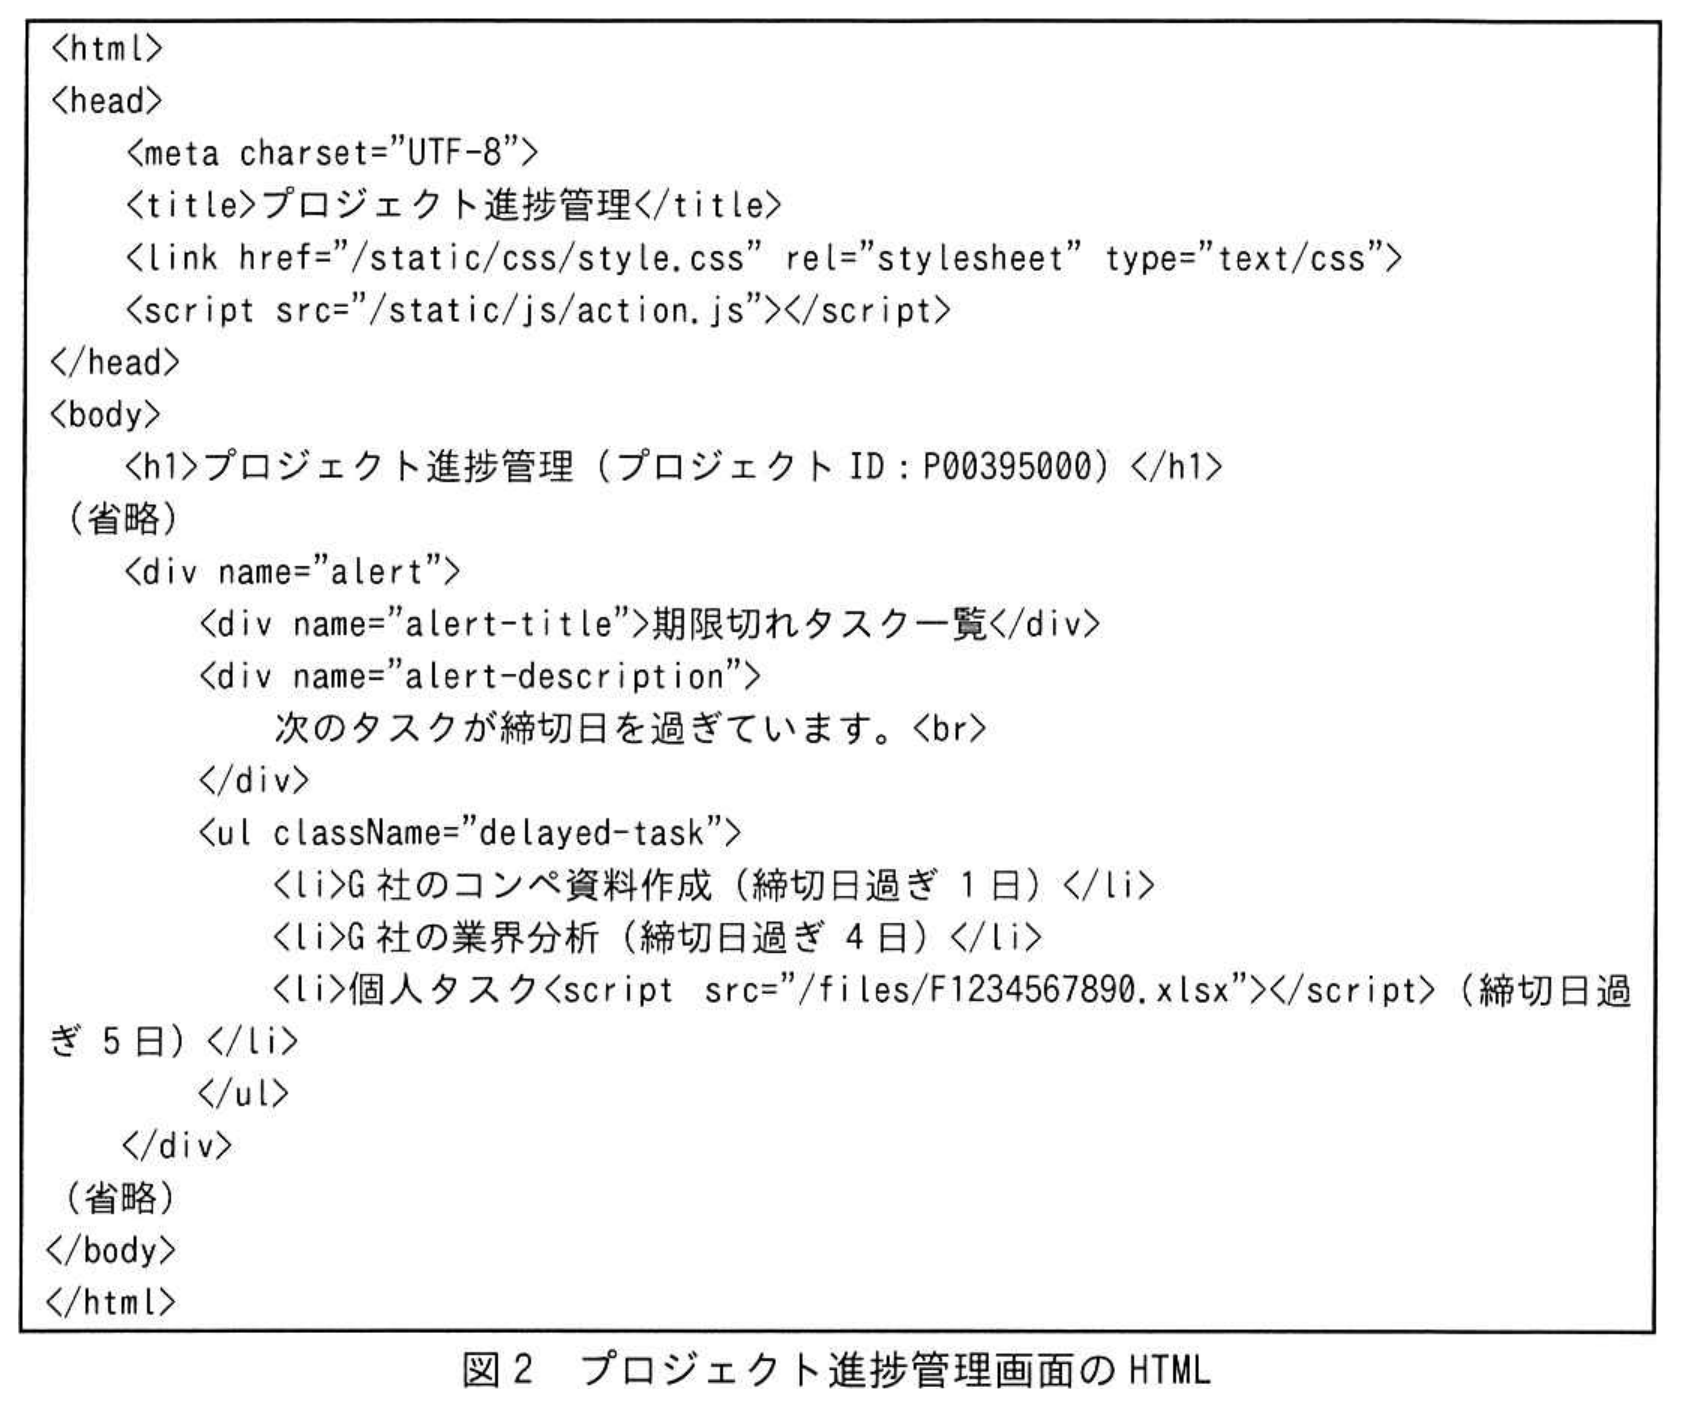
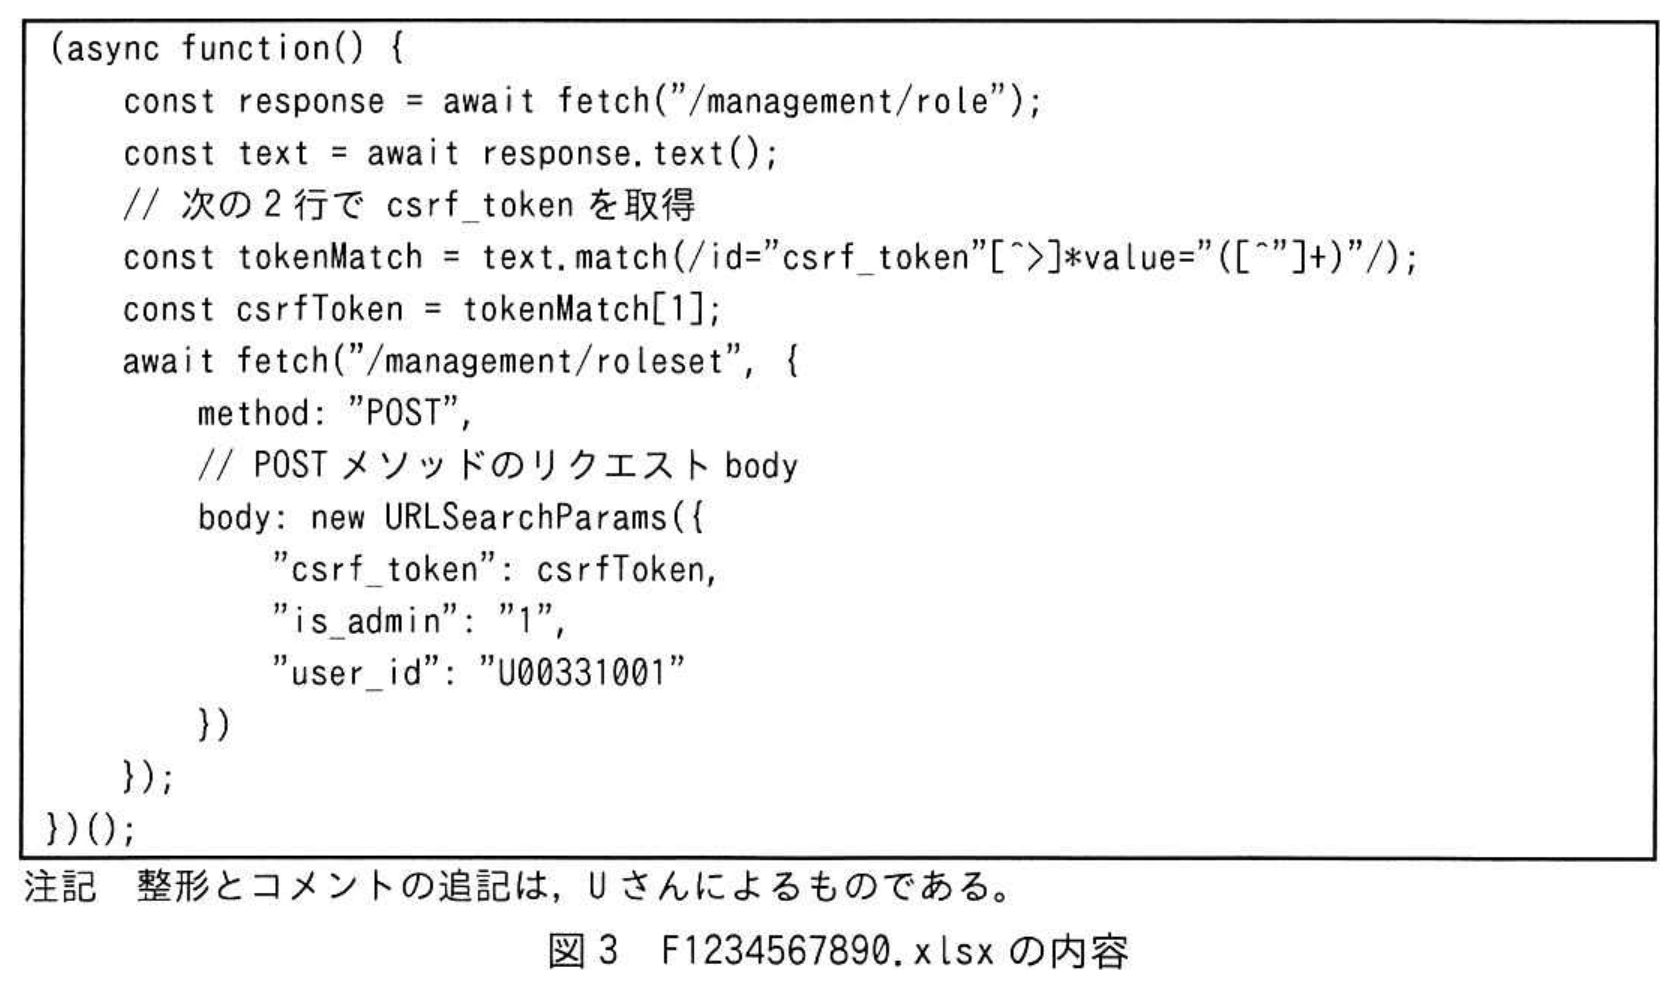
Sサービスのシステム担当者であるUさんは,ログを確認するとともに,B社の許可を得た上で,B社の管理者の利用者IDを使ってログインし,いくつかの画面を確認した。そのうち,プロジェクト進捗管理画面のHTMLを図2に,そのHTMLが参照していたF1234567890.xlsxというファイルをテキストエディターで開いたときの内容を図3に示す。
 拡大
 拡大
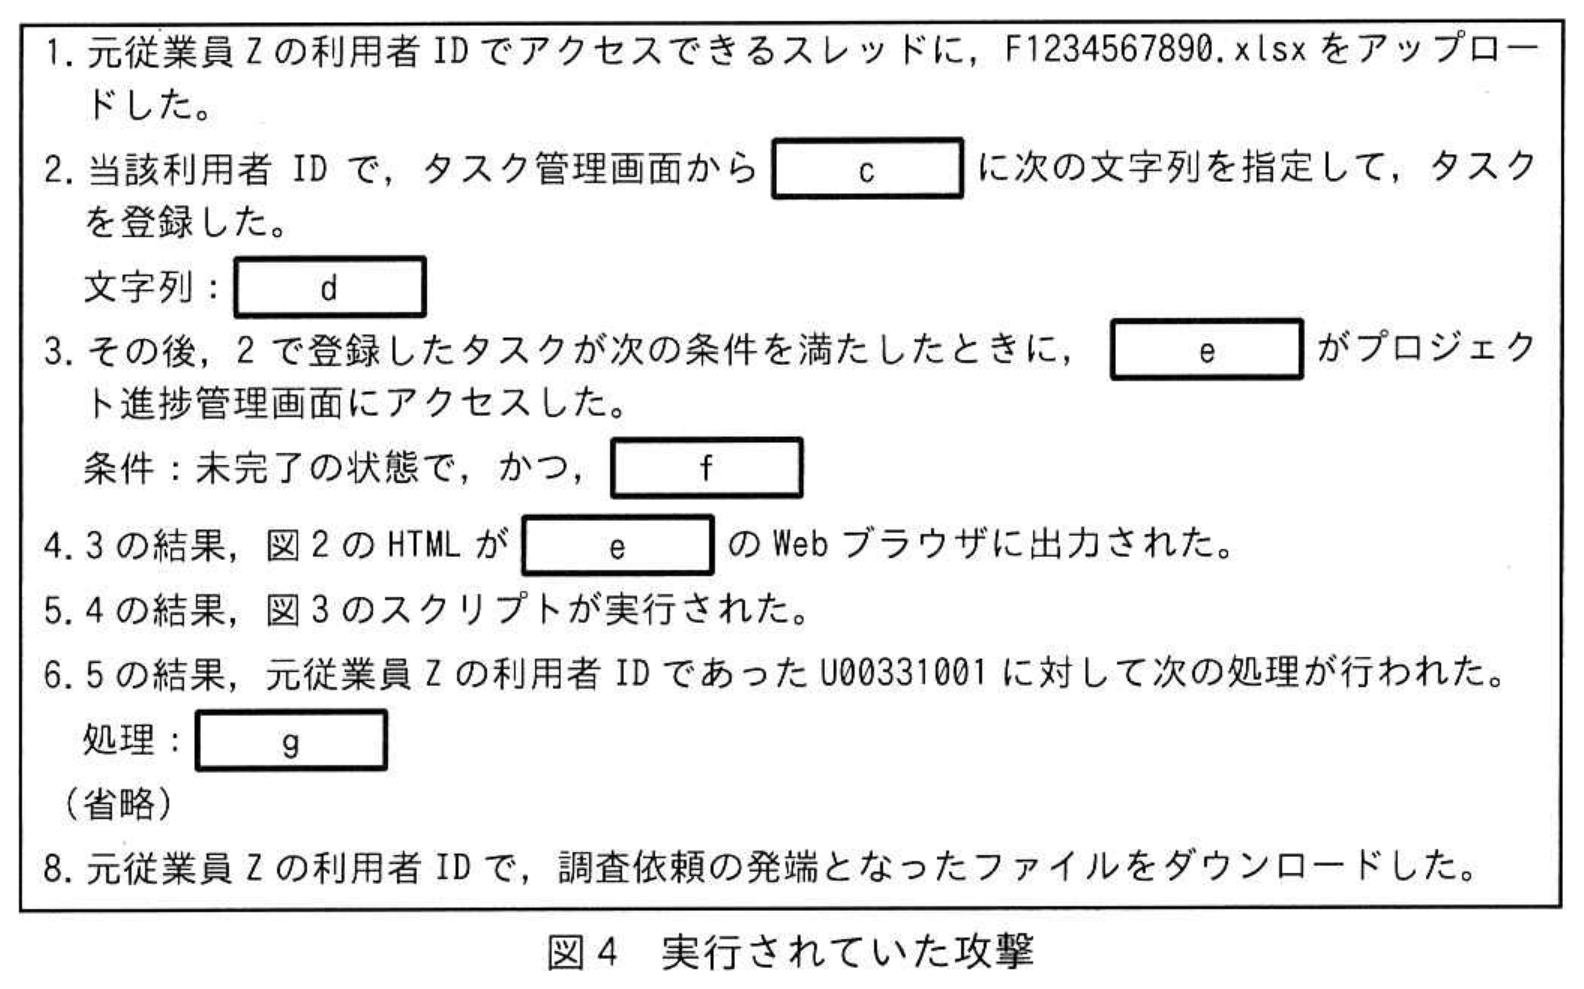
Uさんは,調査の結果,図4に示す攻撃が実行されていたことを確認した。
 拡大
Uさんは,図4の項番2と類似した文字列が指定されたタスクが登録されていないかどうかを確認したところ,完了済みタスクの中に類似したものがあることを確認した。しかし,このタスクによる攻撃は,CSPの設定で防御できていた。
Uさんは,攻撃者がこの失敗の原因を分析し,失敗したときに使用した文字列に①工夫を加えることによって図4の項番2の文字列を作成し,攻撃を成功させたと推測した。
〔インシデントへの対応及び攻撃への対策〕
Uさんは,まず必要なインシデント対応を行った。その結果,図4以外に成功した攻撃はないことが分かった。Uさんは,結果をB社の管理者に報告した。また,ほかの利用企業で同様の攻撃がなかったかどうかを調査したところ,なかったことも分かった。
次に,図4と同様の攻撃を防止するために,次の対策を行った。
(1) 図4の項番1については,アップロードされたファイルが許可された拡張子であることのチェックに加えて,次の処理を追加する。
処理:h
(2) 図4の項番4について,類似の問題がないかどうか,Sサービス全体を確認したところ,問題は1箇所だけだったので,表1の機能のうち,iについて,②必要な処理を追加する。なお,この処理が行われていないという脆弱性は,診断ツールXでは検知されない。
〔開発プロセスの見直し検討〕
Uさんは,図4の項番4の脆弱性のように診断ツールXで検知されないものであっても,検知できる可能性のある検査として,次の二つも実施するという開発プロセスの見直し案を作成した。
・SAST
・j
Uさんは,開発プロセスの見直し案について承認を得て,見直しに着手した。
拡大表1 Sサービスの主な機能(抜粋)
拡大図1 SサービスのHTTPレスポンスヘッダーの例
拡大図2 プロジェクト進捗管理画面のHTML
拡大図3 F1234567890.xlsxの内容
拡大図4 実行されていた攻撃
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1記号・選択式
本文中のa, bに入れる適切な字句を,“できる”,“できない”のいずれかでそれぞれ答えよ。
※直接入力してください
設問2 (1)記号・選択式
〔インシデントの発生とその調査〕について,図3のスクリプトは,表1中のどの機能を悪用するものか。機能名を答えよ。
※直接入力してください
設問2 (2)記号・選択式
〔インシデントの発生とその調査〕について,図4中のcに入れる適切なタスクの項目を,表1中の字句を用いて答えよ。
※直接入力してください
設問2 (3)記号・選択式
〔インシデントの発生とその調査〕について,図4中のdに入れる適切な文字列を,図2から抜き出して答えよ。
※直接入力してください
設問2 (4)記号・選択式
〔インシデントの発生とその調査〕について,図4中のe〜gに入れる適切な字句を答えよ。
※直接入力してください
設問2 (5)記述問題
〔インシデントの発生とその調査〕について,本文中の下線①について,工夫の内容を,具体的に答えよ。
0 文字
設問3 (1)記述問題
〔インシデントへの対応及び攻撃への対策〕について,本文中のhに入れる追加すべき処理の内容を,具体的に答えよ。
0 文字
設問3 (2)記号・選択式
〔インシデントへの対応及び攻撃への対策〕について,本文中のiに入れる適切な機能名を答えよ。
※直接入力してください
設問3 (3)記述問題
〔インシデントへの対応及び攻撃への対策〕について,本文中の下線②について,追加すべき処理の内容を,具体的に答えよ。
0 文字
設問4記述問題
本文中のjに入れる適切な検査方法を,具体的に答えよ。
0 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和7年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。