情報処理安全確保支援士午後 事例記述令和7年 秋期
午後 問3
問3 情報システムのセキュリティ強化
テーマ:情報システムのセキュリティ強化
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大P社は,従業員100名の機械部品商社である。P社には,総務部,営業部,技術部が,また,総務部には経理係と情報システム係がある。
従業員には,一人1台の社有PC及び社有スマートフォン(以下,両者を併せて情報端末といい,スマートフォンをスマホという)を貸与している。さらに,社有スマホの故障,災害発生などの緊急時については,個人所有のスマホの利用を許可している。
情報端末以外のP社の情報システムの管理は,総務部のH部長配下の情報システム係のT主任とFさんが行っている。各部には,情報システム係をサポートする情報セキュリティ推進者がいる。
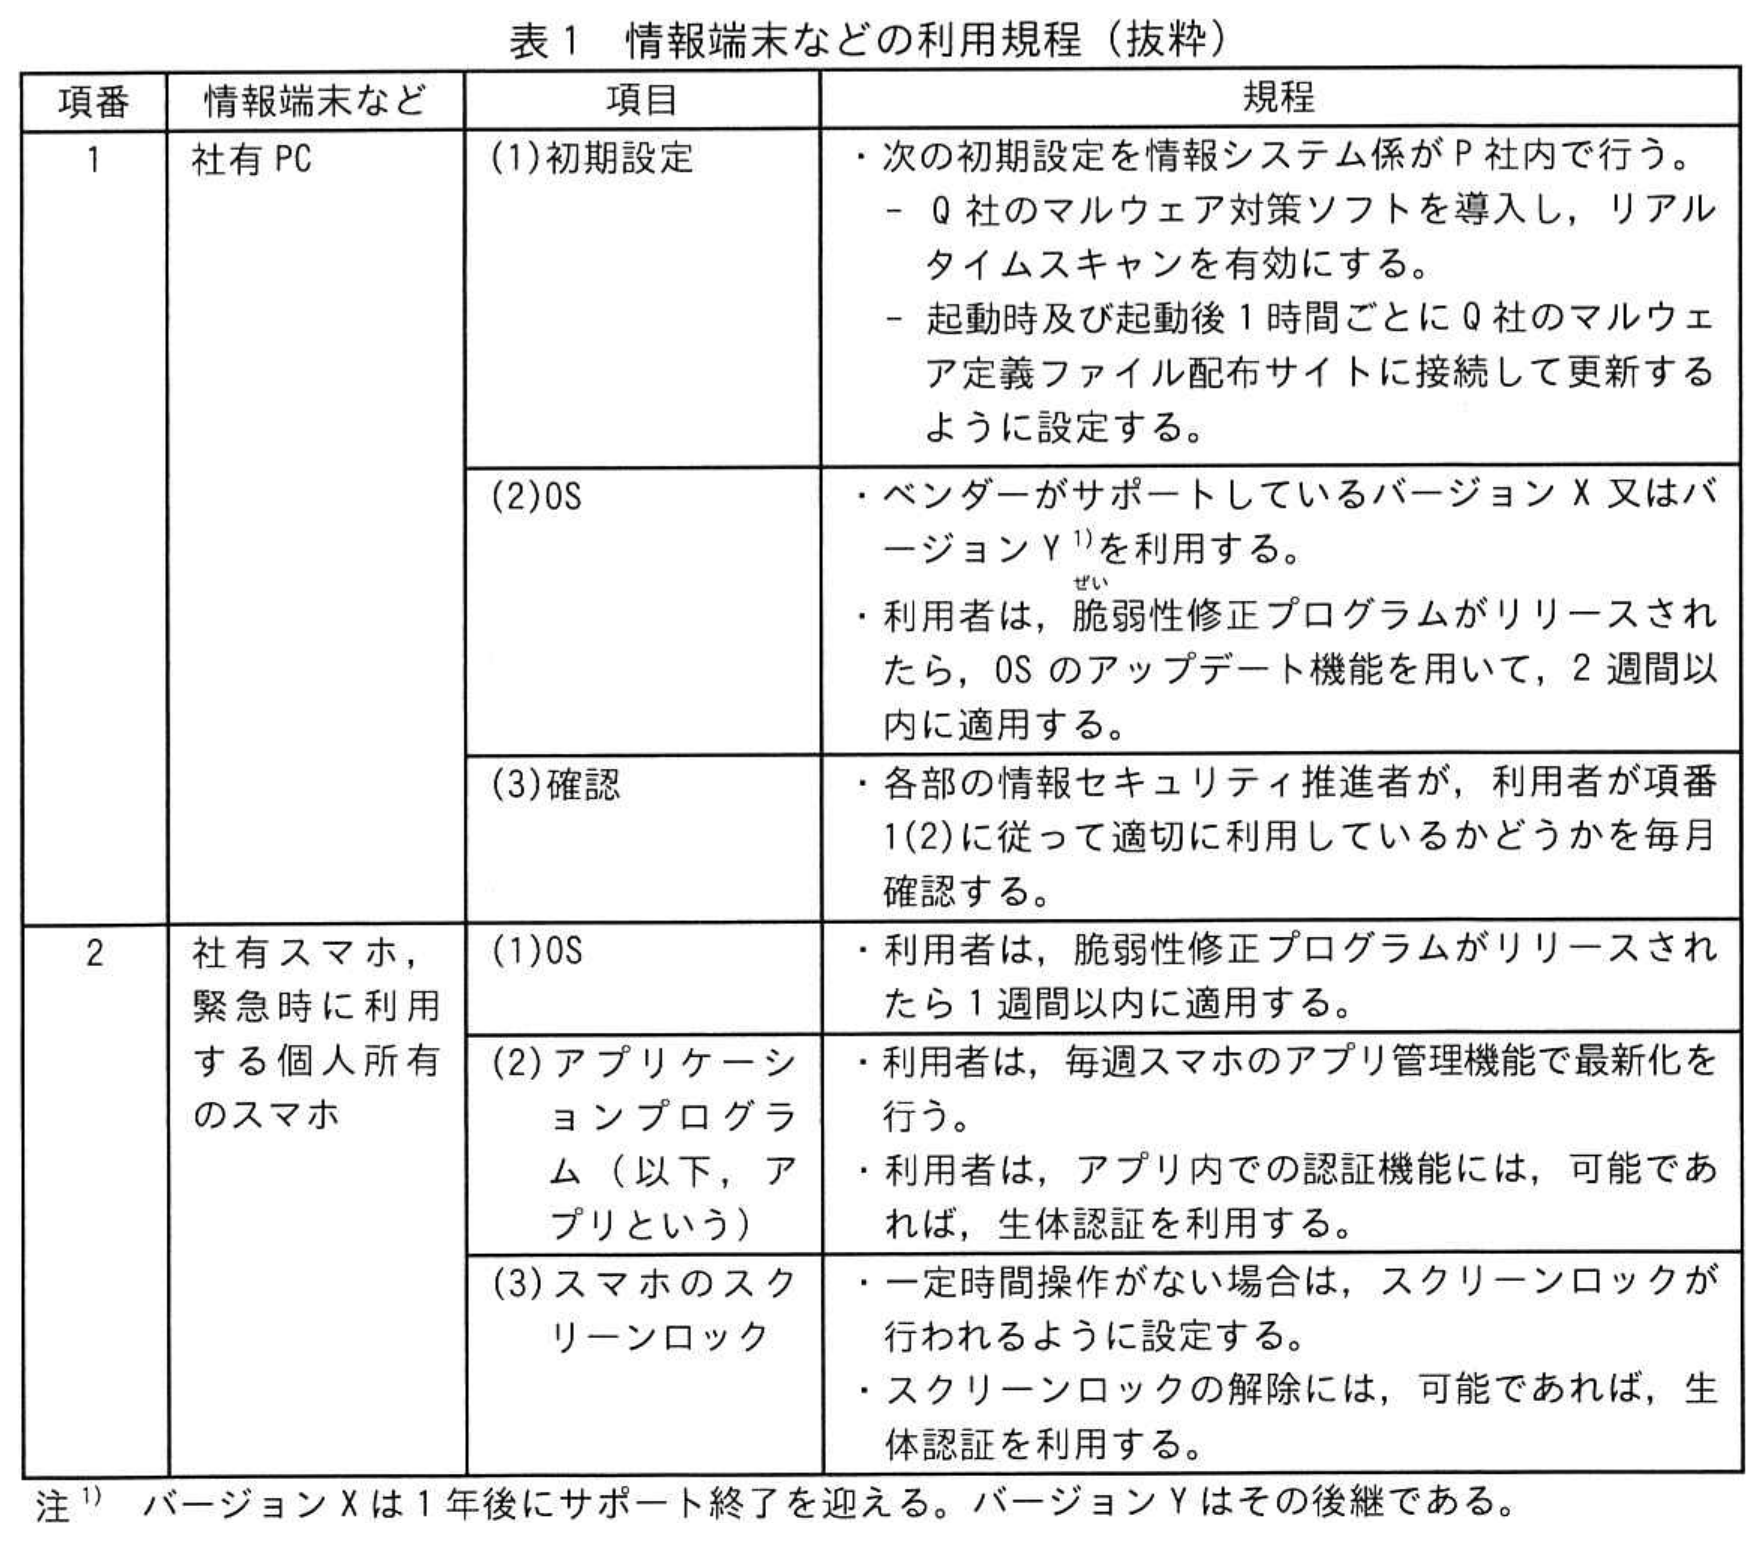
P社では,表1に示す情報端末などの利用規程を定めている。
 拡大
〔社有PCのOSの現状〕
社有PCは,バージョンXから,バージョンYへのOSの移行中である。移行は,各部の情報セキュリティ推進者の管理の下,6か月以内に完了させることになっている。
〔情報システムの現状〕
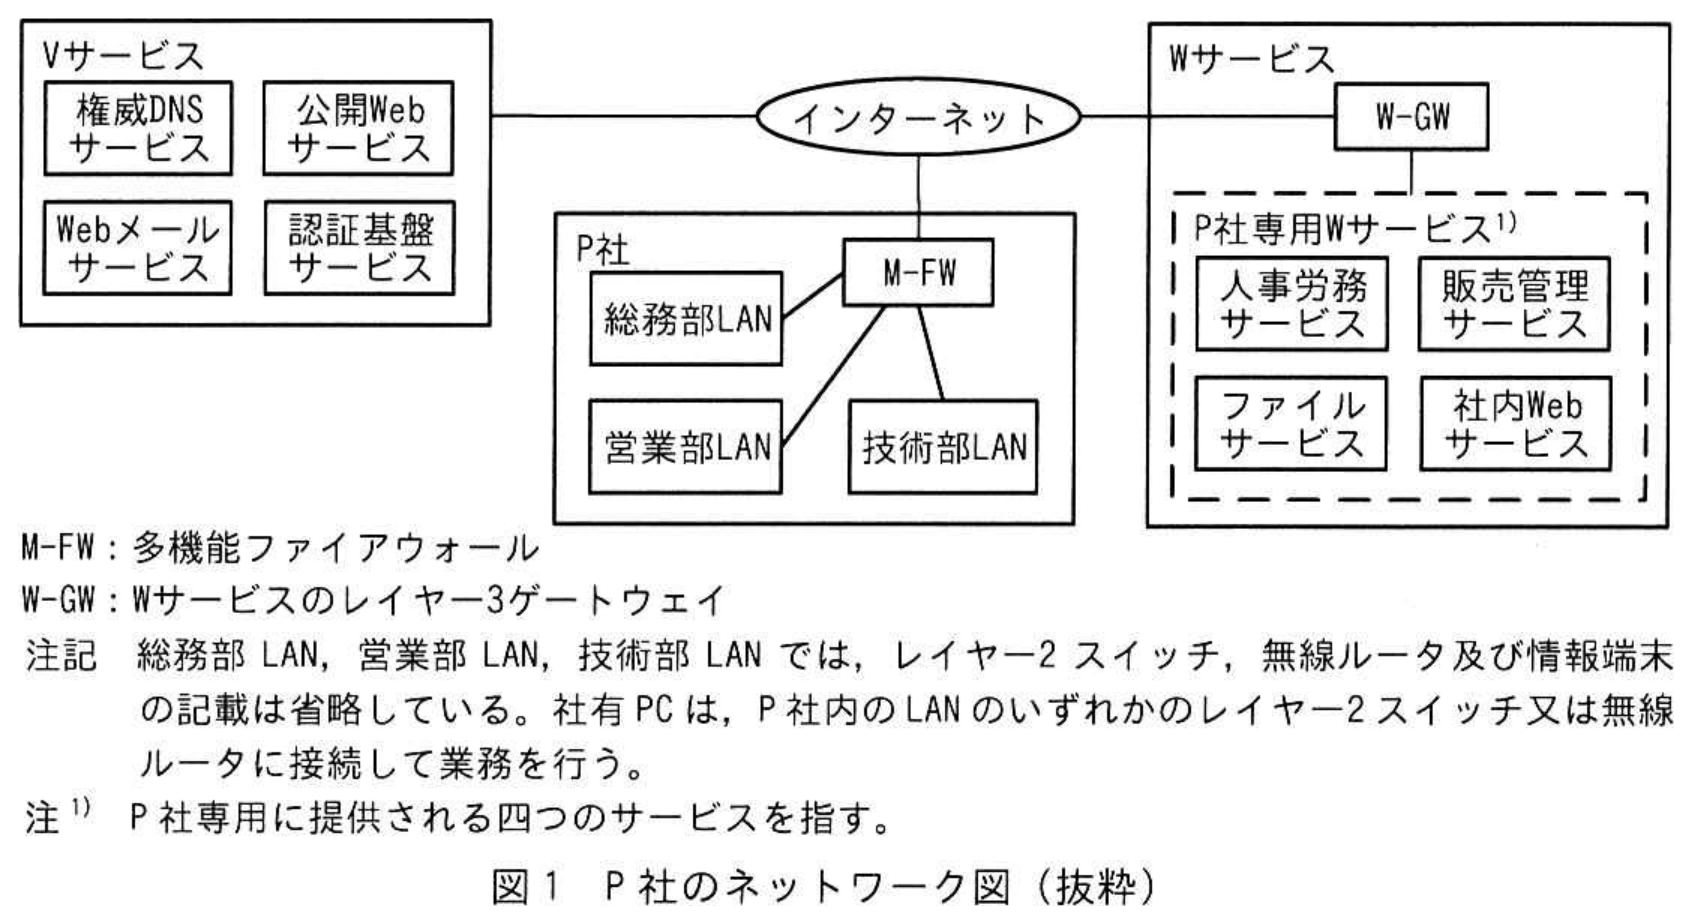
P社では,V社のSaaS(以下,Vサービスという)及びW社のSaaS(以下,Wサービスという)を使っている。オンプレミスの情報システムはない。P社のネットワーク図を図1に示す。
 拡大
M-FWは,ステートフルパケットインスペクション型のファイアウォール機能,DNSキャッシュサーバ機能及びWebプロキシ機能をもつ。
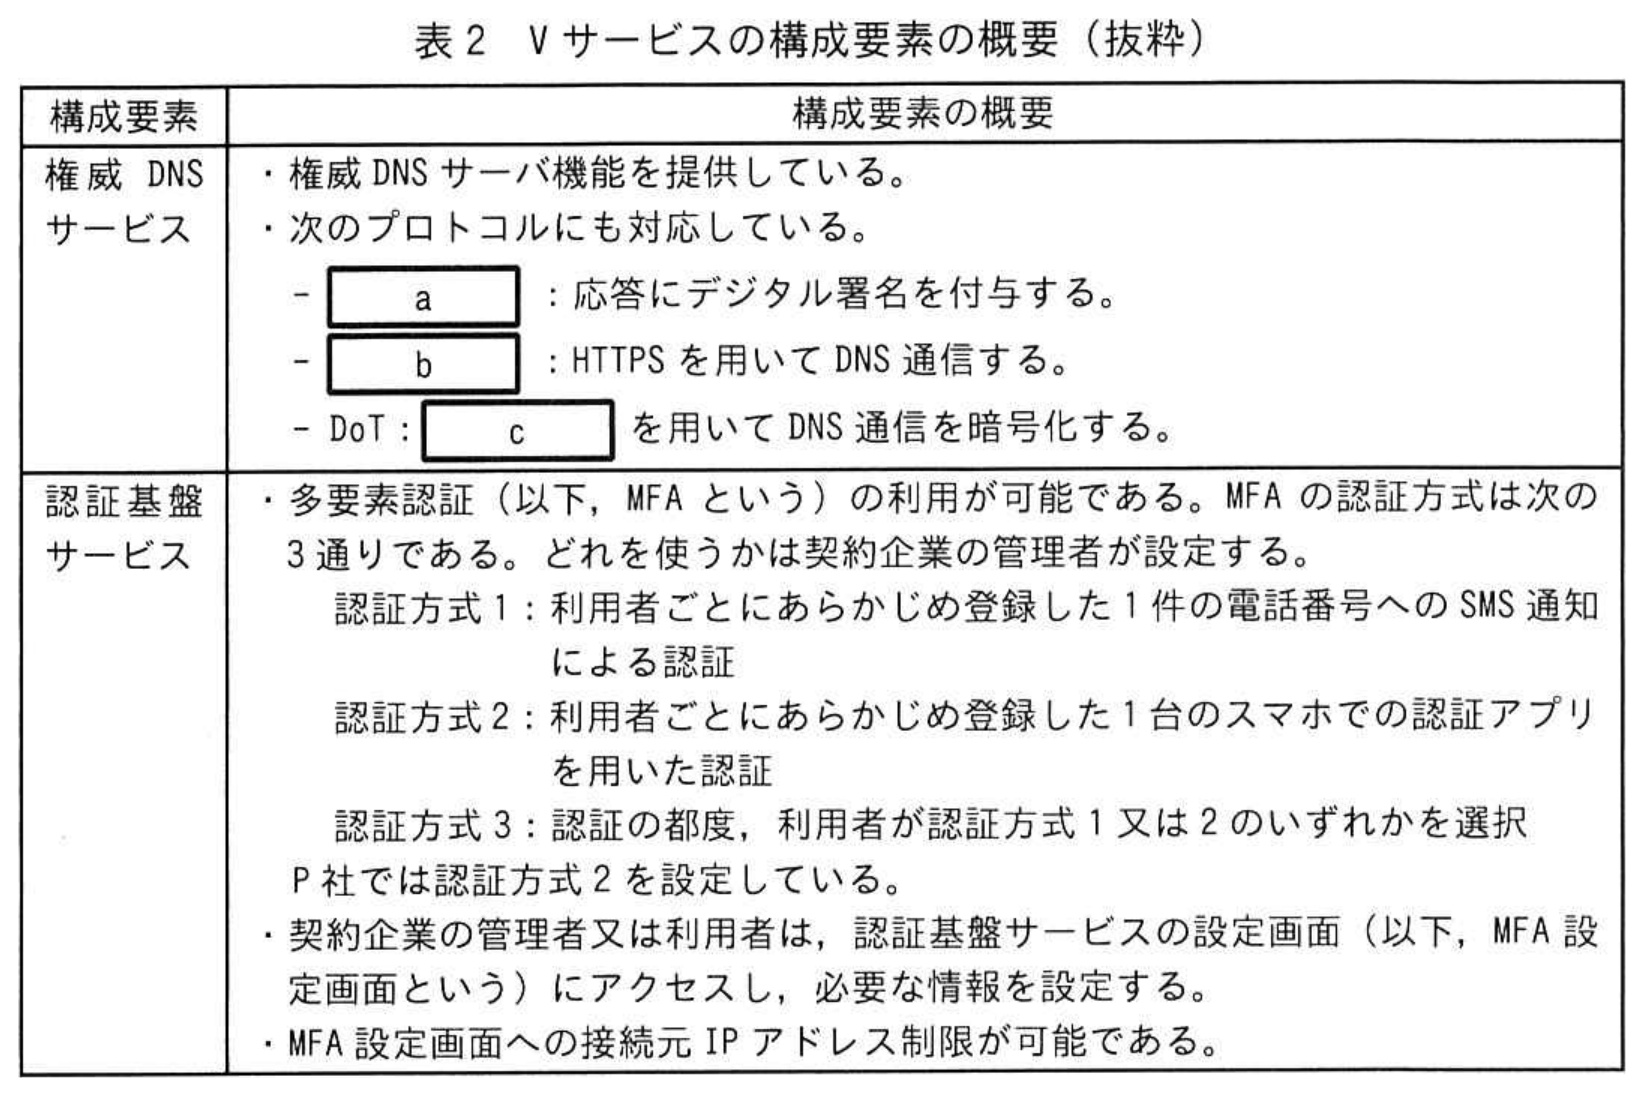
Vサービスの構成要素の概要を表2に示す。
 拡大
W-GWには,ファイアウォール機能があり,P社専用Wサービスに接続可能なのはM-FWのグローバルIPアドレスに制限されている。
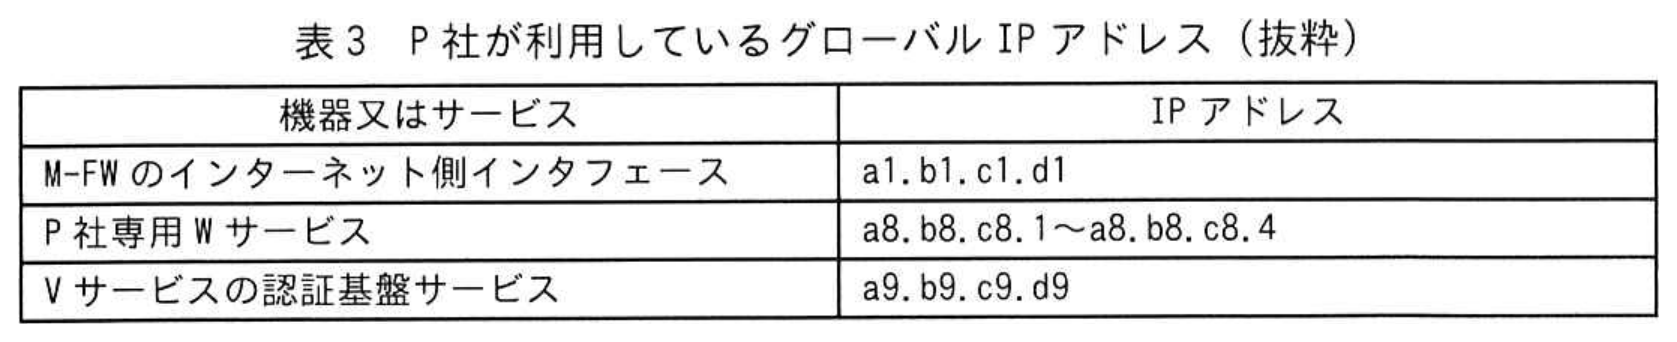
P社が利用しているグローバルIPアドレスを表3に示す。
 拡大
営業部及び技術部では,取引先から指定されたWebサービス(以下,取引先サービスという)を利用することがある。取引先サービスは複数あり,各取引先サービスで接続元IPアドレス制限を行っている。各取引先サービスでは,M-FWのグローバルIPアドレスからの接続は許可されている。
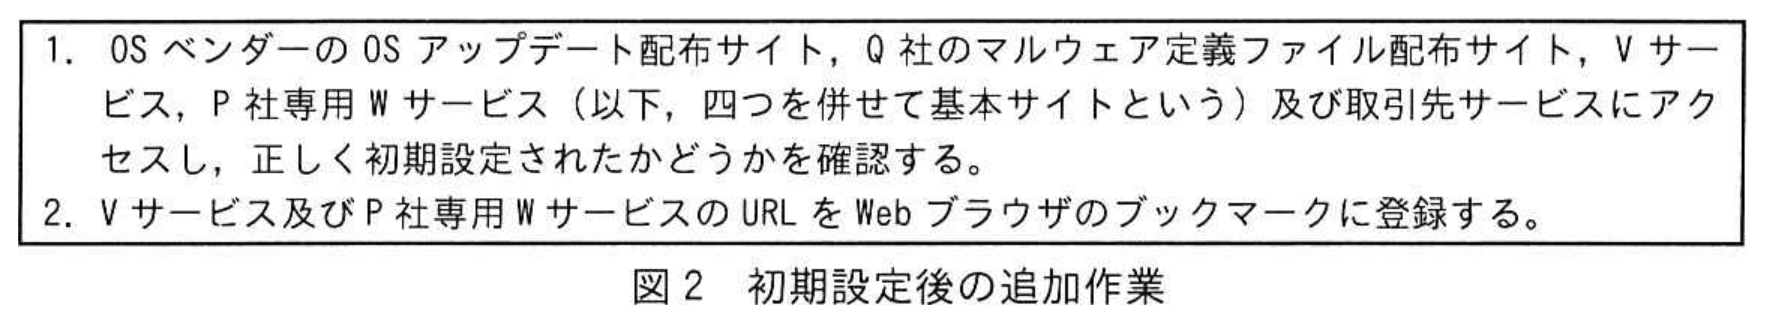
情報システム係は,社有PCの初期設定後に,図2に示す追加作業を行っている。
 拡大
〔インターネットバンキング変更の検討〕
経理係のGさんから情報システム係に,“現在利用しているY銀行のインターネットバンキング(以下,インターネットバンキングをIB,Y銀行のインターネットバンキングをY-IBという)からZ銀行のIB(以下,Z銀行のIBをZ-IBという)への変更を検討しているが,情報セキュリティの観点で,Z-IBを利用しても問題ないか教えてほしい”という相談があった。
現在,経理係では,振込みを,操作担当者と操作確認者の2名で行っており,Z-IBへの変更後も同様に2名で行うことを計画している。
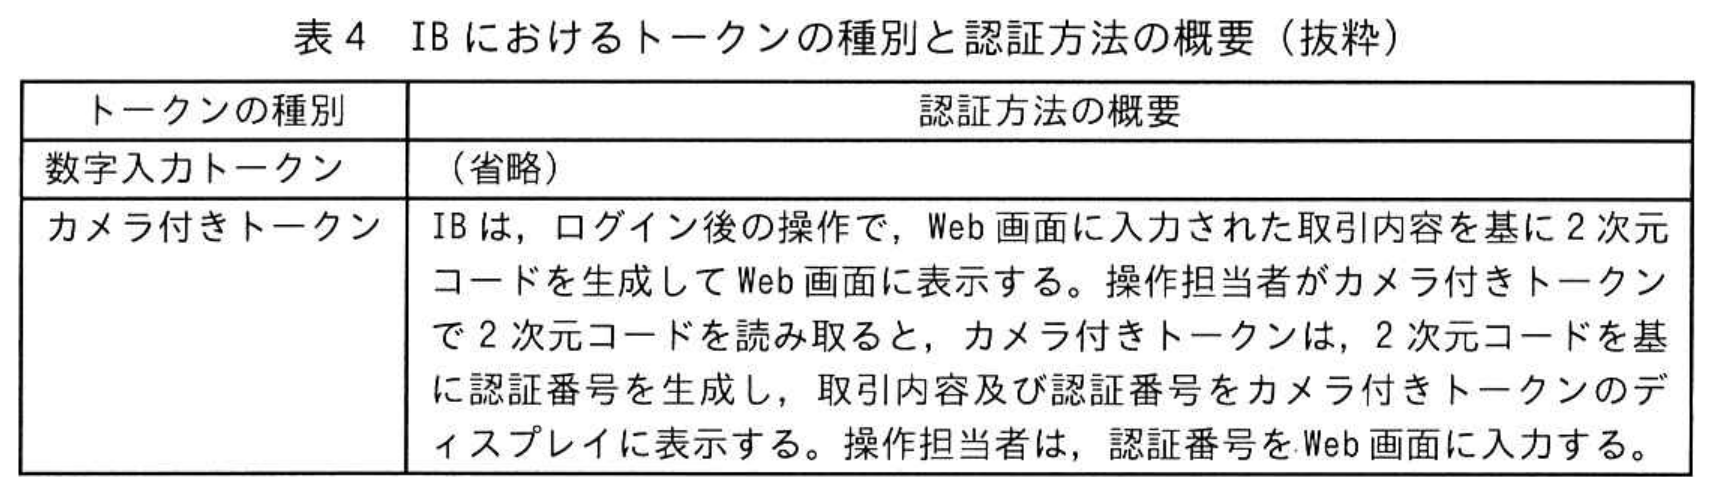
IBでは取引を認証するための専用のハードウェアトークンとして,数字が入力できるトークン(以下,数字入力トークンという)とカメラ付きトークンの2種類のトークンがあり,Y-IBでは数字入力トークンを,Z-IBではカメラ付きトークンを使用している。IBにおけるトークンの種別と認証方法の概要を表4に示す。
 拡大
IBでは,振込先の金融機関名,店名,口座種別,口座番号(以下,金融機関名,店名,口座種別,口座番号を口座情報という)の改ざんによって,攻撃者の用意した口座(以下,攻撃者口座という)に振り込んでしまう被害が発生している。T主任はFさんに,このような被害に遭うリスクをY-IBとZ-IBそれぞれで検討し,どちらのIBの方がリスクが低いかを比較するよう指示した。
〔攻撃者口座に振り込んでしまうリスクの検討〕
P社において想定される振込先の口座情報の改ざん手口には,IBにアクセスする社有PCに感染させたマルウェアによる方法などがある。
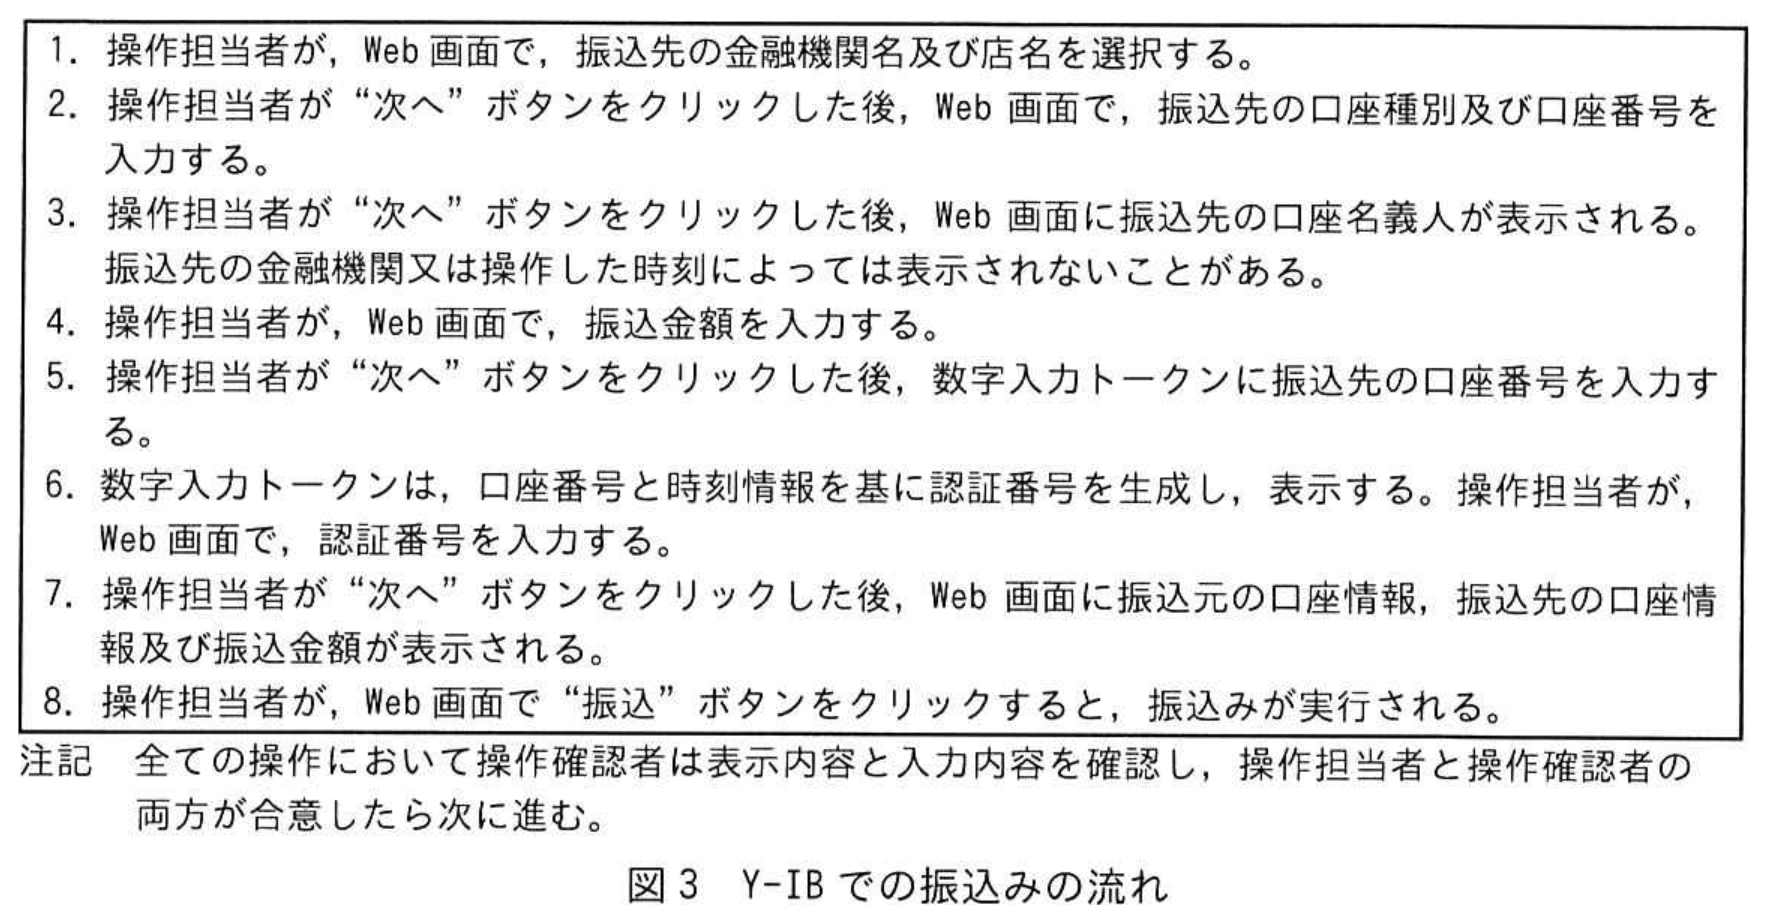
Fさんは,まず,Y-IBについてリスクを検討した。Y-IBでの振込みの流れを図3に示す。
 拡大
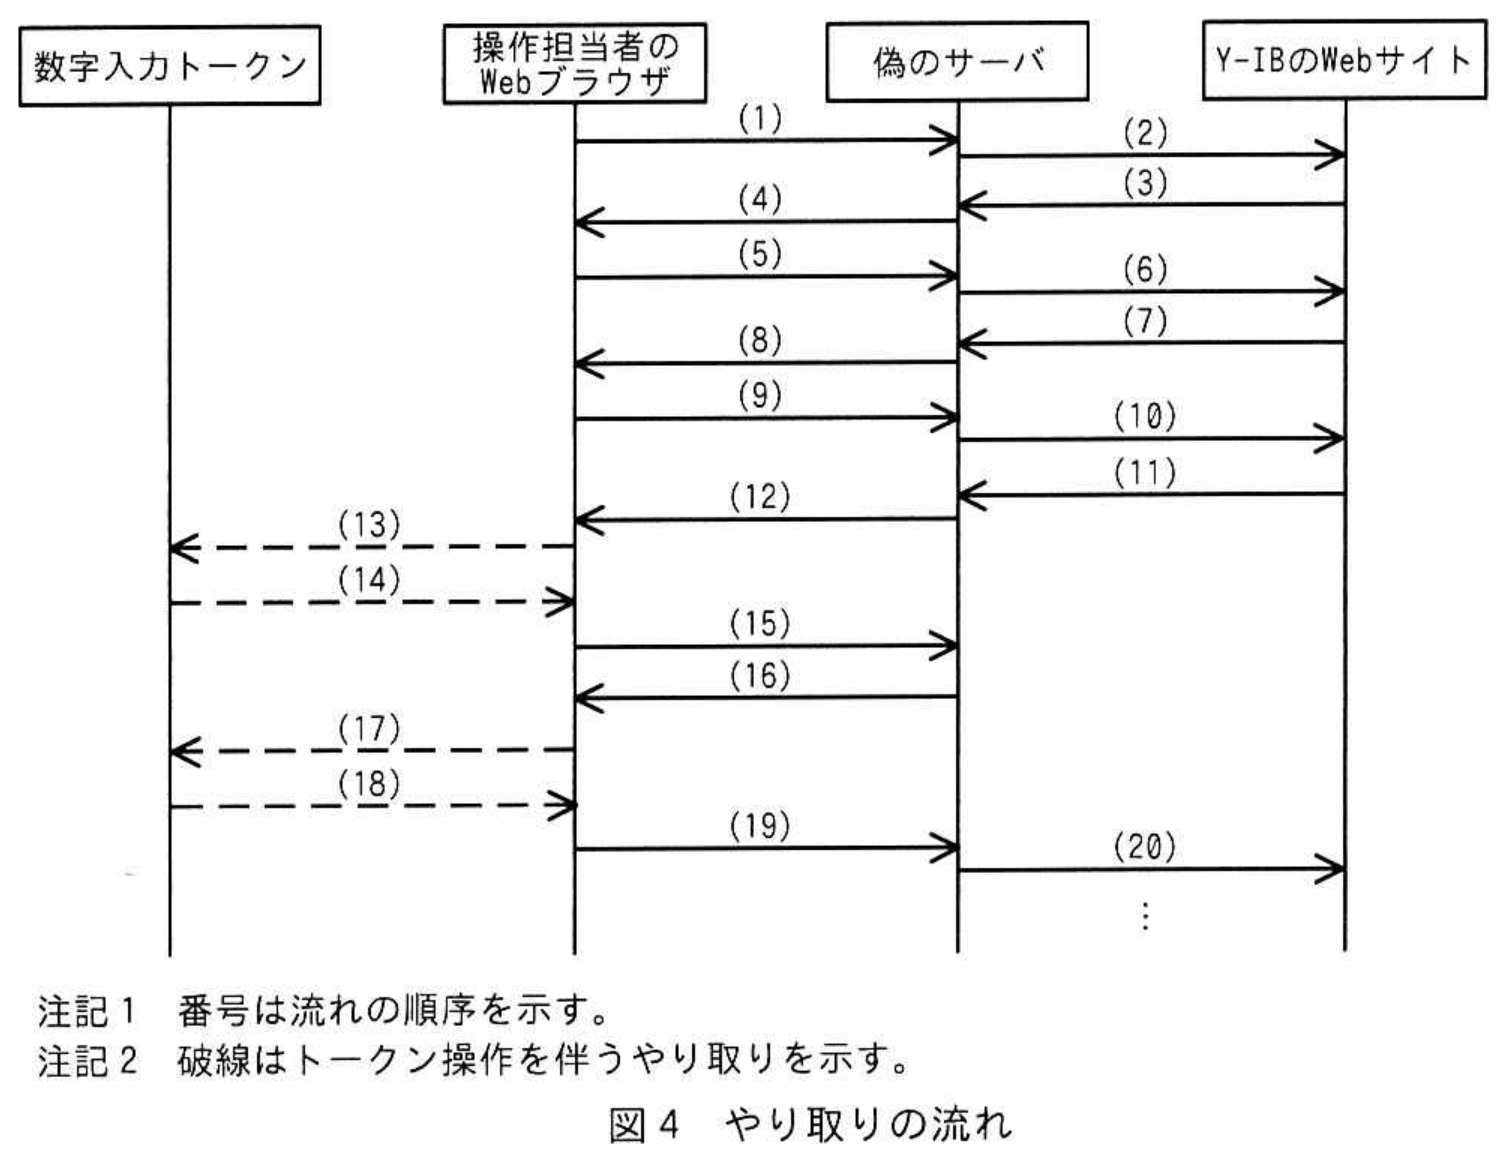
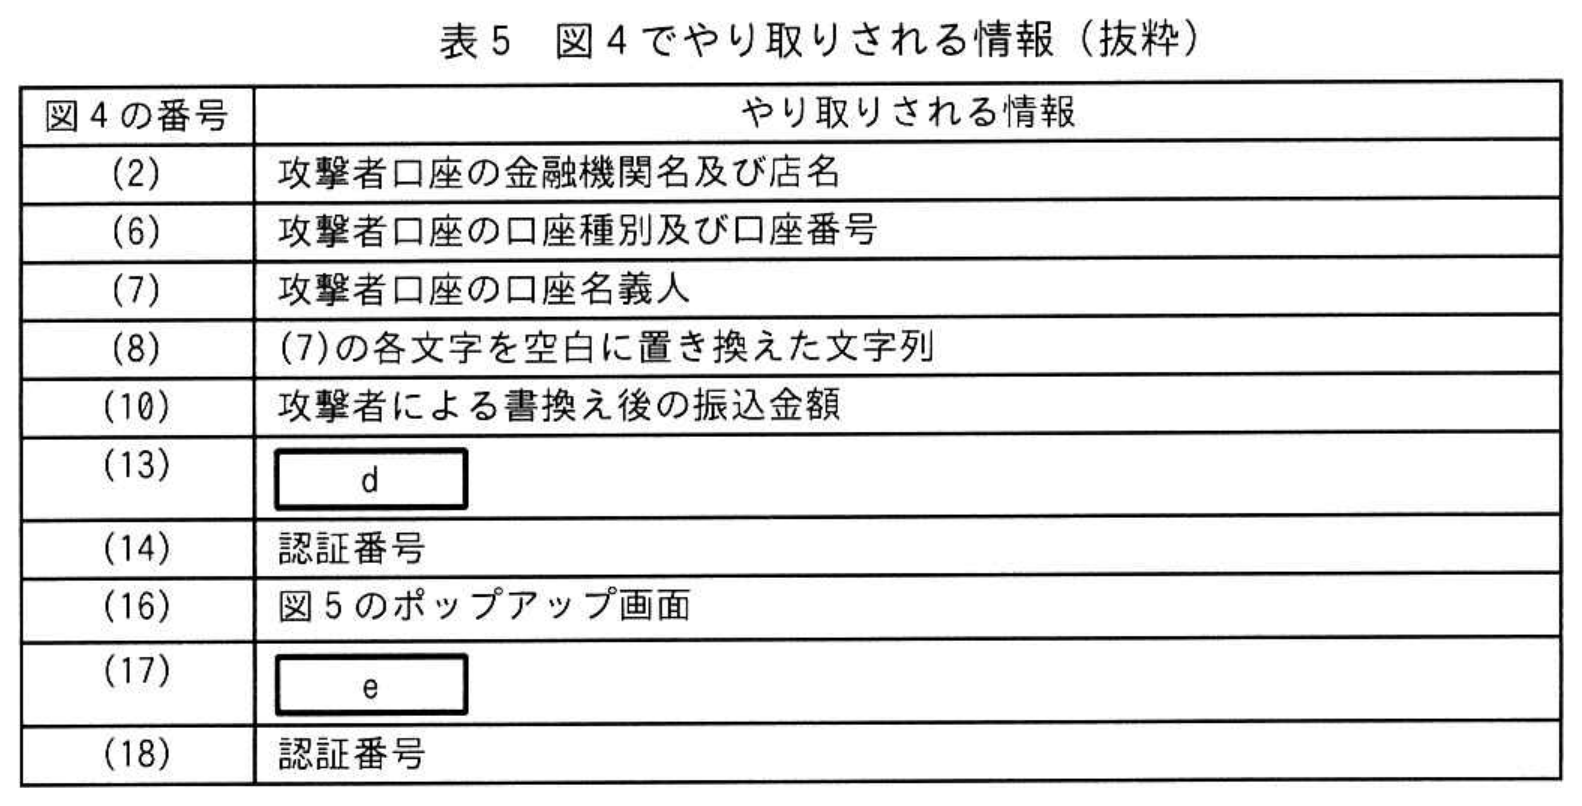
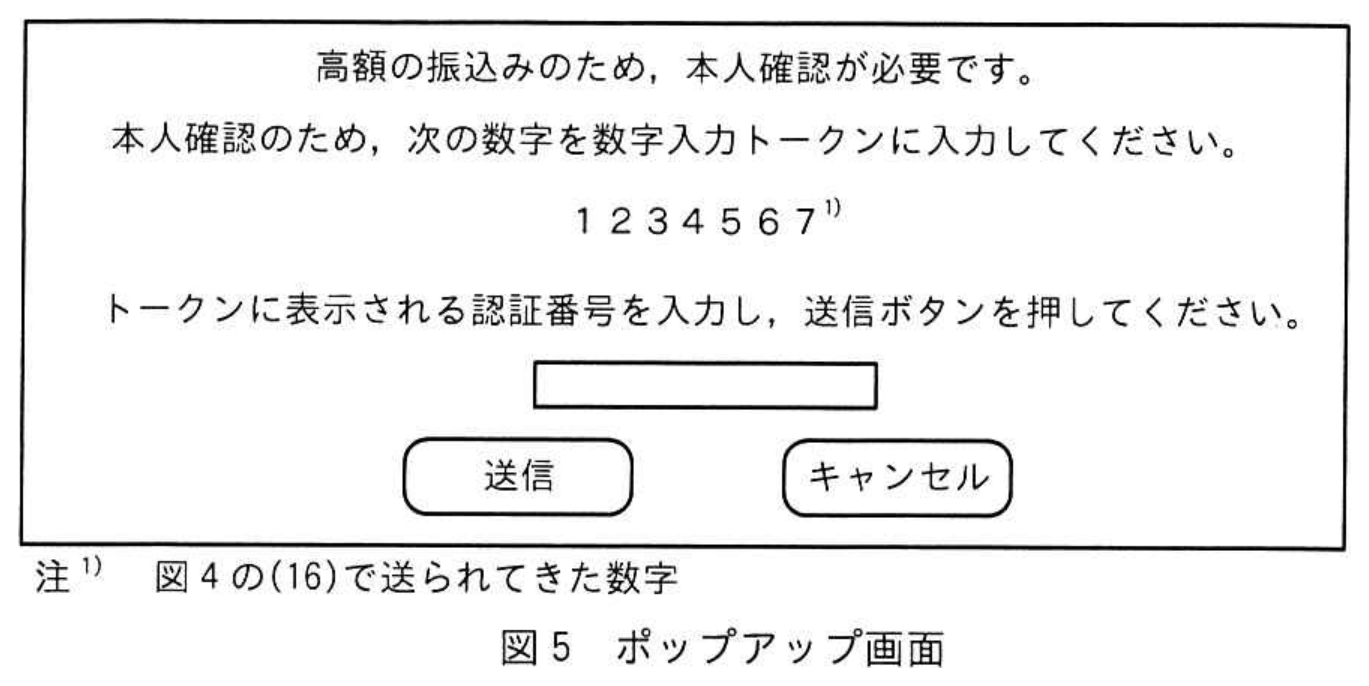
Fさんは,図3を基に,操作担当者が仮に偽のサーバにアクセスした場合に攻撃者口座に振り込まれてしまうまでにやり取りされる情報を考えた。やり取りの流れを図4に,図4でやり取りされる情報を表5に示す。
 拡大
 拡大
 拡大
図4の(16)〜(19)は図3にない流れなので,操作担当者及び操作確認者が図3の流れを理解していれば,違和感を覚える可能性が高い。しかし,図3の流れを理解していなければ,気付くことなくだまされてしまうリスクも排除できない。
次に,Z-IBについてリスクを検討した。Z-IBの場合,振込先の口座情報を改ざんされたとしても,改ざん後の口座情報などの取引内容がカメラ付きトークンのディスプレイに表示されるので,口座情報が改ざんされたことに気付きやすい。
Fさんは,これらの検討結果を踏まえ,攻撃者口座に振り込んでしまうリスクはZ-IBの方が低いとT主任に報告した。T主任は報告の内容に加えて他の機能も比較し,P社での利用においてZ-IBのセキュリティ対策に問題がないことを確認した。T主任はGさんに,Y-IBよりZ-IBの方が被害に遭うリスクが低く,利用しても問題がないと回答し,経理係ではY-IBからZ-IBに変更することにした。
〔リモートワークの検討〕
各部から育児,看護及び介護を理由とした,自宅でのリモートワーク導入の要望が挙がったことから,H部長は,経理係のIBの利用及び情報システム係の情報システムの管理はリモートワークの対象外にする前提で,全従業員のリモートワークに必要なインフラを検討するようT主任に指示した。また,リモートワーク実施に当たって必要となる情報セキュリティ対策を併せて検討するように指示した。
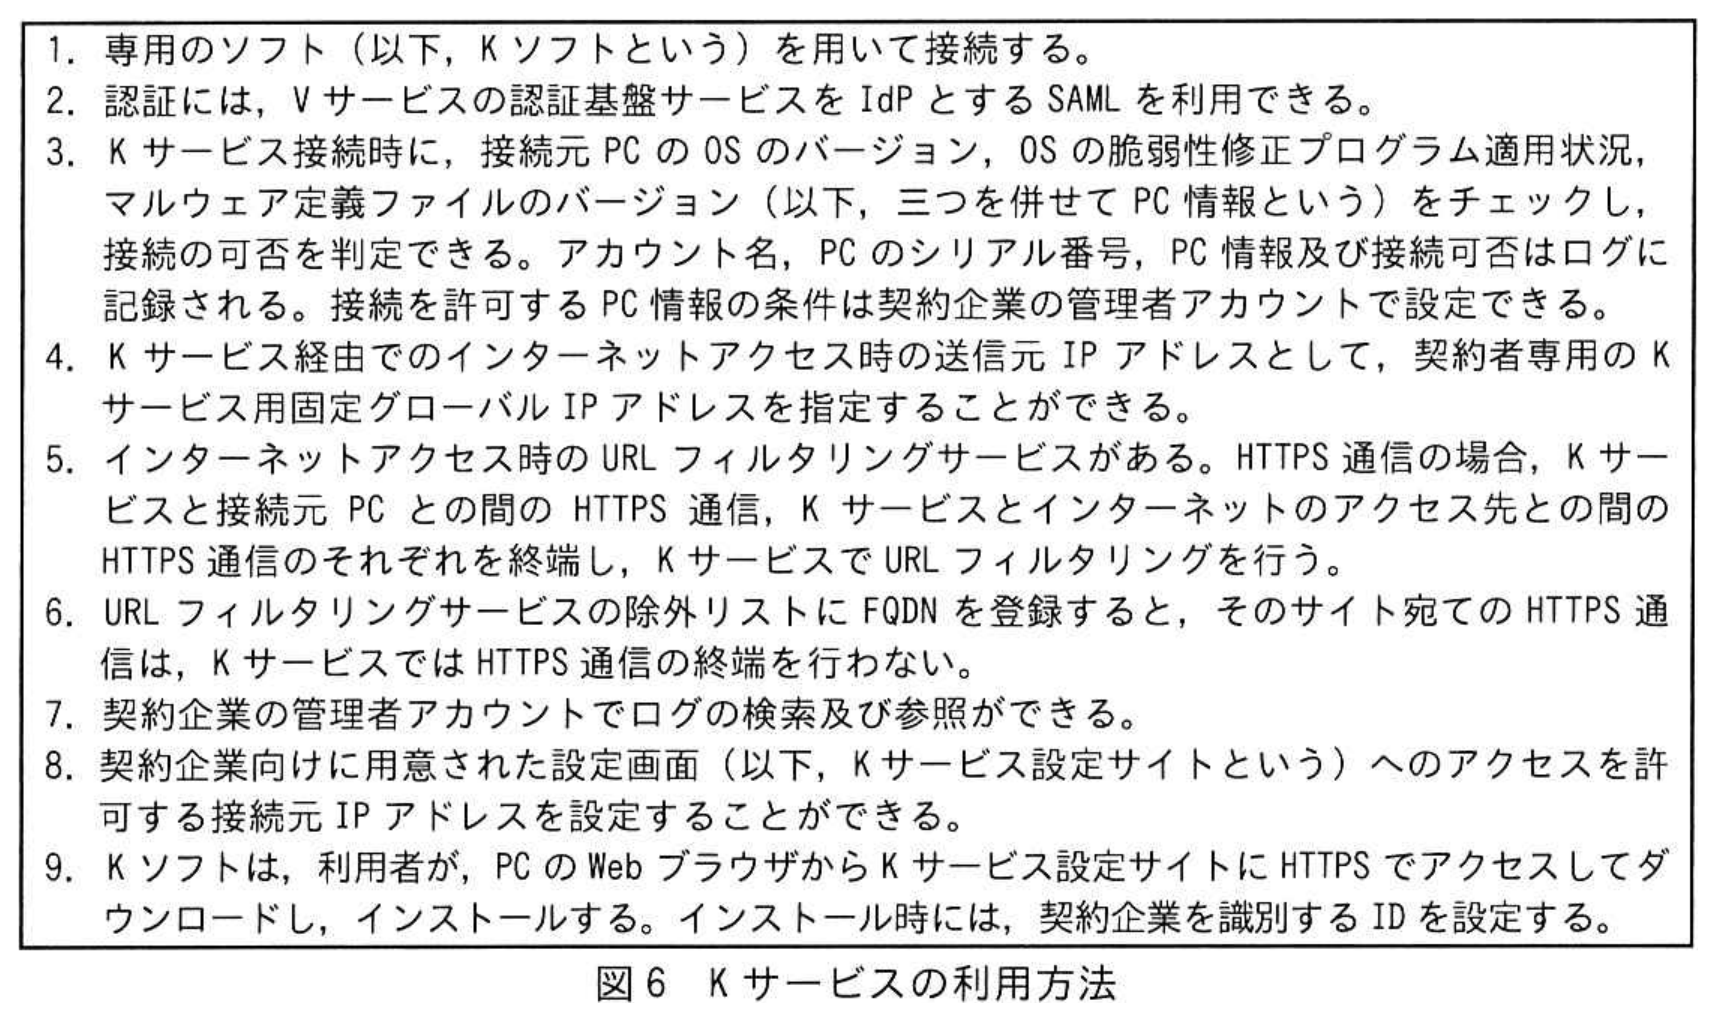
T主任とFさんは,最初に,リモートワークに必要なインフラを検討することにした。まず,R社のモバイルルータ(以下,R-MRという)及びR-MRを用いるインターネット接続サービス(以下,Rサービスという)について調査した。その結果,Rサービスではインターネットに接続したときに割り当てられるグローバルIPアドレスに,固定グローバルIPアドレスを割り当てることはできないことが分かった。次に,HTTPSを用いたVPNサービスであるK社セキュリティサービス(以下,Kサービスという)を調査した。Kサービスの利用方法は図6のとおりである。
 拡大
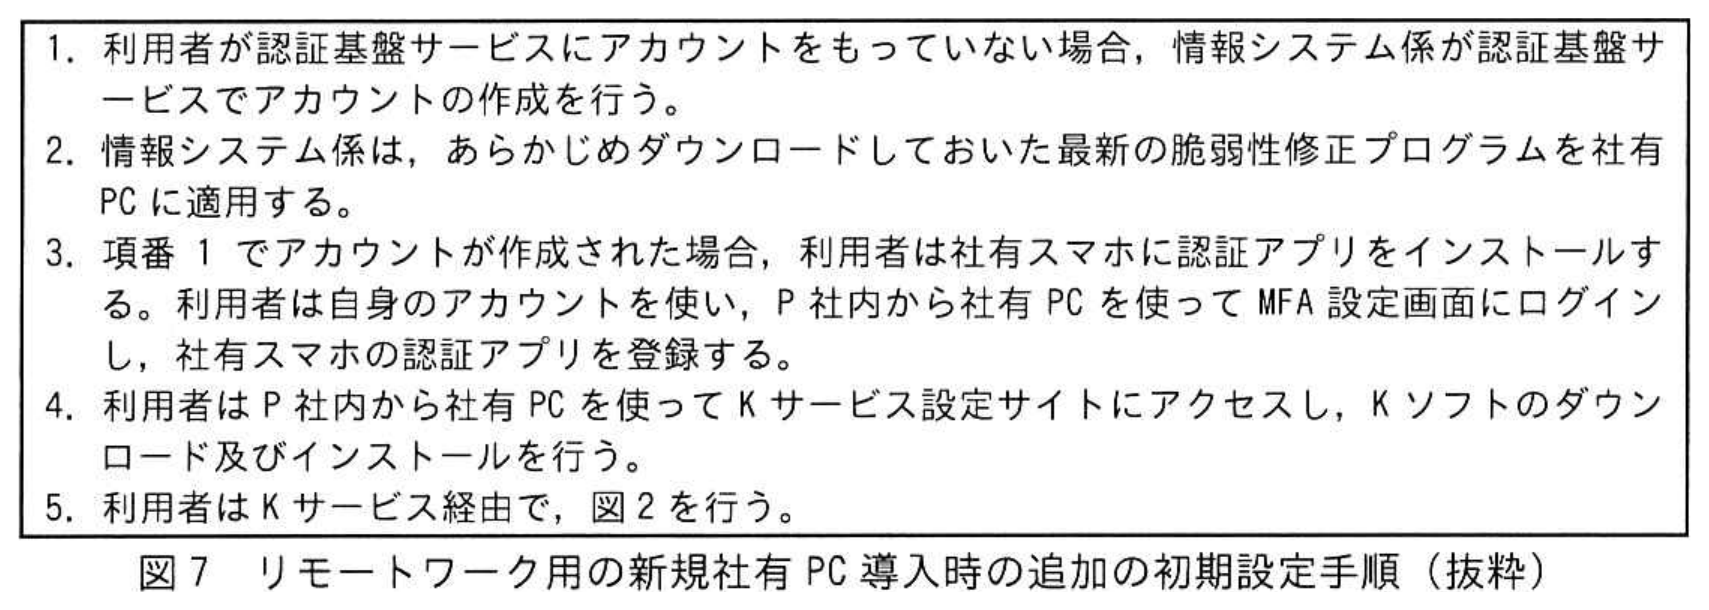
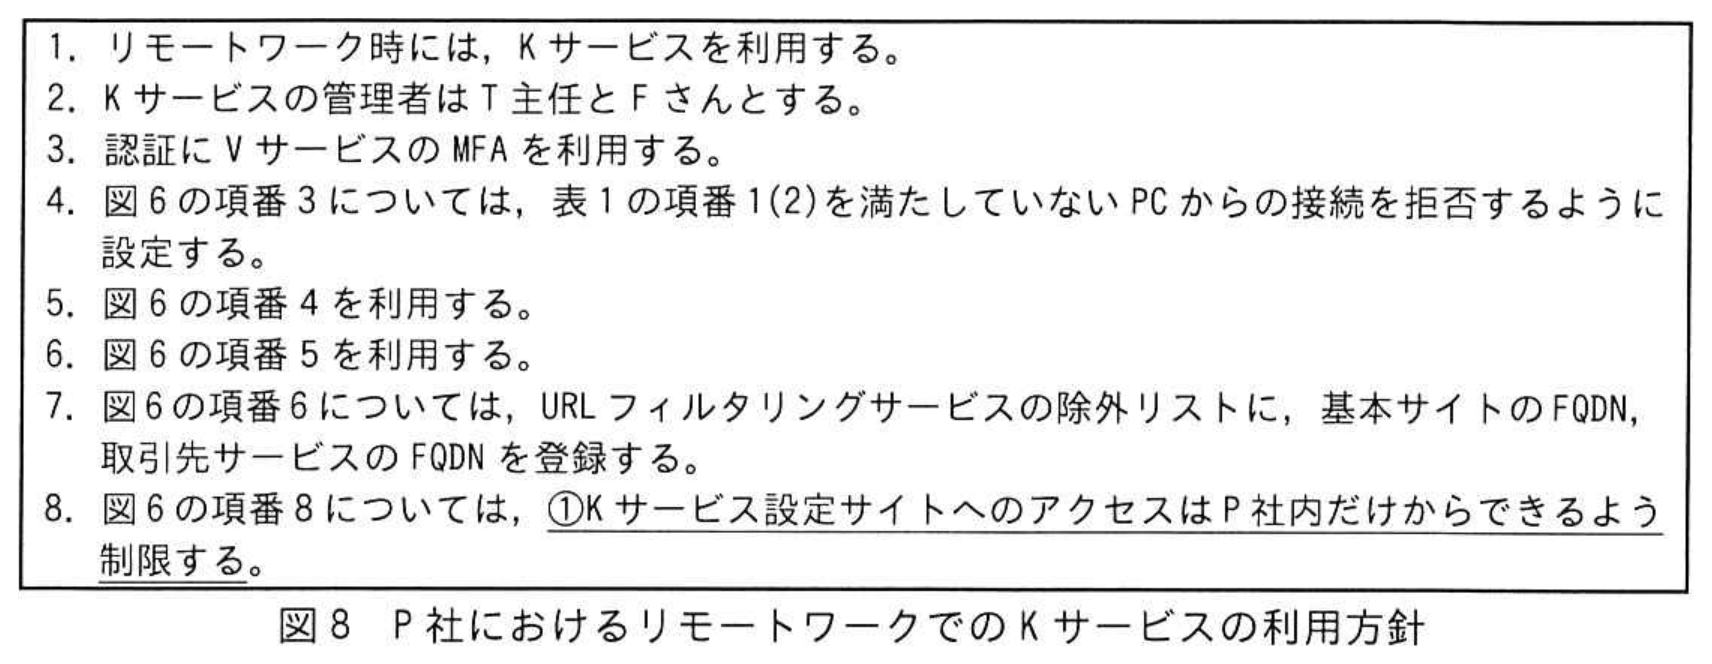
次に,T主任とFさんは,リモートワーク用の新規社有PC導入時の追加の初期設定手順及びP社におけるリモートワークでのKサービスの利用方針を検討し,検討結果をそれぞれ図7,図8にまとめた。
 拡大
 拡大
T主任とFさんは検討を進め,Kサービスを用いれば,リモートワーク用の社有PCがP社内のLANに接続されている場合でもHTTPS通信のURLフィルタリングサービスが適用できると考えた。そのため,リモートワーク時に限らず,P社出勤時も経理係のIBの利用及び情報システム係の情報システムの管理を除き,社有PCでのKサービスの利用を必須にする方針とした。
FさんとT主任は,まとめた内容をH部長に報告し,了承を得た。
〔段階的な利用計画〕
T主任とFさんは,Rサービス及びKサービスを,T主任とFさんが情報システムの管理以外の業務に利用する先行利用と,全従業員で利用する全体利用の2段階で行うことにした。
Fさんは,図8以外に必要となる変更について,次の案をT主任に報告した。
(1) W社に設定変更を依頼する。
(2) M-FWのファイアウォール機能では社内からのHTTP通信を禁止とし,HTTPS通信の宛先はKサービスだけを許可する。
(3) 各取引先サービスについて,次の依頼を取引先に行う。
依頼:f。
T主任は,(2)について,問題を指摘し,許可する宛先の追加を指示した。Fさんは,②追加する宛先をT主任に報告し,了承を得た。
T主任は,これまでの検討結果をH部長に報告し,先行利用実施の許可を得た。
〔先行利用の実施とOS移行の施策〕
先行利用では,利用中に社有スマホが故障し,認証ができないという問題が発生した。そこで,H部長とも相談し,社有スマホの故障時でもKサービスが利用できるように,MFA設定画面で次の二つを行った。
・管理者のアカウントで,認証方式を表2の認証方式3に変更する。
・先行利用の利用者アカウントについては,g。
T主任とFさんは,1か月間,Kサービスを社内から利用し,基本サイトの利用などに問題がないことを確認した。
次に,T主任とFさんは,社有PCをRサービスに接続し,Kサービスを利用することにした。1か月間利用し,同様に問題がないことを確認した。
T主任とFさんは,現状,社有PCのOSの移行が滞っていることから,③情報システム係がKサービスを活用して移行を促進させる施策を考えた。
T主任は,先行利用の振り返り及びOS移行の施策をH部長に報告した。H部長は,Kサービスがリモートワーク及び情報セキュリティの強化に有効であると判断し,リモートワークの導入を進めていくことにした。
拡大表1 情報端末などの利用規程(抜粋)
拡大図1 P社のネットワーク図(抜粋)
拡大表2 Vサービスの構成要素の概要(抜粋)
拡大表3 P社が利用しているグローバルIPアドレス(抜粋)
拡大図2 初期設定後の追加作業
拡大表4 IBにおけるトークンの種別と認証方法の概要(抜粋)
拡大図3 Y-IBでの振込みの流れ
拡大図4 やり取りの流れ
拡大表5 図4でやり取りされる情報(抜粋)
拡大図5 ポップアップ画面
拡大図6 Kサービスの利用方法
拡大図7 リモートワーク用の新規社有PC導入時の追加の初期設定手順(抜粋)
拡大図8 P社におけるリモートワークでのKサービスの利用方針
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記述問題
制限字数:10 字以内
〔情報システムの現状〕について答えよ。
表2中の a に入れる適切な字句を,英字10字以内で答えよ。
表2中の a に入れる適切な字句を,英字10字以内で答えよ。
0 / 10 文字
設問1 (2)記述問題
制限字数:5 字以内
〔情報システムの現状〕について答えよ。
表2中の b, c に入れる適切な字句を,それぞれ英字5字以内で答えよ。
表2中の b, c に入れる適切な字句を,それぞれ英字5字以内で答えよ。
0 / 5 文字
設問2記号・選択式
表5中の d, e に入れる適切な字句を解答群の中からそれぞれ選び,記号で答えよ。なお,解答は重複して選んでもよい。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3記述問題
図8中の下線①について,設定内容を具体的に答えよ。
0 文字
設問4 (1)記述問題
〔段階的な利用計画〕について答えよ。
本文中の f に入れる依頼の内容を具体的に答えよ。
本文中の f に入れる依頼の内容を具体的に答えよ。
0 文字
設問4 (2)記述問題
〔段階的な利用計画〕について答えよ。
本文中の下線②について,追加する宛先を答えよ。
本文中の下線②について,追加する宛先を答えよ。
0 文字
設問5 (1)記述問題
〔先行利用の実施とOS移行の施策〕について答えよ。
本文中の g に入れる設定内容を具体的に答えよ。
本文中の g に入れる設定内容を具体的に答えよ。
0 文字
設問5 (2)記述問題
〔先行利用の実施とOS移行の施策〕について答えよ。
本文中の下線③について,施策を具体的に答えよ。
本文中の下線③について,施策を具体的に答えよ。
0 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和7年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。