情報処理安全確保支援士午後 事例記述令和7年 春期
午後 問1
問1 サプライチェーンのリスク対策
テーマ:サプライチェーンセキュリティ(サプライチェーンのリスク対策)
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
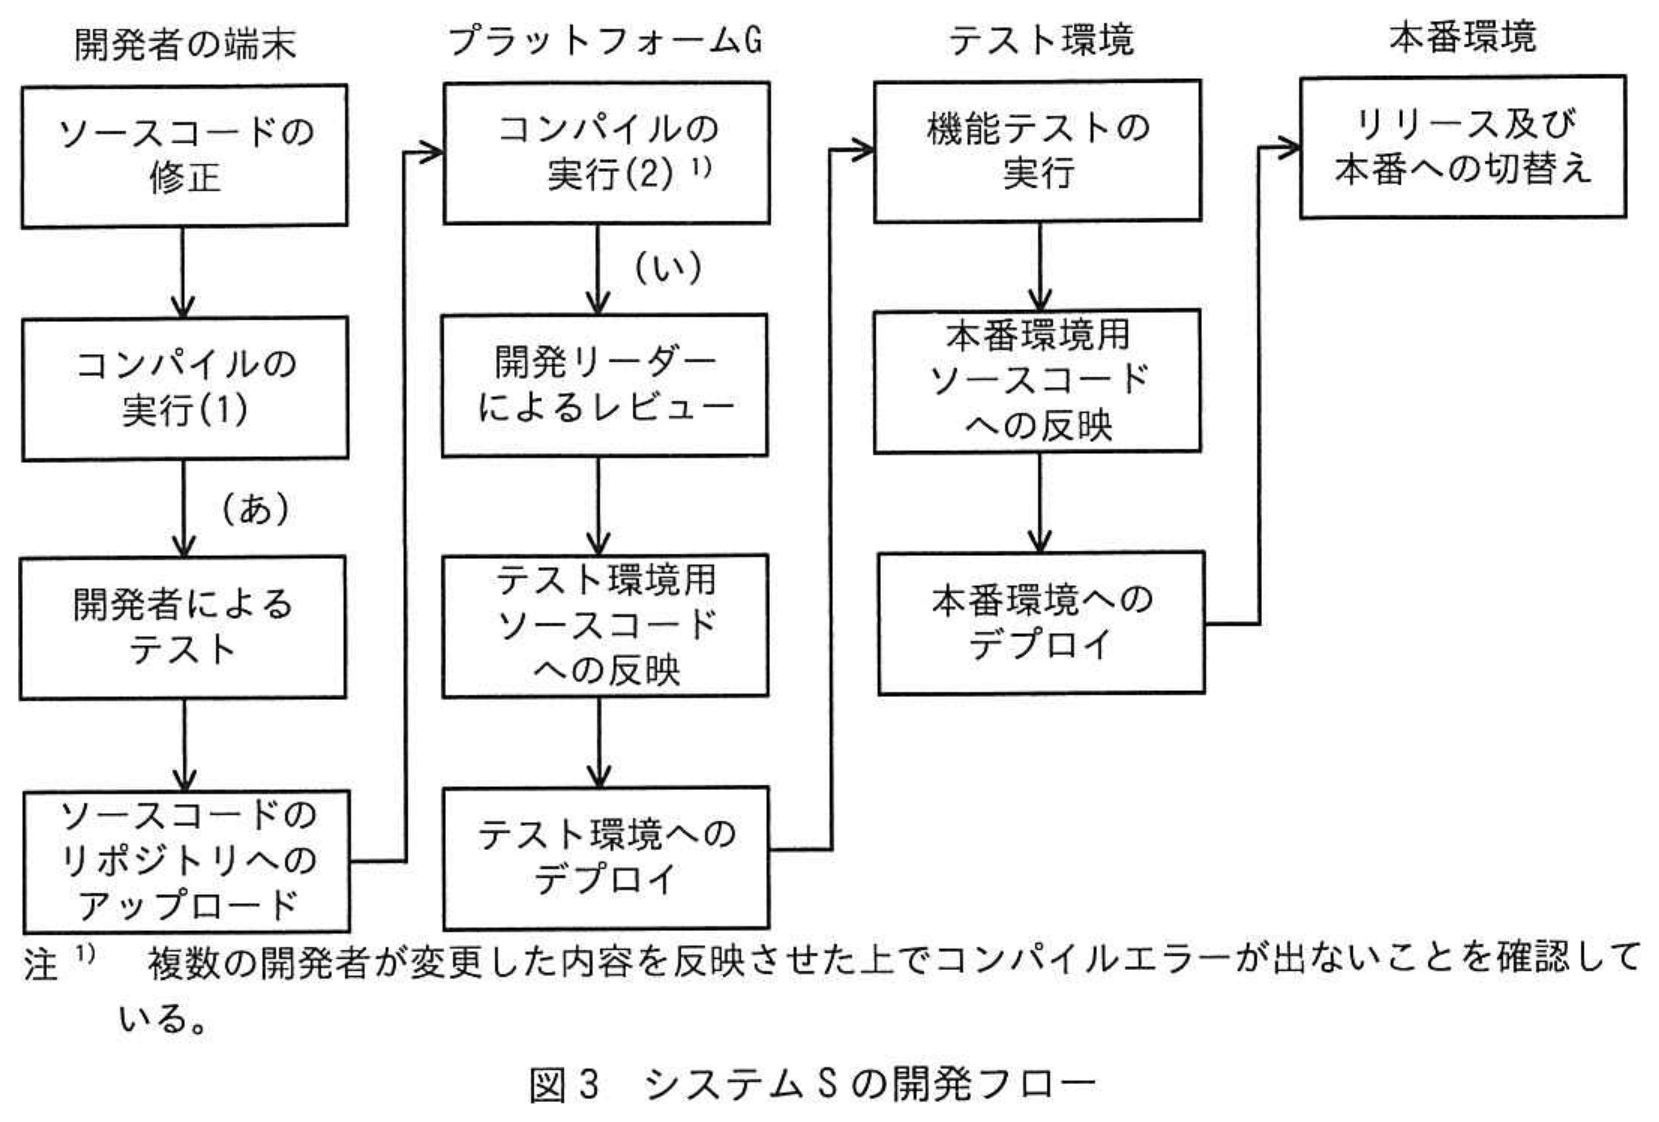
図表クリックで拡大L社は,金融業向けにシステムを開発している従業員1,000名の企業である。L社のシステム開発プロジェクトでは,プラットフォームGというソフトウェア開発プラットフォームを利用している。プラットフォームGの機能には,ソースコード及び開発ドキュメントのバージョンを管理する機能,CI/CDパイプラインの管理機能,開発対象のSBOM作成機能がある。CI/CDパイプラインの管理機能を利用してテストやリリースの自動実行が可能である。開発対象のSBOM作成機能はプラットフォームG上のリポジトリサーバ内のソースコード及びライブラリをシステム構成要素として一覧化する。開発対象のSBOM作成機能は現状では特に利用していない。また,L社が採用しているSASTツール(以下,ツールFという)は,プラットフォームG上のリポジトリサーバや開発者の端末にインストールして利用するツールであり,コンパイルエラーが解消されたソースコードに対してだけ正常な検査が可能である。プラットフォームGのCI/CDパイプラインの管理機能で,ツールFでのチェックを自動的に行うようなワークフローを構成することができる。
近年,業務委託先でのセキュリティ侵害に起因する情報セキュリティインシデントが大きく報道されるなど外部環境が変化し,L社経営陣もサプライチェーンリスク対策の強化を考えるようになった。経営陣の指示で,情報セキュリティ担当のBさんは,サプライチェーンリスク対策を強化したセキュリティガイドライン(以下,ガイドラインという)を作成し,全てのシステム開発プロジェクト及び運用サービスを点検することになった。Bさんは,L社が契約しているセキュリティコンサルタントで情報処理安全確保支援士(登録セキスぺ)のD氏にガイドラインの作成について相談することにした。
〔ガイドラインの作成〕
次は,ガイドラインの作成についてのBさんとD氏の会話である。
Bさん:ガイドラインはどのような構成がよいでしょうか。
D氏:システムライフサイクルの工程に合わせるのがよいでしょう。L社のシステム開発業務を踏まえて,調達,開発,リリース・デプロイ,運用の工程に分類し,さらに全ての工程で共通するような項目も抜き出して記載しましょう。
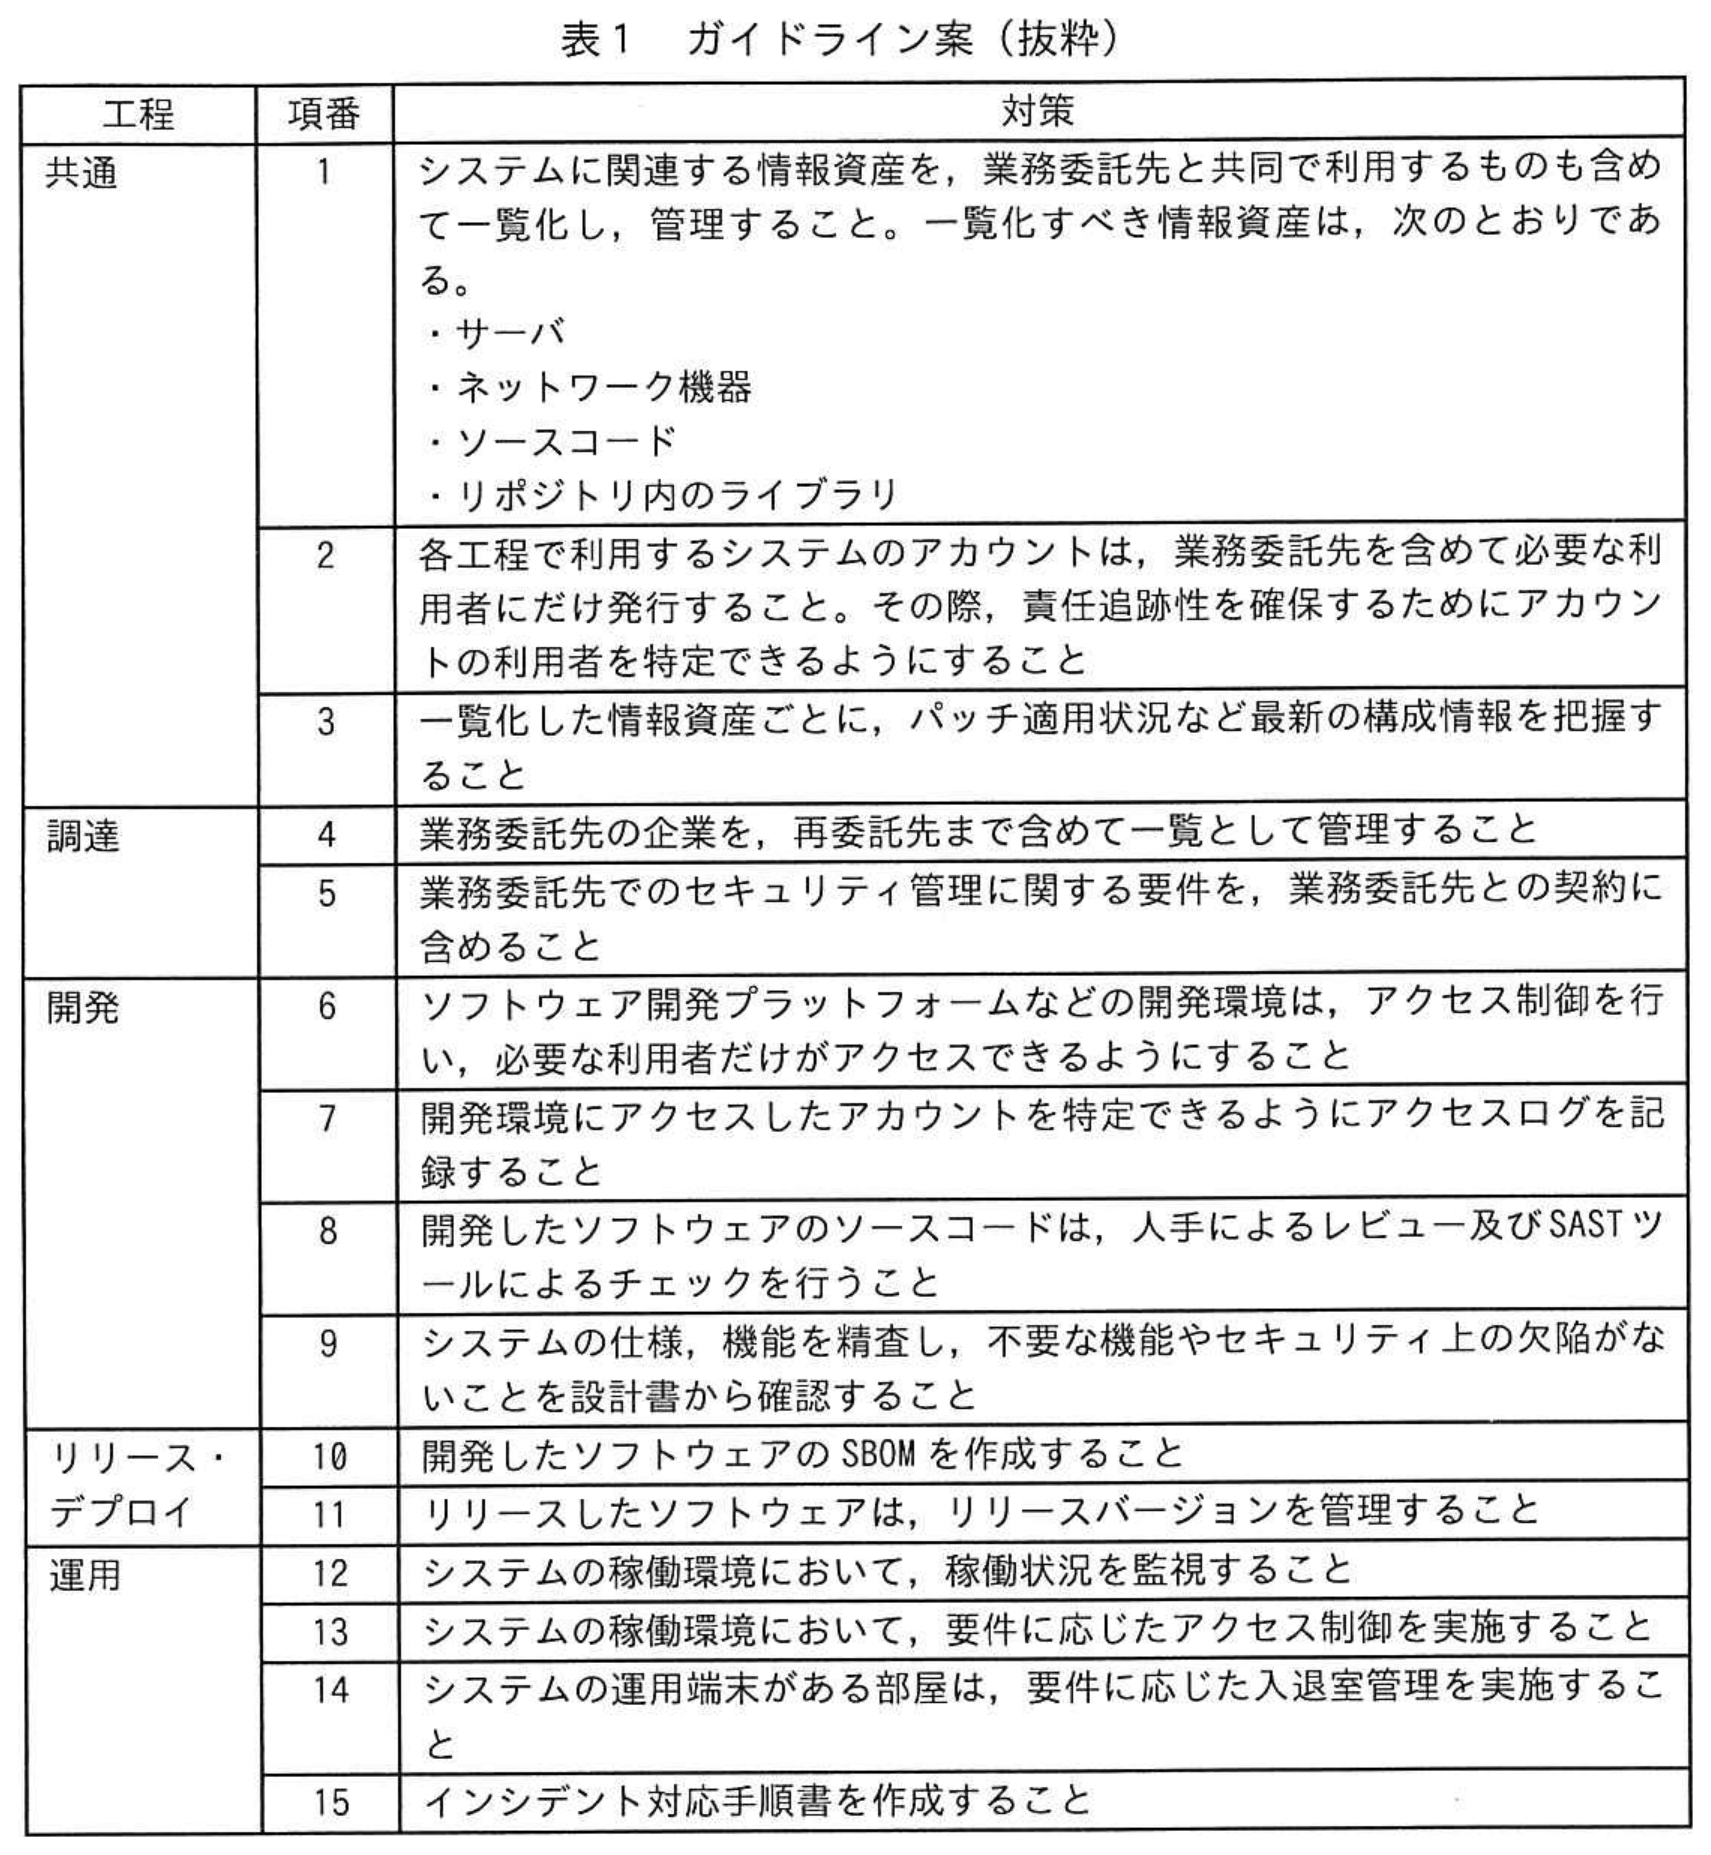
Bさんは,ガイドライン案を表1のように作成した。
 拡大
次は,ガイドライン案についてのBさんとD氏の会話である。
Bさん:①セキュリティ・バイ・デザインの考え方を一部取り入れました。その他,留意すべき点などはありますか。
D氏:項番5には,②業務委託先が再委託を行う場合に備えて,L社と業務委託先との間の契約書に明記すべき事項を具体的に示しておくとよいでしょう。
Bさんが修正したガイドライン案を経営陣に報告したところ,過去に外部ベンダーでのセキュリティ侵害に起因してL社でインシデントが何度か発生したことがあったので,それらのインシデントに対するガイドライン案の有効性を評価するように指示があった。
〔過去のインシデントの確認〕
Bさんは,過去のインシデントに対するガイドライン案の有効性を評価することにした。次は,1件目のインシデントについてのD氏とBさんの会話である。
D氏:はじめに,インシデントの内容を確認しておきましょう。
Bさん:L社が開発し,運用していたシステム(以下,システムQという)では,古いWebブラウザをサポートするためのJavaScript(以下,スクリプトPという)を利用していました。スクリプトPは,当時広く使われていたT社製のものです。スクリプトPは,T社が運営するサーバ(以下,サーバTという)に配置され,システムQにアクセスしたWebブラウザがスクリプトPを都度読み込むようにシステムQは構成されていました。ある日,サーバTが乗っ取られてしまい,スクリプトPが改ざんされたことによって,システムQへの利用者のアクセスが悪意のあるWebサイトにリダイレクトされてしまいました。
D氏:発見の経緯を教えてください。
Bさん:システムQの利用者からの問合せで気付き,対策を実施しました。当時の情報セキュリティ担当は,サーバTが侵害されたというニュースは知っていましたが,システムQへのアクセスが影響を受けることを把握していませんでした。
D氏:他社の発表によると,③スクリプトPを利用していたシステムでもスクリプトPの配置方法が違えば,影響を受けなかったようですね。
Bさん:はい。違う配置方法にするという対策もありました。しかし,Webブラウザ開発元での古いWebブラウザの公式サポートが終了していたことから,当社の対策としては,④システムQのソースコードに変更を加えて,古いWebブラウザのサポートを終了しました。
D氏:1件目のインシデントについてはおおむね理解できました。
Bさん:案の項番10が,1件目のインシデントを未然に防ぐために有効ではありませんか。
D氏:いいえ,開発対象のSBOM作成機能でSBOMを作成していたとしても,スクリプトPはSBOMに含まれないので,インシデントは防げなかったでしょう。
Bさんは,⑤SBOM以外の手段で,システムが利用している外部のスクリプトを把握できるよう,案の項目を一つ修正した。D氏とともに,そのほかの過去のインシデントについても案を評価したところ,案は有効であると確認できたので,経営陣に報告して承認を得た。
〔ガイドラインを用いた点検の実施〕
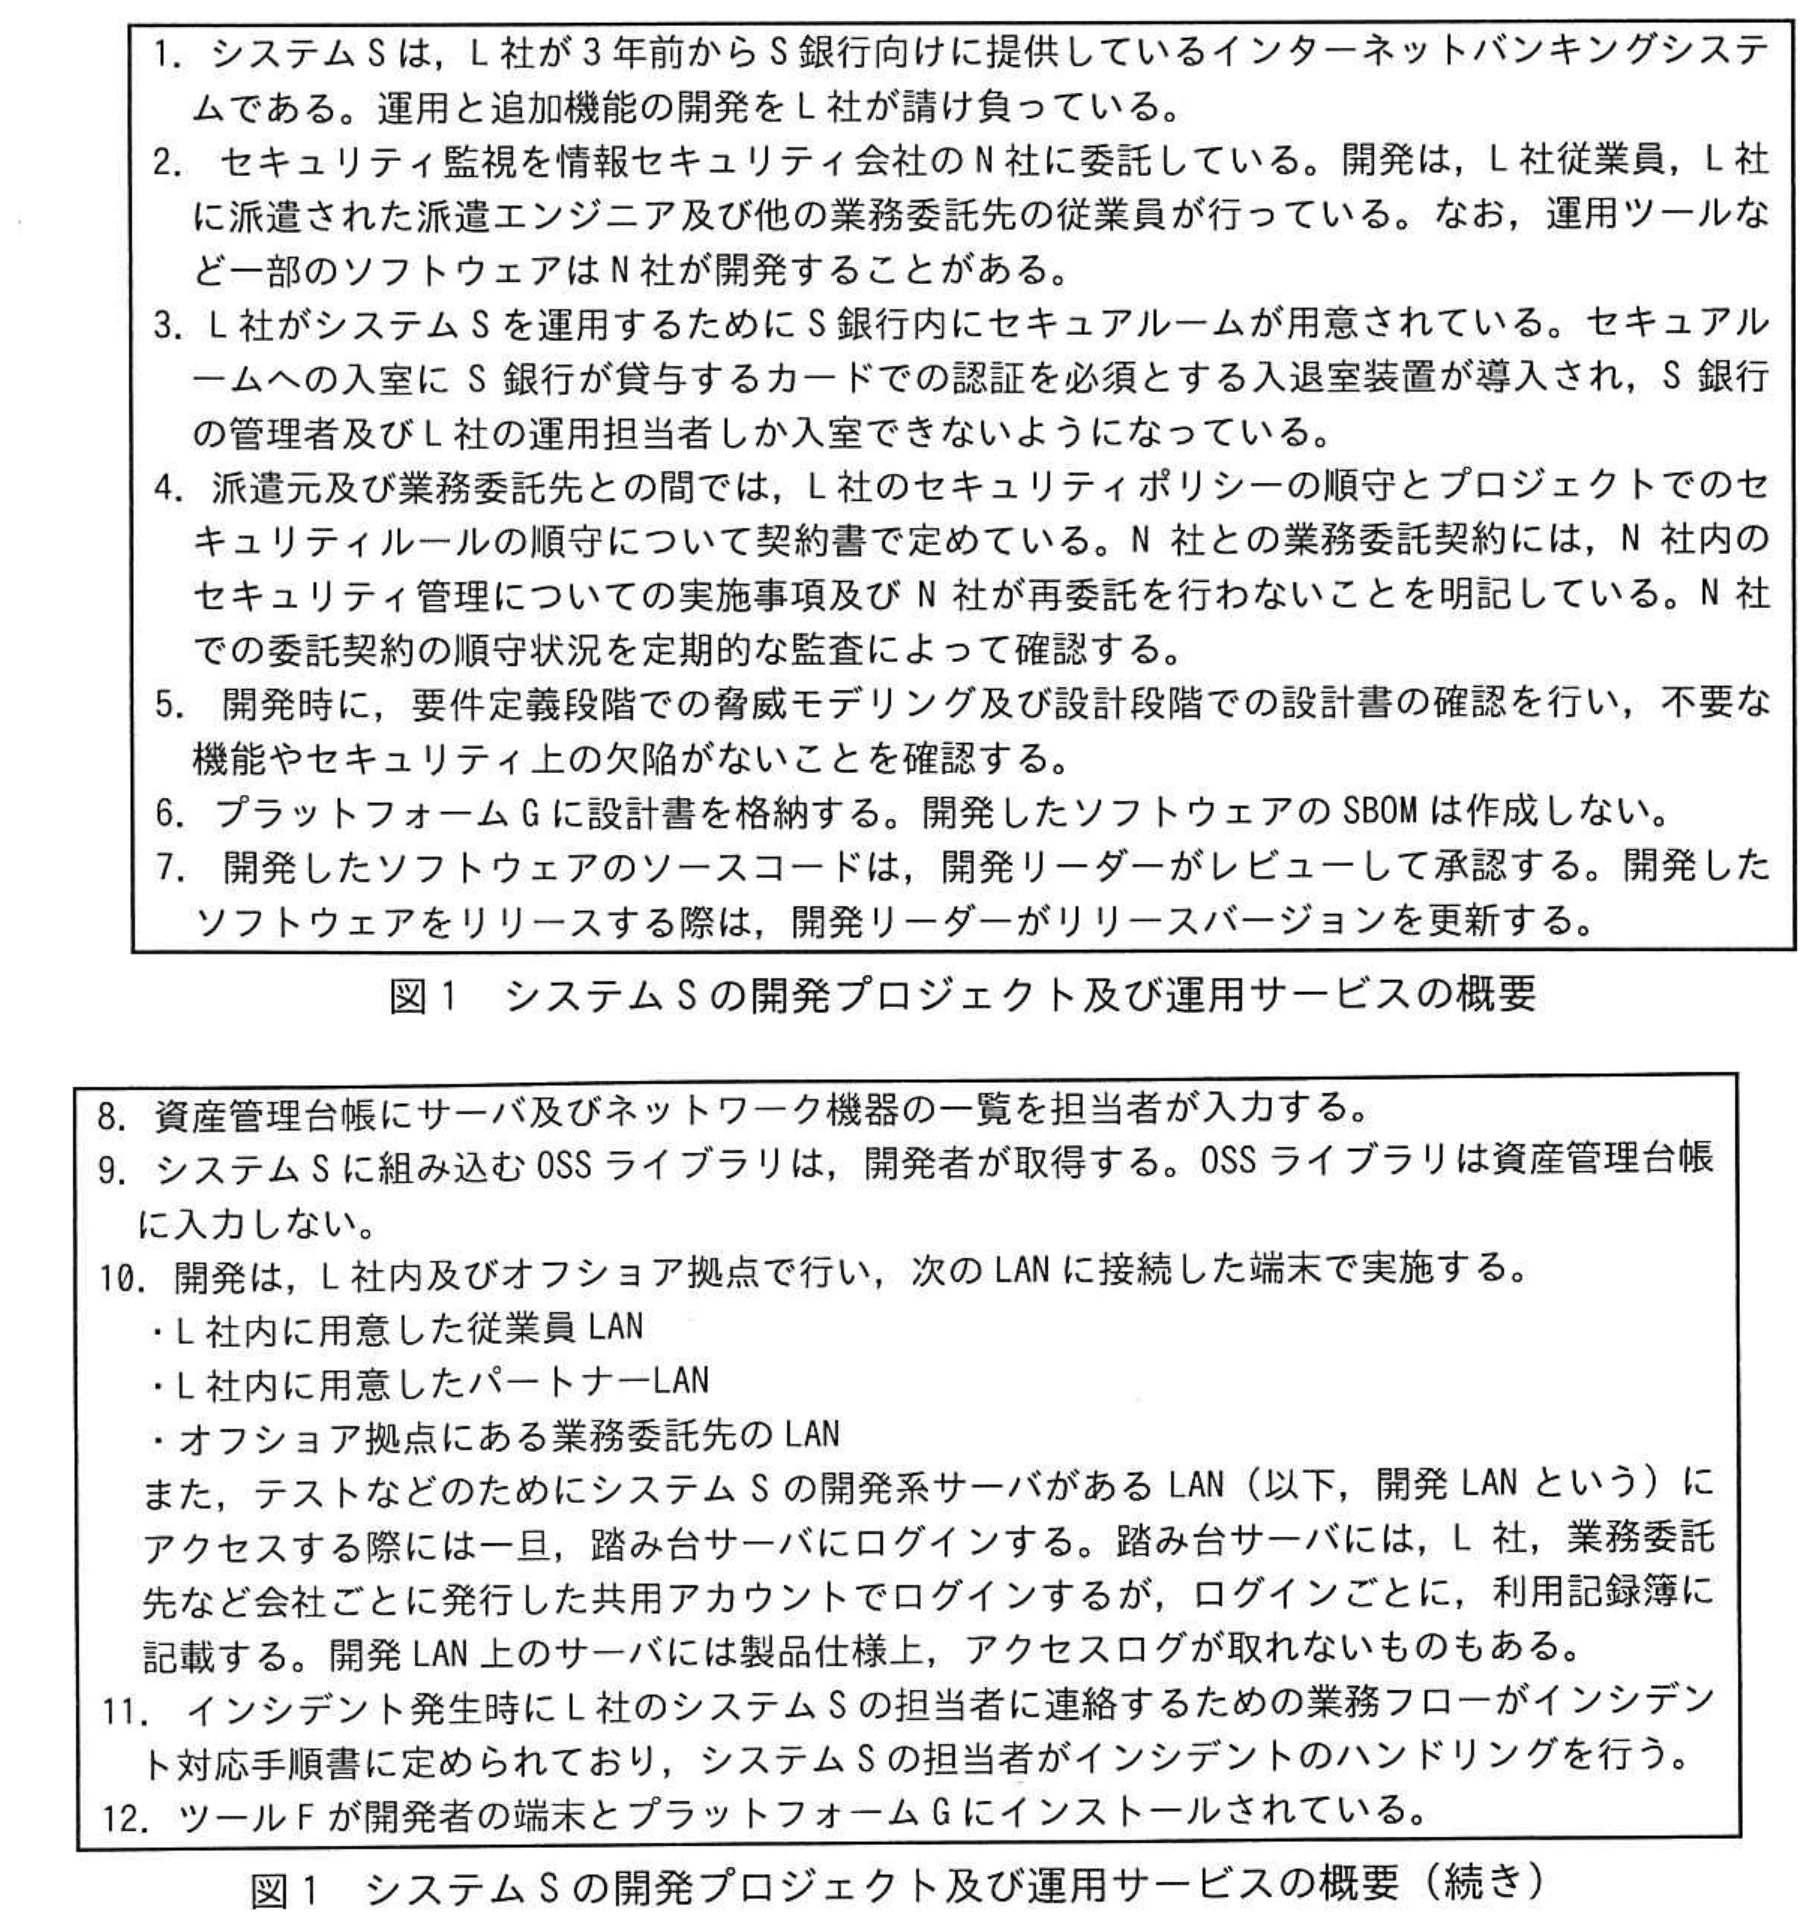
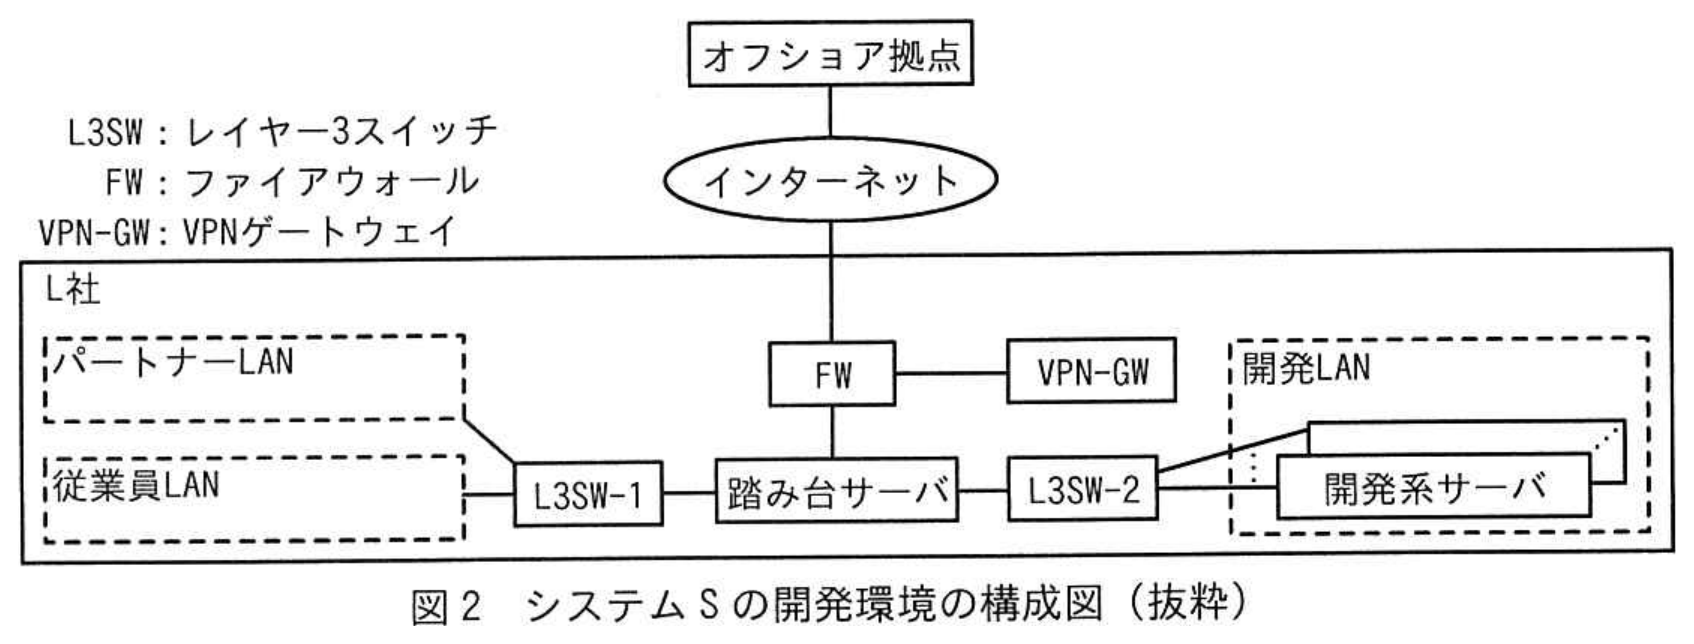
ガイドラインを用いて,現在進行中の全てのシステム開発プロジェクト及び運用サービスを点検することになった。最初の点検対象は,システムSの開発プロジェクト及び運用サービスである。Bさんがプロジェクト計画書,運用計画書などからまとめたシステムSの開発プロジェクト及び運用サービスの概要を図1に,開発環境の構成図を図2に示す。
 拡大
 拡大
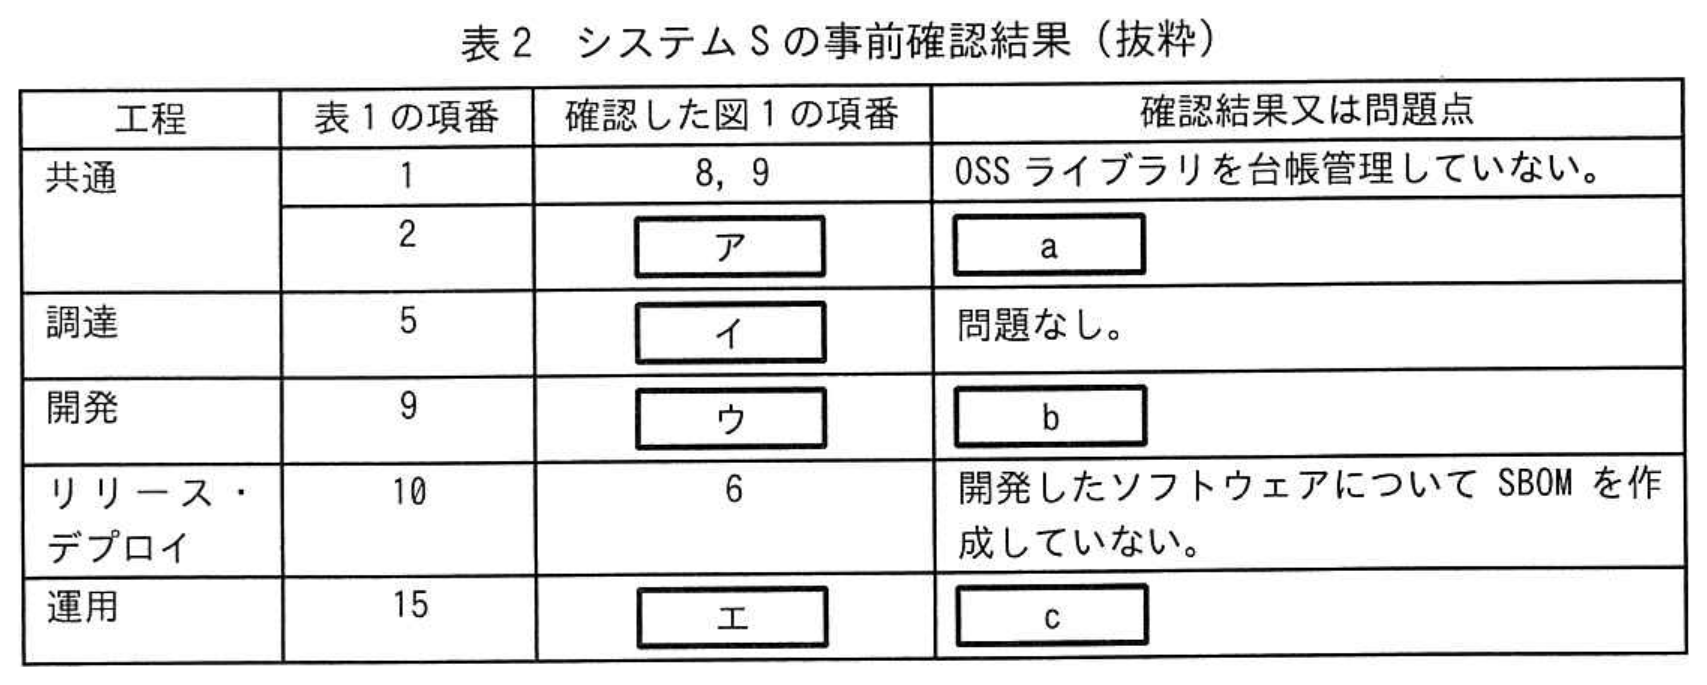
Bさんは,システムSの担当者へのヒアリング前に論点を整理しておこうと考え,表1の各項番について,図1に基づき,対策状況を確認した。結果は表2のとおりである。
 拡大
Bさんは,システムSの担当者であるCさんにヒアリングを行った。
〔SBOMについての確認〕
次は,表1の項番10についてのCさんとBさんの会話である。
Cさん:システムSのソフトウェア構成は設計書で把握できると考えていますが,SBOMの作成も必要でしょうか。
Bさん:SBOMを利用すると,⑥将来,脆弱性管理がしやすくなります。プラットフォームGで作成することができます。
Cさん:なるほど。それでは,SBOMの作成を検討します。
〔開発工程のセキュリティ対策についての確認〕
Bさんは,表1の項番7,8について確認した。次は,そのときのBさんとCさんの会話である。
Bさん:表1の項番7の対策は実施できていますか。
Cさん:オフショア拠点から開発LANへのアクセスについてはVPN-GWでアクセスログを取得できているものの,社内からのアクセスについては取得できていません。
Bさん:アクセスログは図2中の d で取得するのがよいでしょう。
Cさん:分かりました。
Bさん:表1の項番8の対策はどのようにしていますか。
Cさん:現在はソースコードの変更内容を開発リーダーがレビューしています。
Bさん:開発リーダーによるレビューに加えて,ツールFでチェックするのがよいでしょう。
Cさん:開発フローのどこでツールFを実行するのがよいでしょうか。
Bさん:ツールFの特性を踏まえると,図3のシステムSの開発フロー中の(あ)又は(い)で実行するのがよいと考えられます。⑦それぞれ利点が異なります。
 拡大
ガイドラインを用いた点検の後,L社のサプライチェーンリスク対策は強化された。
拡大表1 ガイドライン案(抜粋)
拡大図1 システムSの開発プロジェクト及び運用サービスの概要
拡大図2 システムSの開発環境の構成図(抜粋)
拡大表2 システムSの事前確認結果(抜粋)
拡大図3 システムSの開発フロー
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記述問題
〔ガイドラインの作成〕について答えよ。
本文中の下線①について,どのような考え方か答えよ。
本文中の下線①について,どのような考え方か答えよ。
0 文字
設問1 (2)記述問題
制限字数:50 字以内
〔ガイドラインの作成〕について答えよ。
本文中の下線②について,明記すべき事項を,50字以内で答えよ。
本文中の下線②について,明記すべき事項を,50字以内で答えよ。
0 / 50 文字
設問2 (1)記述問題
〔過去のインシデントの確認〕について答えよ。
本文中の下線③について,影響を受けない配置方法を答えよ。
本文中の下線③について,影響を受けない配置方法を答えよ。
0 文字
設問2 (2)記述問題
〔過去のインシデントの確認〕について答えよ。
本文中の下線④について,加えた変更を,具体的に答えよ。
本文中の下線④について,加えた変更を,具体的に答えよ。
0 文字
設問2 (3)記述問題
〔過去のインシデントの確認〕について答えよ。
本文中の下線⑤について,修正した項番と修正内容を答えよ。
本文中の下線⑤について,修正した項番と修正内容を答えよ。
0 文字
設問3 (1)記号・選択式
〔ガイドラインを用いた点検の実施〕について答えよ。
表2中の ア 〜 エ に入れる適切な項番を答えよ。
表2中の ア 〜 エ に入れる適切な項番を答えよ。
※直接入力してください
設問3 (2)記述問題
〔ガイドラインを用いた点検の実施〕について答えよ。
表2中の a 〜 c に入れる適切な字句を答えよ。
表2中の a 〜 c に入れる適切な字句を答えよ。
0 文字
設問4記述問題
本文中の下線⑥について,脆弱性管理がしやすくなる理由を,具体的に答えよ。
0 文字
設問5 (1)記号・選択式
〔開発工程のセキュリティ対策についての確認〕について答えよ。
本文中の d に入れる適切な字句を,図2中の名称で答えよ。
本文中の d に入れる適切な字句を,図2中の名称で答えよ。
※直接入力してください
設問5 (2)記述問題
制限字数:40 字以内
〔開発工程のセキュリティ対策についての確認〕について答えよ。
本文中の下線⑦について,(あ),(い)で実行する利点を,それぞれ40字以内で答えよ。
本文中の下線⑦について,(あ),(い)で実行する利点を,それぞれ40字以内で答えよ。
0 / 40 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和7年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。