情報処理安全確保支援士午後 事例記述令和7年 春期
午後 問4
問4 IT資産管理及び脆弱性管理
テーマ:IT資産管理及び脆弱性管理
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大V社は,従業員3,000名の製造業である。東京に本社,大阪,名古屋,福岡に支社がある。V社は,J事業部,K事業部,情報システム部(以下,情シ部という),総務部,経理部などから成る。
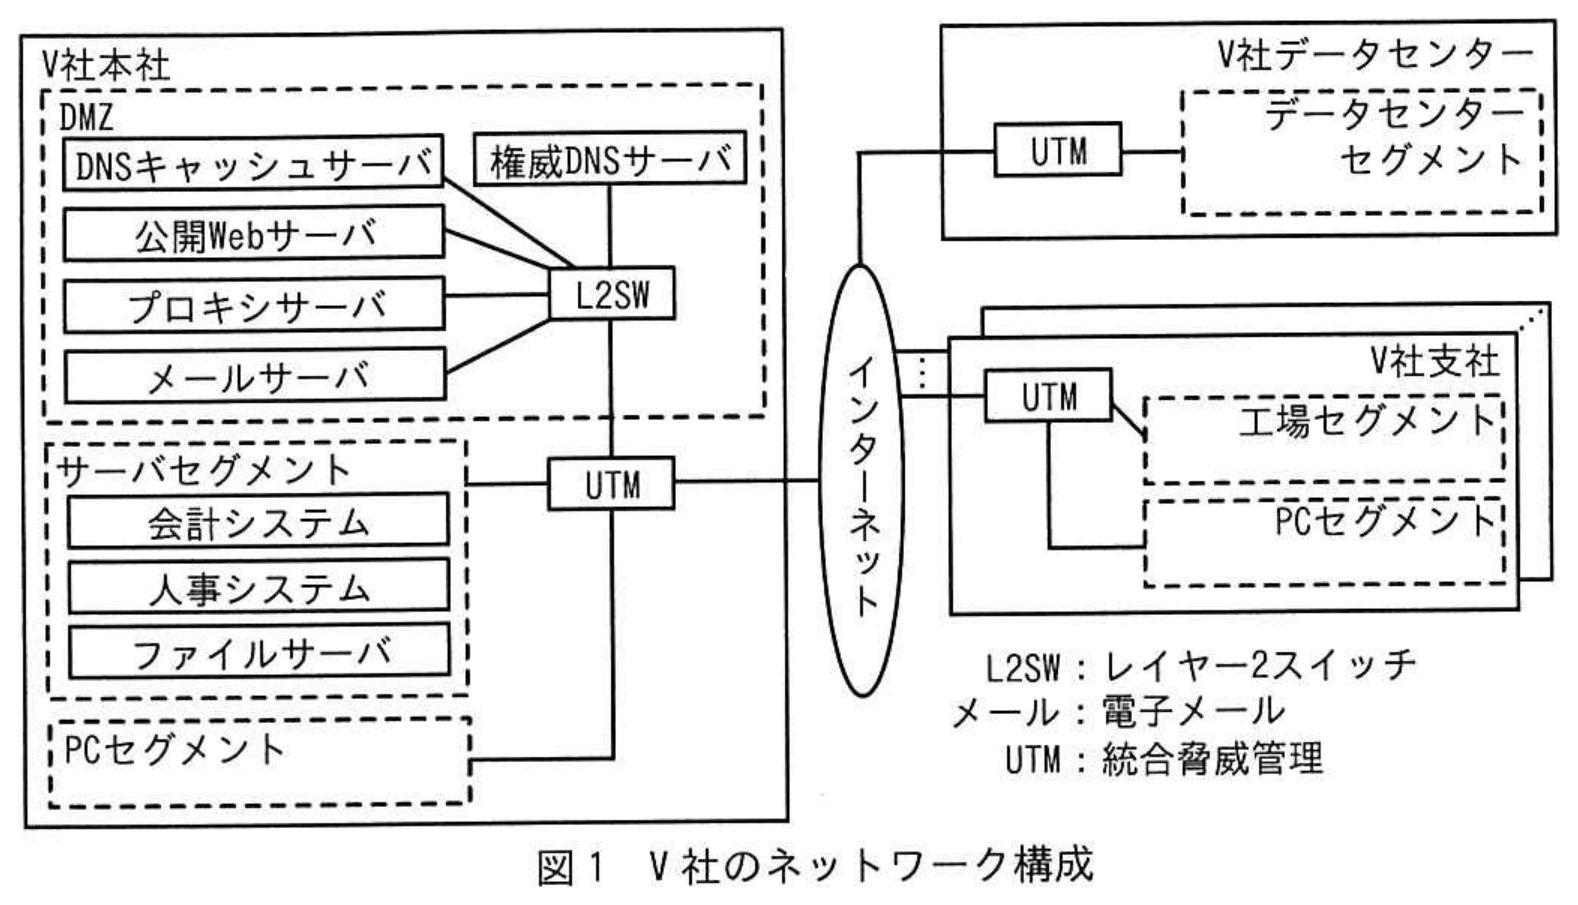
V社の社内システム及びネットワークの運用並びに情報セキュリティ管理は,情シ部のB部長とS主任を含む8名の部員が担当している。V社のネットワーク構成を図1に示す。
 拡大
公開Webサーバでは,V社製品のキャンペーンなどを紹介している。V社本社と各支社及びV社データセンターの間はUTMのVPN機能を使用して通信を行っている。各支社には,UTMを除いてインターネットからアクセス可能なIT機器はない。
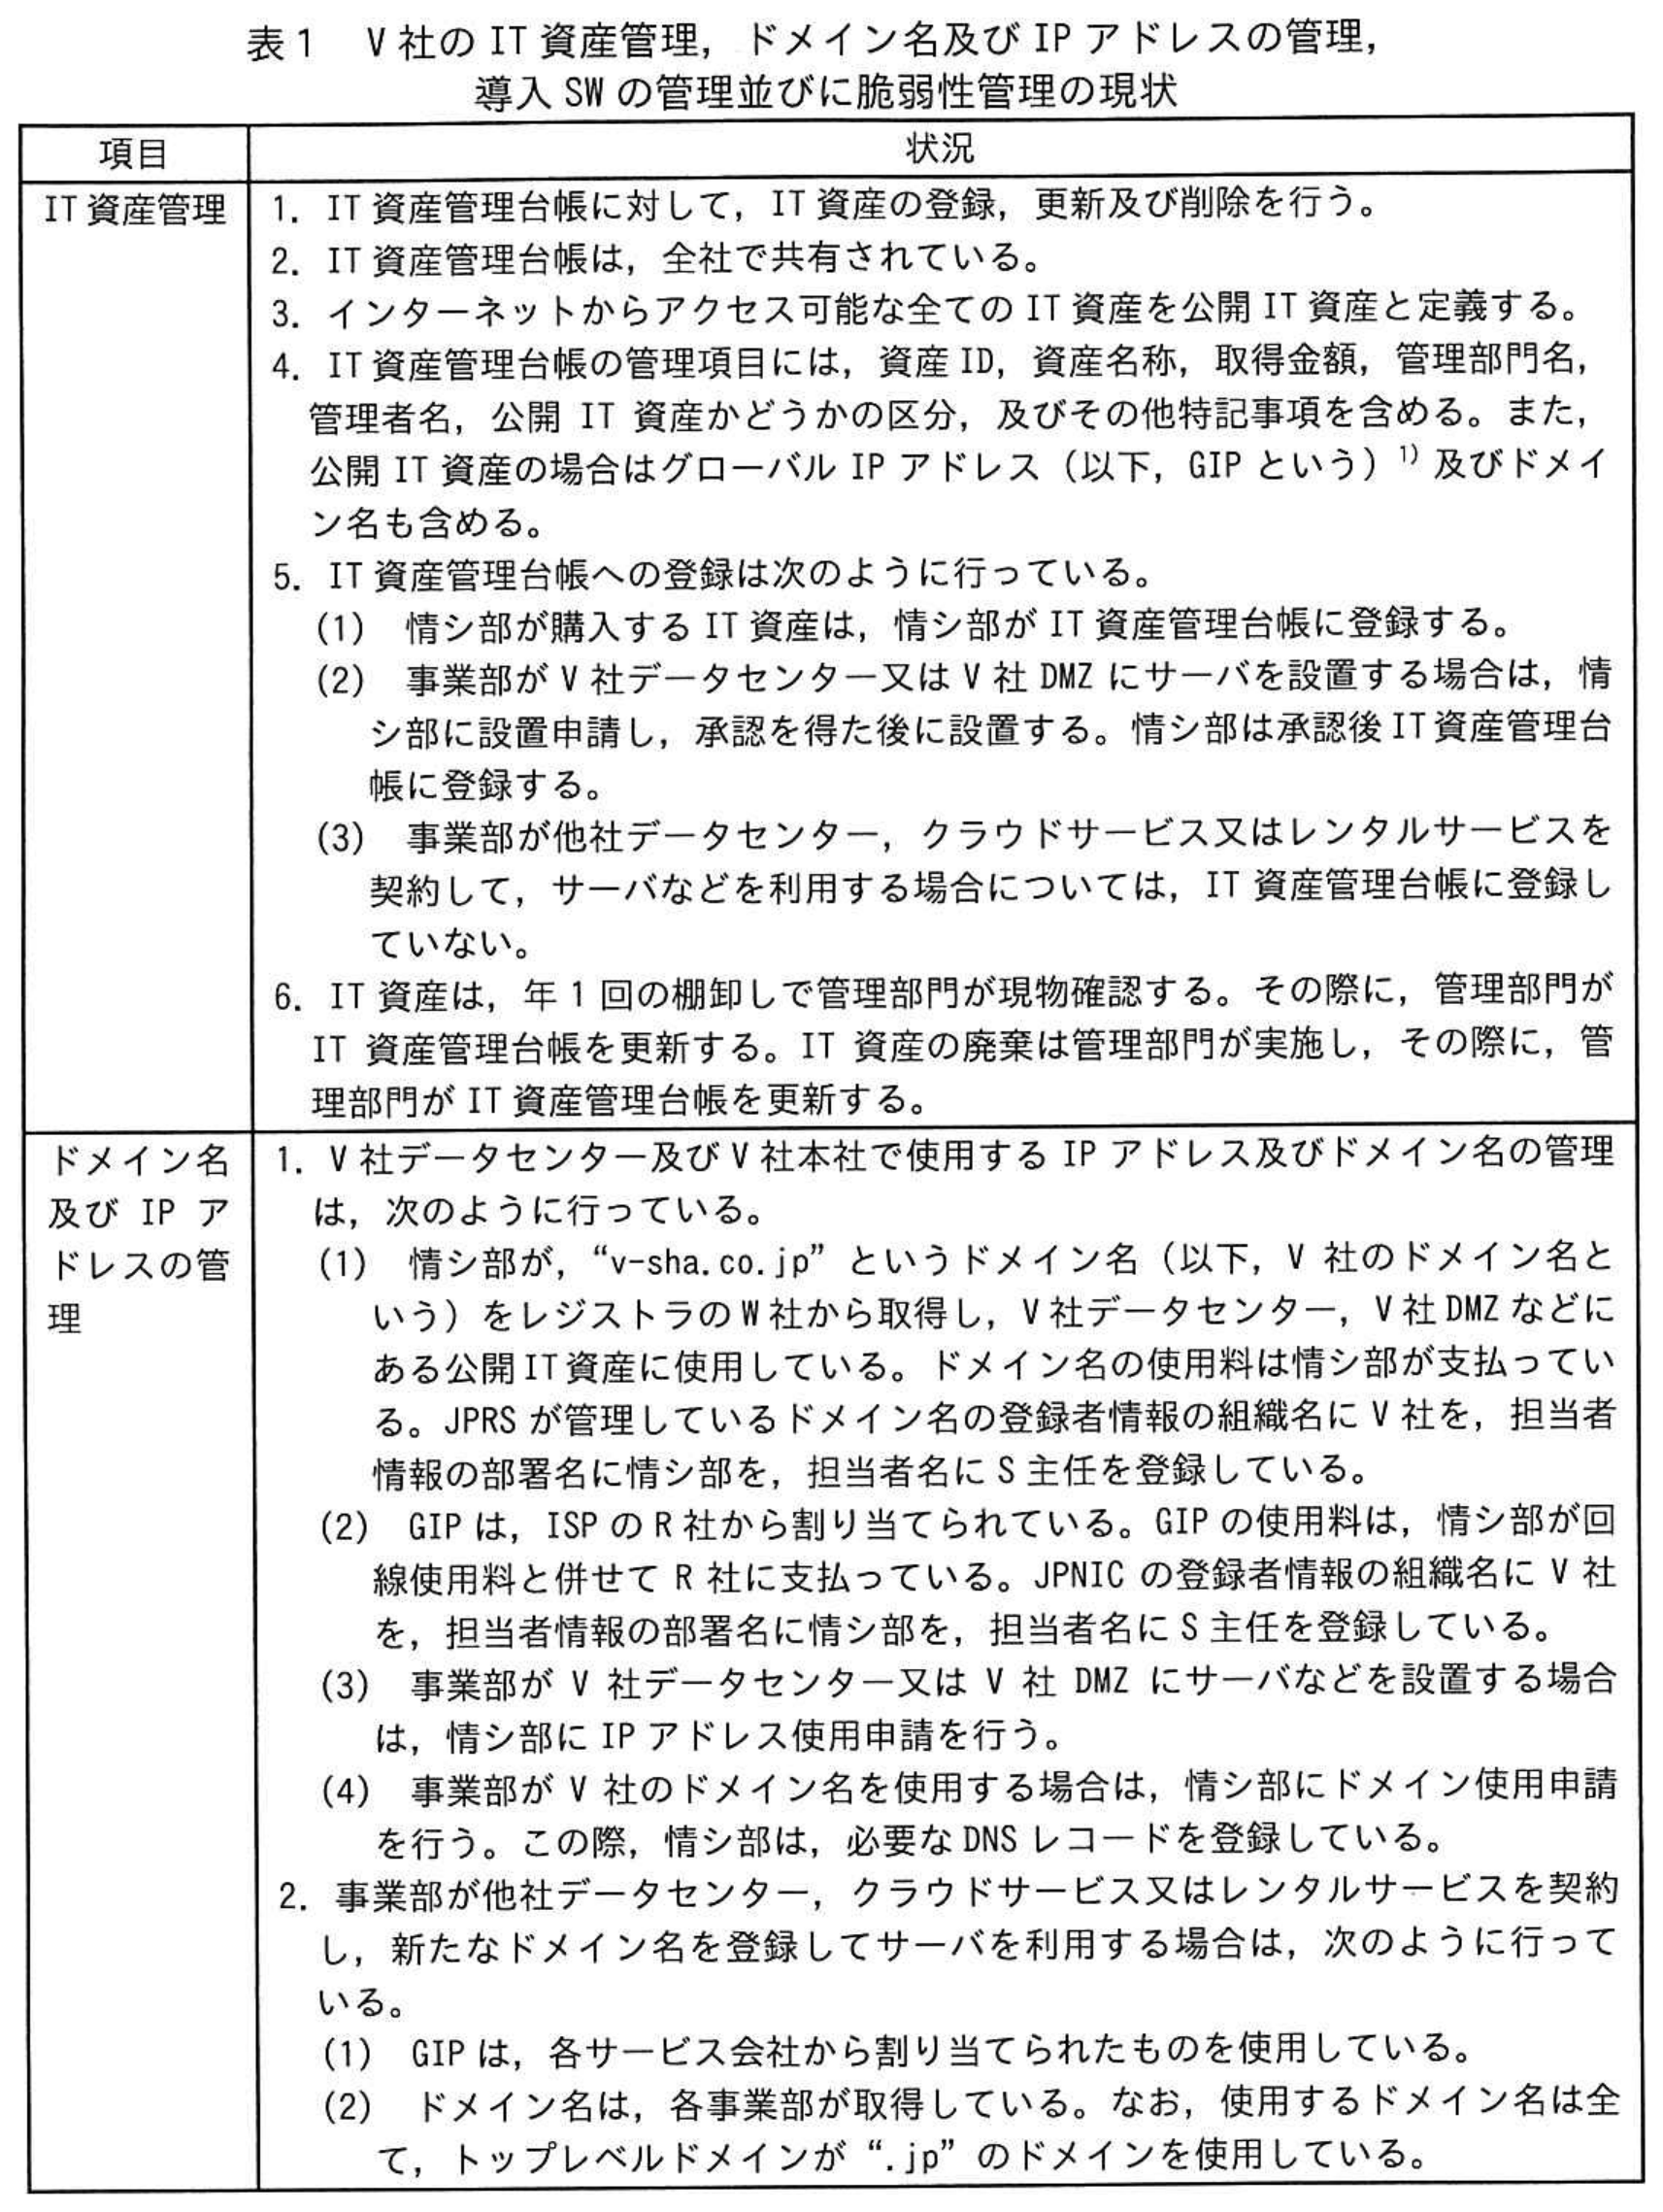
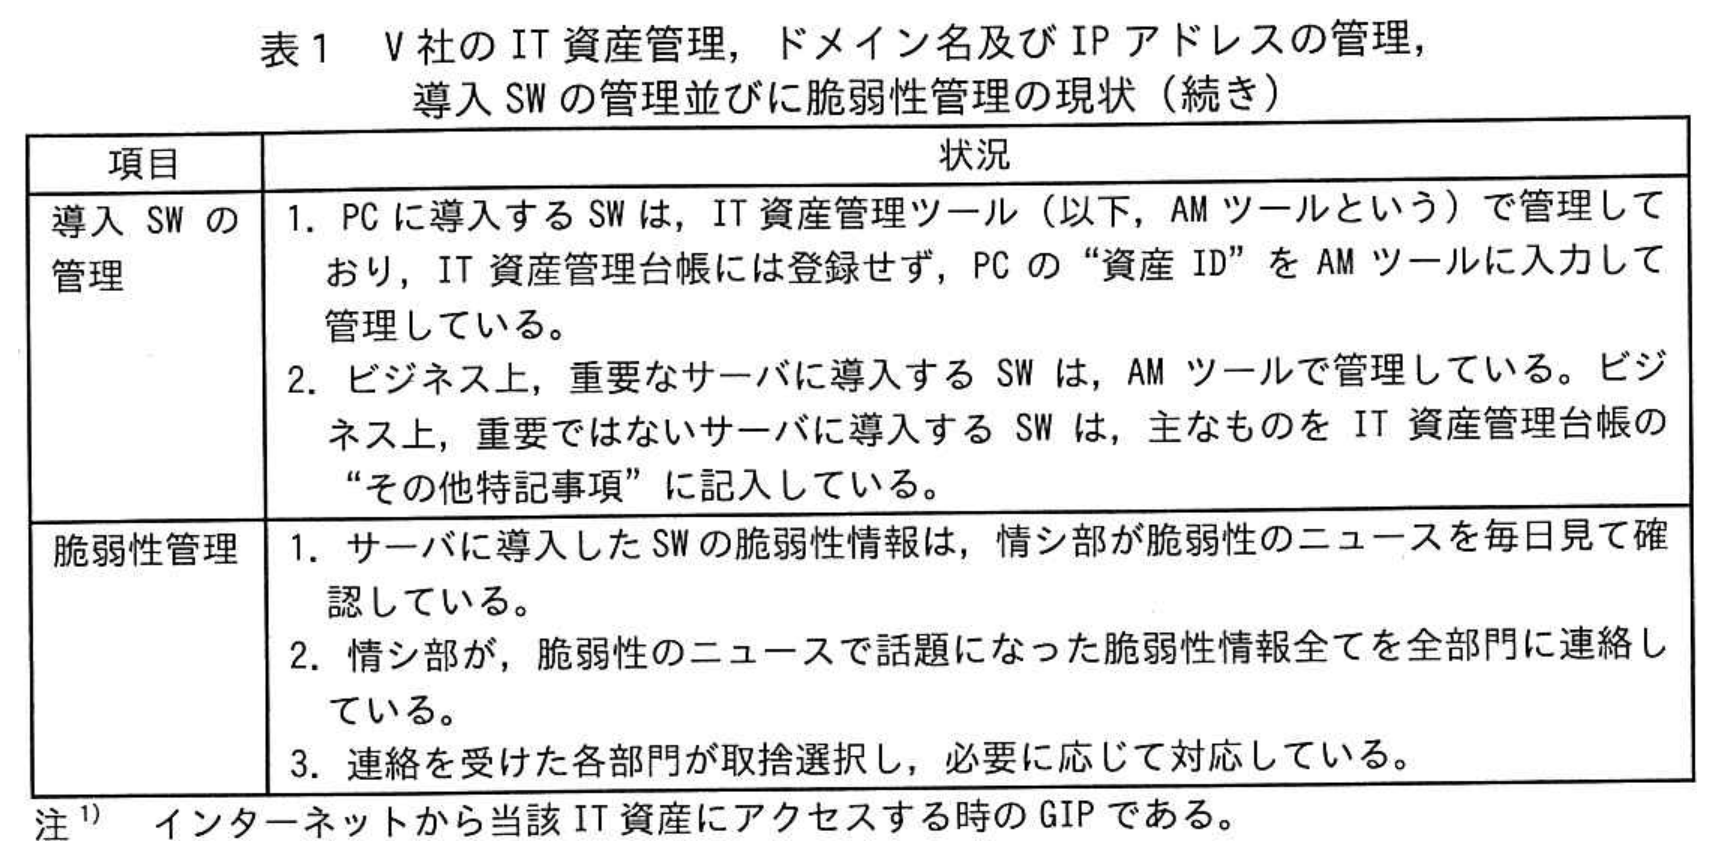
V社のIT資産管理,ドメイン名及びIPアドレスの管理,導入ソフトウェア(以下,ソフトウェアをSWという)の管理並びに脆弱性管理の現状を表1に示す。
 拡大
 拡大
最近,次のようなサイバー攻撃のニュースが報道された。
(1) CVE-20XX-XXXXXというWebサーバでの通信の暗号化に関する脆弱性が公表され,それを悪用した攻撃で,ある広告代理店に大きな被害が発生した。
(2) 著名な会社が1年前,CDN事業者のサービスを利用してWebサーバを立ち上げ,1か月間商品のキャンペーンを行った。このWebサーバには,その会社のサブドメインを使用した。キャンペーン後すぐに,CDNサービスを解約したが,今になって,そのサブドメインが海外の会社の広告サイトとして使われていることが発覚した。
(3) 競合他社で,不要になったにもかかわらず公開されたままとなっていたWebサーバが改ざんされ,フィッシングに悪用されていることが発覚した。
これらを受けて,V社の経営層は,V社でも対策が必要だと考え,対策の検討と実施を情シ部に指示した。(2)については,V社でも,CDN事業者のサービスを利用してWebサーバを立ち上げてキャンペーンを行った後,CDNサービスを解約した経緯があったので,緊急に確認した。その結果,問題があることが分かり,①図1中のサーバの設定を変更した。この事態も踏まえて,公開IT資産管理及び脆弱性管理を見直すことにした。
〔公開IT資産管理及び脆弱性管理の目標の設定〕
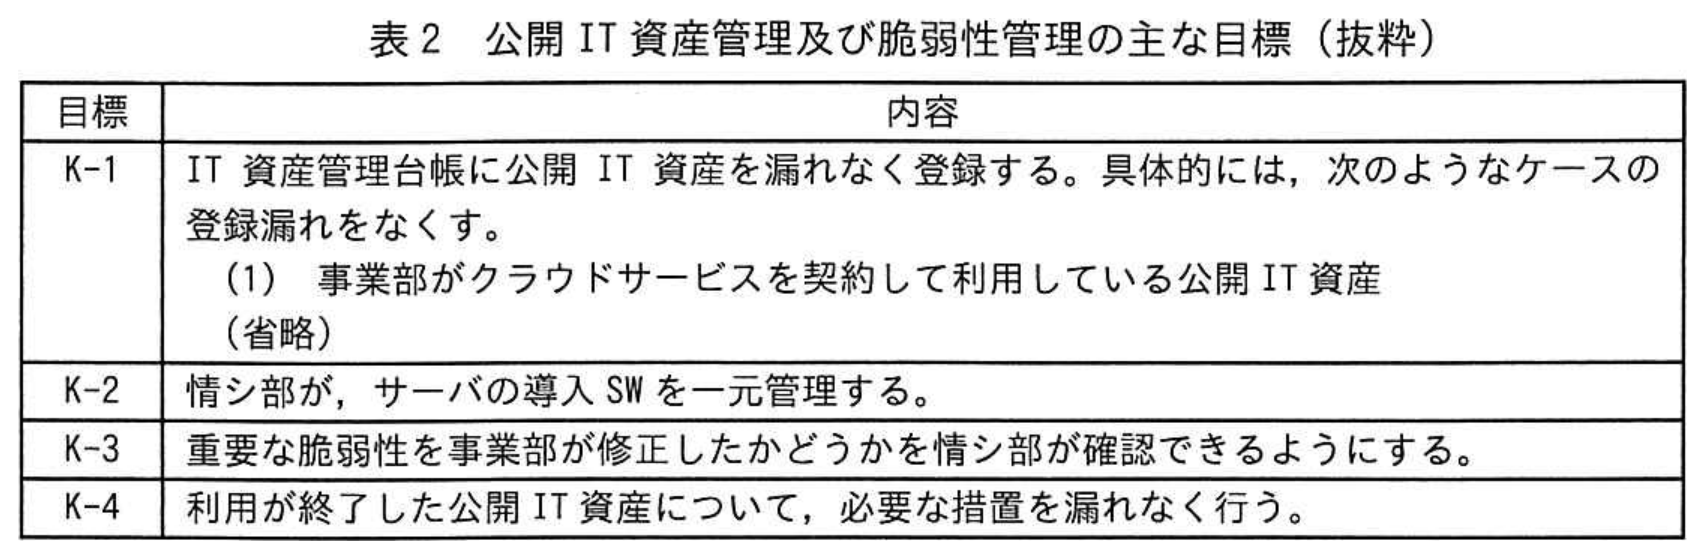
情シ部のB部長とS主任は,まず,公開IT資産管理の現状を分析し,公開IT資産管理及び脆弱性管理の主な目標を表2にまとめた。
 拡大
〔目標K-1の実現〕
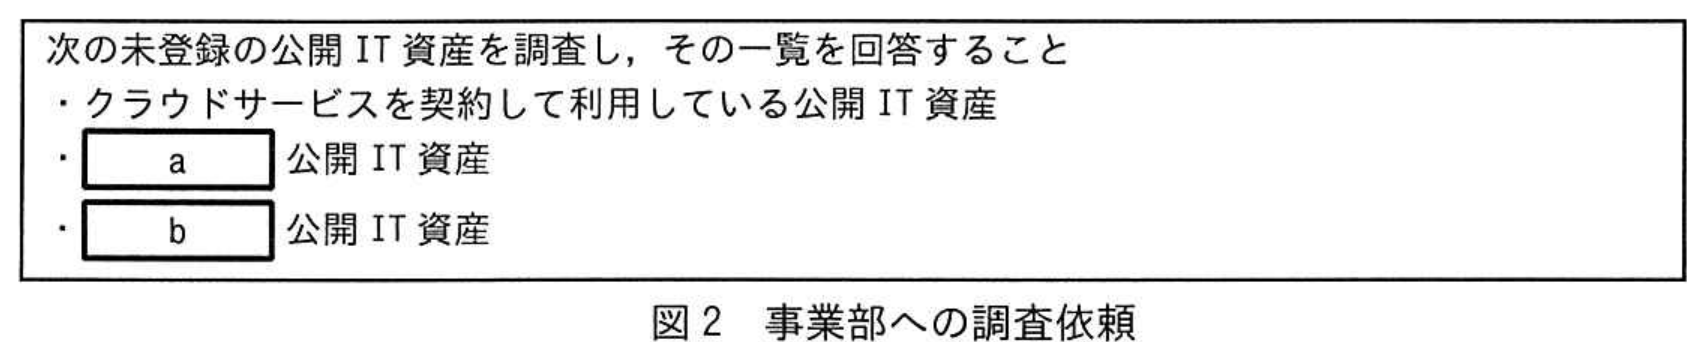
まず,目標K-1について検討を行い,各事業部への未登録の公開IT資産の調査依頼を図2にまとめた。
 拡大
次は,目標K-1の実現に関するB部長とS主任の会話である。
B部長:事業部への調査依頼だけでは漏れが出そうだ。情シ部としても調査すべきだが,どのような方法があるのか。
S主任:自分でインターネットをスキャンする方法(以下,オンアクセス型という)と,既に外部に構築されているデータベースを検索する方法(以下,検索エンジン型という)があります。
B部長:どちらの方がよいだろうか。
S主任:オンアクセス型では他社の環境に負荷を与える可能性があります。また,スキャンするには時間が掛かります。今回は検索エンジン型を使用したいと思います。
B部長:分かった。検索エンジン型だと,具体的には,どのような方法があり,どのような情報が収集できるのかな。
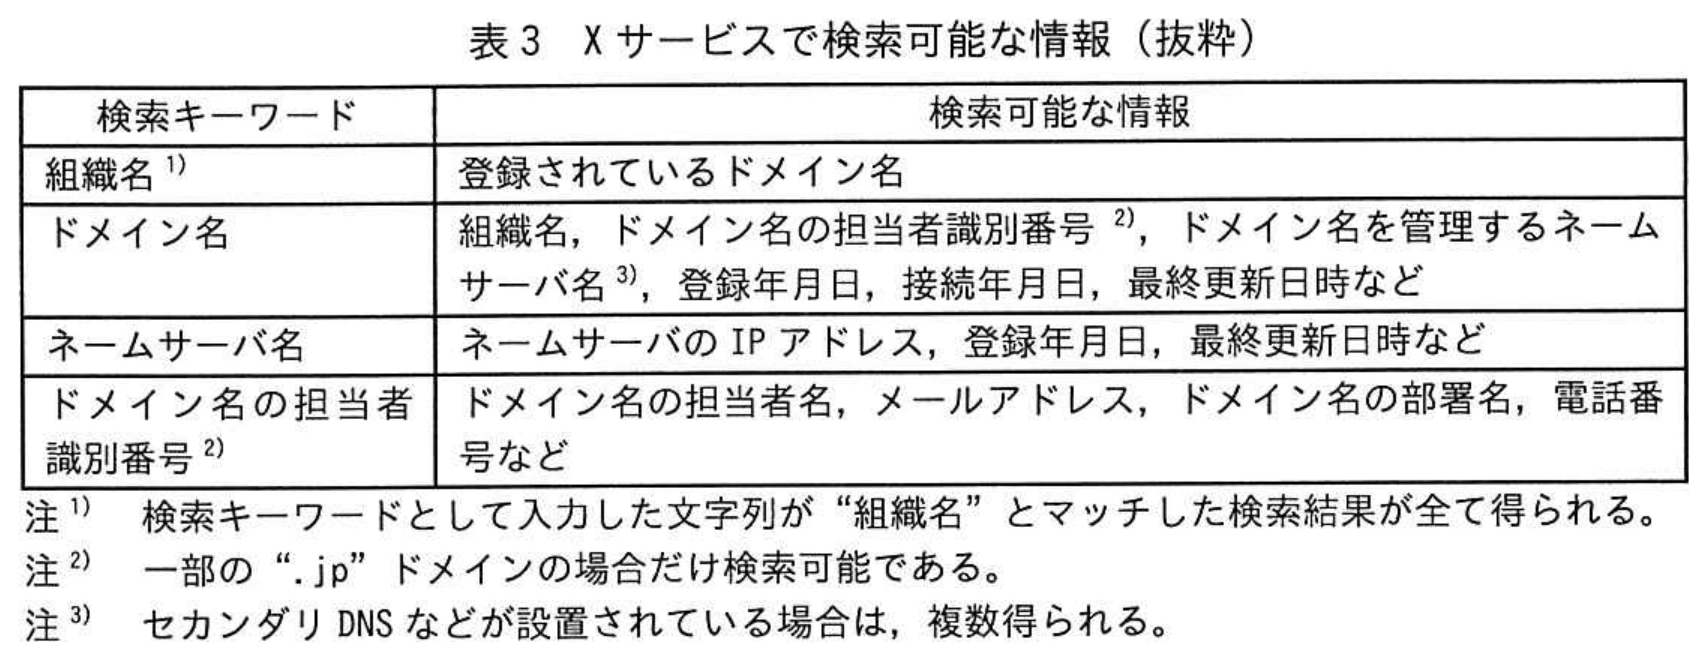
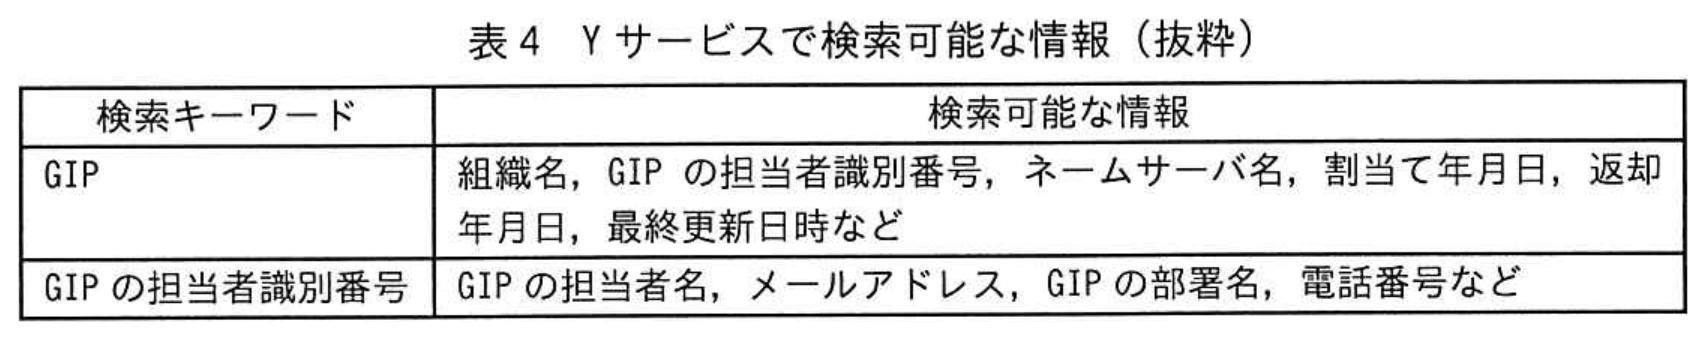
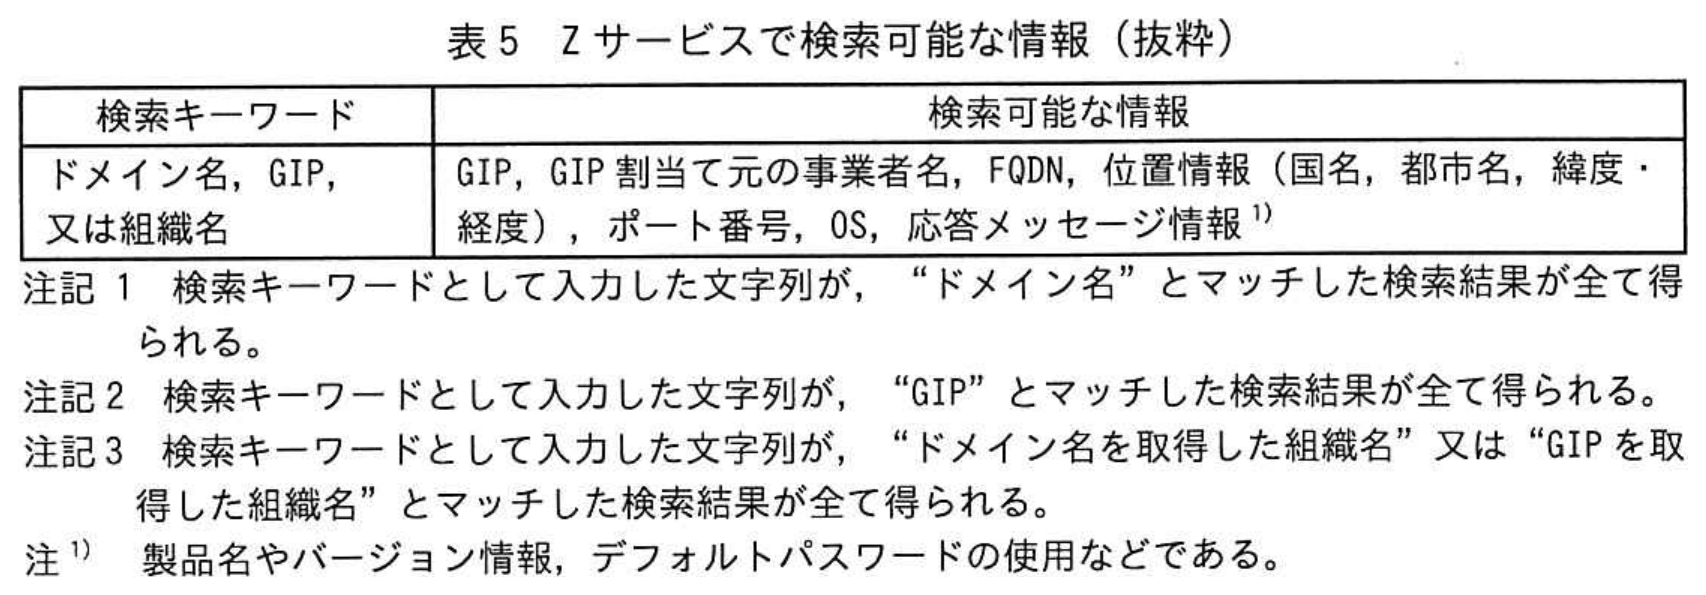
S主任:まず,IPアドレスの割当て,ドメイン名の登録などに関する情報をレジストラ又はレジストリに問い合わせることができます。そのための標準プロトコルとして,cが用意されており,RFC 3912で定義されています。次に,Webブラウザから利用できるサービスには,無償のものとして,ドメインの検索サービス(以下,Xサービスという)と,GIPの検索サービス(以下,Yサービスという)があります。その他,一部有償になりますが,Zサービスというサービスなどがあります。Xサービスで検索可能な情報を表3に,Yサービスで検索可能な情報を表4に,Zサービスで検索可能な情報を表5に示します。
 拡大
 拡大
 拡大
B部長:当社が管理すべき公開IT資産をできるだけ多くリストアップしてほしい。
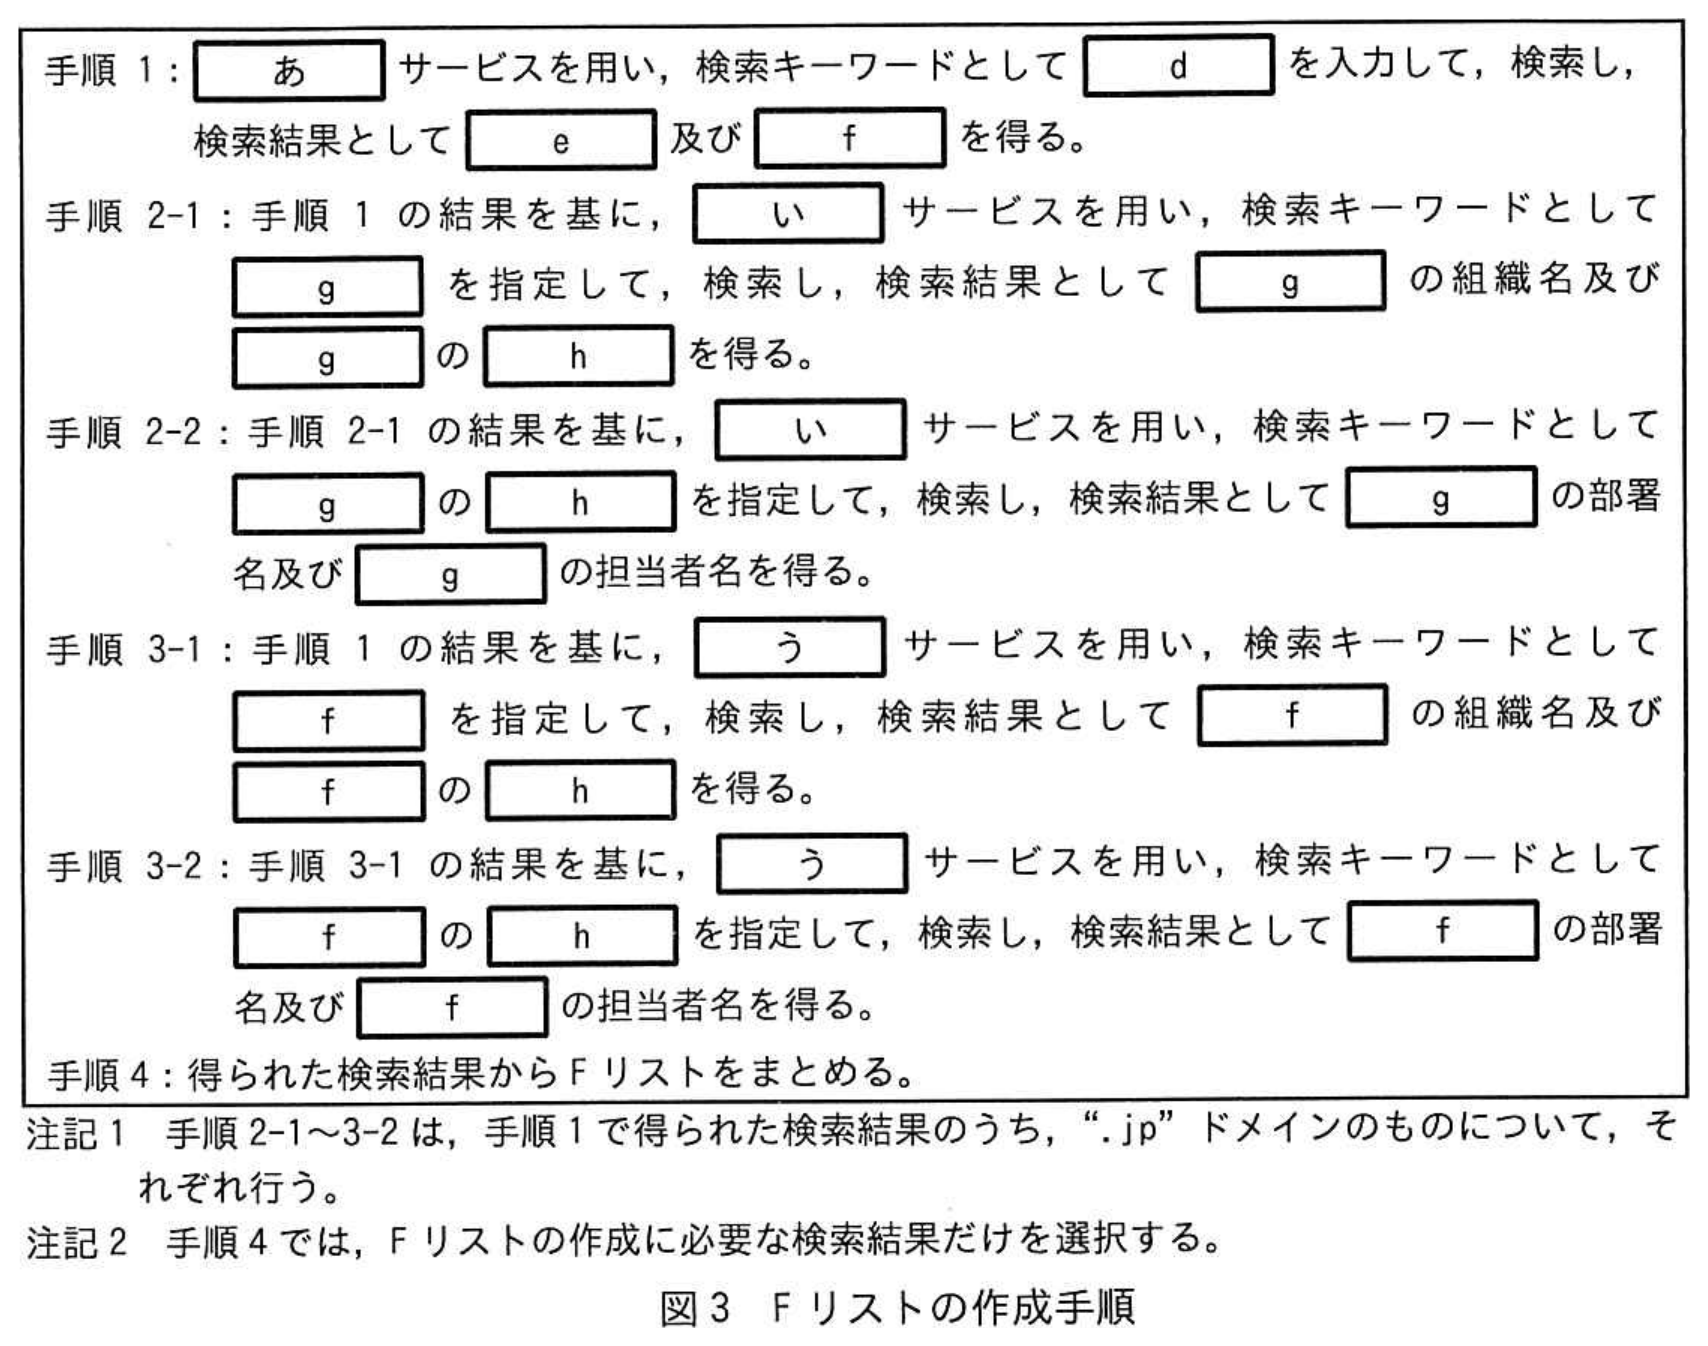
S主任:事業部から提出されるリストと突合せができるように,当社が取得したGIP,ドメイン名,GIPの組織名,部署名及び担当者名,ドメイン名の組織名,部署名及び担当者名並びにFQDNを抽出してまとめたリスト(以下,Fリストという)を作成してみます。Fリストの作成手順を図3に示します。
 拡大
〔V社の管理すべきIT資産の確認と管理の強化〕
事業部の提出した未登録の公開IT資産一覧とS主任の調査結果を突合したところ,いくつかFリストだけにあるもの(以下,調査漏れという)が見つかった。次は,B部長とS主任の会話である。
B部長:どのような調査漏れが見つかったのか。
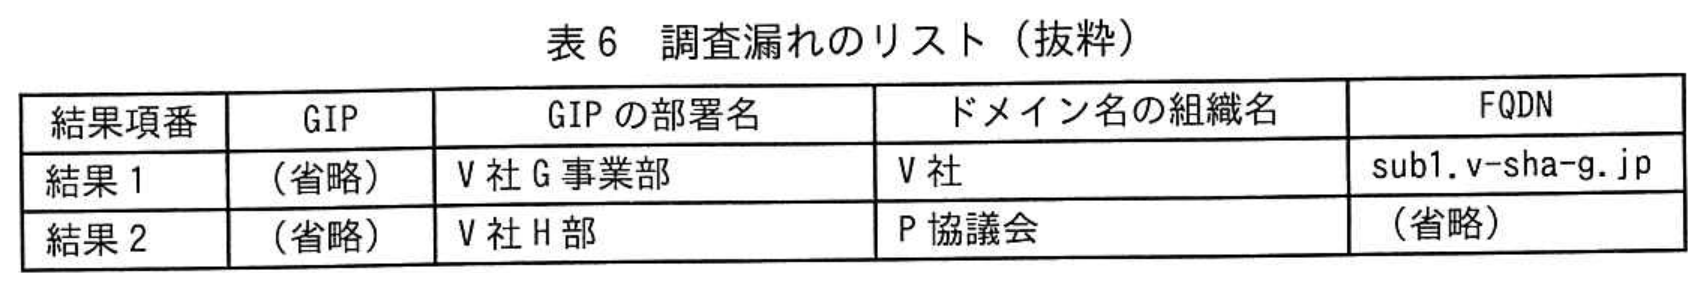
S主任:調査漏れのリストは表6のとおりです。事業部からの説明では,古いケースで調査しきれなかったとのことでした。
 拡大
S主任:表6の結果1については,SSHでは接続できませんでしたが,公開サービスはWebだけが稼働しているようだということが,X,Y,Zサービス以外の②調査から分かりました。しかし,G事業部はもはや存在しません。調べたところ,K事業部が業務継承部門です。また,利用OSやSWもバージョンが古く,多くの脆弱性が内在しているようだということが,③別の調査から分かりました。
攻撃を受けて被害が発生しないようにするために,④表6の結果1の公開IT資産を継続利用する場合としない場合のそれぞれの場合にK事業部が行うべき具体的な対応方法を伝えます。
〔脆弱性管理の改善〕
次に,目標K-2及び目標K-3に対する実現方法を検討した。目標K-2については,S主任が必要なルールを決めた。次は,目標K-3の実現方法についてのB部長とS主任の会話である。
B部長:目標K-2が実現できたとしても,次々発表される脆弱性に対して,対策の優先度などはどのように判断すればよいのか。
S主任:脆弱性についての⑤CVSSの深刻度と⑥KEVカタログへの掲載の有無に基づいて判断するのがよいです。対策の優先度などの判断ルールを作成します。
B部長:分かった。そのルールも踏まえ,目標K-3を実現するために,⑦表1の脆弱性管理の改善策を考えてほしい。
S主任:分かりました。
さらに,目標K-4について,公開IT資産の利用終了時に行うべき措置をS主任がまとめた。
経営層に対応策を説明し,了承を得た。その後,B部長とS主任が作成したルールに従って,V社の公開IT資産管理及び脆弱性管理の運用が開始された。
拡大図1 V社のネットワーク構成
拡大表1 V社のIT資産管理,ドメイン名及びIPアドレスの管理,導入SWの管理並びに脆弱性管理の現状
拡大表1 V社のIT資産管理,ドメイン名及びIPアドレスの管理,導入SWの管理並びに脆弱性管理の現状
拡大表2 公開IT資産管理及び脆弱性管理の主な目標(抜粋)
拡大図2 事業部への調査依頼
拡大表3 Xサービスで検索可能な情報(抜粋)
拡大表4 Yサービスで検索可能な情報(抜粋)
拡大表5 Zサービスで検索可能な情報(抜粋)
拡大図3 Fリストの作成手順
拡大表6 調査漏れのリスト(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1記述問題
制限字数:30 字以内
本文中の下線①について,設定を変更したサーバを,図1中から一つ選び,サーバ名を答えよ。また,その設定の変更内容を,30字以内で具体的に答えよ。
0 / 30 文字
設問2 (1)記述問題
制限字数:30 字以内
〔目標K-1の実現〕について答えよ。
図2中のa,bに入れる適切な内容を,それぞれ30字以内で答えよ。
図2中のa,bに入れる適切な内容を,それぞれ30字以内で答えよ。
0 / 30 文字
設問2 (2)記述問題
制限字数:10 字以内
〔目標K-1の実現〕について答えよ。
本文中のcに入れる適切な字句を,英字10字以内で答えよ。
本文中のcに入れる適切な字句を,英字10字以内で答えよ。
0 / 10 文字
設問2 (3)記号・選択式
〔目標K-1の実現〕について答えよ。
図3中の[ あ ]〜[ う ]に入れる適切な文字を,X,Y,Zから選び,答えよ。
図3中の[ あ ]〜[ う ]に入れる適切な文字を,X,Y,Zから選び,答えよ。
※直接入力してください
設問2 (4)記号・選択式
〔目標K-1の実現〕について答えよ。
図3中のd〜hに入れる適切な内容を,次の解答群の中から選び,記号で答えよ。
図3中のd〜hに入れる適切な内容を,次の解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3 (1)記述問題
制限字数:40 字以内
〔V社の管理すべきIT資産の確認と管理の強化〕について答えよ。
本文中の下線②について,調査方法を,40字以内で具体的に答えよ。
本文中の下線②について,調査方法を,40字以内で具体的に答えよ。
0 / 40 文字
設問3 (2)記述問題
制限字数:40 字以内
〔V社の管理すべきIT資産の確認と管理の強化〕について答えよ。
本文中の下線③について,調査方法を,40字以内で具体的に答えよ。
本文中の下線③について,調査方法を,40字以内で具体的に答えよ。
0 / 40 文字
設問3 (3)記述問題
制限字数:35 字以内
〔V社の管理すべきIT資産の確認と管理の強化〕について答えよ。
本文中の下線④について,二つの場合における主な対応方法を,それぞれ35字以内で具体的に答えよ。
本文中の下線④について,二つの場合における主な対応方法を,それぞれ35字以内で具体的に答えよ。
0 / 35 文字
設問4 (1)記述問題
制限字数:4 字以内
〔脆弱性管理の改善〕について答えよ。
本文中の下線⑤について,CVSSの最新のバージョン番号を,4字以内で答えよ。
本文中の下線⑤について,CVSSの最新のバージョン番号を,4字以内で答えよ。
0 / 4 文字
設問4 (2)記号・選択式
〔脆弱性管理の改善〕について答えよ。
本文中の下線⑥について,KEVカタログのフルスペルを,解答群の中から選び,記号で答えよ。
本文中の下線⑥について,KEVカタログのフルスペルを,解答群の中から選び,記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問4 (3)記述問題
制限字数:20 字以内
〔脆弱性管理の改善〕について答えよ。
本文中の下線⑥について,KEVカタログに掲載される脆弱性はどのようなものか。掲載される条件のうち主なものを,20字以内で答えよ。
本文中の下線⑥について,KEVカタログに掲載される脆弱性はどのようなものか。掲載される条件のうち主なものを,20字以内で答えよ。
0 / 20 文字
設問4 (4)記述問題
制限字数:60 字以内
〔脆弱性管理の改善〕について答えよ。
本文中の下線⑦について,表1の脆弱性管理の項番1,2の改善策を,項番1の改善策は60字以内で,項番2の改善策は40字以内でそれぞれ具体的に答えよ。
本文中の下線⑦について,表1の脆弱性管理の項番1,2の改善策を,項番1の改善策は60字以内で,項番2の改善策は40字以内でそれぞれ具体的に答えよ。
0 / 60 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本番形式・制限時間付きで演習する
令和7年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。