情報処理安全確保支援士午後 事例記述令和6年 秋期
午後 問1
問1 インシデントレスポンス
テーマ:インシデントレスポンス
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大L社は,従業員100名のソフトウェア開発会社である。L社の社内システムは,情報システム部(以下,情シス部という)が,運用及びインシデント対応を行っている。
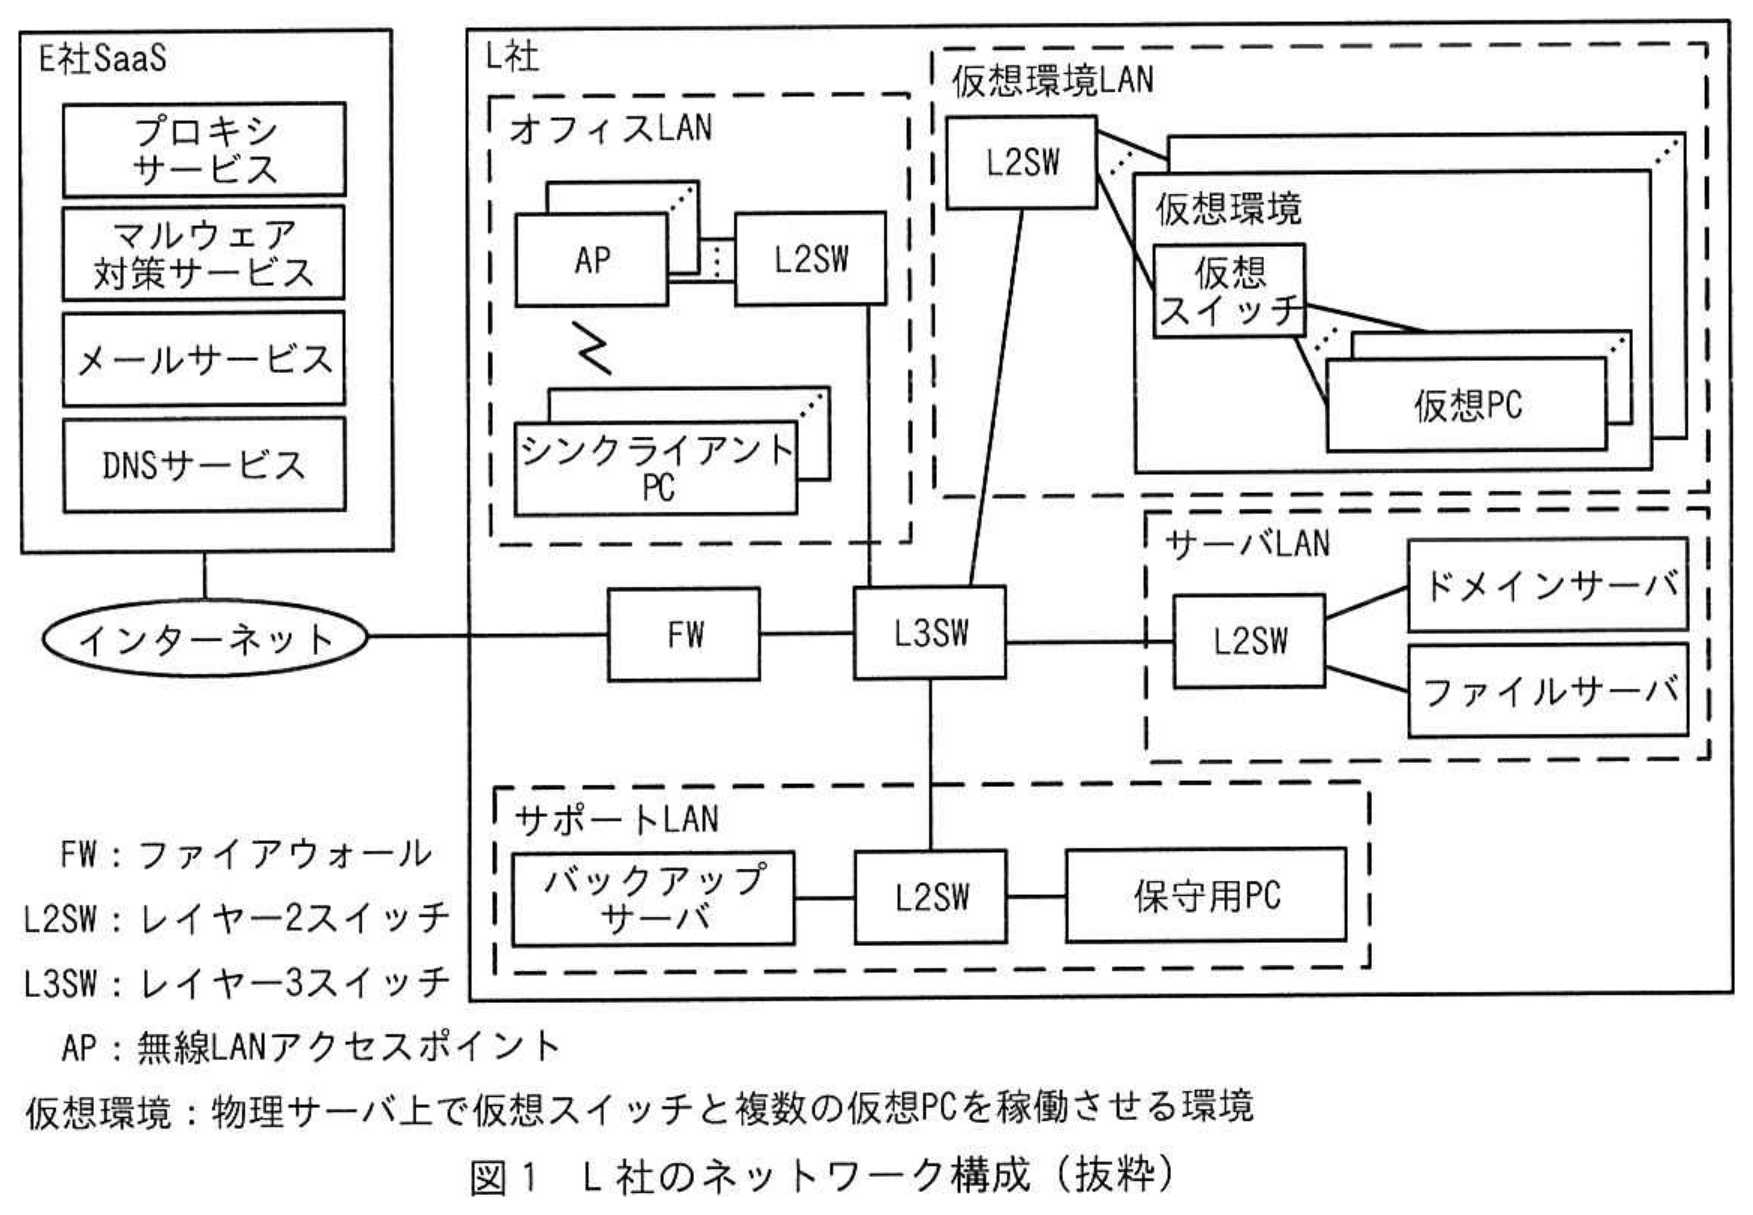
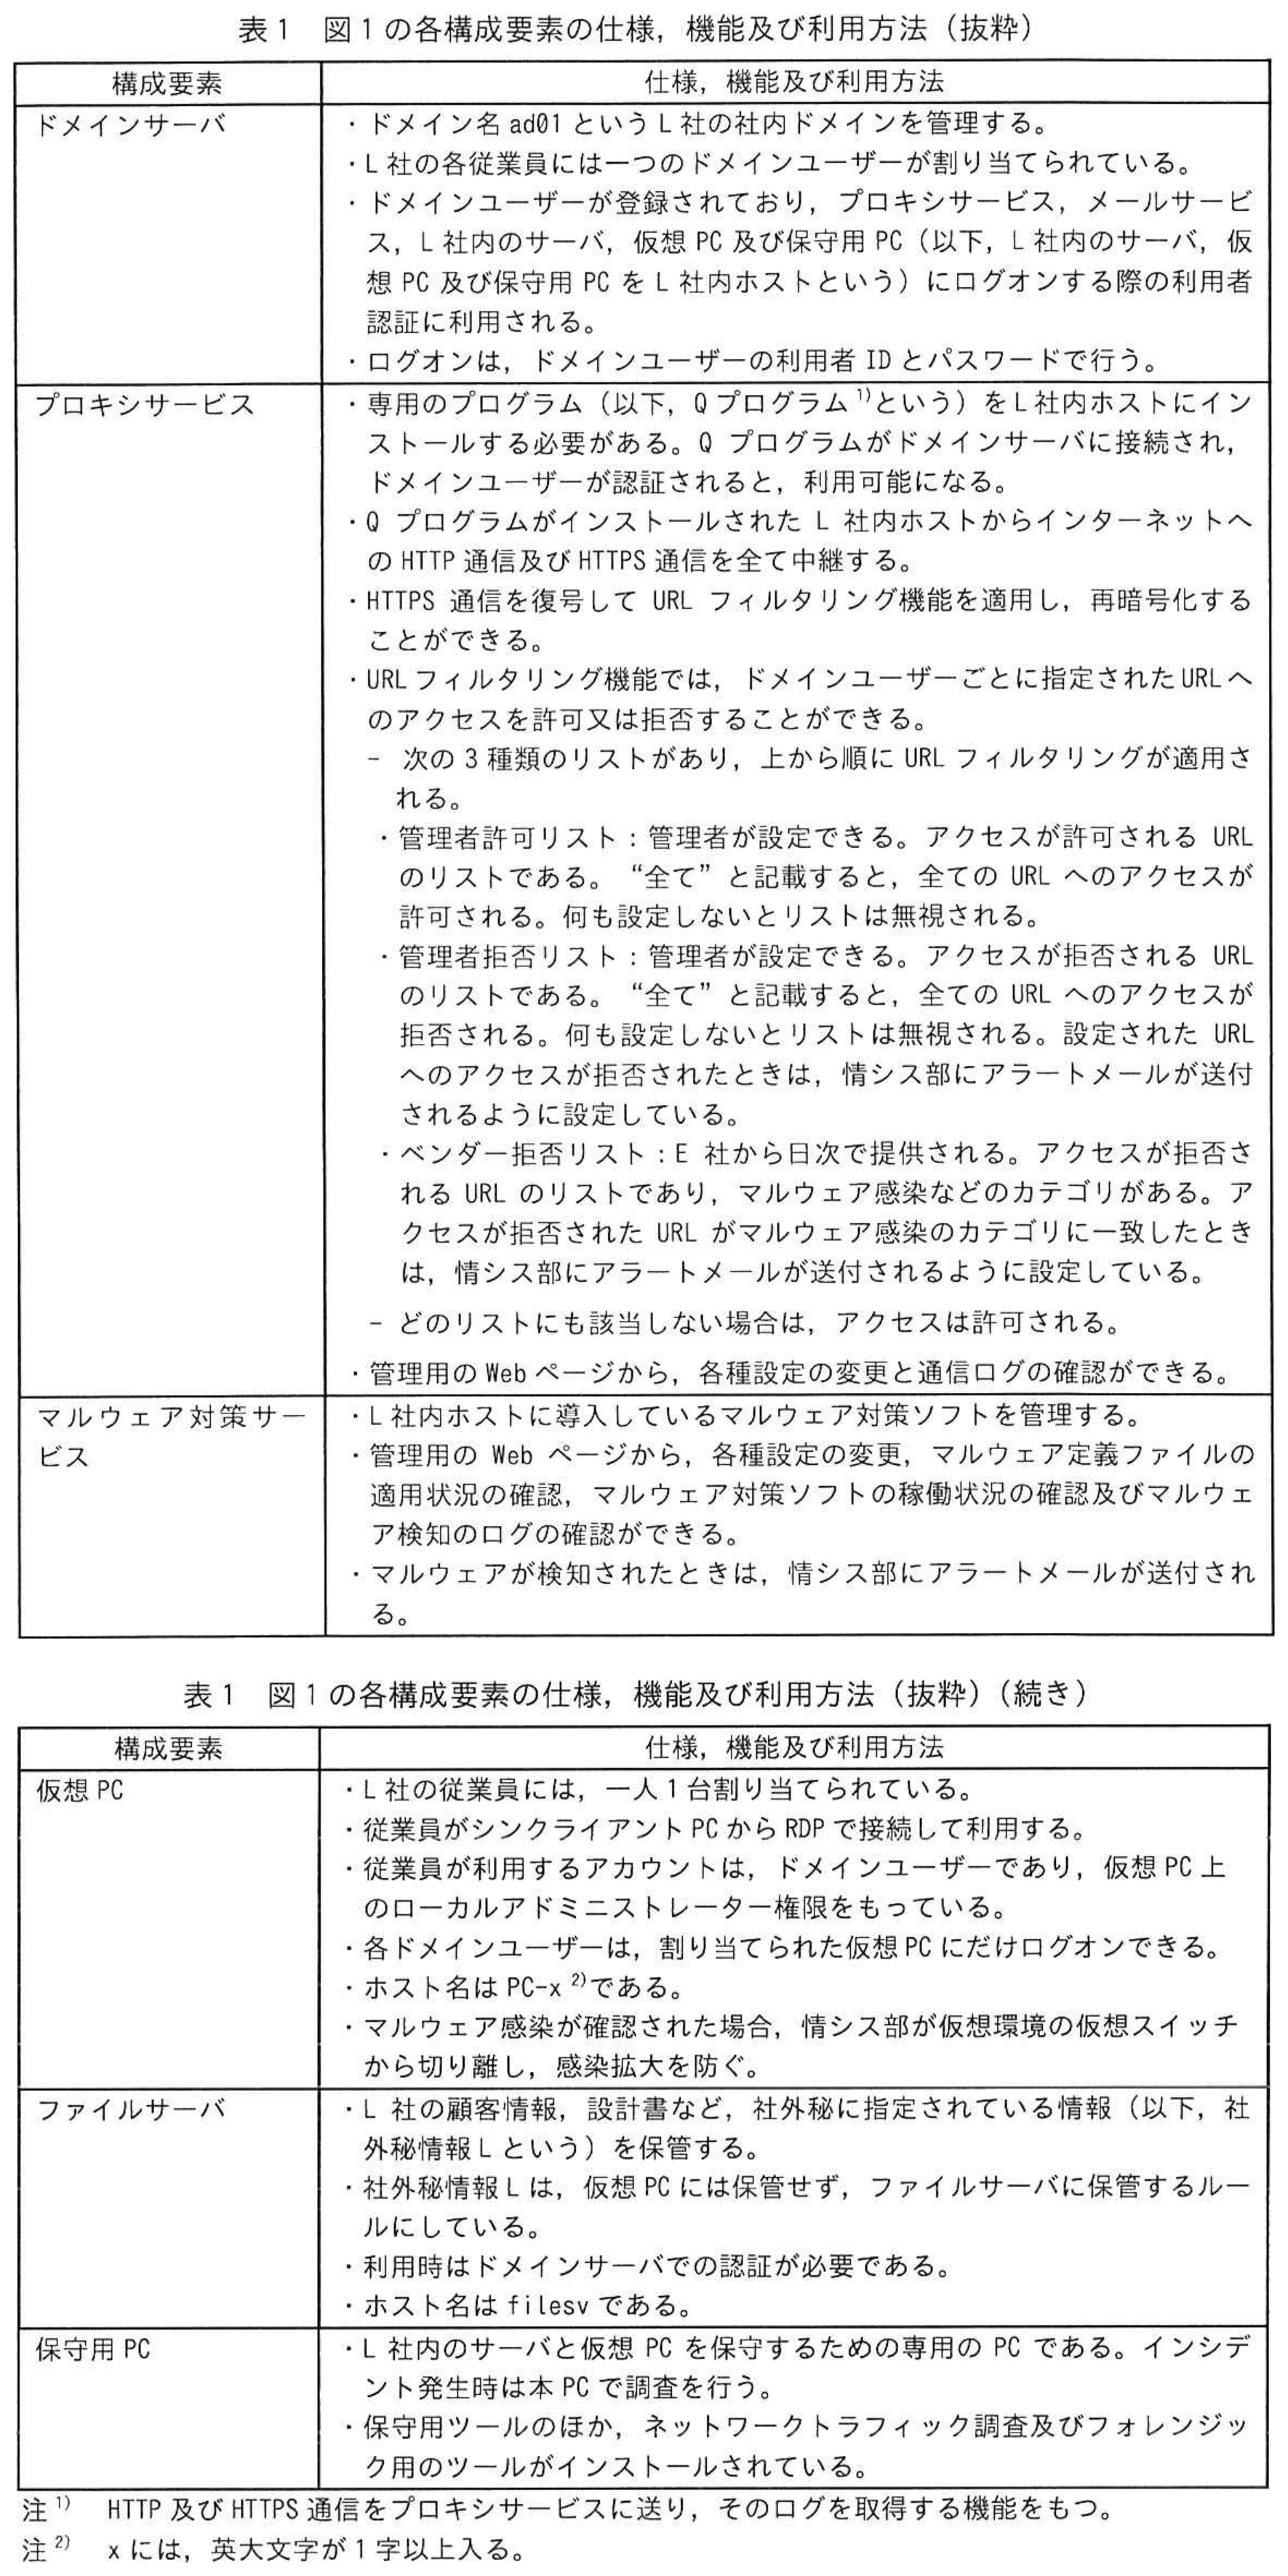
L社は,E社のSaaSを使用している。L社のネットワーク構成を図1に,図1の各構成要素の仕様,機能及び利用方法を表1に示す。
 拡大
 拡大
〔ツールの開発〕
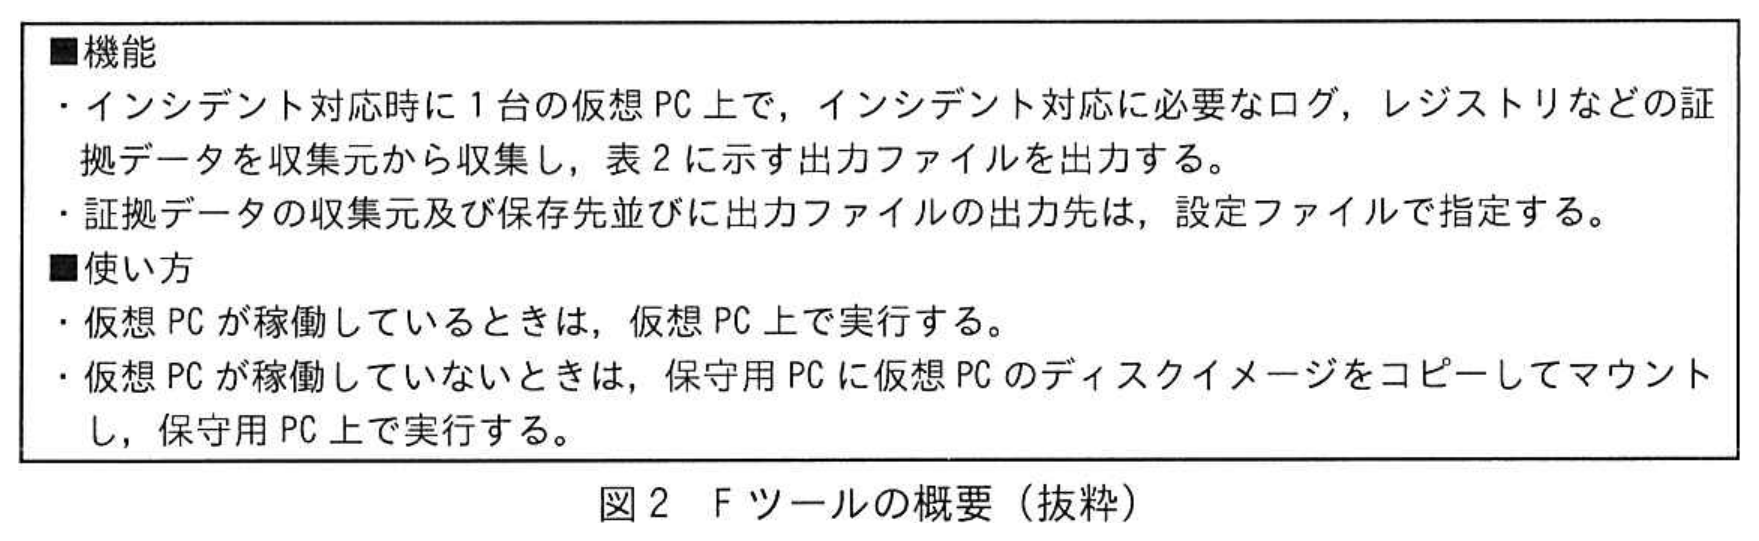
情シス部のX主任とYさんは,インシデント対応時にログの調査に手間どらないように,証拠データを収集するツール(以下,Fツールという)を開発することにした。Fツールの概要を図2に示す。
 拡大
 拡大
〔インシデント発生時のFツール活用〕
12月6日,情シス部のYさんは,プロキシサービスからアラートメールを受信した。Yさんが,アラートメールを確認したところ,PC-Aが,https://〇〇〇.com/にアクセスしようとしてアクセスが拒否されたこと及びそのURLがベンダー拒否リストのマルウェア感染のカテゴリに一致したことが分かり,上司のX主任に報告した。
PC-Aが割り当てられている従業員に連絡した上で,X主任は,PC-Aを一旦,仮想環境の仮想スイッチから切り離してFツールを実行し,Fツールの出力ファイルとプロキシサービスの通信ログから,https://〇〇〇.com/にアクセスした原因を調査するようにYさんに指示した。
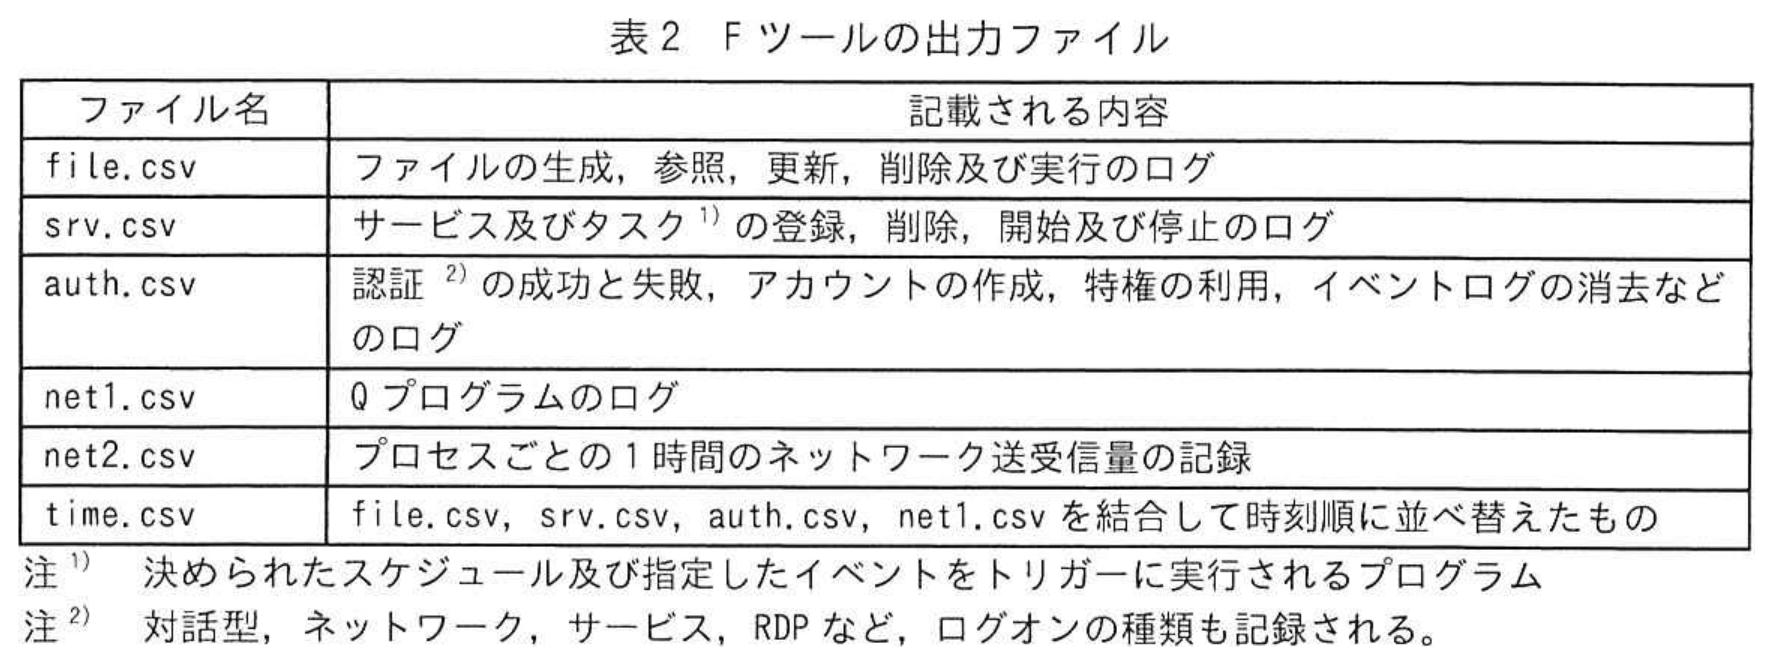
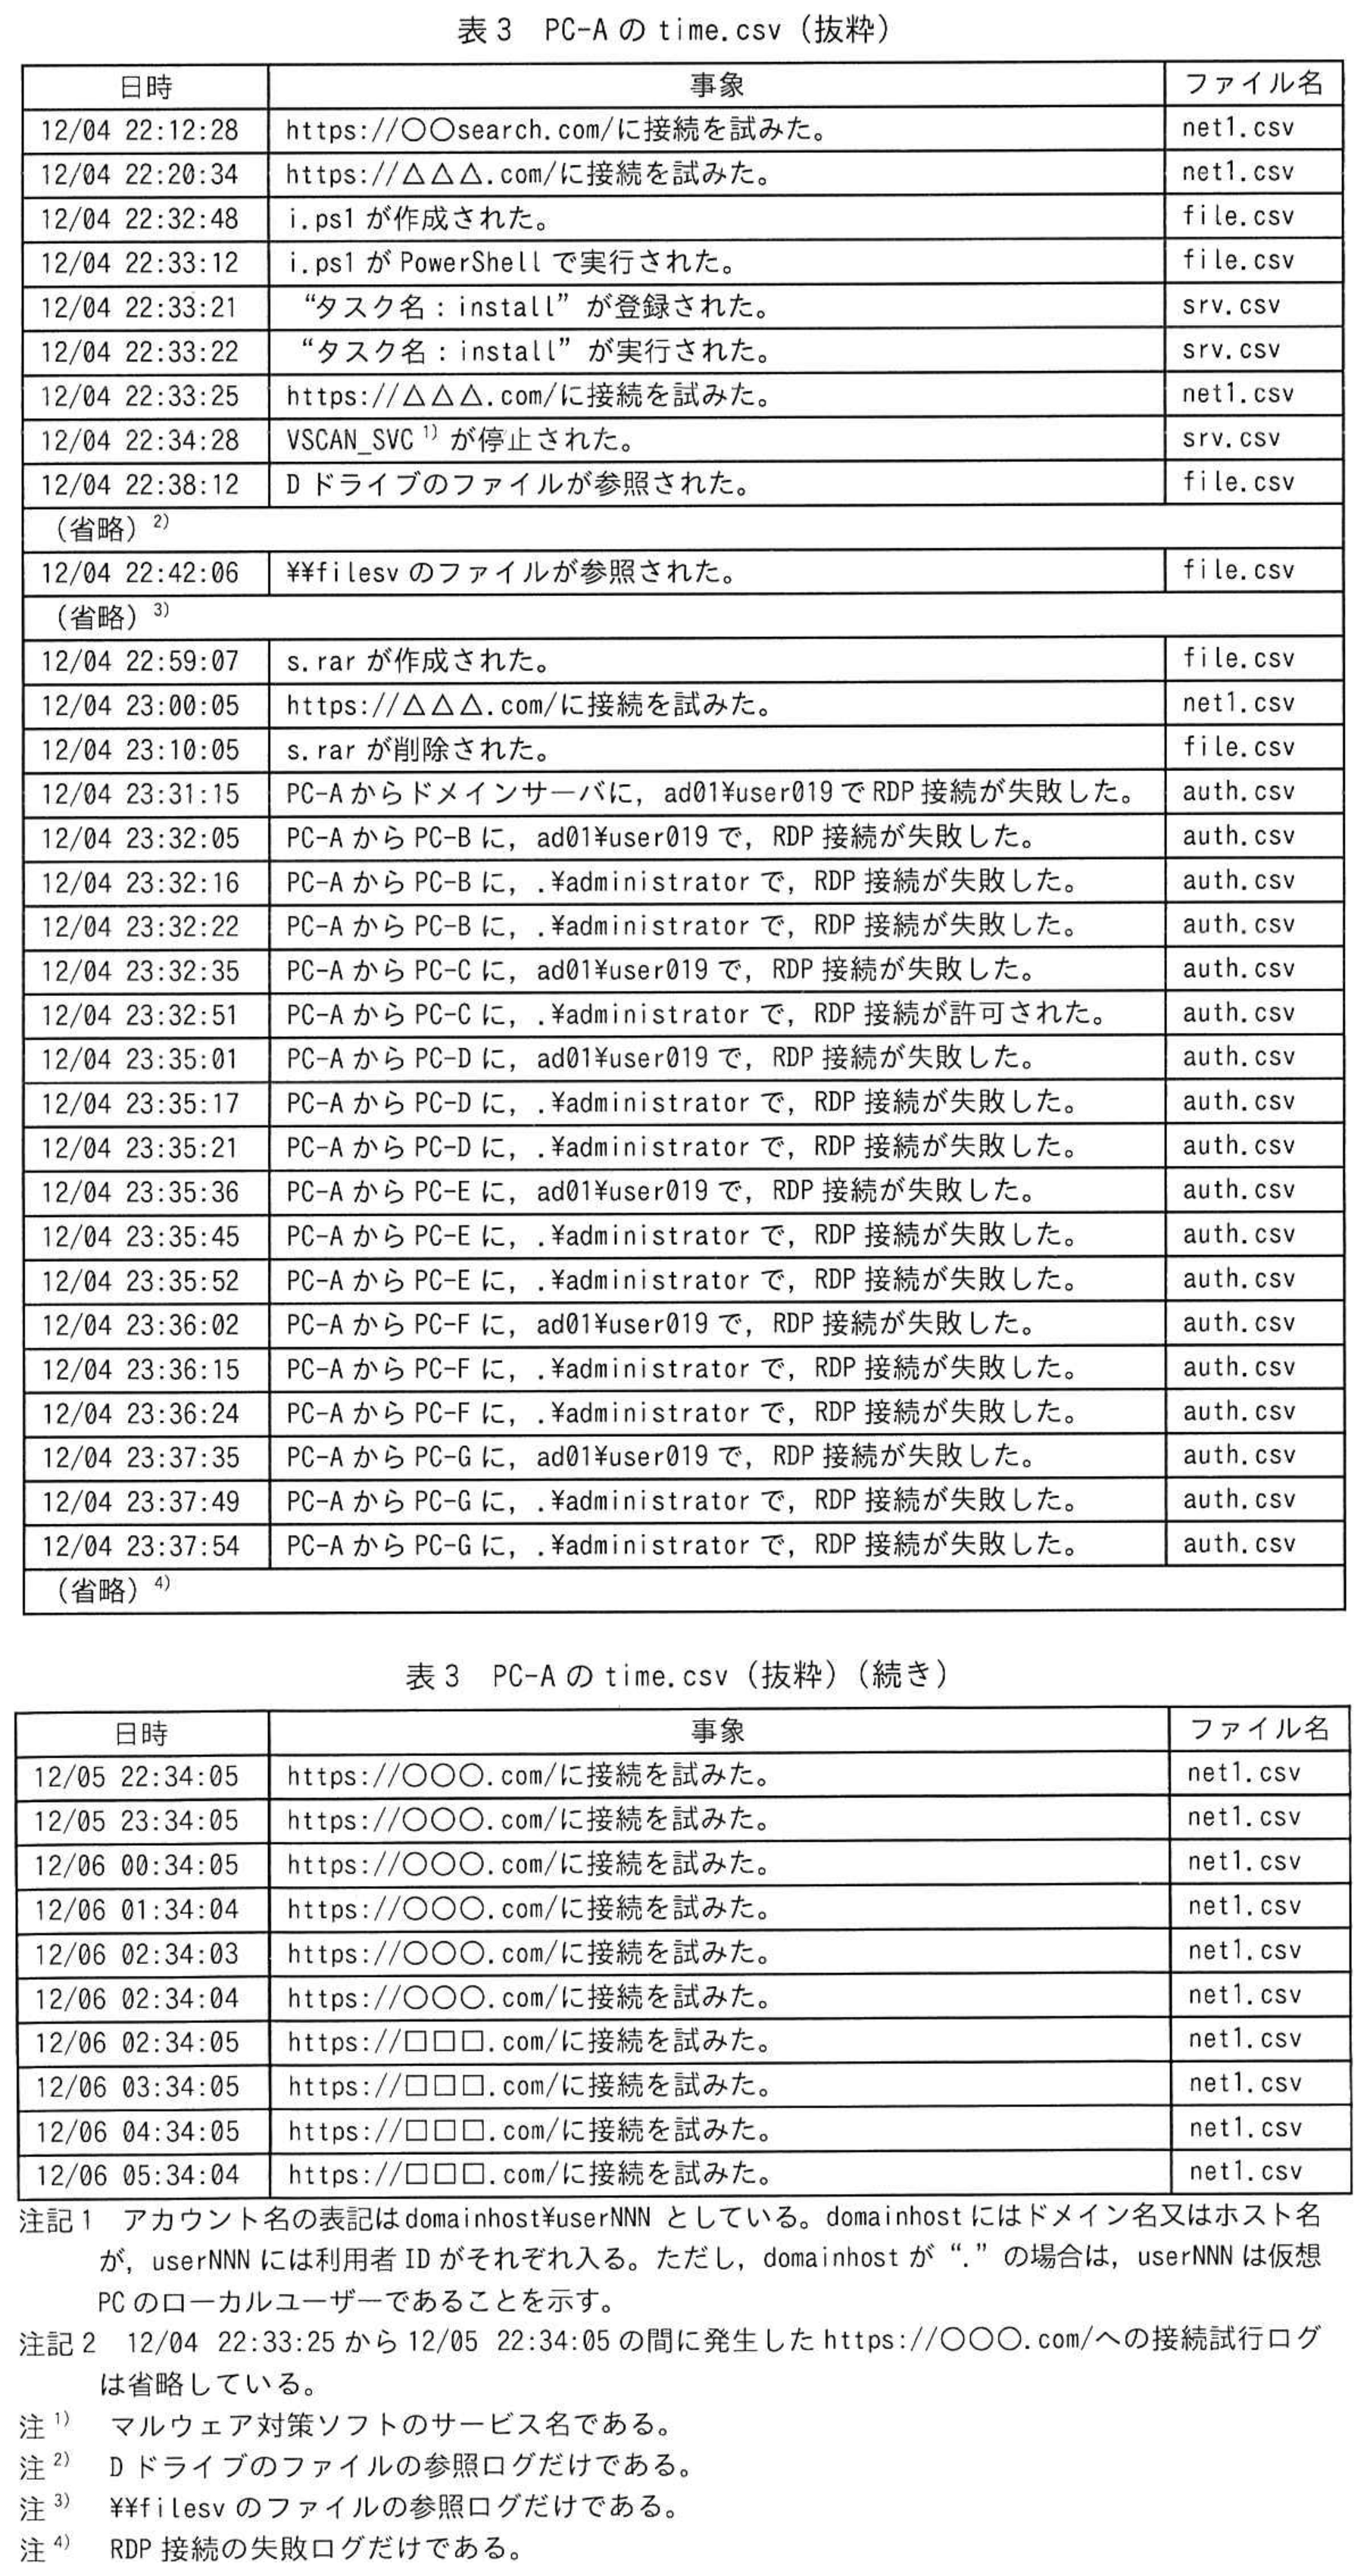
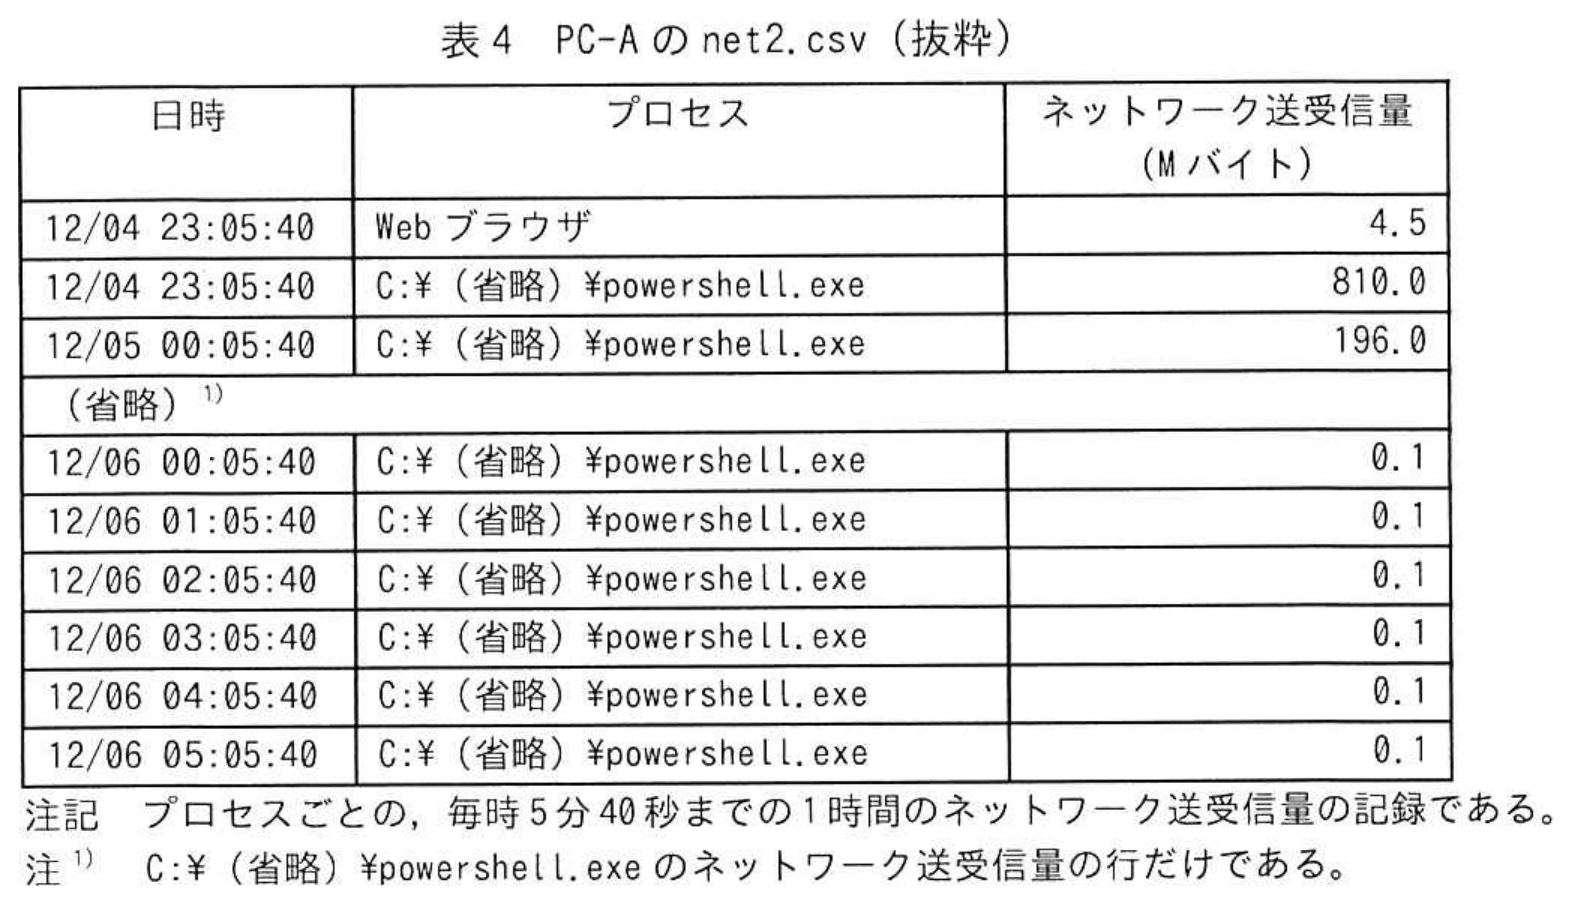
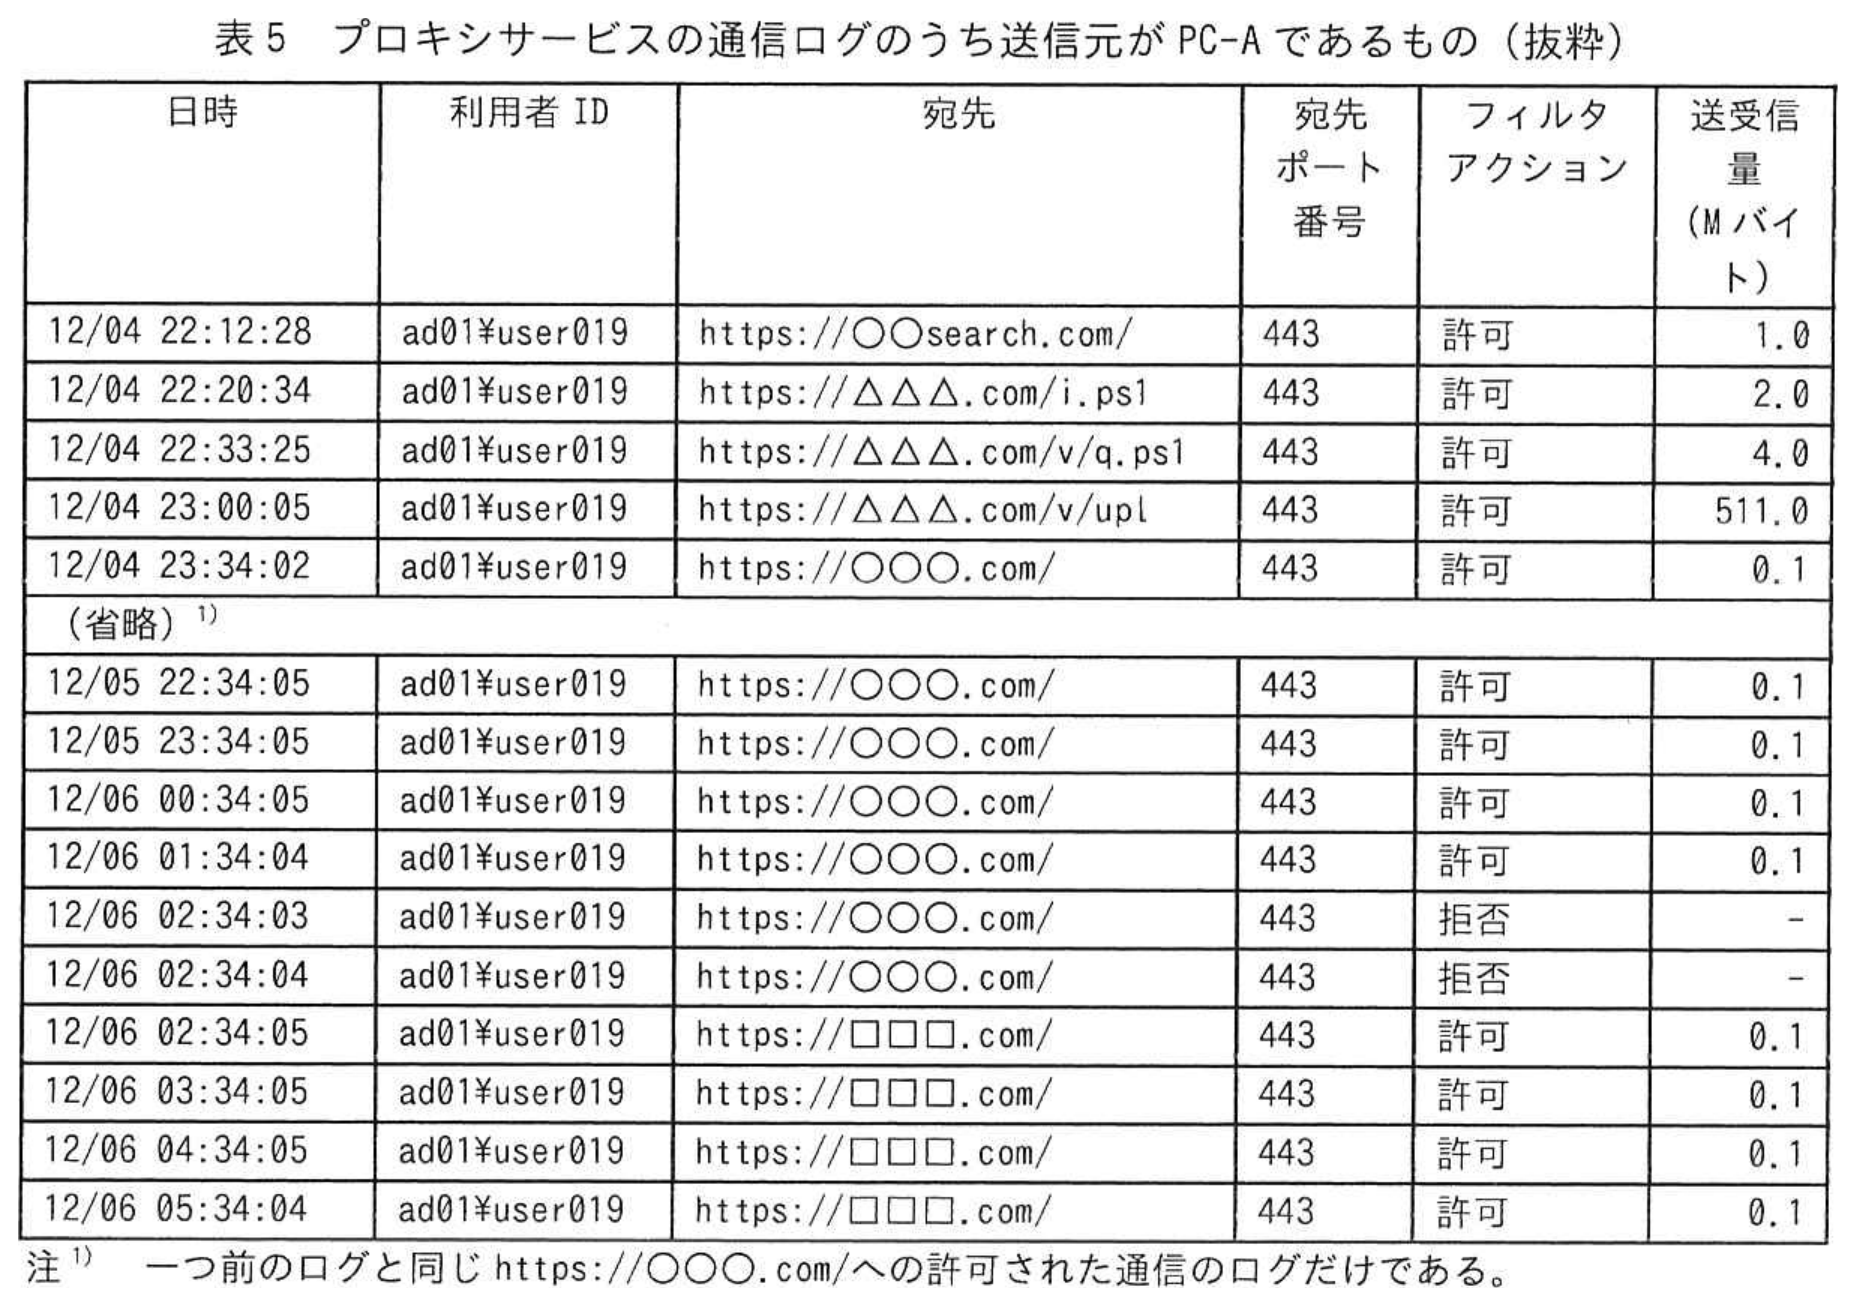
PC-AでのFツールの出力ファイルのうち,time.csvを表3に,net2.csvを表4に,プロキシサービスの通信ログのうち送信元がPC-Aであるものを表5に示す。
 拡大
 拡大
 拡大
〔暫定対策と追加調査の実施〕
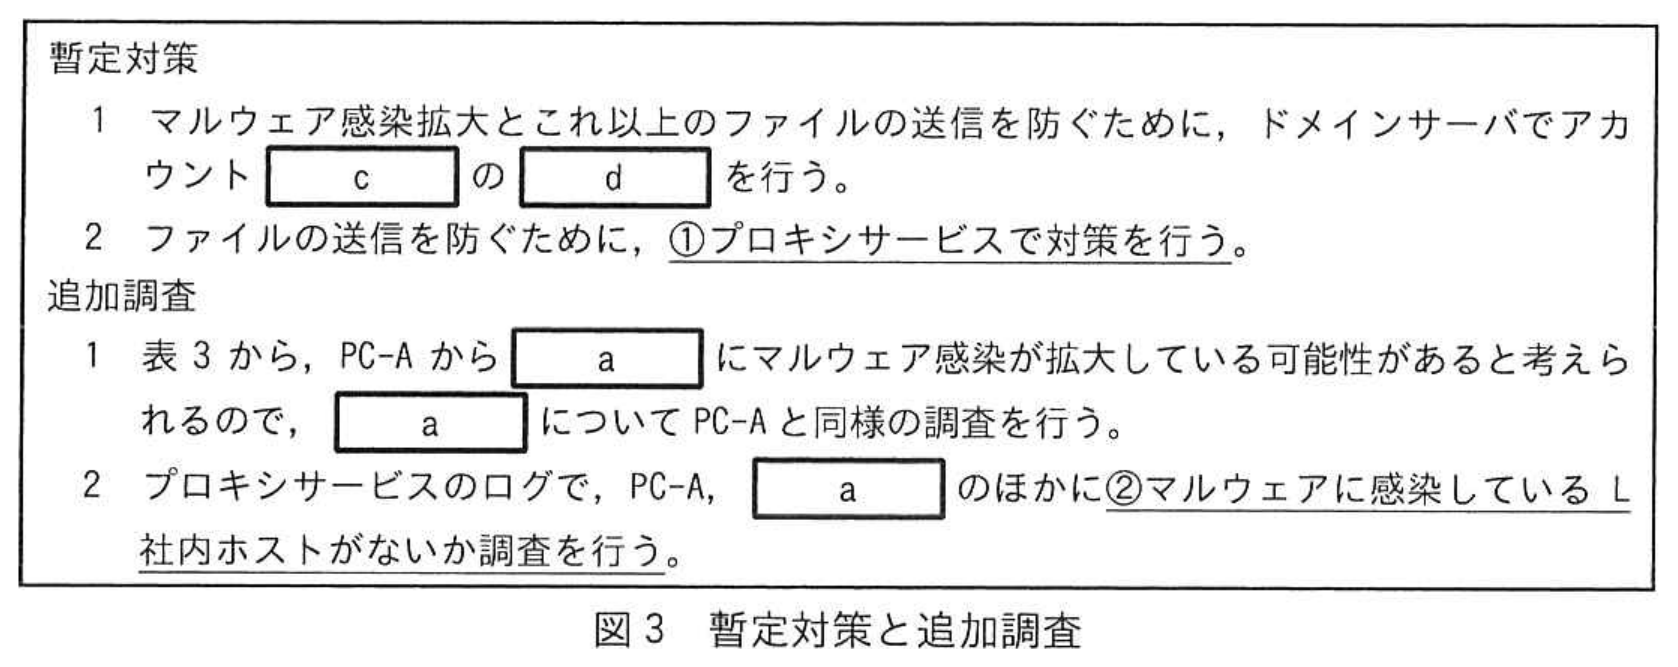
X主任とYさんは,PC-Aがマルウェアに感染し,PC-A及びa上のファイルのほか,b上のファイルのうち,アカウントcでアクセス可能なファイルがインターネットに送信されているおそれがあると考え,図3の暫定対策と追加調査を行った。
 拡大
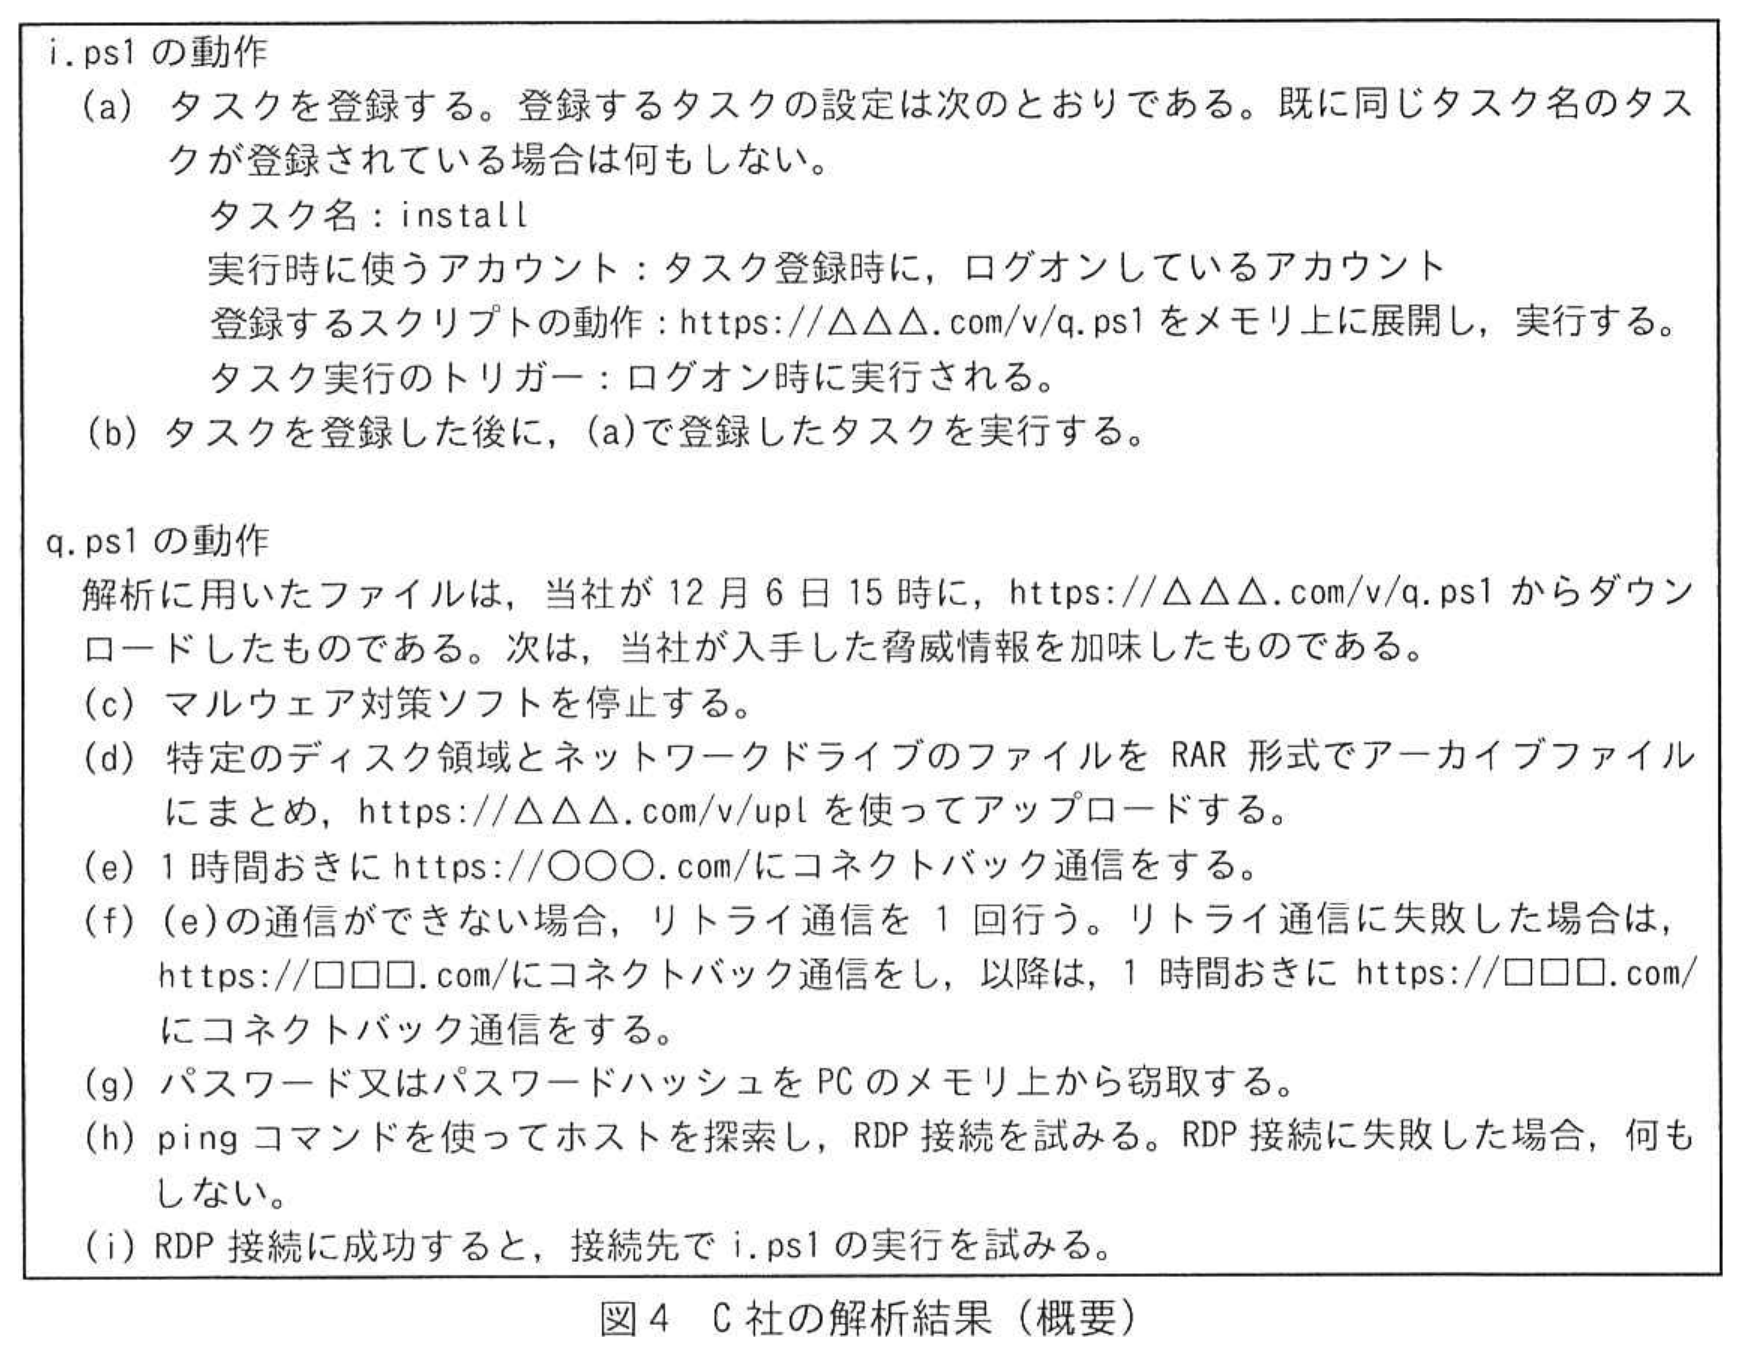
また,X主任はPC-Aの証拠データと,PC-Aの調査で収集できたi.ps1をセキュリティ専門会社であるC社に提供し,解析を依頼した。C社の解析結果を図4に示す。
 拡大
Yさんは図4の解析結果から,図3の追加調査の1及び2では,図4で解析したマルウェアが,今後,活動する可能性があるL社内ホストを見逃したおそれがあると考えた。Yさんは③追加調査の3として,L社内ホストの全てに対して新たな調査を行う必要があるのではないかとX主任に相談した。X主任は同意し,調査には時間が掛かるので,調査と並行して,④図4のマルウェアの活動を自動的に検出する新たな仕組みを作るように指示した。
この追加調査の3では,aだけがマルウェアに感染した可能性があることが判明し,必要な対処を行った。また,新たにマルウェアの活動は検出されなかったので,復旧に向け対応を進めることにした。
〔技術的対策の立案〕
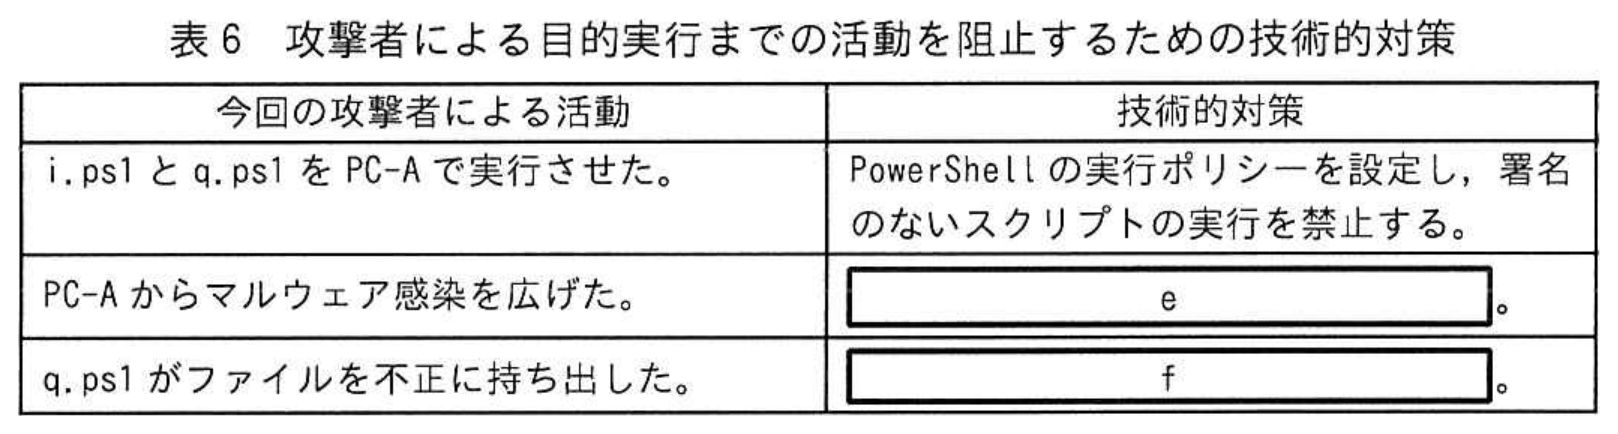
X主任とYさんは,今回と同様のマルウェア感染が起きた場合に備えて,図3の暫定対策以外に,攻撃者による目的実行までの活動を阻止するための技術的対策を,表6のとおりにまとめた。
 拡大
今後,表6中の技術的対策について,X主任とYさんが中心となって導入の計画立案を進めることにした。
拡大図1 L社のネットワーク構成(抜粋)
拡大表1 図1の各構成要素の仕様,機能及び利用方法(抜粋)
拡大図2 Fツールの概要(抜粋)
拡大表2 Fツールの出力ファイル
拡大表3 PC-Aのtime.csv(抜粋)
拡大表4 PC-Aのnet2.csv(抜粋)
拡大表5 プロキシサービスの通信ログのうち送信元がPC-Aであるもの(抜粋)
拡大図3 暫定対策と追加調査
拡大図4 C社の解析結果(概要)
拡大表6 攻撃者による目的実行までの活動を阻止するための技術的対策
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記号・選択式
〔暫定対策と追加調査の実施〕について答えよ。
本文中及び図3中のaに入れる適切なホスト名を答えよ。
本文中及び図3中のaに入れる適切なホスト名を答えよ。
※直接入力してください
設問1 (2)記号・選択式
〔暫定対策と追加調査の実施〕について答えよ。
本文中のbに入れる適切なホスト名を答えよ。
本文中のbに入れる適切なホスト名を答えよ。
※直接入力してください
設問1 (3)記号・選択式
〔暫定対策と追加調査の実施〕について答えよ。
本文中及び図3中のcに入れる適切なアカウント名を,表3の注記1に従って答えよ。
本文中及び図3中のcに入れる適切なアカウント名を,表3の注記1に従って答えよ。
※直接入力してください
設問1 (4)記述問題
制限字数:10 字以内
〔暫定対策と追加調査の実施〕について答えよ。
図3中のdに入れる適切な対策を10字以内で答えよ。
図3中のdに入れる適切な対策を10字以内で答えよ。
0 / 10 文字
設問1 (5)記述問題
〔暫定対策と追加調査の実施〕について答えよ。
図3中の下線①について,対策の内容を,具体的に答えよ。
図3中の下線①について,対策の内容を,具体的に答えよ。
0 文字
設問1 (6)記述問題
〔暫定対策と追加調査の実施〕について答えよ。
図3中の下線②について,調査の内容を,具体的に答えよ。
図3中の下線②について,調査の内容を,具体的に答えよ。
0 文字
設問1 (7)記述問題
〔暫定対策と追加調査の実施〕について答えよ。
本文中の下線③について,調査の内容を,具体的に答えよ。
本文中の下線③について,調査の内容を,具体的に答えよ。
0 文字
設問1 (8)記述問題
〔暫定対策と追加調査の実施〕について答えよ。
本文中の下線④について,検出する仕組みを,二つ答えよ。
本文中の下線④について,検出する仕組みを,二つ答えよ。
0 文字
設問2記述問題
表6中のe,fに入れる適切な字句を答えよ。
0 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和6年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。