情報処理安全確保支援士午後 事例記述令和6年 秋期
午後 問4
問4 セキュリティ診断
テーマ:セキュリティ診断
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大B社は,セキュリティ診断サービスを提供している会社である。このたび,転職支援サービスを提供しているM社から,転職支援Webサイト(以下,Mサイトという)のセキュリティ診断を受注した。
Mサイトを利用する求職者は,氏名,自宅住所,電話番号,勤務先などの求職者属性情報と,希望職種,希望条件などの求職情報を入力する。求人企業は,会社情報,求人情報,求人担当者の氏名,所属部署などの情報を入力する。これらの情報は,Mサイトのデータベースに保存される。Mサイトでは,入力された情報に基づいて,求職者と求人企業のマッチングを行っている。求職者は,マッチングで提案された企業に問合せや応募をすることができる。
Mサイトは,機能を追加した新しいバージョンのWebアプリケーションプログラム(以下,MサイトのWebアプリケーションプログラムをWebアプリという)と,求人企業がアプリケーションプログラムからHTTPSで呼び出すことを想定したインタフェース(以下,このインタフェースをWebAPIという)の開発が完了したところであり,リリース前である。
〔セキュリティ診断の診断対象と診断方法〕
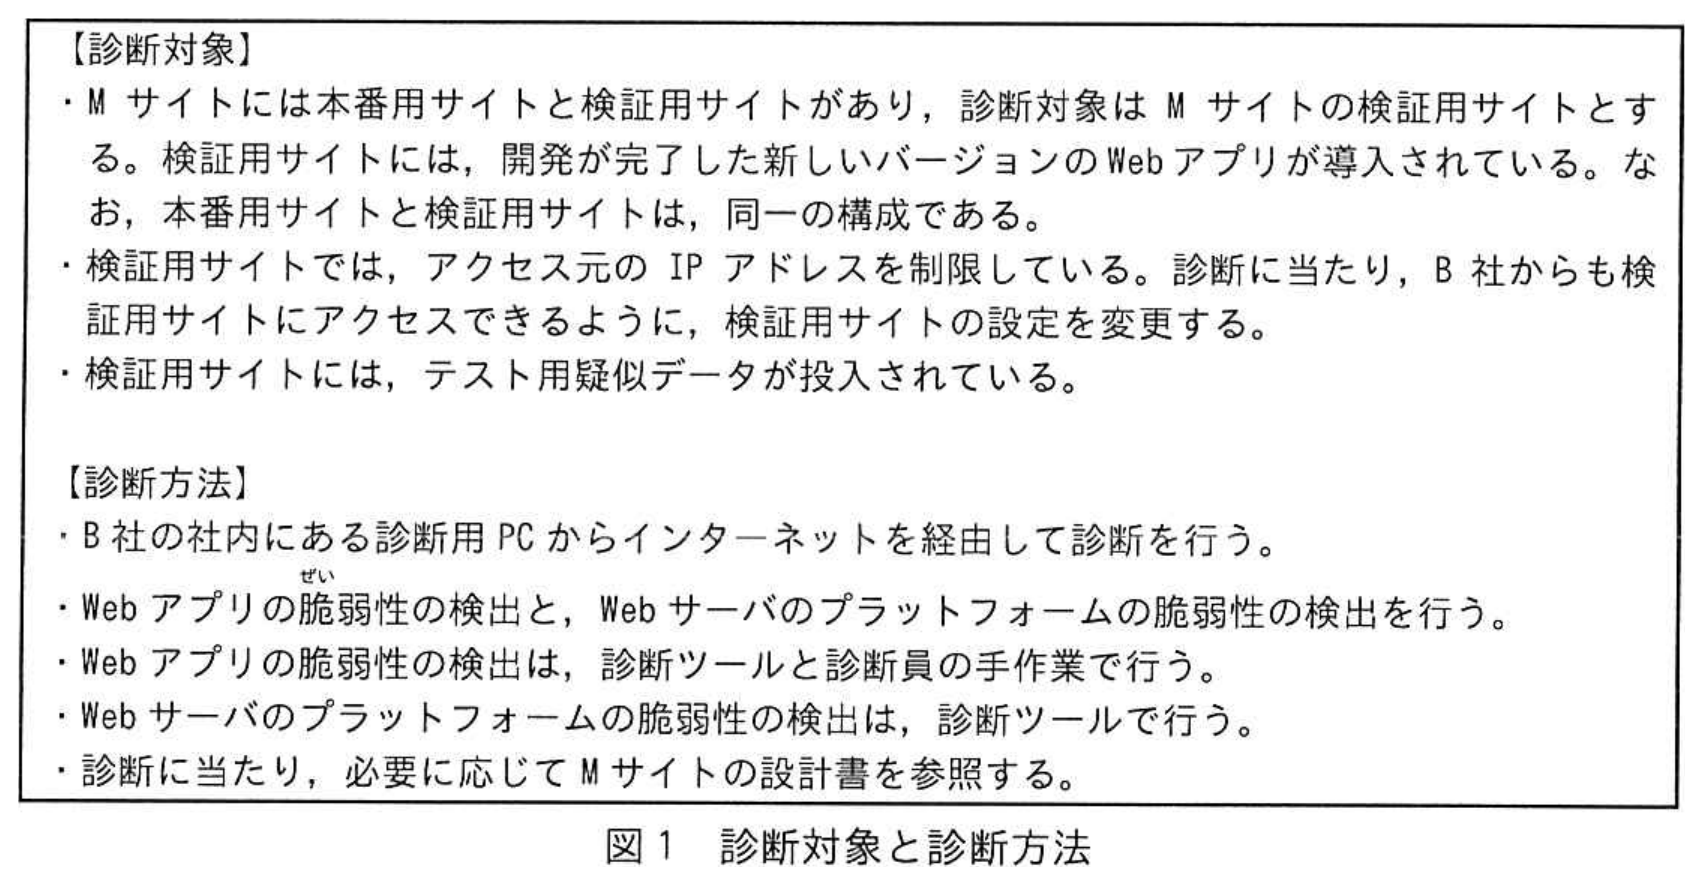
今回のセキュリティ診断の診断対象と診断方法は,図1のとおりである。
 拡大
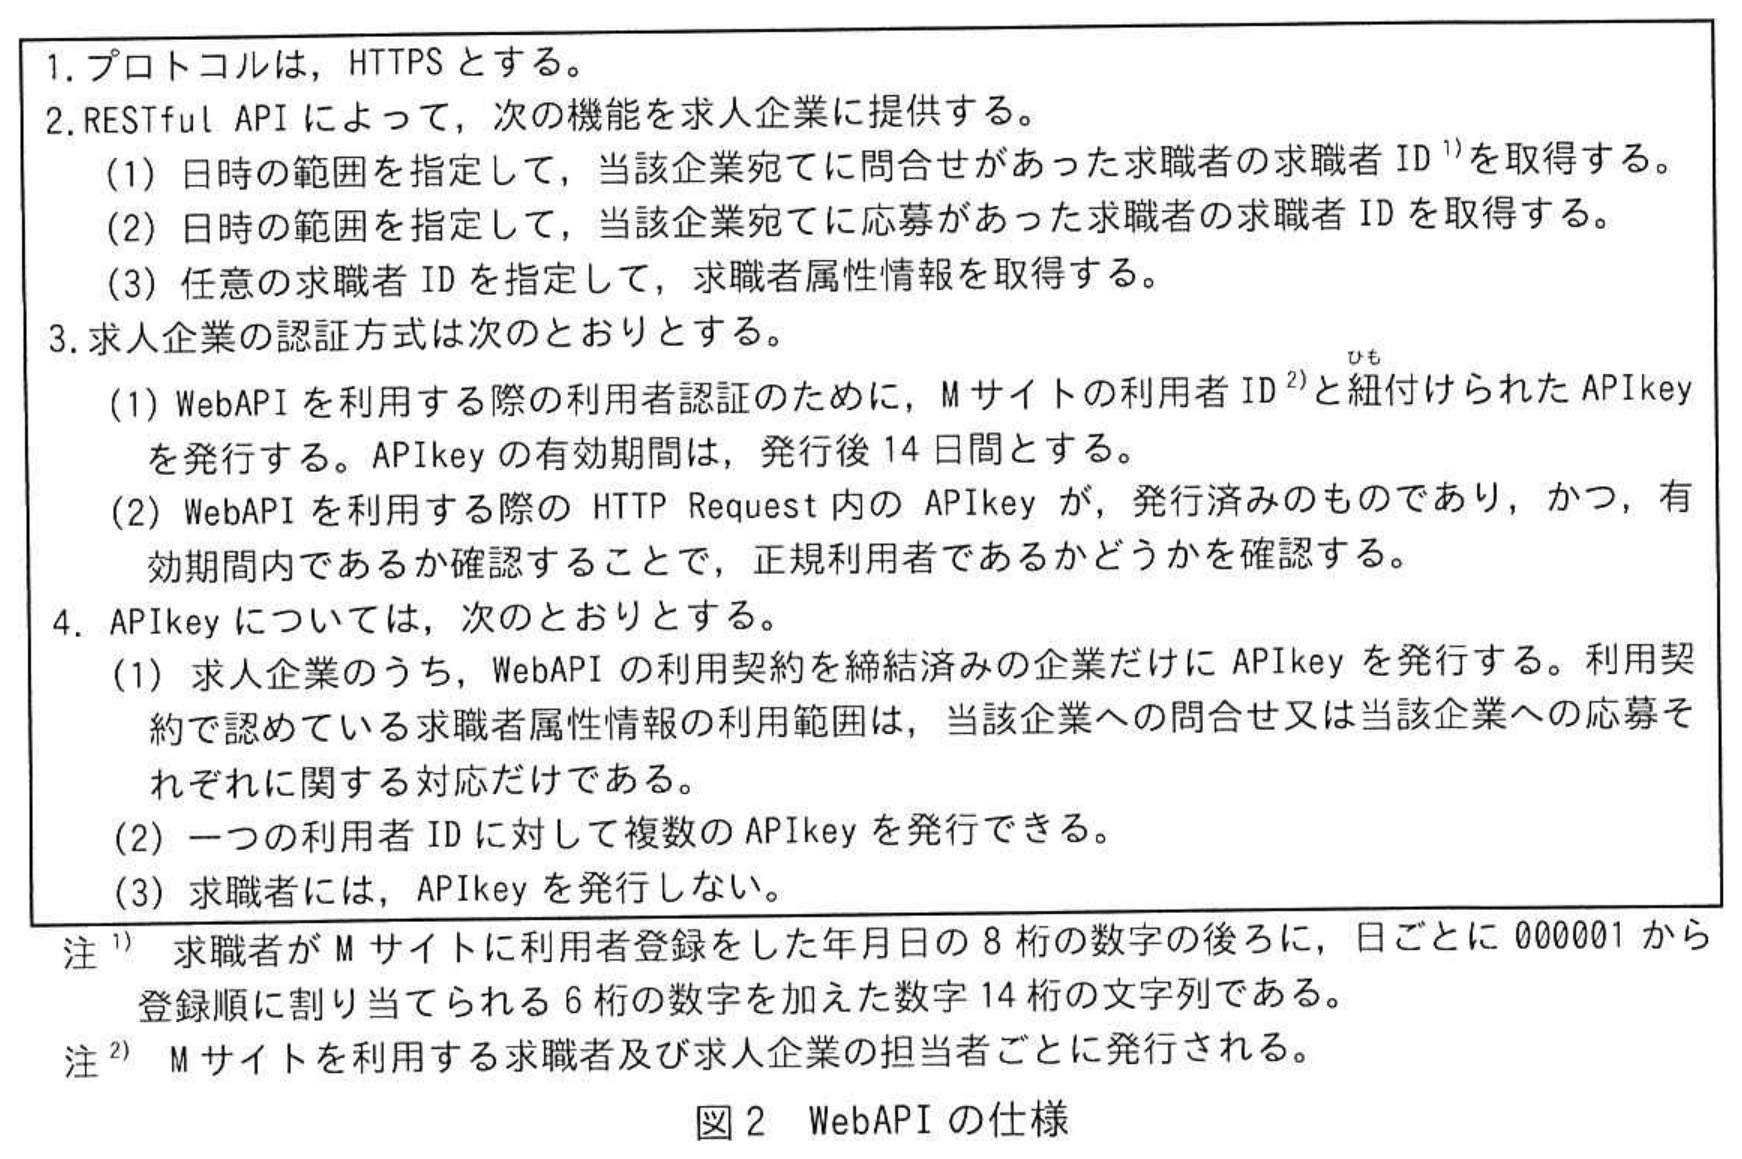
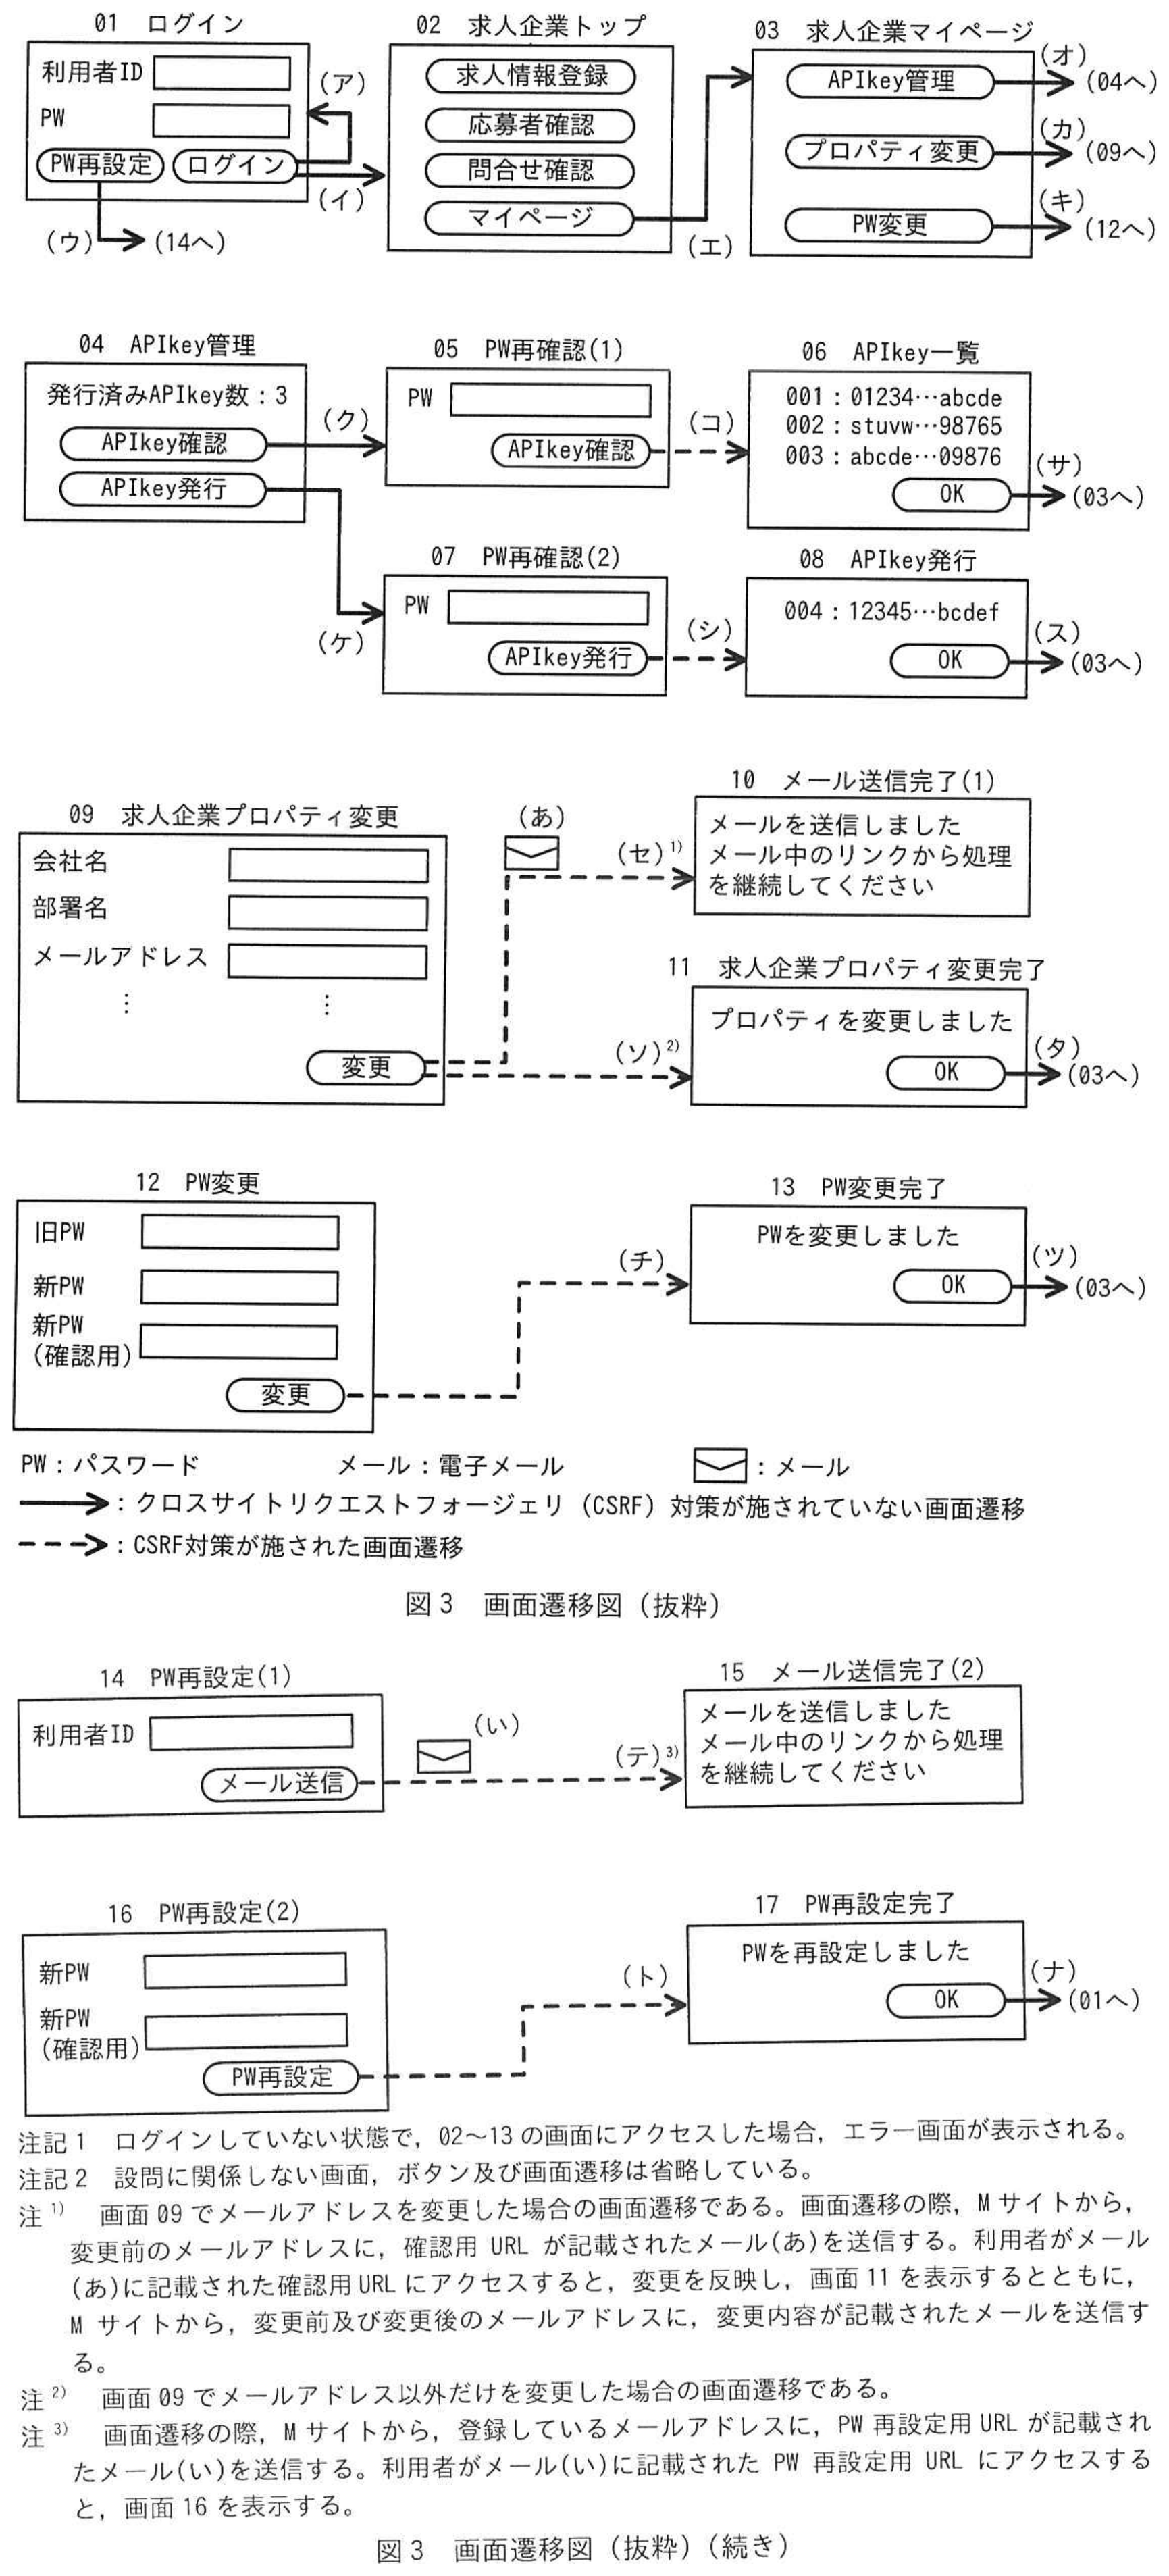
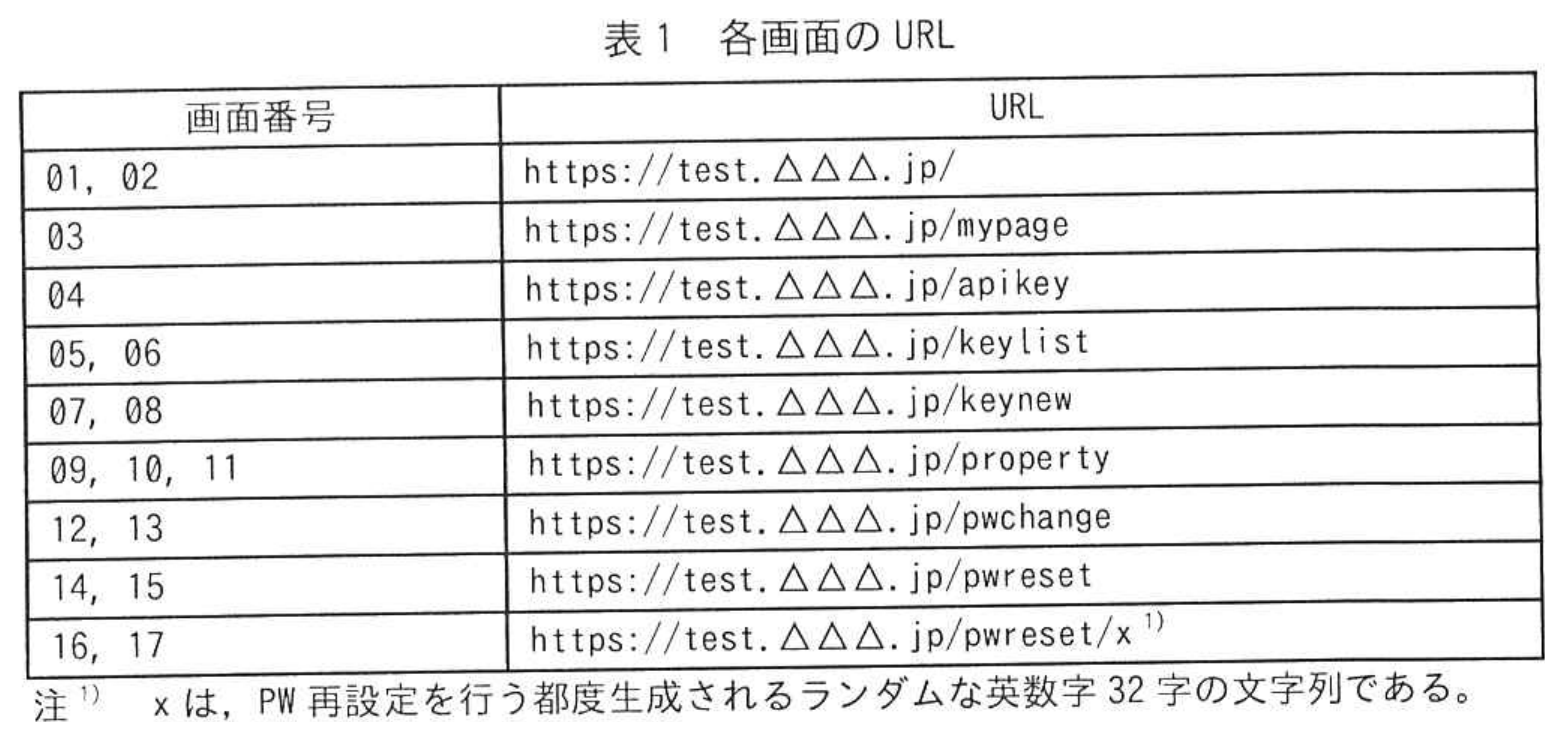
Mサイトの設計書の中で参照した部分を,図2,図3及び表1に示す。
 拡大
 拡大
 拡大
〔セキュリティ診断報告書〕
B社は,セキュリティ診断を実施し,図4の診断報告書を作成した。
診断報告書
1章 診断結果概要
1.1診断結果要約
Mサイトで,脆弱性を検出した。
(省略)
1.2検出した脆弱性の件数
(省略)
2章Webアプリケーションプログラムの診断結果
2.1検出した脆弱性の概要
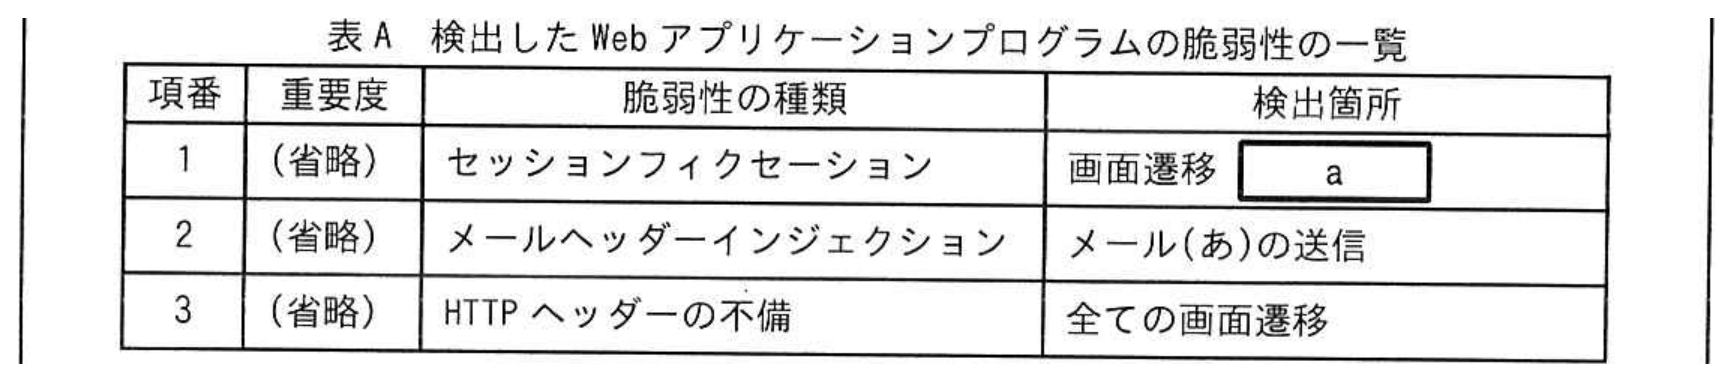
検出した脆弱性は,表Aのとおりである。
 拡大
2.2検出した脆弱性の説明
2.2.1セッションフィクセーション
(1) 脆弱性の内容
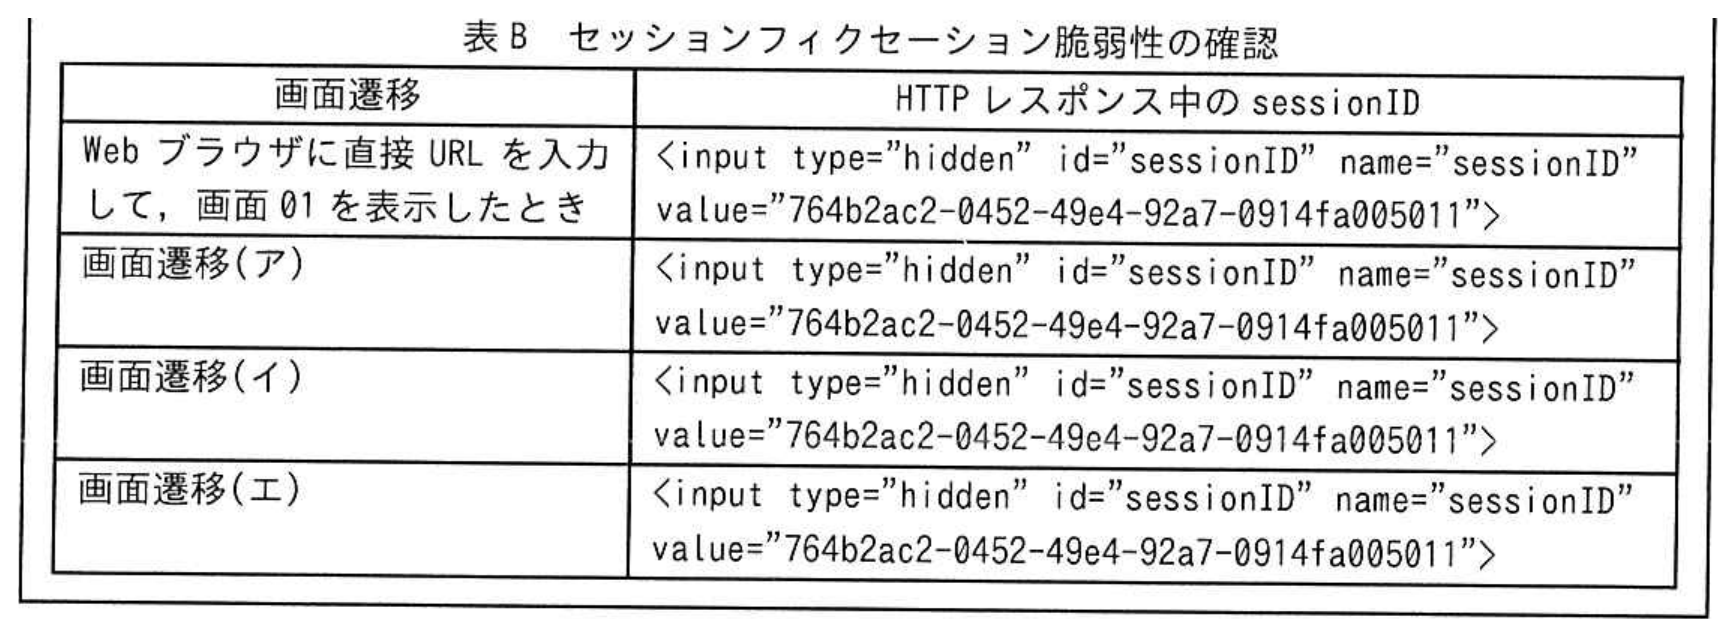
Mサイトではform内のhiddenフィールドであるsessionIDの値だけでセッション管理を実施していた。しかし,表Bのいずれの画面遷移においても,HTTPレスポンス中のsessionIDの値が同一であった。
 拡大
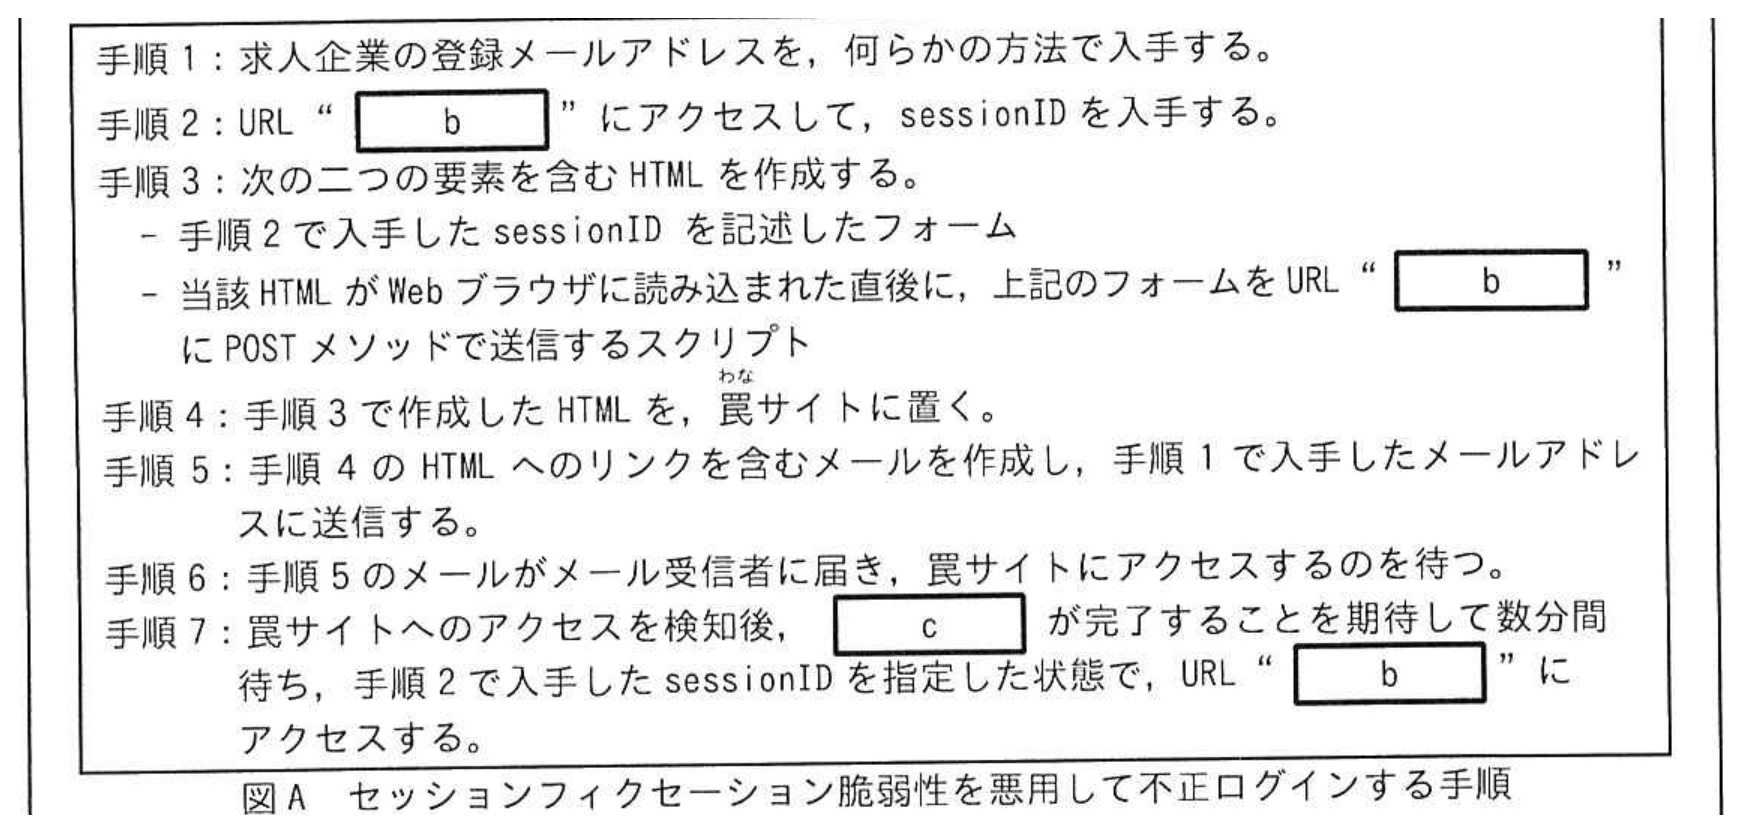
攻撃者が図Aの手順でこの脆弱性を悪用すると,Mサイトに不正にログインすることができる。
 拡大
攻撃者が,セッションフィクセーション脆弱性を悪用して不正ログインに成功し,画面02で応募者確認ボタンをクリックして,当該企業の求人に応募した求職者の求職者属性情報と求職情報を閲覧できる。また,同じ画面02で問合せ確認ボタンをクリックして,当該企業に問合せを行った求職者の求職者属性情報と問合せ内容を閲覧できる。
(2) 脆弱性の修正方法
aの画面遷移の際に実行されるコードにおいて,dすることを推奨する。
2.2.2メールヘッダーインジェクション
この脆弱性は,メール(あ)について検出された。なお,メール(い)では,この脆弱性は検出されなかった。
(1) 脆弱性の内容
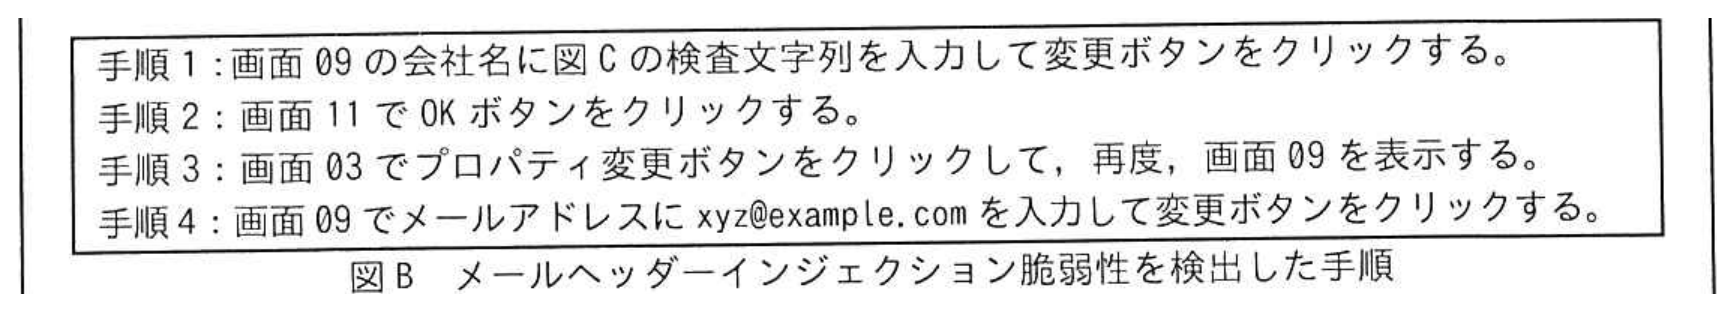
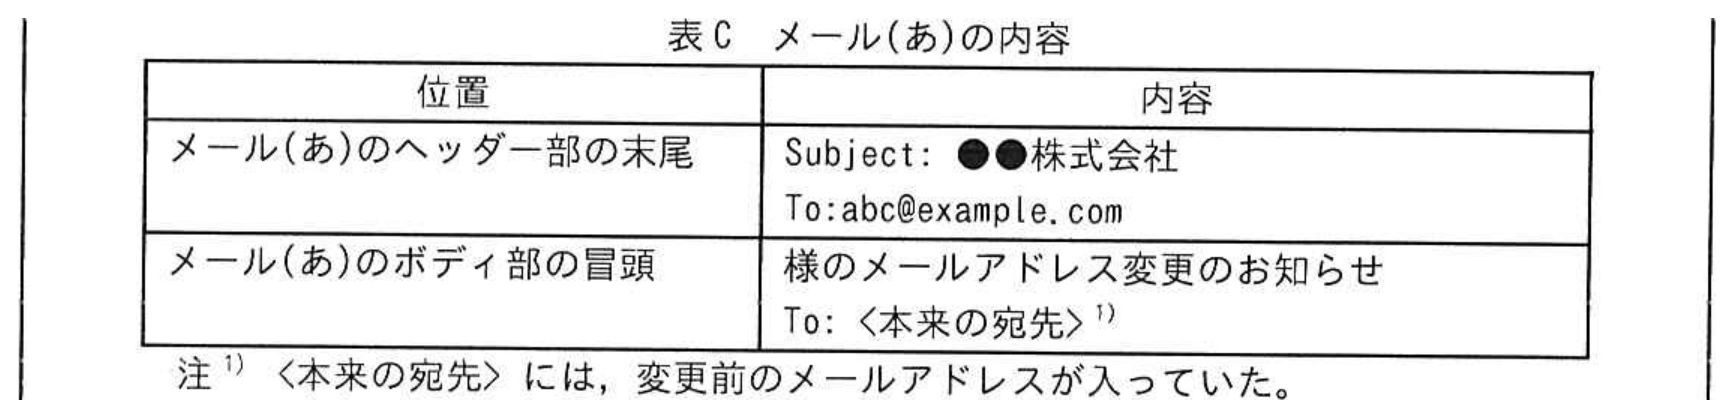
図Bの手順で操作を行ったところ,メール(あ)がabc@example.comだけに送信され,本来の宛先である変更前のメールアドレスには送信されなかった。abc@example.comに送信されたメール(あ)の内容を表Cに示す。
 拡大
 拡大
 拡大
攻撃者がこの脆弱性を悪用するには,求人企業としてMサイトにログインする必要がある。求人企業としての登録には審査が必要であり,この脆弱性だけを利用して攻撃が行われるおそれは小さい。
(2) 脆弱性の修正方法
(省略)
2.2.3 HTTPヘッダーの不備
(1) 脆弱性の内容
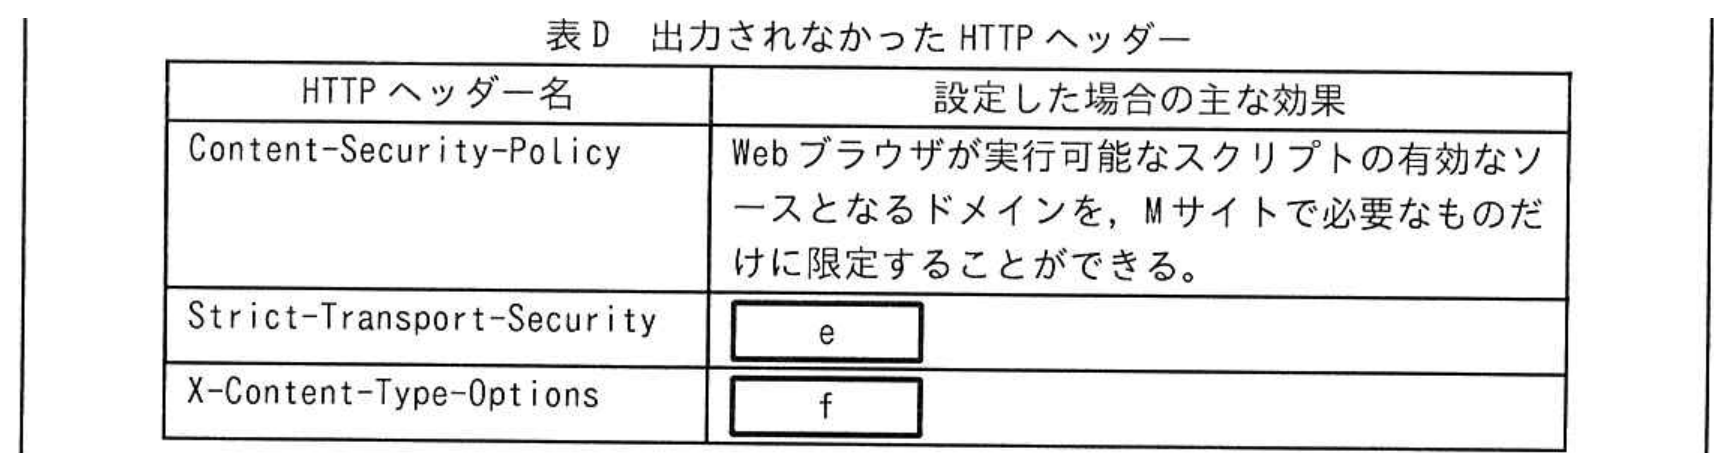
表DのHTTPヘッダーは,出力するよう推奨されているが,いずれの画面遷移のHTTPレスポンスにおいても出力されなかった。
 拡大
これらのHTTPヘッダーを設定することで他の脆弱性による被害を軽減することができる。
(2) 脆弱性の修正方法
(省略)
3章 プラットフォームの診断結果
3.1検出した脆弱性の概要
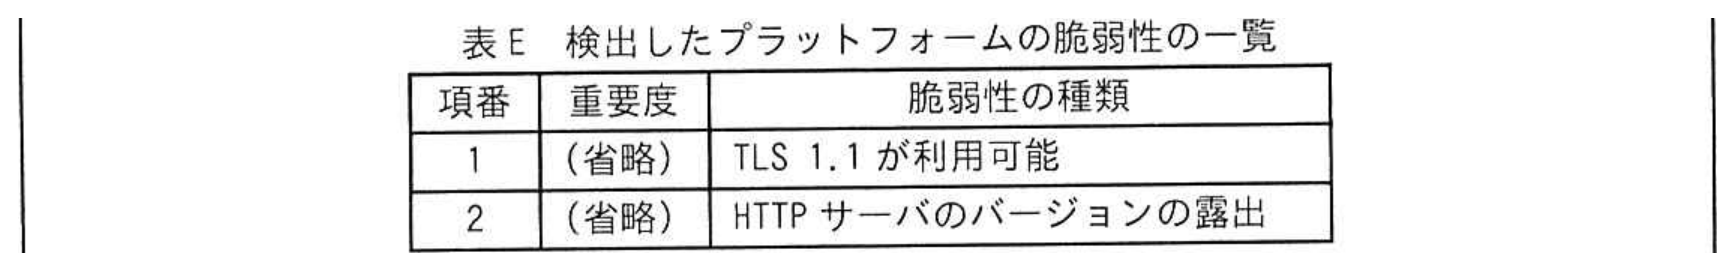
検出した脆弱性は,表Eのとおりである。
 拡大
3.2検出した脆弱性の説明
3.2.1 TLS 1.1が利用可能
(省略)
3.2.2 HTTPサーバのバージョンの露出
HTTPレスポンスのヘッダーに,HTTPサーバのバージョンが出力されている。
(省略)
4章 総合評価
4.1想定される攻撃と被害
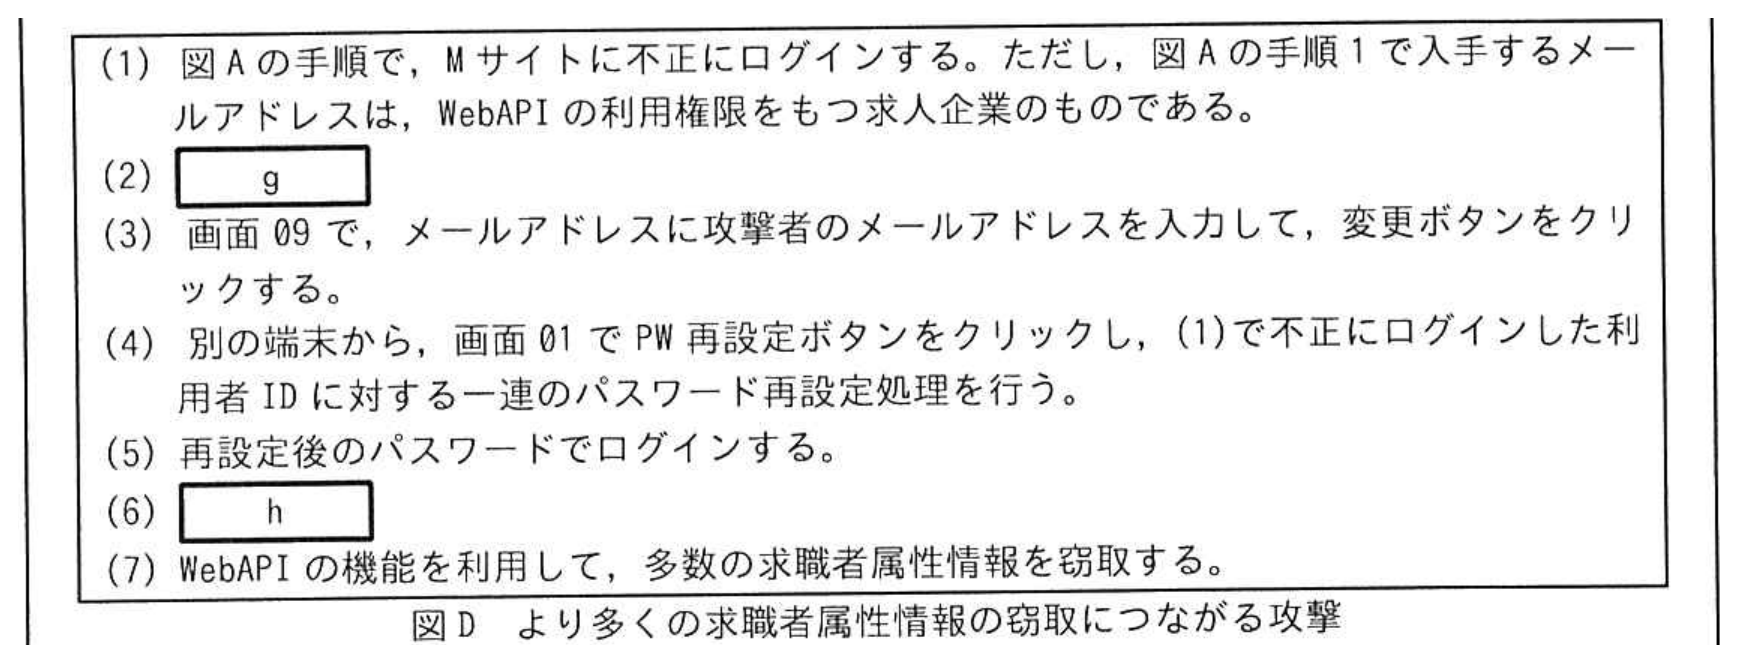
攻撃者が,セッションフィクセーション脆弱性を悪用するだけでも求職者属性情報を窃取することができるが,図Dの順序で攻撃をした場合,不審なメールが求人企業に届かないので,攻撃に気付かれることなく,WebAPIを悪用して,より多くの求職者属性情報を窃取することができる。
 拡大
(省略)
5章 参考意見
本章は,弊社の知見に基づく参考意見である。
5.1 Mサイトの仕様についての意見
今回の診断の過程で,Mサイトの仕様の一部を把握することができた。弊社が把握できた範囲内でも,Mサイトの仕様には幾つかの問題点があり,表Aと表Eの脆弱性を修正したとしても,インターネットからの攻撃によって被害が発生するおそれがある。
5.1.1 WebAPIの仕様の改善
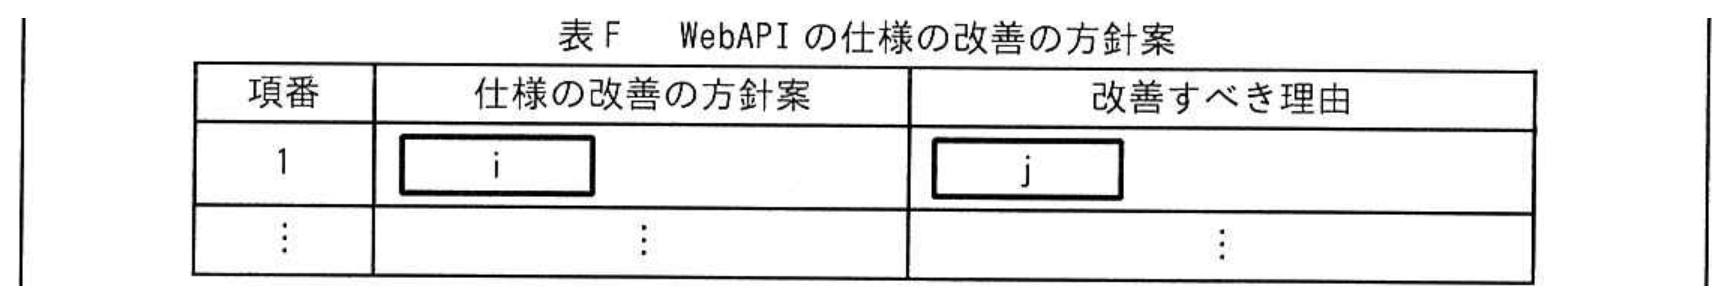
WebAPIに関して,仕様の改善の方針案と改善すべき理由を表Fに示す。改善によって,攻撃による被害を未然に防止すること,又は被害を軽減することができる。
 拡大
5.1.2 Webアプリケーションプログラムの求職者向け機能の仕様の改善
(省略)
5.1.3 Webアプリケーションプログラムの求人企業向け機能の仕様の改善
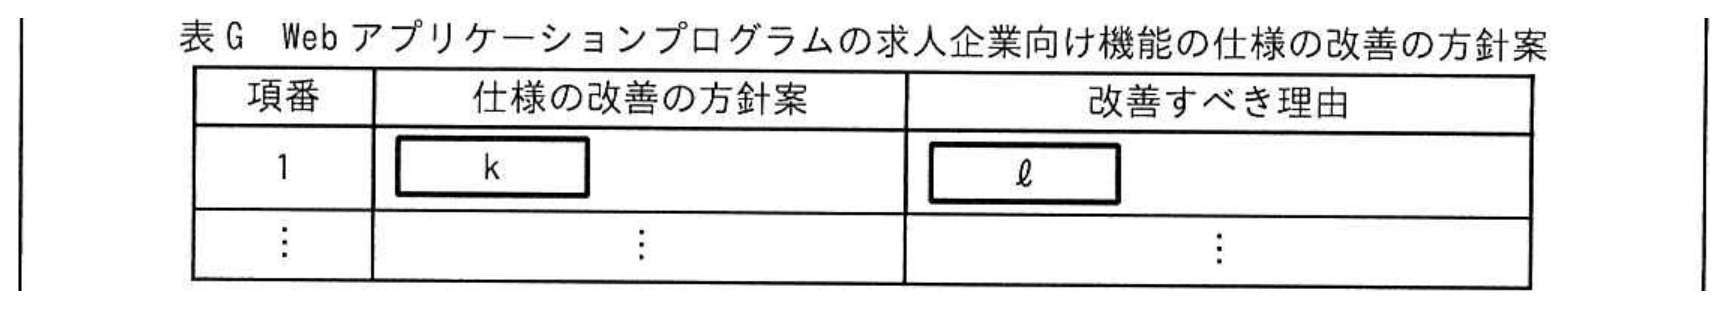
Webアプリケーションプログラムの求人企業向け機能に関して,仕様の改善の方針案と改善すべき理由を表Gに示す。改善によって,攻撃による被害を未然に防止すること,又は被害を軽減することができる。
 拡大
(省略)
B社は,M社に診断報告書を提出し,セキュリティ診断を完了した。
拡大図1 診断対象と診断方法
拡大図2 WebAPIの仕様
拡大図3 画面遷移図(抜粋)
拡大表1 各画面のURL
拡大表A 検出したWebアプリケーションプログラムの脆弱性の一覧
拡大表B セッションフィクセーション脆弱性の確認
拡大図A セッションフィクセーション脆弱性を悪用して不正ログインする手順
拡大図B メールヘッダーインジェクション脆弱性を検出した手順
拡大図C メールヘッダーインジェクションの検査文字列
拡大表C メール(あ)の内容
拡大表D 出力されなかったHTTPヘッダー
拡大表E 検出したプラットフォームの脆弱性の一覧
拡大図D より多くの求職者属性情報の窃取につながる攻撃
拡大表F WebAPIの仕様の改善の方針案
拡大表G Webアプリケーションプログラムの求人企業向け機能の仕様の改善の方針案
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記号・選択式
図4中の2章について答えよ。
表A中及び2.2.1(2)中の a に入れる適切な記号を,図3中の画面遷移の記号(ア)〜(ナ)から選び,答えよ。
表A中及び2.2.1(2)中の a に入れる適切な記号を,図3中の画面遷移の記号(ア)〜(ナ)から選び,答えよ。
※記号ボタンをクリックするか、直接入力してください
設問1 (2)記号・選択式
図4中の2章について答えよ。
図A中の b に入れる適切なURLを,表1から選び答えよ。
図A中の b に入れる適切なURLを,表1から選び答えよ。
※直接入力してください
設問1 (3)記述問題
図4中の2章について答えよ。
図A中の c に入れる適切な操作を答えよ。
図A中の c に入れる適切な操作を答えよ。
0 文字
設問1 (4)記述問題
図4中の2章について答えよ。
2.2.1(2)中の d に入れる適切な修正方法を具体的に答えよ。
2.2.1(2)中の d に入れる適切な修正方法を具体的に答えよ。
0 文字
設問1 (5)記述問題
図4中の2章について答えよ。
表D中の e , f に入れる適切な効果を答えよ。
表D中の e , f に入れる適切な効果を答えよ。
0 文字
設問2記述問題
図4中の4章にある図D中の g , h に入れる攻撃手順を答えよ。
0 文字
設問3記述問題
あなたがこの診断を担当したとして,図4中の5章の表F中の i , j 及び表G中の k , l に記述する内容を答えよ。
なお,複数の改善の方針案がある場合は,被害を防ぐ効果が最も高いものを答えよ。
なお,複数の改善の方針案がある場合は,被害を防ぐ効果が最も高いものを答えよ。
0 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和6年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。