情報処理安全確保支援士午後I 事例記述令和4年 春期
午後I 問3
午後I 問3 スマートフォン向けQRコード決済サービスの開発
テーマ:スマートフォン向けQRコード決済サービスの開発
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大L社は,様々なWebサービスを提供している従業員8,000名の企業である。市場環境の変化に合わせ,L社は,QRコードを利用した実店舗向けの決済サービス(以下,Qサービスという)を提供することを決め,Qサービス用のサーバプログラムと,Qサービスを利用するためのスマートフォン向けアプリケーションプログラム(以下,Qアプリという)を開発することになった。
システム開発部門のBさんは,Qサービス用のサーバプログラム及びQアプリの開発責任者に任命された。
〔Qサービス用のサーバプログラム及びQアプリの概要〕
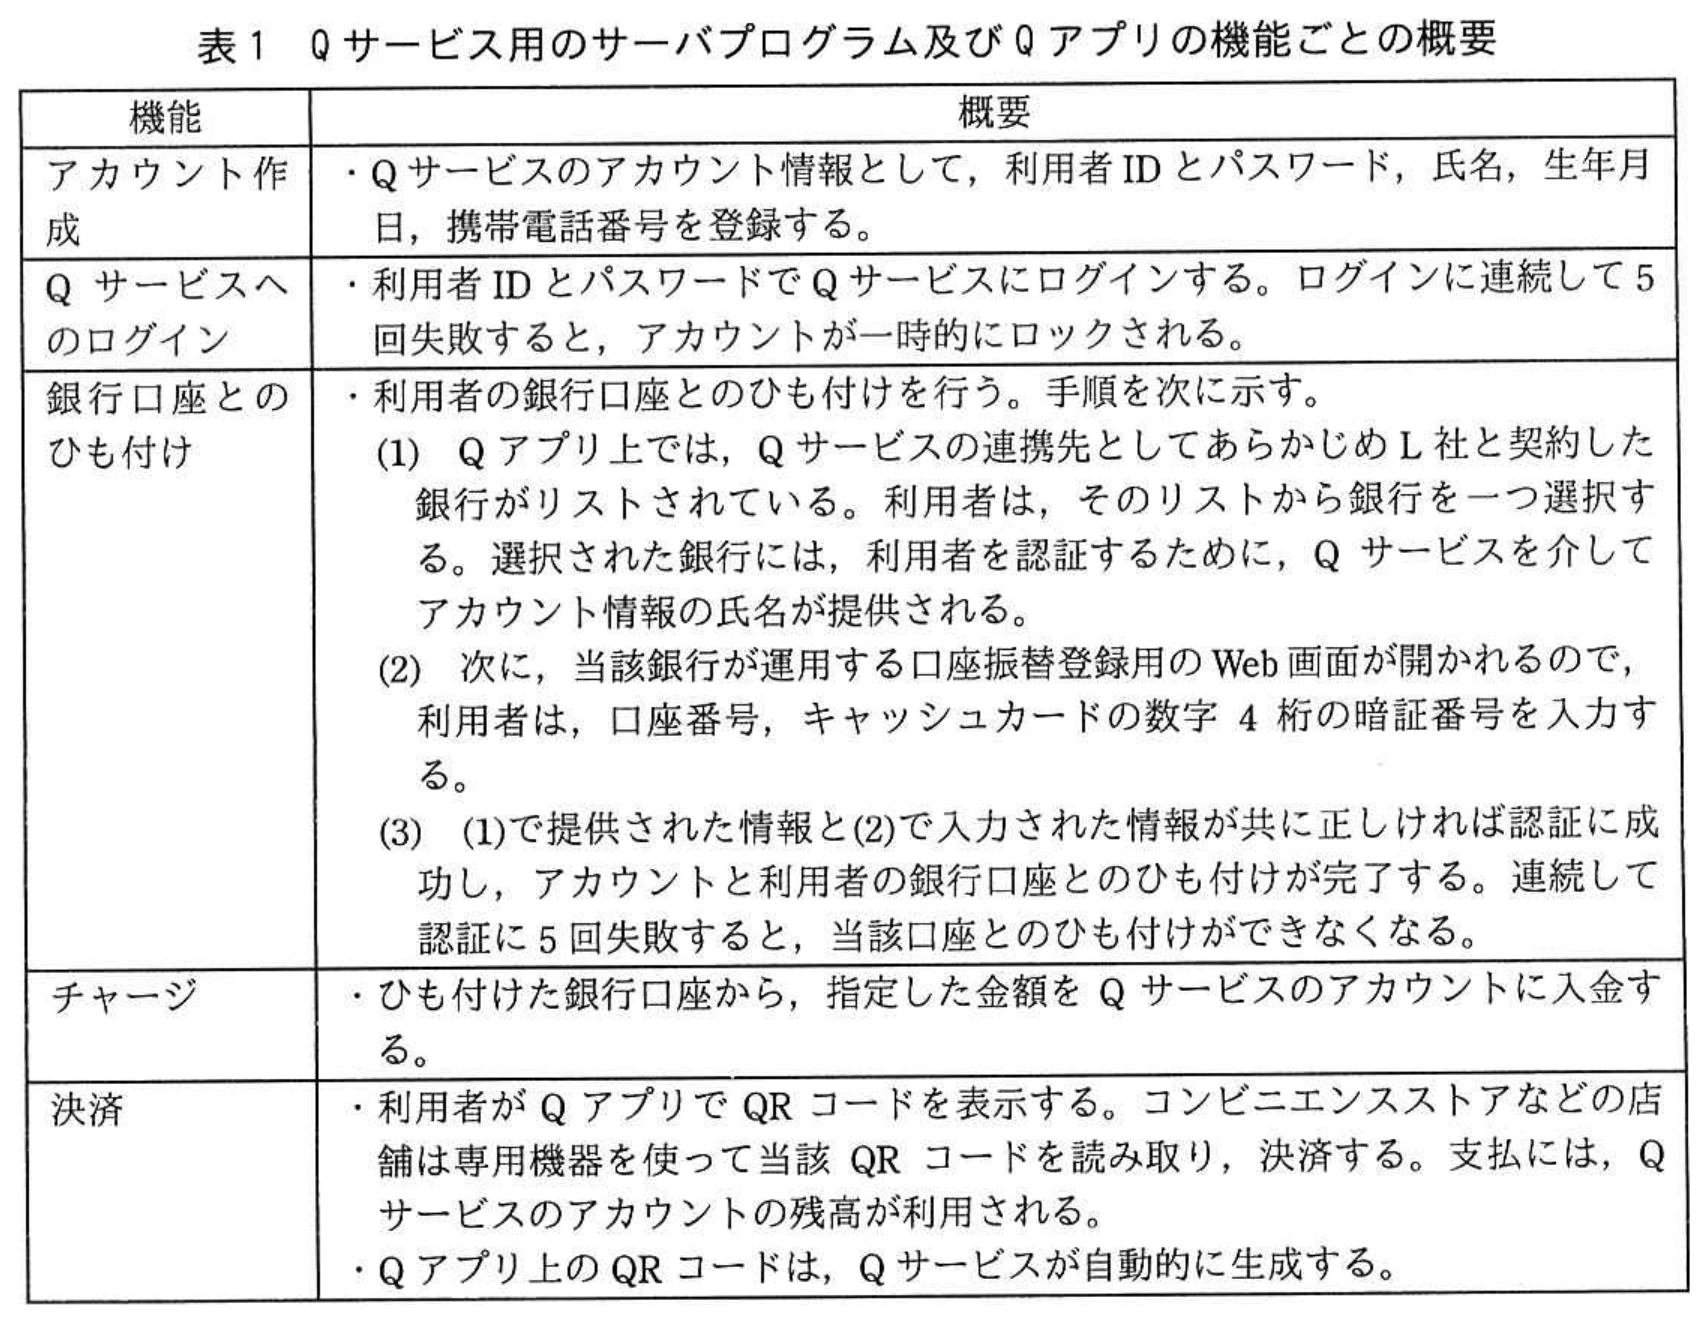
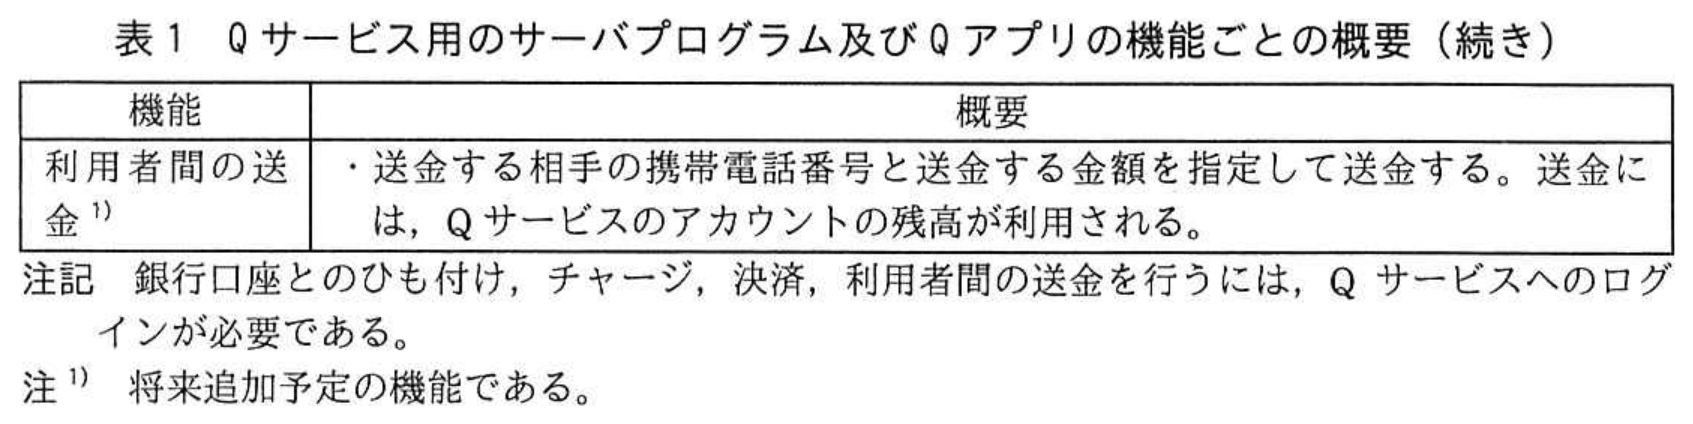
Qサービス用のサーバプログラム及びQアプリの機能ごとの概要を表1に示す。
 拡大
 拡大
〔本人確認〕
Bさんは,上司である情報処理安全確保支援士(登録セキスぺ)のC課長に表1をレビューしてもらった。C課長は,Qサービス及びQアプリが他人名義で利用されたり,他人のアカウントで不正にログインされたりすることを防ぐためには,表1のアカウント作成とQサービスへのログインの方法では本人確認が不十分であると指摘した。
C課長は,経済産業省が2020年に公表した“オンラインサービスにおける身元確認手法の整理に関する検討報告書”を確認するように指示した。当該報告書では,本人確認の構成要素は,身元確認と当人認証であると整理されている。身元確認は,“登録する氏名・住所・生年月日等が正しいことを証明/確認すること”と定義されている。また,当人認証は,“認証の3要素のいずれかの照合で,その人が作業していることを示すこと”と定義されている。したがって,Qサービスにおいては,表1のa時に身元確認を,表1のb時に当人認証を実施することになる。
〔身元確認〕
Bさんは,身元確認についてどのような方法があるのかを調査したところ,“犯罪による収益の移転防止に関する法律施行規則”(以下,犯収法施行規則という)に規定があることが分かった。犯収法施行規則の規定を参考にすると,銀行側が利用者の身元確認を行い,かつ,銀行がその記録を保存していることをL社が確認すれば,Qサービスのa時の身元確認を実施したとみなせるとBさんは考え,C課長に相談した。
C課長は,表1の銀行口座とのひも付けでは,キャッシュカードの所持が確認されず,暗証番号で照合されるだけなので,攻撃者が他人の氏名でアカウント作成を行い,①他人の銀行口座とのひも付けを行うリスクを低減するためには,L社が表1のa時に身元確認を実施する必要があると指摘した。
L社には対面で身元確認できる店舗がなく,身元確認の手続を郵送で行うことになると,利用者がQサービスを利用するまでに時間が掛かる。Bさんは,身元確認をオンラインで行う方法をC課長に相談した。
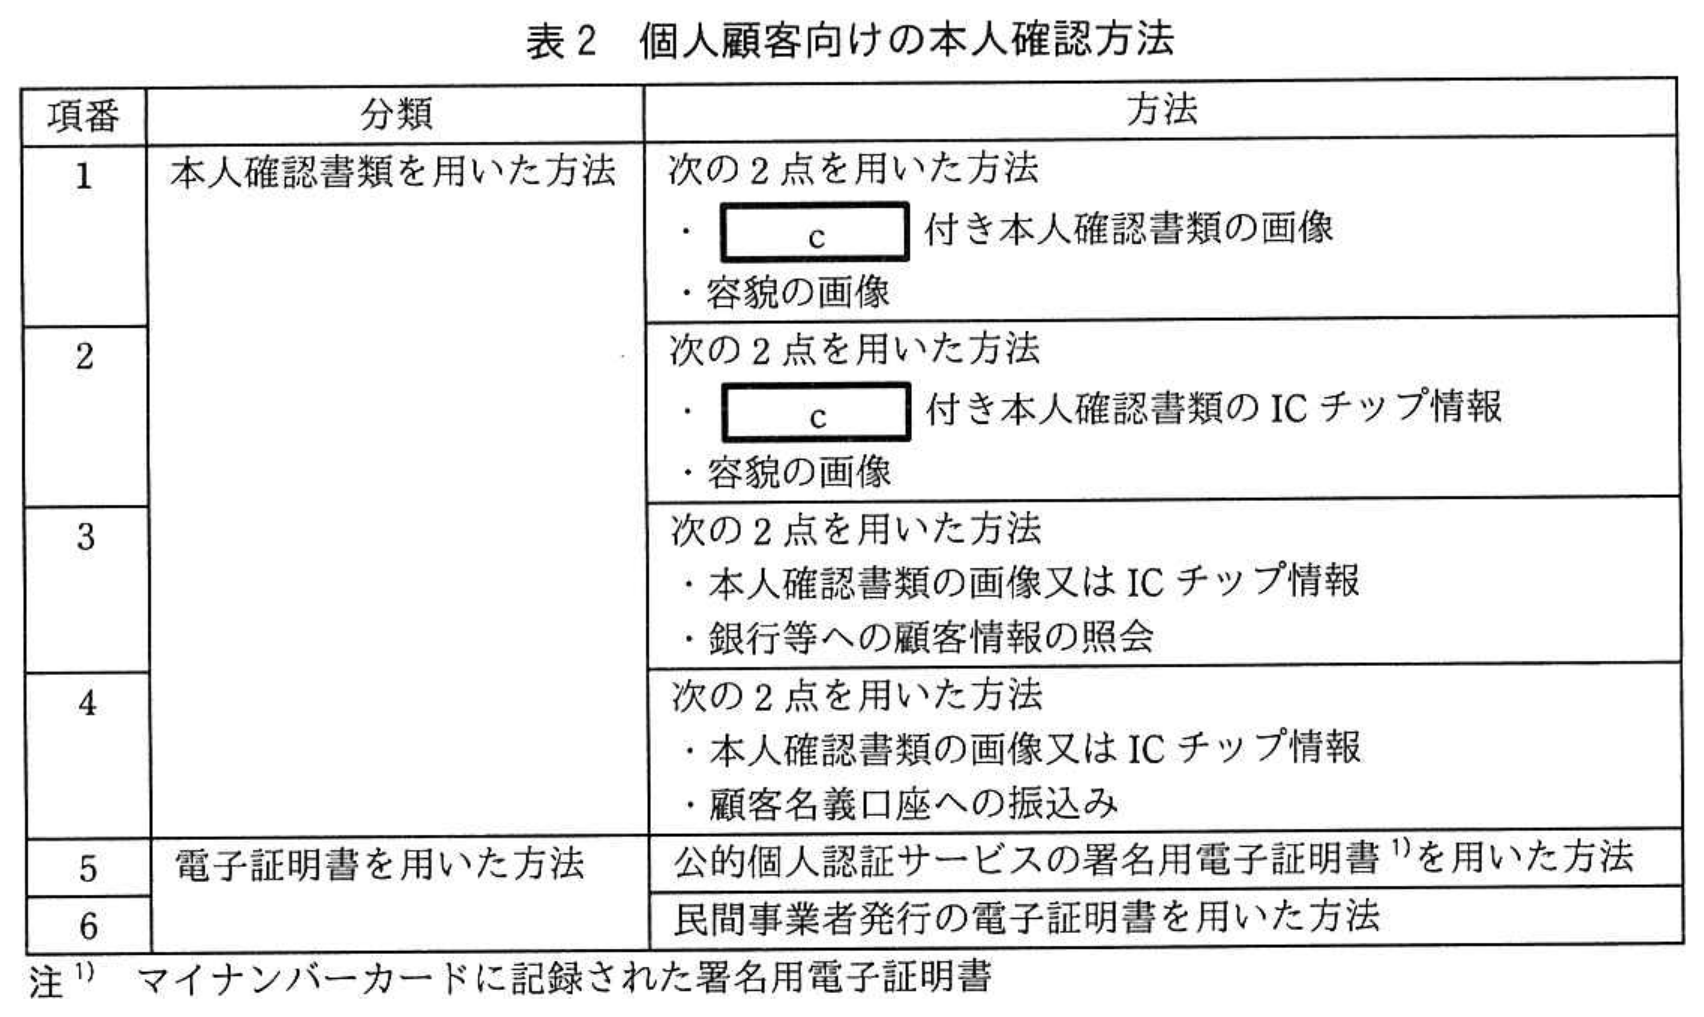
C課長は,将来,Qサービスには利用者間の送金機能などが追加されることを考慮し,金融庁が公表している“犯罪収益移転防止法におけるオンラインで完結可能な本人確認方法の概要”の個人顧客向けの本人確認方法が採用できると考えた。そこで,表2のように整理してBさんに説明した。
 拡大
次は,表2についてのBさん及びC課長の会話である。
Bさん:項番5のセキュリティが強固だと思うので,項番5をQサービスに導入する場合の本人確認方法について詳しく教えてください。
C課長:マイナンバーカードには,地方公共団体情報システム機構が発行した署名用電子証明書などが格納されている。Qサービスの利用者は,NFC機能のあるスマートフォンを利用して,マイナンバーカードを読み取り,署名用電子証明書のパスワードをQアプリに入力する。入力されたパスワードが正しい場合,マイナンバーカード内のdでQサービスの申込用のデータにデジタル署名し,当該デジタル署名,当該データ本体,署名用電子証明書をQサービスに送付する。Qサービス側で,デジタル署名が利用者本人のものであり,改ざんされていないことをQサービスの利用者のeを用いて確認した後,地方公共団体情報システム機構にfを確認する。
Bさん:項番5の方法では,利用者がNFC機能のあるスマートフォンとマイナンバーカードを用意する必要があるのですね。それならば,項番1の方が,利用者にとっては利用しやすい方法と言えそうです。項番1では,注意点はありますか。
C課長:項番1では事前に準備した他人の画像を用いられないようにする必要がある。
Bさん:どうすればよいでしょうか。
C課長:完全な対策はないが,政府が犯収法施行規則の改正において意見公募を実施した際の“警察庁及び共管各省庁の考え方”に記載されている方法を採用すると,“Qアプリが毎回ランダムな数字を表示し,利用者がgして,直ちに送信することによって,L社では提出された画像が事前に準備されたものではないことを確認する”という方法が考えられる。この方法で身元確認しよう。
Bさん:分かりました。
〔当人認証〕
Bさんは,Qサービスの当人認証を強化する方法を検討し,利用者IDとパスワードによる認証後にSMSで認証コードを利用者に送り,入力させる方法を実装することを考えた。
一方,利便性を向上させるために,ログインが成功した場合は,1か月間,ログイン状態を保持することを考えた。しかし,②Qサービスにログインした状態で,スマートフォンの画面ロックを設定していないと,Qサービスが不正利用されることがある。そこで,Qサービスにログインした状態を保持することにした上で,③Qアプリに不正利用を防ぐための機能を追加することにした。
これまでの検討を踏まえ,Bさんは,Qサービス用のサーバプログラムとQアプリの開発を進めた。
拡大表1 Qサービス用のサーバプログラム及びQアプリの機能ごとの概要
拡大表1 Qサービス用のサーバプログラム及びQアプリの機能ごとの概要
拡大表2 個人顧客向けの本人確認方法
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1記号・選択式
本文中のa,bに入れる適切な字句を,解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問2 (1)記述問題
制限字数:30 字以内
〔身元確認〕について,本文中の下線①「他人の銀行口座とのひも付けを行うリスクを低減するためには,L社が表1のa時に身元確認を実施する必要がある」について,攻撃者はどのようにして他人の銀行口座とのひも付けを成功させるか。その方法を二つ挙げ,それぞれ30字以内で述べよ。
0 / 30 文字
設問2 (2)記述問題
制限字数:5 字以内
〔身元確認〕について,表2中のcに入れる適切な字句を,5字以内で答えよ。
0 / 5 文字
設問2 (3)記号・選択式
〔身元確認〕について,本文中のd,eに入れる適切な字句を,解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問2 (4)記述問題
制限字数:15 字以内
〔身元確認〕について,本文中のfに入れる適切な字句を,15字以内で述べよ。
0 / 15 文字
設問2 (5)記述問題
制限字数:40 字以内
〔身元確認〕について,本文中のgに入れる適切な字句を,40字以内で述べよ。
0 / 40 文字
設問3 (1)記述問題
制限字数:20 字以内
〔当人認証〕について,本文中の下線②「Qサービスにログインした状態で,スマートフォンの画面ロックを設定していないと,Qサービスが不正利用されることがある」について,スマートフォンの画面ロックを設定していないと,どのような場合に不正利用が行われるか。20字以内で具体的に述べよ。
0 / 20 文字
設問3 (2)記述問題
制限字数:30 字以内
〔当人認証〕について,本文中の下線③「Qアプリに不正利用を防ぐための機能を追加することにした」について,どのような機能が考えられるか。30字以内で具体的に述べよ。
0 / 30 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本番形式・制限時間付きで演習する
令和4年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。