情報処理安全確保支援士午後I 事例記述令和4年 春期
午後I 問2
午後I 問2 セキュリティインシデント対応
テーマ:セキュリティインシデント対応
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大Z社は,Network Attached Storage(NAS)製品,ルータ製品などのネットワーク機器を開発,保守している従業員200名の会社であり,国内の中小企業の顧客を中心に事業を展開している。NAS製品である製品Xは,ファイル共有の用途で利用され,ルータ製品である製品Yは,インターネット接続の用途で利用されている。製品X及び製品Yは,LinuxをベースとしたOSを搭載している。
Z社では,インターネットドメイン名z-sha.co.jpを取得している。製品Xの利用者は,インターネットからWebインタフェース経由で自身の製品Xにアクセスするに際して,Z社が提供しているダイナミックDNSサービス(以下,DDNS-Zという)を利用することができる。
〔障害の発生〕
ある日,製品Xと製品Yを利用しているA社から,Z社の保守サポート窓口に障害の報告が入った。製品X(以下,A社に設置された製品XをNAS-Aという)上のファイルにおいて,ファイル名は表示されるがファイルを開くことができないとのことであった。
障害報告によると,A社は,オフィス環境のデザイン及び施工を行う従業員30名の会社であり,デザインデータのファイルをNAS-Aに保存して社内で共有している。在宅勤務者の増加に伴い,7日前に,NAS-A及び製品Y(以下,A社に設置された製品Yをルータ-Aという)の設定を変更して,A社の従業員の自宅からNAS-A上のファイルにアクセスできるようにしていた。
〔NAS-A及びルータ-Aの調査〕
Z社の保守サポート課のK氏は,A社の障害調査を担当することになった。
NAS-Aは,DDNS-Zを使用して,https://nas-a.z-sha.co.jp/ のURLでアクセスできるようになっていた。ルータ-AのグローバルIPアドレスが変更された場合,Z社のDNSサーバの設定でホスト名nas-aに割り当てているIPアドレスを変更するために,a レコードを更新する。そのレコードの b は,300秒に設定されていた。
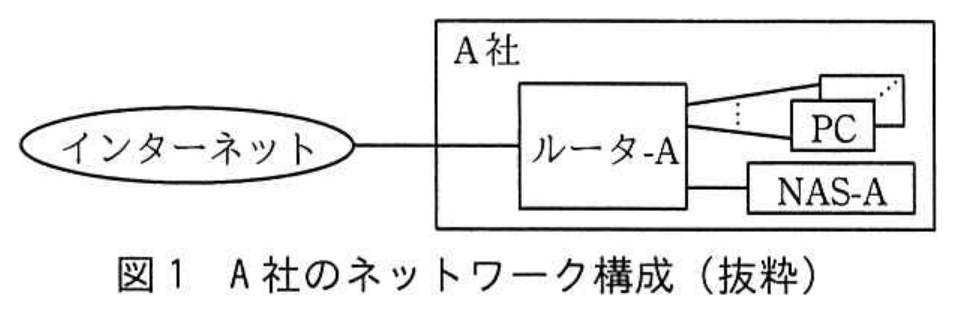
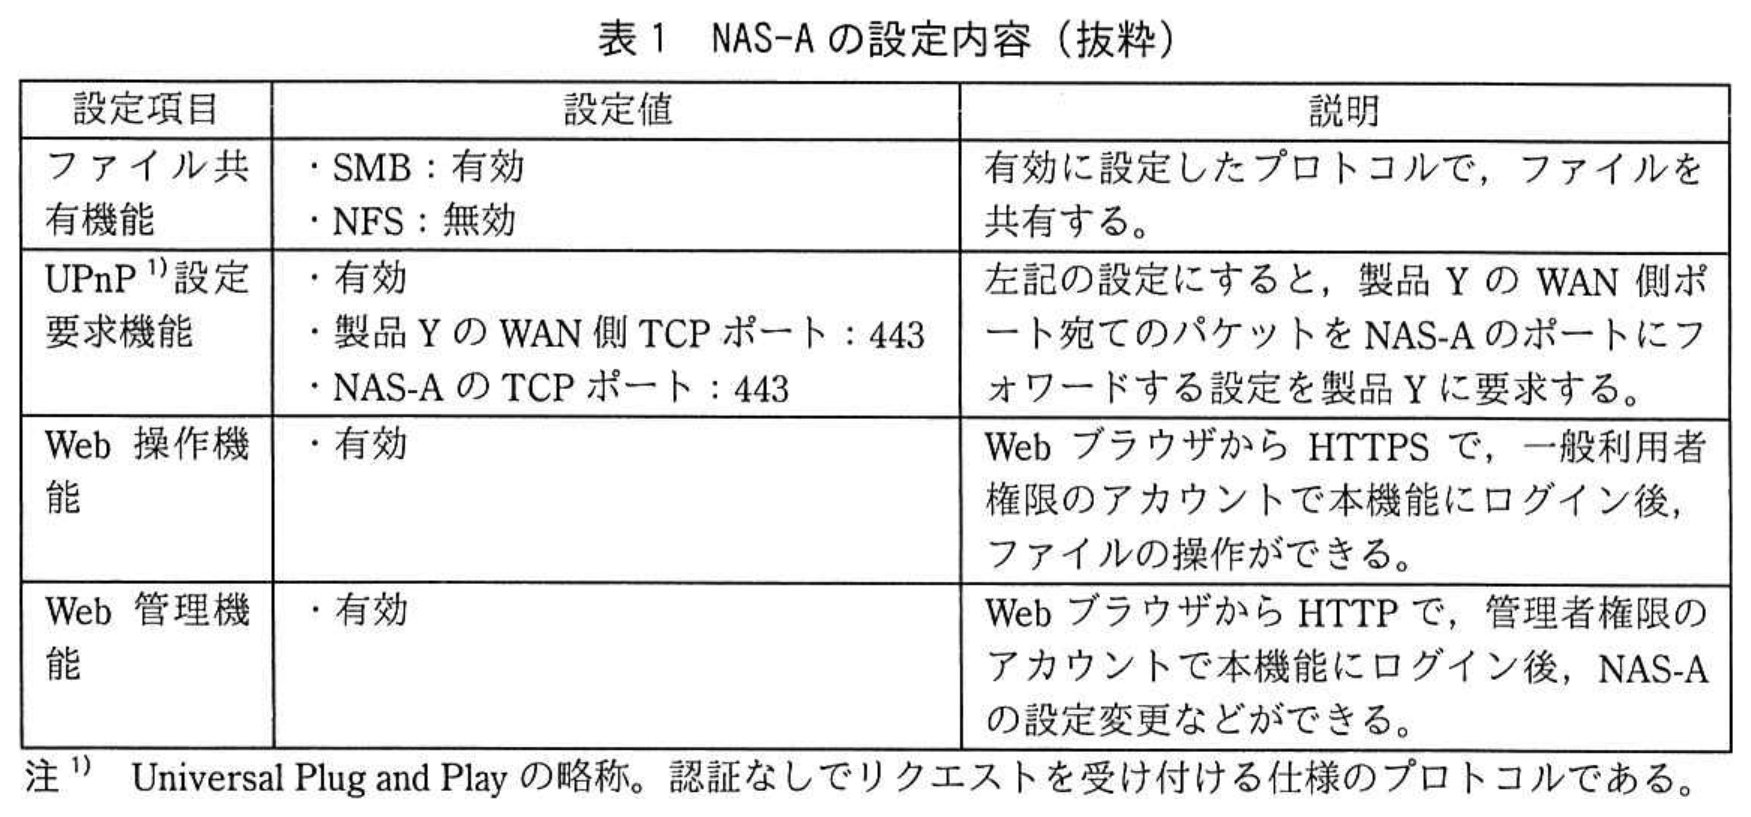
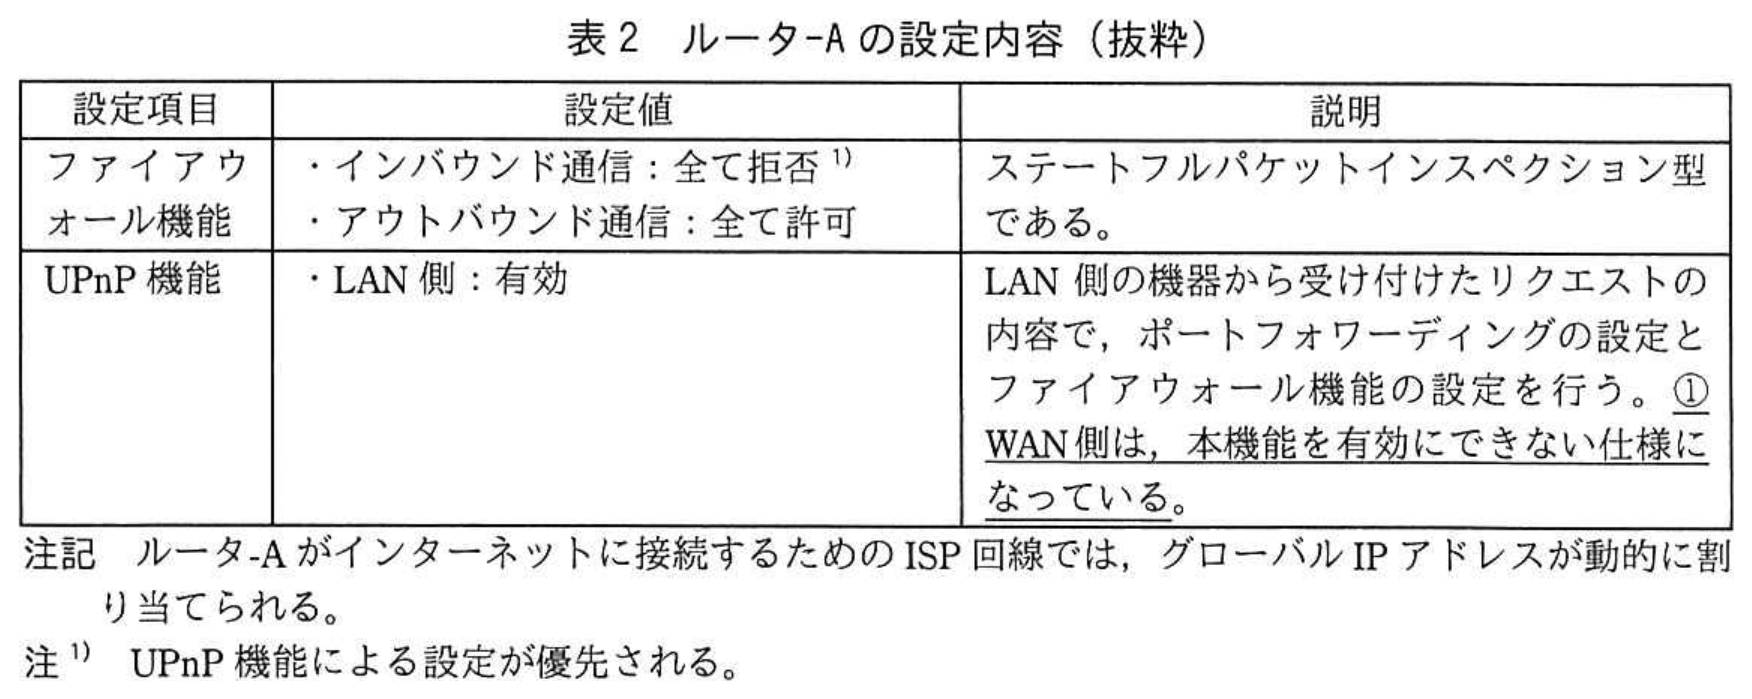
A社のネットワーク構成を図1に,NAS-Aの設定内容を表1に,ルータ-Aの設定内容を表2に示す。
 拡大
 拡大
 拡大
K氏がNAS-Aを調査した結果,次のことが分かった。
・デザインデータのファイルが暗号化され,ファイル名の拡張子が変更されていた。
・A社では身に覚えのない,英語で書かれた脅迫文のテキストファイルが,NAS-Aに保存されていた。
・ファイル共有機能でもWeb操作機能でもアクセスできない/rootディレクトリ配下のファイルも暗号化されていた。
K氏は,今回の障害がランサムウェアに起因するものであり,さらに,②A社のPCがランサムウェアに感染したのではなく,NAS-A自体がランサムウェアに感染したことによってNAS-Aのファイルが暗号化された可能性が高いと判断した。そこで,脆弱性,アクセスログ,DDNS-Zの三つの観点から更に調査を進めることにした。
〔脆弱性の調査〕
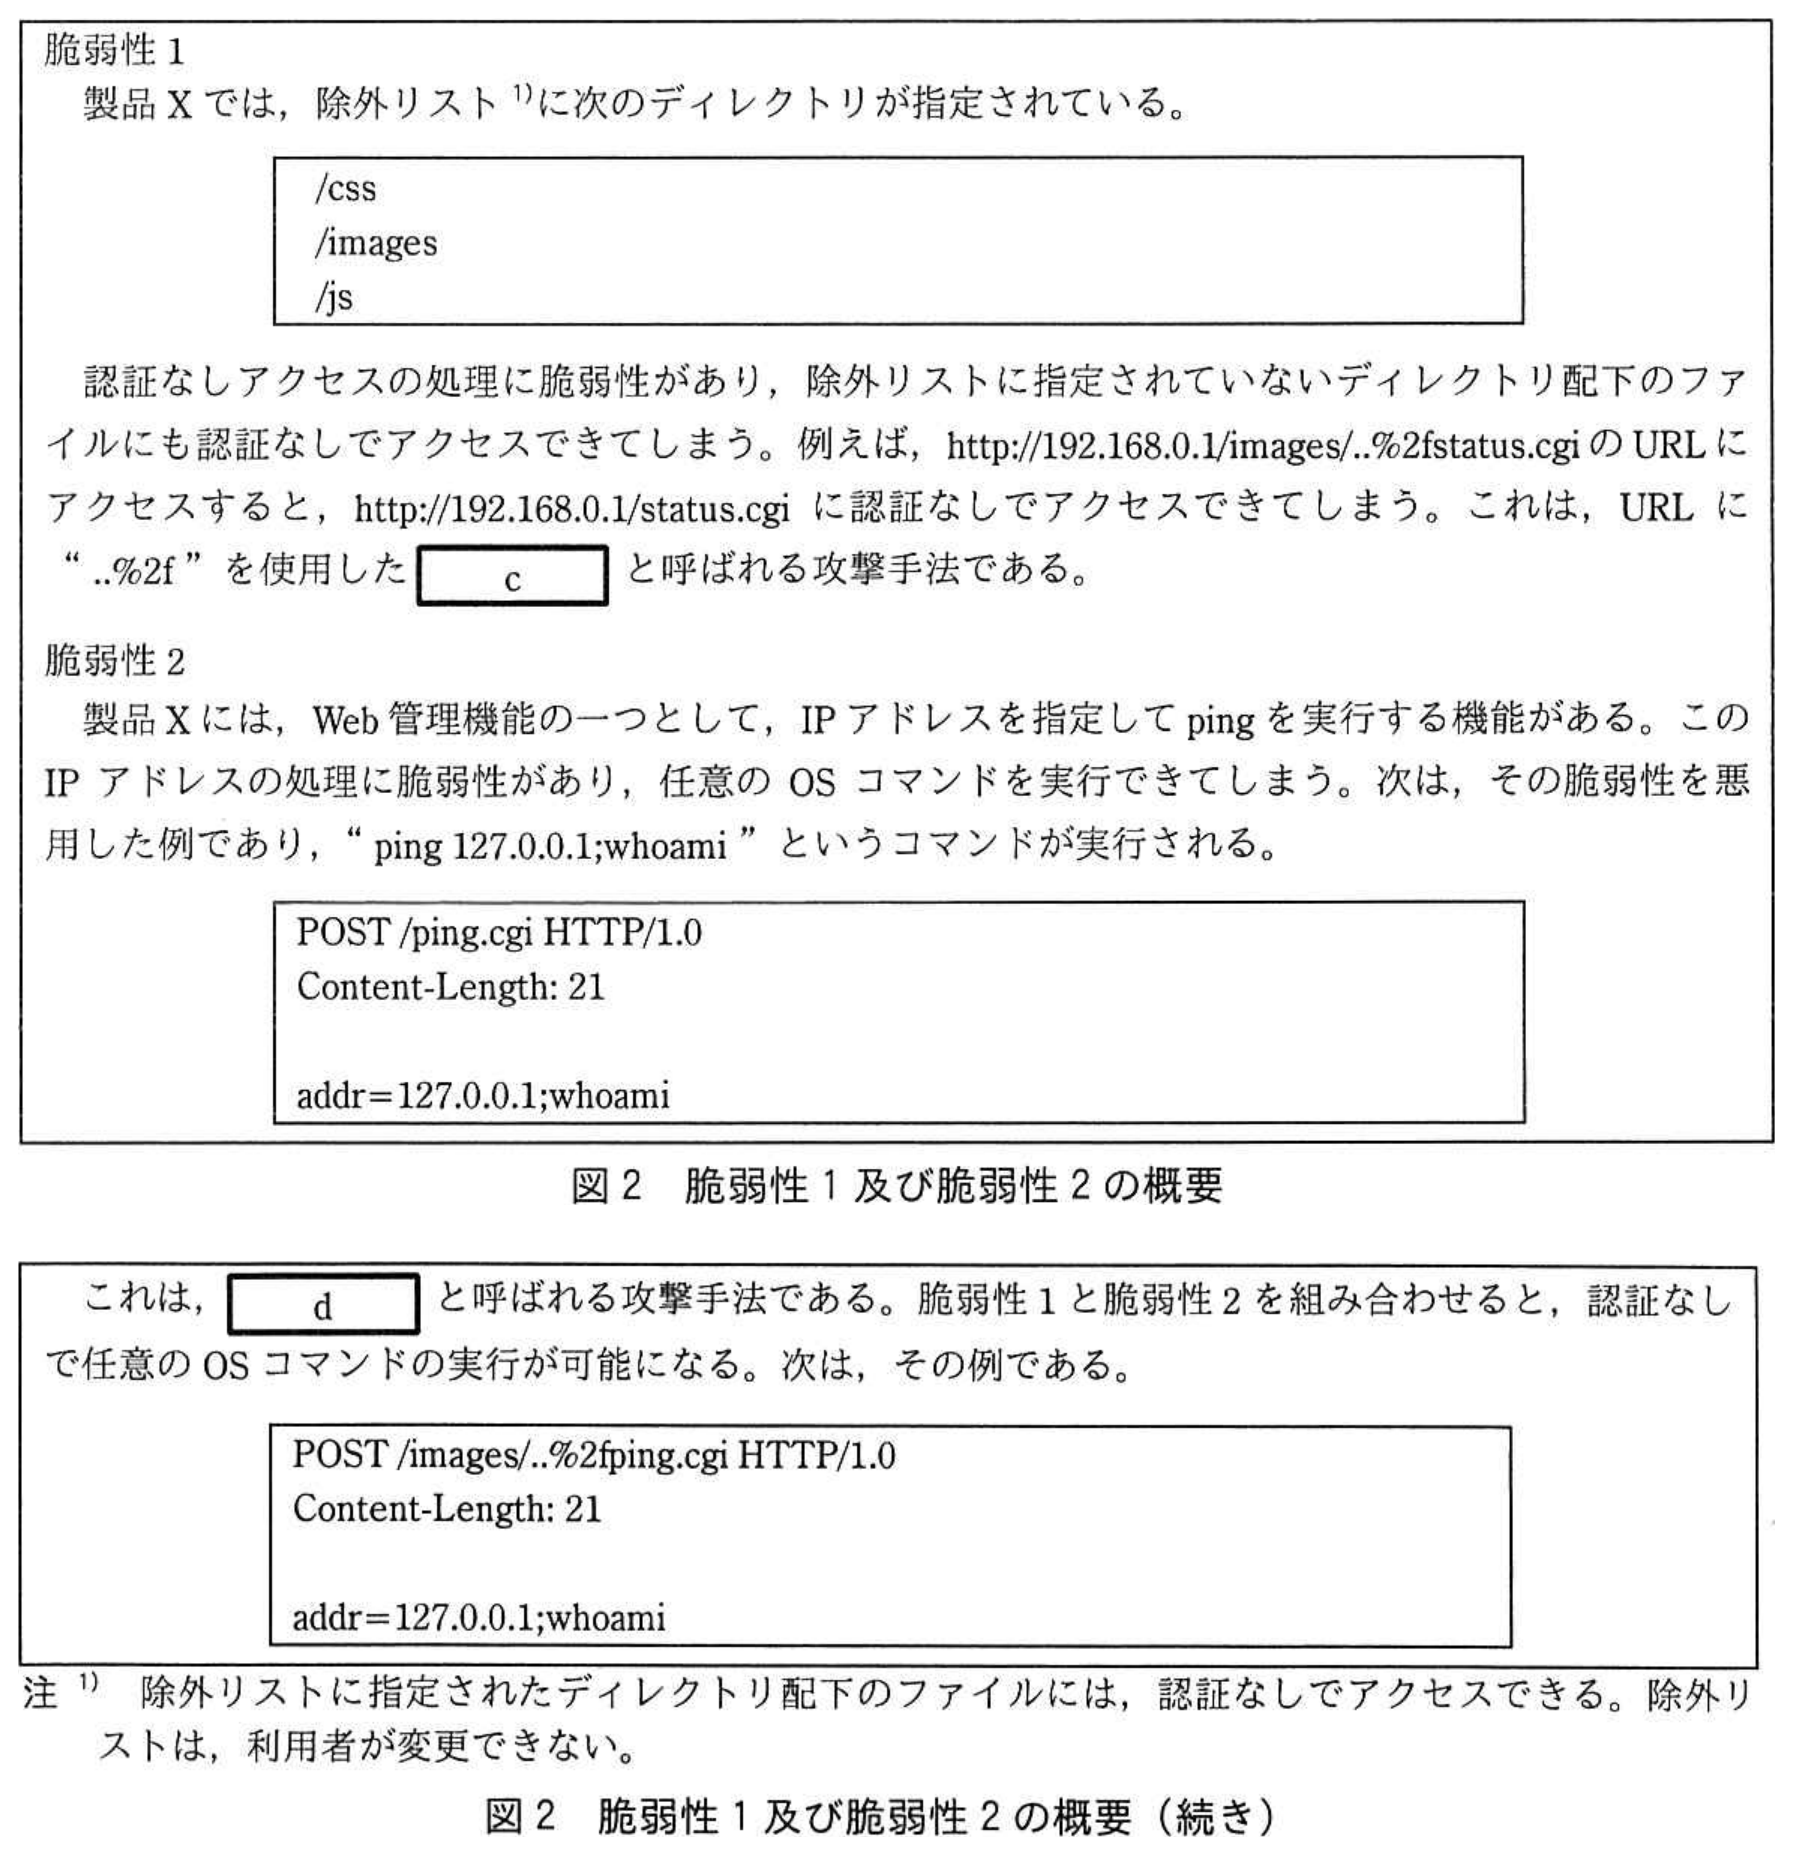
NAS-Aにおける脆弱性修正プログラムの適用状況を確認したところ,数週間前にリリースされた製品Xの脆弱性修正プログラム(以下,パッチMという)が未適用であった。パッチMは,Web管理機能に関する二つの脆弱性(以下,脆弱性1及び脆弱性2という)について対策したものである。脆弱性1及び脆弱性2の概要を図2に示す。
 拡大
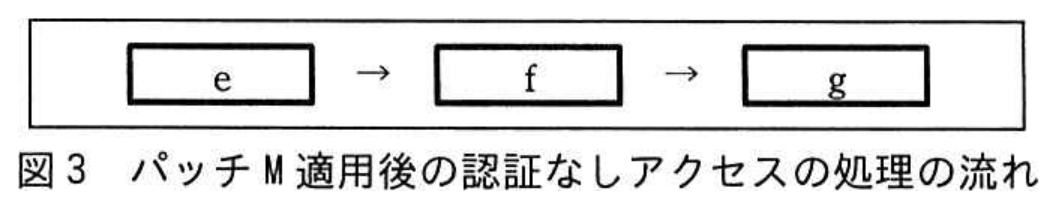
パッチMでは,脆弱性1の対策として,認証なしアクセスの処理の流れにパス名の正規化の処理を加え,さらに,図3に示す順序にした。パス名の正規化とは,相対パスで記述されたパス名を,相対パス記法を含まない形式に変換することである。
 拡大
〔アクセスログの調査〕
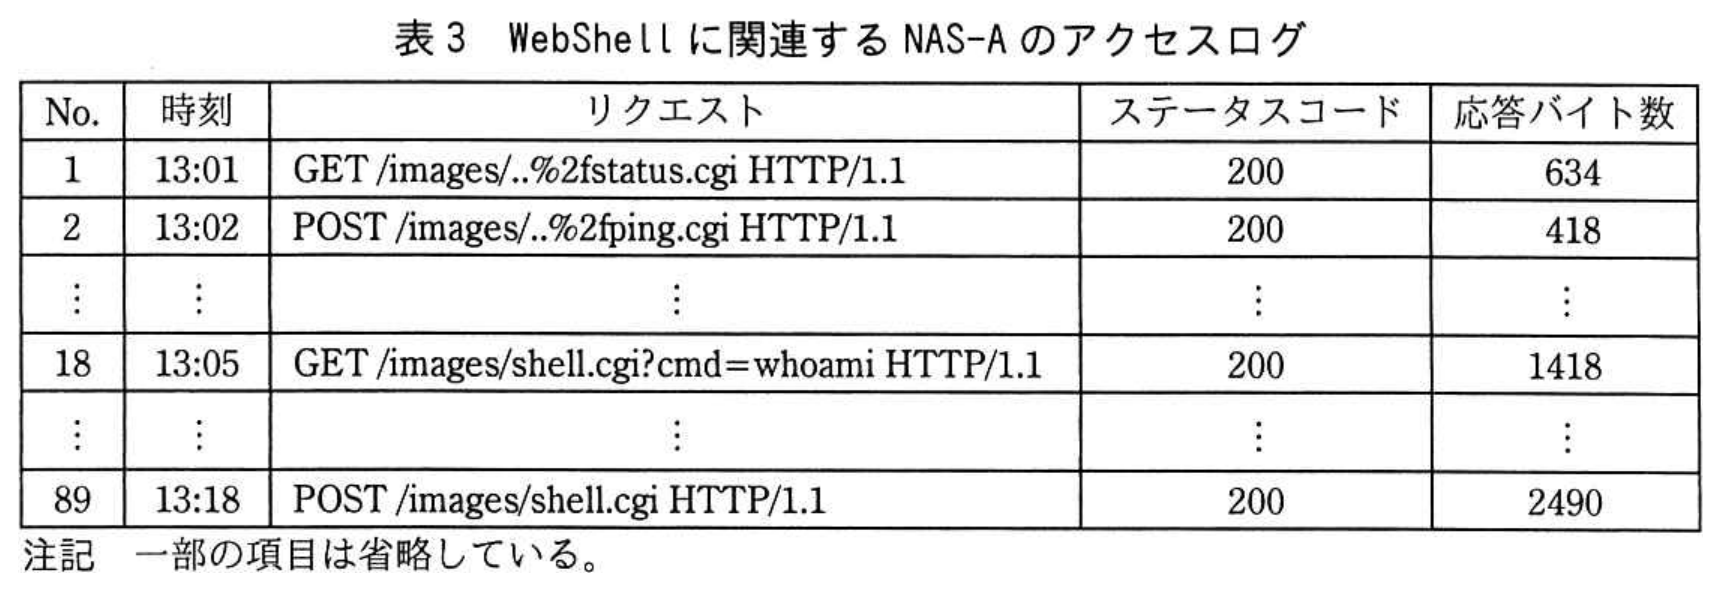
NAS-Aのアクセスログを調査したところ,外部からHTTPSリクエストを使用してOSコマンドを実行する攻撃ツール(以下,WebShellという)がNAS-Aに配置されており,OSコマンドが実行されたことが分かった。NAS-AのアクセスログからWebShellに関連するものを抽出した結果を表3に示す。
 拡大
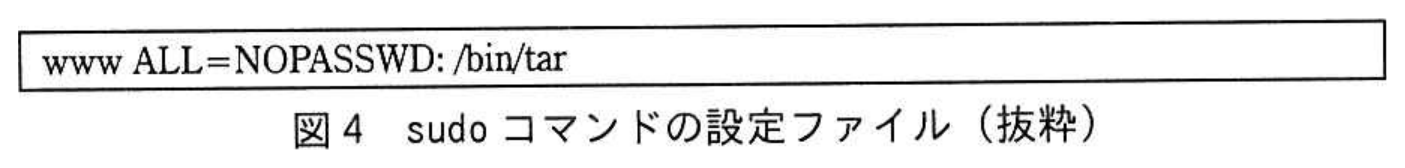
表3からは,GETメソッドを使用して実行されたOSコマンドの内容は分かったが,③POSTメソッドを使用して実行されたOSコマンドの内容は分からなかった。WebShellが配置されたディレクトリは,書込み不可であるが,rootアカウントを用いれば書込み可能に変更できる。製品Xでは,sudoコマンドの設定ファイルが図4のようになっている。
 拡大
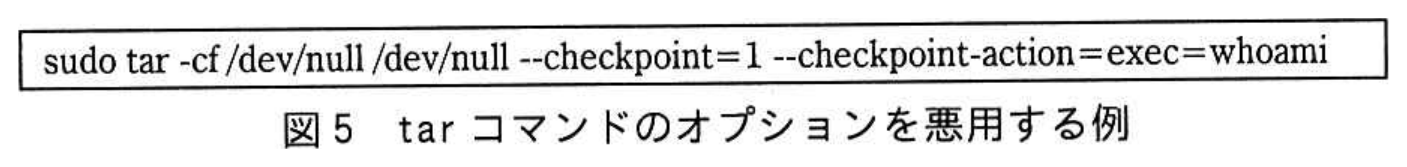
tarコマンドは,標準のOSコマンドであり,複数のファイルを一つのアーカイブファイルにまとめたり,アーカイブファイルを展開したりできる。製品Xでは,ファームウェアのアップデート時,wwwアカウントの権限でsudoコマンドを使用してtarコマンドを実行することで,rootアカウントの権限でアーカイブファイルを展開している。このtarコマンドには,任意のOSコマンドを実行できるオプションがある。ただし,ファームウェアのアップデート時にこのオプションは使用していない。当該オプションを悪用する例を図5に示す。
 拡大
K氏は,“攻撃者が,Web管理機能の脆弱性とtarコマンドのオプションを悪用し,書込み不可のディレクトリを書込み可能に変更してWebShellを配置した後,WebShellを使用してランサムウェアを実行した”と推測した。そこで,④製品Xでtarコマンドのオプションが悪用されるのを防ぐ対策を検討することにした。
〔DDNS-Zの調査〕
DDNS-Zを使用して製品XにアクセスするためのURLは,インターネットの検索エンジンで特定のキーワードを検索すると容易に見つけることができてしまい,攻撃対象になりやすいことが分かった。インターネットの検索エンジンで検索されないようにするために,各Webページのセクションにh ">を記載することを検討した。
これまでの検討を踏まえ,A社及びZ社は必要な対策に着手した。
拡大図1 A社のネットワーク構成(抜粋)
拡大表1 NAS-Aの設定内容(抜粋)
拡大表2 ルータ-Aの設定内容(抜粋)
拡大図2 脆弱性1及び脆弱性2の概要
拡大図3 パッチM適用後の認証なしアクセスの処理の流れ
拡大表3 WebShellに関連するNAS-Aのアクセスログ
拡大図4 sudoコマンドの設定ファイル(抜粋)
拡大図5 tarコマンドのオプションを悪用する例
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記号・選択式
〔NAS-A及びルータ-Aの調査〕について,本文中の a,b に入れる適切な字句を,解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問1 (2)記述問題
制限字数:30 字以内
〔NAS-A及びルータ-Aの調査〕について,表2中の下線①について,WAN側でUPnP機能を有効にできる仕様とした場合,ルータ-Aが操作されることによって,どのようなセキュリティ上の問題が発生するか。発生する問題を,30字以内で述べよ。
0 / 30 文字
設問1 (3)記述問題
制限字数:40 字以内
〔NAS-A及びルータ-Aの調査〕について,本文中の下線②のように判断した理由を,40字以内で述べよ。
0 / 40 文字
設問2 (1)記述問題
制限字数:15 字以内
〔脆弱性の調査〕について,図2中の c に入れる適切な字句を,15字以内で答えよ。
0 / 15 文字
設問2 (2)記述問題
制限字数:15 字以内
〔脆弱性の調査〕について,図2中の d に入れる適切な字句を,15字以内で答えよ。
0 / 15 文字
設問2 (3)記号・選択式
〔脆弱性の調査〕について,図3中の e 〜 g に入れる適切な字句を,解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3 (1)記述問題
制限字数:35 字以内
〔アクセスログの調査〕について,本文中の下線③について,実行されたOSコマンドの内容が分からなかった理由を,35字以内で述べよ。
0 / 35 文字
設問3 (2)記述問題
制限字数:50 字以内
〔アクセスログの調査〕について,本文中の下線④について,対策を,50字以内で具体的に述べよ。
0 / 50 文字
設問4記述問題
制限字数:10 字以内
本文中の h に入れる適切な字句を,英字10字以内で答えよ。
0 / 10 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和4年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。