ネットワークスペシャリスト午後II 総合事例記述令和元年 秋期
午後II 問2
問2 サイバー攻撃手法とネットワークセキュリティ対策・ログ監視
テーマ:サイバー攻撃への防御策、DNS・プロキシ・FWの設計・運用及びログ監視
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大問2 ネットワークのセキュリティ対策に関する次の記述を読んで,設問1〜6に答えよ。
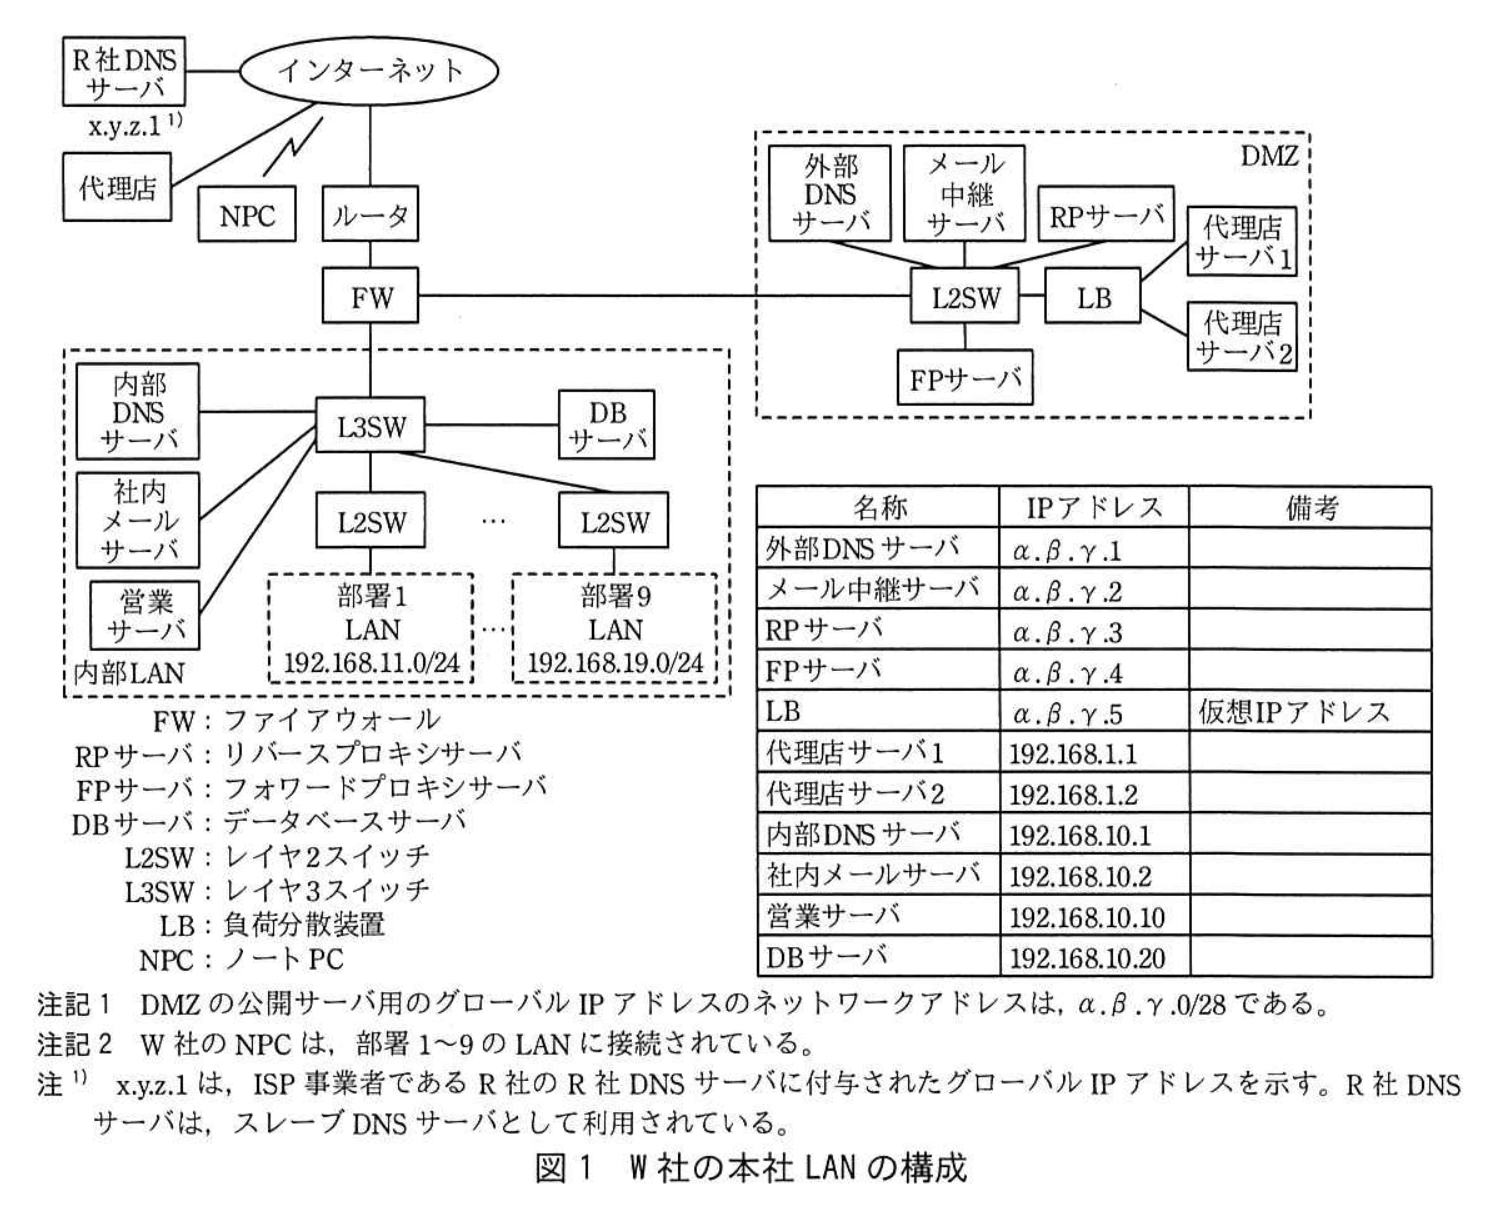
W社は,IT製品の卸売会社であり,国内外のベンダ50社の製品を,500社の販売代理店に卸している。W社では,販売代理店向けに販売代理店支援システム(以下,代理店システムという)を,自社営業員向けに営業支援システム(以下,営業システムという)を稼働させている。W社の本社LANの構成を図1に示す。
 拡大
本社LANの各システム又は各機器の構成,機能及び動作は,次のとおりである。
・代理店システムは,DMZのLB,代理店サーバ及び内部LANのDBサーバから構成されている。代理店サーバは2台あり,LBで負荷分散されている。
・営業システムは,DMZのRPサーバと内部LANの営業サーバから構成されている。外出先からの営業システムの利用は,RPサーバ経由で行われる。
・内部LANの各部署のNPCから,インターネット上のWebサイトへのアクセス,及びDMZと内部LANのサーバから,マルウェア対策ソフトの定義ファイル更新のためのベンダのWebサイトへのアクセスは,FPサーバ経由で行われる。
・外部DNSサーバは,DMZのゾーン情報を管理するだけでなく,再帰的な名前解決を行うフルリゾルバとしても機能している。外部DNSサーバはマスタDNSサーバであり,インターネット上のR社DNSサーバをスレーブDNSサーバとして利用している。
・メール中継サーバは,社外のメールサーバ及び社内メールサーバとの間で,電子メール(以下,メールという)の転送を行う。
・内部DNSサーバは,内部LANのゾーン情報を管理し,当該ゾーンに存在しないホストの名前解決要求は,外部DNSサーバに転送する。
・社内メールサーバは,社員のメールボックスを保持し,内部LANのNPCとの間でメールの送受信を行う。
昨今,サイバー攻撃が増加しており,情報システムは,情報漏えい,Webサービスの妨害,サーバの不正利用などの脅威にさらされている。そこで,W社では,本社LANのセキュリティ対策を見直すことにした。情報システム部のM課長は,ネットワーク運用担当のN主任に,本社LANのセキュリティ対策の見直しを指示した。
N主任は,部下のJさんへの指導を兼ねて,Jさんと一緒に本社LANのセキュリティ対策を見直すことにした。
〔本社LANのセキュリティ対策の状況〕
まず,N主任はJさんに,本社LANのセキュリティ対策の状況について確認した。その時の,2人の会話を次に示す。
N主任:本社LANのセキュリティ対策の状況を説明してくれないか。
Jさん:はい。本社LANは,FWでインターネットからのIPパケットをフィルタリングしています。また,FPサーバでは,フィルタリングソフトウェアを稼働させて,URLフィルタリングを行っています。DMZと内部LANのサーバではマルウェア対策ソフトが稼働しており,インターネット上のベンダのWebサイトにアクセスし,マルウェア定義ファイルが更新されているときは,自動でダウンロードするように設定されています。サーバOSやミドルウェアへのセキュリティパッチの適用は,サーバ運用担当が実施しているとのことです。
N主任:分かった。それでは,FWのフィルタリングの詳細を調べてくれないか。
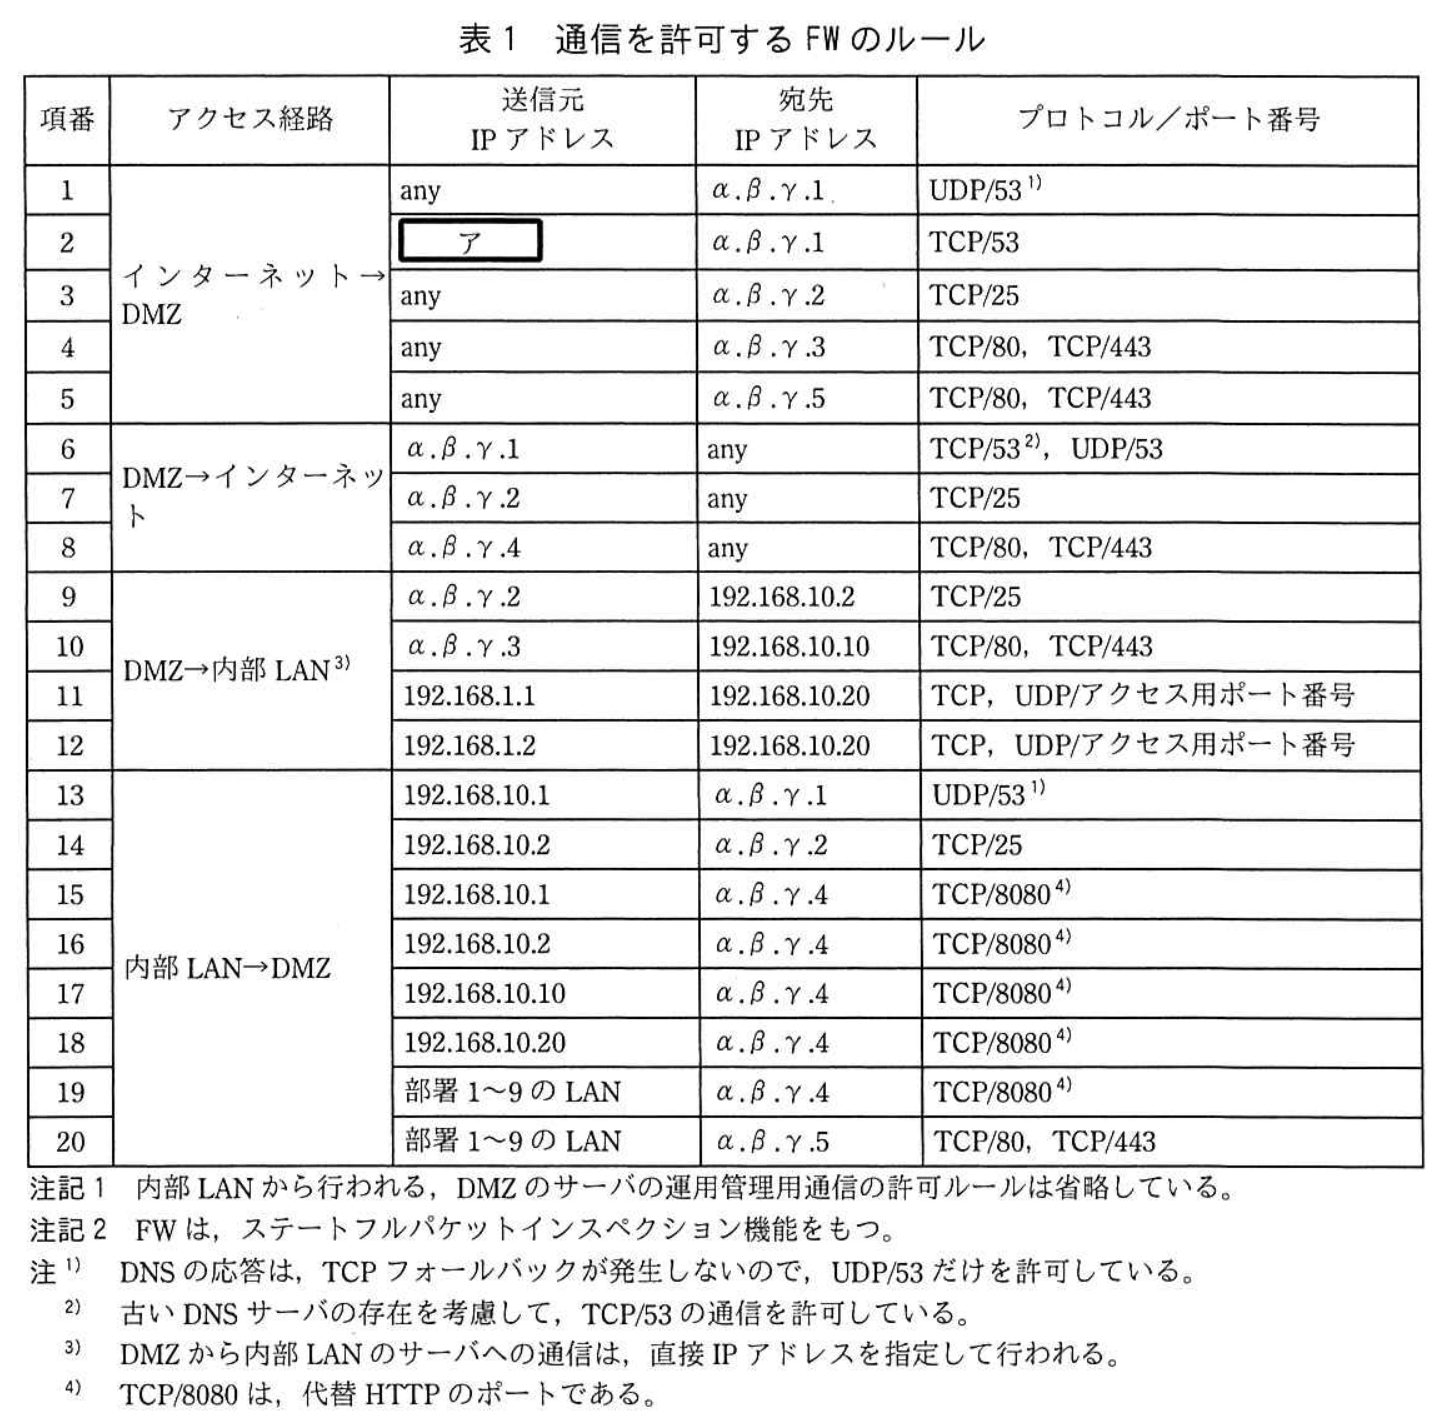
Jさんは,FWの設定内容を調査し,通信を許可するFWのルールを表1にまとめた。
 拡大
〔FWのフィルタリング内容の調査結果〕
Jさんは,表1をN主任に説明した。その時の2人の会話を次に示す。
Jさん:調べたところ,FWで許可している通信は,表1のとおりになっていました。
N主任:現在の設定で, a スキャンとポートスキャンには対応できているようだ。DoS攻撃は,送信元IPアドレスを偽装して行われることがある。我が社が利用しているISPでは,①利用者のネットワークとの接続ルータで,uRPF(Unicast Reverse Path Forwarding)と呼ばれるフィルタリングを行っているので,偽装されたパケットが当社に到達することは少なくなっていると考えられる。しかし,DoS攻撃がなくなっているわけではない。DoS攻撃への対策状況について,Jさんの考えを聞かせてくれないか。
Jさん:②DMZの全ての公開サーバを対象とするブロードキャストアドレス宛てのスマーフ(smurf)攻撃のパケットは,FWでブロックされます。クローズのポート宛てにUDPパケットを送ると,RFC 792で規定された b パケットが送信元IPアドレス宛てに返送されるのを悪用し,サーバのリソースを消費させるUDPフラッド(UDP flood)攻撃も,FWの設定で防げていると思います。
N主任:そのとおりだ。しかし,SYNフラッド(SYN flood)攻撃については対策が必要だ。どのような対応が必要なのかを検討してくれないか。
Jさん:分かりました。SYNフラッド攻撃について調べてみます。
〔SYNフラッド攻撃手法と対策技術〕
Jさんが,SYNフラッド攻撃手法と対策技術について調査した内容を次に示す。
SYNフラッド攻撃は,SYNパケットを受信したサーバが,TCPコネクション確立のために数十バイトのメモリを確保しなければならない仕様を悪用し,攻撃者が大量のSYNパケットを標的のサーバに送りつけてサーバをダウンさせる攻撃である。
例えば,インターネットから図1中のメール中継サーバ宛てに送信される,TCP/25のSYNパケットは,表1中の項番 c のルールによってメール中継サーバに転送される。SYNパケットを受信したメール中継サーバは,コネクション確立のためにメモリを確保し,ACKパケットの返送がなくても,確保したメモリを一定時間解放しない。また,ACKパケットが返送されて不正なコネクションが確立された場合は,更に長い時間メモリが解放されない。そのため,メール中継サーバが大量のSYNパケットを受信すると,大量のメモリを消費して正常に稼働できなくなるおそれがある。
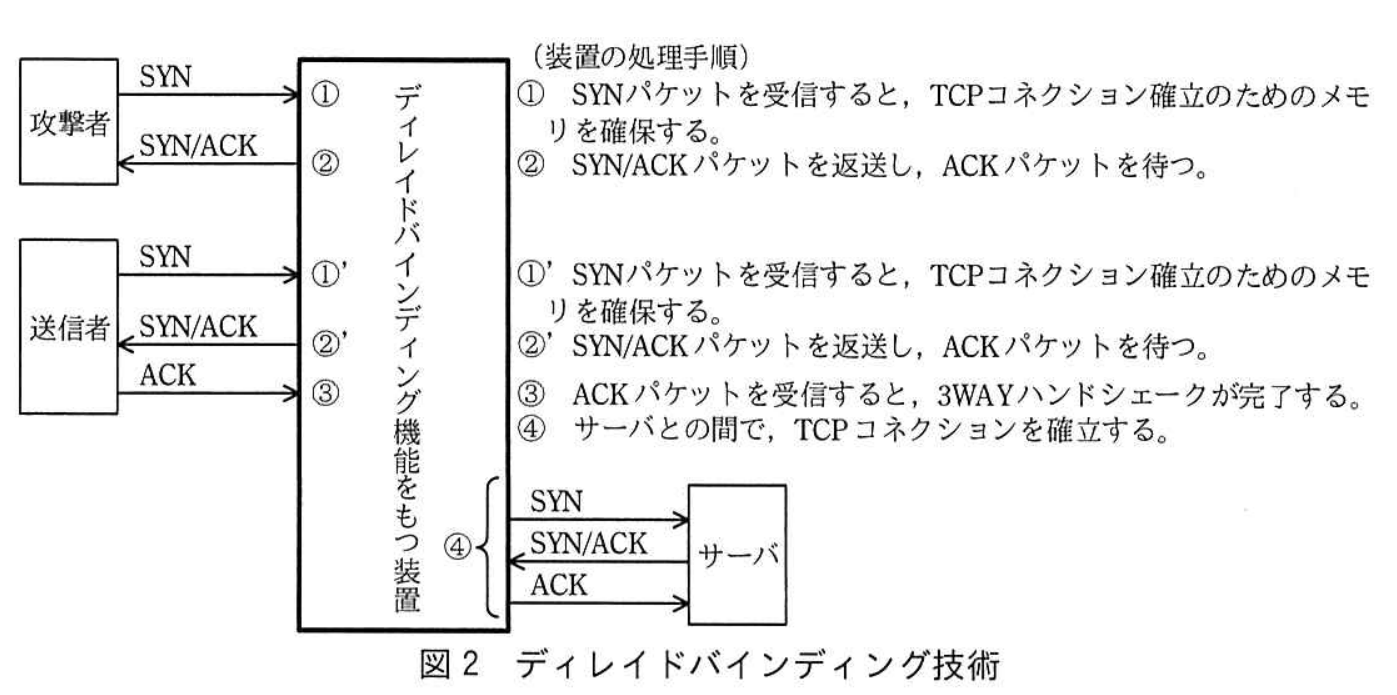
SYNフラッド攻撃の防御技術には,ディレイドバインディングとSYNクッキーがある。ディレイドバインディング技術を図2に示す。
 拡大
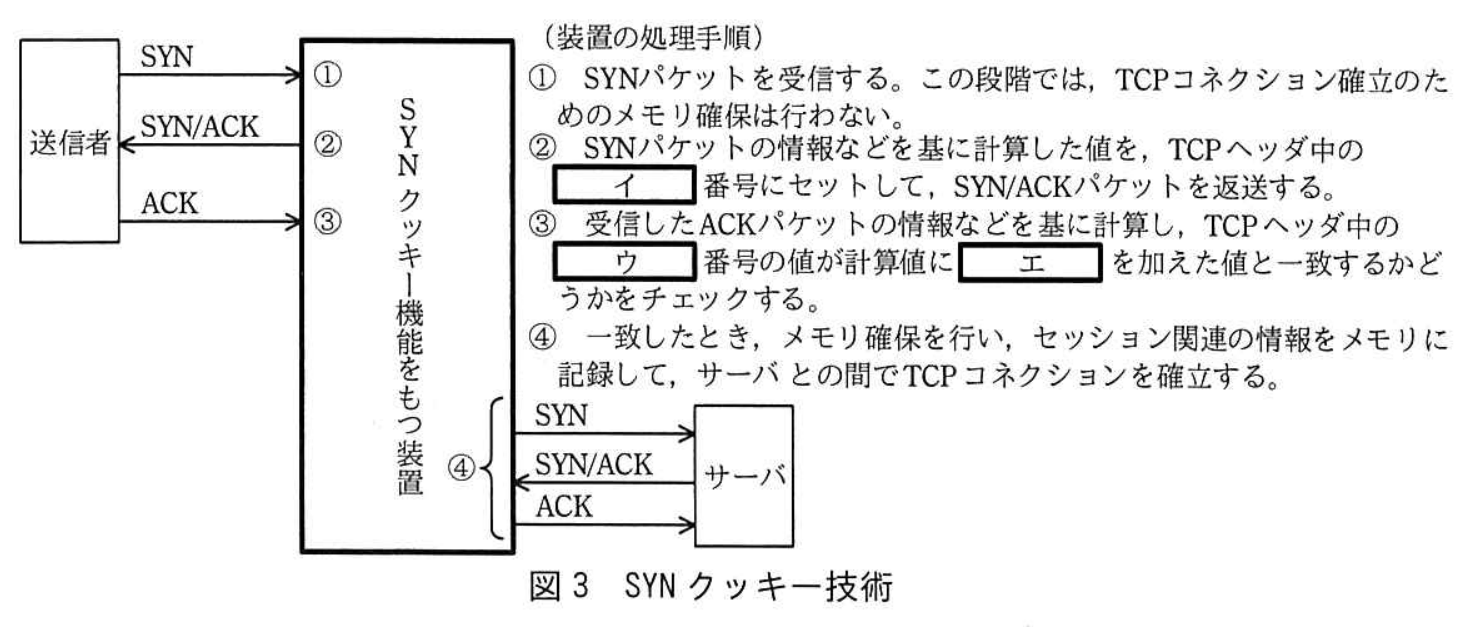
図2の方式によって,サーバでの不要なメモリ確保を抑止できる。しかし,図2の方式には,装置のメモリ容量によって同時接続数が制限される弱点がある。一方,SYNクッキーでは,この弱点が改善されている。SYNクッキー技術を図3に示す。
 拡大
図3の方式は,パケット中の該当するコネクションに関連する情報などに,特別な演算によって計算した変換値をクッキーとして,TCPヘッダ中のシーケンス番号に埋め込んで,通信の状態を監視するものである。
Jさんは,二つの防御技術を比較した結果,③SYNクッキーの方式では同時接続数の制限が緩和されることが分かったので,SYNクッキー技術をもつIPS(Intrusion Prevention System)の導入をN主任に提案した。その時の2人の会話を次に示す。
Jさん:SYNフラッド攻撃への対策が必要です。SYNクッキー技術をもつIPSの導入を提案します。
N主任:分かった。IPSを導入すれば,SYNフラッド攻撃だけでなく様々な不正な通信も遮断できるので,導入を検討しよう。そのほかに,DMZのサーバが送信元偽装の目的で踏み台にされる可能性について,考えを聞かせてくれないか。
Jさん:④FPサーバについては,FWの設定で防止できています。⑤メール中継サーバについては,サーバ自体の転送設定で防止しています。外部DNSサーバについても大丈夫だと思います。
N主任:外部DNSサーバは,DNSリフレクタ攻撃の踏み台にされる可能性がありそうだ。安全面を考慮すれば,構成変更が必要になるかもしれない。対応策を考えてくれないか。
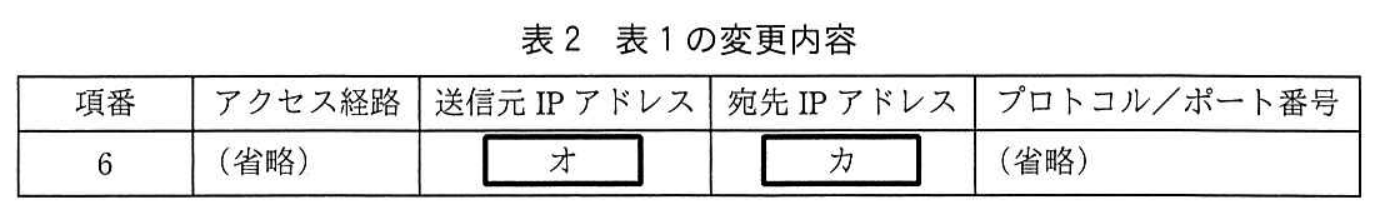
Jさんは,外部DNSサーバの構成上の問題点について考えた。外部DNSサーバは,ゾーン情報管理サーバ(以下,コンテンツサーバという)の機能と,フルリゾルバの機能をもつので,表1中の項番1と項番6の通信が許可されている。フルリゾルバによるインターネット上のホストの名前解決は, d と e からの要求に対応できればよいが,コンテンツサーバは,インターネット上の不特定のホストからの名前解決要求に応答する必要がある。そこで,外部DNSサーバを,コンテンツサーバとして機能するDNSサーバ1と,フルリゾルバサーバとして機能するDNSサーバ2に分離すれば,踏み台にされる可能性は低くなると考えた。その場合,表1中の項番6のルールの変更が必要になる。DNSサーバ1にα.β.γ.1,DNSサーバ2にα.β.γ.6を割り当てたときの,表1の変更内容を表2に示す。
 拡大
Jさんは,検討結果をN主任に説明した。Jさんの説明を受けたN主任は,外部DNSサーバの構成変更後の,DNSサーバへの攻撃についての調査を指示した。
〔DNSサーバへの攻撃と対策〕
Jさんは,DNSサーバへの攻撃の中でリスクの大きい,DNSキャッシュポイズニング攻撃の手法について調査した。Jさんが理解した内容を次に示す。
DNSキャッシュポイズニング攻撃は,次の手順で行われる。
(i) 攻撃者は,偽の情報を送り込みたいドメイン名について,標的のフルリゾルバサーバに問い合わせる。
(ii) フルリゾルバサーバは,指定されたドメインのゾーン情報を管理するコンテンツサーバに問い合わせる。
(iii) ⑥攻撃者は,コンテンツサーバから正しい応答が返ってくる前に,大量の偽の応答パケットを標的のフルリゾルバサーバ宛てに送信する。
(iv) フルリゾルバサーバは,受信した偽の応答パケットをチェックし,偽の応答パケットが正当なものであると判断してしまった場合,キャッシュの内容を偽の応答パケットを基に書き換える。
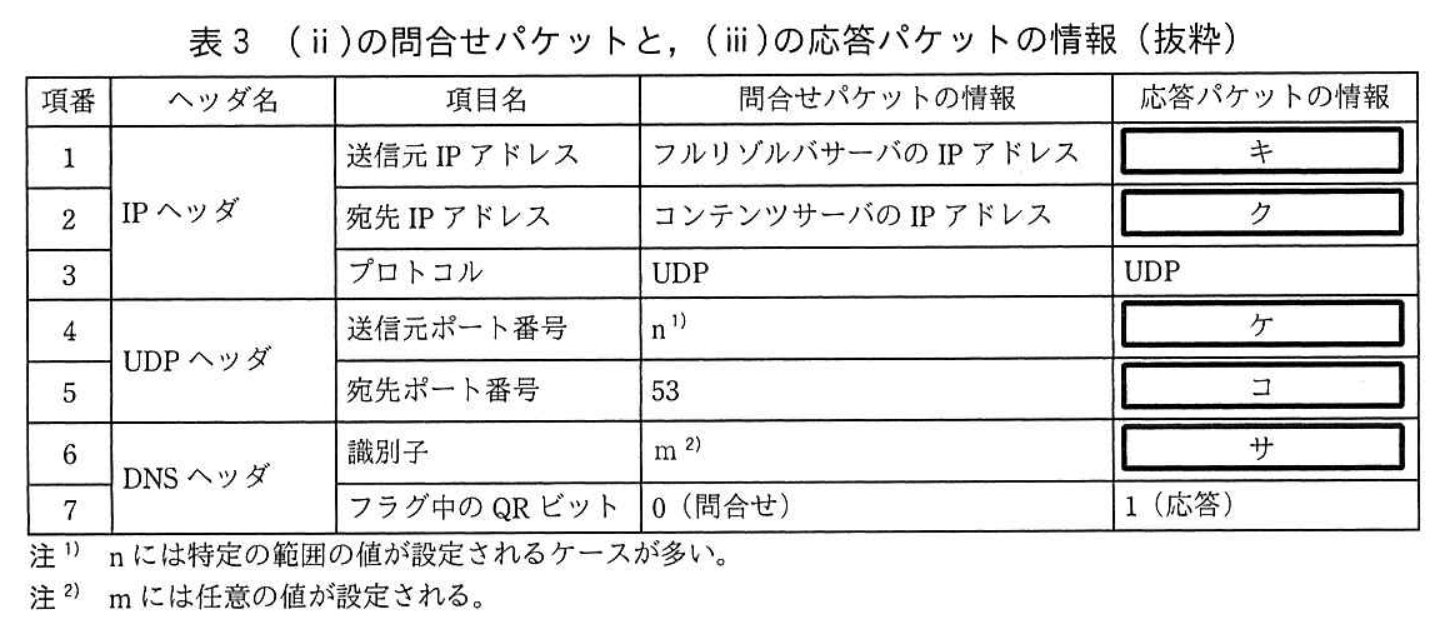
(ii)の問合せパケットと,(iii)の応答パケットの情報を表3に示す。
表3に示すように,(ii)の問合せパケットの送信元ポート番号には特定の範囲の値が使用されるケースが多いので,攻撃者は,(iii)の偽の応答パケットを正当なパケットに偽装しやすくなるという問題がある。調査の結果,この問題の対応策には,送信元ポート番号のランダム化があることが分かった。
 拡大
Jさんは,⑦外部DNSサーバの構成変更によって,インターネットからのDNSサーバ2へのキャッシュポイズニング攻撃は防げると判断した。さらに,万が一の場合に備え,DNSサーバ2には,送信元ポート番号のランダム化に対応した製品の導入を提案することにした。
Jさんは,調査結果と対応策をN主任に説明し,DNSサーバ2には送信元ポート番号のランダム化対応の製品の導入が了承された。
〔マルウェアの内部LANへの侵入時の対策〕
次に,2人は,マルウェアの内部LANへの侵入時の対策について検討した。
ネットワークのセキュリティ対策を行っても,ソーシャルエンジニアリングなどによってW社内の情報が漏えいすると,内部LANのNPCは,マルウェアに侵入されるおそれがある。NPCに侵入したマルウェアは,攻撃者が管理・運営するC&C(Command & Control)サーバとの間の通信路を設定した後,C&Cサーバ経由で攻撃者から伝達された命令を実行して,自身の拡散やC&Cサーバへの秘密情報の送信などを行うことがある。このとき,C&CサーバのIPアドレスが特定できれば,FPサーバでC&Cサーバとの通信は遮断できる。しかし,Fast Fluxと呼ばれる手法を用いて,IPアドレスの特定を困難にすることによって,C&Cサーバなどを隠蔽する事例が報告されている。
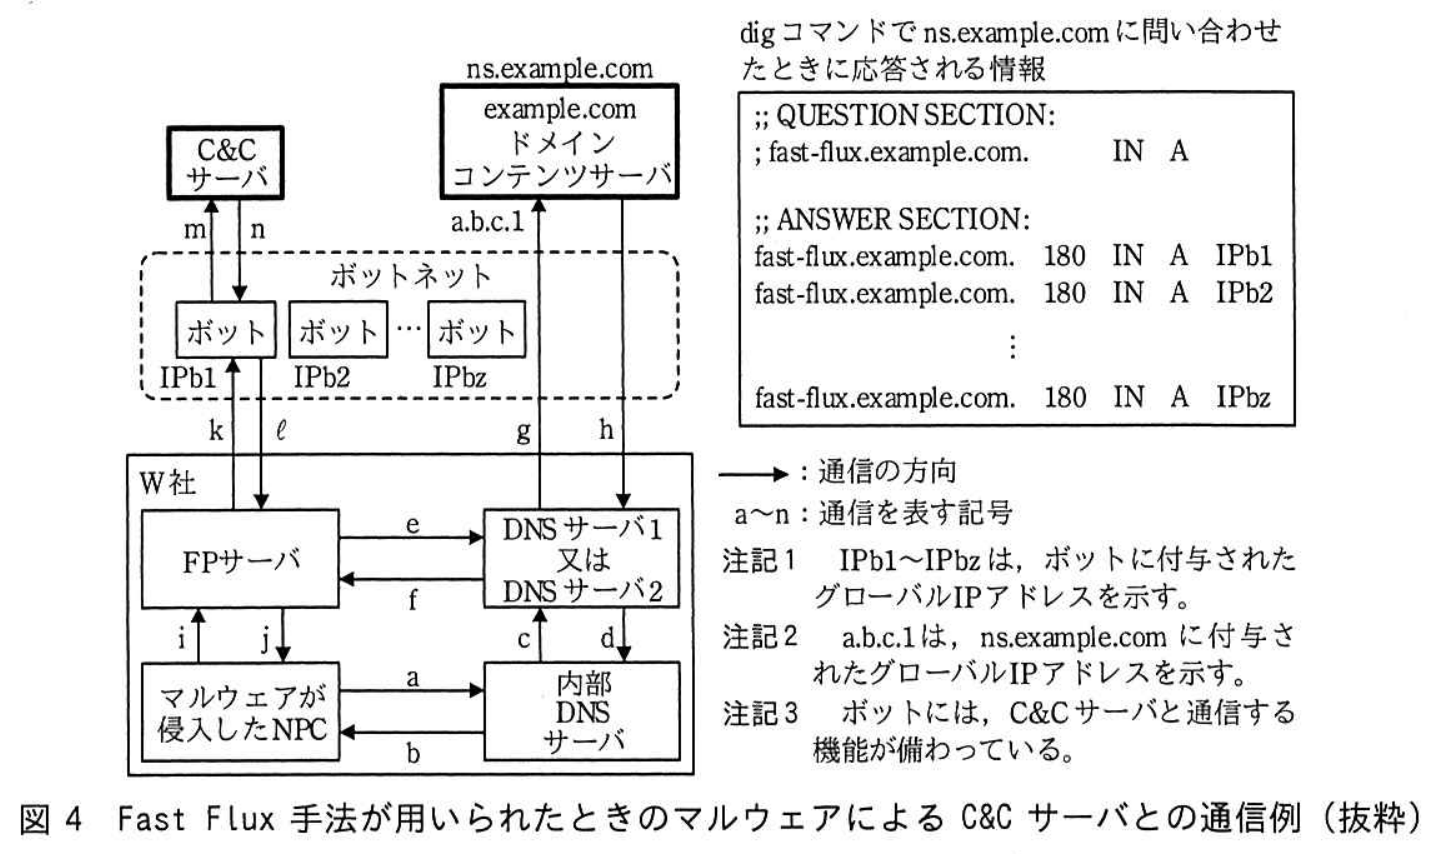
Fast Fluxは,特定のドメインに対するDNSレコードを短時間に変化させることによって,サーバの追跡を困難にさせる手法である。Fast Flux手法が用いられたときのマルウェアによるC&Cサーバとの通信例を,図4に示す。
 拡大
攻撃者は,example.comドメインを取得してコンテンツサーバ(ns.example.com)を設置する。図4中のns.example.comには,fast-fluxのFQDNに対するAレコードとして大量のボットのIPアドレス,及びDNSラウンドロビンが設定される。
図4には,W社の内部LANのNPCに侵入したマルウェアが,fast-flux.example.comにアクセスした後,ボットに備わる機能を利用して,C&Cサーバとの間で行われる通信を示している。⑧図4中のexample.comドメインのコンテンツサーバの設定の場合,マルウェアが,一定間隔でfast-flux.example.comへアクセスを行えば,毎回,異なるIPアドレスで,ボットを経由してC&Cサーバと通信することになる。
このような方法を用いることによって,C&CサーバのIPアドレスを隠蔽できる。しかし,マルウェアが同一のFQDNのホストにアクセスすることになるので,fast-flux.example.comへのアクセスによってC&Cサーバとの通信が行われることが判明すれば,FPサーバのURLフィルタリングでC&Cサーバとの通信は遮断できる。攻撃者は,これを避けるためにDomain Fluxと呼ばれる手法を用いることがある。
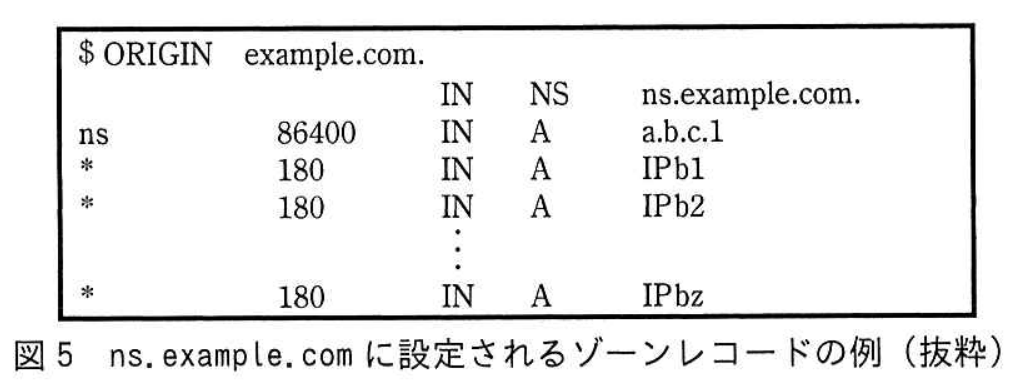
Domain Fluxは,ドメインワイルドカードを用いて,あらゆるホスト名に対して,同一のIPアドレスを応答する手法である。Fast FluxとDomain Fluxを組み合わせることによって,C&CサーバのFQDNとIPアドレスの両方を隠蔽できる。図4に示した構成のFast FluxとDomain Fluxを組み合わせたときの,ns.example.comに設定されるゾーンレコードの例を図5に示す。
 拡大
このような攻撃が行われた場合を想定し,2人は,現行のFPサーバをHTTPS通信の復号機能をもつ機種に交換し,プロキシ認証を併せて行うことにした。交換するFPサーバでのプロキシ認証のセキュリティを高めるために,社内のNPCのWebブラウザで,オートコンプリート機能を無効にし,ID,パスワードのキャッシュを残さないようにすることにした。また,内部LANに侵入したマルウェアの活動を早期に検知するために,⑨FPサーバとFWのログを定期的に検査することにした。
以上の検討を基に,N主任とJさんは,(1) IPSの導入,(2) 外部DNSサーバの構成変更と新機種の導入,(3) FPサーバの交換,(4) NPCの設定変更,及び(5) ログの定期的な検査から成る5項目の実施案をまとめ,M課長に提出した。
2人がまとめた実施案は,経営会議で承認され,実施に移されることになった。
拡大図1 W社の本社LANの構成
拡大表1 通信を許可するFWのルール
拡大図2 ディレイドバインディング技術
拡大図3 SYN クッキー技術
拡大表2 表1の変更内容
拡大表3 (ii)の問合せパケットと、(iii)の応答パケットの情報(抜粋)
拡大図4 Fast Flux 手法が用いられたときのマルウェアによるC&Cサーバとの通信例(抜粋)
拡大図5 ns.example.comに設定されるゾーンレコードの例(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 [ a ]記述問題
制限字数:10 字以内
本文中の a に入れる適切な字句又は数値を答えよ。
0 / 10 文字
設問1 [ b ]記述問題
制限字数:20 字以内
本文中の b に入れる適切な字句又は数値を答えよ。
0 / 20 文字
設問1 [ c ]記述問題
制限字数:5 字以内
本文中の c に入れる適切な字句又は数値を答えよ。
0 / 5 文字
設問1 [ d ]記述問題
制限字数:15 字以内
本文中の d に入れる適切な字句又は数値を答えよ(d, e は順不同)。
0 / 15 文字
設問1 [ e ]記述問題
制限字数:15 字以内
本文中の e に入れる適切な字句又は数値を答えよ(d, e は順不同)。
0 / 15 文字
設問2 [ ア ]記述問題
制限字数:15 字以内
表1中の ア に入れる適切なIPアドレスを答えよ。
0 / 15 文字
設問2 (通信の名称)記述問題
制限字数:20 字以内
表1中の項番2のルールによって行われる通信の名称を答えよ。
0 / 20 文字
設問3 (1)記述問題
制限字数:70 字以内
〔FWのフィルタリング内容の調査結果〕について、本文中の下線①について、フィルタリングの内容を、70字以内で述べよ。
0 / 70 文字
設問3 (2)記述問題
制限字数:15 字以内
〔FWのフィルタリング内容の調査結果〕について、本文中の下線②のIPアドレスを答えよ。
0 / 15 文字
設問4 (1) [ イ ]記述問題
制限字数:10 字以内
図3中の イ に入れる適切な字句を答えよ。
0 / 10 文字
設問4 (1) [ ウ ]記述問題
制限字数:10 字以内
図3中の ウ に入れる適切な字句を答えよ。
0 / 10 文字
設問4 (1) [ エ ]記述問題
制限字数:5 字以内
図3中の エ に入れる適切な数値を答えよ。
0 / 5 文字
設問4 (2)記述問題
制限字数:35 字以内
〔SYNフラッド攻撃手法と対策技術〕について、本文中の下線③の、制限が緩和されるのは、ディレイドバインディング方式よりメモリ消費量が少なくて済むからである。その理由を、35字以内で述べよ。
0 / 35 文字
設問4 (3)記述問題
制限字数:40 字以内
〔SYNフラッド攻撃手法と対策技術〕について、本文中の下線④について、防止できていると判断した理由を、40字以内で述べよ。
0 / 40 文字
設問4 (4)記述問題
制限字数:50 字以内
〔SYNフラッド攻撃手法と対策技術〕について、本文中の下線⑤について、防止するためにメール中継サーバに設定されている処理方法を、50字以内で述べよ。
0 / 50 文字
設問4 (5) [ オ ]記述問題
制限字数:15 字以内
表2中の オ に入れる適切な字句を答えよ。
0 / 15 文字
設問4 (5) [ カ ]記述問題
制限字数:10 字以内
表2中の カ に入れる適切な字句を答えよ。
0 / 10 文字
設問5 (1) [ キ ]記述問題
制限字数:30 字以内
表3中の キ に入れる適切な字句又は数値を答えよ。
0 / 30 文字
設問5 (1) [ ク ]記述問題
制限字数:30 字以内
表3中の ク に入れる適切な字句又は数値を答えよ。
0 / 30 文字
設問5 (1) [ ケ ]記述問題
制限字数:10 字以内
表3中の ケ に入れる適切な字句又は数値を答えよ。
0 / 10 文字
設問5 (1) [ コ ]記述問題
制限字数:10 字以内
表3中の コ に入れる適切な字句又は数値を答えよ。
0 / 10 文字
設問5 (1) [ サ ]記述問題
制限字数:10 字以内
表3中の サ に入れる適切な字句又は数値を答えよ。
0 / 10 文字
設問5 (2)記述問題
制限字数:30 字以内
〔DNSサーバへの攻撃と対策〕について、本文中の下線⑥では、大量の偽の応答パケットが送信される。当該パケット中で、パケットごとに異なる内容が設定される表3中の項目名を、全て答えよ。
0 / 30 文字
設問5 (3)記述問題
制限字数:60 字以内
〔DNSサーバへの攻撃と対策〕について、本文中の下線⑦について、防げると判断した根拠を、60字以内で述べよ。
0 / 60 文字
設問6 (1)記述問題
制限字数:20 字以内
図4中で、fast-flux.example.com の名前解決要求と応答の通信を a〜n の中から全て選び、通信が行われる順番に並べよ。
0 / 20 文字
設問6 (2)記述問題
制限字数:10 字以内
〔マルウェアの内部LANへの侵入時の対策〕について、本文中の下線⑧について、DNSサーバ2がキャッシュしたDNSレコードが消去されるまでの時間(分)を答えよ。
0 / 10 文字
設問6 (3)記述問題
制限字数:25 字以内
図5のようにゾーンレコードが設定された場合、C&Cサーバを効果的に隠蔽するための、マルウェアによるC&Cサーバへのアクセス方法について、25字以内で述べよ。
0 / 25 文字
設問6 (4)記述問題
制限字数:35 字以内
〔マルウェアの内部LANへの侵入時の対策〕について、本文中の下線⑨について、FPサーバのログに、マルウェアの活動が疑われる異常な通信が記録される場合がある。その通信の内容を、35字以内で述べよ。
0 / 35 文字
設問6 (5)記述問題
制限字数:40 字以内
内部LANのNPCに侵入したマルウェアが、FPサーバを経由せずにC&CサーバのFQDN宛てにアクセスを試みた場合は、マルウェアによるC&Cサーバとの通信は失敗する。通信が失敗する理由を、40字以内で述べよ。
0 / 40 文字
午後II長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書徹底攻略 ネットワークスペシャリスト教科書 令和8年度瀬戸 美月 著 / インプレス
NW徹底攻略瀬戸 美月 著 / インプレス
徹底攻略 ネットワークスペシャリスト教科書 令和8年度
💡 推薦ポイント:午後I・午後IIの長文ネットワーク構成事例でどこに着目してパケットの流れや設定不備を読み解くか、実践的な解法プロセスを身につけられます。
¥3,278(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連するネットワークスペシャリスト重要用語解説
本番形式・制限時間付きで演習する
令和元年 秋期 午後II(2問中1問選択・120分)を実戦演習モードで通し解答し、総合採点を受けられます。