ネットワークスペシャリスト午後II 総合事例記述平成28年 秋期
午後II 問2
問2 広域イーサ網とインターネットVPNによるWAN回線の冗長化
テーマ:広域イーサ網とインターネットVPNによるWAN回線の冗長化とOSPF・トンネリング技術
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大問2 WAN回線の冗長化設計に関する次の記述を読んで,設問1〜5に答えよ。
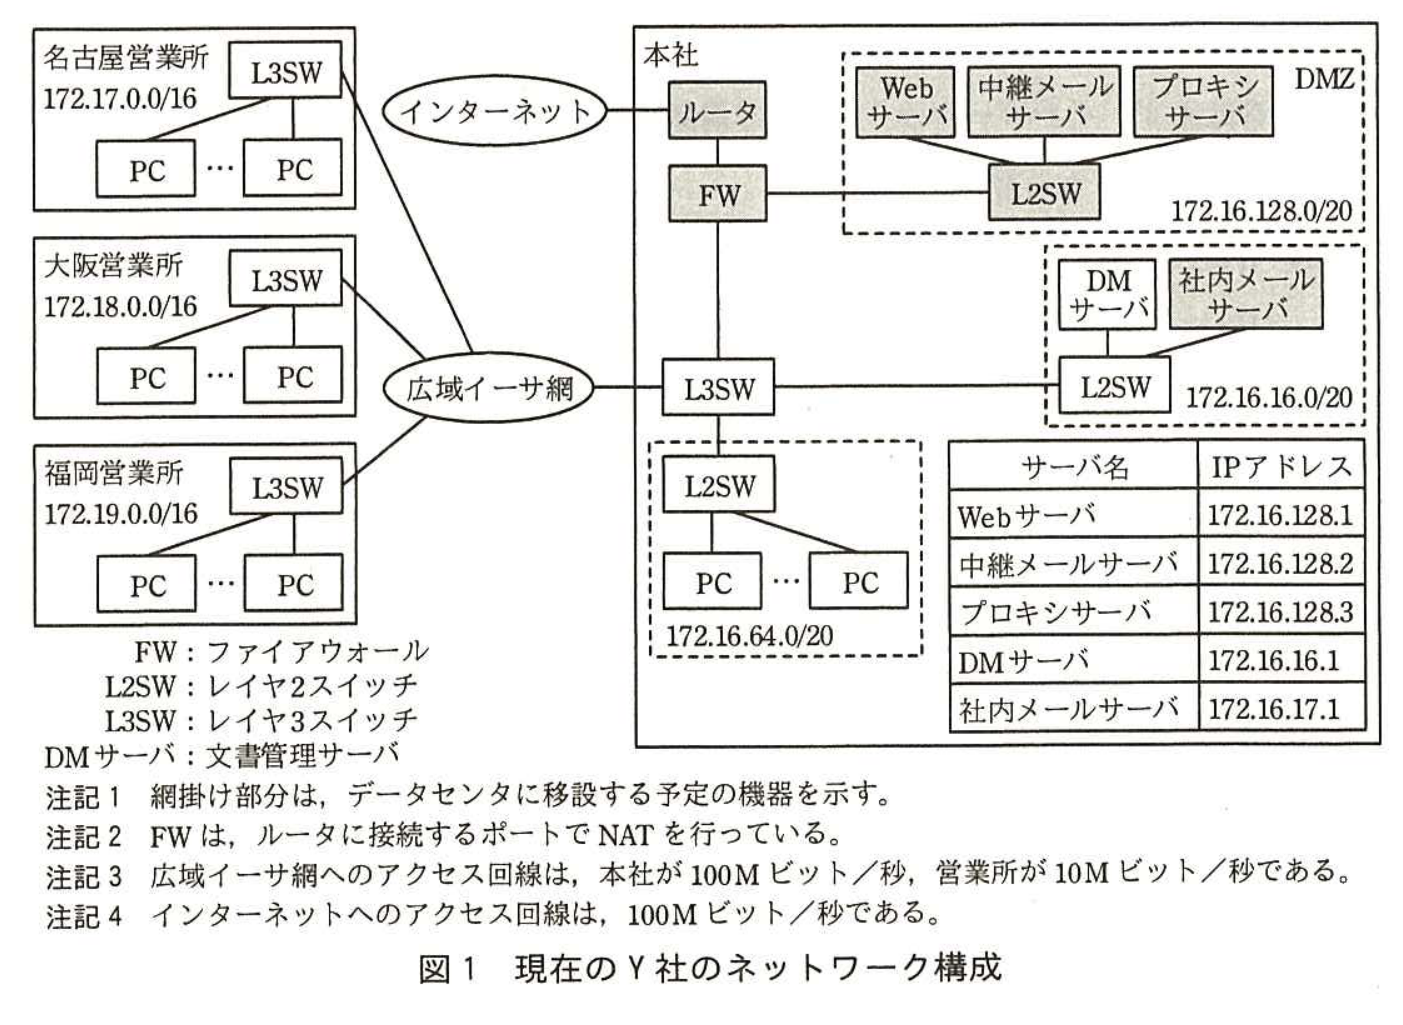
Y社は,従業員400名の医療機器販売会社で,東京本社の他に名古屋,大阪,福岡に営業所がある。本社と営業所間は,広域イーサネットサービス網(以下,広域イーサ網という)で接続されている。本社で各種のサーバを運用し,営業所は,広域イーサ網経由でサーバにアクセスしている。また,本社及び営業所からのインターネットアクセスは,本社のプロキシサーバ経由で行っている。現在のY社のネットワーク構成を図1に示す。
 拡大
このたび,Y社では,WAN回線の可用性向上を目的に,ネットワーク再構築プロジェクトを発足させた。プロジェクト責任者には情報システム部のM課長が任命され,M課長は,ネットワーク担当のN主任とJ君をプロジェクトメンバに指名し,新ネットワークの検討を指示した。その際,M課長が示した新ネットワークの要件を,次に示す。
・インターネットVPNを新たに導入してWAN回線を冗長化し,アクセス先のサーバによって使用するWAN回線を分け,WAN回線を有効に活用すること
・本社のDMサーバ以外のサーバを,Z社のデータセンタに移設する。このとき,サーバのIPアドレスの変更が生じないようにすること
N主任は,インターネットVPNと既設の広域イーサ網間でOSPFを稼働させれば,これらの要件を満たすことができると考えた。そこで,J君に,インターネットVPNの構築技術の検討を指示した。
〔インターネットVPNの構築技術の検討〕
J君はまず,インターネットVPNの構築に広く利用されているIPsecを調査し,その結果を次のとおり整理した。
(1) IPsecルータ
・IPsecで使用される認証方式,暗号化方式,暗号鍵などは,IPsecルータ同士によるIKE(Internet Key Exchange)のネゴシエーションによって,IPsecルータ間で合意される。この合意は,SA(Security Association)と呼ばれる。
・SAの内容が確定すると,SAに関連付けられたSPI(Security Parameters Index)が,アビットの整数値で割り当てられる。SPIは,IPsec通信の各パケット中に挿入され,そのパケットに適用されたSAの識別キーとなる。
・IPsecルータは,通信相手のIPsecルータにパケットを送信するとき,IPsec通信を行うか否か,IPsec通信を行うときはどのSAを使うかなど,当該パケットに施す処理を示したセキュリティポリシ(以下,SPという)を選択する。処理には,PROTECT(IPsecを適用して送信),BYPASS(IPsecを適用せずに送信),DISCARD(廃棄)の3種類がある。
・SPを選択するキーをイと呼び,IPアドレス,プロトコル,ポート番号などが利用される。SPは,SPデータベースで管理される。SPデータベースは経路表に似た構造をもっている。
・IPsecルータは,通信相手のIPsecルータからパケットを受信すると,パケット中のSPIでSAを識別し,当該SAに関連する情報を取り出す。その情報を基に,受信したパケットを処理する。
(2) IPsecの通信
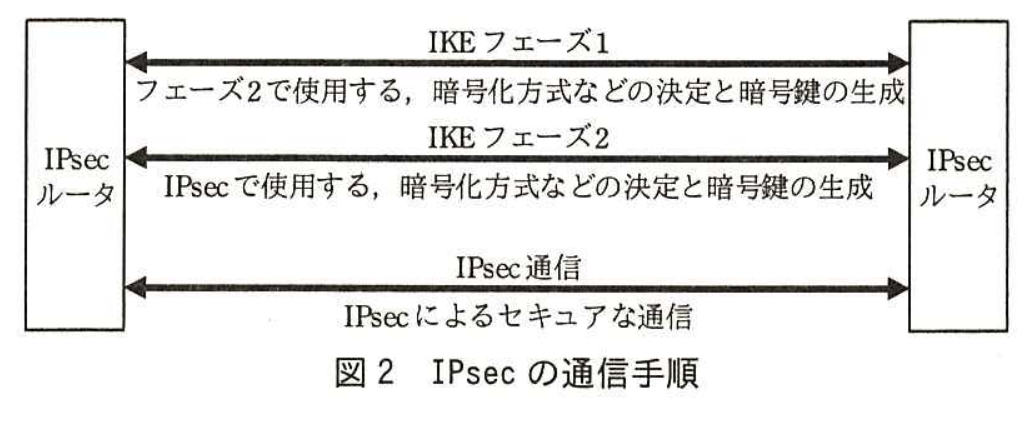
・IPsecの通信手順は,図2のとおりである。
 拡大
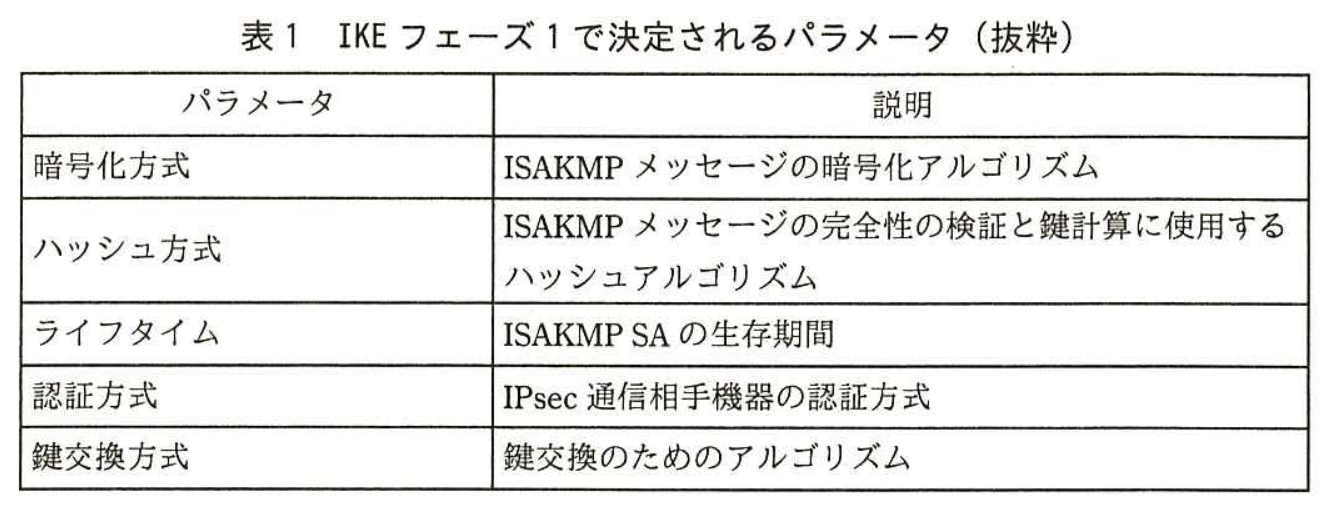
・IKEフェーズ1では,IKEフェーズ2で使用するISAKMP(Internet Security Association and Key Management Protocol)SA又はIKE SA(以下,両方をISAKMP SAという)に必要なパラメータの交換,鍵交換及び認証が行われる。IKEフェーズ1には,メインモードとウモードがある。メインモードでは3往復の通信が行われるが,ウモードは1往復半の通信で完了する。IKEフェーズ1で決定されるパラメータを表1に示す。
 拡大
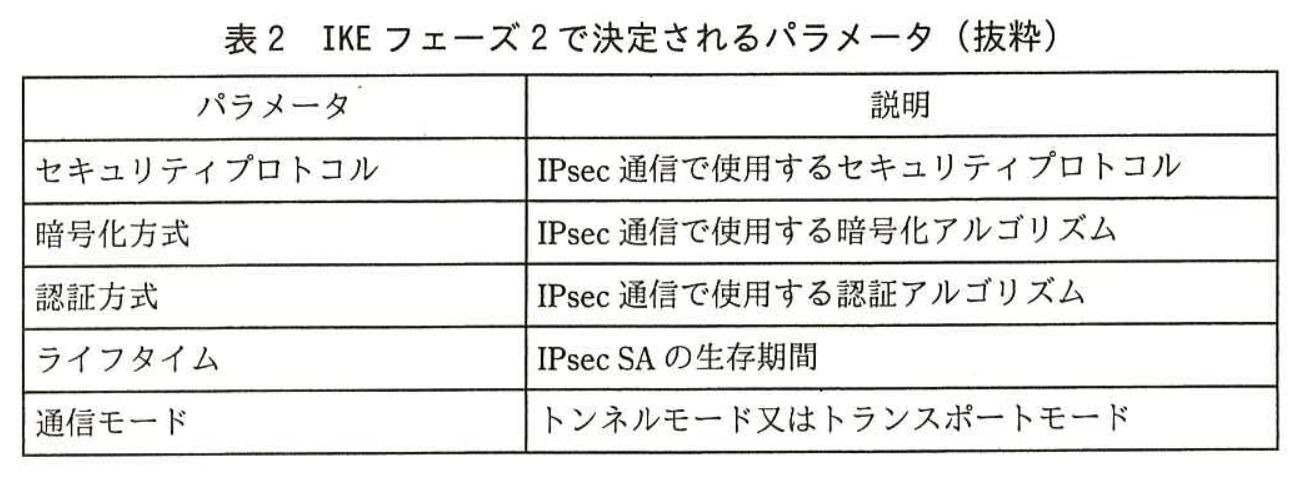
・IKEフェーズ2では,IPsec SAに必要なパラメータが決定される。IKEフェーズ2で決定されるパラメータを表2に示す。
 拡大
・IKEフェーズ2の通信は,IKEフェーズ1で確立したISAKMP SAを使って行われる。IKEフェーズ2では,1往復半の通信でIPsec SAを確立する。IPsec通信は,IKEフェーズ2で確立したIPsec SAを使って行われる。
・IPsecは,暗号化機能とトンネリング機能をもち,通信相手のIPsecルータの認証,安全な鍵生成,転送データの暗号化,転送データの完全性の認証などを行う。
・トンネリングは,インターネットのような共用ネットワーク上の2点間で,仮想の専用線を構築することである。トンネリングは,あるプロトコルのトラフィックを別のプロトコルでカプセル化することで実現する。
・IPsecでは,ユニキャストのIPパケットをカプセル化して転送する。
調査の結果,(a) Y社で検討中のIPsecルータは,OSPFの通常の設定では,リンクステート情報の交換パケットをカプセル化できないので,J君は,IPsecによってインターネットVPNを構築したとき,OSPFを稼働することができないと考えた。静的経路制御でも広域イーサ網との間で負荷分散を行うことができるが,運用管理を容易にするためにOSPFを稼働させたい。
そこで,J君は,調査結果を基にN主任に相談したところ,“他のトンネリング技術についても調査するように”という指示を受けた。
〔トンネリング技術の調査〕
ネットワーク層のプロトコルをトンネリングするプロトコルには,GRE(Generic Routing Encapsulation)があり,データリンク層のプロトコルをトンネリングするプロトコルには,L2TP(Layer 2 Tunneling Protocol)がある。
J君が調査した結果,OSPFのリンクステート情報の交換パケットをGRE又はL2TPでカプセル化すれば,そのパケットはIPsecでカプセル化できるので,インターネットVPNでOSPFを稼働できることが分かった。
そこで,J君はまず,GREを調査した。
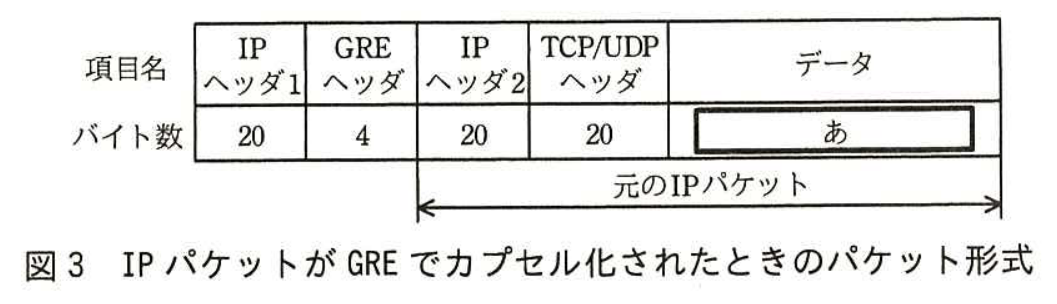
GREは,RFC 1701,RFC 2784で仕様が公開されている。GREは,ネットワーク層のプロトコルのパケットをカプセル化して転送する機能をもつ。GREでは,IPブロードキャストもIPマルチキャストパケットもカプセル化して転送できる。カプセル化とカプセル化の解除は,GREトンネリングを行う両端の機器で行われる。IPパケットがGREでカプセル化されたときのパケット形式を,図3に示す。
 拡大
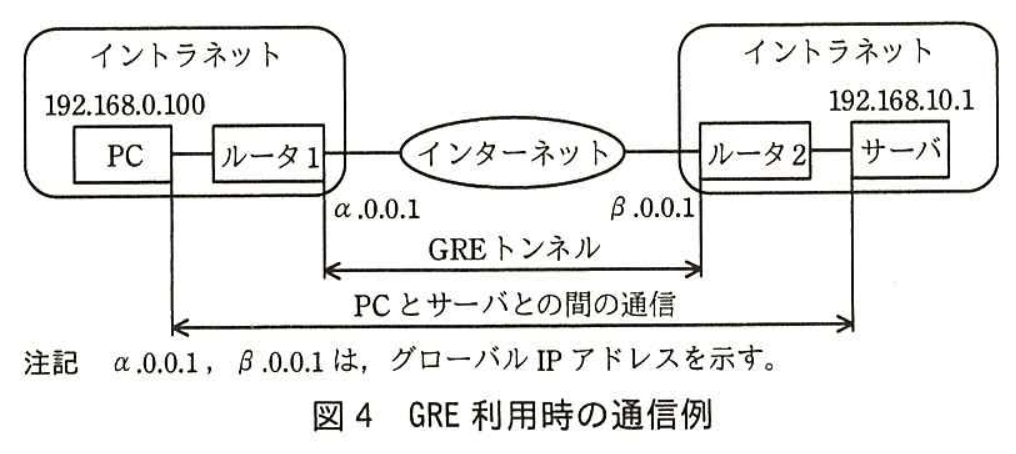
IPパケットをGREでカプセル化すると,カプセル化された元のパケットの宛先へのエ情報をインターネットがもたなくても,元のパケットによるエンドツーエンドの通信が可能になる。GRE利用時の通信例を図4に示す。
 拡大
図3に示したカプセル化によって,図4中の,GREトンネルインタフェースのMTUは,イーサネットインタフェースのMTUよりも24バイト小さくなる。このとき,図4中のPC及びサーバのイーサネットインタフェースのMTUサイズを適切な値に変更することによって,パケットのオを防げる。
次に,J君は,RFC 2661で仕様が公開されているL2TPを調査した。
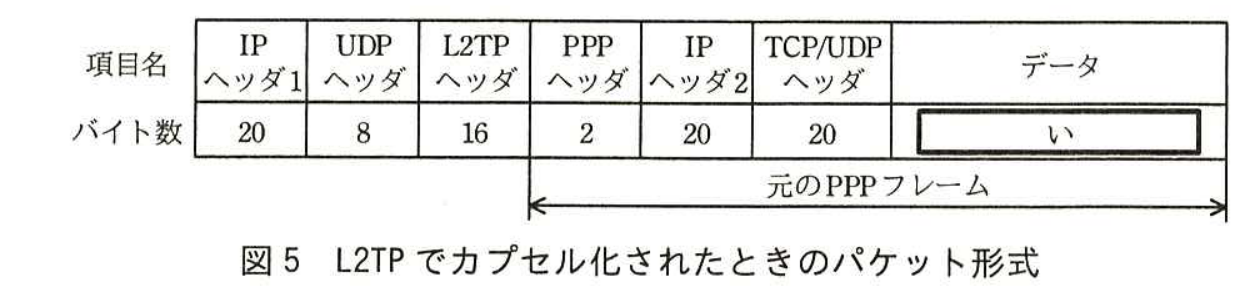
L2TPは,PPPフレームをカプセル化して転送する機能をもつ。カプセル化とカプセル化の解除は,L2TPトンネリングを行うLAC(L2TP Access Concentrator)又はLNS(L2TP Network Server)の機能をもつ両端の機器で行われる。LACは,トンネリングを要求する機器で,LNSは受け入れる機器である。L2TPでカプセル化されたときのパケット形式を,図5に示す。
 拡大
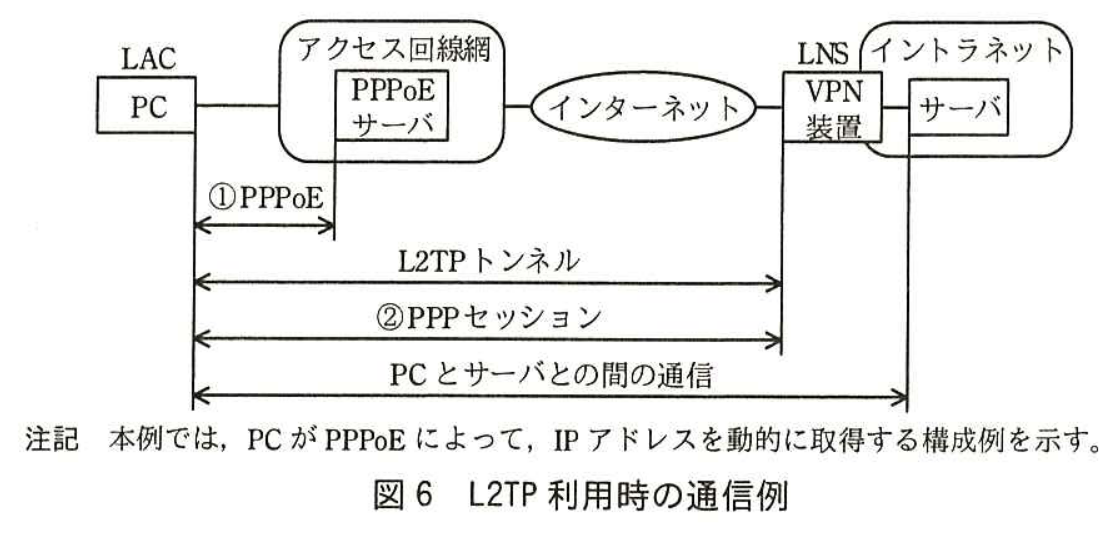
L2TPを利用することによって,LAC機能を実装したPCは,LNS機能をもつVPN装置にインターネット経由で接続して,イントラネット内のサーバにリモートアクセスできる。PCがPPPoEでWANに接続する構成における,L2TP利用時の通信例を図6に示す。
 拡大
J君は,GRE及びL2TPの機能と動作については理解できたが,どちらのプロトコルを利用すべきか判断できなかったので,調査結果を基にN主任に相談した。N主任からは,“トンネリングプロトコルを使用する目的と,使用したときの影響の度合いを考慮して判断するように”という指示を受けた。
J君は,(b) GREを利用することにして,GRE over IPsecを稼働させる方法について検討した。
〔GRE over IPsecの稼働方法の検討〕
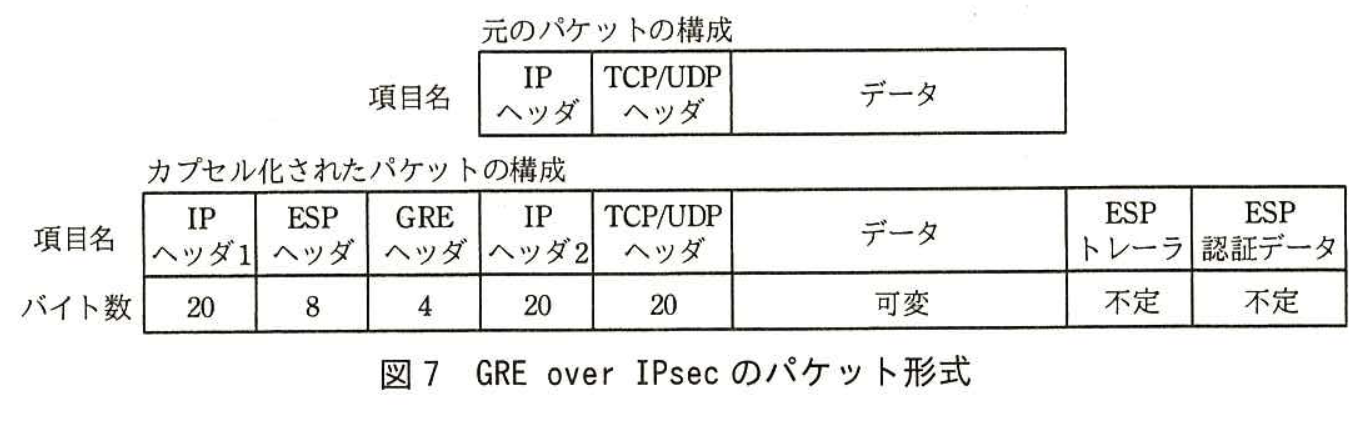
インターネットVPNではデータの暗号化が必要になるので,ESPを利用する。(c) 通信モードは,トランスポートモードを選択する。そのときの,GRE over IPsecのパケット形式を図7に示す。
 拡大
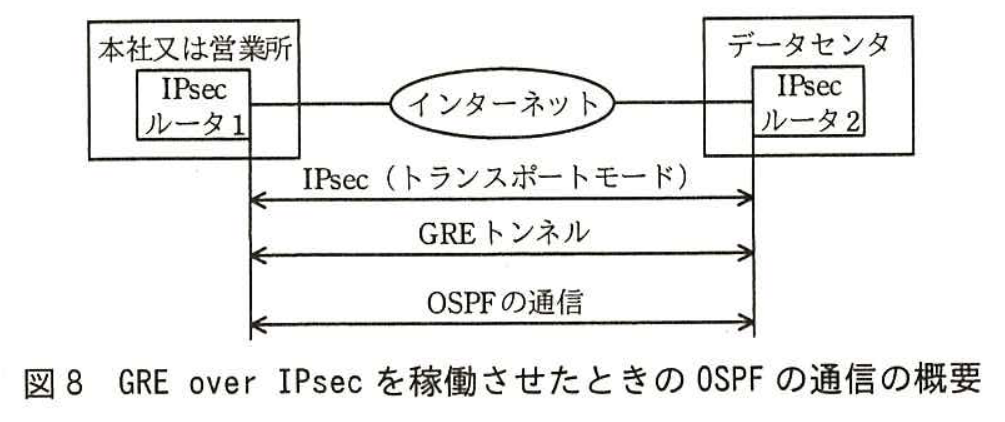
J君は,GRE over IPsecを稼働させたときのOSPFの通信の概要を図8にまとめた。
 拡大
図7に示したように,GRE over IPsecを稼働させるとカプセル化のオーバヘッドが大きくなる。そこで,必要に応じてIPsecルータでMSS(Maximum Segment Size)を適切な値に書き換えるとともに,トンネルインタフェースに適切なMTUの値を設定する。
図8中のIPsecルータには,IPsec,GRE及びOSPFの設定を行う。PCとサーバからインターネットVPN向けに送信されるパケット,及びOSPFによってインターネットVPNに広告されるリンクステート情報には,GREによるカプセル化とIPsecによる暗号化を設定する。
J君は,GRE over IPsecの稼働方法をまとめた後に,WANの設計を行った。
〔WANの設計〕
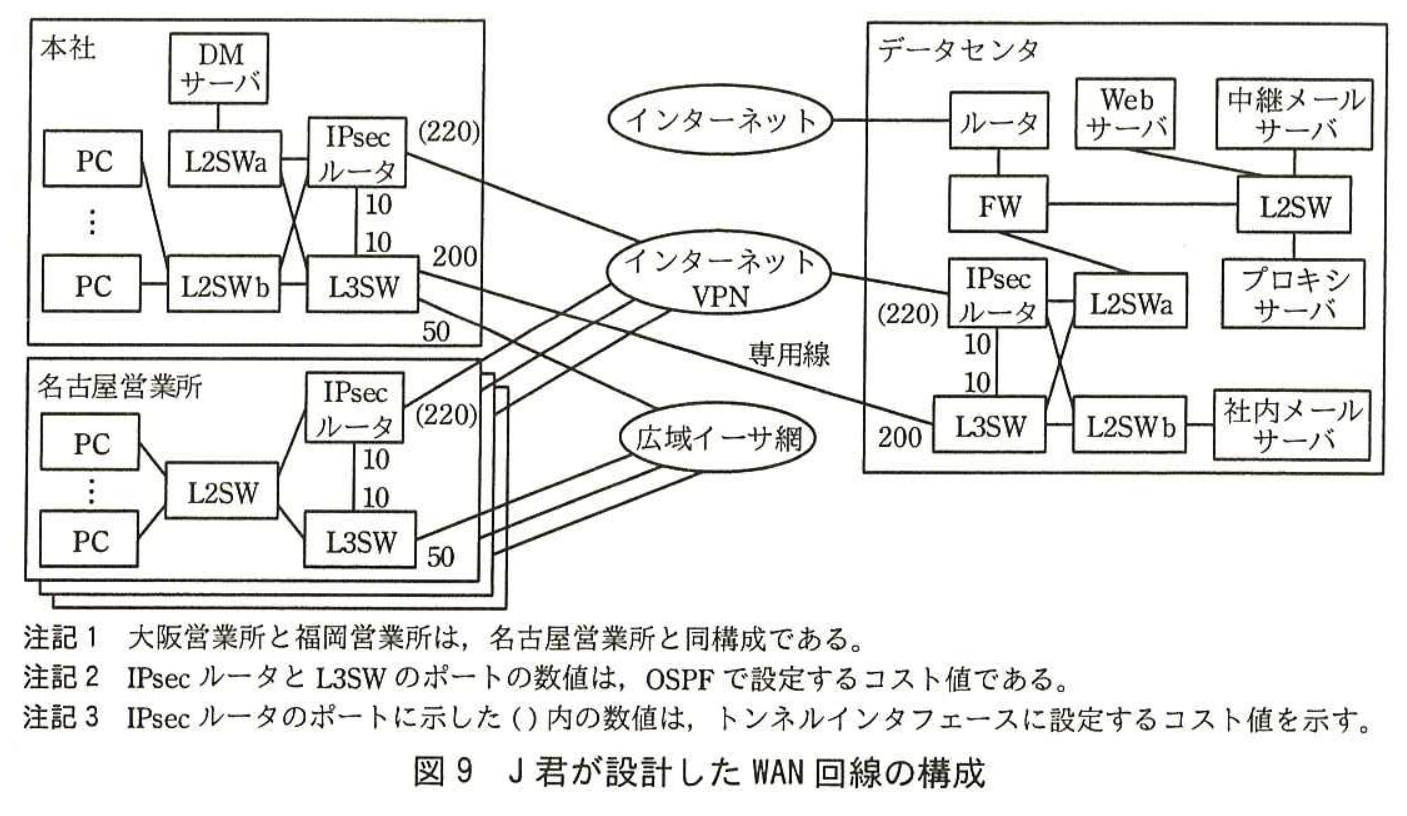
現在使用中の広域イーサ網へのアクセス回線は,継続して使用する。本社とデータセンタ間は,10Mビット/秒の専用線を新たに導入して直接接続する。インターネットVPNのアクセス回線は,営業所に100Mビット/秒,データセンタに1Gビット/秒のものを新たに導入する。本社では,既設のインターネットアクセス回線をインターネットVPNのアクセス回線として転用する。データセンタには,インターネットアクセス用に,1Gビット/秒のアクセス回線を導入する。インターネットに公開されるDMZのサーバのグローバルIPアドレスは,FWの静的NAT機能によって,サーバに設定されているプライベートIPアドレスに変換される。J君が設計したWAN回線の構成を図9に示す。
 拡大
図9中のIPsecルータとL3SWでOSPFを稼働させる。インターネットVPNは,データセンタと本社間,及びデータセンタと営業所間で設定する。
図9中の,本社,営業所及びデータセンタ内のL3SWとIPsecルータ間では,それぞれVRRPを稼働させる。OSPFのリンクステート情報の交換は,L3SWとIPsecルータのWANへのアクセス回線を接続するポートだけでなく,L3SWとIPsecルータを直接接続するポートでも行わせる。このとき,L3SWとIPsecルータのポートには,図中に示したコスト値を設定する。
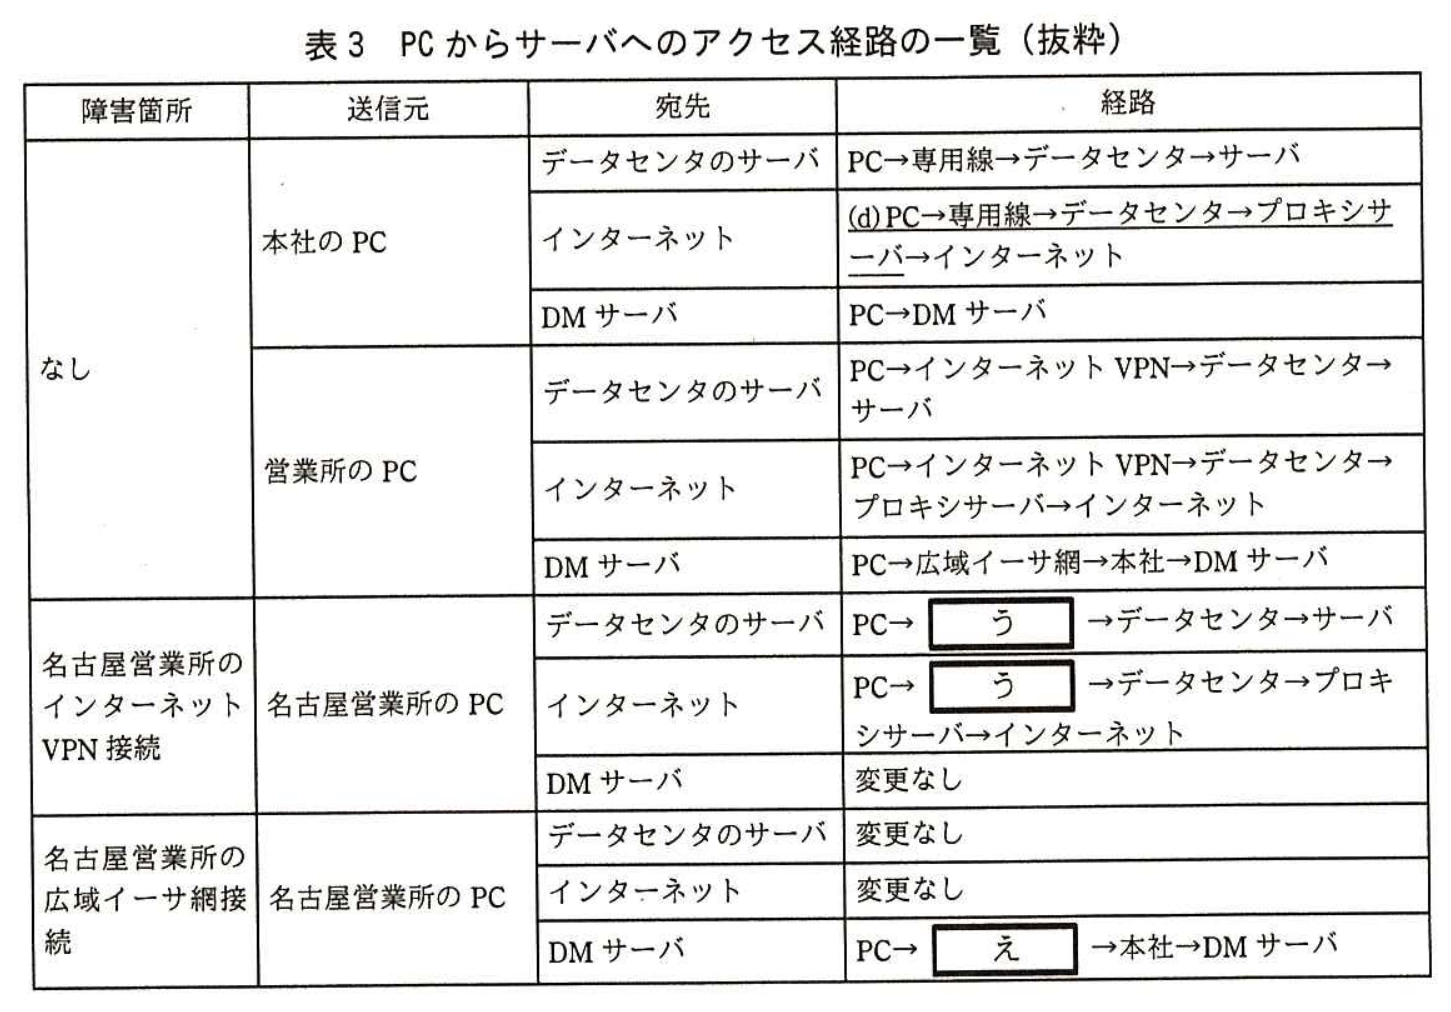
図9に示したWAN回線の構成で,図中のコスト値を設定することによって,営業所のPCからサーバへのアクセスは,広域イーサ網とインターネットVPNを使い分けることができる。PCからサーバへのアクセス経路の一覧を表3に示す。
 拡大
以上の検討を基に,J君はM課長から示された要件を満たすWAN回線の冗長化構成の設計を完了させ,検討結果をN主任に説明した。N主任は,設計内容に問題がないことを確認し,J君とともに検討結果をM課長に報告したところ,設計内容が承認された。
拡大図1 現在のY社のネットワーク構成
拡大図2 IPsecの通信手順
拡大表1 IKEフェーズ1で決定されるパラメータ(抜粋)
拡大表2 IKEフェーズ2で決定されるパラメータ(抜粋)
拡大図3 IPパケットがGREでカプセル化されたときのパケット形式
拡大図4 GRE利用時の通信例
拡大図5 L2TPでカプセル化されたときのパケット形式
拡大図6 L2TP利用時の通信例
拡大図7 GRE over IPsecのパケット形式
拡大図8 GRE over IPsecを稼働させたときのOSPFの通信の概要
拡大図9 J君が設計したWAN回線の構成
拡大表3 PCからサーバへのアクセス経路の一覧(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 [ ア ]記号・選択式
本文中の ア に入れる適切な字句又は数値を答えよ。
※直接入力してください
設問1 [ イ ]記号・選択式
本文中の イ に入れる適切な字句又は数値を答えよ。
※直接入力してください
設問1 [ ウ ]記号・選択式
本文中の ウ に入れる適切な字句又は数値を答えよ。
※直接入力してください
設問1 [ エ ]記号・選択式
本文中の エ に入れる適切な字句又は数値を答えよ。
※直接入力してください
設問1 [ オ ]記号・選択式
本文中の オ に入れる適切な字句又は数値を答えよ。
※直接入力してください
設問2 (1)記号・選択式
〔インターネットVPNの構築技術の検討〕について、表2中のライフタイムの終了時点に、IPsecルータで行われる処理を答えよ。
※直接入力してください
設問2 (2)記述問題
制限字数:40 字以内
〔インターネットVPNの構築技術の検討〕について、表2中の認証方式によって認証できる対象と、その認証内容を、40字以内で述べよ。
0 / 40 文字
設問2 (3)記述問題
制限字数:40 字以内
〔インターネットVPNの構築技術の検討〕について、本文中の下線(a)について、カプセル化できない理由を、“OSPF”及び“リンクステート情報”という字句を用いて、40字以内で述べよ。
0 / 40 文字
設問3 (1)記号・選択式
〔トンネリング技術の調査〕について、図3中の [ あ ] 及び図5中の [ い ] に入れる最大バイト数を、それぞれ答えよ。ここで、ジャンボフレームは使用されないものとする。
※直接入力してください
設問3 (2)記号・選択式
〔トンネリング技術の調査〕について、図4中のPCからサーバへの通信における、図3中のIPヘッダ1とIPヘッダ2の送信元IPアドレス及び宛先IPアドレスを、図4中の字句を用いて、それぞれ答えよ。
※直接入力してください
設問3 (3)記号・選択式
〔トンネリング技術の調査〕について、図6中の①及び②の通信でPCが取得するIPアドレスが格納されるヘッダを、図5中の項目名でそれぞれ答えよ。
※直接入力してください
設問3 (4)記述問題
制限字数:60 字以内
〔トンネリング技術の調査〕について、本文中の下線(b)について、GREを利用する利点を、L2TPを利用する場合と比較して、60字以内で述べよ。
0 / 60 文字
設問4 (1)記述問題
制限字数:20 字以内
〔GRE over IPsecの稼働方法の検討〕について、本文中の下線(c)については、トンネルモードで行う必要がない。その理由を、トンネリングに着目して、20字以内で述べよ。
0 / 20 文字
設問4 (2)記述問題
制限字数:40 字以内
〔GRE over IPsecの稼働方法の検討〕について、図7中のESP認証データ長は、表2中のパラメータで選択された方式によって変化する。その理由を、40字以内で述べよ。
0 / 40 文字
設問4 (3)記号・選択式
〔GRE over IPsecの稼働方法の検討〕について、図7において、暗号化される項目名を全て答えよ。
※直接入力してください
設問5 (1)記号・選択式
〔WANの設計〕について、図9の構成において、図1の構成からサーバをデータセンタに移設するのに伴い、サブネットを再設計して、データセンタに移動するサブネットを全て答えよ。ここで、移動するサブネットのプレフィックス長は16, 20又は24とする。
※直接入力してください
設問5 (2)記述問題
制限字数:30 字以内
〔WANの設計〕について、図9中のデータセンタのIPsecルータ、L3SW、L2SWa及びL2SWbの間でレイヤ2のループを発生させないためには、どのようにサブネットを設計すればよいか。“L2SWa”及び“L2SWb”という字句を用いて、30字以内で述べよ。
0 / 30 文字
設問5 (3)記号・選択式
〔WANの設計〕について、図9において、本社、営業所及びデータセンタで設定する仮想IPアドレスの最少の個数を、それぞれ答えよ。
※直接入力してください
設問5 (4)記述問題
制限字数:60 字以内
〔WANの設計〕について、図9中の名古屋営業所のIPsecルータとL3SWを直接接続する経路が切断されたときの、名古屋営業所のPCから本社及びデータセンタのサーバへのアクセス経路を、“VRRPのマスタルータ”という字句を用いて、60字以内で述べよ。
0 / 60 文字
設問5 (5)記述問題
制限字数:60 字以内
〔WANの設計〕について、表3中の下線(d)について、インターネットVPN経由の経路とならないことを、コスト値を示して、60字以内で述べよ。ここで、PCが接続するVRRPのマスタルータは、L3SWで稼働しているものとする。
0 / 60 文字
設問5 (6)記号・選択式
〔WANの設計〕について、表3中の [ う ]、[ え ] に入れる適切な経路を、表3中の表記に従って全て列挙せよ。
※直接入力してください
午後II長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書徹底攻略 ネットワークスペシャリスト教科書 令和8年度瀬戸 美月 著 / インプレス
NW徹底攻略瀬戸 美月 著 / インプレス
徹底攻略 ネットワークスペシャリスト教科書 令和8年度
💡 推薦ポイント:午後I・午後IIの長文ネットワーク構成事例でどこに着目してパケットの流れや設定不備を読み解くか、実践的な解法プロセスを身につけられます。
¥3,278(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連するネットワークスペシャリスト重要用語解説
本番形式・制限時間付きで演習する
平成28年 秋期 午後II(2問中1問選択・120分)を実戦演習モードで通し解答し、総合採点を受けられます。