情報処理安全確保支援士午後 事例記述令和5年 秋期
午後 問2
問2 セキュリティ対策の見直し
テーマ:セキュリティ対策の見直し
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大M社は,L社の子会社であり,アパレル業を手掛ける従業員100名の会社である。M社のオフィスビルは,人通りの多い都内の大通りに面している。
昨年,M社の従業員が,社内ファイルサーバに保存していた秘密情報の商品デザインファイルをUSBメモリに保存し,競合他社に持ち込むという事件が発生した。この事件を契機として,L社からの指導でセキュリティ対策の見直しを進めている。既に次の三つの見直しを行った。
・USBメモリへのファイル保存を防ぐために,従業員に貸与するノートPC(以下,業務PCという)に情報漏えい対策ソフトを導入し,次のように設定した。
(1) USBメモリなどの外部記憶媒体の接続を禁止する。
(2) ソフトウェアのインストールを除いて,ローカルディスクへのファイルの保存を禁止する。
(3) 会社が許可していないWebメールサービス及びクラウドストレージサービスへの通信を遮断する。
(4) 会社が許可していないソフトウェアのインストールを禁止する。
(5) 電子メール送信時のファイルの添付を禁止する。
・業務用のファイルの保存場所を以前から利用していたクラウドストレージサービス(以下,Bサービスという)の1か所にまとめ,設定を見直した。
・社内ファイルサーバを廃止した。
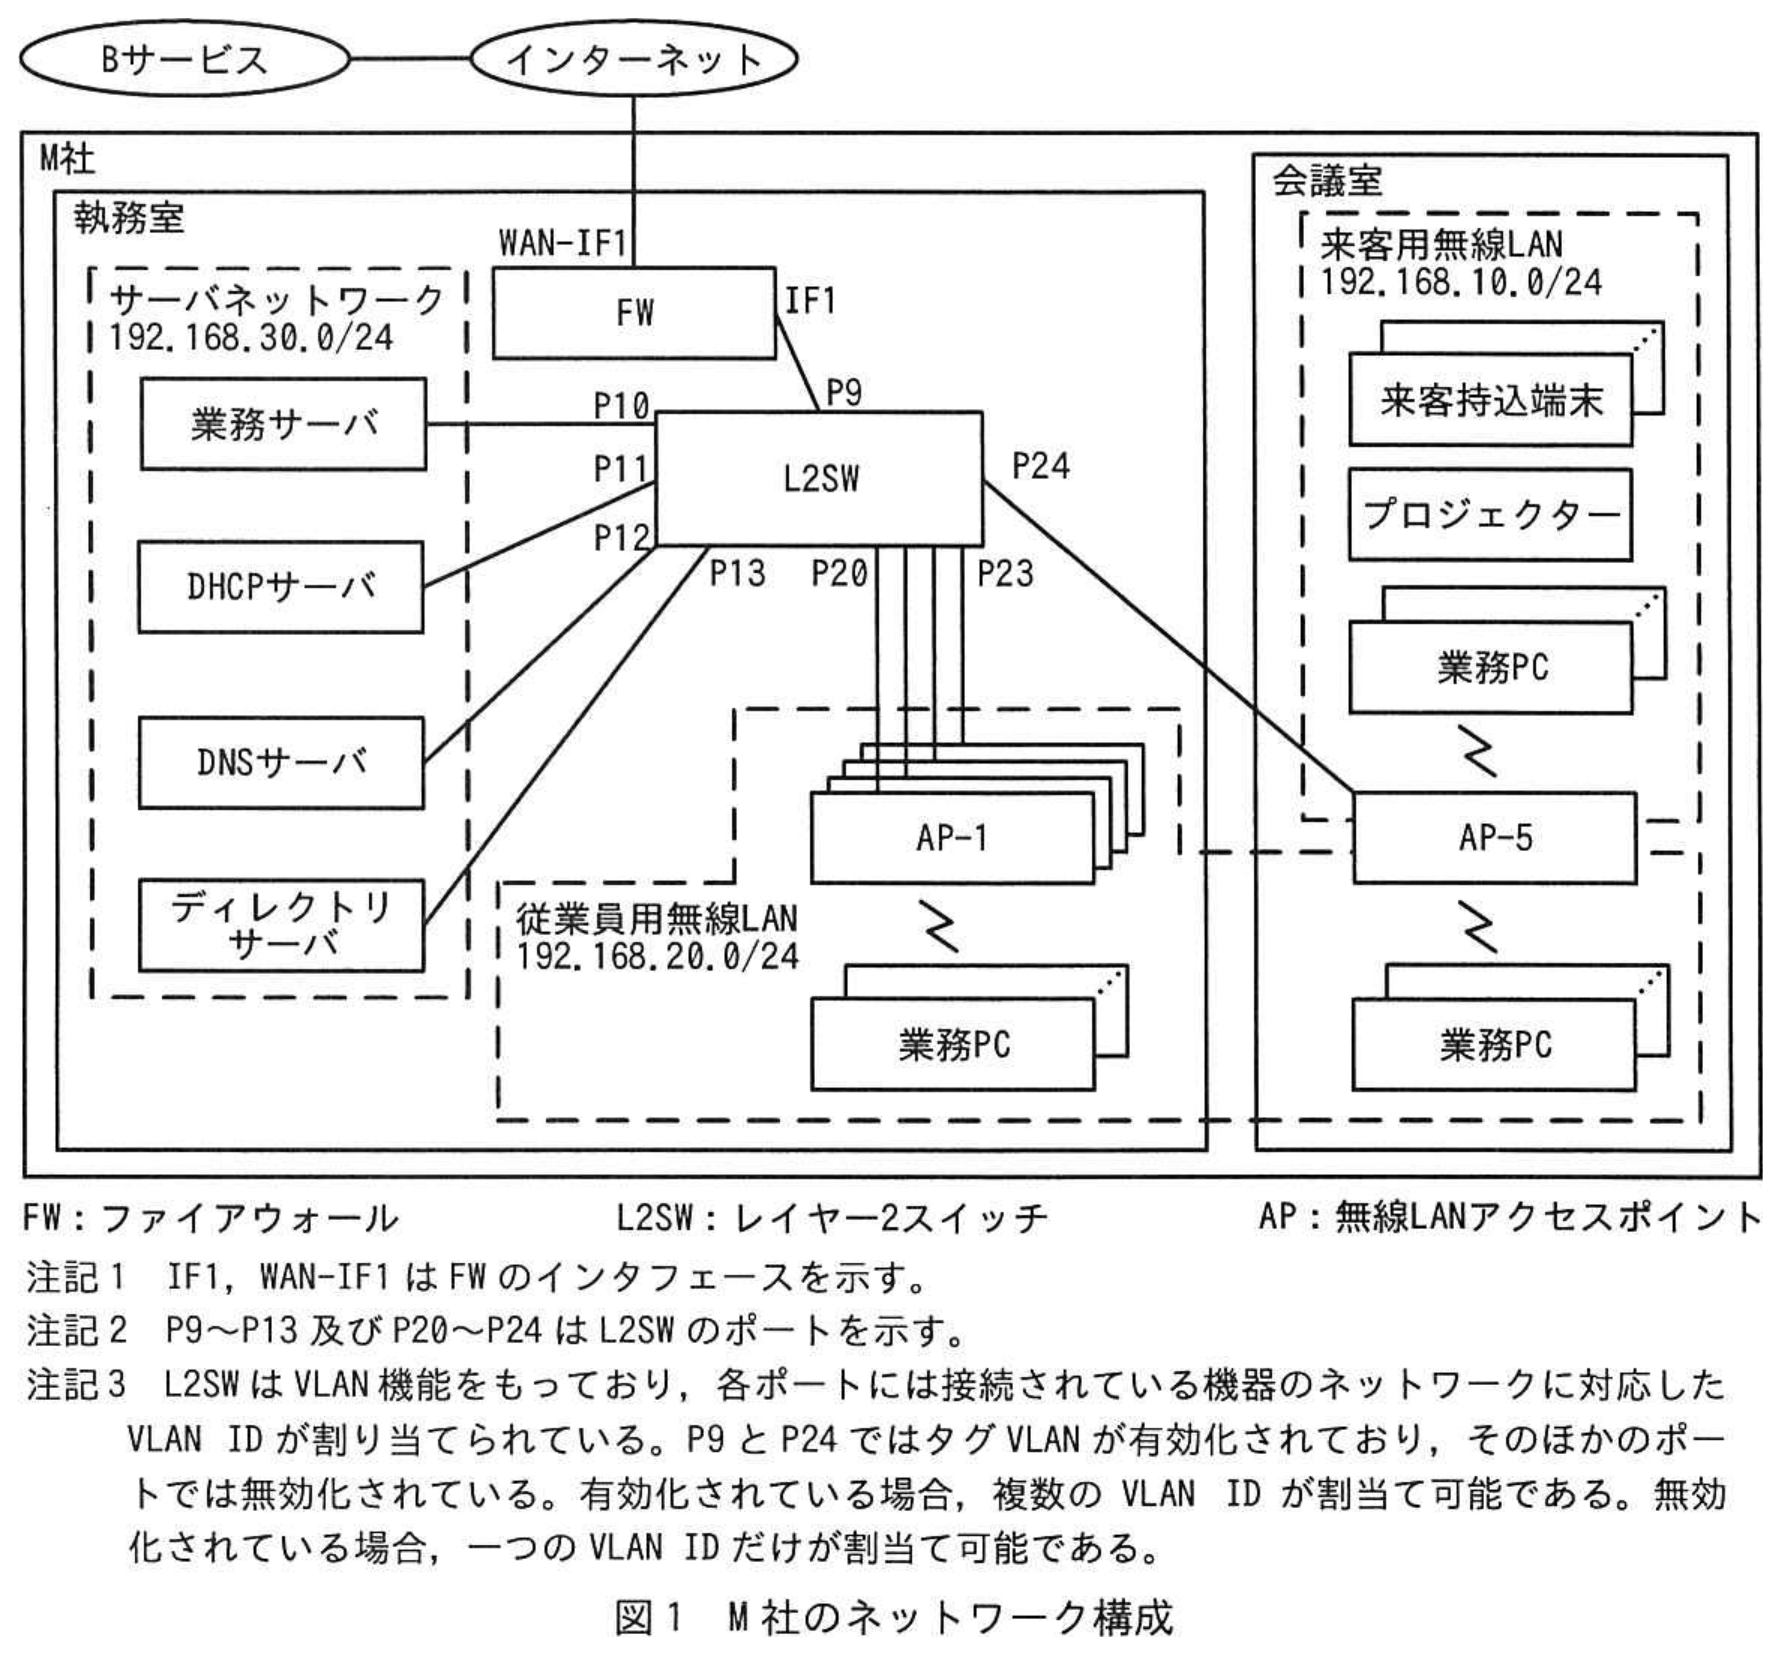
M社のオフィスビルには,執務室と会議室がある。執務室では従業員用無線LANが利用可能であり,会議室では,従業員用無線LANと来客用無線LANの両方が利用可能である。会議室にはプロジェクターが設置されており,来客が持ち込むPC,タブレット及びスマートフォン(以下,これらを併せて来客持込端末という)又は業務PCを来客用無線LANに接続することで利用可能である。
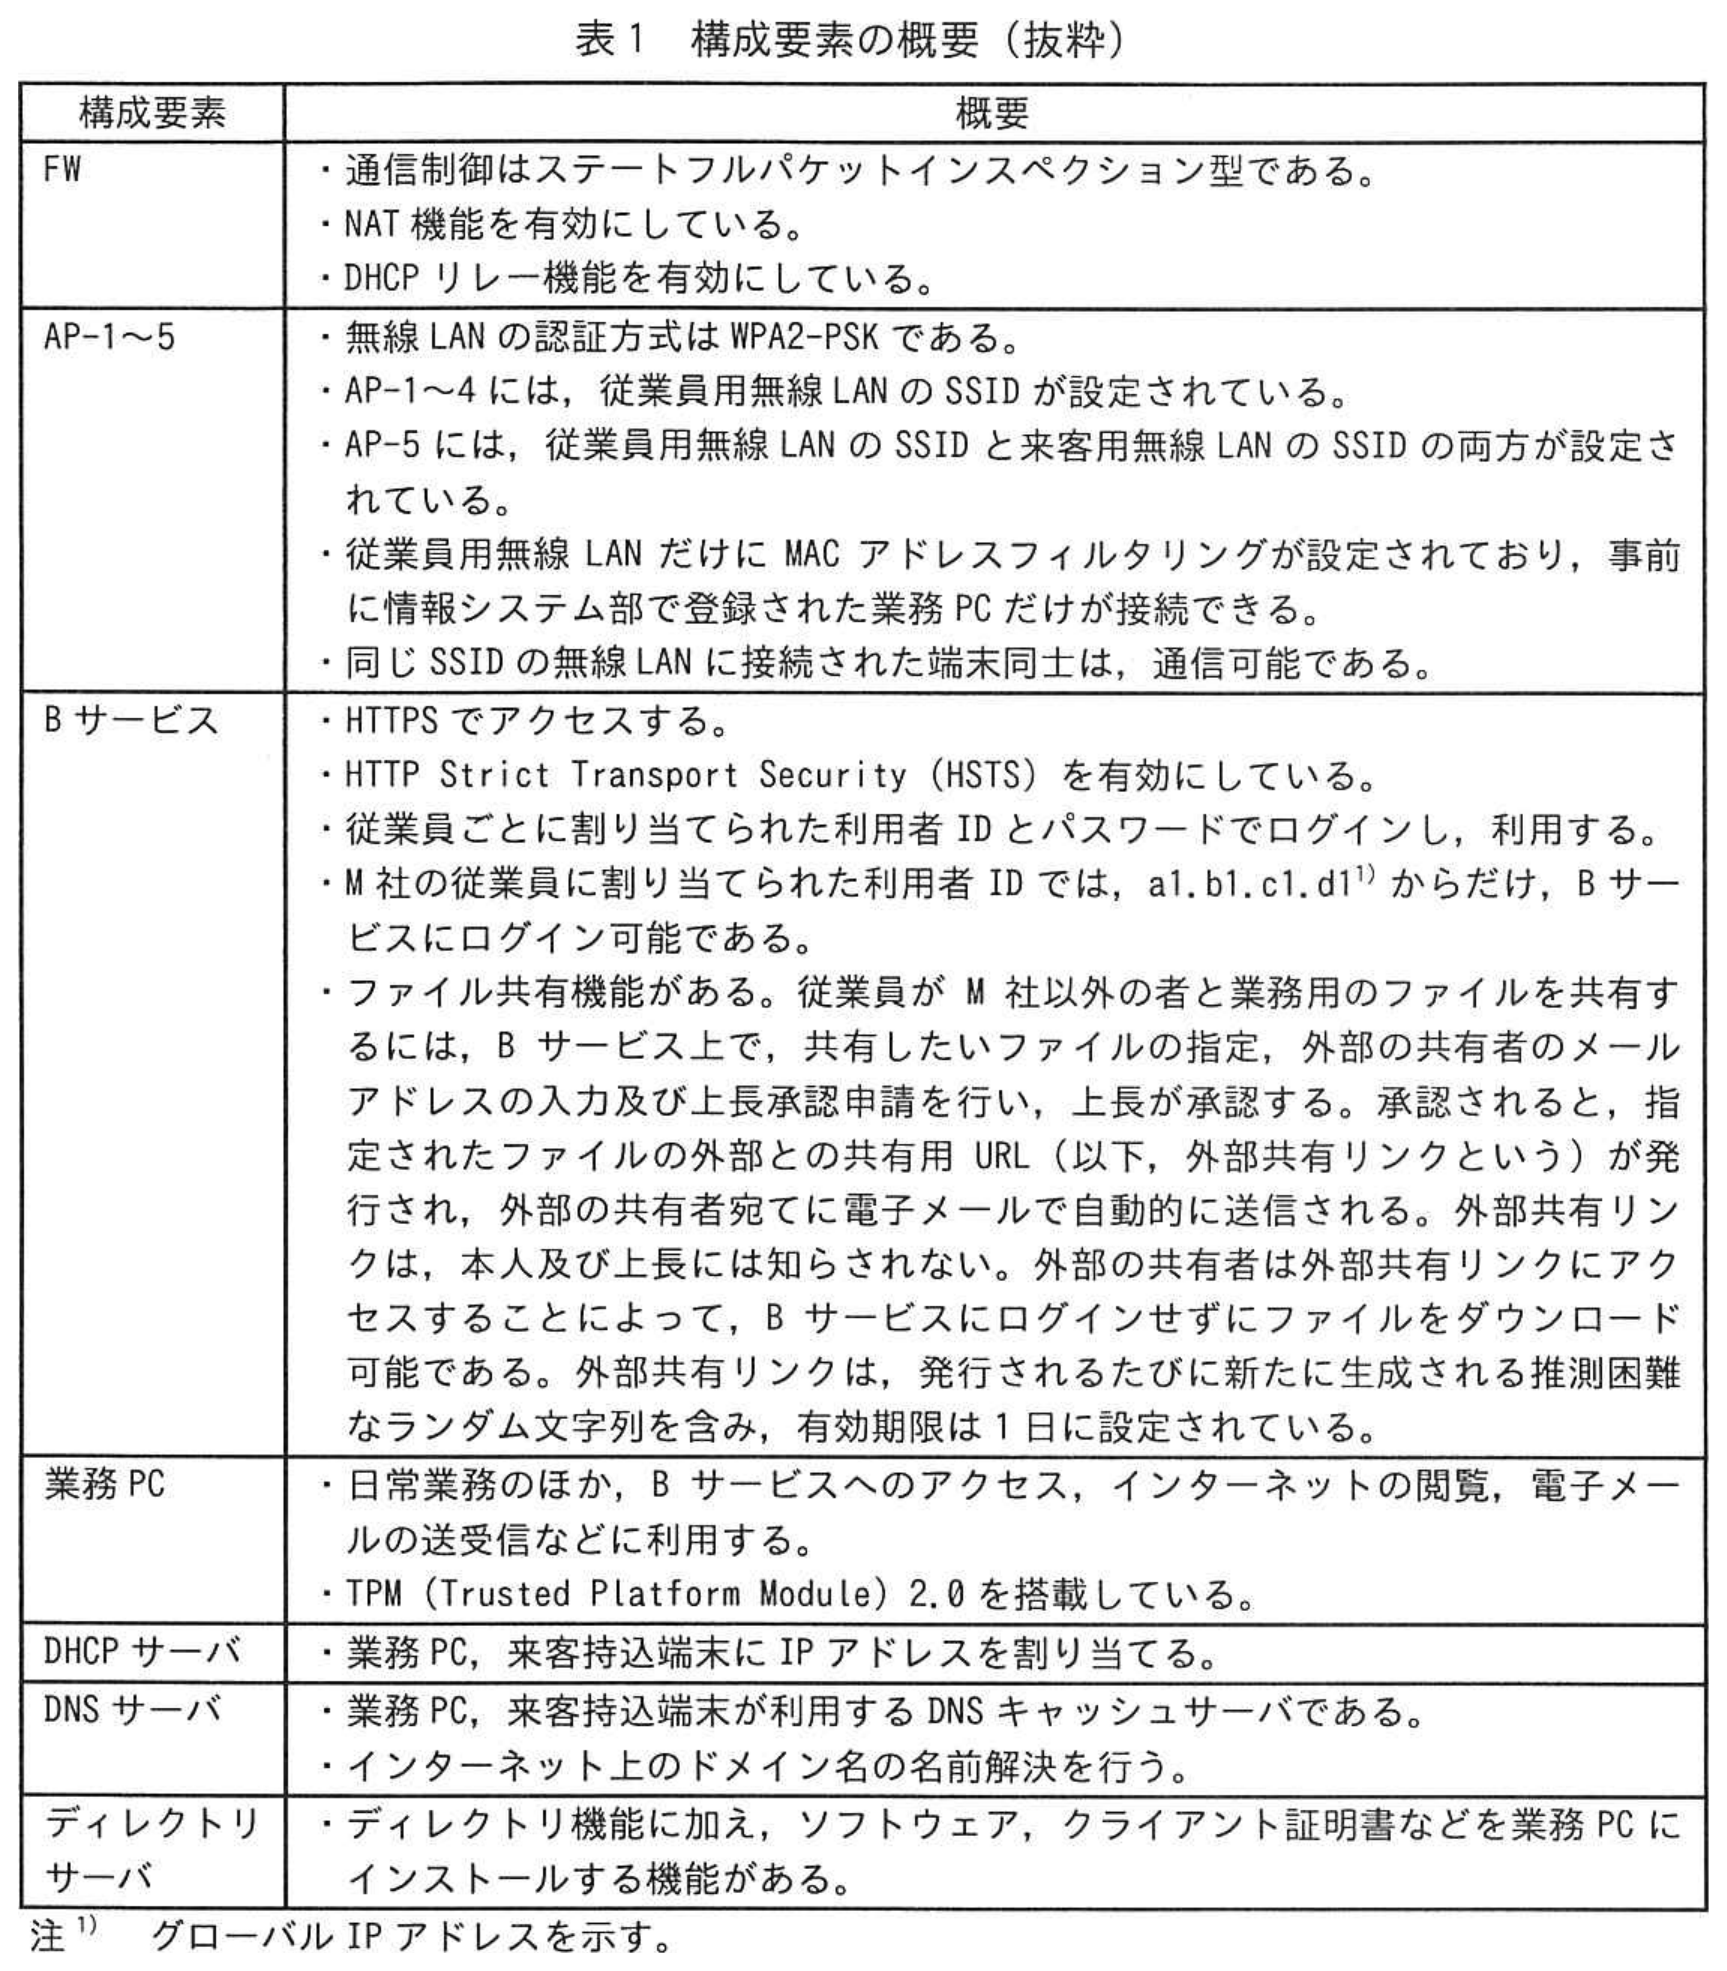
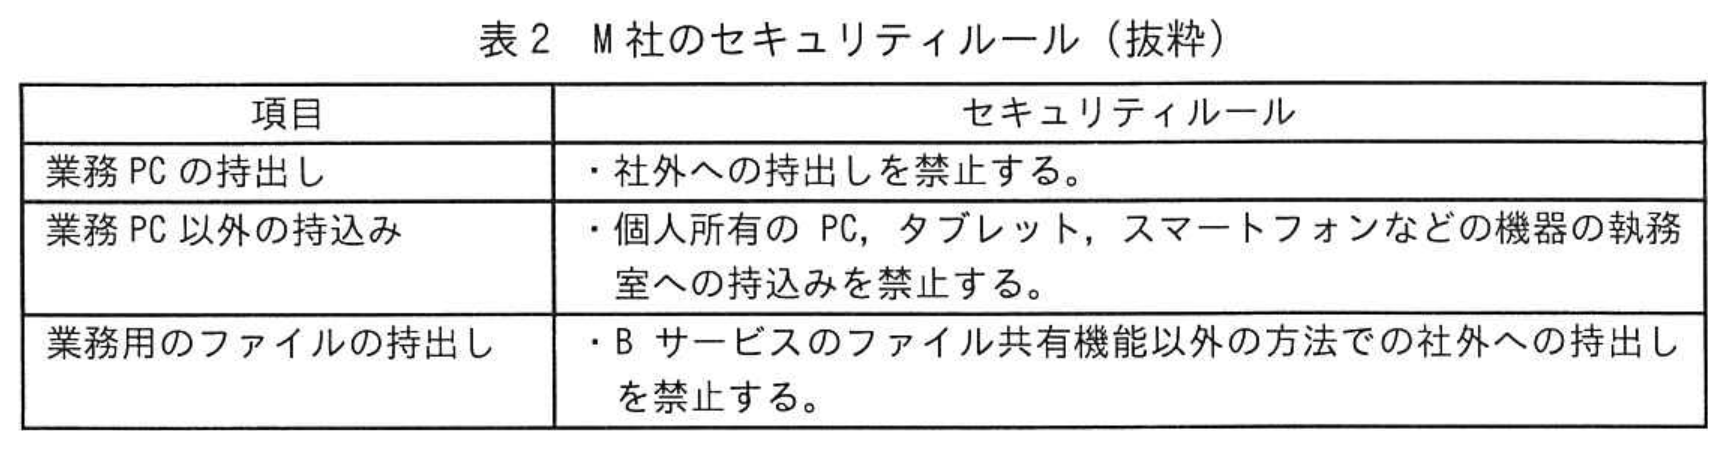
M社のネットワーク構成を図1に,その構成要素の概要を表1に,M社のセキュリティルールを表2に示す。
 拡大
 拡大
 拡大
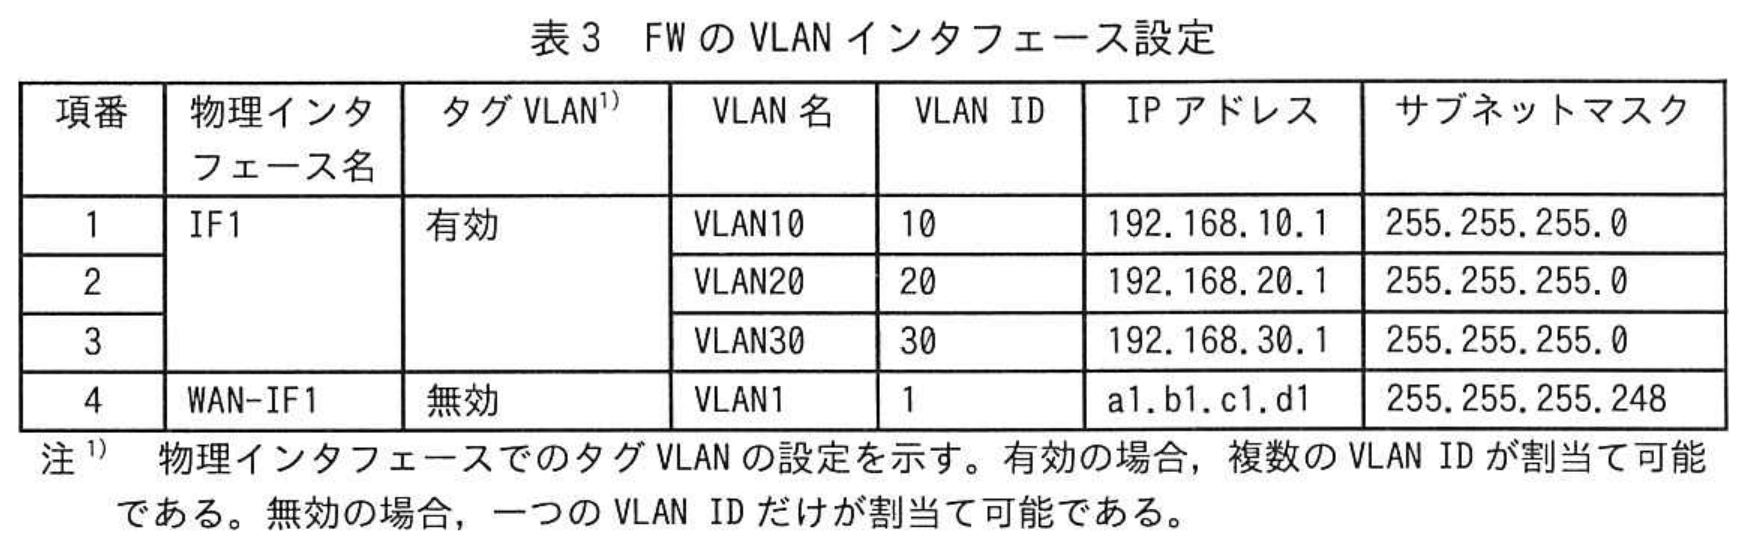
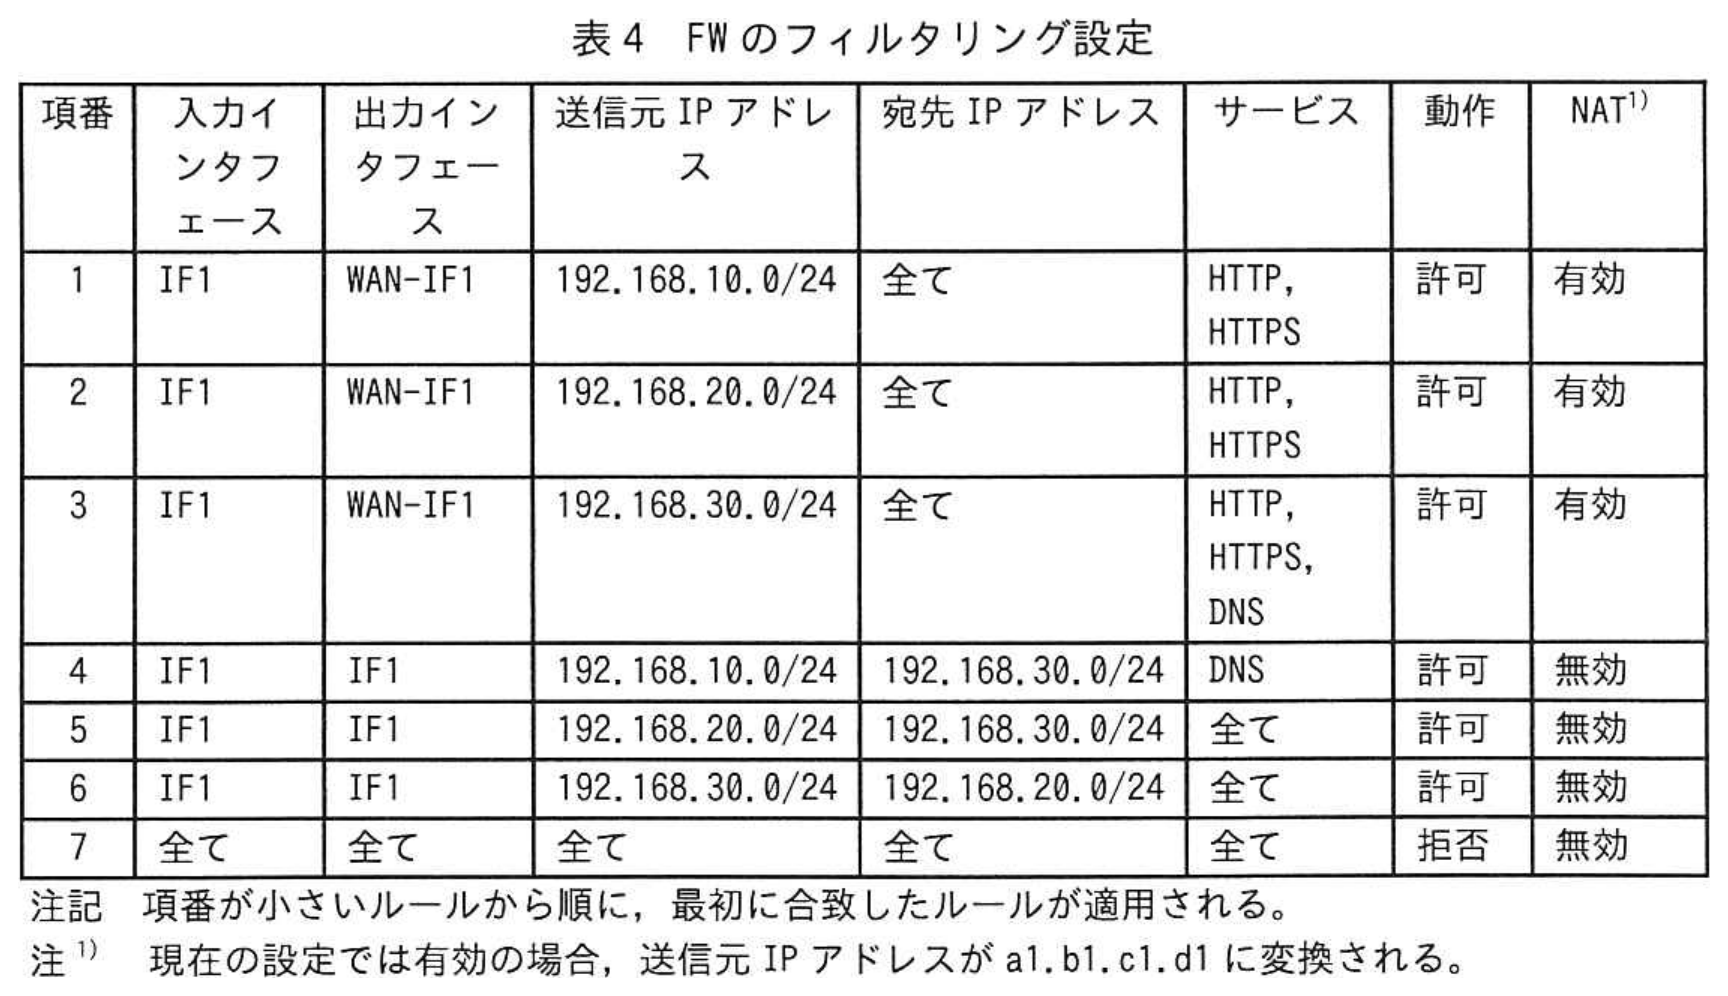
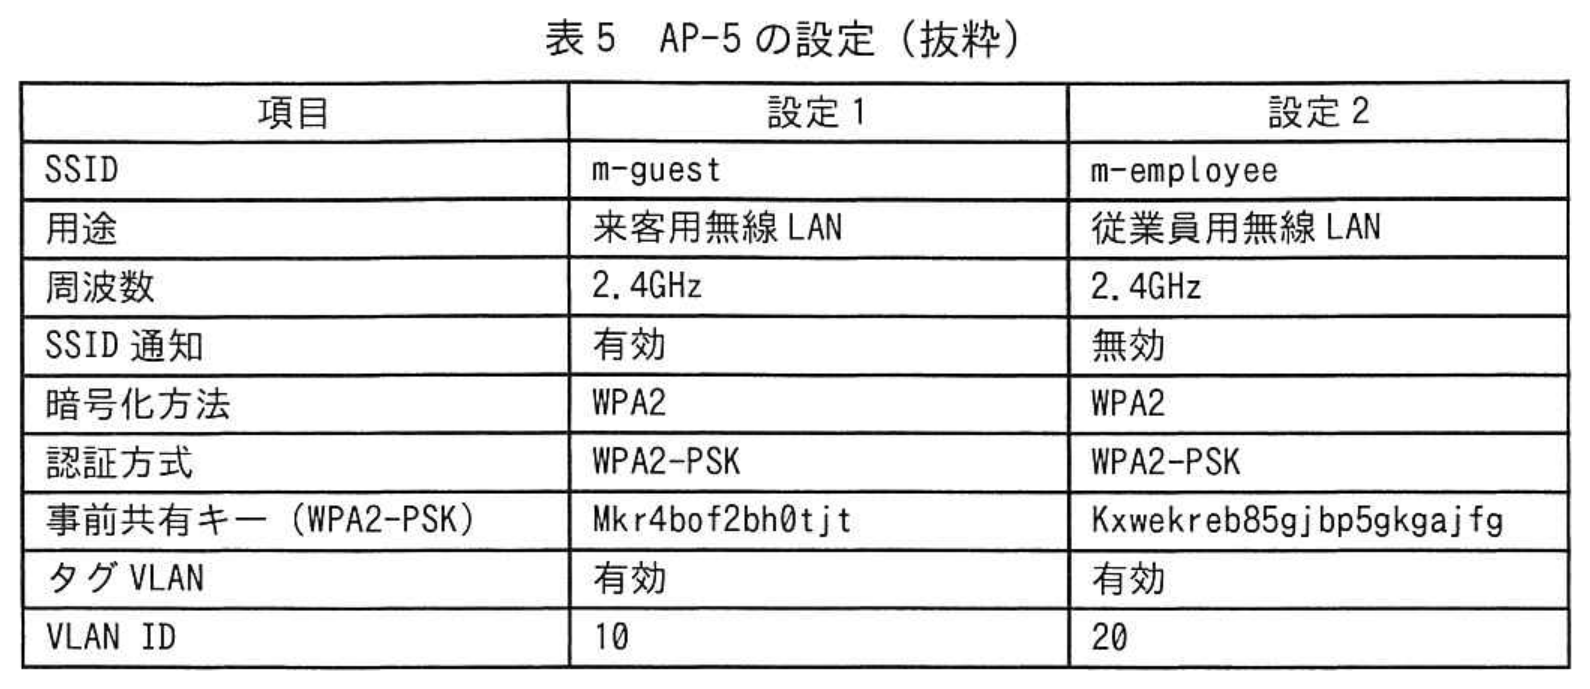
FWのVLANインタフェース設定を表3に,FWのフィルタリング設定を表4に,AP-5の設定を表5に示す。
 拡大
 拡大
 拡大
〔Bサービスからのファイルの持出しについてのセキュリティ対策の確認〕
これまで行った対策の見直しに引き続き,Bサービスからのファイルの持出しのセキュリティ対策について,十分か否かの確認を行うことになった。そこで,情報システム部のYさんが,L社の情報処理安全確保支援士(登録セキスぺ)であるS氏の支援を受けながら,確認することになった。2人は,社外の攻撃者による持出しと従業員による持出しのそれぞれについて,セキュリティ対策を確認することにした。
〔社外の攻撃者によるファイルの持出しについてのセキュリティ対策の確認〕
次は,社外の攻撃者によるBサービスからのファイルの持出しについての,YさんとS氏の会話である。
Yさん:来客用無線LANを利用したことのある来客者が,攻撃者としてM社の近くから来客用無線LANに接続し,Bサービスにアクセスするということが考えられないでしょうか。
S氏:それは考えられます。しかし,Bサービスにログインするには a と b が必要です。
Yさん:来客用無線LANのAPと同じ設定の偽のAP(以下,偽APという),及びBサービスと同じURLの偽のサイト(以下,偽サイトという)を用意し,DNSの設定を細工して, a と b を盗む方法はどうでしょうか。攻撃者が偽APをM社の近くに用意した場合に,M社の従業員が業務PCを偽APに誤って接続してBサービスにアクセスしようとすると,偽サイトにアクセスすることになり,ログインしてしまうことがあるかもしれません。
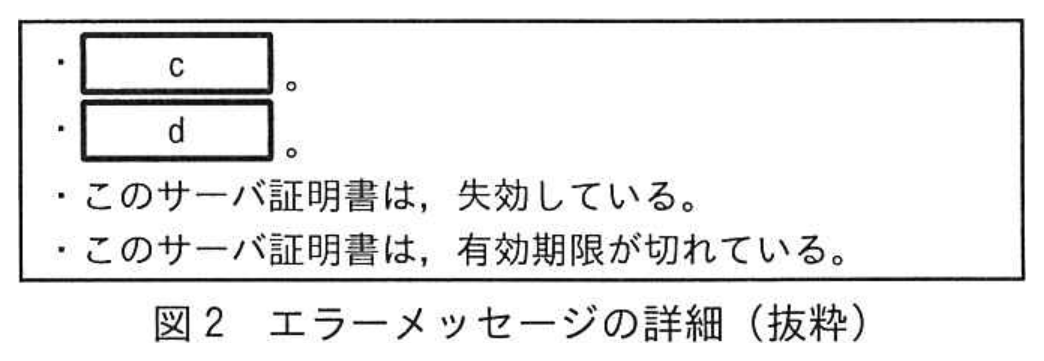
S氏:従業員がHTTPSで偽サイトにアクセスしようとすると,安全な接続ではないという旨のエラーメッセージとともに,偽サイトに使用されたサーバ証明書に応じて,図2に示すエラーメッセージの詳細の一つ以上がWebブラウザに表示されます。従業員は正規のサイトでないことに気付けるので,ログインしてしまうことはないと考えられます。
 拡大
Yさん:なるほど,理解しました。しかし,偽APに接続した状態で,従業員がWebブラウザにBサービスのURLを入力する際に,誤って“http://”と入力してBサービスにアクセスしようとした場合,エラーメッセージが表示されないのではないでしょうか。
S氏:大丈夫です。HSTSを有効にしてあるので,その場合でも,①先ほどと同じエラーメッセージが表示されます。
〔従業員によるファイルの持出しについてのセキュリティ対策の確認〕
次は,従業員によるBサービスからのファイルの持出しについての,S氏とYさんとの会話である。
S氏:ファイル共有機能では,上長はちゃんと宛先のメールアドレスとファイルを確認してから承認を行っていますか。
Yさん:確認できていない上長もいるようです。
S氏:そうすると,従業員は,②ファイル共有機能を悪用すれば,M社外からBサービスにあるファイルをダウンロード可能ですね。
Yさん:確かにそうです。
S氏:ところで,会議室には個人所有PCは持ち込めるのでしょうか。
Yさん:会議室への持込みは禁止していないので,持ち込めます。
S氏:そうだとすると,次の方法1と方法2のいずれかの方法を使って,Bサービスからファイルの持出しが可能ですね。
方法1:個人所有PCの無線LANインタフェースの e を業務PCの無線LANインタフェースの e に変更した上で,個人所有PCを従業員用無線LANに接続し,Bサービスからファイルをダウンロードし,個人所有PCごと持ち出す。
方法2:個人所有PCを来客用無線LANに接続し,Bサービスからファイルをダウンロードし,個人所有PCごと持ち出す。
〔方法1と方法2についての対策の検討〕
方法1への対策については,従業員用無線LANの認証方式としてEAP-TLSを選択し,③認証サーバを用意することにした。
次は,必要となるクライアント証明書についてのS氏とYさんの会話である。
S氏:クライアント証明書とそれに対応する f は,どのようにしますか。
Yさん:クライアント証明書は,CAサーバを新設して発行することにし,従業員が自身の業務PCにインストールするのではなく,ディレクトリサーバの機能で業務PCに格納します。 f は g しておくために業務PCのTPMに格納し,保護します。
S氏:④その格納方法であれば問題ないと思います。
方法2への対策については,次の二つの案を検討した。
・⑤FWのNATの設定を変更する。
・無線LANサービスであるDサービスを利用する。
検討の結果,Dサービスを次のとおり利用することにした。
・会議室に,Dサービスから貸与された無線LANルータ(以下,Dルータという)を設置する。
・Dルータでは,DHCPサーバ機能及びDNSキャッシュサーバ機能を有効にする。
・来客持込端末は,M社のネットワークを経由せずに,Dルータに搭載されているSIMを用いてDサービスを利用し,インターネットに接続する。
今まで必要だった,来客持込端末からDHCPサーバと h サーバへの通信は,不要になる。さらに,表5について不要になった設定を削除するとともに,⑥表3及び表4についても,不要になった設定を全て削除する。また,プロジェクターについては,来客用無線LANを利用せず,HDMIケーブルで接続する方法に変更する。
YさんとS氏は,ほかにも必要な対策を検討し,これらの対策と併せて実施した。
拡大図1 M社のネットワーク構成
拡大表1 構成要素の概要(抜粋)
拡大表2 M社のセキュリティルール(抜粋)
拡大表3 FWのVLANインタフェース設定
拡大表4 FWのフィルタリング設定
拡大表5 AP-5の設定(抜粋)
拡大図2 エラーメッセージの詳細(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記号・選択式
〔社外の攻撃者によるファイルの持出しについてのセキュリティ対策の確認〕について答えよ。
本文中の a,b に入れる適切な字句を答えよ。
本文中の a,b に入れる適切な字句を答えよ。
※直接入力してください
設問1 (2)記述問題
制限字数:40 字以内
〔社外の攻撃者によるファイルの持出しについてのセキュリティ対策の確認〕について答えよ。
図2中の c,d に入れる適切な字句を,それぞれ40字以内で答えよ。
図2中の c,d に入れる適切な字句を,それぞれ40字以内で答えよ。
0 / 40 文字
設問1 (3)記述問題
制限字数:60 字以内
〔社外の攻撃者によるファイルの持出しについてのセキュリティ対策の確認〕について答えよ。
本文中の下線①について,エラーメッセージが表示される直前までのWebブラウザの動きを,60字以内で答えよ。
本文中の下線①について,エラーメッセージが表示される直前までのWebブラウザの動きを,60字以内で答えよ。
0 / 60 文字
設問2 (1)記述問題
制限字数:40 字以内
〔従業員によるファイルの持出しについてのセキュリティ対策の確認〕について答えよ。
本文中の下線②について,M社外からファイルをダウンロード可能にするためのファイル共有機能の悪用方法を,40字以内で具体的に答えよ。
本文中の下線②について,M社外からファイルをダウンロード可能にするためのファイル共有機能の悪用方法を,40字以内で具体的に答えよ。
0 / 40 文字
設問2 (2)記号・選択式
〔従業員によるファイルの持出しについてのセキュリティ対策の確認〕について答えよ。
本文中の e に入れる適切な字句を答えよ。
本文中の e に入れる適切な字句を答えよ。
※直接入力してください
設問3 (1)記号・選択式
〔方法1と方法2についての対策の検討〕について答えよ。
本文中の下線③について,認証サーバがEAPで使うUDP上のプロトコルを答えよ。
本文中の下線③について,認証サーバがEAPで使うUDP上のプロトコルを答えよ。
※直接入力してください
設問3 (2)記号・選択式
〔方法1と方法2についての対策の検討〕について答えよ。
本文中の f に入れる適切な字句を答えよ。
本文中の f に入れる適切な字句を答えよ。
※直接入力してください
設問3 (3)記述問題
制限字数:20 字以内
〔方法1と方法2についての対策の検討〕について答えよ。
本文中の g に入れる適切な字句を,20字以内で答えよ。
本文中の g に入れる適切な字句を,20字以内で答えよ。
0 / 20 文字
設問3 (4)記述問題
制限字数:40 字以内
〔方法1と方法2についての対策の検討〕について答えよ。
本文中の下線④について,その理由を,40字以内で答えよ。
本文中の下線④について,その理由を,40字以内で答えよ。
0 / 40 文字
設問3 (5)記述問題
制限字数:70 字以内
〔方法1と方法2についての対策の検討〕について答えよ。
本文中の下線⑤について,変更内容を,70字以内で答えよ。
本文中の下線⑤について,変更内容を,70字以内で答えよ。
0 / 70 文字
設問3 (6)記号・選択式
〔方法1と方法2についての対策の検討〕について答えよ。
本文中の h に入れる適切な字句を答えよ。
本文中の h に入れる適切な字句を答えよ。
※直接入力してください
設問3 (7)記号・選択式
〔方法1と方法2についての対策の検討〕について答えよ。
本文中の下線⑥について,表3及び表4の削除すべき項番を,それぞれ全て答えよ。
本文中の下線⑥について,表3及び表4の削除すべき項番を,それぞれ全て答えよ。
※直接入力してください
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和5年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。