ネットワークスペシャリスト午後II 総合事例記述令和4年 春期
午後II 問1
問1 テレワーク環境の構築とネットワーク冗長化に関する設計
テーマ:テレワーク環境の構築とネットワーク冗長化
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大問1 テレワーク環境の導入に関する次の記述を読んで,設問1〜5に答えよ。
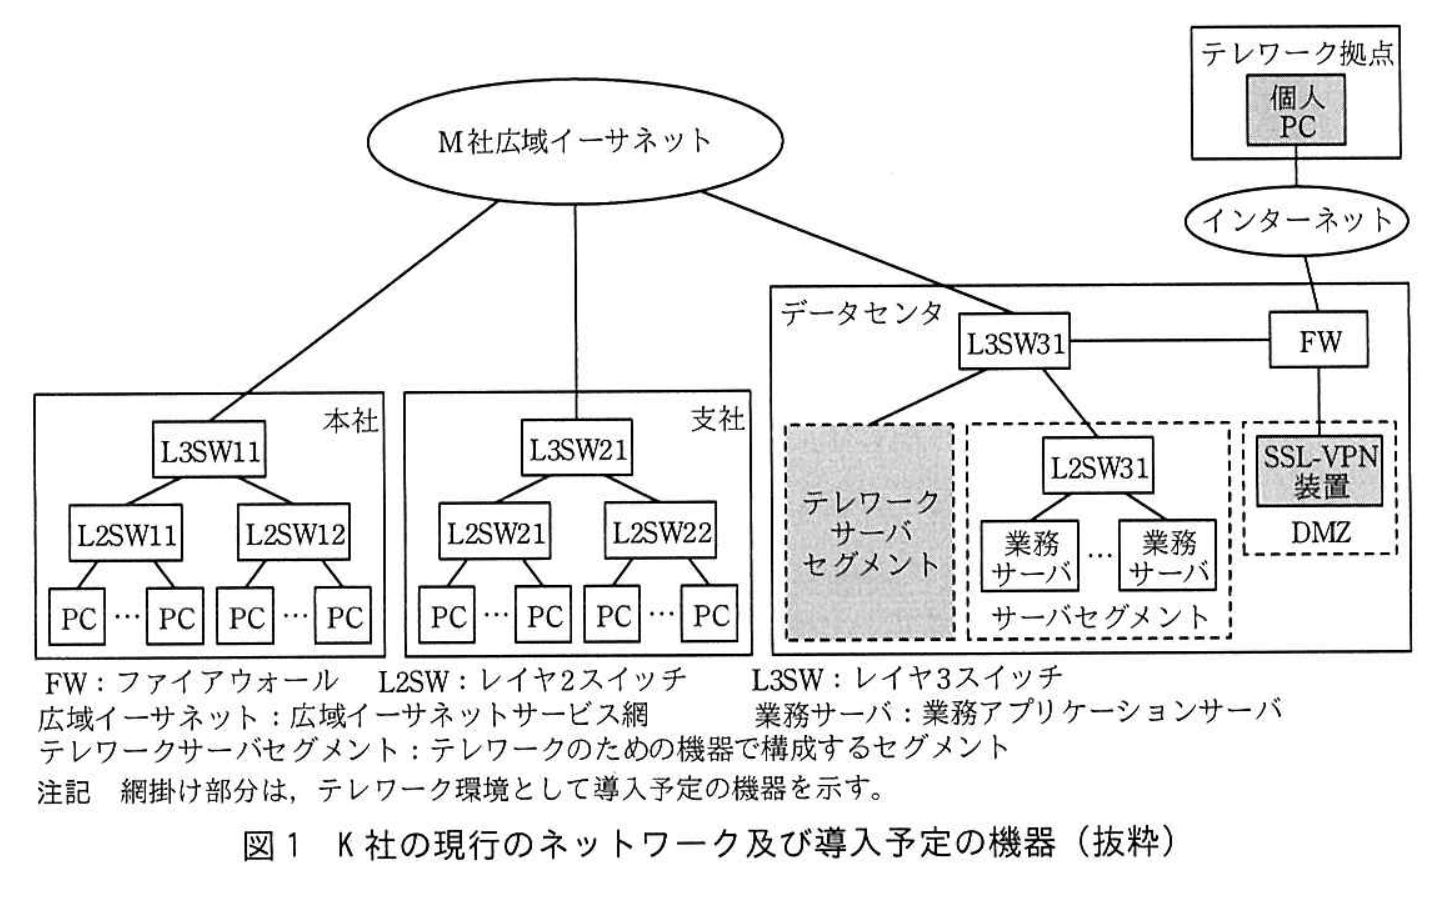
K社は,東京に本社を構える中堅の製造業者である。東京の本社のほかに,大阪の支社,及び関東圏内のデータセンタがある。このたびK社では,テレワーク環境を導入し,K社社員が自宅などをテレワーク拠点として,個人所有のPC(以下,個人PCという)を利用して業務を行う方針を立てた。また,業務の重要性から,ネットワークの冗長化を行うことにした。これらの要件に対応するために,情報システム部のP主任が任命された。K社の現行のネットワーク及び導入予定の機器を図1に示す。
 拡大
〔現行のネットワーク構成〕
図1の概要を次に示す。
・本社,支社,データセンタはM社の広域イーサネットで接続されている。
・サーバセグメントに設置された業務サーバに,社内のPCからアクセスして各種業務を行っている。
・FWは,社内からインターネットへのアクセスのためにアドレス変換(NAPT)を行っている。
・FWでDMZを構成し,DMZにはグローバルIPアドレスが割り当てられている。
・DMZ以外の社内の全てのセグメントは,プライベートIPアドレスが割り当てられている。
・経路制御の方式は,OSPFが用いられている。
・本社のネットワークアドレスには,172.16.1.0/24を割り当てている。
・支社のネットワークアドレスには,172.16.2.0/24を割り当てている。
・データセンタのネットワークアドレスには,172.17.0.0/16を割り当てている。
〔テレワーク環境導入方針〕
P主任は,テレワーク環境構築に当たって,導入方針を次のように定め,技術検討を進めることにした。
・テレワーク拠点の個人PCには業務上のデータを一切置かない運用とするために,仮想デスクトップ基盤(以下,VDIという)の技術を採用する。
・データセンタのテレワークサーバセグメントにVDIサーバを導入する。VDIサーバでは,個人ごとの仮想化されたPC(以下,仮想PCという)を稼働させ,個人PCから遠隔で仮想PCを利用可能にする。
・個人PCには,仮想PCの画面を操作するソフトウェア(以下,VDIクライアントという)を導入する。
・仮想PCから,業務サーバへアクセスして業務を行う。社内のPCからは直接業務サーバへアクセスできるので,社内のPCから仮想PCは利用しない。
・DMZにSSL-VPN装置を導入して,テレワーク拠点の個人PCからデータセンタのテレワークサーバセグメントへのアクセスを実現する。
・情報セキュリティの観点から,SSL-VPNアクセスのための認証は,個人ごとに事前に発行したクライアント証明書を用いて行う。
・SSL-VPN装置は,個人PCからの接続時の認証に応じて適切な仮想PCを特定する。そして,個人PCからその仮想PCへのVDIの通信を中継する。このような機能をもつSSL-VPN装置を選定する。
・テレワークを行う利用者は最大200人とする。
〔SSL-VPN技術調査とテレワーク環境への適用〕
P主任は,テレワーク拠点からインターネットを介した社内へのアクセスを想定して,SSL-VPNの技術について調査を行い,結果を次のようにまとめた。
・SSL-VPNは,TLSプロトコルを利用したVPN技術である。
・TLSプロトコルは,HTTPS(HTTP over TLS)通信で用いられる暗号化プロトコルであり,インターネットのような公開ネットワーク上などで安全な通信を可能にする。
・TLSプロトコルのセキュリティ機能は,暗号化,通信相手の認証,及び ア である。
・SSL-VPNは,リバースプロキシ方式,ポートフォワーディング方式, イ 方式の3方式がある。
・リバースプロキシ方式のSSL-VPNは,インターネットからアクセスできない社内のWebアプリケーションへのアクセスを可能にする。
・ポートフォワーディング方式のSSL-VPNは,社内のノードに対してTCP又はUDPの任意の ウ へのアクセスを可能にする。
・ イ 方式のSSL-VPNは,動的にポート番号が変わるアプリケーションプログラムでも社内のノードへのアクセスを可能にする。
・リバースプロキシ方式以外のSSL-VPNを利用するためには,SSL-VPN接続を開始するテレワーク拠点のPCに,SSL-VPN接続を行うためのクライアントソフトウェアモジュール(以下,SSL-VPNクライアントという)が必要である。
・TLSプロトコルは,複数のバージョンが存在するが,TLS1.3はTLS1.2よりも安全性が高められている。一例を挙げると,TLS1.3ではAEAD(Authenticated Encryption with Associated Data)暗号利用モードの利用が必須となっており,①セキュリティに関する二つの処理が同時に行われる。
・TLSプロトコルで用いられる電子証明書の形式は,X.509によって定められている。
・認証局(以下,CAという)によって発行された電子証明書には,②証明対象を識別する情報,有効期限, エ 鍵,シリアル番号,CAのデジタル署名といった情報が含まれる。
P主任は,SSL-VPNの技術調査結果を踏まえ,テレワーク環境への適用を次のとおり定めた。
・SSL-VPNクライアント,クライアント証明書,及びVDIクライアントを,あらかじめ個人PCに導入する。
・SSL-VPN装置へのアクセスポートは,TCPの443番ポートとする。
・SSL-VPN装置で利用するTLSプロトコルのバージョンは,TLS1.3を用い,それ以外のバージョンが使われないようにする。
・仮想PCへのアクセスのプロトコルはRDPとし,TCPの3389番ポートを利用する。
・SSL-VPN装置がRDPだけで利用されることを踏まえ,SSL-VPNの接続方式は オ 方式とする。
〔SSL-VPNクライアント認証方式の検討〕
P主任は,個人PCからSSL-VPN装置に接続する際のクライアント認証の利用について整理した。
・個人PCからSSL-VPN装置に接続を行う時に利用者のクライアント証明書がSSL-VPN装置に送られ,③SSL-VPN装置はクライアント証明書を基にして接続元の身元特定を行う。K社においては,社員番号を利用者IDとしてクライアント証明書に含めることにする。
・TLSプロトコルのネゴシエーション中に,④クライアント証明書がSSL-VPN装置に送信され,SSL-VPN装置で検証される。
・⑤SSL-VPN装置からサーバ証明書が個人PCに送られ,個人PCで検証される。
TLSプロトコルにおける鍵交換の方式には,クライアント側でランダムなプリマスタシークレットを生成して,サーバのRSA エ 鍵で暗号化してサーバに送付することで共通鍵の共有を実現する,RSA鍵交換方式がある。また,Diffie-Hellmanアルゴリズムを利用する鍵交換方式で,DH公開鍵を静的に用いる方式もある。これらの方式は,⑥秘密鍵が漏えいしてしまったときに不正に復号されてしまう通信のデータの範囲が大きいという問題があり,TLS1.3以降では利用できなくなっている。TLS1.3で規定されている鍵交換方式は, カ ,ECDHE,PSKの3方式である。
さらにP主任は,クライアント証明書の発行に関して次のように検討した。
・クライアント証明書の発行に必要なCAを自社で構築して運用するのは手間が掛かるので,セキュリティ会社であるS社がSaaSとして提供する第三者認証局サービス(以下,CAサービスという)を利用する。
・新しいクライアント証明書が必要なときは,利用者の公開鍵と秘密鍵を生成し,公開鍵から証明書署名要求(CSR)を作成して,CAサービスへ提出する。CAサービスは,クライアント証明書を発行してよいかどうかをK社の管理者に確認するとともに,⑦CSRの署名を検証して,クライアント証明書を発行する。
・クライアント証明書の失効が必要なときは,S社のCAサービスによって証明書失効手続を行うことによって,CAの証明書失効リストが更新される。証明書失効リストは,失効した日時と⑧クライアント証明書を一意に示す情報のリストになっている。
〔テレワーク環境構成の検討〕
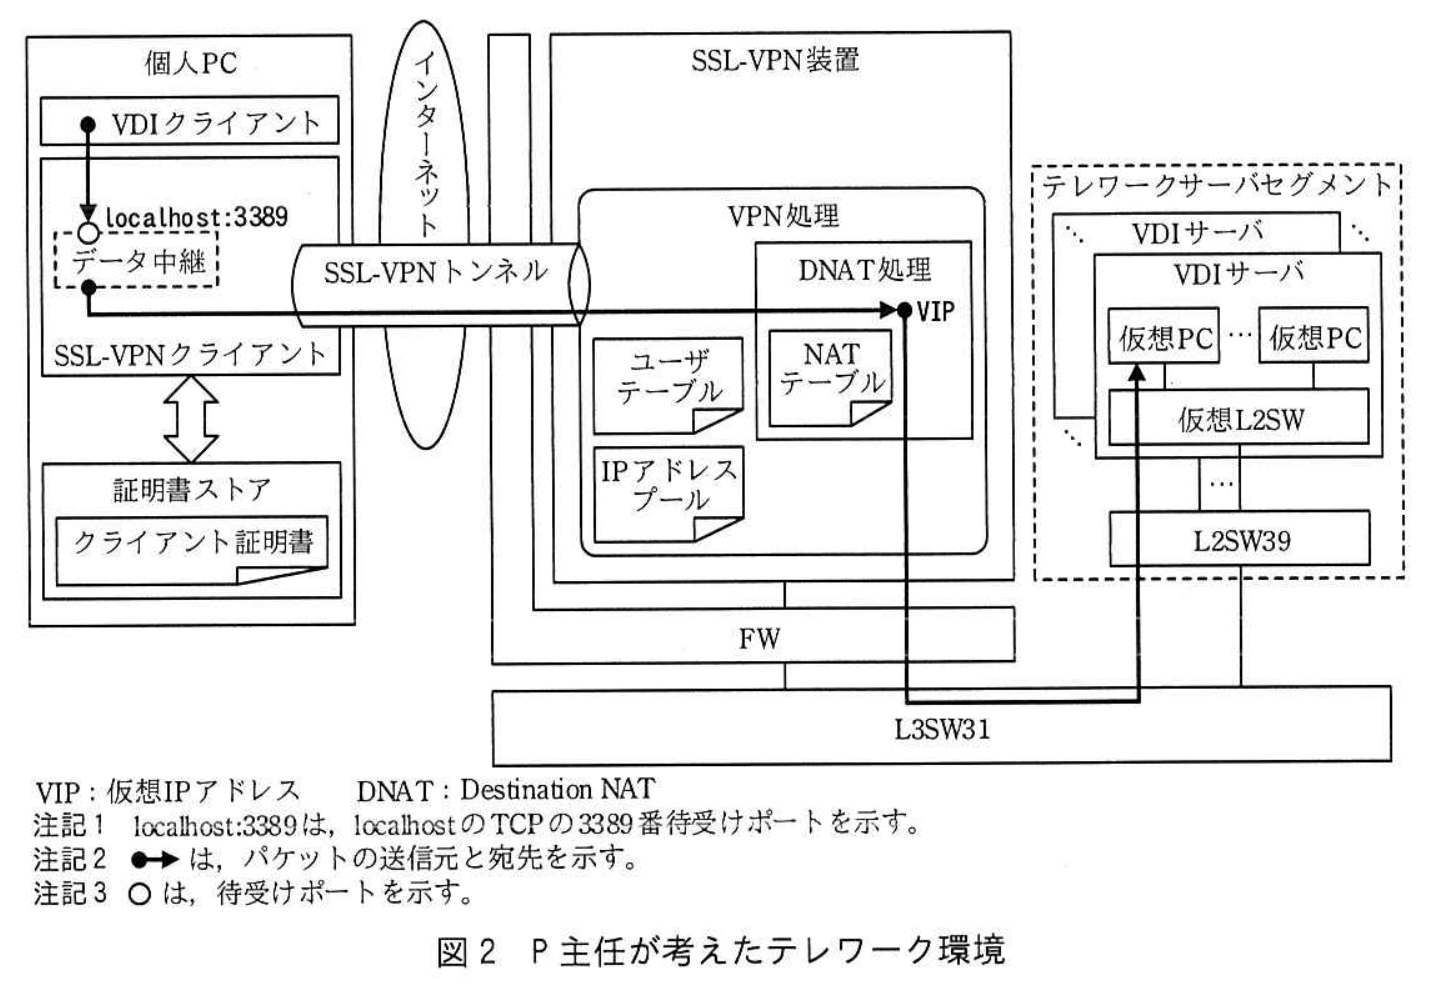
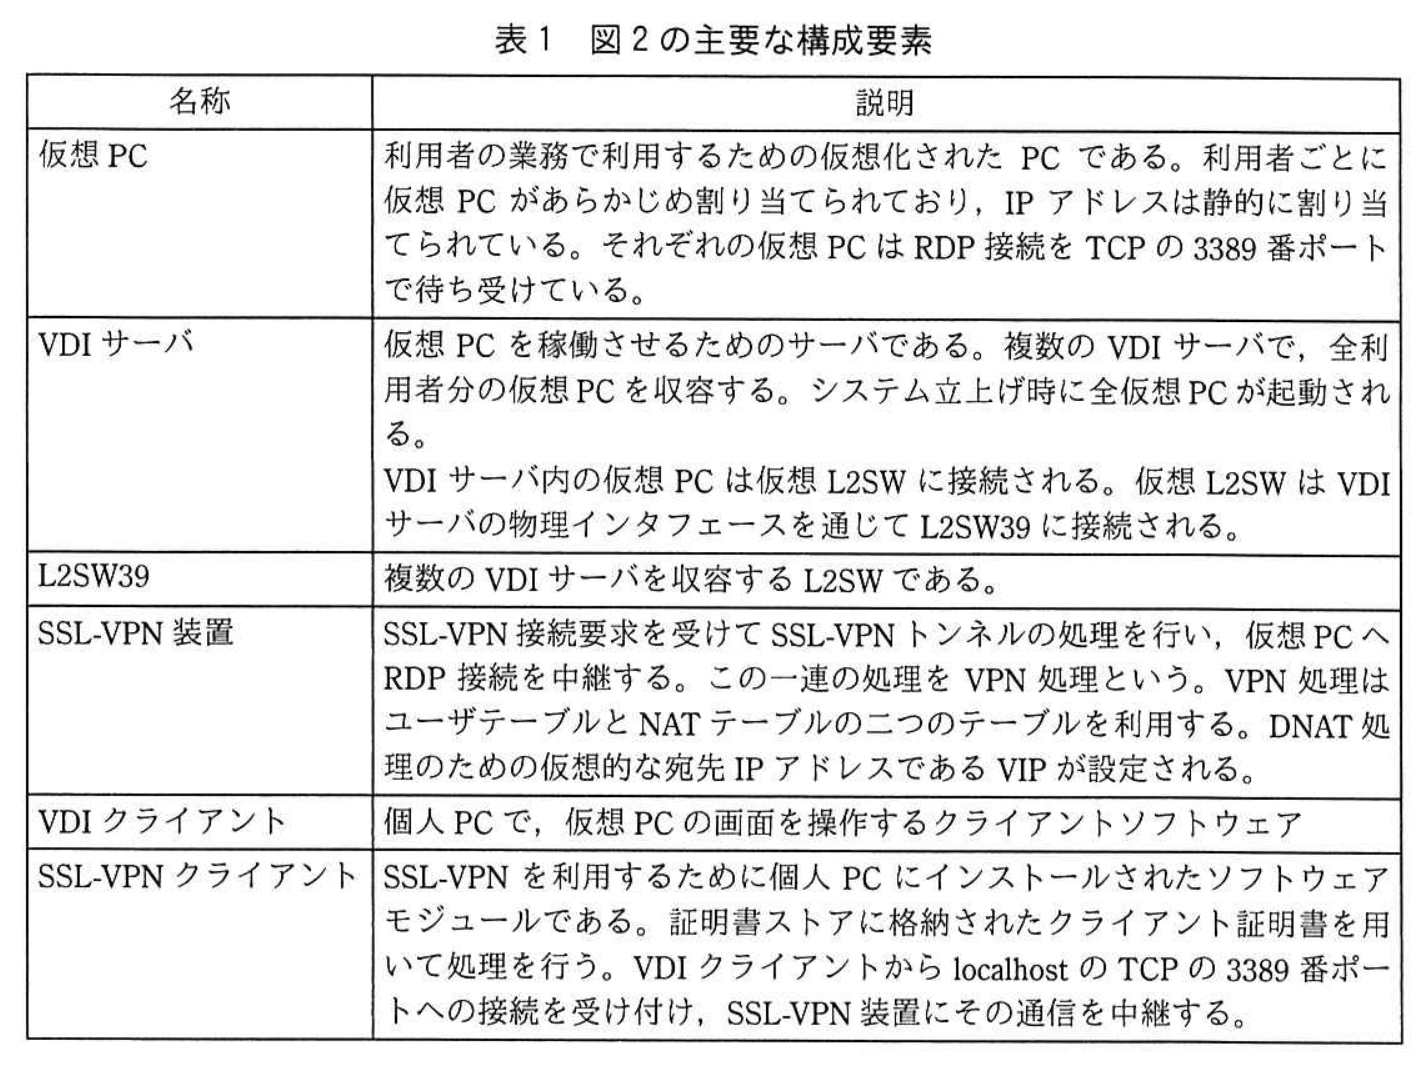
P主任は,ネットワーク構築ベンダQ社の担当者に相談して,Q社の製品を利用したテレワーク環境の構成を検討した。P主任が考えたテレワーク環境を図2に示す。また,図2の主要な構成要素の説明を表1に示す。
 拡大
 拡大
SSL-VPN装置の⑨ユーザテーブルは,SSL-VPN接続時の処理に必要な情報が含まれるテーブルであり,仮想PCの起動時に自動設定される。
SSL-VPN装置のNATテーブルは,SSL-VPNクライアントからの通信を適切な仮想PCに振り向けるためのテーブルである。SSL-VPN装置がSSL-VPNトンネルからVIP宛てのパケットを受けると,適切な仮想PCのIPアドレスにDNAT処理して送る。この処理のためにNATテーブルがあり,SSL-VPNで認証処理中にエントリが作成される。
IPアドレスプールは,SSL-VPNクライアントに付与するIPアドレスのためのアドレスプールであり,172.16.3.1〜172.16.3.254を設定する。
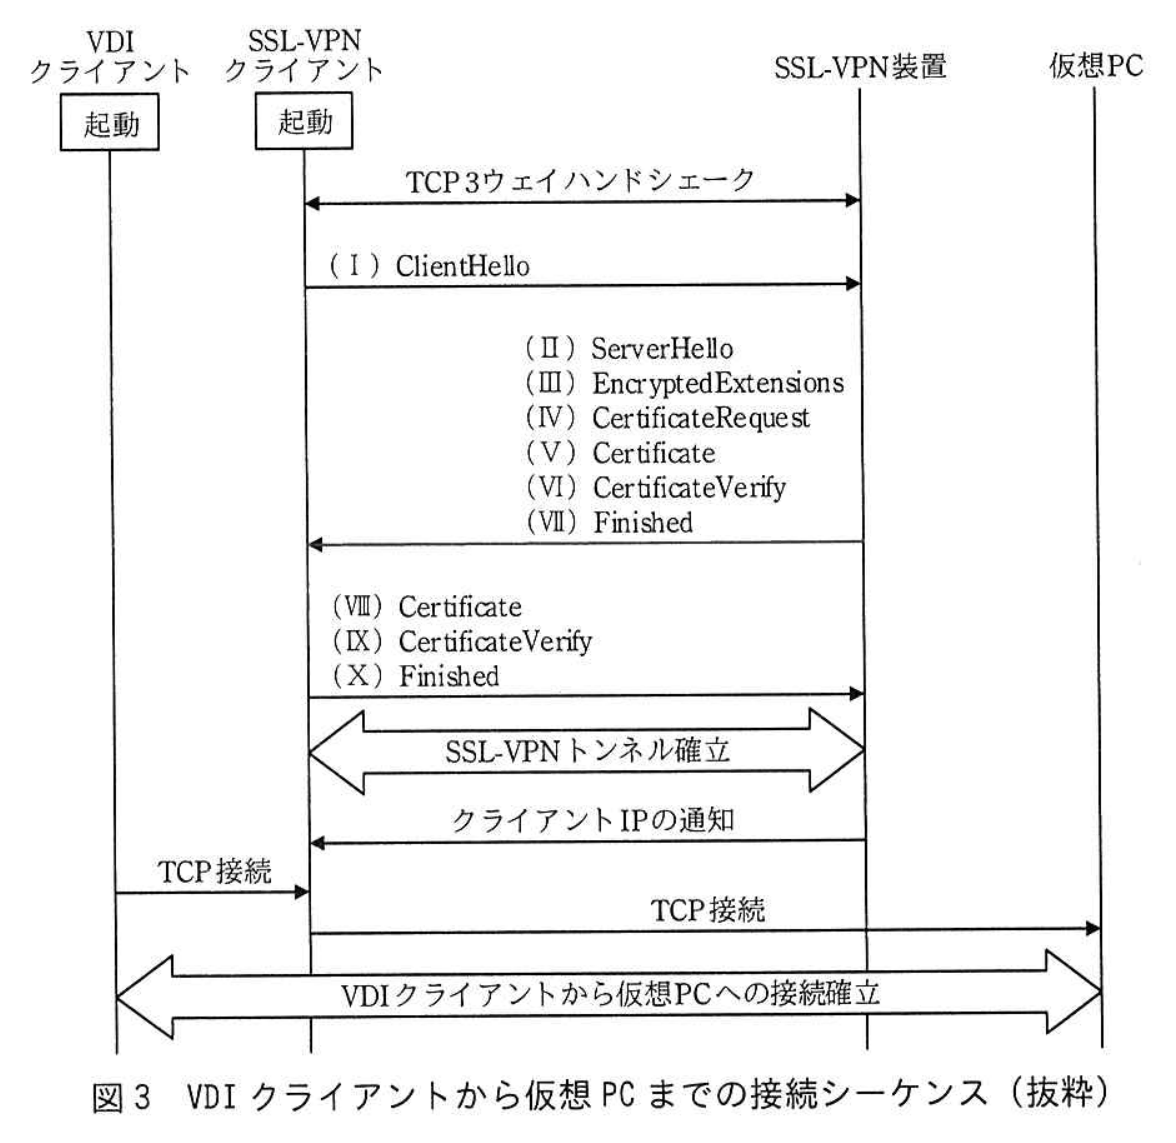
P主任が考えた,図2のテレワーク環境のVDIクライアントから仮想PCまでの接続シーケンスを図3に示す。
 拡大
図3の動作の概要を次に示す。
(1) 個人PCでSSL-VPNクライアントとVDIクライアントを起動する。
(2) SSL-VPNクライアントは,SSL-VPN装置に対するアクセスを開始する。
(3) SSL-VPN装置は,クライアント証明書による認証を行う。
(4) SSL-VPNクライアントとSSL-VPN装置間に,TLSセッションが確立される。このTLSセッションはSSL-VPNトンネルとして利用する。
(5) SSL-VPN装置は,SSL-VPNクライアントに割り当てるIPアドレスを管理するためのIPアドレスプールからIPアドレスを割り当て,SSL-VPNクライアントに通知する。この割り当てられたIPアドレスを,クライアントIPという。
(6) SSL-VPN装置は,⑩ユーザテーブルを検索して得られるIPアドレスを用いて,NATテーブルのエントリを作成する。
(7) SSL-VPNクライアントは,localhost:3389の待ち受けを開始する。
(8) VDIクライアントは,localhost:3389へTCP接続を行う。
(9) SSL-VPNクライアントは,SSL-VPNトンネルを通じて,VIPの3389番ポートへ向けてのTCP接続を開始する。
(10) SSL-VPN装置は,VIPに届いた一連のパケットをDNAT処理して仮想PCに転送する。これによって,SSL-VPNクライアントと仮想PCの間にTCP接続が確立する(以下,この接続をリモート接続という)。
(11) SSL-VPNクライアントは,localhost:3389とリモート接続の間のデータ中継を行う。
上記の(1)〜(11)によって,VDIクライアントから仮想PCまでの接続が確立し,個人PCから仮想PCのデスクトップ環境が利用可能になる。
〔ネットワーク冗長化の検討〕
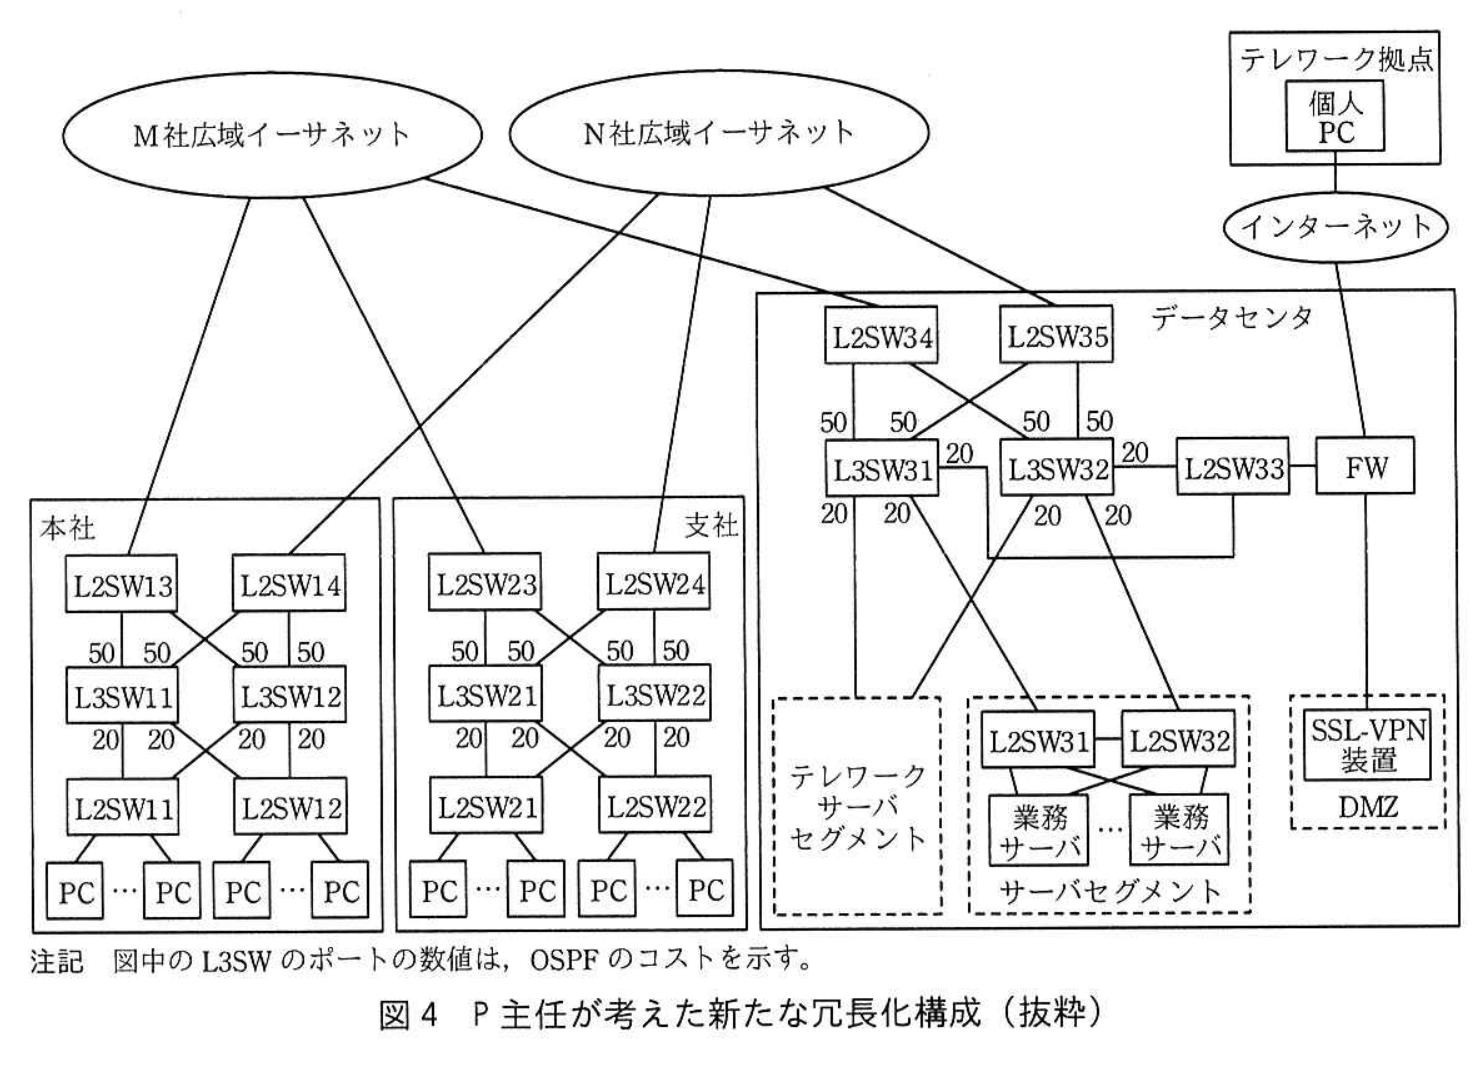
次にP主任は,次のようにネットワークの冗長化を考えた。P主任が考えた新たな冗長化構成を図4に示す。
・PCと業務サーバの間のネットワーク機器のうち,PCを収容するL2SW以外の機器障害時に,PCから業務サーバの利用に影響がないようにする。
・拠点間接続の冗長化のために,新たにN社の広域イーサネットを契約する。その回線速度と接続トポロジは現行のM社広域イーサネットと同等とする。
・通常は,M社とN社の広域イーサネットの両方を利用する。
・本社にL2SW13,L2SW14,L3SW12,支社にL2SW23,L2SW24,L3SW22,データセンタにL2SW32〜L2SW35,L3SW32を新たに導入する。
・業務サーバのNICはチーミングを行う。
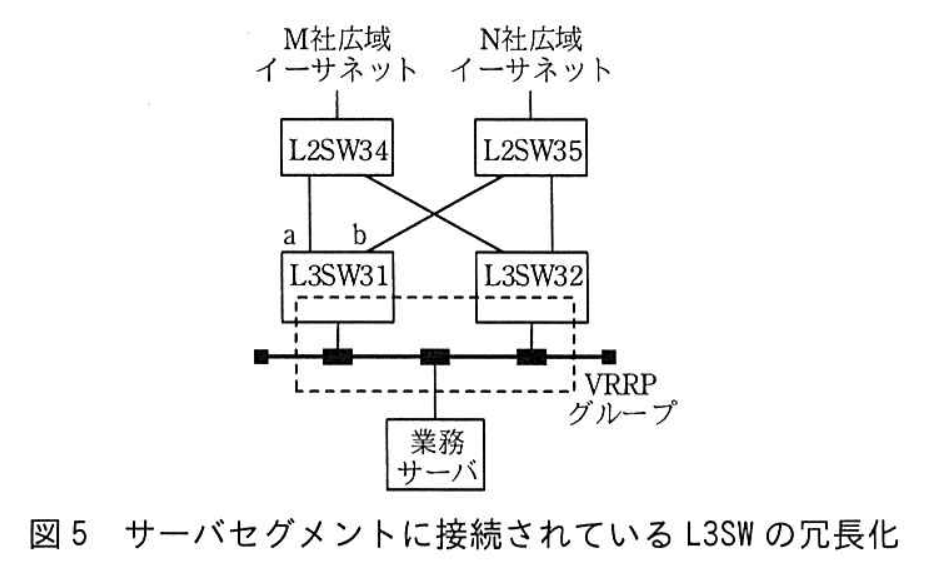
・サーバセグメントに接続されているL3SWはVRRPによって冗長化を行う。
・ネットワーク全体の経路制御はこれまでどおり,OSPFを利用し,OSPFエリアは全体でエリア0とする。
 拡大
全てのL3SWでOSPFを動作させ,冗長経路のOSPFのコストを適切に設定することによって,⑪OSPFのEqual Cost Multi-path機能(以下,ECMPという)が利用できると考え,図4に示すコスト設定を行うことにした。その場合,例えば⑫L3SW11のルーティングテーブル上には,サーバセグメントへの同一コストの複数の経路が確認できる。
K社で利用しているL3SWのベンダにECMPの経路選択の仕様を問い合わせたところ,次の仕様であることが分かった。
・最大で四つの同一コストルートまでサポートする。
・動作モードとして,パケットモードとフローモードがある。
・パケットモードの場合,パケットごとにランダムに経路を選択し,フローモードの場合は,送信元IPアドレスと宛先IPアドレスからハッシュ値を計算して経路選択を行う。
P主任は,K社の社内のPCと業務サーバ間の通信における⑬通信品質への影響を考慮して,フローモードを選択することにした。また,フローモードでも⑭複数回線の利用率がほぼ均等になると判断した。
次に,P主任は,サーバセグメントに接続されているL3SWの冗長化について,図5のように行うことにした。
 拡大
図5において,L3SW31とL3SW32でVRRPを構成し,L3SW31がVRRPマスタとなるように優先度を設定する。また,L3SW31において,⑮図5中のa又はbでの障害をトラッキングするようにVRRPの設定を行う。これによって,a又はbのインタフェースでリンク障害が発生した場合でも,業務サーバからPCへのトラフィックの分散が損なわれないと考えた。
P主任は,以上の技術項目の検討結果について情報システム部長に報告し,SSL-VPN導入,N社とS社サービス利用及びネットワーク冗長化について承認された。
拡大図1 K社の現行のネットワーク及び導入予定の機器(抜粋)
拡大図2 P主任が考えたテレワーク環境
拡大表1 図2の主要な構成要素
拡大図3 VDI クライアントから仮想 PC までの接続シーケンス(抜粋)
拡大図4 P主任が考えた新たな冗長化構成(抜粋)
拡大図5 サーバセグメントに接続されている L3SW の冗長化
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 [ ア ]記号・選択式
本文中の ア に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ イ ]記号・選択式
本文中の イ に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ ウ ]記号・選択式
本文中の ウ に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ エ ]記号・選択式
本文中の エ に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ オ ]記号・選択式
本文中の オ に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ カ ]記号・選択式
本文中の カ に入れる適切な字句を答えよ。
※直接入力してください
設問2 (1)記号・選択式
本文中の下線①について,同時に行われる二つのセキュリティ処理を答えよ。
※直接入力してください
設問2 (2)記号・選択式
本文中の下線②について,電子証明書において識別用情報を示すフィールドは何か。フィールド名を答えよ。
※直接入力してください
設問3 (1)記述問題
制限字数:40 字以内
本文中の下線③について,クライアント証明書で送信元の身元を一意に特定できる理由を,“秘密鍵”という用語を用いて40字以内で述べよ。
0 / 40 文字
設問3 (2)記号・選択式
本文中の下線④について,クライアント証明書の検証のために,あらかじめSSL-VPN装置にインストールしておくべき情報を答えよ。
※直接入力してください
設問3 (3)記述問題
制限字数:35 字以内
本文中の下線⑤について,検証によって低減できるリスクを,35字以内で答えよ。
0 / 35 文字
設問3 (4)記述問題
制限字数:25 字以内
本文中の下線⑥について,TLS1.3で規定されている鍵交換方式に比べて,広く復号されてしまう通信の範囲に含まれるデータは何か。“秘密鍵”と“漏えい”という用語を用いて,25字以内で答えよ。
0 / 25 文字
設問3 (5)記号・選択式
本文中の下線⑦について,利用者がCAサービスにCSRを提出するときに署名に用いる鍵は何か。また,CAサービスがCSRの署名の検証に用いる鍵は何か。本文中の用語を用いてそれぞれ答えよ。
※直接入力してください
設問3 (6)記号・選択式
本文中の下線⑧について,証明書失効リストに含まれる,証明書を一意に識別することができる情報は何か。その名称を答えよ。
※直接入力してください
設問4 (1)記述問題
制限字数:40 字以内
本文中の下線⑨について,ユーザテーブルに含まれる情報を40字以内で答えよ。
0 / 40 文字
設問4 (2)記号・選択式
本文中の下線⑩について,検索のキーとなる情報はどこから得られるどの情報か。25字以内で答えよ。また,SSL-VPN装置は,その情報をどのタイミングで得るか。図3中の(I)〜(X)の記号で答えよ。
※記号ボタンをクリックするか、直接入力してください
設問5 (1)記述問題
制限字数:30 字以内
本文中の下線⑪について,P主任がECMPの利用を前提にしたコスト設定を行う目的を,30字以内で答えよ。
0 / 30 文字
設問5 (2)記号・選択式
本文中の下線⑫について,経路数とそのコストをそれぞれ答えよ。
※直接入力してください
設問5 (3)記述問題
制限字数:35 字以内
本文中の下線⑬について,フローモードの方が通信品質への影響が少ないと判断した理由を35字以内で述べよ。
0 / 35 文字
設問5 (4)記述問題
制限字数:45 字以内
本文中の下線⑭について,利用率がほぼ均等になると判断した理由をL3SWのECMPの経路選択の仕様に照らして,45字以内で述べよ。
0 / 45 文字
設問5 (5)記述問題
制限字数:40 字以内
本文中の下線⑮について,この設定によるVRRPの動作を“優先度”という用語を用いて40字以内で述べよ。
0 / 40 文字
午後II長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書徹底攻略 ネットワークスペシャリスト教科書 令和8年度瀬戸 美月 著 / インプレス
NW徹底攻略瀬戸 美月 著 / インプレス
徹底攻略 ネットワークスペシャリスト教科書 令和8年度
💡 推薦ポイント:午後I・午後IIの長文ネットワーク構成事例でどこに着目してパケットの流れや設定不備を読み解くか、実践的な解法プロセスを身につけられます。
¥3,278(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連するネットワークスペシャリスト重要用語解説
本番形式・制限時間付きで演習する
令和4年 春期 午後II(2問中1問選択・120分)を実戦演習モードで通し解答し、総合採点を受けられます。