ネットワークスペシャリスト午後I 事例記述平成27年 秋期
午後I 問1
問1 シングルサインオン認証と負荷分散装置を用いた負荷分散
テーマ:シングルサインオン認証と負荷分散装置を用いた負荷分散
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大問1 シングルサインオンの導入に関する次の記述を読んで,設問1〜4に答えよ。
A社は,新興の広告代理店である。A社ではここ数年,業務の拡大傾向が続き,営業システムや広告システムなど,PCのWebブラウザからアクセスされるWebアプリケーションを導入してきた。これらのWebアプリケーションの利用者認証は,それぞれ個別に行っている。しかし,この方法は利用者の利便性が低いことから,情報システム課に改善の要望が出されていた。
そこで,情報システム課のB課長は利用者からの改善要望を踏まえ,全ての社内Webアプリケーションの認証を共通化するために,シングルサインオン(以下,SSOという)の導入を考えた。SSOを導入すると,利用者は一度の認証操作で複数のシステムの利用が可能となる。
〔SSOの導入〕
情報システム課は,A社の全システムにSSOを本格導入する前に,試験的に営業システムと広告システムにSSOを導入することにした。そこで,B課長が要件をとりまとめ,ネットワーク担当のC氏に検討を指示した。その指示の内容を次に示す。
・PCからアクセスされる,営業システムと広告システムを対象範囲として,SSOを可能にする。
・SSOサーバは,障害に備えて負荷分散装置(以下,LBという)によって二重化を行う。
・LBは,DSR(Direct Server Return)方式を使用する。
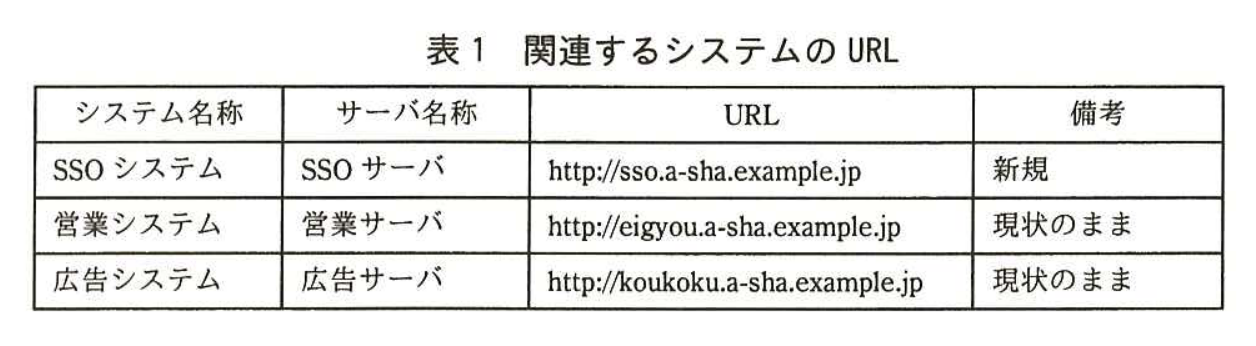
・関連するシステムのURLを,表1のように設定する。
 拡大
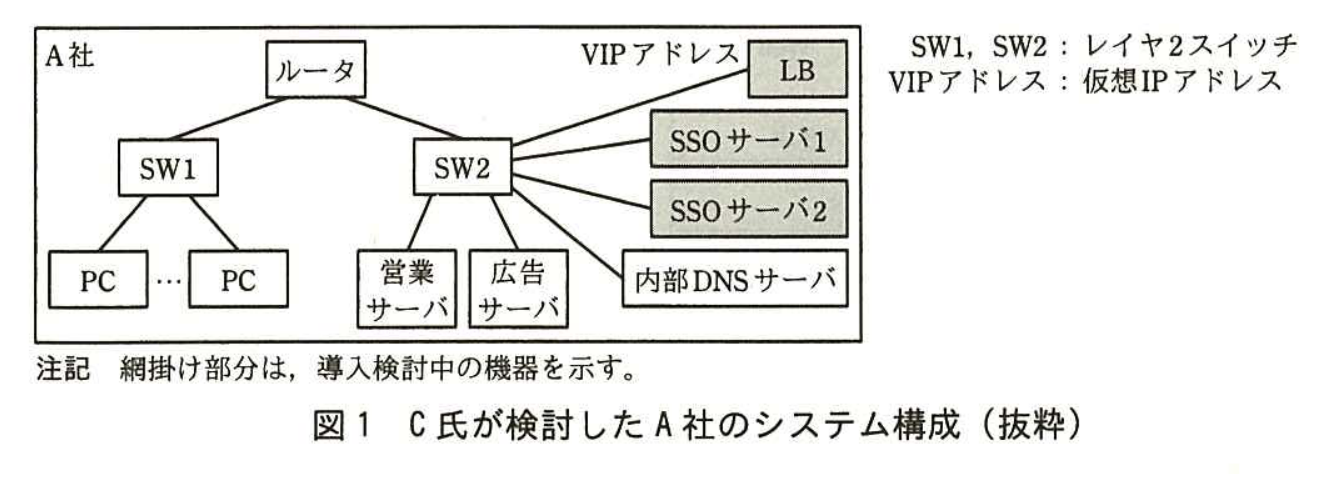
C氏が検討したA社のシステム構成を,図1に示す。
 拡大
〔SSOについての検討〕
C氏はHTTPを用いたSSOの方式と認証処理シーケンスについて検討した。SSOの方式を分類すると,SSOで利用したいサーバにエージェントと呼ばれるソフトウェアモジュールをインストールして実現するエージェント方式と,SSOサーバにおいて全ての通信の中継を行う ア 方式がある。C氏は,エージェント方式の検討を行い,エージェント方式を採用することにした。
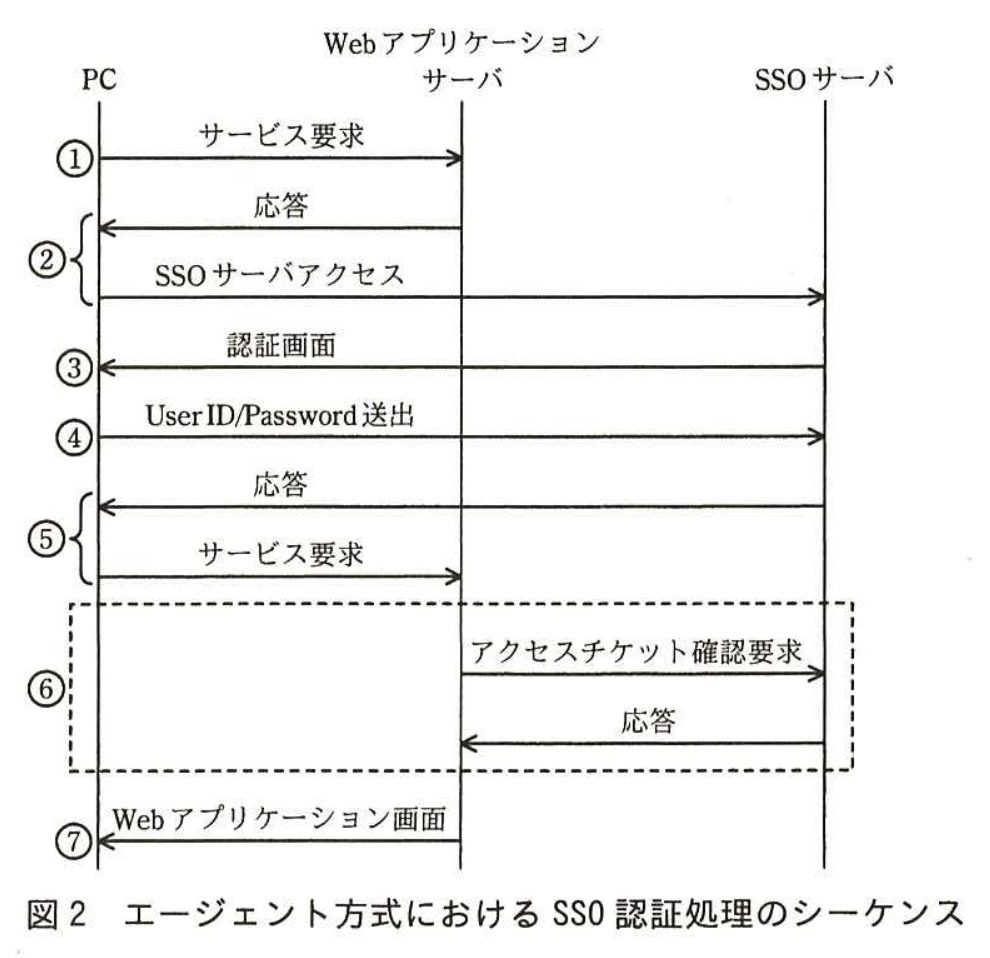
エージェント方式におけるSSO認証処理のシーケンスは,次のとおりである。
① PCからWebアプリケーションサーバに,サービス要求を行う。
② Webアプリケーションサーバ内のエージェントは,サービス要求中のCookieに認証済資格情報(以下,アクセチケットという)が含まれているか確認する。含まれていなければ,サービス要求はSSOサーバへ イ される。
③ SSOサーバからPCに,認証画面を送る。
④ PCからSSOサーバに,UserIDとPasswordを送出する。
⑤ SSOサーバは,UserIDとPasswordから利用者のアクセスの正当性を確認したら,アクセチケットを発行して,Cookieに含めて応答を返す。サービス要求は,Webアプリケーションサーバへ イ される。
⑥ Webアプリケーションサーバ内のエージェントは,SSOサーバにアクセチケット確認要求を送り,SSOサーバは,確認して応答を返す。
⑦ Webアプリケーションサーバは,⑥の応答によって利用者のアクセスの正当性が確認できた場合,Webアプリケーション画面を送出する。
エージェント方式におけるSSO認証処理のシーケンスの①〜⑦を図示すると,図2のようになる。
 拡大
〔SSOサーバの動作確認〕
C氏は,図1と同等構成の検証環境を本番環境とは別に用意し,SSOサーバを構築した。また,営業サーバと広告サーバには,エージェントのインストールを行った。
検証環境を構築した後,動作確認として営業システムへのアクセスを行ったところ,認証画面が表示されるところまでは想定どおり動作したが,UserIDとPasswordを正しく入力しても,営業システムの画面に遷移せず,SSOとして正しく動作しなかった。原因を調査したところ,SSOサーバから送出されるHTTP応答パケットの ウ ヘッダフィールドに,Domain属性が付与されていないからであった。そこで,表1中のURL情報を参照して,SSOサーバの設定項目中の(Ⅰ)CookieのDomain属性を設定した。その結果,営業システムと広告システムにおいてSSOが正しく動作するようになった。
SSOでCookieを用いる場合,Cookieが漏えいしたときにセキュリティの問題が生じる。そこで,(Ⅱ)Cookieが平文でネットワークを流れないよう,表1中のサーバから返される全てのページをSSL/TLS対応ページに変更した。
〔負荷分散に関する設定と動作確認〕
C氏は,検証環境において,図1と同じように,LBをSW2に接続してVIPアドレスと負荷分散ポリシを設定するとともに,PCからsso.a-sha.example.jpへの認証リクエストの宛先がこのVIPアドレスとなるように, エ サーバに設定を行った。SSOサーバをDSR方式で負荷分散するときのLBの動作の要点を次に示す。
(1) PCからSSOサーバへのリクエストは,LBに設定されたVIPアドレスに送られ,LBは当該リクエストを負荷分散ポリシに従って,SSOサーバ1又はSSOサーバ2に転送する。
(2) 振り分け先については,TCPコネクション確立のためのSYNパケットがPCから届いた時点で,決定される。
(3) 振り分け先として決定されたSSOサーバにリクエストパケットが転送されるが,このリクエストパケットの宛先アドレスはVIPアドレスのままである。
要点(2)の動作から,DSR方式のLBは(Ⅲ)Cookieなどのレイヤ7の情報を基にして振り分け先サーバを選定するような方式には対応できないことに注意する必要がある。
要点(3)の動作から,SSOサーバは,自IPアドレスと異なるVIPアドレス宛てのパケットを受信しなければならない。そこで,VIPアドレスを付与した オ インタフェースをSSOサーバに設定することにした。
C氏が オ インタフェースをSSOサーバに設定した後にLBを再起動したところ,(Ⅳ)IPアドレス重複エラーが検知された。そこで,このエラーの原因を調査し,(Ⅴ)SSOサーバにARP関連の設定を加えて対処した。この対処によってエラーが解消され,想定どおりに動作することが確認された。
その後,A社は,営業システムと広告システムを対象範囲とするSSOシステムを正式に導入することにした。
拡大表1 関連するシステムのURL
拡大図1 C氏が検討したA社のシステム構成(抜粋)
拡大図2 エージェント方式におけるSSO認証処理のシーケンス
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 [ ア ]記号・選択式
本文中の ア に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ イ ]記号・選択式
本文中の イ に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ ウ ]記号・選択式
本文中の ウ に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ エ ]記号・選択式
本文中の エ に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ オ ]記号・選択式
本文中の オ に入れる適切な字句を答えよ。
※直接入力してください
設問2記号・選択式
図2中の⑥で確認が行われるアクセチケットは、PCに対して発行されたものである。PCはどの時点でアクセチケットを得るかを、図2中の①〜⑦の番号で答えよ。
※直接入力してください
設問3 (1)記号・選択式
本文中の下線(I)で、CookieのDomain属性として設定した具体的なドメイン名を答えよ。
※直接入力してください
設問3 (2)記述問題
制限字数:25 字以内
本文中の下線(II)について、その対策を行っても、予期しなかったコネクションを介して、WebブラウザからCookieが平文で、ネットワーク上に意図せず流れてしまう可能性がある。これを防ぐために、SSOサーバがCookieを発行するときに実施すべき方策を、25字以内で述べよ。
0 / 25 文字
設問4 (1)記述問題
制限字数:30 字以内
本文中の下線(III)の理由を、30字以内で述べよ。
0 / 30 文字
設問4 (2)記号・選択式
本文中の下線(IV)で、IPアドレス重複エラー検知に用いられるARPの名称を答えよ。
※直接入力してください
設問4 (3)記述問題
制限字数:40 字以内
本文中の下線(V)の対処について、SSOサーバに対してどのような設定を行ったか。40字以内で述べよ。
0 / 40 文字
午後I長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書徹底攻略 ネットワークスペシャリスト教科書 令和8年度瀬戸 美月 著 / インプレス
NW徹底攻略瀬戸 美月 著 / インプレス
徹底攻略 ネットワークスペシャリスト教科書 令和8年度
💡 推薦ポイント:午後I・午後IIの長文ネットワーク構成事例でどこに着目してパケットの流れや設定不備を読み解くか、実践的な解法プロセスを身につけられます。
¥3,278(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連するネットワークスペシャリスト重要用語解説
本番形式・制限時間付きで演習する
平成27年 秋期 午後I(3問中2問選択・90分)を実戦演習モードで通し解答し、総合採点を受けられます。