システム監査技術者午後I 事例記述令和7年 秋期
午後I 問2
問2 クラウドサービスを利用したシステムの監査
テーマ:クラウドサービス(IaaS)を利用したシステムにおける設定管理・アクセス制御・運用体制の監査
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大問2 クラウドサービスを利用したシステムの監査に関する次の記述を読んで,設問に答えよ。
K社は,事務機器を製造し,販売店経由で販売している企業である。K社の情報システム部は,販売店を支援するために,専用Webサイトで受発注,納期回答などの機能を提供する販売支援システム(以下,本システムという)を構築し,運用している。本システムはK社が保有するシステム基盤上で稼働していたが,システム管理の負荷とコストの軽減を目的として,2年前にL社のIaaSに移行した。
移行後,大きな障害はなく順調に稼働していたが,2か月前に,IaaSのシステム管理に使用するコンソール(以下,管理コンソールという)のアクセス制御においてIPアドレス制限の設定漏れが見つかった。幸いにも情報の漏えい事故にはつながらなかったが,他社ではクラウドサービスの設定漏れを起因とした事故が多発している。そこで,K社の内部監査室のシステム監査チームは,IaaSを利用する際のリスクに対して,本システムの管理が適切に行われているかどうかを監査することとした。
〔予備調査の結果〕
システム監査チームは,情報システム部から本システムに関する資料を入手するとともに,情報システム部長にインタビューを行い,本システムの概要と設定漏れの経緯を調査した。その結果の抜粋は次のとおりである。
(1) 本システムの概要
本システムの利用者は,当社の従業員及び販売店である。L社のIaaS上で稼働するアプリケーションシステム(以下,アプリケーションという)は外部委託先であるM社が開発している。製品情報,受発注情報,販売店情報などがIaaS上のストレージに保管されている。
(2) 本システムの管理体制
情報システム部のS氏がシステム管理者として任命されている。また,IaaSの管理業務とアプリケーションの保守業務はM社に外部委託されている。インタビューの回答によると,現在,IaaSのシステム管理者権限を保有しているのは,S氏及びM社の担当者2名の計3名である。
(3) 設定漏れの経緯
2か月前に,情報システム部がセキュリティベンダーに委託して,K社のシステムに対する社外からのネットワーク診断を実施した。その結果,本システムの管理コンソールへのアクセスについて,IPアドレス制限が設定されていないとの指摘を受けた。
管理コンソールでは,仮想マシン,アクセス制御,ログ,監視,バックアップなどのIaaSの管理に係る重要な設定が行われる。そのために,IaaSの利用開始時から,K社とM社の接続元IPアドレスだけにアクセスが制限されていた。
しかし,6か月前の定期保守の際に,M社の担当者が管理コンソールに接続できなくなる事象が発生したので,M社から連絡を受けたS氏がIPアドレスの制限を解除する設定を行い,対処した。その後,セキュリティベンダーから指摘を受けるまで,この設定を戻していなかった。
S氏がログを確認したところ,3か月前に,許可していない外部の接続元IPアドレスから管理コンソールへのログインを試みたものの,失敗した履歴が残っていた。
(4) セキュリティ強化策
今回の設定漏れを踏まえて,情報システム部で次の二つの対策を行った。
1 管理コンソールでIaaSの設定をする際は,変更管理台帳にその記録を残すようにした。これに加えて,今回のような設定漏れを自動検知し,システム管理者に通知する自動化ツールの導入を検討中である。
2 システム管理者権限のアカウントについて,IaaSの機能として利用できる多要素認証をアカウント単位で“必須”に設定し,セキュリティを強化した。
(5) その他のシステム管理状況
1 K社の“クラウドサービス利用に係る情報セキュリティ基準”(以下,クラウド利用基準という)では,IaaSを利用したシステムについて,ゲストOSやミドルウェアなどのソフトウェアの脆弱性診断を毎月実施することが定められている。また,発見された脆弱性の深刻度及び緊急度に応じた対処の判断基準が示されている。本システムも毎月脆弱性診断を実施しており,発見された脆弱性の対処に伴い不具合が発生しないと判断したセキュリティパッチは,四半期ごとの定期保守に合わせて適用する対処をしている。
2 緊急時に備え,IaaSの監査ログ機能を使用して,システム管理者権限の操作ログを1年間取得している。なお,操作ログは暗号化され,システム管理者権限のアカウント以外では操作ログへアクセスできない。
3 L社の責任範囲であるデータセンターやハードウェア,ホストOSなどのセキュリティ管理状況については,L社の外部監査人による保証報告書がL社から提供されている。
4 M社とは,IaaSの管理業務とアプリケーションの保守業務に係る業務委託契約を締結している。S氏とM社とは毎週定例会を実施しており,業務の実施状況や課題などを議論し,議事録が残されている。
〔監査手続の検討〕
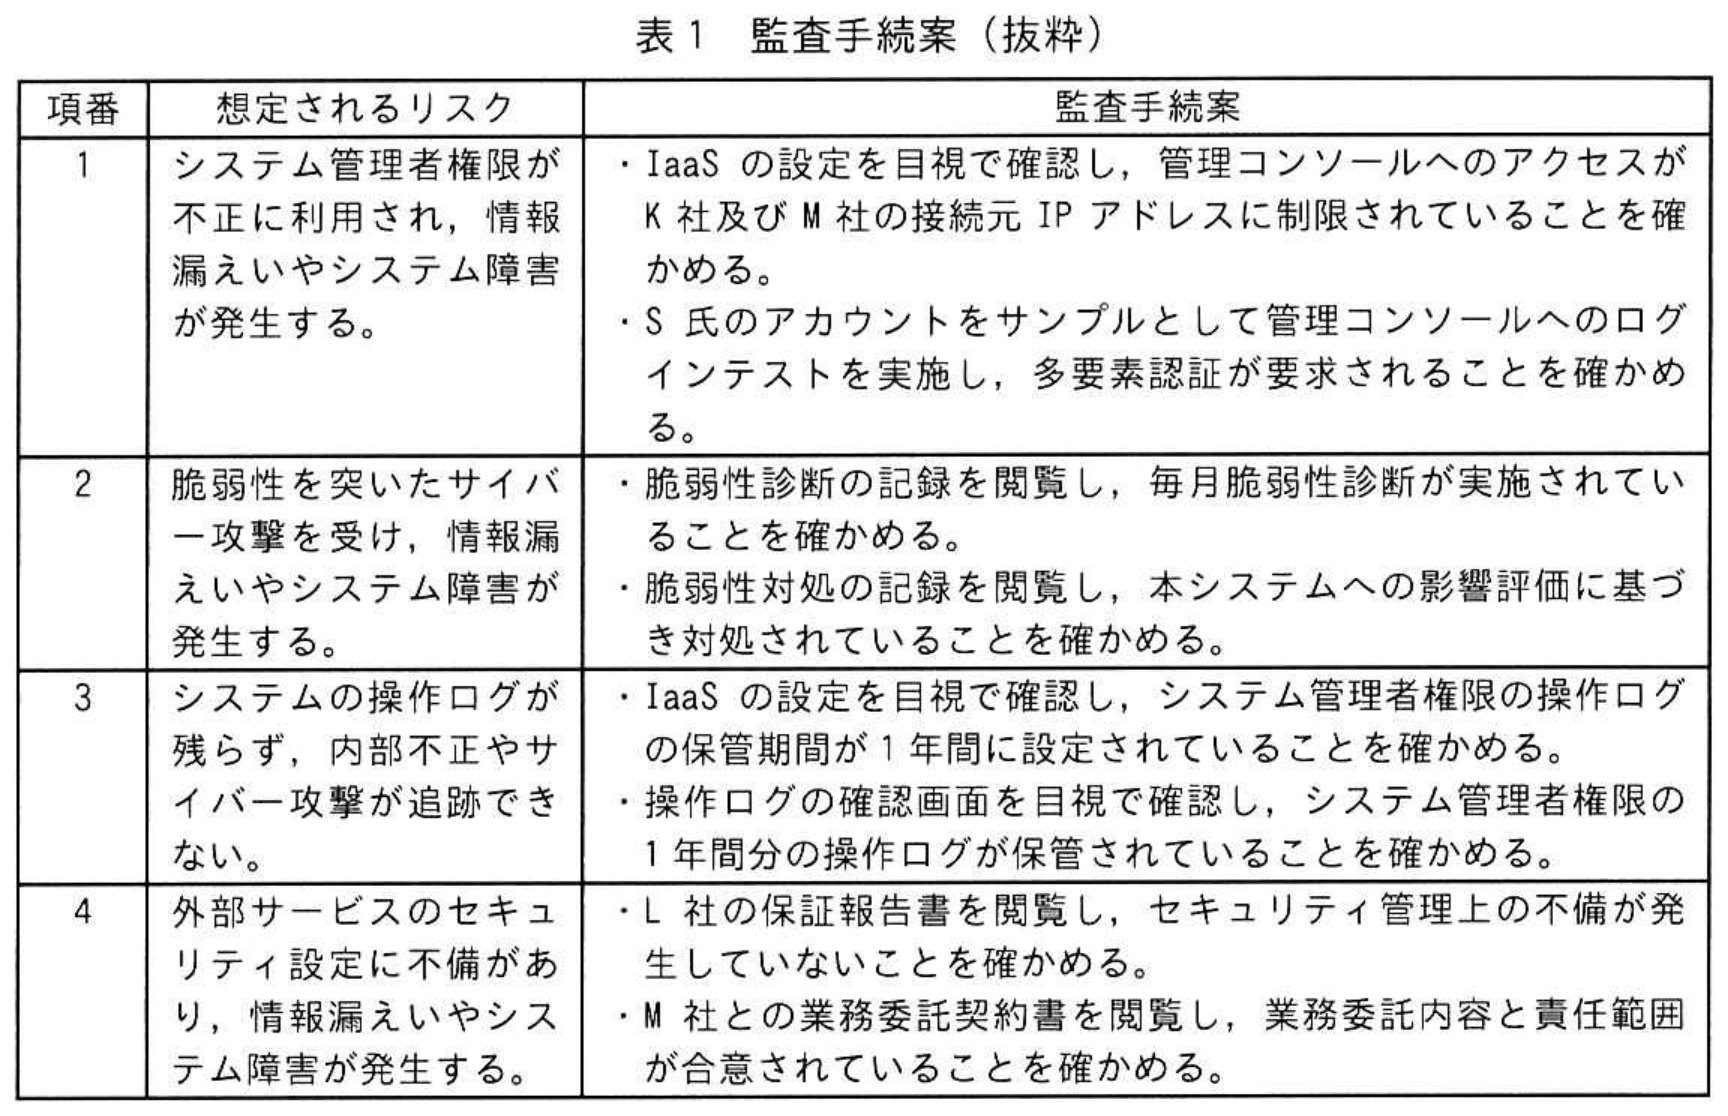
システム監査チームは,予備調査の結果を踏まえて,想定されるリスクの洗い出しと監査手続の検討に着手した。監査手続案を表1に示す。
 拡大
〔内部監査室長の指示〕
内部監査室長は,予備調査の結果と表1をレビューして,次のとおり監査チームに指示した。
(1) 表1項番1について,現在の監査手続案では不十分である。システム管理者権限がIaaSで適切に設定されていることを確かめる監査手続を盛り込むこと。
(2) 表1項番2について,予備調査の結果を踏まえると,現在のコントロールには懸念がある。実施されているコントロールの詳細を確かめること。
(3) 表1項番3について,現在の監査手続案では不十分である。システム管理者の権限に関して,保管されている操作ログの完全性が確保されていることを確かめること。
(4) 表1項番4について,設定漏れを検知する自動化ツールが導入されるまでの間,実施可能な対策が講じられていることを確かめること。
(5) 全体に係る内容として,予備調査の結果を踏まえると,K社の本システムの管理体制は内部不正の観点で課題があるので,今後の対応方針や計画を確かめること。
拡大表1 監査手続案(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 1記述問題
制限字数:40 字以内
〔内部監査室長の指示〕(1)について,システム監査チームが追加で盛り込む監査手続において確認すべき内容を二つ挙げ,それぞれ40字以内で答えよ。
0 / 40 文字
設問1 2記述問題
制限字数:40 字以内
〔内部監査室長の指示〕(1)について,システム監査チームが追加で盛り込む監査手続において確認すべき内容を二つ挙げ,それぞれ40字以内で答えよ。
0 / 40 文字
設問2記述問題
制限字数:35 字以内
〔内部監査室長の指示〕(2)について,内部監査室長が懸念している内容を,35字以内で答えよ。
0 / 35 文字
設問3記述問題
制限字数:30 字以内
〔内部監査室長の指示〕(3)について,システム監査チームが確認すべき具体的な内容を,30字以内で答えよ。
0 / 30 文字
設問4記述問題
制限字数:45 字以内
〔内部監査室長の指示〕(4)について,現時点で可能な対策と考えられる内容を,45字以内で答えよ。
0 / 45 文字
設問5記述問題
制限字数:35 字以内
〔内部監査室長の指示〕(5)について,内部監査室長が指摘した管理体制上の課題を,35字以内で答えよ。
0 / 35 文字
午後I長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

川辺 良和 著 / アイテック
システム監査技術者「専門知識+午後問題」の重点対策
💡 推薦ポイント:午後I記述式で頻出する「何を(監査証拠)」「どのように確かめるか(監査手続)」を制限字数内で正確にまとめる実践力が身につきます。
¥3,740(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連するシステム監査技術者重要用語解説
本番形式・制限時間付きで演習する
令和7年 秋期 午後I(2問選択・90分)を実戦演習モードで通し解答し、総合採点を受けられます。