情報処理安全確保支援士午後II 事例記述令和5年 春期
午後II 問1
午後II 問1 Webセキュリティ
テーマ:Webセキュリティ
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大A社グループは,全体で従業員20,000名の製造業グループである。技術開発や新製品の製造・販売を行うA社のほか,特化型の製品の製造・販売を行う複数の子会社(以下,グループ各社という)がある。A社及びグループ各社には,様々なWebサイトがある。A社では,資産管理システムを利用し,IT資産の管理を効率化している。Webサイトの立上げ時は,資産管理システムへのWebサイトの概要,システム構成,IPアドレス,担当者などの登録申請が必要である。
A社には,CISOが率いるセキュリティ推進部がある。セキュリティ推進部の業務は,主に次の三つである。
・A社の情報セキュリティマネジメントを統括する。
・A社のWebサイトの脆弱性診断(以下,脆弱性診断を診断という)を管理する。例えば,A社の会員サイトなど,重要なWebサイトについて,診断を新規リリース前に実施し,その後も年1回実施する。なお,診断は,セキュリティ専門業者のB社に委託している。
・グループ各社に対して,情報セキュリティポリシーやセキュアコーディング規約を配布する。なお,診断の実施有無や内容はグループ各社の判断に任せている。
IoT製品の市場拡大によってグループ各社による新規Webサイト開発の増加が予想されている中,A社の経営陣は,グループ各社のWebサイトのセキュリティが十分かどうかを懸念し始めた。そこで,グループ各社の重要なWebサイトも,A社のセキュリティ推進部がグループ各社と協議しつつ診断を管理することになった。
セキュリティ推進部がB社に診断対象となるWebサイトのリリーススケジュールを伝えたところ,同時期に多数の診断を依頼されても対応することができない可能性があるとのことだった。そこで,グループ各社の一部のWebサイトに対する診断をA社グループ内で実施できるようにするための内製化推進プロジェクト(以下,Sプロジェクトという)を立ち上げた。
セキュリティ推進部のZさんは,Sプロジェクトを担当することになった。ZさんはこれまでもB社への診断の依頼を担当しており,診断の準備から診断結果の報告まで,診断全体をおおむね把握していた。
〔Sプロジェクトの進め方〕
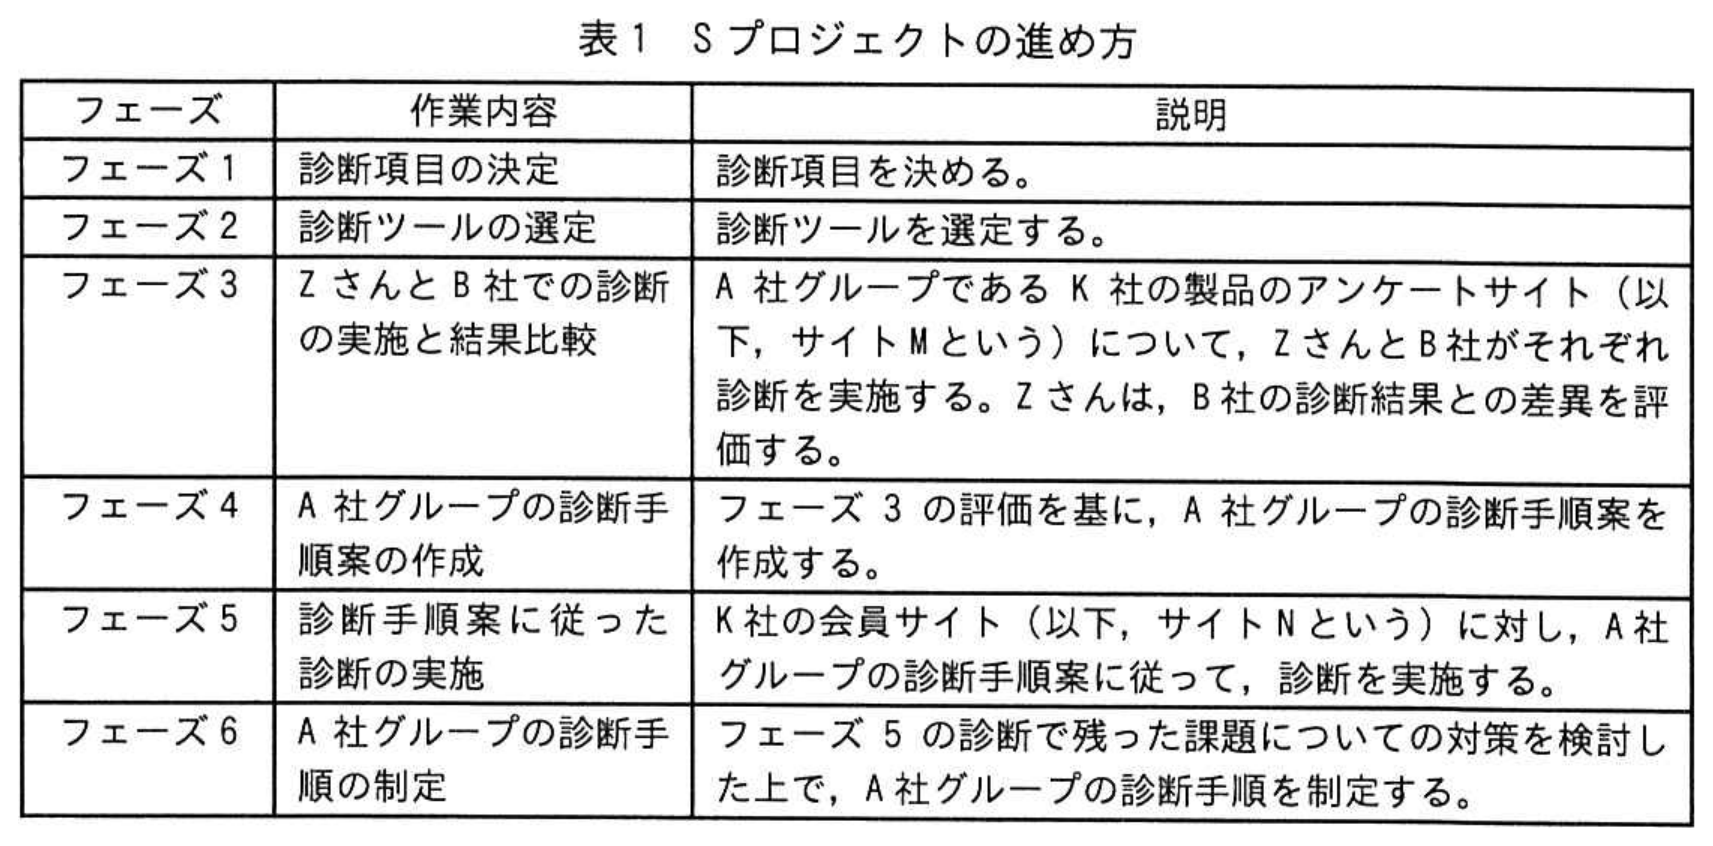
Sプロジェクトは,B社の支援を得ながら,表1のとおり進めることにした。B社からは,セキュリティコンサルタントで情報処理安全確保支援士(登録セキスペ)であるY氏の支援を受けることになった。
 拡大
〔フェーズ1:診断項目の決定〕
Sプロジェクトでは,診断項目を決めた。
〔フェーズ2:診断ツールの選定〕
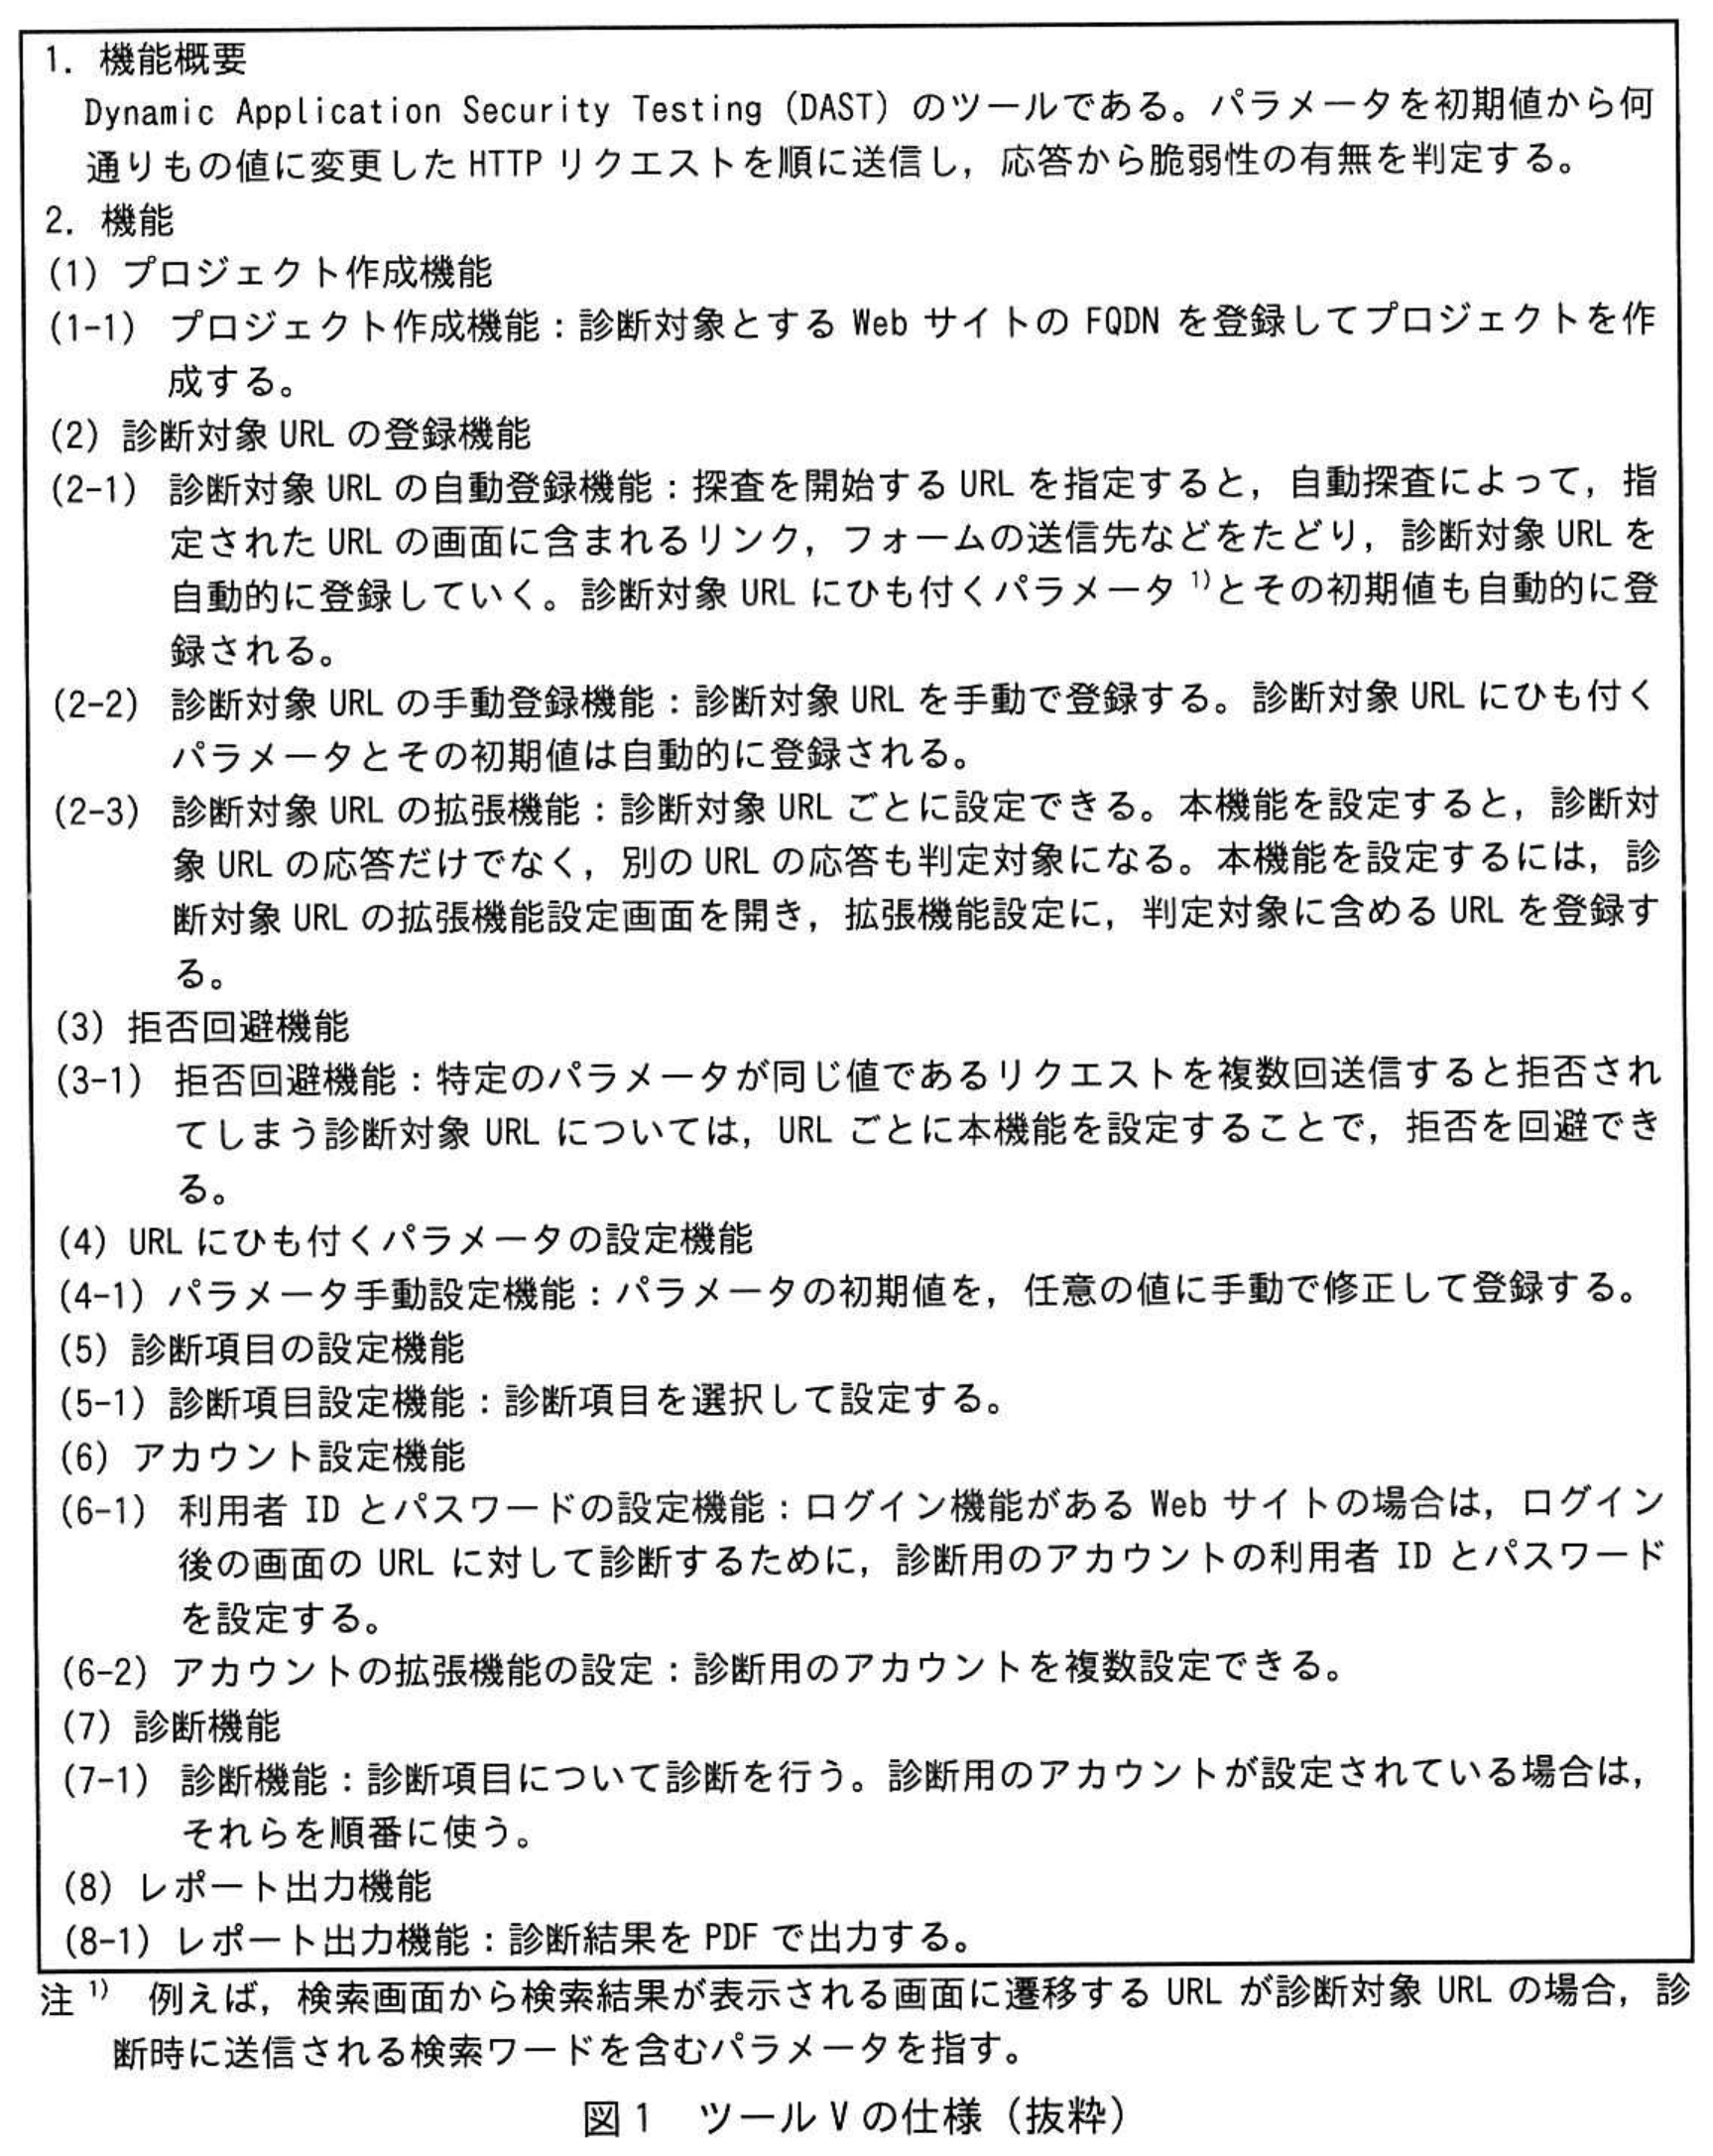
B社がWebサイトの診断にツールVを使っていることもあり,A社はツールVを購入することに決めた。ツールVの仕様を図1に示す。
 拡大
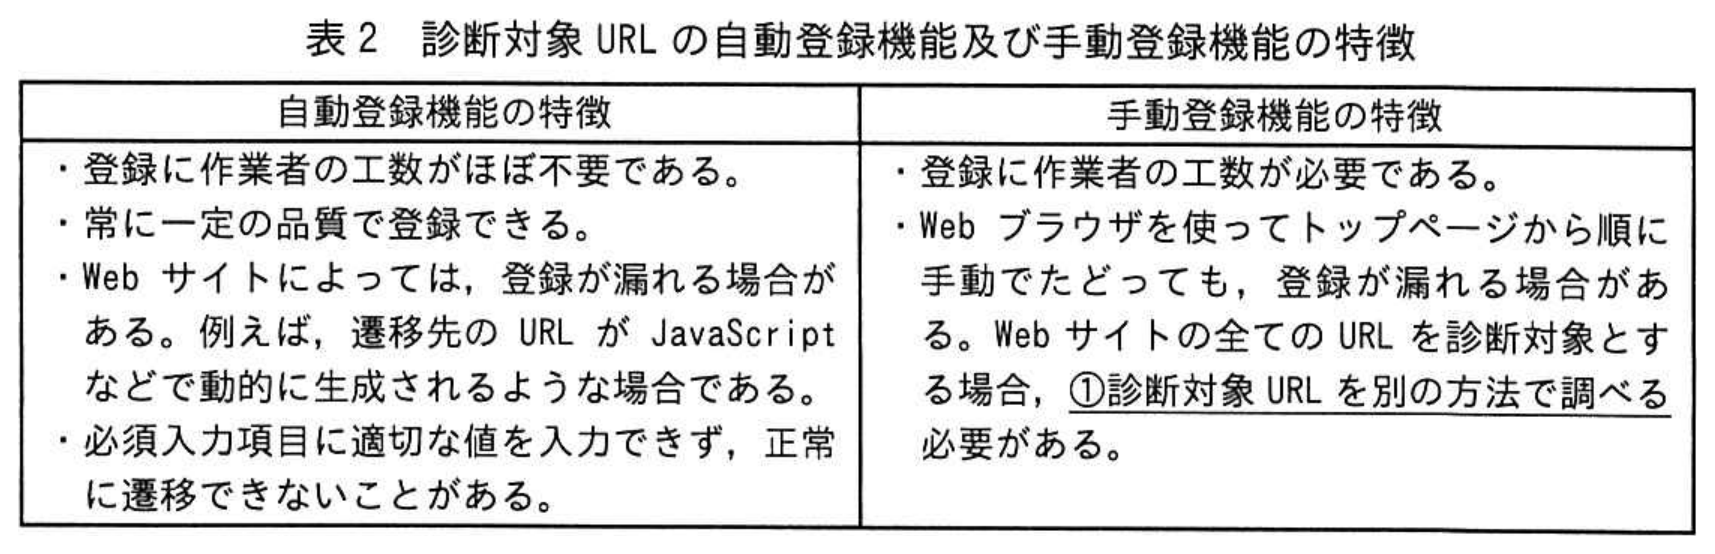
診断対象URLの自動登録機能及び手動登録機能の特徴を表2に示す。
 拡大
A社は,診断項目のうち,ツールVでは診断ができないものは手動で診断を実施することにした。
〔フェーズ3:ZさんとB社での診断の実施と結果比較〕
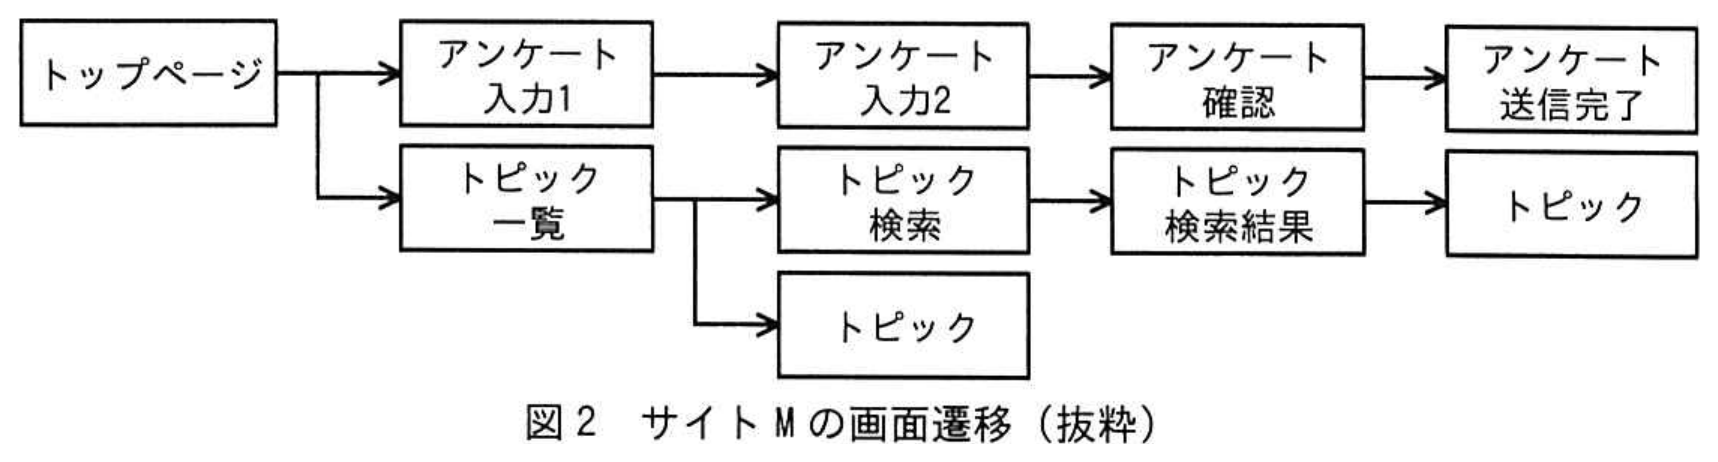
ZさんとB社は,サイトMに対して診断を実施した。サイトMの画面遷移を図2に示す。
 拡大
Zさんは,Zさんの診断結果とB社の診断結果とを比較した。その結果,Zさんは脆弱性の一部を検出できていないことが分かった。検出できなかった脆弱性は,アンケート入力1の画面での入力値に起因するクロスサイトスクリプティング(以下,クロスサイトスクリプティングをXSSという)と,トピック検索の画面での入力値に起因するSQLインジェクションであった。サイトMのアンケート入力1からの画面遷移を図3に示す。
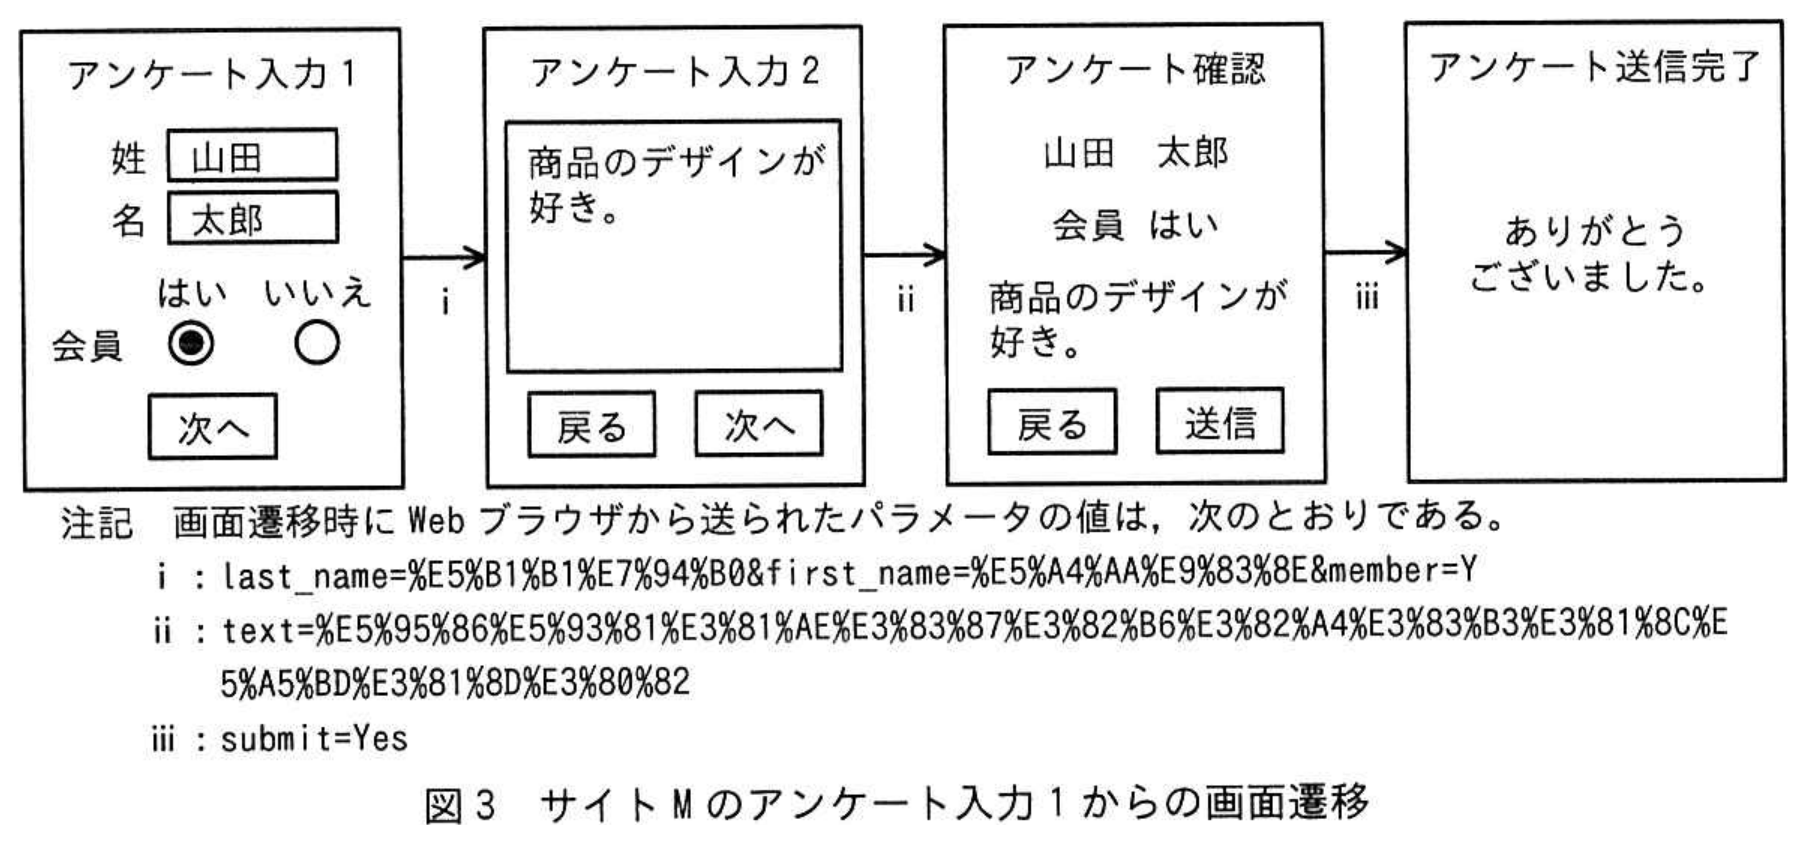 拡大
トピック検索の画面で検索条件として入力した値の処理に関する診断で,ツールVが送ったパラメータと検索結果の件数を表3に示す。なお,トピック検索の画面で検索条件として入力した値は,パラメータkeywordに格納される。
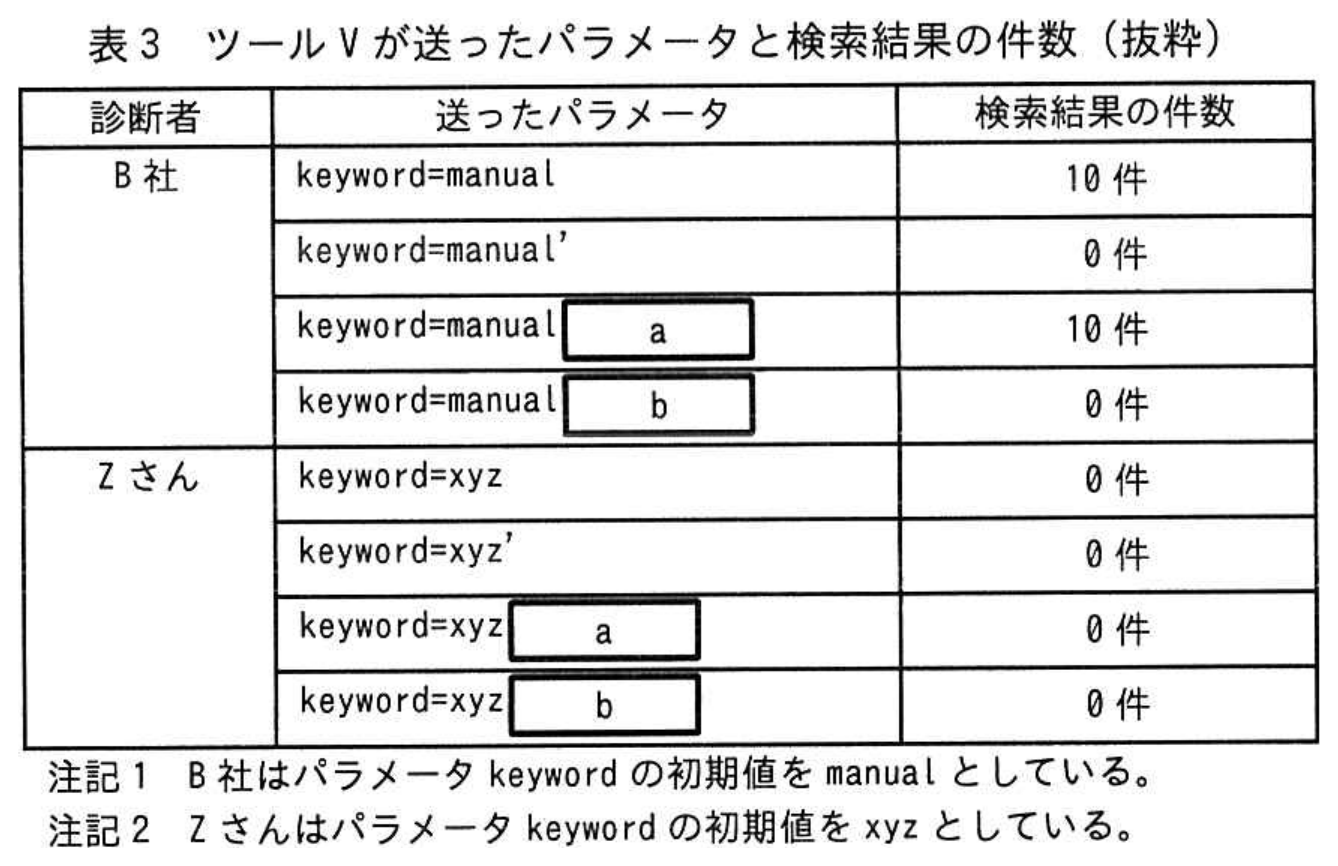 拡大
ツールVは,B社の診断では,keyword=manualaとkeyword=manualbの検索結果を比較してSQLインジェクションを検出できたが,Zさんの診断ではSQLインジェクションを検出できなかった。
Zさんは,検出できなかった二つの脆弱性について,どうすれば検出できるのかをY氏に尋ねた。次は,その際のY氏とZさんの会話である。
Y氏:XSSについては,入力したスクリプトが二つ先の画面でエスケープ処理されずに出力されていました。XSSの検出には,ツールVにおいて図1中のcの②設定が必要でした。SQLインジェクションについては,keywordの値が文字列として扱われる仕様となっており,SQLの構文エラーが発生するような文字列を送ると検索結果が0件で返ってくるようです。そこで,③keywordの初期値としてSQLインジェクションを検出できる“manual”のような値を設定する必要がありました。
Zさん:なるほど。ツールVは,Webサイトに応じた初期値を設定する必要があるのですね。
その後,Zさんは,Y氏とともに,フェーズ3での診断結果を分析した。その際,偽陽性を除いてから開発者に報告することは難しいことが問題となった。
そこで,Zさんは,“開発者への報告の際に,診断結果の報告内容が脆弱性なのか偽陽性なのか,その判断を開発者に委ねる。一方,診断結果の報告内容における脆弱性の内容,リスク及び対策について,開発者がB社に直接問い合わせる。”という案にした。なお,B社のサポート費用は,問合せ件数に比例するチケット制である。グループ各社がB社とサポート契約を結ぶが,費用は,当面A社がまとめて支払い,後日グループ各社と精算する。
これまでの検討を踏まえて,Zさんは,フェーズ4でA社グループの診断手順案を作成した。
〔フェーズ5:診断手順案に従った診断の実施〕
Y氏の協力の下,Zさんは,診断手順案に従ってサイトNの診断を実施することにした。サイトNは既にリリースされている。サイトNの会員(以下,会員Nという)は,幾つかのグループに分けられており,申し込むことができるキャンペーンが会員の所属しているグループによって異なる。サイトNの画面遷移を図4に示す。
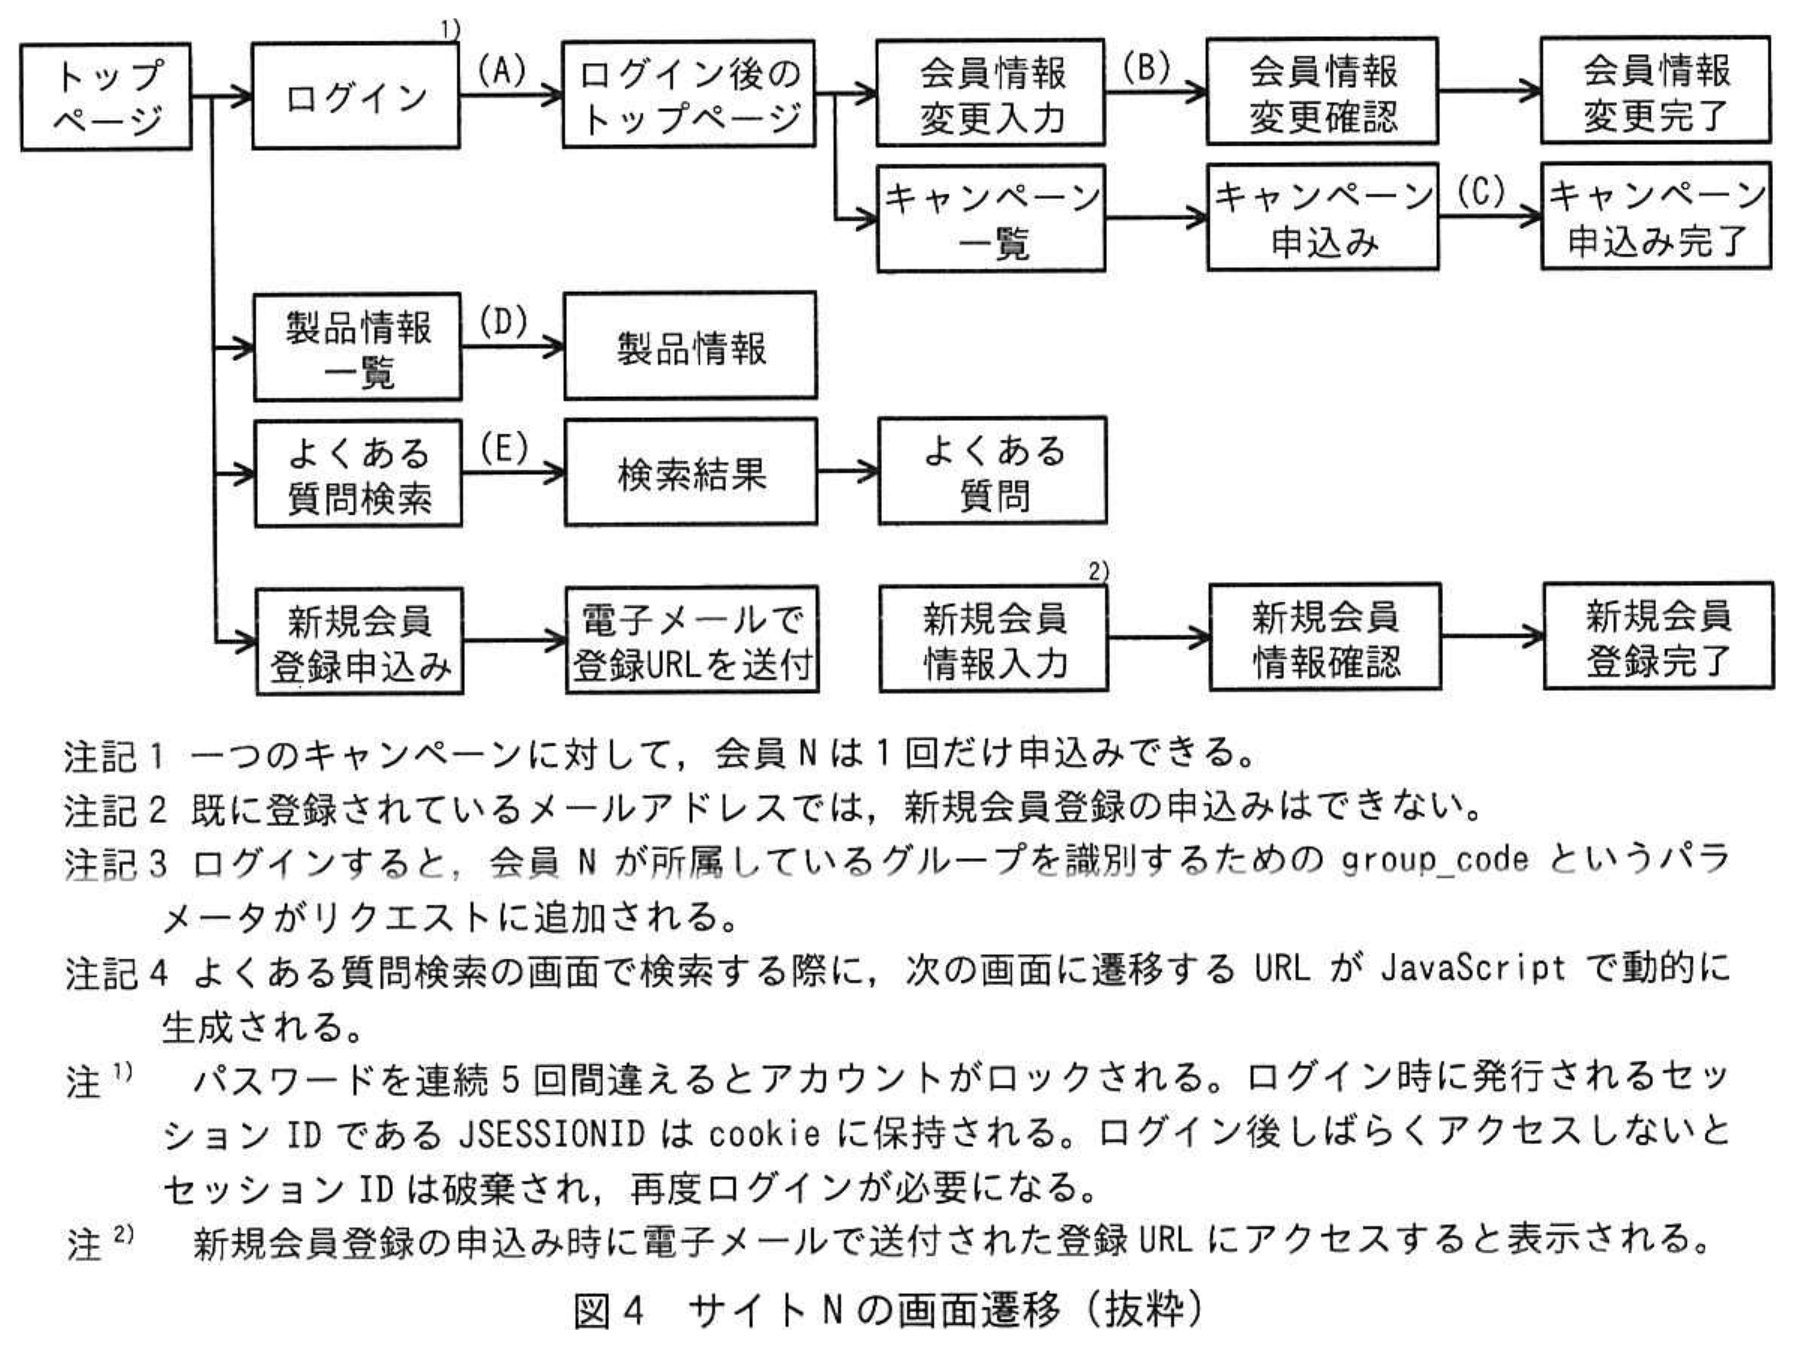 拡大
まず,Zさんは,診断対象URL,アカウントなど,診断に必要な情報をK社に確認した。しかし,サイトNについては診断に必要な情報が一元管理されていなかったので,確認の回答までに1週間掛かった。診断開始までに要する時間が課題として残った。
次に,Zさんは,アカウントの設定を行った後,④探査を開始するURLに図4のトップページを指定してツールVの診断対象URLの自動登録機能を使用したが,一部のURLは登録されなかった。その後,登録されなかったURLを手動で登録した。診断を実施してもよいか,Y氏に確認したところ,注意点の指摘を受けた。具体的には,⑤特定のパラメータが同じ値であるリクエストを複数回送信するとエラーになり,遷移できない箇所があることに注意せよとのことだった。適切な診断を行うために,ツールVの拒否回避機能を設定して診断を実施した。診断では,次に示す脆弱性が検出された。
・XSS
・アクセス制御の回避
Zさんは,これらの脆弱性について,サイトNの開発部門(以下,開発部Nという)に通知し,偽陽性かどうかの判断,リスクの評価及び対策の立案を依頼した。
XSS
XSSの脆弱性は,複数の画面で検出された。開発部Nから,“cookieにHttpOnly属性が付いていると,dが禁止される。そのため,cookieが漏えいすることはなく,修正は不要である。”という回答があった。Zさんは,この回答を受けてY氏に相談し,“XSSを悪用してもcookieを盗めないのは確かである。しかし,⑥XSSを悪用してcookie以外の情報を盗む攻撃があるので,修正が必要である。”と開発部Nに伝えた。
〔アクセス制御の回避〕
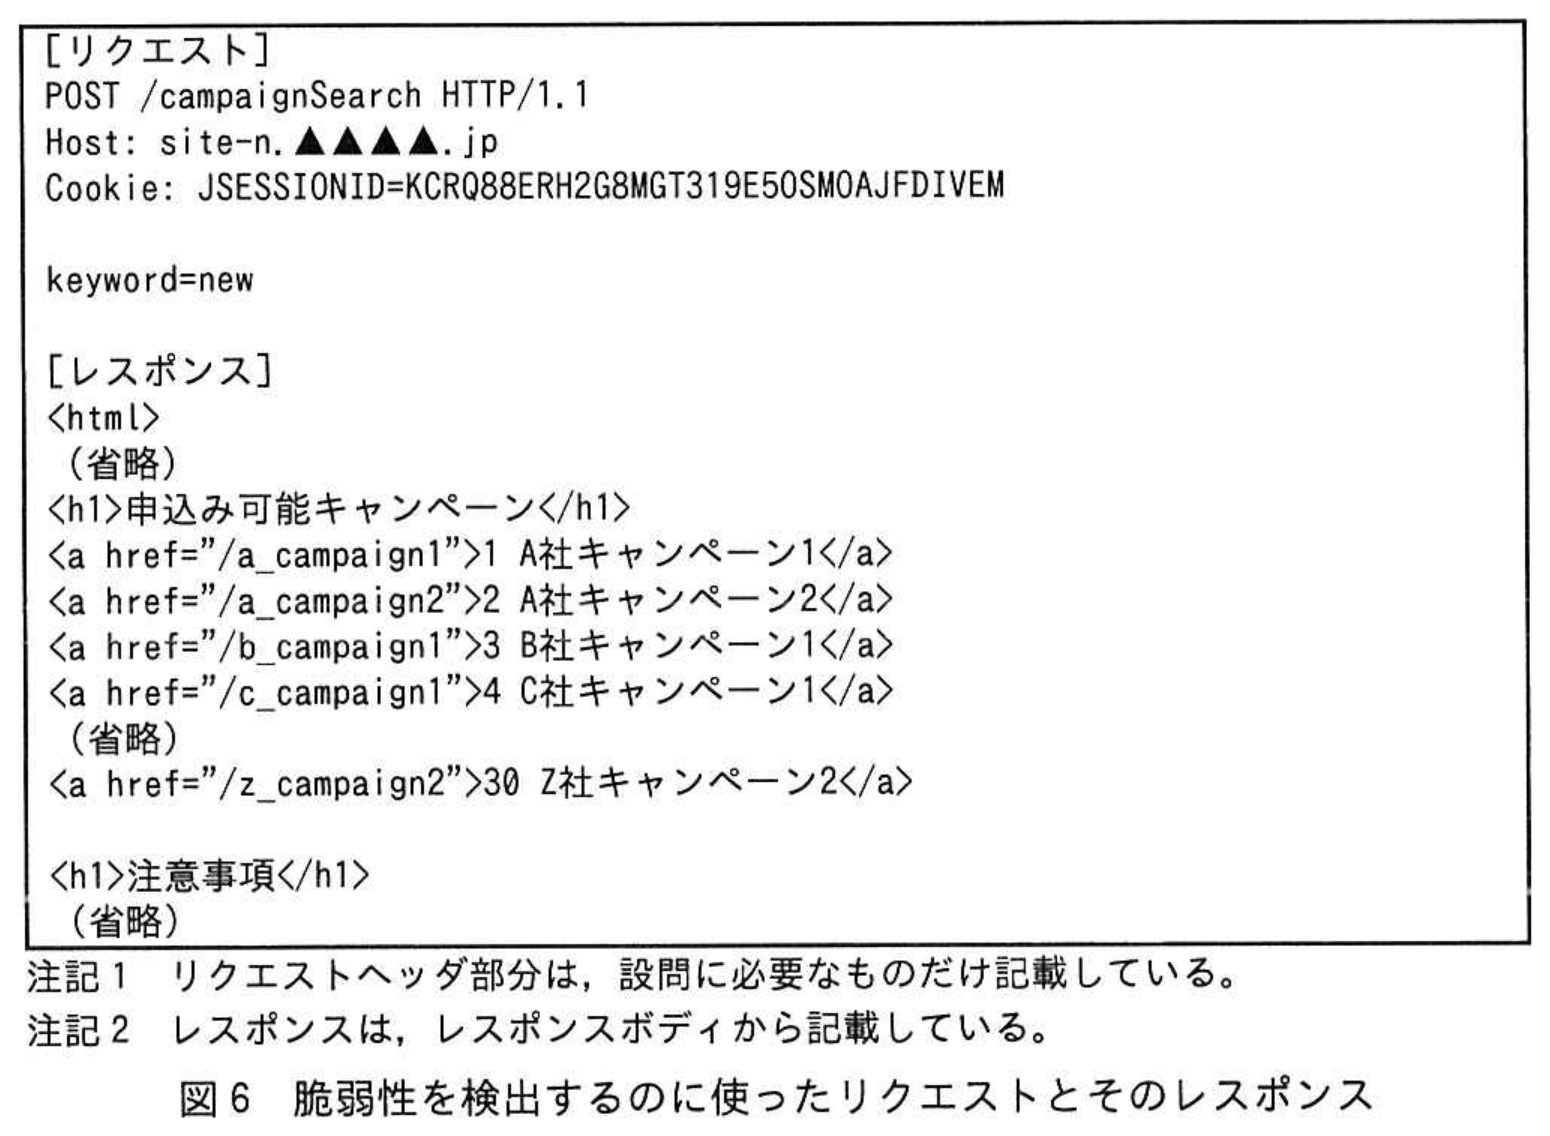
Zさんは,手動で診断し,アクセス制御の回避の脆弱性を,図4中のキャンペーン一覧の画面などで検出した。ある会員Nが⑦アクセス制御を回避するように細工されたリクエストを送ることで,その会員Nが本来閲覧できないはずのキャンペーンへのリンクが表示され,さらに,リンクをたどってそのキャンペーンに申し込むことが可能であった。正常なリクエストとそのレスポンスを図5に,脆弱性を検出するのに使ったリクエストとそのレスポンスを図6に示す。
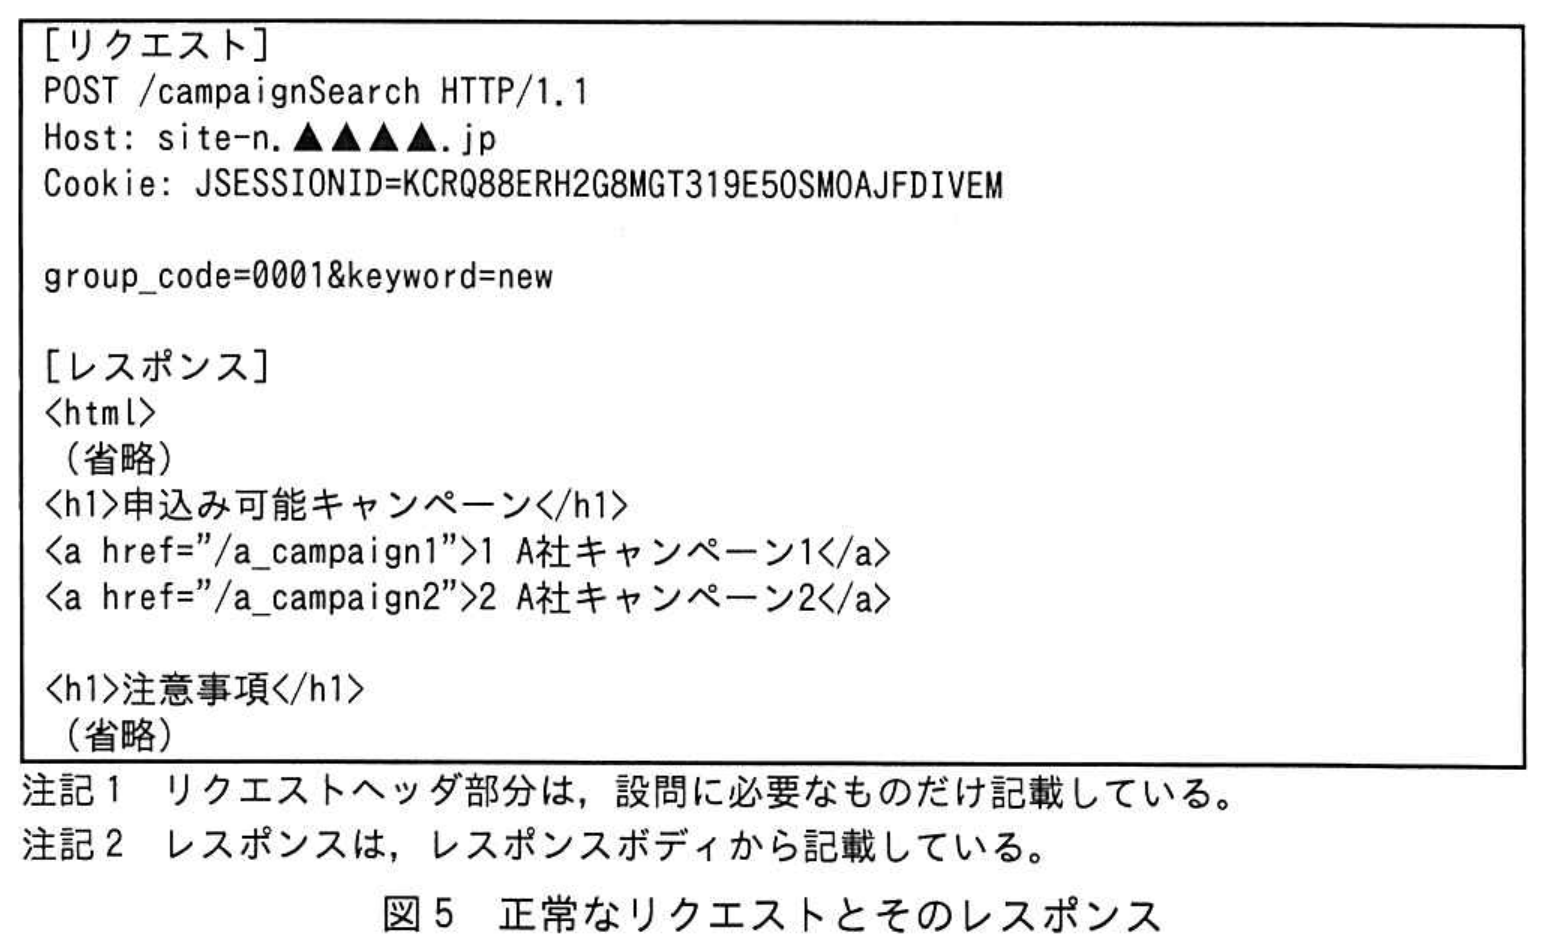 拡大
 拡大
開発部Nは,サイトNへ送られてきたリクエスト中のeから,ログインしている会員Nを特定し,その会員Nが所属しているグループがfの値と一致するかを検証するように,ソースコードを修正することにした。
開発部Nは,B社の支援によって対応を終えることができたが,B社へ頻繁に問い合わせることになった結果,B社のサポート費用が高額になった。サポート費用をどう抑えるかが課題として残った。
〔フェーズ6:A社グループの診断手順の制定〕
Zさんは,フェーズ5の診断で残った二つの課題についての対策を検討し,グループ各社から同意を得た上で,A社グループの診断手順を完成させた。
セキュリティ推進部は,制定したA社グループの診断手順をグループ各社に展開した。
拡大表1 Sプロジェクトの進め方
拡大図1 ツールVの仕様(抜粋)
拡大表2 診断対象URLの自動登録機能及び手動登録機能の特徴
拡大図2 サイトMの画面遷移(抜粋)
拡大図3 サイトMのアンケート入力1からの画面遷移
拡大表3 ツールVが送ったパラメータと検索結果の件数(抜粋)
拡大図4 サイトNの画面遷移(抜粋)
拡大図5 正常なリクエストとそのレスポンス
拡大図6 脆弱性を検出するのに使ったリクエストとそのレスポンス
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1記述問題
制限字数:30 字以内
表2中の下線①(診断対象URLを別の方法で調べる)について,別の方法を,30字以内で答えよ。
0 / 30 文字
設問2 (1)記号・選択式
〔フェーズ3:ZさんとB社での診断の実施と結果比較〕について答えよ。
表3中及び本文中の a,b に入れる適切な字句を,解答群の中から選び,記号で答えよ。
表3中及び本文中の a,b に入れる適切な字句を,解答群の中から選び,記号で答えよ。
【空欄スロット選択】 割り当てる空欄を選んでから下の選択肢をクリック:
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問2 (2)記号・選択式
〔フェーズ3:ZさんとB社での診断の実施と結果比較〕について答えよ。
本文中の c に入れる適切な機能を,図1中の(1-1)〜(8-1)から選び答えよ。
本文中の c に入れる適切な機能を,図1中の(1-1)〜(8-1)から選び答えよ。
※直接入力してください
設問2 (3)記述問題
制限字数:60 字以内
〔フェーズ3:ZさんとB社での診断の実施と結果比較〕について答えよ。
本文中の下線②(設定が必要でした。)について,どのような設定が必要か。設定の内容を,図2中の画面名を用いて60字以内で答えよ。
本文中の下線②(設定が必要でした。)について,どのような設定が必要か。設定の内容を,図2中の画面名を用いて60字以内で答えよ。
0 / 60 文字
設問2 (4)記述問題
制限字数:40 字以内
〔フェーズ3:ZさんとB社での診断の実施と結果比較〕について答えよ。
本文中の下線③(keywordの初期値としてSQLインジェクションを検出できる“manual”のような値を設定する必要がありました。)について,keywordの初期値をどのような値に設定する必要があるか。初期値が満たすべき条件を,40字以内で具体的に答えよ。
本文中の下線③(keywordの初期値としてSQLインジェクションを検出できる“manual”のような値を設定する必要がありました。)について,keywordの初期値をどのような値に設定する必要があるか。初期値が満たすべき条件を,40字以内で具体的に答えよ。
0 / 40 文字
設問3 (1)記号・選択式
〔フェーズ5:診断手順案に従った診断の実施〕について答えよ。
本文中の下線④(探査を開始するURLに図4のトップページを指定してツールVの診断対象URLの自動登録機能を使用した)について,URLが登録されなかった画面名を,解答群の中から全て選び,記号で答えよ。
本文中の下線④(探査を開始するURLに図4のトップページを指定してツールVの診断対象URLの自動登録機能を使用した)について,URLが登録されなかった画面名を,解答群の中から全て選び,記号で答えよ。
【選択肢】 クリックして選択(複数選択可)
選択中の解答:未選択(上の選択肢ボタンをクリックしてください)
設問3 (2)記述問題
制限字数:40 字以内
〔フェーズ5:診断手順案に従った診断の実施〕について答えよ。
本文中の下線⑤(特定のパラメータが同じ値であるリクエストを複数回送信するとエラーになり,遷移できない箇所がある)について,該当する画面遷移とエラーになってしまう理由を2組挙げ,画面遷移は図4中の(A)〜(E)から選び,理由は40字以内で答えよ。
本文中の下線⑤(特定のパラメータが同じ値であるリクエストを複数回送信するとエラーになり,遷移できない箇所がある)について,該当する画面遷移とエラーになってしまう理由を2組挙げ,画面遷移は図4中の(A)〜(E)から選び,理由は40字以内で答えよ。
0 / 40 文字
設問4 (1)記述問題
制限字数:30 字以内
XSSについて答えよ。
本文中の d に入れる適切な字句を,30字以内で答えよ。
本文中の d に入れる適切な字句を,30字以内で答えよ。
0 / 30 文字
設問4 (2)記述問題
制限字数:40 字以内
XSSについて答えよ。
本文中の下線⑥(XSSを悪用してcookie以外の情報を盗む攻撃がある)について,攻撃の手口を,40字以内で答えよ。
本文中の下線⑥(XSSを悪用してcookie以外の情報を盗む攻撃がある)について,攻撃の手口を,40字以内で答えよ。
0 / 40 文字
設問5 (1)記述問題
制限字数:30 字以内
〔アクセス制御の回避〕について答えよ。
本文中の下線⑦(アクセス制御を回避するように細工されたリクエストを送る)について,リクエストの内容を,30字以内で具体的に答えよ。
本文中の下線⑦(アクセス制御を回避するように細工されたリクエストを送る)について,リクエストの内容を,30字以内で具体的に答えよ。
0 / 30 文字
設問5 (2)記述問題
制限字数:15 字以内
〔アクセス制御の回避〕について答えよ。
本文中の e,f に入れる適切なパラメータ名を,図5中から選び,それぞれ15字以内で答えよ。
本文中の e,f に入れる適切なパラメータ名を,図5中から選び,それぞれ15字以内で答えよ。
0 / 15 文字
設問6 (1)記述問題
制限字数:40 字以内
〔フェーズ6:A社グループの診断手順の制定〕について答えよ。
診断開始までに要する時間の課題について,A社で取り入れている管理策を参考にした対策を,40字以内で具体的に答えよ。
診断開始までに要する時間の課題について,A社で取り入れている管理策を参考にした対策を,40字以内で具体的に答えよ。
0 / 40 文字
設問6 (2)記述問題
制限字数:50 字以内
〔フェーズ6:A社グループの診断手順の制定〕について答えよ。
B社のサポート費用の課題について,B社に対して同じ問合せを行わず,問合せ件数を削減するために,A社グループではどのような対策を実施すべきか。セキュアコーディング規約の必須化や開発者への教育以外で,実施すべき対策を,50字以内で具体的に答えよ。
B社のサポート費用の課題について,B社に対して同じ問合せを行わず,問合せ件数を削減するために,A社グループではどのような対策を実施すべきか。セキュアコーディング規約の必須化や開発者への教育以外で,実施すべき対策を,50字以内で具体的に答えよ。
0 / 50 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和5年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。