ネットワークスペシャリスト午後II 総合事例記述令和6年 春期
午後II 問2
問2 電子メールを用いた製品サポートに関するネットワーク構成と送信ドメイン認証の導入
テーマ:電子メールを用いた製品サポートにおける送信ドメイン認証と委託運用
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大問2 電子メールを用いた製品サポートに関する次の記述を読んで,設問に答えよ。
Y社は,企業向けにIT製品を販売する会社であり,電子メール(以下,メールという)を使用して,販売した製品のサポートを行っている。Y社では,取扱製品の増加に伴って,サポート体制の強化が必要になってきた。そこで,サポート業務の一部を,サポートサービス専門会社のZ社に委託することを決定し,Y社の情報システム部のX主任が,委託時のメールの運用方法を検討することになった。
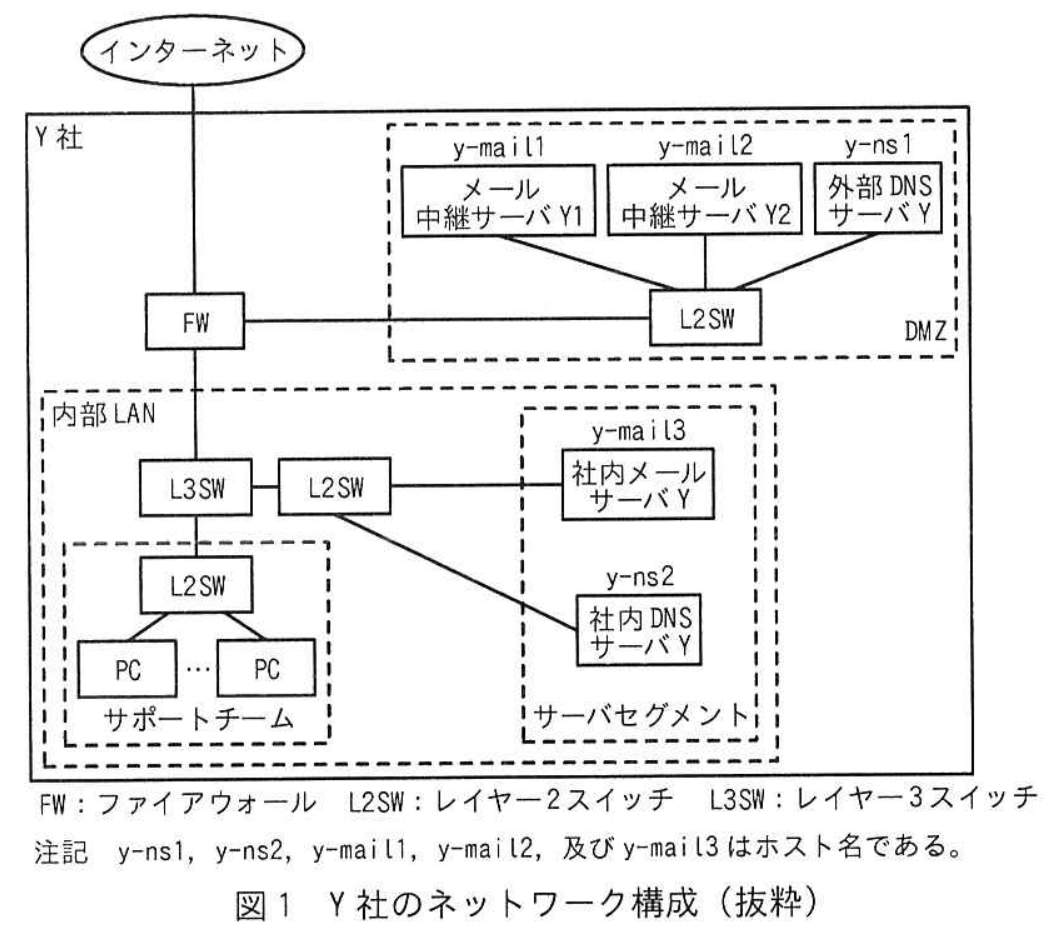
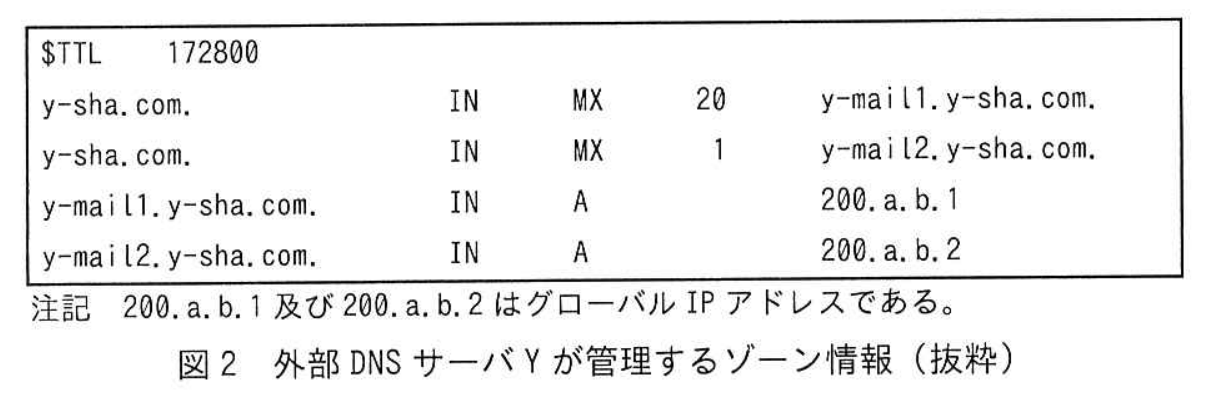
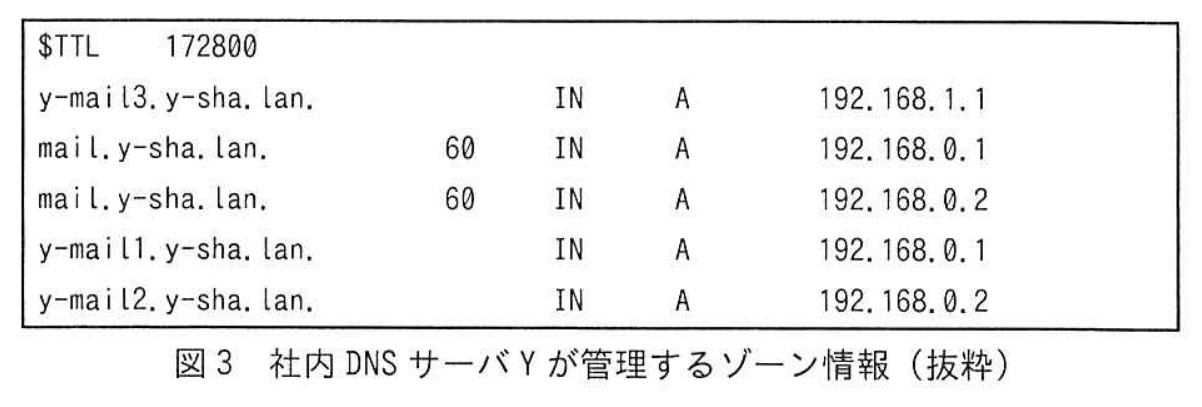
Y社のネットワーク構成を図1に,外部DNSサーバYが管理するゾーン情報を図2に,社内DNSサーバYが管理するゾーン情報を図3に示す。
 拡大
 拡大
 拡大
Y社では,サポート契約を締結した顧客企業の担当者(以下,顧客という)からの製品サポート依頼を,社内メールサーバYに設定された問合せ窓口のメールアドレスである,support@y-sha.comで受け付けている。このメールアドレスはグループアドレスであり,support@y-sha.com宛てのメールは,Y社のサポート担当者のメールアドレスに配信される。サポート担当者は,送信元メールアドレスがsupport@y-sha.comにセットされた製品サポートのメール(以下,サポートメールという)を,社内メールサーバYを使用して顧客に返信している。
〔Y社のネットワーク構成とセキュリティ対策の背景〕
Y社のネットワーク構成とメールのなりすまし防止などの情報セキュリティ対策の背景について次に示す。
・サポート担当者が送信したサポートメールが①社内メールサーバYからメール中継サーバに転送されるとき,②DNSラウンドロビンによってメール中継サーバY1又はY2に振り分けられる。
・転送先のメール中継サーバが障害などで応答しないとき,社内メールサーバYは,他方のメール中継サーバ宛てに転送する機能をもつ。
・顧客が送信したサポートメールがメール中継サーバに転送されるときは,外部DNSサーバYに登録されたMXレコードの a 値によって,平常時は,ホスト名が b のメール中継サーバが選択される。
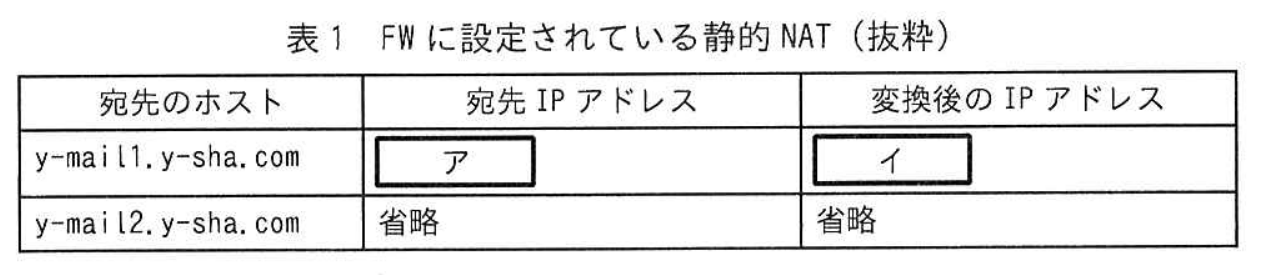
・FWには,インターネットからDMZのサーバ宛ての通信に対して,静的NATが設定されている。
FWに設定されている静的NATを表1に示す。
 拡大
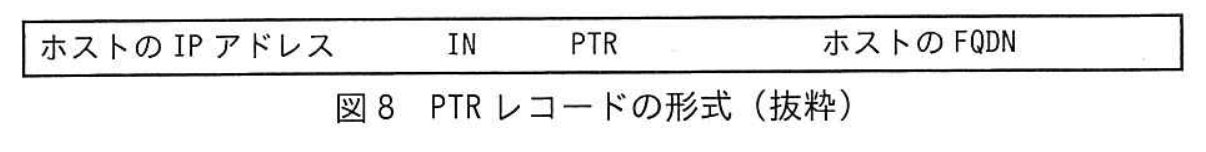
送信元メールアドレスの詐称の有無に対しては,DNSの c と呼ばれる名前解決によって,送信元メールサーバのIPアドレスからメールサーバのFQDNを取得し,そのFQDNと送信元メールアドレスのドメイン名が一致した場合,詐称されていないと判定する検査方法が考えられる。しかし,③攻撃者は,自身が管理するDNSサーバのPTRレコードに不正な情報を登録することができるので,ドメイン名が一致しても詐称されているおそれがあることから,検査方法としては不十分である。このような背景から,受信側のメールサーバが送信元メールアドレスの詐称の有無を正しく判定できるようにする手法として,送信ドメイン認証が生まれた。
送信ドメイン認証の技術には,送信元IPアドレスを基に,正規のサーバから送られたかどうかを検証するSPF(Sender Policy Framework)や,送られたメールのヘッダーに挿入された電子署名の真正性を検証するDKIM(DomainKeys Identified Mail)などがある。Y社ではSPF及びDKIMの両方を導入している。
〔Y社が導入しているSPFの概要〕
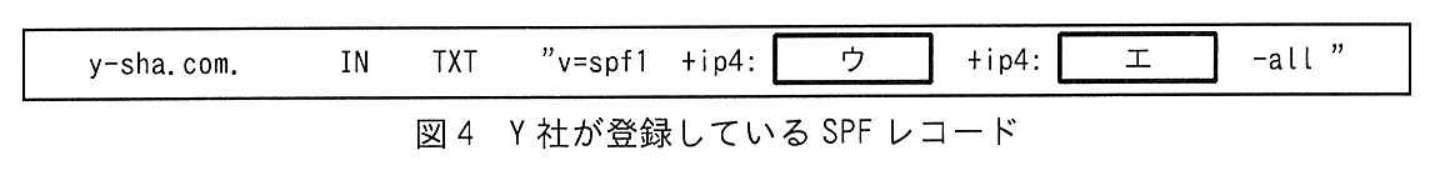
SPFでは,送信者のなりすましの有無を受信者が検証できるようにするために,送信者のドメインのゾーン情報を管理する権威DNSサーバに,SPFで利用する情報(以下,SPFレコードという)を登録する。Y社では,外部DNSサーバYにSPFレコードをTXTレコードとして登録している。
Y社が登録しているSPFレコードを図4に示す。
 拡大
Y社が導入しているSPFによる送信ドメイン認証の流れを次に示す。
(i)サポート担当者は,送信元メールアドレスがsupport@y-sha.comにセットされたサポートメールを,顧客宛てに送信する。
(ii)サポートメールは,社内メールサーバYからメール中継サーバY1又はY2を経由して,顧客のメールサーバに転送される。
(iii)顧客のメールサーバは,メール中継サーバY1又はY2から,メール転送プロトコルである d の e コマンドで指定されたメールアドレスのドメイン名の f を入手する。顧客のメールサーバは,DNSを利用して, f ドメインのゾーン情報を管理する外部DNSサーバYに登録されているSPFレコードを取得する。
(iv)顧客のメールサーバは,④取得したSPFレコードに登録された情報を基に,送信元のメールサーバの正当性を検査する。
(v)正当なメールサーバから送信されたメールなので,なりすましメールではないと判断してメールを受信する。なお,正当でないメールサーバから送信されたメールは,なりすましメールと判断して,受信したメールの隔離又は廃棄などを行う。
〔Y社が導入しているDKIMの概要〕
DKIMは,送信側のメールサーバでメールに電子署名を付与し,受信側のメールサーバで電子署名の真正性を検証することで,送信者のドメイン認証を行う。電子署名のデータは,メールの g 及び本文を基に生成される。
DKIMでは,送信者のドメインのゾーン情報を管理する権威DNSサーバを利用して,電子署名の真正性の検証に使用する鍵を公開する。鍵長は,2,048ビットより大きな鍵を利用することも可能である。しかし,DNSをトランスポートプロトコルである h で利用する場合は,DNSメッセージの最大長が i バイトという制限があるので, i バイトに収まる鍵長として,一般に2,048ビットの鍵が利用される。
DKIMの電子署名には,第三者認証局(以下,CAという)が発行した電子証明書を利用せずに,各サイトの管理者が生成する鍵が利用できる。
Y社では,Y社のネットワーク運用管理者が生成した鍵などのDKIMで利用する情報(以下,DKIMレコードという)を,外部DNSサーバYにTXTレコードとして登録している。
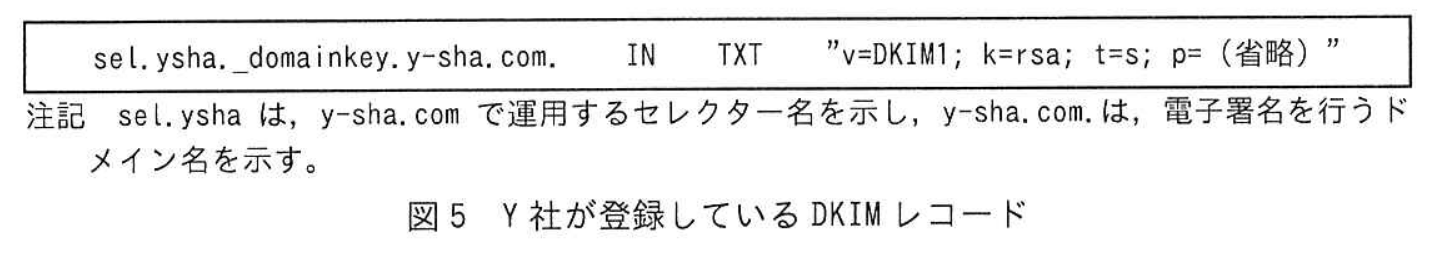
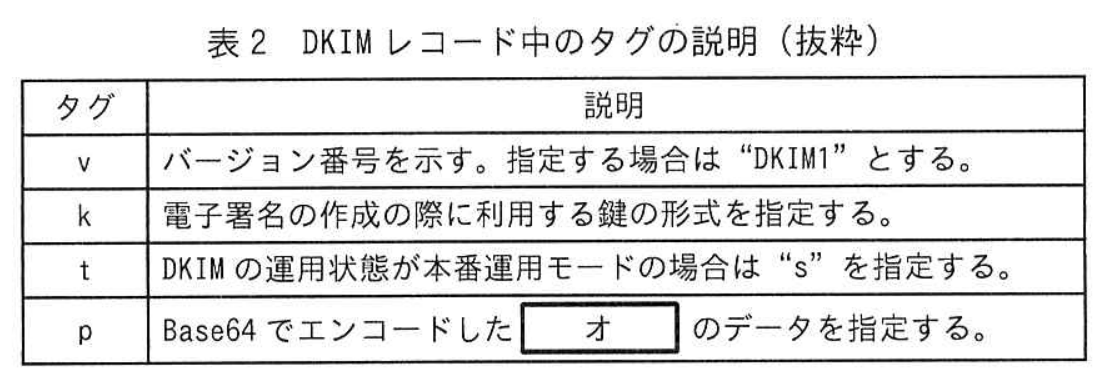
Y社が登録しているDKIMレコードを図5に,DKIMレコード中のタグの説明を表2に示す。
 拡大
 拡大
DKIMにおける送信側は,電子署名データなどを登録したDKIM-Signatureヘッダーを作成して送信するメールに付加する処理(以下,DKIM処理という)を行う。DKIMでは,一つのドメイン中に複数のセレクターを設定することができ,セレクターごとに異なる鍵が使用できる。セレクターは,DNSサーバに登録されたDKIMレコードを識別するためのキーとして利用される。
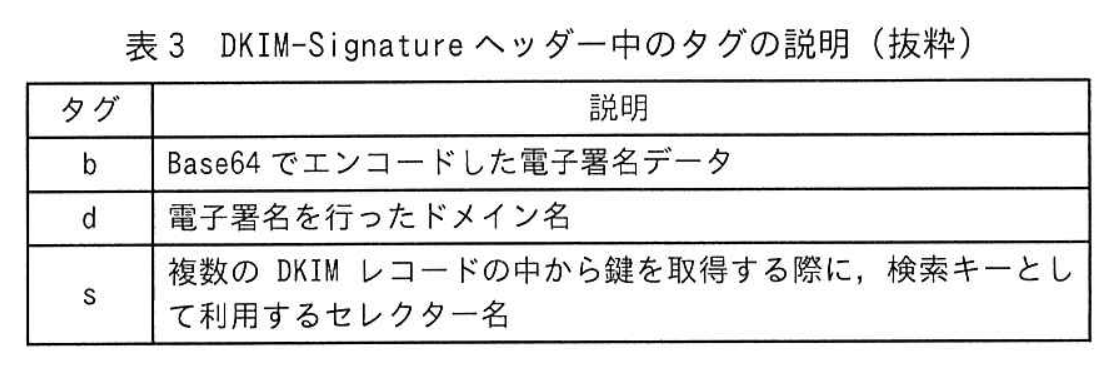
DKIM-Signatureヘッダー中のタグの説明を表3に示す。ここで,DKIM-Signatureヘッダーの構成図は省略する。
 拡大
Y社は,顧客宛てのサポートメールに対するDKIM処理を,メール中継サーバY1及びY2で行っている。Y社では,ドメイン名がy-sha.comでセレクター名がsel.yshaのセレクターを設定している。Y社が送信するメールのDKIM-Signatureヘッダー中のsタグには,図5中に示したセレクター名のsel.yshaが登録されている。
Y社が導入しているDKIMによる送信ドメイン認証の流れを次に示す。
(i)サポート担当者は,送信元メールアドレスがsupport@y-sha.comにセットされたサポートメールを,顧客宛てに送信する。
(ii)サポートメールは,社内メールサーバYからメール中継サーバY1又はY2を経由して,顧客のメールサーバに転送される。
(iii)メール中継サーバY1又はY2は,サポートメールに付加するDKIM-Signatureヘッダー中に電子署名データなどを登録して,顧客のメールサーバに転送する。
(iv)顧客のメールサーバは,DKIM-Signatureヘッダー中のdタグに登録されたドメイン名であるy-sha.comとsタグに登録されたセレクター名を基に,DNSを利用して,当該ドメインのゾーン情報を管理する外部DNSサーバYに登録されているDKIMレコードを取得する。
(v)顧客のメールサーバは,⑤取得したDKIMレコードに登録された情報を基に,電子署名の真正性を検査する。
(vi)正当なメールサーバから送信されたメールなので,なりすましメールではないと判断してメールを受信する。なお,正当でないメールサーバから送信されたメールは,なりすましメールと判断して,受信したメールの隔離又は廃棄などを行う。
〔Z社に委託するメールの運用方法の検討〕
まず,X主任は,自社のメールシステムのセキュリティ運用規程に,次の規定があることを確認した。
(あ)社内メールサーバYには,Y社に勤務する従業員以外のメールボックスは設定しないこと
(い)社内のPCによるメール送受信は,社内メールサーバYを介して行うこと
(う)メール中継サーバY1及びY2にはメールボックスは設定せず,社内メールサーバYから社外宛て,及び社外から社内メールサーバY宛てのメールだけを中継すること
(え)Y社のドメインを利用するメールには,なりすまし防止などの情報セキュリティ対策を講じること
次に,メールの運用方法の検討に当たって,X主任は,Z社のネットワーク構成とサポート体制を調査した。
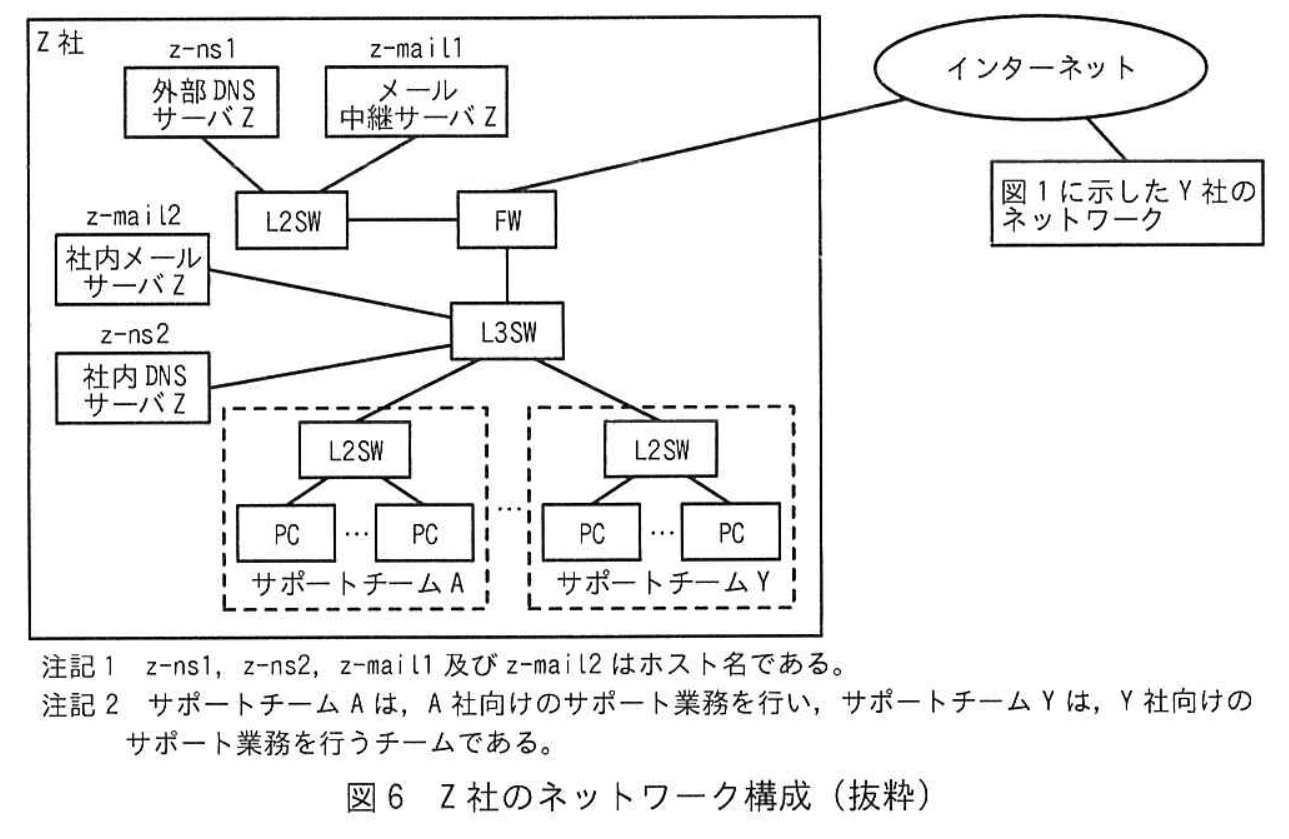
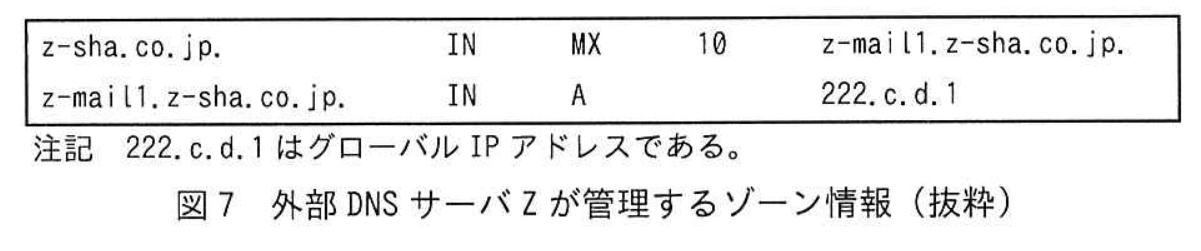
Z社のネットワーク構成を図6に,外部DNSサーバZが管理するゾーン情報を図7に示す。
 拡大
 拡大
Z社は,複数の企業から受託したメールを用いたサポート業務を,チームを編成して対応している。
X主任は,Z社のネットワーク構成,サポート体制及びY社のメールシステムのセキュリティ運用規程を基に,Z社に委託するメールによるサポート方法を,次のようにまとめた。
・Z社のサポートチームYのサポート担当者は,現在使用している問合せ窓口のメールアドレスsupport@y-sha.comでサポート業務を行う。
・support@y-sha.com宛てのメール中から,Z社に委託した製品のサポート依頼メール及びサポート途中のメールが抽出されて,Z社のサポートチームYのグループアドレス宛てに転送されるようにする。
・サポートチームYのサポート担当者は,送信元メールアドレスがsupport@y-sha.comにセットされたサポートメールを,社内メールサーバZを使用してY社の顧客宛てに送信する。
次に,セキュリティ運用規程の(え)に対応するために,Z社に委託するサポートメールへのSPFとDKIMの導入方法を検討した。
SPFには,⑥DNSサーバにSPFで利用する情報を登録することで対応できると考えた。
DKIMには,図6中のメール中継サーバZで,送信元メールアドレスがsupport@y-sha.comのメールに対してDKIM処理を行うことで対応できると考えた。このとき,顧客のメールサーバが,外部DNSサーバYを使用してDKIMの検査を行うことができるように,DKIM-Signatureヘッダー中のdタグで指定するドメイン名には j を登録し,⑦sタグで指定するセレクター名はsel.zshaとして,Y社と異なる鍵を電子署名に利用できるようにする。また,外部DNSサーバYに,sel.zshaセレクター用のDKIMレコードを追加登録する。
委託時のメールの運用方法がまとまったので,検討結果を上司のW課長に説明したところ,⑧“Z社のサポートチームY以外の部署の従業員が,送信元メールアドレスにsupport@y-sha.comをセットしてサポート担当者になりすました場合,顧客のメールサーバでは,なりすましを検知できない”,との指摘を受けた。そこで,X主任は,追加で実施する対策について調査した結果,S/MIME(Secure/MIME)の導入が有効であることが分かった。
〔S/MIMEの調査と実施策〕
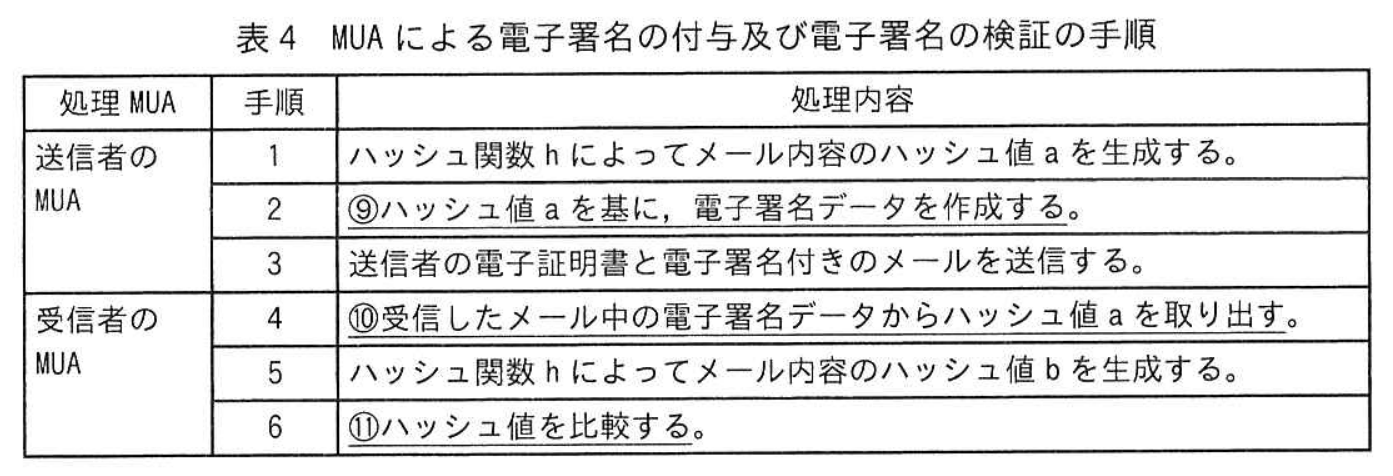
S/MIMEでは,受信者のMUA(Mail User Agent)によるメールに付与された電子署名の真正性の検証で,なりすましやメール内容の改ざんが検知できる。
MUAによる電子署名の付与及び電子署名の検証の手順を表4に示す。
 拡大
X主任は,S/MIME導入に当たってY社とZ社が実施すべき事項について検討し,次の四つの実施事項をまとめた。
・Y社のホームページ上で,サポートメールへのS/MIMEの導入をアナウンスし,なりすまし防止対策を強化することを顧客に周知する。
・取得した電子証明書は,Z社にも秘密鍵と併せて提供する。
・Y社のサポート担当者及びZ社のサポートチームYのサポート担当者は,自身のPCに電子証明書と秘密鍵をインストールする。
・Y社及びZ社のサポート担当者は,送信するメールに電子署名を付与する。
X主任は,サポートメールにSPFとDKIMだけでなく新たにS/MIMEも導入したメールの運用方法と,サポート委託を開始するまでにY社及びZ社で実施すべき事項をW課長に報告した。報告内容が承認されたので,X主任は,委託時のメールの運用を開始するまでの手順書の作成,及びZ社の窓口担当者との調整に取り掛かった。
 拡大
拡大図1 Y社のネットワーク構成(抜粋)
拡大図2 外部DNSサーバYが管理するゾーン情報(抜粋)
拡大図3 社内DNSサーバYが管理するゾーン情報(抜粋)
拡大表1 FWに設定されている静的NAT(抜粋)
拡大図4 Y社が登録しているSPFレコード
拡大図5 Y社が登録しているDKIMレコード
拡大表2 DKIMレコード中のタグの説明(抜粋)
拡大表3 DKIM-Signatureヘッダー中のタグの説明(抜粋)
拡大図6 Z社のネットワーク構成(抜粋)
拡大図7 外部DNSサーバZが管理するゾーン情報(抜粋)
拡大表4 MUAによる電子署名の付与及び電子署名の検証の手順
拡大図8 PTRレコードの形式(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 (1)記述問題
制限字数:30 字以内
本文中の下線①について,転送先のメール中継サーバのFQDNを答えよ。
0 / 30 文字
設問1 (2)記述問題
制限字数:25 字以内
本文中の下線②について,社内メールサーバYからメール中継サーバY1又はY2へのメール転送時に,振分けの偏りを小さくするために実施している方策を,25字以内で答えよ。
0 / 25 文字
設問1 (3) a記述問題
制限字数:20 字以内
本文中の a に入れる適切な字句を答えよ。
0 / 20 文字
設問1 (3) b記述問題
制限字数:20 字以内
本文中の b に入れる適切な字句を答えよ。
0 / 20 文字
設問1 (3) c記述問題
制限字数:20 字以内
本文中の c に入れる適切な字句を答えよ。
0 / 20 文字
設問1 (4) ア記述問題
制限字数:20 字以内
表1中の ア に入れる適切なIPアドレスを答えよ。
0 / 20 文字
設問1 (4) イ記述問題
制限字数:20 字以内
表1中の イ に入れる適切なIPアドレスを答えよ。
0 / 20 文字
設問1 (5)記述問題
制限字数:45 字以内
本文中の下線③について,攻撃者がPTRレコードに対して行う不正な操作の内容を,次に示す図8を参照して45字以内で答えよ。
0 / 45 文字
設問2 (1)記述問題
制限字数:40 字以内
図4中の ウ,エ に入れる適切なIPアドレスを答えよ。(順不同)
0 / 40 文字
設問2 (2) d記述問題
制限字数:20 字以内
本文中の d に入れる適切な字句を答えよ。
0 / 20 文字
設問2 (2) e記述問題
制限字数:20 字以内
本文中の e に入れる適切な字句を答えよ。
0 / 20 文字
設問2 (2) f記述問題
制限字数:20 字以内
本文中の f に入れる適切な字句を答えよ。
0 / 20 文字
設問2 (3)記述問題
制限字数:50 字以内
本文中の下線④について,正当性の確認方法を,50字以内で答えよ。
0 / 50 文字
設問3 (1) g記述問題
制限字数:20 字以内
本文中の g に入れる適切な字句を答えよ。
0 / 20 文字
設問3 (1) h記述問題
制限字数:20 字以内
本文中の h に入れる適切な字句を答えよ。
0 / 20 文字
設問3 (1) i記述問題
制限字数:10 字以内
本文中の i に入れる適切な数値を答えよ。
0 / 10 文字
設問3 (2) アルゴリズム名記述問題
制限字数:20 字以内
図5のDKIMレコードで指定されている暗号化方式のアルゴリズム名を答えよ。
0 / 20 文字
設問3 (2) オ記述問題
制限字数:20 字以内
表2中の オ に入れる適切な鍵名を答えよ。
0 / 20 文字
設問3 (3)記述問題
制限字数:50 字以内
本文中の下線⑤について,電子署名の真正性の検査によって送信者がなりすまされていないことが分かる理由を,50字以内で答えよ。
0 / 50 文字
設問4 (1)記述問題
制限字数:60 字以内
本文中の下線⑥について,登録するDNSサーバ名及びDNSサーバに登録する情報を,それぞれ,図1又は図6中の字句を用いて答えよ。
0 / 60 文字
設問4 (2)記述問題
制限字数:20 字以内
本文中の j に入れる適切な字句を答えよ。
0 / 20 文字
設問4 (3)記述問題
制限字数:50 字以内
本文中の下線⑦について,異なる鍵を利用することによる,Y社におけるセキュリティ面の利点を,50字以内で答えよ。
0 / 50 文字
設問4 (4)記述問題
制限字数:40 字以内
本文中の下線⑧について,顧客のメールサーバでは,なりすましを検知できない理由を,40字以内で答えよ。
0 / 40 文字
設問5 (1)〜(3)記述問題
制限字数:30 字以内
〔S/MIMEの調査と実施策〕について答えよ。
(1) 表4中の下線⑨の電子署名データの作成方法を,25字以内で答えよ。
(2) 表4中の下線⑩のハッシュ値aを取り出す方法を,20字以内で答えよ。
(3) 表4中の下線⑪について,どのような状態になれば改ざんされていないと判断できるかを,25字以内で答えよ。
(※試験実施後の公式発表により「不備により設問5(1)〜(3)は成立しない」とされた)
(1) 表4中の下線⑨の電子署名データの作成方法を,25字以内で答えよ。
(2) 表4中の下線⑩のハッシュ値aを取り出す方法を,20字以内で答えよ。
(3) 表4中の下線⑪について,どのような状態になれば改ざんされていないと判断できるかを,25字以内で答えよ。
(※試験実施後の公式発表により「不備により設問5(1)〜(3)は成立しない」とされた)
0 / 30 文字
午後II長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書徹底攻略 ネットワークスペシャリスト教科書 令和8年度瀬戸 美月 著 / インプレス
NW徹底攻略瀬戸 美月 著 / インプレス
徹底攻略 ネットワークスペシャリスト教科書 令和8年度
💡 推薦ポイント:午後I・午後IIの長文ネットワーク構成事例でどこに着目してパケットの流れや設定不備を読み解くか、実践的な解法プロセスを身につけられます。
¥3,278(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連するネットワークスペシャリスト重要用語解説
本番形式・制限時間付きで演習する
令和6年 春期 午後II(2問中1問選択・120分)を実戦演習モードで通し解答し、総合採点を受けられます。