ネットワークスペシャリスト午後I 事例記述令和6年 春期
午後I 問2
問2 SD-WANによる拠点接続に関するネットワーク設計・構築
テーマ:SD-WANによる拠点接続に関するネットワーク設計・構築
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大問2 SD-WAN による拠点接続に関する次の記述を読んで,設問に答えよ。
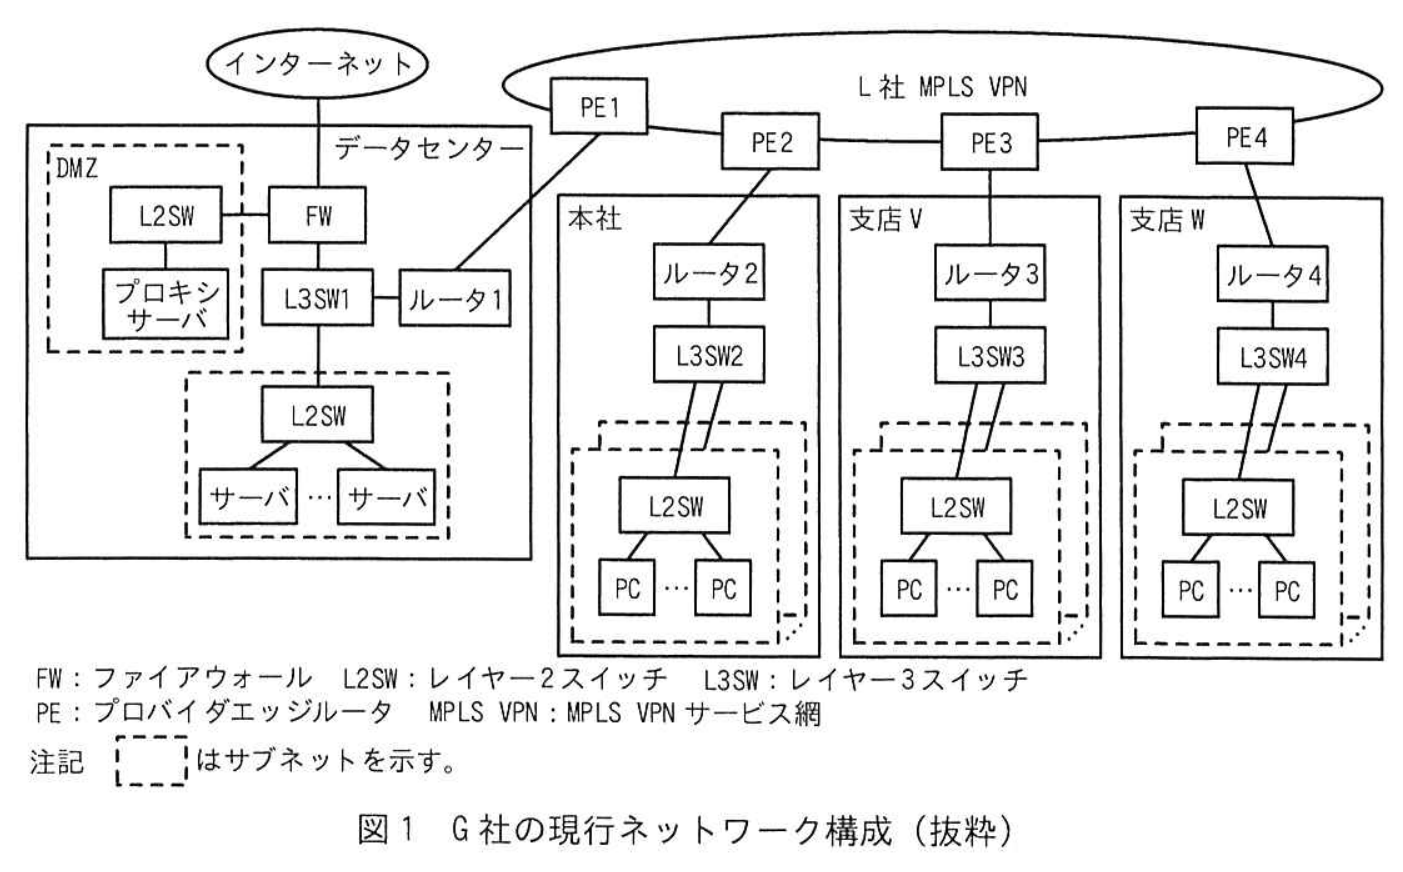
G 社は,本社とデータセンター及び二つの支店をもつ企業である。G 社では,業務拡大による支店の追加が計画されている。支店の追加によるネットワーク構成の変更について,SD-WAN を活用することで,設定作業を行いやすくするとともに WAN の冗長化も行うという改善方針が示された。そこで,情報システム部の J さんが設計担当としてアサインされ,対応することになった。G 社の現行ネットワーク構成を図 1 に示す。
 拡大
〔現行ネットワーク概要〕
G 社の現行ネットワーク概要を次に示す。
・G 社には,データセンター,本社,支店 V 及び支店 W の四つの拠点がある。これらの拠点は,L 社が提供する MPLS VPN (以下,L 社 VPN という) を介して相互に接続している。
・各拠点の PC とサーバは,データセンターのプロキシサーバを経由してインターネットへアクセスする。
・データセンターの FW は,パケットフィルタリングによるアクセス制御を行ってい
る。
・PE1〜4 は,L社 VPN の顧客のネットワークを収容するために設置した,プロバイダエッジルータ (以下,PEルータという) である。
・ルータ1〜4 は,拠点間を接続する機器であり,L社の PEルータと対向する ア エッジルータである。
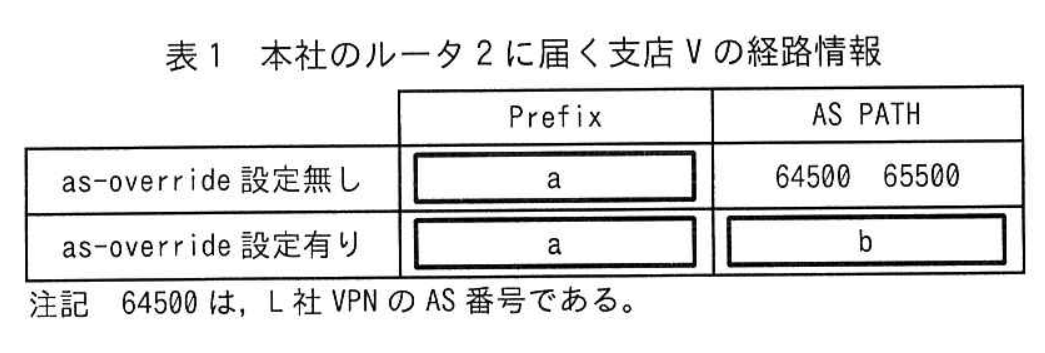
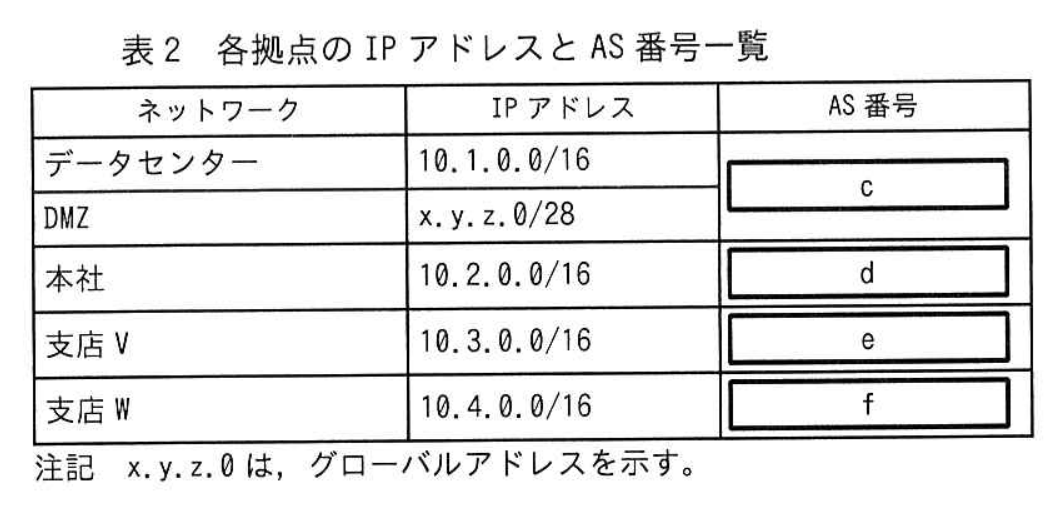
・L社の PEルータは,G社との間の BGP ピアに as-override を設定している。この設定によって,G社の複数の拠点で同一の AS番号を用いる構成が可能になっている。一般に,PEルータにおける as-override 設定の有無によって,経路情報交換の処理をする際にやり取りされる経路情報が異なったものとなる。例えば,本社のルータ2に届く支店 V の経路情報は,① as-override 設定の有無で表1となる。② G社現行ネットワークで利用している各拠点の IP アドレスと AS番号を表2に示す。
 拡大
 拡大
〔現行の経路制御概要〕
G 社の現行の経路制御の概要を次に示す。
・拠点内は,OSPF によって経路制御を行っている。
・拠点間は,BGP4 によって経路制御を行っている。
・OSPF エリアは全てエリア 0 である。
・ルータ 1〜4 で二つのルーティングプロトコル間におけるルーティングを可能にするために,経路情報の イ をしている。このとき,一方のルーティングプロトコルで学習された経路がもう一方のルーティングプロトコルを介して③再び同じルーティングプロトコルに渡されることのないように経路フィルターが設定されている。
・全拠点からインターネットへの http/https 通信ができるように,ウ のサブネットを宛先とする経路を OSPF で配布している。この経路情報は,途中 BGP4 を経由して,④3 拠点(本社,支店 V,支店 W)のルータ及び L3SW に届く。
・BGP4 において,AS 内部の経路交換は iBGP が用いられるのに対し,各拠点のルータと PE ルータとの経路交換では エ が用いられる。
・L 社 VPN と接続するために,AS 番号 65500 が割り当てられている。この AS 番号はインターネットに接続されることのない AS のために予約されている番号の範囲に含まれる。このような AS 番号を オ AS 番号という。
・L 社 VPN の AS 番号は 64500 である。
〔SD-WAN 導入検討〕
J さんは,SD-WAN を取り扱っているネットワーク機器ベンダー K 社の技術者に相談しながら検討することにした。また,K 社がインターネット経由でクラウドサービスとして提供している SD-WAN コントローラーの活用を検討することにした。
K 社の SD-WAN 装置と SD-WAN コントローラーの主な機能を次に示す。
・SD-WAN コントローラーは,SD-WAN 装置に対して独自プロトコルを利用して,オーバーレイ構築に必要な情報の収集と配布を行うことで,複数の SD-WAN 装置を集中管理する。
・アンダーレイネットワークとして,MPLS VPN とインターネット回線が利用可能である。
・オーバーレイネットワークは,SD-WAN 装置間の IPsec トンネルで構築される。IPsec トンネルの確立では SD-WAN 装置の IP アドレスが用いられる。IPsec トンネルの端点を TE(Tunnel Endpoint)と呼ぶ。
・オーバーレイネットワークは,アプリケーショントラフィックを識別したルーテ
ィングを行う。このように,アプリケーショントラフィックを識別したルーティングを カ ルーティングという。
・SD-WAN コントローラーが SD-WAN 装置に配布する主な情報は,SD-WAN 装置ごとのオーバーレイの経路情報と,⑤IPsec トンネルを構築するために必要な情報の 2 種類がある。
・SD-WAN コントローラーと SD-WAN 装置間の通信は TLS で保護される。
・SD-WAN 装置は,VRF(Virtual Routing and Forwarding)による独立したルーティングインスタンス(以下,RI という)を複数もつ。そのうちの一つの RI はコントロールプレーンで用いられ,他の RI はデータプレーンで用いられる。
・SD-WAN 装置は,RFC 5880 で規定された BFD(Bidirectional Forwarding Detection)機能を有する。
J さんは,K 社の SD-WAN を G 社ネットワークへ導入する方法を検討し,実施する項目として次のとおりポイントをまとめた。
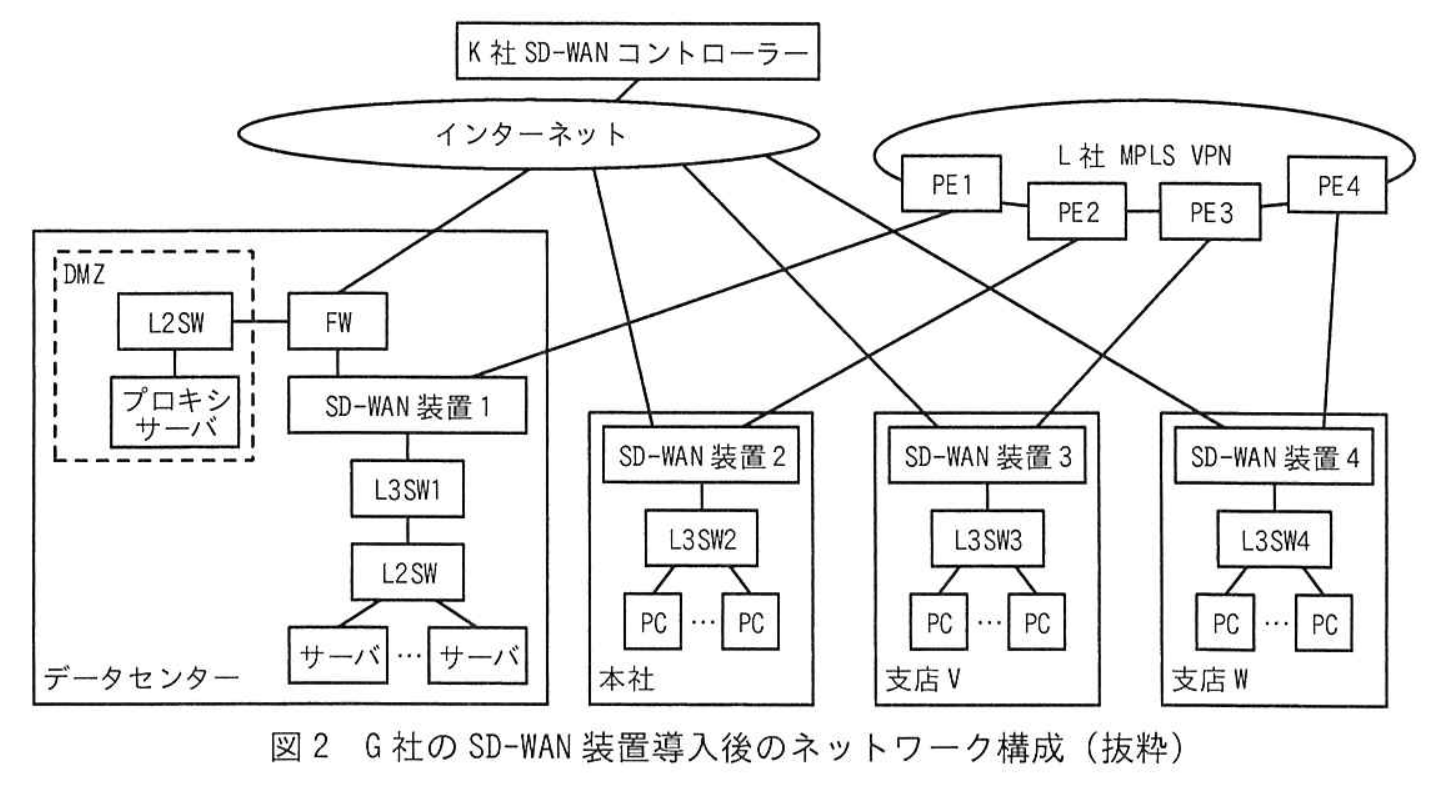
・各拠点のルータを K 社の提供する SD-WAN 装置に置き換える。各拠点の SD-WAN 装置を 2 台構成とする冗長化は次フェーズで検討する。
・SD-WAN 装置の設定については,K 社がクラウドサービスとして利用者に提供する SD-WAN コントローラーで集中管理する。
・拠点ごとに新規にインターネット接続回線を契約し,SD-WAN 装置に接続する。
・拠点の SD-WAN 装置間に,インターネット経由と L 社 VPN 経由で IPsec トンネルを設定する。
・⑥拠点の SD-WAN 装置のトンネルインタフェースで,BFD を有効化する。
・全体的な経路制御は SD-WAN コントローラーと SD-WAN 装置で行う。
・PC からインターネットへのアクセスは現行のままデータセンターのプロキシサーバー経由とし,各拠点から直接インターネットアクセスできるようにすることは次フェーズで検討する。
J さんが検討した,G 社の SD-WAN 装置導入後のネットワーク構成を図 2 に示す。
 拡大
K 社 SD-WAN コントローラー
インターネット
L 社 MPLS VPN
PE 1
PE 2
PE 3
PE 4
DMZ
L2SW
FW
プロキシサーバ
SD-WAN 装置 1
L3SW 1
L2SW
サーバ
サーバ
データセンター
SD-WAN 装置 2
L3SW 2
PC
PC
本社
SD-WAN 装置 3
L3SW 3
PC
PC
支店 V
SD-WAN 装置 4
L3SW 4
PC
PC
支店 W
拡大
〔SD-WAN トンネル検討〕
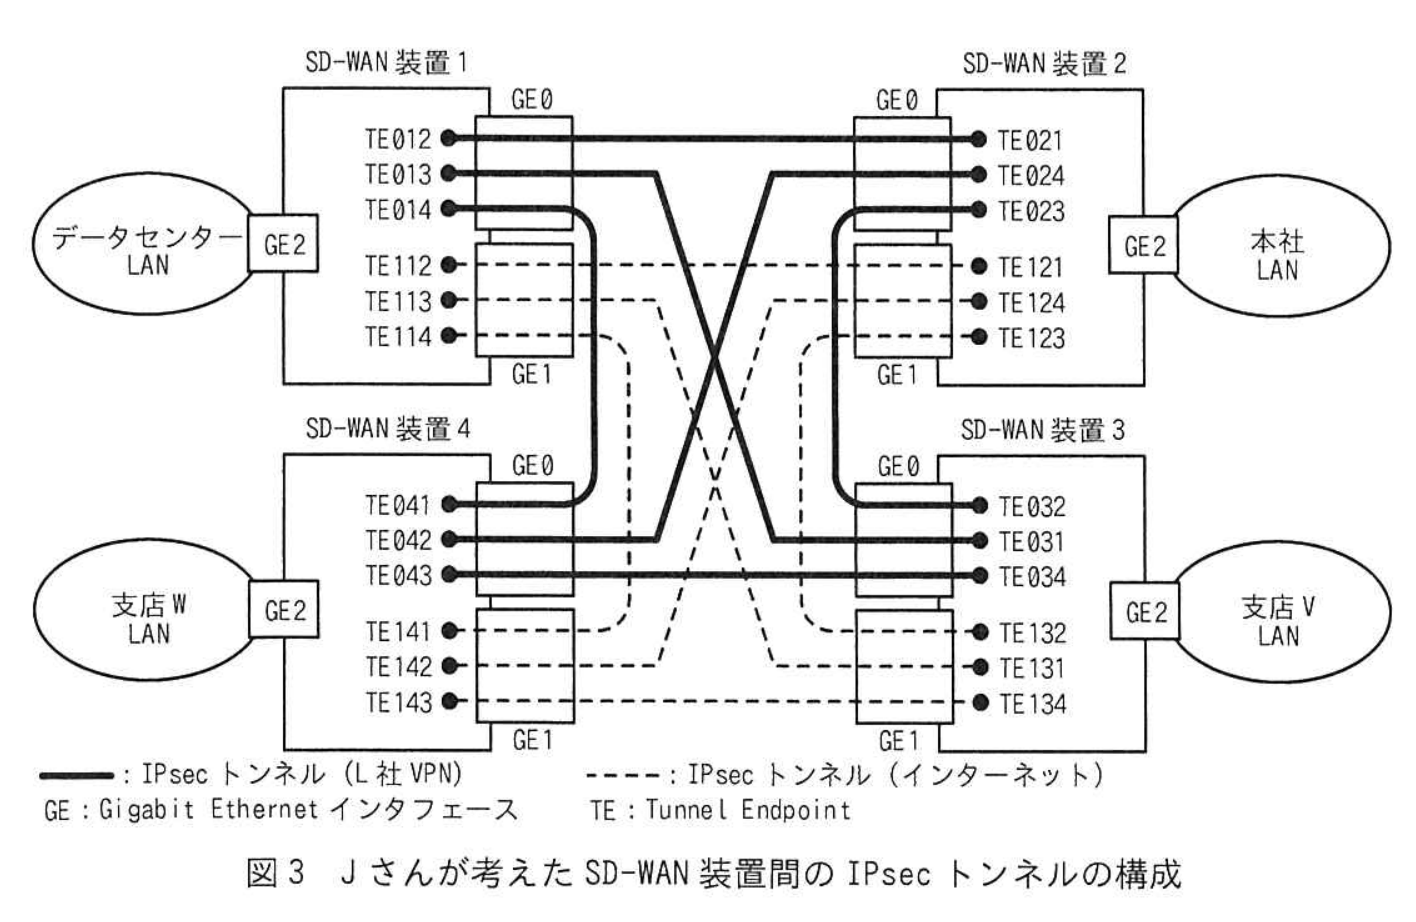
J さんは、図 2 のネットワーク構成における SD-WAN 装置間の IPsec トンネルの構成について検討した。J さんが考えた SD-WAN 装置間の IPsec トンネルの構成を図 3 に示す。
SD-WAN 装置 1
GE 0
GE 0
SD-WAN 装置 2
TE 012
TE 013
TE 014
TE 112
TE 113
TE 114
GE 1
GE 1
TE 021
TE 024
TE 023
TE 121
TE 124
TE 123
データセンター LAN
GE 2
GE 2
本社 LAN
SD-WAN 装置 4
GE 0
GE 0
SD-WAN 装置 3
TE 041
TE 042
TE 043
TE 141
TE 142
TE 143
GE 1
GE 1
TE 032
TE 031
TE 034
TE 132
TE 131
TE 134
支店 W LAN
GE 2
GE 2
支店 V LAN
:IPsec トンネル(L 社 VPN)
----:IPsec トンネル(インターネット)
GE : Gigabit Ethernet インタフェース
TE : Tunnel Endpoint
 拡大
- 13 -
J さんは,この IPsec トンネルの構成を前提として,今後設計する SD-WAN の動作を次のようにまとめた。
・SD-WAN コントローラーは,各拠点の SD-WAN 装置から経路情報を受信し,それらにポリシーを適用して,全拠点の SD-WAN 装置に経路情報をアドバタイズする。
・このときアドバタイズされる経路情報は,SD-WAN 装置にローカルに接続されたネットワーク情報とそれぞれの SD-WAN 装置がもつ TE 情報である。
・拠点間の通信は,⑦L 社 VPN を優先的に利用し,L 社 VPN が使えないときはインターネットを経由する。
J さんは,これらの検討結果を基に報告を行い,SD-WAN 導入の方針が承認された。
通過する TE はどれか。図 3 中の字句で全て答えよ。
(2) (1)において支店 V の L 社 VPN 接続回線に障害があった場合,本社の PC から支店 V の PC への通信が通過する TE はどれか。図 3 中の字句で全て答えよ。
拡大図1 G 社の現行ネットワーク構成(抜粋)
拡大表1 本社のルータ2に届く支店Vの経路情報
拡大表2 各拠点の IP アドレスと AS 番号一覧
拡大図2 G 社の SD-WAN 装置導入後のネットワーク構成(抜粋)
拡大図2 G 社の SD-WAN 装置導入後のネットワーク構成(抜粋)
拡大図3 J さんが考えた SD-WAN 装置間の IPsec トンネルの構成
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1 [ ア ]記号・選択式
本文中の ア に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ イ ]記号・選択式
本文中の イ に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ ウ ]記号・選択式
本文中の ウ に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ エ ]記号・選択式
本文中の エ に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ オ ]記号・選択式
本文中の オ に入れる適切な字句を答えよ。
※直接入力してください
設問1 [ カ ]記号・選択式
本文中の カ に入れる適切な字句を答えよ。
※直接入力してください
設問2 (1)記号・選択式
本文中の下線①について,as-override 設定の前後における経路情報の違いについて,表 1 中の a,b を埋めて表を完成させよ。
※直接入力してください
設問2 (2)記号・選択式
本文中の下線②について,G 社現行ネットワークで用いられている AS 番号は何か。表 2 中の c 〜 f を埋めて表を完成させよ。
※直接入力してください
設問3 (1)記述問題
制限字数:20 字以内
本文中の下線③について,経路フィルターによって防止することが可能な障害を 20 字以内で答えよ。
0 / 20 文字
設問3 (2)記号・選択式
本文中の下線④について,3 拠点の L3SW にこの経路情報が届いたときの OSPF の LSA のタイプを答えよ。また,支店 V の L3SW3 にこの LSA が到達したとき,その LSA を生成した機器は何か。図 1 中の機器名で答えよ。
※直接入力してください
設問4 (1)記述問題
制限字数:25 字以内
本文中の下線⑤について,SD-WAN コントローラーから送られる情報を二つ挙げ,それぞれ 25 字以内で答えよ。
0 / 25 文字
設問4 (2)記述問題
制限字数:35 字以内
本文中の下線⑥について,トンネルインタフェースに BFD を設定する目的を,“IPsec トンネル”という用語を用いて 35 字以内で答えよ。
0 / 35 文字
設問5 (1)記号・選択式
本文中の下線⑦について,通常時に本社の PC から支店 V の PC への通信が通過する TE はどれか。図 3 中の字句で全て答えよ。
※直接入力してください
設問5 (2)記号・選択式
(1) において支店 V の L 社 VPN 接続回線に障害があった場合,本社の PC から支店 V の PC への通信が通過する TE はどれか。図 3 中の字句で全て答えよ。
※直接入力してください
午後I長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書徹底攻略 ネットワークスペシャリスト教科書 令和8年度瀬戸 美月 著 / インプレス
NW徹底攻略瀬戸 美月 著 / インプレス
徹底攻略 ネットワークスペシャリスト教科書 令和8年度
💡 推薦ポイント:午後I・午後IIの長文ネットワーク構成事例でどこに着目してパケットの流れや設定不備を読み解くか、実践的な解法プロセスを身につけられます。
¥3,278(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連するネットワークスペシャリスト重要用語解説
本番形式・制限時間付きで演習する
令和6年 春期 午後I(3問中2問選択・90分)を実戦演習モードで通し解答し、総合採点を受けられます。