ネットワークスペシャリスト午後I 事例記述平成29年 秋期
午後I 問2
問2 VDI導入に伴うネットワーク設計と情報セキュリティ対策
テーマ:VDI導入に伴うネットワーク設計と帯域制御・セキュリティ対策
左右2分割表示:左側の問題文をスクロールしながら右側の設問に解答できます
長文事例本文
図表クリックで拡大問2 仮想デスクトップ基盤の導入に関する次の記述を読んで,設問1〜4に答えよ。
T社は,従業員数500人の建設会社で,全国10か所に支店がある。T社では,従業員1人にPC 1台を貸与し,従業員は設計業務や電子メール(以下,メールという),Webサイトの閲覧などにPCを活用している。現在,各従業員のPC内のハードディスクには,T社の秘密情報を含む書類が保存されている。そこで,T社では,情報セキュリティ強化を図るために,仮想デスクトップ基盤(以下,VDIという)を導入することを決めた。そのための事前調査,検討から設計までを情報システム部のUさんが担当することになった。
〔現行ネットワークの概要〕
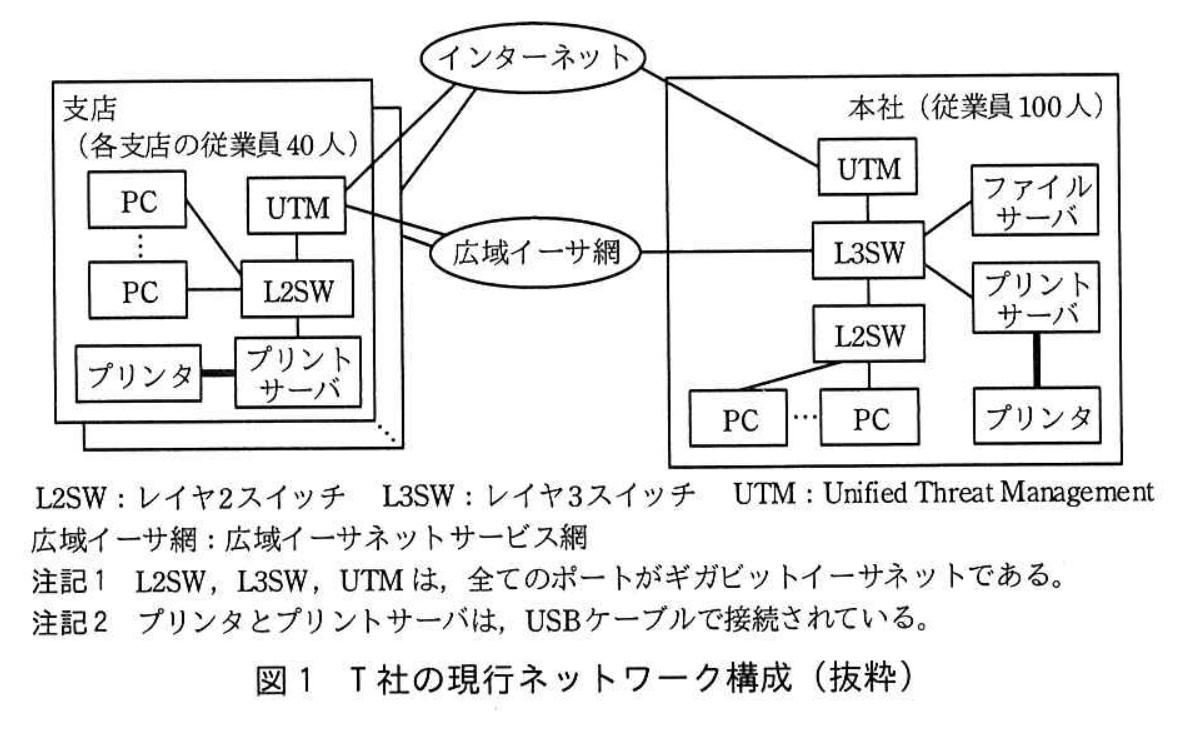
T社の現行ネットワーク構成を図1に示す。
 拡大
各拠点は広域イーサ網で接続されており,アクセス回線の契約帯域は,本社が1Gビット/秒,各支店が100Mビット/秒である。インターネット接続回線は,拠点ごとに契約しており,契約帯域は本社が100Mビット/秒,各支店が40Mビット/秒である。
現行ネットワークでは,次の3種類の通信が行われる。
(1) ファイル転送通信
・設計資料の共有,バックアップのために,PCがファイルサーバと通信を行う。
・ピーク時に必要な帯域は,本社従業員向けに200Mビット/秒,全ての支店従業員向けの合計が800Mビット/秒である。
(2) プリント通信
・設計資料の印刷のために,PCから自拠点に設置しているプリントサーバに印刷データを送信する。
・印刷量は拠点によって異なるので,必要な帯域は把握していない。PCからプリントサーバに印刷データを送信したときは,①一時的に大量の帯域を使用する。
(3) インターネット通信
・インターネット上のWebサイトの閲覧,ISPが提供するメールサービスの利用のために,PCがWebサーバ,メールサーバと通信を行う。
〔VDIの事前調査〕
Uさんは,PC単位のプログラム実行環境(以下,仮想PCという)をソフトウェアで実現するVDIと,従業員が仮想PCを操作するために使うシンクライアント(以下,TCという)について調査した。調査結果は次のとおりである。
(1) VDIを実現する装置とその関連装置
・VDIサーバ:VDIを組み込んだサーバ
・TC:ハードディスクなどの情報蓄積機能がないPC
(2) VDIの動作概要
・VDIは,VDIサーバ上に仮想PCをTCと1対1で生成する。そのとき,VDIは仮想PCに対してIPアドレスを動的に割り当てる。
・VDIは,VDIサーバ上に仮想スイッチ(以下,仮想SWという)を生成する。仮想PCは仮想SWとの接続によって,外部との通信が可能になる。
・仮想SWは,外部接続用のポートにVDIサーバの物理NIC(Network Interface Card)を使用する。
(3) 仮想PCから行われる通信
・画面転送通信:仮想PCの画面をTCに転送する。TC 1台が使用する帯域は,最大200kビット/秒である。
・ファイル転送通信,プリント通信及びインターネット通信:使用帯域は,現行と同じである。
〔SSL可視化装置・標的型攻撃対策装置の導入〕
Uさんは,T社のサイバーセキュリティ対策の一環として,VDIとともにSSL可視化装置と標的型攻撃対策装置を導入して情報セキュリティ強化を図ることにした。そのためにUさんが選定した装置は,次のとおりである。
・SSL可視化装置:平文で行われる通信だけでなく,SSL/TLSによる暗号化通信も監視するために,暗号化通信の復号,復号した通信データを標的型攻撃対策装置に転送,復号した通信データを再度暗号化する装置
・標的型攻撃対策装置:マルウェアに感染した仮想PCがインターネット上のC&C(Command & Control)サーバと行う不正通信を検知し,C&CサーバのIPアドレスを特定する装置
〔ネットワーク構成の検討〕
(1) VDI導入後のネットワーク構成案
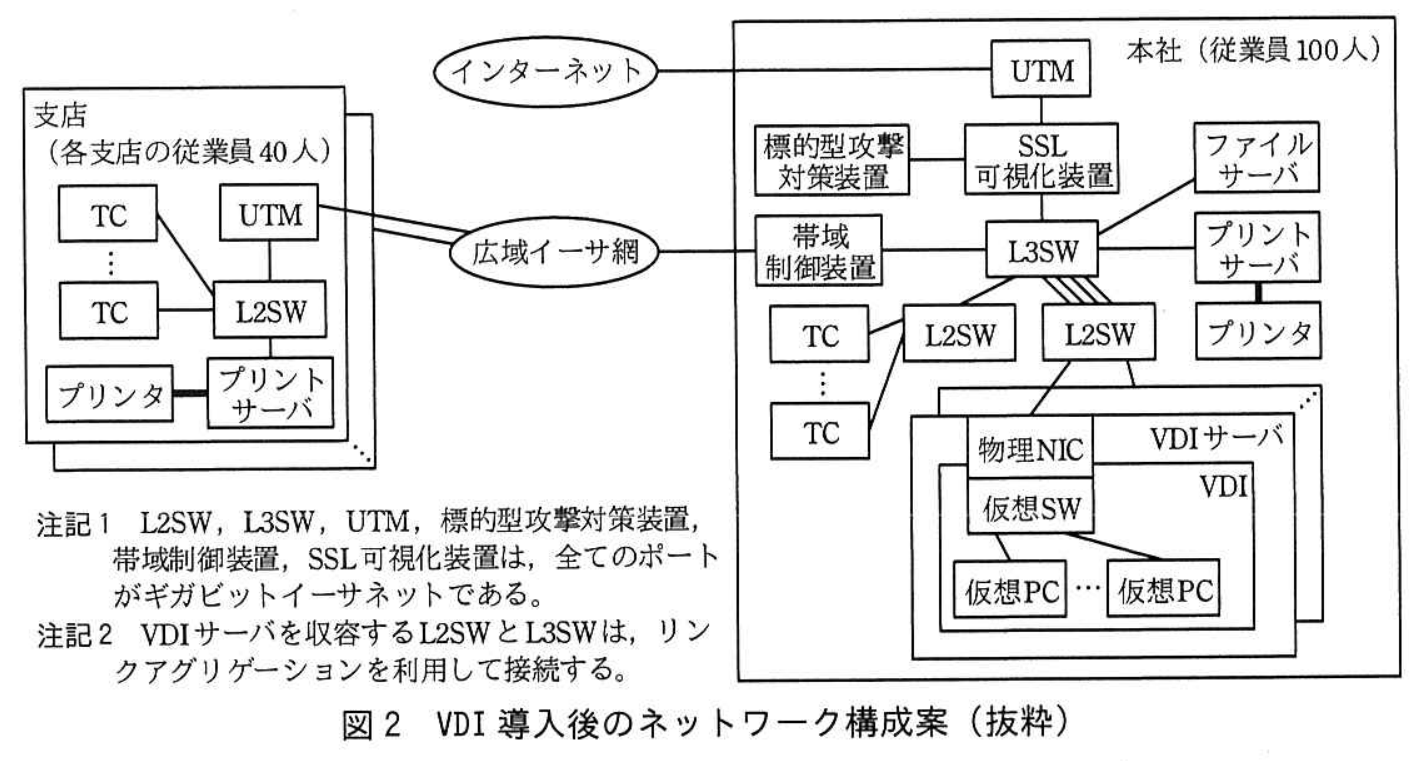
Uさんは,これらの事前調査の結果から,VDIサーバなどの装置を本社に設置することにした。Uさんが考えたVDI導入後のネットワーク構成案を,図2に示す。
 拡大
VDI導入後は,②支店のインターネット接続回線を廃止し,本社のインターネット接続回線の契約帯域を1Gビット/秒に変更する。
(2) VDI導入後の広域イーサ網
③本社と支店間の広域イーサ網を経由する通信は,VDIの導入で変化する。Uさんは,広域イーサ網のアクセス回線の契約帯域について,次のとおり整理した。
・現行のアクセス回線の安全率は,“アクセス回線の契約帯域÷ピーク時に必要な帯域=a”である。VDI導入後も現行の安全率を確保する。
・全従業員が同時に仮想PCを利用しても,TCの操作に遅れが発生しないようにするためには,画面転送通信の帯域を確保する必要がある。
・印刷量を把握できないプリント通信の帯域は確保しない。
・VDIの導入でアクセス回線の契約帯域を下げることができる。契約帯域は現行の安全率を考慮した最低限必要な帯域とし,本社はbMビット/秒,各支店はcMビット/秒に変更する。
・プリント通信も広域イーサ網を経由するので,本社から広域イーサ網方向の通信に対して,帯域制御が必要になる。
〔帯域制御の設計〕
(1) 帯域制御装置の機能
Uさんは,ネットワークセグメントの構成変更が不要で,帯域制御を行うことができる帯域制御装置の導入を決めた。Uさんが選定した装置の機能は,次のとおりである。
・パケットを送出するときに,支店ごとに二つの制御(分類制御,送出制御)が可能である。
・分類制御では,IPアドレス,ポート番号などでパケットを分類し,グループ化する。グループ化の単位をクラスとし,クラス単位でキューを割り当て,パケットを格納する。
・送出制御では,クラス単位の帯域確保の制御と,同一支店への複数クラスのパケットに対するシェーピングが可能である。
(2) 帯域制御方式の設計
装置の機能を踏まえ,Uさんが考えた帯域制御方式の設計は,次のとおりである。
・最初にパケットは,IPアドレスで宛先の支店が決定され,支店ごとに設定した分類制御,送出制御に送られる。
・分類制御では,画面転送通信のクラスとそれ以外の通信のクラスを定義する。各クラスへのパケットの分類は,ポート番号で識別して行う。
・送出制御では,④画面転送通信のクラスに,各支店の従業員が同時に仮想PCを利用するときに,最低限必要な帯域を確保する設定を行う。
・それ以外の通信のクラスでは,帯域確保の制御を行わない。このクラスに分類されたパケットは,帯域が空いているときにだけ送出される。
・⑤シェーピングの設定は,各支店における広域イーサ網のアクセス回線の契約帯域とする。
〔仮想PCのマルウェア感染時の対応〕
仮想PCに感染したマルウェアは,別の仮想PCに感染拡大を試みる場合がある。仮想PCでは物理的にLANケーブルを抜くことができないので,従来の対処方法は利用できない。そこで,Uさんが考えた対策案は,次のとおりである。
・ある仮想PCで,ウイルス対策ソフトがマルウェアの感染を検知したときは,情報セキュリティ管理者がその仮想PCを隔離すべきか否かを判断する。隔離するときは,VDIのコンソールを使って,その仮想PCをアから切り離す。
・標的型攻撃対策装置が,ある仮想PCの通信からC&CサーバのIPアドレスを特定したときは,本社のUTMにフィルタリングを設定する。被害の拡大を防ぐために,他の仮想PCも含めてC&Cサーバと通信を行うことを防ぐ必要があるので,“送信元=イ,宛先=ウ,ポート番号=任意,動作=拒否”のフィルタリングルールを設定し,インターネット方向の通信を遮断する。
その後,VDIの導入に関するUさんの報告書は企画会議で承認され,導入の準備を開始した。
拡大図1 T社の現行ネットワーク構成(抜粋)
拡大図2 VDI 導入後のネットワーク構成案(抜粋)
設問一覧 & 解答・演習
まずは解答を作成してみましょう。「解答例を見る」をクリックするとIPA公式解答例と採点基準が開きます。
設問1記述問題
制限字数:15 字以内
本文中の下線①の現象を引き起こすトラフィックを何というか。15字以内で答えよ。
0 / 15 文字
設問2 (1)記述問題
本文中の下線③について,VDI 導入前に広域イーサ網を経由する通信を一つ,VDI 導入後に経由する通信を二つ,本文中の通信名を用いてそれぞれ答えよ。
0 文字
設問2 (2) a記号・選択式
本文中の a に入れる適切な数値を求めよ。
※直接入力してください
設問2 (2) b記号・選択式
本文中の b に入れる適切な数値を求めよ。
※直接入力してください
設問2 (2) c記号・選択式
本文中の c に入れる適切な数値を求めよ。
※直接入力してください
設問2 (3) 理由記述問題
制限字数:30 字以内
本文中の下線②について,インターネット接続回線を廃止する理由を,インターネット通信に着目して30字以内で述べよ。
0 / 30 文字
設問2 (3) 利点記述問題
制限字数:30 字以内
本文中の下線②について,現行ネットワーク構成と比べたときの情報セキュリティ対策上の利点を30字以内で述べよ。
0 / 30 文字
設問3 (1)記述問題
制限字数:25 字以内
本文中の下線④について,帯域確保の設定を行わなかった場合,TC の操作性が悪化することが懸念される。TC の操作性が悪化する原因を,プリント通信の特性に着目して25字以内で述べよ。
0 / 25 文字
設問3 (2)記述問題
制限字数:15 字以内
本文中の下線⑤について,本社から各支店方向の通信の帯域が,各支店のアクセス回線の契約帯域を超過したときに,帯域制御装置がパケットに対して行う制御の内容を,15字以内で述べよ。
0 / 15 文字
設問4 ア記号・選択式
本文中の ア に入れる適切な字句を答えよ。
※直接入力してください
設問4 イ記号・選択式
本文中の イ に入れる適切な字句を答えよ。
※直接入力してください
設問4 ウ記号・選択式
本文中の ウ に入れる適切な字句を答えよ。
※直接入力してください
午後I長文記述の得点力を引き上げる定番対策書Amazon・楽天 公式提携
PR

IPA 厳選対策書徹底攻略 ネットワークスペシャリスト教科書 令和8年度瀬戸 美月 著 / インプレス
NW徹底攻略瀬戸 美月 著 / インプレス
徹底攻略 ネットワークスペシャリスト教科書 令和8年度
💡 推薦ポイント:午後I・午後IIの長文ネットワーク構成事例でどこに着目してパケットの流れや設定不備を読み解くか、実践的な解法プロセスを身につけられます。
¥3,278(税込)
※本リンク先はプロモーション(アフィリエイト広告)が含まれています
【出題趣旨】IPA公式発表
【採点講評】IPA公式発表
本問に関連するネットワークスペシャリスト重要用語解説
本番形式・制限時間付きで演習する
平成29年 秋期 午後I(3問中2問選択・90分)を実戦演習モードで通し解答し、総合採点を受けられます。